لماذا تحتاج شبكات التكنولوجيا التشغيلية (OT) إلى فحص وسائط التخزين للدفاع السيبراني


فريق شيلدوركز
لماذا تحتاج شبكات التكنولوجيا التشغيلية (OT) إلى فحص الوسائط للدفاع السيبراني: إغلاق الباب الأخير المفتوح للفجوة الهوائية
لقد سمع كل مسؤول عن الأمن الصناعي عبارة "شبكة التكنولوجيا التشغيلية لدينا معزولة بفجوة هوائية، لذا نحن في أمان". إنها فكرة مريحة، ولكنها أيضاً واحدة من أخطر الافتراضات في التكنولوجيا التشغيلية اليوم. فالفجوات الهوائية لا تمنع البرامج الضارة من الدخول عبر الباب الأمامي على محرك أقراص USB، أو كمبيوتر محمول خاص بمقاول، أو قرص تحديث البرنامج الثابت. إنها تمنعها فقط من الوصول عبر الإنترنت. أما كل شيء آخر فيتم نقله يدوياً، وهذا هو السبب الدقيق وراء تحول فحص الوسائط إلى واحدة من أهم طبقات الدفاع السيبراني الصناعي وأكثرها تجاهلاً.
توضح هذه المدونة بالتفصيل كيف أصبحت الوسائط القابلة للإزالة بهدوء واحدة من أكبر ناقلات الهجمات إلى المصانع والمرافق والبنية التحتية الحيوية، وما ينطوي عليه فحص الوسائط بالفعل، وكيف يمكن لقادة أمن التكنولوجيا التشغيلية (OT) بناء برنامج عملي وقابل للتدقيق حوله، دون إبطاء العمليات أو إحباط المهندسين الذين يعتمدون على الأجهزة المحمولة لأداء وظائفهم.
بالنسبة لمدير المصنع أو رئيس أمن المعلومات (CISO) الذي يقيم أين يستثمر ميزانية الأمن المحدودة بعد ذلك، فإن هذا الأمر يكتسب أهمية أكبر مما قد يبدو في البداية. تقع الوسائط القابلة للإزالة عند تقاطع أمرين يهتم بهما كل قائد صناعي: استمرارية العمليات والحد الملموس من المخاطر. وعلى عكس العديد من استثمارات الأمن السيبراني التي يصعب شرحها في اجتماع مجلس الإدارة، فإن برنامج فحص الوسائط ينتج شيئاً ملموساً، وضابطاً موثقاً، وسجلاً لكل جهاز يعبر العتبة، وتقليلاً قابلاً للقياس في واحدة من أكثر نقاط الدخول استغلالاً في الشبكات الصناعية اليوم.
أسطورة الفجوة الهوائية: لماذا لا يعني "المنفصل" بالضرورة "المحمي"
لعقود من الزمن، اعتمدت البيئات الصناعية على العزل المادي كإستراتيجية دفاعية أساسية. تم إبقاء شبكات التحكم منفصلة عن تكنولوجيا المعلومات الخاصة بالشركات، وكان المنطق بسيطاً: إذا لم يكن هناك اتصال بالعالم الخارجي، فلا توجد طريقة للدخول. وكان هذا المنطق منطقياً عندما كانت وحدات التحكم المنطقية القابلة للبرمجة وواجهات المستخدم الرسومية تعيش في عالم خالٍ من أجهزة الكمبيوتر المحمولة، أو لوحات معلومات السحاب، أو دعم البائعين عن بُعد.
هذا العالم لم يعد موجوداً. تعتمد المصانع الحديثة على تدفق مستمر من الأشخاص والأجهزة والملفات التي تتحرك بين شبكة الشركة ومعدات المقاولين وأرضية التحكم. تحتاج البرامج الثابتة إلى تحديث. وتلزم سحب بيانات المؤرخ لإعداد التقارير. ويتنقل المهندسون بين المواقع حاملين نفس الكمبيوتر المحمول ونفس محرك أقراص USB. ويأتي البائعون بأدوات تشخيص موصلة باثنتي عشرة بيئة عملاء أخرى قبل أن تصل إلى بيئتك على الإطلاق. كل نقطة من نقاط الاتصال تلك هي نقطة دخول محتملة، ولا يتطلب أي منها اتصالاً بالإنترنت لإدخال تهديد.
لقد تتبع البحث الصناعي المستقل في تهديدات الوسائط القابلة للإزالة هذا التحول عن كثب. ففي عام 2019، تم تصميم ما يقرب من 9% من البرامج الضارة التي تم تحليلها من البيئات الصناعية خصيصاً للانتشار عبر أجهزة USB. وبحلول عام 2022، ارتفع هذا الرقم ليتجاوز 50%، وظل عند مستويات مرتفعة مماثلة منذ ذلك الحين. والأكثر إثارة للدهشة هو أن غالبية هذه البرامج الضارة، والتي تزيد على 80% وفقاً للتقديرات الأخيرة، قادرة على إحداث اضطراب تشغيلي حقيقي بمجرد وصولها إلى نظام التحكم: فقدان الرؤية، أو فقدان التحكم، أو الإغلاق غير المخطط له.
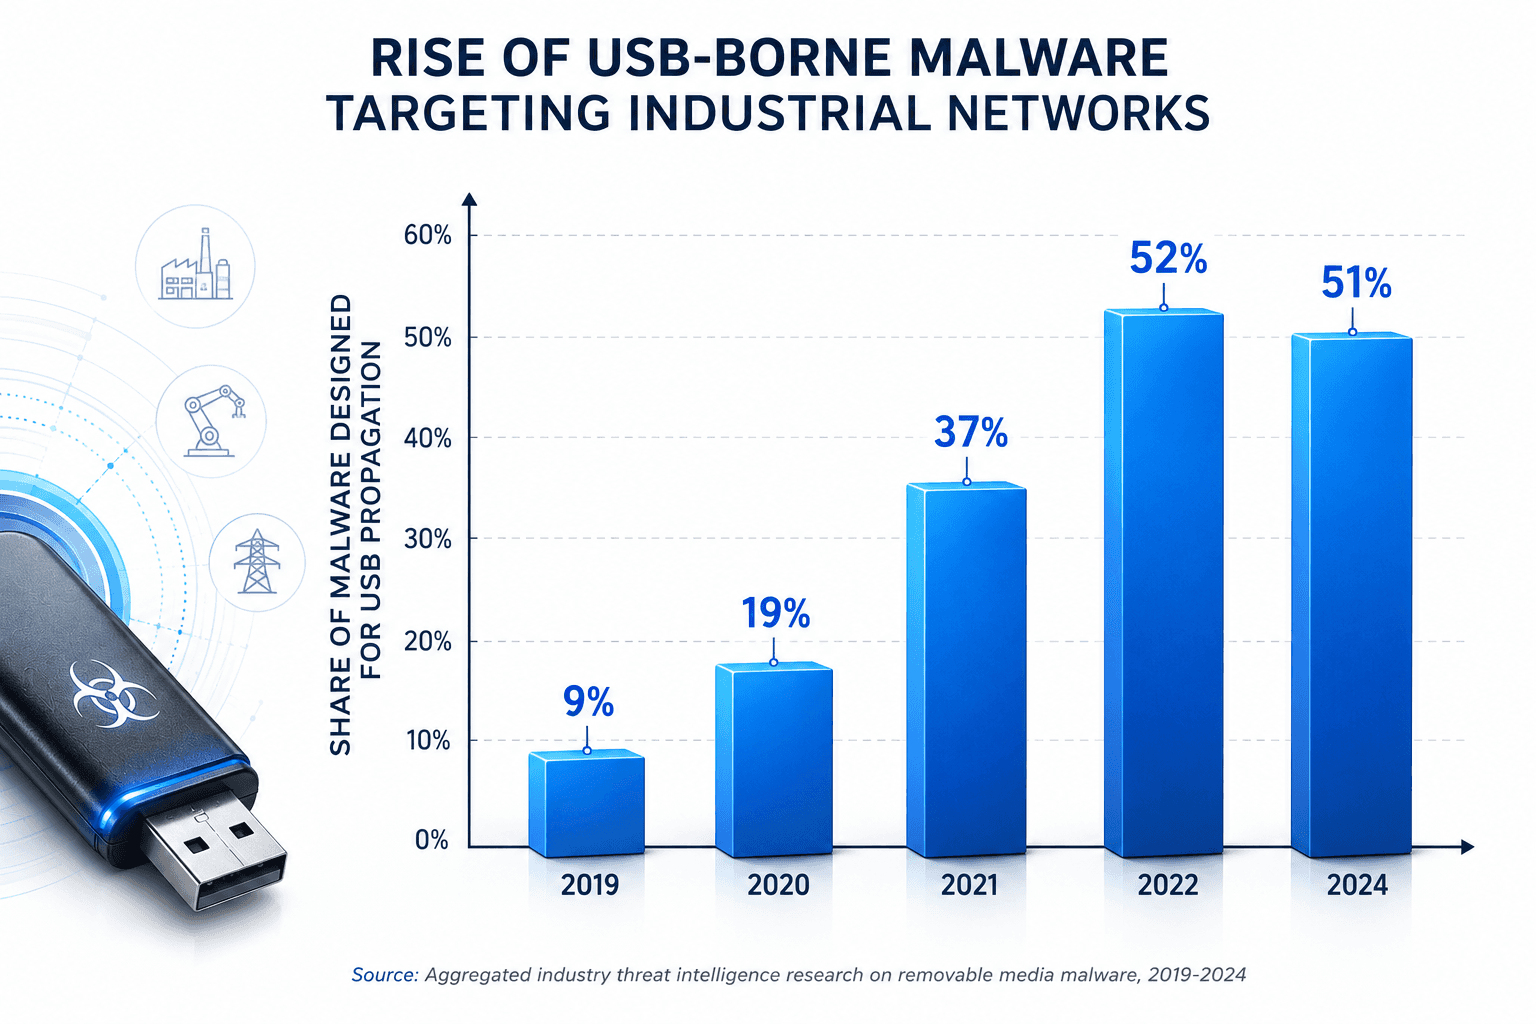
الشكل 1: نمت حصة البرامج الضارة المصممة خصيصاً للانتشار عبر USB بأكثر من خمسة أضعاف في السنوات الأخيرة، وفقاً لأبحاث استخبارات التهديدات الصناعية المجمعة.
النمط متسق عبر القطاعات. تشترك مصانع التصنيع ومرافق المياه ومشغلو الطاقة والمرافق الدوائية في نفس الضعف الهيكلي: محيط محصن مع باب جانبي ناعم وغير مراقب إلى حد كبير في شكل وسائط قابلة للإزالة.
تجدر الإشارة أيضاً إلى كيفية تقاطع هذا الاتجاه مع التقارب الأوسع لأنظمة تكنولوجيا المعلومات والتكنولوجيا التشغيلية. مع تبني المصانع للمزيد من الصيانة القائمة على البيانات، والمراقبة عن بُعد، والتحليلات المتصلة بالسحاب، تصبح الحدود بين تكنولوجيا المعلومات للشركات وأرضية التحكم أقل وضوحاً، ويصبح الأشخاص وأجهزة الكمبيوتر المحمولة والأجهزة التي تتحرك عبر تلك الحدود أكثر عدداً وليس أقل. نقطة فحص فحص الوسائط هي أحد الضوابط القليلة التي تظل ذات صلة بغض النظر عن مدى اتصال أو انفصال بقية البيئة، لأنها تحكم الحركة المادية للأجهزة بدلاً من حركة مرور الشبكة وحدها.
ماذا يعني فحص الوسائط بالفعل في سياق التكنولوجيا التشغيلية (OT)
فحص الوسائط هو ممارسة فحص كل جهاز قابل للإزالة، أو محرك أقراص USB، أو قرص صلب خارجي، أو بطاقة SD، أو أداة تشخيص محمولة، قبل السماح له بالاتصال بأي أصل على شبكة التكنولوجيا التشغيلية. يبدو الأمر بسيطاً، ولكن القيام به بشكل صحيح في بيئة صناعية يختلف عن تشغيل برنامج مكافحة الفيروسات على كمبيوتر محمول في المكتب.
ما وراء برامج مكافحة الفيروسات التقليدية
تم تصميم أدوات مكافحة الفيروسات التقليدية لنقاط النهاية لأنظمة تكنولوجيا المعلومات التي تتلقى تحديثات توقيع مستمرة عبر الإنترنت. معظم أجهزة التكنولوجيا التشغيلية، بطبيعتها، لا تملك هذا الاتصال، ويعمل العديد منها بأنظمة تشغيل قديمة لا تدعمها برامج مكافحة الفيروسات الحديثة. يحل فحص الوسائط هذا بشكل مختلف: بدلاً من تثبيت برنامج الكشف على كل نقطة نهاية قديمة وهشة، تقوم المؤسسات بفحص الوسائط نفسها في نقطة فحص خاضعة للتحكم قبل وصولها إلى شبكة التحكم.
أين يقع فحص الوسائط في هيكل أمن التكنولوجيا التشغيلية
فحص الوسائط ليس بديلاً عن تقسيم الشبكة أو المراقبة أو حماية نقاط النهاية. إنه ضابط تكميلي يسد فجوة لا يمكن لأي من تلك الطبقات الأخرى معالجتها بالكامل بمفردها. تتحكم جدران الحماية والتقسيم في حركة مرور الشبكة؛ وهي لا تفعل شيئاً لمنع الفني من توصيل محرك أقراص USB مصاب مباشرة بواجهة المستخدم الرسومية (HMI). تم بناء فحص الوسائط خصيصاً لهذا السيناريو بالذات.
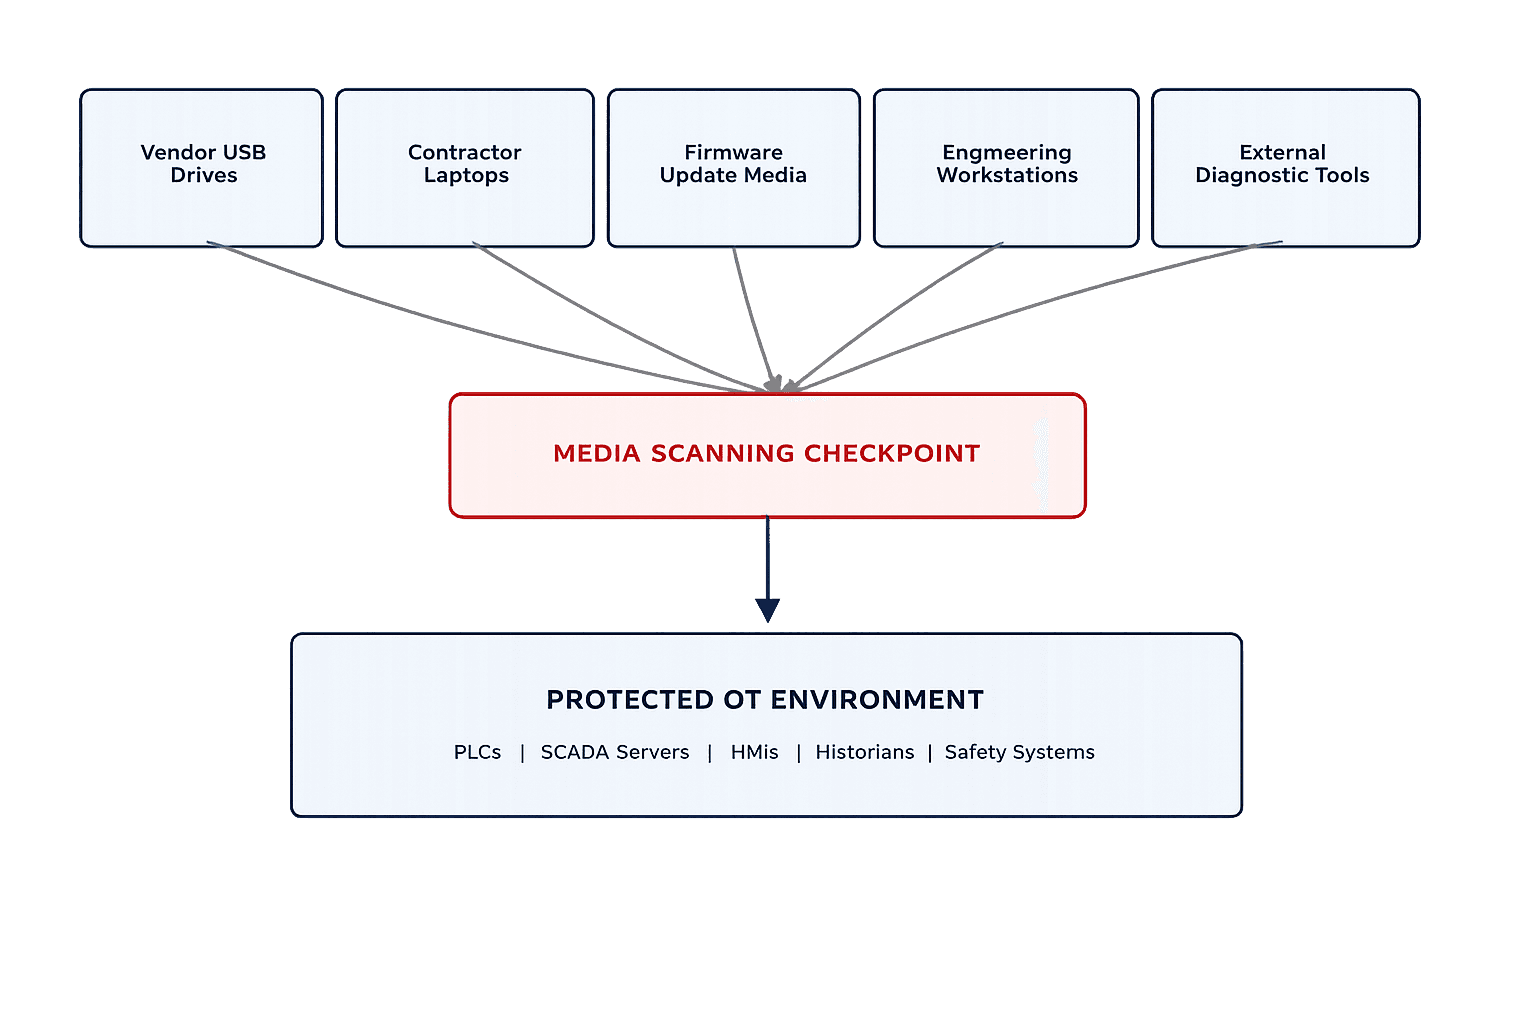
الشكل 2: تدخل الوسائط القابلة للإزالة إلى بيئات التكنولوجيا التشغيلية عبر العديد من القنوات المشروعة. نقطة فحص الفحص المخصصة هي نقطة الضبط الوحيدة المشتركة بينها جميعاً.
الحوادث الواقعية التي تثبت هذه النقطة
إن الخطر النظري للوسائط القابلة للإزالة موثق جيداً، ولكن السجل الحقيقي هو ما يميل إلى تغيير الآراء في مجلس الإدارة. لقد شكلت مجموعة من الحوادث كيفية تفكير الصناعة في التهديدات المنقولة عبر USB.
Stuxnet (2010): ربما كان الهجوم السيبراني الصناعي الأكثر أهمية في التاريخ، تم تصميم Stuxnet لاستهداف وحدات التحكم المنطقية القابلة للبرمجة من سيمنز المستخدمة في أجهزة الطرد المركزي لتخصيب اليورانيوم في منشأة نووية بشكل خاص. لم يصل البرنامج الضار عبر الإنترنت. بل تم نقله على محرك أقراص USB، عابراً فجوة هوائية كان يفترض أنها آمنة، واستمر في إلحاق أضرار مادية بالمعدات مع تزويد المشغلين بقراءات خاطئة أخفت التخريب الجاري.
Agent.btz (2008): انتشرت دودة تم إدخالها عبر محرك أقراص فلاش USB مصاب عبر شبكات عسكرية أمريكية سرية وغير سرية، مما أدى إلى بذل جهد كبير متعدد السنوات لإصلاح سياسة الوسائط القابلة للإزالة عبر شبكات الدفاع. ولا يزال هذا أحد أوضح الأمثلة على كيفية قيام جهاز واحد غير مفحوص باختراق شبكات كانت تعتبر خاضعة لرقابة مشددة.
الاتجاه المستمر عبر التصنيع والمرافق: بالإضافة إلى هذه الحالات البارزة، رصدت استخبارات التهديدات الصناعية الأخيرة تدفقاً مستمراً من أحصنة طروادة، وبرامج تنزيل برامج الفدية، وأدوات الوصول عن بُعد التي تنتقل عبر الوسائط القابلة للإزالة عبر مصانع التصنيع ومرافق معالجة المياه ومواقع الطاقة في جميع أنحاء العالم. وارتفع نشاط برامج الفدية ضد المشغلين الصناعيين وحدهم بشكل حاد في فترة التقرير الأخيرة، مع الإشارة باستمرار إلى الوسائط القابلة للإزالة كواحدة من طرق الوصول الأولية الرئيسية.
نظرة سريعة على الحوادث البارزة
السنة | الحادثة | ناقل الدخول | التأثير |
2008 | دودة Agent.btz | محرك أقراص فلاش USB مصاب | اختراق شبكات الدفاع السرية وغير السرية؛ وأدى ذلك إلى إصلاح شامل لسياسة الوسائط القابلة للإزالة لعدة سنوات |
2010 | Stuxnet | محرك أقراص USB تم نقله عبر منشأة معزولة بفجوة هوائية | أضرار مادية لأجهزة الطرد المركزي لتخصيب اليورانيوم؛ وقراءات مشغل مزيفة |
2019-2024 | نمو البرامج الضارة لـ USB على مستوى الصناعة | الوسائط القابلة للإزالة عبر التصنيع والطاقة والمرافق | ارتفعت حصة البرامج الضارة المصممة للانتشار عبر USB من حوالي 9% إلى أكثر من 50%؛ ومعظمها قادر على تعطيل العمليات |
الجدول 1: عينة من الحوادث الموثقة توضح كيف تجاوزت الوسائط القابلة للإزالة مراراً وتكراراً دفاعات المحيط والفجوة الهوائية.
نظرة عن كثب على التهديدات القائمة على المحتوى
أحد الاتجاهات التي تستحق الفهم بالتفصيل هو ظهور ما يسميه الباحثون البرامج الضارة القائمة على المحتوى. بدلاً من استغلال ثغرة برمجية، يختبئ هذا النوع من التهديدات داخل ملفات تبدو عادية، أو جداول بيانات، أو مستندات معالجة النصوص، أو ملفات PDF، أو البرامج النصية، التي تعتمد على وظائف البرمجة النصية المدمجة لتنفيذ التعليمات البرمجية الضارة بمجرد فتحها. وجد التحليل الصناعي الأخير أن ما يقرب من واحدة من كل خمس برامج ضارة تم حظرها من أجهزة USB الصناعية تقع في هذه الفئة. وهذا أمر مهم لأن نقطة الفحص التي تركز فقط على توقيعات الفيروسات المعروفة يمكن أن تفوت التهديدات التي تبدو، على السطح، مثل مستند هندسي روتيني طُلب من المقاول إحضاره إلى الموقع.
هذا هو السبب أيضاً في أن ناقل الدخول يهم بقدر ما تهم الحمولة الضارة. فبرنامج طروادة أو برنامج التنزيل الذي يتم تسليمه عبر وسائط قابلة للإزالة لا يحتاج إلى اختراق جدار حماية أو استغلال خدمة متصلة بالإنترنت. إنه ببساطة يحتاج إلى شخص ما، مهندس حسن النية، أو فني بائع، أو مدير مصنع يتحقق من البريد الإلكتروني دون اتصال بالإنترنت، لتوصيل جهاز أصيب بالعدوى في مكان آخر تماماً، غالباً دون أن يعرف هذا الشخص أبداً بحدوث ذلك.
لماذا تقصر أدوات أمن تكنولوجيا المعلومات التقليدية في بيئات التكنولوجيا التشغيلية
من المغري افتراض أن أي برنامج مكافحة فيروسات أفضل من لا شيء. في بيئات التكنولوجيا التشغيلية، يمكن أن يخلق هذا الافتراض شعوراً زائفاً بالأمان. تعتمد حماية نقاط النهاية التقليدية على تحديثات التوقيع المتكررة القائمة على السحاب، والقياس السلوكي عن بُعد، وأنظمة التشغيل الحديثة. معظم أصول نظام التحكم لا تملك أي من هذه الميزات. محطة عمل هندسية عمرها عشرين عاماً تعمل بنظام تشغيل غير مدعوم لا يمكنها ببساطة استضافة حماية حديثة لنقاط النهاية، وحتى عندما يمكنها ذلك، فإن إيقاف تشغيل واجهة المستخدم الرسومية للإنتاج لتحديثها أو فحصها يحمل مخاطره التشغيلية الخاصة.
هذا هو السبب في أن محطات فحص الوسائط المخصصة والمستقلة أصبحت الحل العملي. بدلاً من محاولة حماية كل نقطة نهاية هشة بشكل فردي، تقوم المؤسسات بتثبيت كشك محصن ومصمم لهذا الغرض عند محيط بيئة التكنولوجيا التشغيلية. يتم فحص كل جهاز هناك أولاً، باستخدام محركات كشف متعددة واستخبارات تهديدات واعية بالتكنولوجيا التشغيلية، قبل السماح لأي شيء بالتحرك أكثر إلى الداخل.
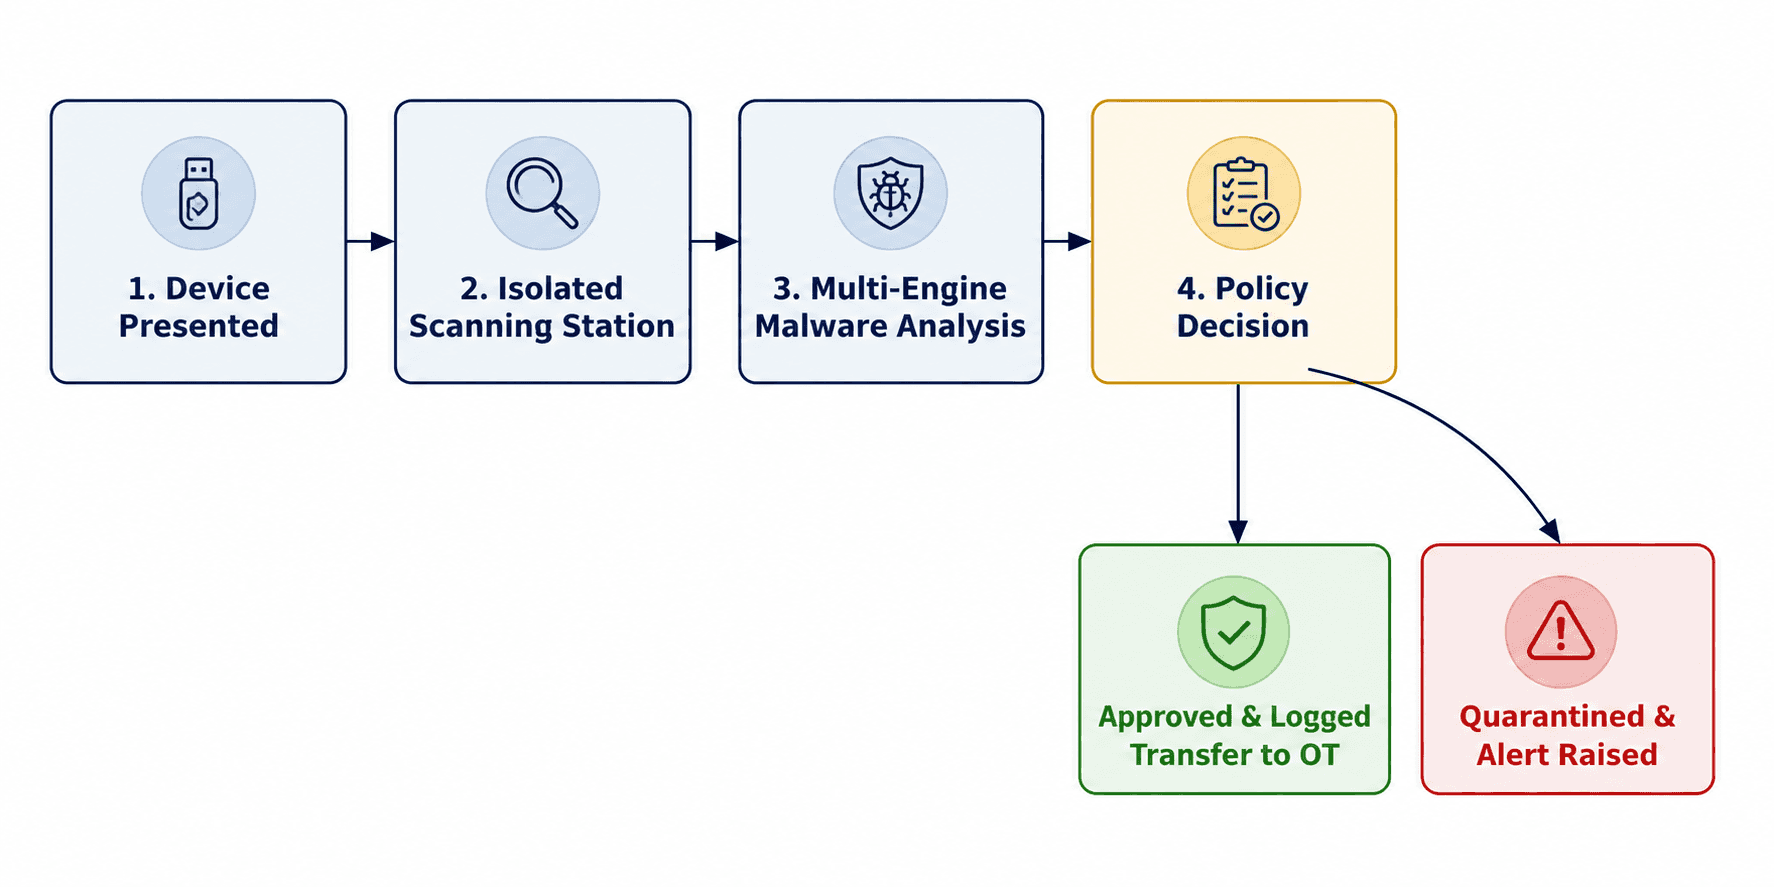
الشكل 3: يقوم سير عمل فحص الوسائط المصمم جيداً بفحص كل جهاز واتخاذ القرار بشأنه وتسجيله قبل أن يلمس أصل نظام التحكم.
المخاطر وتأثير الأعمال للوسائط القابلة للإزالة غير المراقبة
إن ترك الوسائط القابلة للإزالة دون إدارة لا يخلق ثغرة فنية فحسب، بل يخلق تعرضاً للأعمال يظهر في جداول الإنتاج، وتقارير السلامة، ومناقشات التأمين، وعمليات التدقيق التنظيمية. تشمل بعض العواقب الأكثر شيوعاً ما يلي:
وقت التوقف غير المخطط له: البرامج الضارة التي تفسد بيانات المؤرخ، أو تعطل الاتصالات، أو تفرض إغلاقاً خاضعاً للتحكم يمكن أن توقف الإنتاج لساعات أو أيام، مع تأثير مباشر على الإيرادات.
فقدان رؤية العملية والتحكم فيها: تجد الأبحاث المستقلة باستمرار أن معظم البرامج الضارة الموجودة على أجهزة USB الصناعية قادرة على التسبب في فقدان الرؤية أو فقدان التحكم، وهما النتيجتان اللتان يخشاهما المشغلون أكثر من غيرهما.
التعرض لمخاطر السلامة: في البيئات التي تدير فيها أنظمة التحكم الضغط أو درجة الحرارة أو الجرعات الكيميائية، فإن واجهة المستخدم الرسومية (HMI) أو وحدة التحكم المنطقية القابلة للبرمجة (PLC) المخترقة لا تمثل مجرد مشكلة بيانات فحسب، بل يمكن أن تتحول إلى حادث سلامة مادية.
الفجوات التنظيمية والامتثال: تتوقع الأطر التنظيمية مثل IEC 62443 وNERC CIP والتوجيهات الوطنية المختلفة للبنية التحتية الحيوية بشكل متزايد ضوابط موثقة للوسائط القابلة للإزالة. يطلب المدققون أدلة على السياسات، وليس النوايا الحسنة.
مخاطر السمعة والمخاطر التعاقدية: الحادث المعلن الذي يتم تتبعه والوصول إلى محرك أقراص USB غير مفحوص يضر بالثقة مع المنظمين وشركات التأمين والعملاء والمجتمعات التي تعتمد على تشغيل البنية التحتية الحيوية بأمان.
تكلفة الاستجابة للحوادث: إن التحقيق في حادثة برمجيات ضارة انتشرت عبر أصول متعددة لنظام التحكم ومعالجتها هو أمر مكلف للغاية مقارنة بتكلفة نقطة فحص الفحص التي كانت ستمسك بها عند الباب.
اعتبارات خاصة بالصناعة
في حين أن الخطر الأساسي عالمي، فإن الطريقة التي ينبغي بها تنفيذ فحص الوسائط تختلف بشكل هادف حسب القطاع.
التصنيع
تشهد بيئات التصنيع عادةً أعلى حجم من نشاط الوسائط القابلة للإزالة، مدفوعة بتحديثات البرامج الثابتة المتكررة، وتغييرات الوصفات، وسحب البيانات من وحدات تحكم الآلات. وغالباً ما لا تطيق خطوط الإنتاج وقت التوقف غير المخطط له، مما يجعل نقطة فحص الفحص السريعة والمتكاملة جيداً ذات أهمية خاصة. وتستفيد الشركات المصنعة التي لديها خطوط إنتاج أو مرافق متعددة أيضاً من مركزية سجلات الفحص، بحيث يمكن للتهديد الذي يتم ضبطه في موقع ما أن يفيد على الفور المراقبة في المواقع الأخرى.
الطاقة والمرافق
غالباً ما تشمل مواقع توليد الطاقة ونقلها وتوزيعها مرافق نائية وغير مأهولة، ومحطات فرعية، ومحطات ضخ، وأصول طاقة الرياح والطاقة الشمسية، حيث يزورها الفنيون بشكل دوري فقط. تحتاج هذه المواقع إلى إستراتيجية فحص لا تعتمد على نقطة فحص ثابتة في مكتب مركزي، نظراً لأن خطر الوسائط يظهر أينما يتنقل كمبيوتر الفني المحمول أو أداة التشخيص مادياً. وتكتسب حلول الفحص المحمولة والفحص الدقيق للأجهزة قبل الزيارة قيمة خاصة هنا.
مرافق المياه والصرف الصحي
غالباً ما تعمل مرافق المياه مع فرق فنية أصغر وبنية تحتية قديمة لأنظمة التحكم، مما يجعلها أهدافاً جذابة وأقل جهداً. ونظراً لأن هذه الأنظمة غالباً ما تدير وظائف الصحة والسلامة العامة مباشرة، فإن التسامح مع أي اختراق، حتى لو كان يؤثر فقط على الرؤية بدلاً من التحكم، هو منخفض للغاية. وتميل سياسة الوسائط الموثقة وسهلة المتابعة إلى العمل بشكل أفضل هنا من برنامج معقد للغاية لا يمكن لفريق صغير الحفاظ عليه على المدى الطويل.
المستحضرات الصيدلانية وتصنيع العمليات
تعني متطلبات التحقق التنظيمي في بيئات معالجة المستحضرات الصيدلانية والكيميائية أن أي تغيير غير مخطط له في النظام، بما في ذلك الحجر الصحي الناجم عن الفحص أو تقييد الجهاز، يمكن أن يحمل آثاراً على الامتثال. تحتاج برامج فحص الوسائط في هذه البيئات إلى تنسيق وثيق بين فرق الأمن ووظائف الجودة أو الشؤون التنظيمية، بحيث تعزز الضوابط الأمنية ومتطلبات التحقق بعضها البعض بدلاً من التعارض.
مقارنة النهج للتحكم في الوسائط القابلة للإزالة
لا تتعامل كل مؤسسة مع الوسائط القابلة للإزالة بنفس الطريقة، والاختلافات في التعرض للمخاطر كبيرة. يقارن الجدول أدناه بين ثلاثة مواقف شائعة.
النهج | الكشف الخاص بالتكنولوجيا التشغيلية (OT) | مسار التدقيق والتسجيل | مستوى الخطر العام |
لا يوجد ضابط رسمي (تُستخدم الوسائط بحرية) | بلا | بلا | شديد الخطورة |
فحص مكافحة الفيروسات القياسي لتكنولوجيا المعلومات فقط | محدود؛ غير مهيأ لبروتوكولات أنظمة التحكم الصناعية (ICS) أو الملفات القديمة | جزئي، وغالباً ما يكون منفصلاً عن سجلات التكنولوجيا التشغيلية | متوسط إلى مرتفع |
كشك فحص وسائط مخصص للتكنولوجيا التشغيلية مع إنفاذ السياسات | مرتفع؛ تحليل متعدد المحركات وواعٍ بالتكنولوجيا التشغيلية | تاريخ كامل للجهاز، والموافقات، وسجلات الحجر الصحي | منخفض |
الجدول 2: الفجوة بين التعامل غير الرسمي مع الوسائط وبرنامج الفحص المنظم هي الفرق بين تمني الأفضل وامتلاك دليل على الضبط والتحكم.
التحديات الشائعة عند تنفيذ برامج فحص الوسائط
حتى المؤسسات التي تدرك الخطر غالباً ما تواجه صعوبة في التنفيذ. إن فهم هذه العقبات مسبقاً يصنع الفارق بين برنامج يستمر وبرنامج يتلاشى بهدوء في غضون عام.
الاحتكاك التشغيلي ومقاومة القوى العاملة
غالباً ما يتعرض المهندسون والفنيون لضغوط لإكمال العمل بسرعة، ويمكن أن تبدو الخطوة الإضافية عند نقطة فحص وكأنها تأخير بيروقراطي، خاصة أثناء انقطاع غير مخطط له عندما يكون لكل دقيقة أهميتها. تعامل البرامج الناجحة محطات الفحص كأدوات سريعة وموضوعة جيداً ومفيدة حقاً، بدلاً من كونها فكرة ثانوية مضافة إلى عملية قائمة. عندما يستغرق الفحص ثلاثين ثانية ويتم التصريح بالجهاز بضوء مؤشر بسيط، تنخفض المقاومة بشكل حاد.
تغطية المرافق متعددة المواقع والنائية
كشك الفحص الفردي في المقر الرئيسي للشركة لا يفعل شيئاً لمحطة فرعية نائية، أو محطة ضاغط تبعد ثلاث ساعات عن أقرب مدينة، أو خط إنتاج فرعي يعمل فيه طاقم عمل محدود. تحتاج العمليات الموزعة إلى إجابة موزعة، سواء كان ذلك يعني وحدات فحص محمولة، أو نقاط فحص إقليمية، أو نموذجاً هجيناً يجمع بين المحطات الثابتة في المواقع الرئيسية والوحدات المتنقلة للمواقع الأصغر أو النائية.
تنسيق الموردين والمقاولين
غالباً ما يحمل فنيو الطرف الثالث أجهزة لمست بالفعل بيئات عملاء متعددة أخرى قبل وصولها إلى موقعك. يتطلب حث الموردين على قبول سياسة الفحص الخاصة بك، بدلاً من معاملتها كأمر اختياري، كتابتها في العقود واتفاقيات الخدمة قبل وقت طويل من ظهور الفني عند البوابة بحقيبة كمبيوتر محمول مليئة بالأدوات غير المفحوصة.
الأنظمة القديمة وتنوع تنسيقات الملفات
غالباً ما تعتمد البرامج الهندسية القديمة على تنسيقات ملفات خاصة لا تدركها أدوات الفحص العامة جيداً. يراعي البرنامج الناضج ذلك باستخدام محركات الكشف والسياسات المصممة خصيصاً لأنواع الملفات الشائعة في البيئات الصناعية، بدلاً من افتراض أن أداة فحص تكنولوجيا المعلومات التي تناسب الجميع ستكتشف كل ما يتعلق بنظام التحكم.
بناء إستراتيجية فعالة لفحص الوسائط للبنية التحتية الحيوية
يعمل برنامج فحص الوسائط بشكل أفضل عندما يتم التعامل معه كعملية رسمية بدلاً من كونه شراء أداة لمرة واحدة. تفصل الممارسات التالية باستمرار المؤسسات التي لديها برامج ناضجة عن تلك التي لا تزال معرضة للخطر.
1. وضع سياسة رسمية للوسائط القابلة للإزالة
حدد بدقة الأجهزة المسموح بها، ومن المصرح له بإحضار الوسائط إلى الموقع، وما يحدث عندما يظهر جهاز غير معتمد أو غير مفحوص. ضع ذلك كتابةً، وتأكد من إطلاع المقاولين والموردين عليه قبل وصولهم، وليس بعد وقوع حادث.
2. نشر محطات فحص مخصصة عند كل نقطة دخول
كل موقع مادي يمكن أن تدخل منه الوسائط إلى بيئة التكنولوجيا التشغيلية، مثل البوابات الرئيسية، وغرف الهندسة، والمحطات الفرعية النائية، يحتاج إلى نقطة فحص خاصة به أو عملية واضحة لتوجيه الأجهزة من خلالها. فالسياسة التي تغطي بوابة الموقع الرئيسية فقط تفوت كل باب جانبي.
3. استخدام الكشف متعدد المحركات والواعي بالتكنولوجيا التشغيلية (OT)
إن محرك مكافحة الفيروسات الفردي سيفوت دائماً شيئاً ما. إن دمج محركات كشف متعددة معاً، والمهيأة للتعرف على أنواع الملفات والبروتوكولات الشائعة في البيئات الصناعية، يحسن بشكل كبير معدلات الإمساك بالبرامج الضارة المستهدفة والقائمة على المحتوى والتي تظهر بشكل متزايد في حملات التهديد التي تركز على أنظمة التحكم الصناعية.
4. الاحتفاظ بقوائم الأجهزة المعتمدة والتسجيل الكامل
يجب أن ينشئ كل فحص سجلاً: معرف الجهاز، والطابع الزمني، والمشغل، ونتيجة الفحص، والإجراء المتخذ. هذا ليس مجرد إجراء تنظيمي جيد، بل هو الدليل الذي سيطلبه المدققون ومستجيبو الحوادث عندما تسوء الأمور، وغالباً ما يكون الفارق بين تحقيق سريع وعملية فحص جنائي تستغرق أسابيع.
5. دمج الفحص مع بنية أمن التكنولوجيا التشغيلية الأوسع
لا ينبغي أن يعمل فحص الوسائط بمعزل عن غيره. قم بتغذية نتائج الفحص وتنبيهات الحجر الصحي في نفس بيئة المراقبة التي تراقب حركة مرور الشبكة وسلوك الأصول، بحيث يرتبط الجهاز الذي تم وضع علامة عليه بأي شيء غير عادي يحدث بعد ذلك على شبكة التحكم.
6. تدريب الموظفين والمقاولين باستمرار
أفضل كشك فحص في العالم لا يساعد إذا قام المشغلون بتجاوزه لأنه غير مريح، أو إذا كان المقاول لا يعرف بوجوده. التدريب المنتظم والعملي، وليس مقاطع فيديو الامتثال لمرة واحدة في السنة، يحافظ على الجانب البشري من الضبط بنفس قوة الجانب الفني.
كيف تدعم Shieldworkz المؤسسات
تعمل Shieldworkz جنباً إلى جنب مع قادة أمن التكنولوجيا التشغيلية، ومديري المصانع، ورؤساء أمن المعلومات لتصميم وتفعيل دفاعات الوسائط القابلة للإزالة التي تناسب البيئات الصناعية الحقيقية، وليس قواعد تكنولوجيا المعلومات العامة. ويتضمن نهجنا ما يلي:
تقييمات المخاطر التي تركز على التكنولوجيا التشغيلية: تحديد كل نقطة يمكن أن تدخل منها الوسائط القابلة للإزالة، أو أجهزة الموردين، أو أدوات التشخيص المحمولة إلى بيئة التحكم الخاصة بك، بما في ذلك نقاط الدخول التي غالباً ما تتجاهلها الفرق الداخلية.
تصميم برنامج فحص الوسائط: بناء سياسة عملية ومحددة للموقع وبنية نقطة فحص تتطابق مع وتيرتك التشغيلية، دون خلق احتكاك غير ضروري للمهندسين والمقاولين.
كشف مهيأ للبيئات الصناعية: المساعدة في نشر حلول الفحص القادرة على التعرف على أنواع الملفات والبروتوكولات وأنماط التهديد الأكثر صلة بوحدات التحكم المنطقية القابلة للبرمجة (PLCs)، وأنظمة SCADA، وواجهات المستخدم الرسومية (HMIs).
مواءمة الامتثال: ربط برنامج التحكم في الوسائط الخاص بك بتوقعات التوثيق والتدقيق الموجودة في IEC 62443 وNERC CIP وغيرها من أطر البنية التحتية الحيوية ذات الصلة بقطاعك.
الاستعداد للحوادث ودعم الاستجابة: ضمان أنه عندما يتم الإمساك بشيء ما، أو تفويته، يكون لدى فريقك عملية واضحة ومختبرة للاحتواء والتحقيق والتعافي.
شراكة استشارية مستمرة: توجيه مستمر مع تطور عملياتك وعلاقات الموردين ومشهد التهديدات، بدلاً من تقييم لمرة واحدة يصبح قديماً في غضون عام.
إن ما يميز شراكة فحص الوسائط القوية ليس جهاز نقطة الفحص نفسه، بل هو البرنامج المحيط به: السياسة التي تصمد أمام التدقيق، والقوى العاملة التي تتبعها بالفعل لأنها صُممت مع مراعاة سير عملهم، والرؤية التي تتيح لفريق الأمن رؤية الجهاز الذي تم وضع علامة عليه كجزء من نمط أوسع بدلاً من كونه حدثاً معزولاً. تبني Shieldworkz هذا البرنامج المحيط جنباً إلى جنب مع فريقك، بحيث تخدم التكنولوجيا العملية بدلاً من أن تصبح أداة منفصلة أخرى تتنافس على الاهتمام في أرض المصنع.
الأسئلة الشائعة
1. هل فحص الوسائط ضروري إذا كانت شبكة التكنولوجيا التشغيلية لدينا معزولة بالكامل بفجوة هوائية؟
نعم. تمنع الفجوة الهوائية فقط التهديدات القائمة على الشبكة والمنقولة عبر الإنترنت من الوصول إلى أنظمة التحكم الخاصة بك. وهي لا تفعل شيئاً لوقف البرامج الضارة التي يتم نقلها مادياً على محرك أقراص USB أو كمبيوتر محمول أو أداة تشخيص. في الواقع، غالباً ما تكون البيئات المعزولة بفجوة هوائية أكثر عرضة لمخاطر الوسائط القابلة للإزالة على وجه التحديد لأن الكثير من البيانات يجب أن تنتقل ذهاباً وإياباً يدوياً.
2. هل ستؤدي نقطة فحص الوسائط إلى إبطاء أعمال الصيانة والانقطاع؟
تضيف محطة الفحص المصممة جيداً ثوانٍ، وليس ساعات، إلى العملية. وعادة ما تعاني المؤسسات التي تواجه صعوبة في السرعة من نقطة فحص سيئة الوضع أو تفتقر إلى الموارد الكافية، وليس من عملية بطيئة في الأساس. وعند تنفيذه بشكل صحيح، يتناسب الفحص مع سير عمل الانقطاع والصيانة الحالي دون أن يصبح عقبة.
3. هل يمكن لبرامج مكافحة الفيروسات التقليدية للشركات تغطية هذا الخطر بدلاً من ذلك؟
بشكل عام، لا. تم بناء أدوات مكافحة الفيروسات للشركات لنقاط نهاية تكنولوجيا المعلومات المتصلة بالإنترنت والمحدثة بشكل متكرر. ولا يمكن لمعظم أصول نظام التحكم تشغيل برامج مكافحة الفيروسات الحديثة على الإطلاق، وحتى في الأماكن التي يمكنها ذلك، فإن إيقاف تشغيل واجهة المستخدم الرسومية الحية أو محطة العمل الهندسية لفحصها يدخل مخاطره التشغيلية الخاصة. وتتجنب نقطة فحص الفحص المخصصة والمستقلة تلك المفاوضة بالكامل.
4. كم مرة يجب مراجعة سياسات الوسائط القابلة للإزالة؟
على الأقل سنوياً، ومباشرة بعد أي تغيير في العلاقات مع الموردين، أو تخطيط المصنع، أو المتطلبات التنظيمية. وتستمر أنماط التهديد التي تستهدف البيئات الصناعية في التطور بسرعة، ومن غير المرجح أن تعكس السياسة المكتوبة قبل ثلاث سنوات التكتيكات التي يستخدمها المهاجمون اليوم.
5. من يجب أن يمتلك برنامج فحص الوسائط: تكنولوجيا المعلومات أم أمن التكنولوجيا التشغيلية (OT)؟
من الناحية المثالية، كلاهما، من خلال العمل بناءً على سياسة مشتركة. غالباً ما تجلب فرق تكنولوجيا المعلومات الخبرة في أدوات أمن نقاط النهاية وإدارة الموردين، بينما تفهم فرق التكنولوجيا التشغيلية القيود التشغيلية، والأنظمة القديمة، والآثار المترتبة على السلامة الفريدة لبيئة التحكم. وعادة ما يكون للبرامج التي تنجح على المدى الطويل مالك محدد في جانب التكنولوجيا التشغيلية، مع وجود أمن تكنولوجيا المعلومات كشريك وثيق بدلاً من كونه صانع القرار الوحيد.
الخاتمة
لم تكن الفجوة الهوائية جداراً أبداً. لقد كانت دائماً باباً، يفتح في كل مرة يعبر فيها محرك أقراص USB، أو كمبيوتر محمول، أو أداة تشخيص إلى بيئة التحكم. إن المؤسسات التي تتعامل مع هذا الباب بنفس الجدية التي تطبقها على جدران حماية الشبكة هي التي تبني مرونة حقيقية في عملياتها. فحص الوسائط ليس وسيلة راحة مضافة. إنه ضابط أساسي لأي مشغل صناعي جاد بشأن حماية وقت التشغيل والسلامة والثقة.
البيانات واضحة، والحوادث موثقة، وتكلفة عدم اتخاذ إجراء تنمو فقط كل عام تترك فيه الوسائط القابلة للإزالة دون إدارة. ولم يعد السؤال المطروح على كل قائد لأمن التكنولوجيا التشغيلية هو ما إذا كان ينبغي معالجة هذه الفجوة، بل ما هي السرعة التي يمكن بها إغلاقها.
هل أنت مستعد لسد الفجوة في إستراتيجية أمن التكنولوجيا التشغيلية الخاصة بك؟
احجز استشارة مجانية مع خبرائنا
تحدث إلى فريق Shieldworkz لتقييم تعرضك لمخاطر الوسائط القابلة للإزالة وبناء برنامج فحص مناسب لمصنعك أو مرفقك أو منشأتك.
مصادر إضافية:
خطة الاستجابة للحوادث لمرافق المياه البلدية ومياه الصرف الصحي هنا
ما هي الوسائط القابلة للإزالة؟ المخاطر والسياسات وحلول أمن التكنولوجيا التشغيلية الصناعية هنا
نموذج مجاني لسياسة الوسائط القابلة للإزالة لفرق التكنولوجيا التشغيلية وتكنولوجيا المعلومات هنا
أدلة المعالجة هنا
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

IEC 62443 for Pharmaceutical Manufacturing: Secure Critical Production OT
Team Shieldworkz

Investigative cyber threat research report: Cyberattacks on U.S.-bound energy tankers
Team Shieldworkz

The OT Lull: What a 30-day decline in direct intrusion activity actually tells us
Prayukth K V

Inside the Revolut data disclosure incident
Prayukth K V

NERC CIP Compliance Software: 9 Capabilities Utilities Should Compare
Team Shieldworkz

Investigative Cyber Threat Research Report: Alleged Cyberattack and U.S. Investigation of VLCC VL Prosperity
Prayukth K V