

التحقيق في خرق بيانات شركة McKesson: مجموعة ShinyHunters، ومخاطر هوية برمجيات الخدمة (SaaS)، وابتزاز البيانات


برايوكت كيه في
تحقيق يركز على الأدلة في الحادث السيبراني الذي تعرضت له شركة ماكيسون (McKesson) في أغسطس 2026، حيث يبحث في مزاعم مجموعة ShinyHunters، وموجهات الهجمات المفترضة عبر الهندسة الاجتماعية واختراق الهوية، والتعرض لبرمجيات الخدمة (SaaS). كما نتطرق إلى تكتيكات ابتزاز البيانات، وتداعيات الاسترداد، والضوابط الدفاعية للمؤسسات الكبرى.
ملخص
في 25 أغسطس 2026، اكتشفت شركة ماكيسون، العملاقة في مجال الرعاية الصحية وتوزيع الأدوية، نشاطاً غير مصرح به داخل بيئة تكنولوجيا المعلومات الخاصة بها يتعلق بتطبيقات برمجية تابعة لجهات خارجية. تم الكشف عن الحادث رسمياً في نموذج 8-K المقدم إلى هيئة الأوراق المالية والبورصات الأمريكية (SEC) في 28 أغسطس 2026، وتلا ذلك تحديثات على الموقع الإلكتروني للشركة خلال عطلة نهاية الأسبوع من 29 إلى 30 أغسطس 2026.
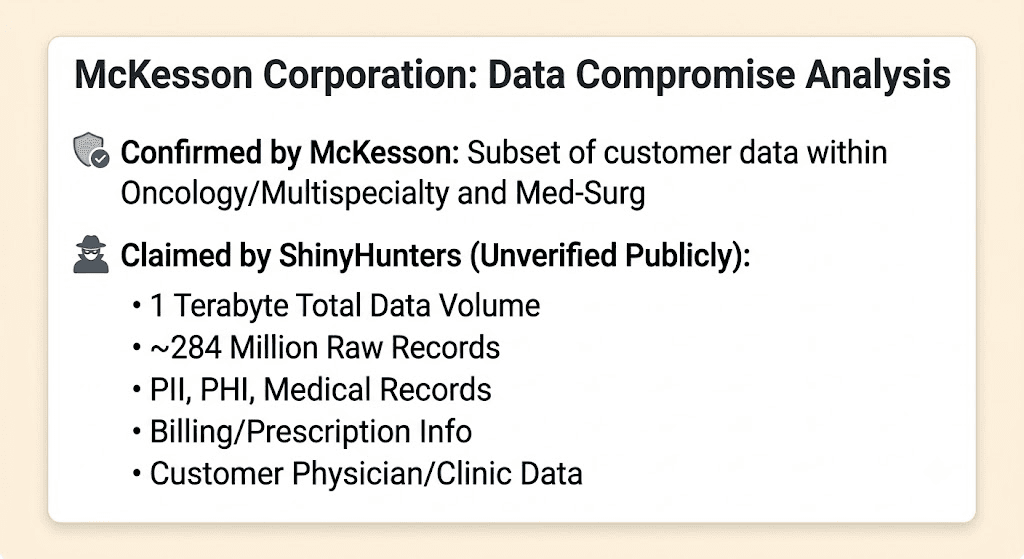
تضمن الخرق وصولاً غير مصرح به إلى تطبيقات جهات خارجية وتسريب بيانات مرتبطة بمجموعة فرعية من العملاء داخل وحدات أعمال الأورام والتخصصات المتعددة والمستلزمات الطبية والجراحية التابعة لماكيسون. وبالتوازي مع ذلك، أدرجت مجموعة الجريمة السيبرانية ShinyHunters شركة ماكيسون على موقع الابتزاز الخاص بها على شبكة Tor، مدعية أنها قامت بتسريب 1 تيرابايت من البيانات التي تحتوي على ما يقرب من 284 مليون سجل قاعدة بيانات، وطالبت بفدية قدرها 55.2 مليون دولار مع مهلة تنتهي في 1 سبتمبر 2026.
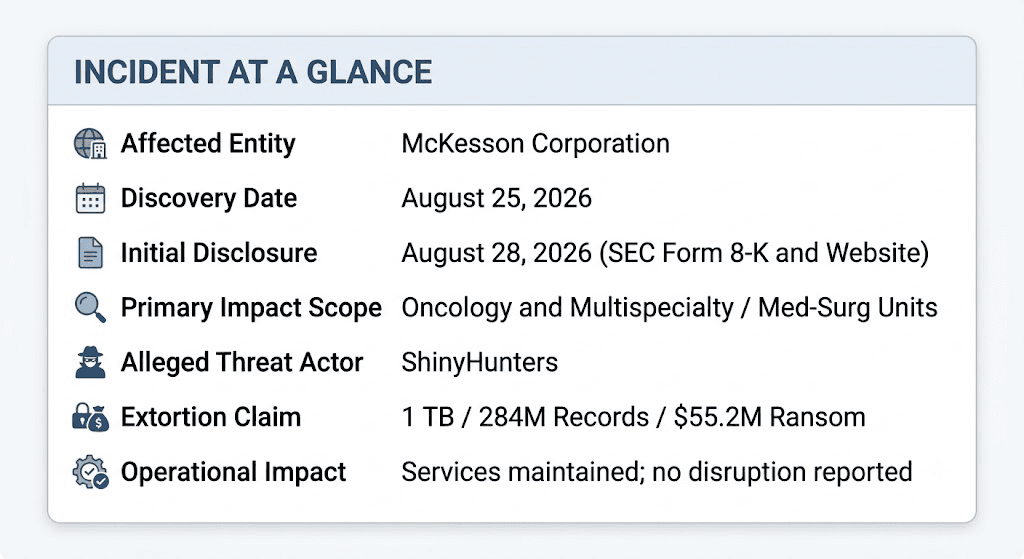
أكدت ماكيسون أنه تم تعطيل الوصول غير المصرح به وذكرت أن الخدمات الأساسية، وشبكات إمداد الأدوية، وقدرات العملاء ظلت قيد التشغيل. ورغم تأكيد الشركة لتسريب البيانات من تطبيقات جهات خارجية، إلا أنها لم تؤكد رسمياً مزاعم المهاجم المحددة بشأن حجم البيانات، أو عدد السجلات المسروقة، أو آليات الوصول الأولي.
أسئلة رئيسية لم تتم الإجابة عليها:
ما هي ثغرة الوصول الأولي المحددة التي تم استخدامها (على سبيل المثال، التصيد الصوتي/الهندسة الاجتماعية مقابل حشو الاعتمادات)؟
هل تم تصيد رموز المصادقة متعددة العوامل (MFA) أو ملفات تعريف ارتباط الجلسة أو اختطافها؟
ما هي بيانات المرضى (PHI) أو بيانات العملاء الدقيقة التي تم تسريبها، وكم عدد الأفراد الفريدين الذين تأثروا؟
ماذا حدث؟
بدأت ثغرة الهجوم في أواخر أغسطس 2026. ووفقاً لتصريحات المهاجم التي قدمها لوسائل إعلام أمنية مستقلة، بدأ الوصول غير المصرح به في وقت مبكر من 21 أغسطس 2026، واستمر حتى 25 أغسطس 2026، عندما اكتشفت فرق أمن ماكيسون التسلل.
رسم توضيحي: الجدول الزمني للاستجابة للحادث
الهدف: إعادة بناء التسلسل الزمني للأحداث من الوصول الأولي حتى الكشف العام والمواعيد النهائية للابتزاز.
الموضع: مباشرة أسفل سرد الحادث المعاد بناؤه زمنياً.
الجدول الزمني للحادث
التاريخ / الوقت (UTC) | الحدث | الدليل / المصدر | مستوى الثقة |
21 أغسطس 2026 | البدء المزعوم للوصول الأولي وتجميع البيانات. | تصريحات المهاجم (ShinyHunters عبر BleepingComputer) | غير مؤكد (ادعاء المهاجم) |
21–25 أغسطس 2026 | التسريب المزعوم لحوالي 1 تيرابايت من البيانات من بيئات SaaS/البيئات السحابية التابعة لجهات خارجية. | ادعاءات المهاجم | غير مؤكد (ادعاء المهاجم) |
25 أغسطس 2026 | ماكيسون تكتشف حادثاً أمنياً سيبرانياً غير مصرح به يتعلق بتطبيقات جهات خارجية؛ وتبدأ في الاحتواء. | نموذج 8-K من هيئة الأوراق المالية والبورصات لماكيسون / البيان الرسمي للشركة | مؤكد (مصدر رئيسي) |
25 أغسطس 2026 | المهاجم يتصل مزعوماً بماكيسون مطالباً بـ 55.2 مليون دولار مع مهلة 72 ساعة. | تصريحات المهاجم | غير مؤكد (ادعاء المهاجم) |
28 أغسطس 2026 | ماكيسون تقدم نموذج 8-K إلى هيئة الأوراق المالية والبورصات وتنشر إشعار الاختراق الأولي على بوابة الأمن السيبراني للشركة. | ملفات نموذج 8-K لهيئة الأوراق المالية والبورصات / BleepingComputer | مؤكد (مصدر رئيسي) |
29 أغسطس 2026 | ماكيسون تؤكد تسريب البيانات الذي يؤثر على أقسام فرعية من وحدات الأورام والتخصصات المتعددة والمستلزمات الطبية والجراحية. | بيان الأمن العام لماكيسون | مؤكد (مصدر رئيسي) |
29–30 أغسطس 2026 | مجموعة ShinyHunters تدرج ماكيسون على موقع تسريبات Tor؛ وتحدد موعداً نهائياً للدفع/التواصل في 1 سبتمبر 2026. | مراقبة موقع التسريبات / SecurityWeek | مؤكد (تمت ملاحظة الإدراج العام) |
01 سبتمبر 2026 | انتهاء المهلة المحددة من المهاجم لدفع الفدية. | تتبع الويب المظلم / SecurityWeek | مؤكد |
كيف حدث الهجوم؟
تؤكد الإفصاحات العامة لشركة ماكيسون صراحةً أن الحادث تضمن تطبيقات تابعة لجهات خارجية وتسريب بيانات غير مصرح به. ومع ذلك، لم تفصح ماكيسون علناً عن السبب الجذري التقني الدقيق أو مسار الهجوم.
لفهم كيفية حدوث الاختراق، يجب على محللي الأمن تقييم الادعاءات المقدمة مباشرة من المهاجم المزعوم (ShinyHunters) جنباً إلى جنب مع التكتيكات والتقنيات والإجراءات (TTPs) المرصودة من الحملات المتزامنة التي تركز على برمجيات الخدمة (SaaS).
رسم توضيحي: تصور مسار الهجوم المزعوم
الهدف: رسم خريطة لادعاءات المهاجم غير المؤكدة المتعلقة بالتصيد الصوتي، واختراق تسجيل الدخول الموحد (SSO)، وتسريب بيانات SaaS جنباً إلى جنب مع نقاط الاحتواء المؤكدة.
الموضع: مباشرة بعد قسم مخطط MITRE ATT&CK.
نص بديل: مخطط لسلسلة الهجوم يربط التصيد الصوتي بسرقة اعتمادات Okta، مما أدى إلى تسريب البيانات من Salesforce وSnowflake.
تسلسل الهجوم المزعوم (رواية المهاجم)
وفقاً للادعاءات التي قدمتها ShinyHunters لمنشورات أمنية:
التصيد الصوتي (Vishing): استخدم المهاجمون الهندسة الاجتماعية مع موظفي مكتب المساعدة أو الدعم الفني بالشركة للحصول على اعتمادات المستخدم أو رموز الجلسة.
إساءة استخدام الهوية / تسجيل الدخول الموحد (SSO): تم استغلال اعتمادات تسجيل الدخول الموحد المخترقة داخل Okta للمصادقة والدخول إلى تطبيقات السحاب الخاصة بالمؤسسة.
الوصول إلى تطبيقات SaaS: وصل المهاجمون إلى الأنظمة البيئية السحابية بما في ذلك Salesforce (حالات الدعم وتفاعلات العملاء) وبيئات تخزين البيانات في Snowflake.
تسريب البيانات: استخراج ما يقرب من 1 تيرابايت من السجلات المنظمة على مدار 4 أيام.
مخطط MITRE ATT&CK المدعوم
ملاحظة: يجمع المخطط التالي بين الإفصاحات الرسمية المؤكدة والادعاءات التقنية المستنتجة / المبلغ عنها. وتتم الإشارة إلى العناصر غير المؤكدة صراحةً.
مرحلة الهجوم | التقنية / التقنية الفرعية | النشاط المرصود / المزعوم | الدليل والحالة |
الوصول الأولي | التصيد الاحتيالي: التصيد الصوتي (T1566.004) | مكالمات تصيد صوتي للموظفين لجمع اعتمادات تسجيل الدخول الموحد (SSO). | مستنتج / غير مؤكد (ادعاء ShinyHunters) |
الوصول إلى الاعتمادات | سرقة الحسابات أو الحصول عليها (T1586) | اختراق اعتمادات/جلسات تسجيل الدخول الموحد في Okta. | مستنتج / غير مؤكد (ادعاء ShinyHunters) |
التهرب من الدفاعات | الحسابات الصالحة: الحسابات السحابية (T1078.004) | المصادقة عبر تدفقات تسجيل الدخول الموحد المشروعة لتجاوز ضوابط الوصول الأساسية. | مستنتج / محتمل بناءً على أنماط حوادث SaaS |
الجمع | البيانات من التخزين السحابي (T1530) | الاستعلام عن سجلات قواعد البيانات في أنظمة SaaS/الأنظمة السحابية التابعة لجهات خارجية. | مؤكد (أكدت ماكيسون الوصول إلى تطبيقات جهات خارجية) |
التسريب | التسريب عبر خدمات الويب (T1567) | نقل مجموعات فرعية من البيانات من منصات تطبيقات الجهات الخارجية. | مؤكد (أكدت ماكيسون تسريب البيانات) |
ما هي الأنظمة والبيانات التي تأثرت؟
أنظمة الأعمال المتأثرة
أكدت ماكيسون أن الوصول غير المصرح به كان معزولاً في أقسام أعمال محددة وبيئات برمجية تابعة لجهات خارجية:
الأقسام المتأثرة: وحدات أعمال الأورام والتخصصات المتعددة والمستلزمات الطبية والجراحية.
تطبيقات الجهات الخارجية: حدث الوصول غير المصرح به داخل تطبيقات تابعة لجهات خارجية تستضيف بيانات العملاء.
البنية التحتية الأساسية غير المتأثرة: ظلت شبكات توزيع الأدوية الأساسية، والشبكات التشغيلية، وأنظمة تقديم رعاية المرضى غير متأثرة وتعمل بشكل طبيعي. لا يوجد دليل عام حتى وقت كتابة هذا التقرير على نشر برمجيات فدية تشفيرية أو برمجيات خبيثة تدميرية ضد البيئة الأساسية لماكيسون.
تفاصيل البيانات المخترقة
فهم "284 مليون سجل":
صرحت ShinyHunters علناً أن الرقم "284 مليون" يمثل صفوفاً/أسطراً أولية في قواعد البيانات، وليس 284 مليون فرد فريد. في قواعد البيانات الطبية أو المبيعات المنظمة، يمكن أن يمثل مريض واحد أو عيادة واحدة مئات الإدخالات في قواعد البيانات المترابطة (المعاملات، بنود الفواتير، رموز الفوترة).
الأثر التشغيلي وأثر الاسترداد
على عكس هجمات برمجيات الفدية التقليدية ذات الابتزاز المزدوج التي تشل العمليات باستخدام برمجيات المسح أو تشفير الملفات (مثل Change Healthcare)، كان خرق ماكيسون في الأساس خرقاً للبيانات بهدف الابتزاز فقط.
الاستمرارية التشغيلية
سلامة سلسلة التوريد: لم تشهد ماكيسون أي توقف تشغيلي في شبكة توزيع الأدوية الأساسية الخاصة بها.
خدمات العملاء: ظلت الأنظمة متصلة بالإنترنت؛ وتم نصح العملاء بإمكانية الاستمرار في استخدام برمجيات الطلب والبرمجيات السريرية بأمان.
تراجع مؤقت: لاحظت ماكيسون تراجعاً طفيفاً ومؤقتاً محتملاً في الخدمة أثناء عمليات الاحتواء والفرز الأولية، وتم حله بسرعة.
الالتزامات التنظيمية والمعالجة
الإفصاح لهيئة الأوراق المالية والبورصات: قدمت ماكيسون نموذج SEC Form 8-K بموجب البند 1.05 لإبلاغ المستثمرين. وحتى أواخر أغسطس 2026، ذكرت ماكيسون أنه لم يثبت للحادث أي تأثير جوهري على وضعها المالي أو عملياتها.
مراقبة الائتمان: قامت ماكيسون بشكل استباقي بترتيب خدمات مجانية لحماية الهوية ومراقبة الائتمان للأفراد المتأثرين.
من يقف وراء الهجوم؟
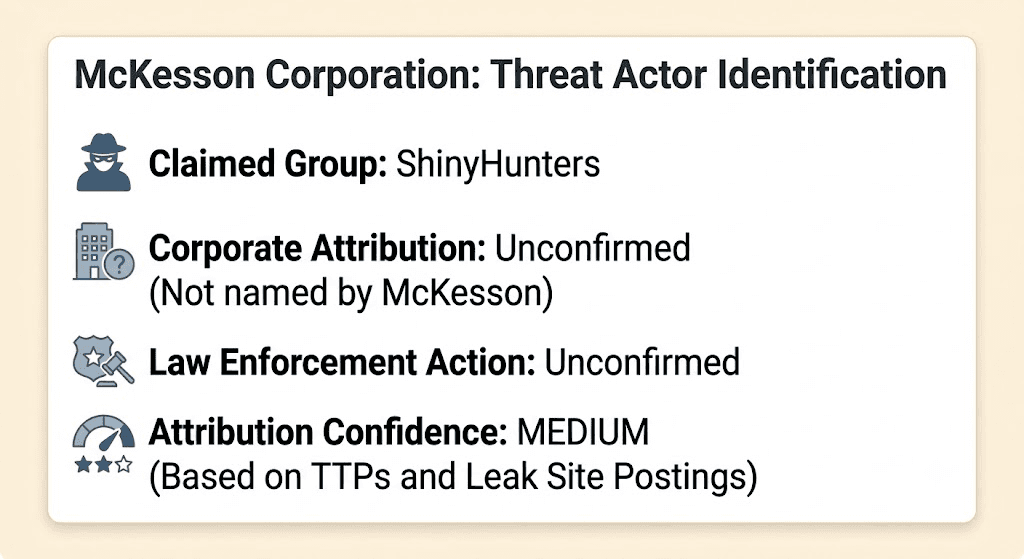
تحديد هوية المهاجم: ShinyHunters
تحليل الإسناد
المؤشر / المقياس | الدليل / النشاط المرصود | التقييم |
الإدراج في موقع التسريبات | إضافة ماكيسون إلى بوابة الويب المظلم الرسمية لـ ShinyHunters مع طلب فدية محدد بقيمة 55.2 مليون دولار. | منشور عام تم التحقق منه |
التكتيكات والتقنيات والإجراءات (TTPs) | استخدام التصيد الصوتي، واستهداف مزودي الهوية (Okta)، وتسريب قواعد بيانات SaaS الكبيرة (Salesforce، Snowflake). | متوافق للغاية مع حملات ShinyHunters للفترة 2024-2026. |
التواصل المباشر | قدم المهاجمون تفاصيل السجلات للصحفيين. | ادعاء غير مؤكد، ولكنه يطابق أسلوب عمل المجموعة. |
قرار الإسناد: ثقة متوسطة (غير مؤكد من قبل الجهة الرئيسية)
رغم أن ShinyHunters أعلنت مسؤوليتها علناً عن الهجوم وتتوافق التكتيكات مع أسلوبها المعتاد في ابتزاز البيانات السحابية، إلا أن ماكيسون لم تسند الخرق رسمياً إلى ShinyHunters. يجب دائماً التعامل مع ادعاءات المهاجمين على أنها غير مؤكدة حتى تنشر شركات الاستجابة للحوادث أو الجهات الأمنية أدلة جنائية تؤيد ذلك.
هل هذا جزء من نمط أكبر؟
إن حادثة ماكيسون ليست حدثاً معزولاً. بل تعكس حملة جرائم سيبرانية مستمرة تستهدف مزودي الهوية في المؤسسات (IdPs) وقواعد البيانات السحابية لبرمجيات الخدمة (SaaS).
أنماط الحملات الأوسع نطاقاً
استهداف مستودعات البيانات السحابية: على مدار الأعوام 2024-2026، استهدفت مجموعات مثل ShinyHunters وUNC5537 بشكل منهجي بيئات المؤسسات (مثل Snowflake وSalesforce) من خلال الحصول على اعتمادات إدارية أو مستخدمين مشروعة.
الاستغلال المرتكز على الهوية: بدلاً من استغلال الثغرات البرمجية من نوع Zero-Day، يستغل المهاجمون بشكل منهجي العنصر البشري باستخدام تصيد صوتي متطور (vishing) أو تبديل بطاقات SIM لتجاوز المصادقة متعددة العوامل التقليدية.
التحول نحو الابتزاز الخالص: يتخطى المهاجمون بشكل متزايد نشر البرمجيات الضارة المزعجة (تشفير الفدية) لصالح التسريب الصامت، مستغلين التهديدات بعدم الامتثال التنظيمي والكشف العام لفرض مطالب الفدية.
سياق مشهد التهديدات
يسلط خرق موزع أدوية رئيسي الضوء على المخاطر النظامية الحرجة في الأنظمة البيئية للمؤسسات الحديثة:
فجوات الرؤية في SaaS والسحاب: غالباً ما تمتلك مراكز العمليات الأمنية (SOCs) رؤية عميقة في أنظمة الأجهزة الطرفية (عبر EDR) ولكنها تفتقر إلى القياس عن بعد الفوري في تطبيقات السحاب التابعة لجهات خارجية وتفاعلات واجهة برمجة التطبيقات (API) بين أنظمة SaaS المختلفة.
"مصيدة هوية المصادقة متعددة العوامل": إن المصادقة متعددة العوامل التقليدية القائمة على الرسائل النصية القصيرة أو الإشعارات الفورية معرضة للتصيد الصوتي والهندسة الاجتماعية. المهاجمون الذين يخترقون مستوى تسجيل الدخول الموحد (SSO) يحصلون على حرية الحركة الجانبية دون عوائق عبر جميع منصات المؤسسة المتصلة.
حساسية سلسلة التوريد: حتى عندما لا تتعطل سلاسل التوريد التشغيلية مادياً، فإن تسريب السجلات الصحية، وقوائم الأطباء، وبيانات توزيع الصيدليات يؤدي إلى مخاطر كبيرة من الاحتيال والتصيد الاحتيالي لشبكات الشركاء.
الدروس الدفاعية والضوابط الموصى بها
مدرج أدناه ضوابط أمنية قابلة للتنفيذ مصممة للتخفيف من مسارات الهجوم المحددة المرصودة في هذا الحادث:
ضوابط الهوية والوصول
فرض FIDO2 / مفتاح المرور: استبدال المصادقة متعددة العوامل المستندة إلى الإشعارات والرسائل النصية بمفاتيح أجهزة FIDO2 المقاومة للتصيد أو مصادقة الويب (WebAuthn) لجعل هجمات التصيد الصوتي غير فعالة.
سياسات وصول مشروط صارمة: فرض قواعد الوصول المشروط المستندة إلى الموقع، والأجهزة المتوافقة، والمخاطر على جميع مزودي الهوية (مثل Okta، Entra ID) قبل منح الوصول إلى تطبيقات SaaS الحساسة.
أمن البيانات ومراقبة التسريب
إدارة الوضع الأمني لـ SaaS (SSPM): تنفيذ مراقبة مستمرة عبر المنصات السحابية (Salesforce، Snowflake) للكشف عن أحجام تنزيل البيانات غير العادية، أو عمليات تصدير واجهة برمجة التطبيقات الضخمة، أو استعلامات SQL الشاذة.
كشف شذوذ استعلامات قواعد البيانات: وضع خطوط أساسية سلوكية للوصول إلى قواعد البيانات. وضع علامة على الجلسات التي تحاول إجراء عمليات تفريغ جداول ضخمة تتجاوز الحدود التشغيلية العادية وإنهاؤها تلقائياً.
مكتب المساعدة وضوابط الهندسة الاجتماعية
بروتوكولات مصادقة مكتب المساعدة: إلزامية التحقق خارج النطاق (مثل موافقة المدير أو التحقق عبر التطبيق) قبل إعادة تعيين اعتمادات الموظفين، أو تسجيل أجهزة مصادقة جديدة، أو نقل رموز الجلسة.
ما يجب على المؤسسات فعله بشكل مختلف
استخدم هذه القائمة التنفيذية ذات الأولوية لمعالجة مخاطر الهوية السحابية داخل مؤسستك:
الأولوية | الإجراء الأمني | التهديد المستهدف | الإجراء الموصى به |
فوري (0-30 يوماً) | فرض مصادقة متعددة العوامل مقاومة للتصيد | التصيد الصوتي / Vishing (T1566.004) | إلزامية استخدام مفاتيح FIDO2/WebAuthn لجميع المسؤولين والموظفين الذين يصلون إلى منصات SaaS الحساسة. |
المدى القريب (30-90 يوماً) | تدقيق الوصول والتكامل في SaaS | الحسابات السحابية الصالحة (T1078.004) | تدقيق جميع الجلسات النشطة، ومنح OAuth، وتكاملات واجهة برمجة التطبيقات لجهات خارجية في Salesforce، Snowflake، وOkta. |
المدى المتوسط (3-6 أشهر) | نشر SSPM ومنع تسريب البيانات السحابية (DLP) | تسريب البيانات (T1530) | تنفيذ منع تسريب البيانات السحابية الفوري لتنبيه أي عمليات تصدير ضخمة غير عادية. |
استراتيجي (6-12 شهراً) | تنفيذ بنية الثقة الصفرية (Zero Trust) | الحركة الجانبية عبر SaaS | فرض التجزئة الدقيقة بين مزودي الهوية وتطبيقات السحاب بناءً على توافق الأجهزة ودرجات مخاطر المستخدم. |
أسئلة لم تتم الإجابة عليها
للحفاظ على نزاهة البحث، تظل الجوانب الحرجة التالية لحادثة ماكيسون غير محسومة بناءً على الأدلة الرئيسية المتاحة علناً:
إثبات الوصول الأولي: هل تم تحقيق الوصول الأولي بدقة عبر التصيد الصوتي للموظفين، أم كانت هناك موجهات وصول ثانوية معنية؟
نطاق الاختراق الفعلي: ما هو العدد الدقيق للمرضى الفريدين أو كيانات العملاء المتأثرين ضمن الـ 284 مليون سجل في قاعدة البيانات؟
الإسناد الرسمي من الشركة: هل ستسند ماكيسون أو الجهات الأمنية رسمياً التسلل إلى ShinyHunters؟
أسماء تطبيقات الجهات الخارجية: ما هي تطبيقات الجهات الخارجية المحددة التي تعرضت للاختراق المباشر أو التكوين الخاطئ؟
تقييم المحللين
إخلاء مسؤولية: يمثل القسم التالي التركيب التحليلي المستقل لباحثي الأمن السيبراني بناءً على الأدلة المتاحة، والتكتيكات والتقنيات والإجراءات (TTPs)، واستخبارات التهديدات في هذا المجال.
سيناريو الهجوم الأكثر احتمالاً: أحد السيناريوهات المحتملة، بناءً على ادعاءات المهاجم، هو استخدام الهندسة الاجتماعية لاختراق حساب هوية أو جلسة مصادقة. باستخدام جلسات مصادقة صالحة، تجاوز المهاجم الضوابط الطرفية للوصول إلى البيئات السحابية المترابطة (Salesforce وSnowflake) وسرب قواعد بيانات منظمة دون نشر برمجيات فدية تدميرية.
مستوى الثقة: متوسط-عالي فيما يتعلق بآليات التسريب السحابي؛ متوسط فيما يتعلق بالهوية الدقيقة للمهاجم بانتظار التأكيد الرسمي من الجهات الأمنية.
ضعف الأمان الرئيسي المكشوف: الاعتماد على طرق مصادقة متعددة العوامل عرضة للتصيد عبر بوابات الهوية التي تربط قواعد بيانات المؤسسة الأساسية.
نمط أوسع: يؤكد هذا الحادث أن مهاجمي الجرائم السيبرانية يستمرون في التحول بعيداً عن برمجيات الفدية التي تشفر الأنظمة لصالح ابتزاز البيانات السحابية منخفض الضوضاء وعالي التأثير.
احجز اجتماعاً مع خبير الأمن السيبراني لقطاع الأدوية في Shieldworkz
قراءات موصى بها من Shieldworkz
المراجع
SecurityWeek: ماكيسون تؤكد خرق البيانات مع اقتراب الموعد النهائي للمهاجم (نُشر في 31 أغسطس 2026؛ وتم التحديث في 1 سبتمبر 2026).
هيئة الأوراق المالية والبورصات الأمريكية (SEC): إيداع نموذج 8-K لشركة ماكيسون (تم تقديمه في 28 أغسطس 2026).
البوابة الرسمية للأمن السيبراني لشركة ماكيسون: إشعار حادث الأمن السيبراني (نُشر في 28-30 أغسطس 2026).
BleepingComputer: ماكيسون تكشف عن خرق بعد ادعاءات ShinyHunters بسرقة بيانات المرضى (نُشر في 28 أغسطس 2026).
Infosecurity Magazine: عملاق الرعاية الصحية ماكيسون يحقق في حادث خرق البيانات (نُشر في 1 سبتمبر 2026).
إخلاء مسؤولية: تُستخدم الصورة لأغراض توضيحية فقط. تم كتابة هذا المقال لأغراض تعليمية فقط.
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






