كيف تكتشف أنظمة كشف الاستجابة للشبكات (NDR) برمجيات الفدية قبل انتشارها


فريق شيلدوركز
نادراً ما تعلن عدوى برمجيات فدية عن نفسها فور وصولها. بل تتحرك بهدوء في البداية، من خلال بيانات اعتماد مخترقة، أو جلسة وصول عن بعد غير مكوّنة بشكل صحيح، أو محطة عمل واحدة غير مجهزة بالتحديثات الأمنية وتقع على مقربة من أرضية المصنع أكثر مما يعتقد الجميع. وبحلول الوقت الذي يبدأ فيه التشفير الفعلي، يكون المهاجم قد أمضى في الغالب أياماً أو أسابيع في دراسة الشبكة، وتحديد محطات العمل الهندسية، ومؤرشفات البيانات التاريخية، وأصول أنظمة التحكم. وهذا هو السبب الرئيسي وراء تحول تقنية "كشف استجابة الشبكة"، المعروفة اختصاراً بـ NDR، إلى واحدة من أهم القدرات للمؤسسات الصناعية التي تحاول البقاء متقدمة بخطوة على برمجيات الفدية بدلاً من مجرد الاكتفاء بالاستجابة لها.
بالنسبة لقادة أمن التكنولوجيا التشغيلية (OT)، ومديري المصانع، ورؤساء أمن المعلومات (CISOs) المسؤولين عن البنية التحتية الحيوية، فقد تغير مسار الحديث. لم يعد الأمر يقتصر على منع الاختراق الأولي فحسب، بل تفترض البرامج الأمنية الحديثة أن مستوى معيناً من الاختراق أمر لا مفر منه نظراً لمدى الترابط الذي أصبحت عليه شبكات تكنولوجيا المعلومات (IT) والتكنولوجيا التشغيلية (OT). وتكمن الميزة الحقيقية في سرعة رصد السلوك غير الطبيعي واحتوائه قبل أن يصل إلى أنظمة الإنتاج، أو الأنظمة المجهزة بأدوات السلامة، أو العمليات الفيزيائية. يستعرض هذا الدليل بدقة كيف تحدد تقنية NDR نشاط برمجيات الفدية مبكراً، وكيف تتناسب مع بيئات تكنولوجيا المعلومات والتكنولوجيا التشغيلية الهجينة، وما الذي تبدو عليه استراتيجية رؤية الشبكة القوية فعلياً على أرض الواقع.
إن ما يجعل هذا الموضوع ملحاً بشكل خاص في الوقت الحالي هو الوتيرة التي تتوسع بها الرقمنة الصناعية في زيادة مساحة الهجوم المعرضة للخطر. فقد تمت إضافة منصات المراقبة عن بعد، ومستشعرات الصيانة التنبؤية، ومؤرشفات البيانات المتصلة بالسحاب، وصلاحيات وصول الموردين الخارجيين إلى شبكات المصانع على مدار السنوات القليلة الماضية، وغالباً بشكل أسرع مما تمكنت الفرق الأمنية من تحديده وتأمينه بالكامل. وتخلق كل إضافة من هذه الإضافات مساراً محتملاً جديداً إلى البيئة التشغيلية. لذا، أصبح فهم كيفية عمل NDR، وكيفية نشرها بشكل مدروس، ضرورة عملية وليس مجرد ترقية اختيارية لأي مؤسسة جادة في حماية وقت التشغيل، والسلامة، واستمرارية العمليات.
وهذا هو السبب أيضاً في أن العديد من مجالس الإدارة والفرق التنفيذية تطرح الآن سؤالاً مباشراً للغاية بعد كل حادثة كبرى في القطاع: هل يمكن أن يحدث هذا لنا، وهل سنعرف بالسرعة الكافية لإيقافه؟ والإجابة عن هذا السؤال بصدق تكشف عادة عن فجوة. فقد بُنيت معظم الشبكات الصناعية من أجل الموثوقية ووقت التشغيل، وليس من أجل توفير الرؤية الشاملة لكل اتصال يحدث بين الأجهزة. إذ تقتصر جدران الحماية على الحدود الخارجية، وتقتصر برامج مكافحة الفيروسات - حيثما وُجدت على أصول التكنولوجيا التشغيلية - على كشف ما تتعرف عليه بالفعل فقط. أما المساحة الشاسعة والهادئة بينهما، وهي حركة المرور الفعلية التي تتحرك بين مؤرشف البيانات وجهاز كمبيوتر محمول هندسي، أو بين بوابة وصول عن بعد وجهاز تحكم منطقي قابل للبرمجة (PLC)، فهي المكان الذي تقضي فيه برمجيات الفدية معظم وقتها قبل أن يلاحظ أي شخص وجود خطأ ما. ولقد وُجدت تقنية NDR خصيصاً لإنارة تلك المساحة المعتمة.
لماذا أصبحت برمجيات الفدية الخطر التشغيلي الأبرز للمؤسسات الصناعية
لم تعد برمجيات الفدية التي تستهدف المؤسسات الصناعية ومؤسسات البنية التحتية الحيوية خطراً افتراضياً يُناقش في قاعات المؤتمرات، بل تُرجمت مراراً وتكراراً إلى توقف حقيقي للإنتاج، ومخاوف تتعلق بالسلامة، وجهود استرداد استغرقت أسابيع متعددة.
وتفسر العديد من الاتجاهات المتداخلة سبب تسارع هذا الخطر بشكل حاد على مدار السنوات القليلة الماضية. فشبكات تكنولوجيا المعلومات والتكنولوجيا التشغيلية التي كانت ذات يوم منفصلة مادياً ومنطقياً باتت الآن متصلة عبر أدوات الوصول عن بعد، ومنصات التحليلات المستندة إلى السحاب، وروابط دعم الموردين التي لم تكن موجودة قبل عقد من الزمن. كما أصبحت مجموعات برمجيات الفدية أكثر تنظيماً، حيث تعمل غالباً كشركات مهيكلة تضم برامج تابعة، وفرق تفاوض مخصصة، وإدراك واضح بأن الضحايا في القطاع الصناعي هم الأكثر عرضة للدفع بسرعة لأن توقف العمل يكلف خسائر يومية باهظة للغاية. يُضاف إلى ذلك واقع أن العديد من البيئات الصناعية لا تزال تعمل بأنظمة تشغيل قديمة وبرمجيات غير محدثة، ليس بسبب الإهمال، ولكن لأن تحديث نظام مرتبط بعملية إنتاج حية ينطوي على مخاطر تشغيلية خاصة به؛ والنتيجة هي بيئة تهديدات يمتلك فيها المهاجمون الدافع والفرصة معاً.
في عام 2021، أدى هجوم برمجيات فدية ضد مشغل خطوط أنابيب وقود رئيسي في الولايات المتحدة إلى إغلاق خط أنابيب يمد ما يقرب من نصف الساحل الشرقي بالوقود، على الرغم من أن برمجيات الفدية نفسها لم تصب سوى شبكة تكنولوجيا المعلومات فقط. واختار المشغل إيقاف عمليات التكنولوجيا التشغيلية بدافع الحذر نظراً لأن الرؤية حول مدى انتشار العدوى كانت محدودة. وفي عام 2019، تعرضت شركة عالمية لإنتاج الألمنيوم لبرمجيات فدية انتشرت عبر عشرات المواقع، مما أجبر عدة مصانع على الانتقال المؤقت إلى العمليات اليدوية وأدى إلى خسائر قُدرت بعشرات الملايين من الدولارات. وفي عام 2021، اضطرت واحدة من أكبر شركات معالجة اللحوم في العالم إلى وقف العمليات في منشآت متعددة عبر أمريكا الشمالية وأستراليا بعد أن تسبب حادث برمجيات فدية في تعطيل جدولة إنتاجها والعمليات المعتمدة على تكنولوجيا المعلومات.
وتشترك هذه الحوادث في قاسم مشترك: في كل حالة، لم يكن المهاجمون بحاجة إلى اختراق جهاز PLC أو خادم SCADA بشكل مباشر للتسبب في تعطيل تشغيلي هائل. بل كان مجرد اختراق أنظمة تكنولوجيا المعلومات التي تعتمد عليها التكنولوجيا التشغيلية، أو خلق حالة كافية من عدم اليقين بشأن نطاق تأثير العدوى، كافياً لفرض الإغلاق. وهذه هي بالتحديد البقعة العمياء التي صُممت تقنية كشف استجابة الشبكة (NDR) لإغلاقها.
ما هي تقنية كشف استجابة الشبكة (NDR)، ولماذا تحتاجها بيئات التكنولوجيا التشغيلية؟
تقنية كشف استجابة الشبكة (NDR) هي نهج أمني يراقب باستمرار حركة المرور التي تتحرك عبر الشبكة، بما في ذلك حركة المرور بين مناطق تكنولوجيا المعلومات والتكنولوجيا التشغيلية، وبين أرضيات المصانع، وحتى الحركة الأفقية (شرق-غرب) بين الأجهزة الفردية، لتحديد السلوك الذي ينحرف عما هو طبيعي في تلك البيئة. وبدلاً من الاعتماد فقط على توقيعات البرامج الضارة المعروفة، تبني NDR فهماً سلوكياً للشبكة وتضع علامة تحذير على النشاط الذي يبدو مشبوهاً، حتى لو لم يتم رصده من قبل.
ويكتسب هذا الأمر أهمية بالغة في بيئات التكنولوجيا التشغيلية لسبب بسيط: وهو أن العديد من الأجهزة الصناعية لا يمكنها تشغيل برامج الوكلاء (Agents) التقليدية على النقاط الطرفية. فغالباً لا يمكن لأجهزة التحكم المنطقي القابلة للبرمجة، والوحدات الطرفية عن بعد، وواجهات HMI القديمة القائمة على نظام Windows دعم نفس أدوات كشف النقاط الطرفية المنشورة عبر شبكة تكنولوجيا المعلومات للشركات. وتحل المراقبة غير النشطة (Passive) للشبكة هذه المشكلة من خلال مراقبة حركة المرور دون المساس بالجهاز نفسه، مما يعني أن NDR يمكنها توسيع نطاق الرؤية إلى أجزاء من الشبكة كانت غير مرئية سابقاً للفريق الأمني.
وتجمع منصات NDR عادة بين تقنيات متعددة لبناء هذه الصورة، بما في ذلك الفحص العميق لحزم البروتوكولات الصناعية، واكتشاف الأصول ورسم خرائط الاتصالات، ووضع خطوط أساس إحصائية لأنماط حركة المرور العادية، والكشف عن الشذوذ المدعوم بالتعلم الآلي. وتتيح هذه القدرات مجتمعة للفريق الأمني ليس فقط رؤية تدفق حركة المرور، بل معرفة ما إذا كانت حركة المرور هذه منطقية بالنظر إلى الأصل، والوقت من اليوم، والبروتوكول المستخدم، والنمط التاريخي للاتصال.
كيف تكمل تقنية NDR الاستثمارات الأمنية الحالية
من الجدير بالذكر بوضوح أن تقنية NDR لا تهدف إلى استبدال جدران الحماية، أو حماية النقاط الطرفية، أو جهود تقسيم الشبكة الحالية، بل تهدف إلى ملء فجوة الرؤية التي لم تصمم تلك الأدوات لتغطيتها مطلقاً. فجدار الحماية يفرض السياسات عند حدود محددة ولكنه لا يملك سوى القليل من الرؤية حول ما يحدث بمجرد السماح بمرور حركة المرور. وتعتمد أدوات النقاط الطرفية على تثبيت برنامج وكيل، وهو أمر غير ممكن ببساطة في غالبية أجهزة التكنولوجيا التشغيلية على مستوى العمليات الميدانية. بينما تعمل NDR بهدوء في المنتصف، حيث تراقب كل ما يتحرك عبر الشبكة بغض النظر عما إذا كان من الممكن تثبيت برنامج وكيل على الجهاز الذي يولد حركة المرور تلك أم لا. بالنسبة للمؤسسات التي استثمرت بالفعل بكثافة في الدفاعات المحيطية وجرد الأصول، غالباً ما تكون NDR هي الطبقة المفقودة التي تحول تلك الاستثمارات الحالية إلى استراتيجية كشف كاملة وحقيقية بدلاً من استراتيجية جزئية.
كيف تكشف تقنية NDR برمجيات الفدية قبل انتشارها
خطوط الأساس السلوكية والكشف عن الأنشطة الشاذة
تعتبر الشبكات الصناعية، من نواحٍ عديدة، أسهل في وضع خطوط الأساس لها مقارنة ببيئات تكنولوجيا المعلومات النموذجية لأن حركة مرور التكنولوجيا التشغيلية تميل إلى أن تكون متكررة ومتوقعة. فمؤرشف البيانات الذي يستعلم من جهاز PLC كل بضع ثوانٍ، أو محطة العمل الهندسية التي ترسل تحديثاً للبرنامج مرة واحدة في الربع السنوي، أو واجهة HMI التي تستعلم من خادم SCADA في دورة ثابتة؛ هذه الأنماط نادراً ما تتغير. وتستفيد منصات NDR من هذه القدرة على التنبؤ من خلال معرفة الشكل الذي تبدو عليه الاتصالات العادية عبر الأصول والبروتوكولات والمنافذ والنوافذ الزمنية. وعندما يبدأ جهاز فجأة في إجراء اتصال لم يسبق له مثيل، أو ينقل حجماً غير معتاد من البيانات، أو يتصل خارج ساعات عمله العادية، يتم الإبلاغ عن هذا الانحراف على الفور، وغالباً قبل وقت طويل من تشفير أي ملف.
رؤية حركة المرور الأفقية (شرق-غرب) والكشف عن التحركات الجانبية
نادراً ما يبقى مشغلو برمجيات الفدية في مكان واحد. فبعد الحصول على موطئ قدم أولي، يتحركون عادةً بشكل جانبي، ويتنقلون من نظام إلى آخر أثناء البحث عن أهداف ذات قيمة أعلى مثل وحدات التحكم في النطاق (Domain Controllers)، أو خوادم النسخ الاحتياطي، أو محطات العمل الهندسية التي تملك صلاحية الوصول إلى أنظمة التحكم. وتتميز أدوات الأمن المحيطي التقليدية، مثل جدران الحماية المتمركزة فقط عند حافة الشبكة، برؤية محدودة للغاية لهذه الحركة الداخلية الأفقية (شرق-غرب). وقد صُممت NDR خصيصاً لمراقبة حركة المرور بين القطاعات الداخلية، وهي المنطقة التي تحدث فيها الحركة الجانبية تقريباً في كل مرة. ومن خلال مراقبة عمليات الفحص الداخلي غير المعتادة، أو إعادة استخدام بيانات الاعتماد عبر أنظمة غير مترابطة، أو الاتصالات بين مناطق لا ينبغي لها أبداً التحدث مع بعضها البعض، يمكن لـ NDR كشف المهاجم في منتصف حركته، وقبل وقت طويل من وصوله إلى أي شيء قادر على تشفير أنظمة الإنتاج.
تحديد أنشطة القيادة والتحكم وتجميع البيانات
قبل نشر برمجيات الفدية، يقوم معظم المهاجمين أولاً بتأسيس موطئ قدم يسمح لهم بالاتصال بالبنية التحتية الخارجية وتجميع البيانات المسروقة لأغراض الابتزاز. وغالباً ما تستخدم حركة مرور القيادة والتحكم هذه تقنيات مصممة للاندماج مع الاتصالات الصادرة المشروعة، مثل إشارات الاتصال منخفضة التردد وبطيئة الوتيرة أو القنوات المشفرة المتنكرة في شكل حركة مرور ويب عادية. وتحلل منصات NDR توقيت الاتصالات الصادرة وترددها وحجمها وسمعة وجهتها للكشف عن هذه الأنماط الدقيقة. ويعد تجميع البيانات غير المعتاد - كعمليات النقل الداخلية الكبيرة إلى نظام واحد قبل وقت قصير من الرفع الخارجي - مؤشراً مبكراً قوياً آخر على أن مشغلي برمجيات الفدية يستعدون لكل من التشفير وسرقة البيانات بغرض الابتزاز المزدوج.
سلوك التشفير وشذوذ البروتوكولات
حتى في المراحل النهائية، قبل أو أثناء التشفير الفعلي للملفات مباشرة، تتغير سلوكيات الشبكة بطرق يمكن كشفها. حيث يمكن لـ NDR رصد الارتفاع المفاجئ في نشاط بروتوكول مشاركة الملفات، أو الاتصالات المتتالية السريعة بمضيفين داخليين متعددين، أو أنماط حركة مرور SMB المتوافقة مع إعادة تسمية الملفات الجماعية في الوقت الفعلي تقريباً. وفي السياقات الخاصة بالتكنولوجيا التشغيلية، يمكن لـ NDR أيضاً الإبلاغ عن حالات الشذوذ في البروتوكولات الصناعية نفسها؛ على سبيل المثال، أوامر الكتابة غير المتوقعة إلى وحدة التحكم، أو نشاط برمجيات هندسية غير معتاد، أو وصول حركة مرور البروتوكول من جهاز ليس لديه سبب مشروع للتحدث بهذا البروتوكول على الإطلاق.
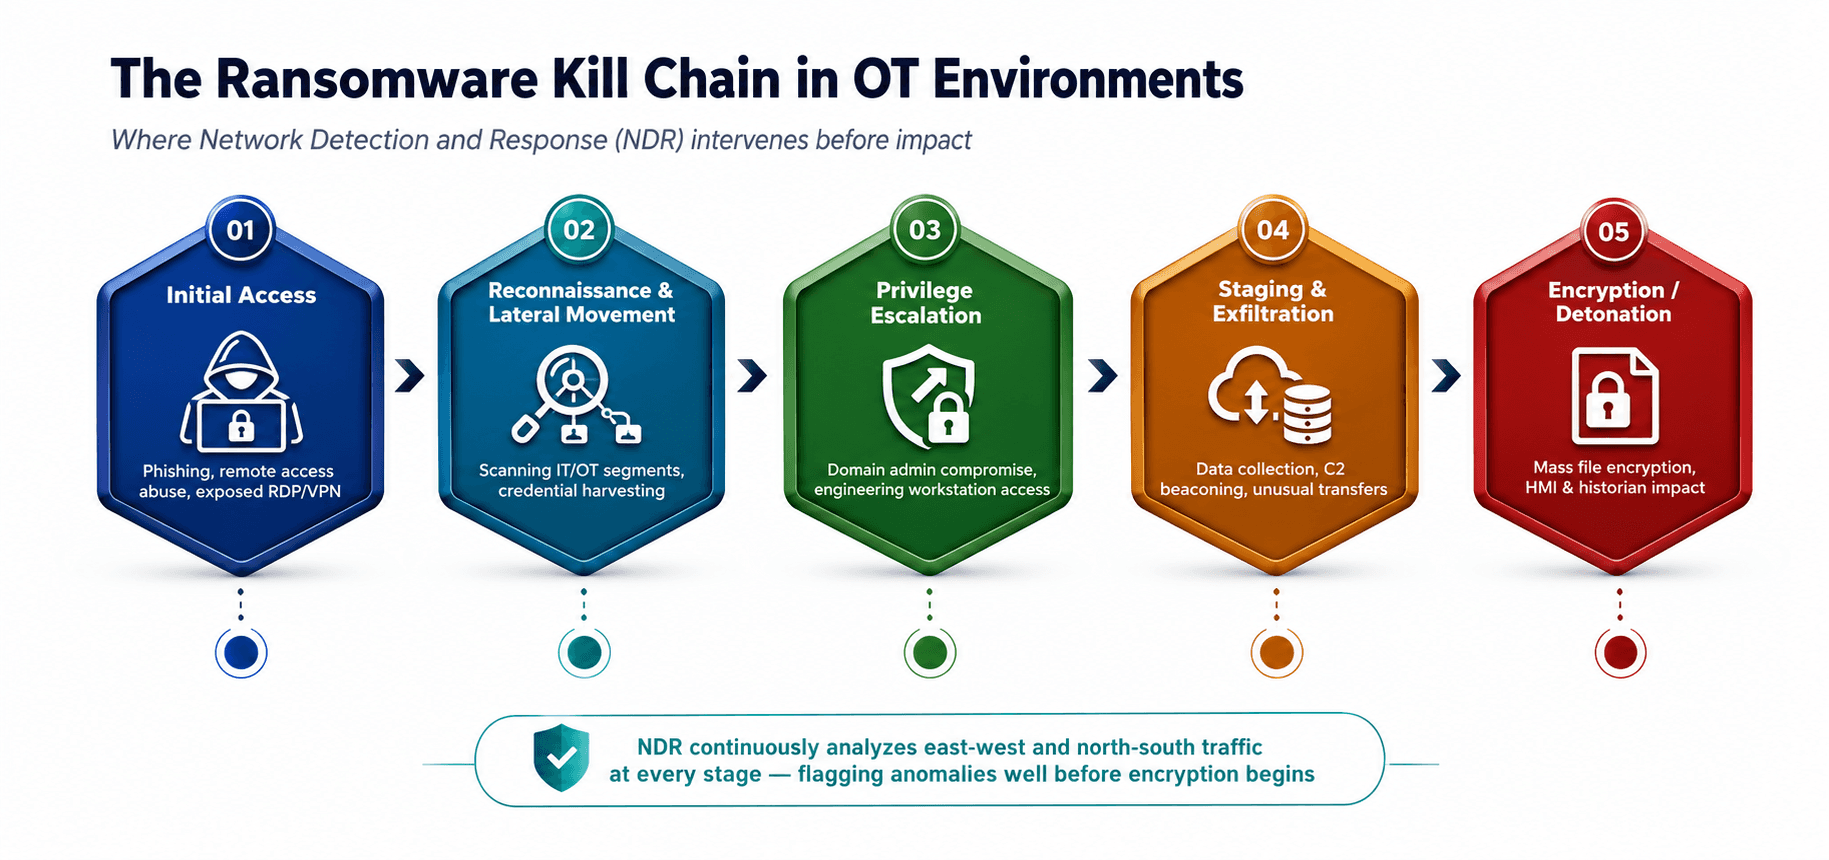
الشكل 1: سلسلة قتل برمجيات الفدية في بيئات التكنولوجيا التشغيلية، ومواضع تدخل NDR في كل مرحلة قبل حدوث التأثير.
مرحلة برمجيات الفدية مقابل تركيز كشف NDR
مرحلة الهجوم | ما يحدث عادةً | كيف تكشفه تقنية NDR |
الوصول الأولي | التصيد الاحتيالي، أو الوصول عن بعد المكشوف، أو استغلال الأنظمة المتصلة بالإنترنت | تضع علامة تحذير على أنماط المصادقة غير المعتادة والاتصالات الخارجية لأول مرة |
الاستطلاع | الفحص الداخلي لرسم خرائط قطاعات الشبكة والأصول | تكشف سلوك الفحص غير الطبيعي والاتصالات الجديدة بين الأجهزة |
الحركة الجانبية | إعادة استخدام بيانات الاعتماد للتحرك بين قطاعات تكنولوجيا المعلومات والتكنولوجيا التشغيلية | تحدد حركة المرور التي تعبر المناطق التي لم تتواصل تاريخياً على الإطلاق |
تجميع البيانات وتصديرها | جمع البيانات ونقلها إلى نقطة واحدة قبل الرفع | تضع علامة تحذير على عمليات النقل الداخلية الكبيرة وحجم البيانات الصادرة غير المعتاد |
التشفير | تغييرات جماعية في الملفات واتصالات داخلية سريعة | تكشف نشاط البروتوكول غير الطبيعي والاتصالات المتزامنة مع مضيفين متعددين |
نشر تقنية NDR في بيئات تكنولوجيا المعلومات والتكنولوجيا التشغيلية الهجينة
يعتبر نشر تقنية NDR عبر بيئة هجينة تمتد عبر شبكات تكنولوجيا المعلومات للشركات، والمناطق منزوعة السلاح (DMZs)، ومناطق التكنولوجيا التشغيلية المتعددة، مهمة مختلفة تماماً عن نشرها داخل مركز بيانات تكنولوجيا المعلومات النقي فقط. إذ تحمل شبكات التكنولوجيا التشغيلية بروتوكولات لم تُصمم العديد من الأدوات الأمنية العامة لتفسيرها، كما أن متطلبات وقت التشغيل تكون أكثر صرامة، وغالباً ما تتضمن الطوبولوجيا المادية مواقع نائية، أو محطات فرعية، أو مصانع ذات نطاق ترددي محدود للاتصال بموقع المراقبة المركزي.
تحديات النشر الشائعة
البروتوكولات القديمة والاتصالات الصناعية الاحتكارية التي تتطلب فحصاً تخصصياً لتفسيرها بشكل صحيح، بدلاً من تحليل الشبكة العام المصمم لحركة مرور تكنولوجيا المعلومات القياسية.
قيود النطاق الترددي وزمن الاستجابة في المصانع أو المحطات الفرعية البعيدة، مما يحد من حجم حركة المرور الخام التي يمكن توجيهها واقعياً إلى نقطة تحليل مركزية.
مخاوف فرق العمليات بشأن أي نهج مراقبة قد يتسبب في تأخير الاستجابة أو يشكل خطراً على حركة مرور أنظمة التحكم الحية، حتى عندما يكون النهج غير نشط بالكامل.
تجزؤ الملكية والمسؤولية بين فرق تكنولوجيا المعلومات والتكنولوجيا التشغيلية، مما قد يبطئ القرارات المتعلقة بأماكن وضع المستشعرات والجهة المسؤولة عن مراجعة التنبيهات.
عدم اتساق عمليات جرد الأصول، مما يجعل من الصعب معرفة الأجهزة والبروتوكولات التي يتعين على عملية النشر مراعاتها مسبقاً بدقة.
أفضل ممارسات النشر
تميل المؤسسات التي تنشر NDR بنجاح كبير في البيئات الهجينة إلى اتباع تسلسل مماثل. حيث تبدأ بمراقبة غير نشطة خارج النطاق (out-of-band) باستخدام نقاط تفريع الشبكة (network taps) أو نسخ منافذ التحويل (switch port mirroring) بدلاً من النشر المباشر في مسار البيانات (inline)، مما يلغي أي خطر لتأثير حل المراقبة نفسه على حركة المرور الحية. كما تمنح الأولوية للحدود الفاصلة بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية والمنطقة منزوعة السلاح أولاً، نظراً لأن هذا هو المكان الذي يحدث فيه أعلى حجم من حركة المرور ذات المغزى بين المناطق وحيث يكون للكشف المبكر أكبر تأثير في منع الانتشار. ومن هناك، يتم توسيع نطاق الرؤية بشكل أعمق إلى مناطق المستوى 2 والمستوى 1 في نهج تدريجي، غالباً موقعاً تلو الآخر، مما يسمح لفرق العمليات ببناء الثقة في التكنولوجيا قبل تعميمها على نطاق أوسع.
وتستحق المواقع ذات النطاق الترددي المحدود اهتماماً خاصاً في أي خطة نشر. فبدلاً من محاولة نقل كل حزمة من حركة المرور الخام إلى نقطة تجميع مركزية، تقوم العديد من عمليات النشر الناجحة بإجراء التحليل الأولي بالقرب من الحافة، وإرسال البيانات الوصفية والتنبيهات ذات الصلة فقط إلى منصة المراقبة المركزية. ويحافظ هذا على واقعية متطلبات الاتصال بالمواقع النائية مع الاحتفاظ برؤية كاملة لما يهم. ولا يقل أهمية عن ذلك بناء فهم مشترك بين أصحاب المصلحة في تكنولوجيا المعلومات والتكنولوجيا التشغيلية قبل بدء النشر؛ وتوضيح من يملك قرارات وضع المستشعرات، ومن يراجع التنبيهات يومياً، وكيف يتم تصعيد التنبيه المتعلق بالتكنولوجيا التشغيلية بشكل مختلف عن نتائج تكنولوجيا المعلومات الروتينية. ويعد تخطي خطوة المواءمة هذه أحد أكثر الأسباب شيوعاً لتعثر برامج NDR بعد المرحلة التجريبية الأولى.
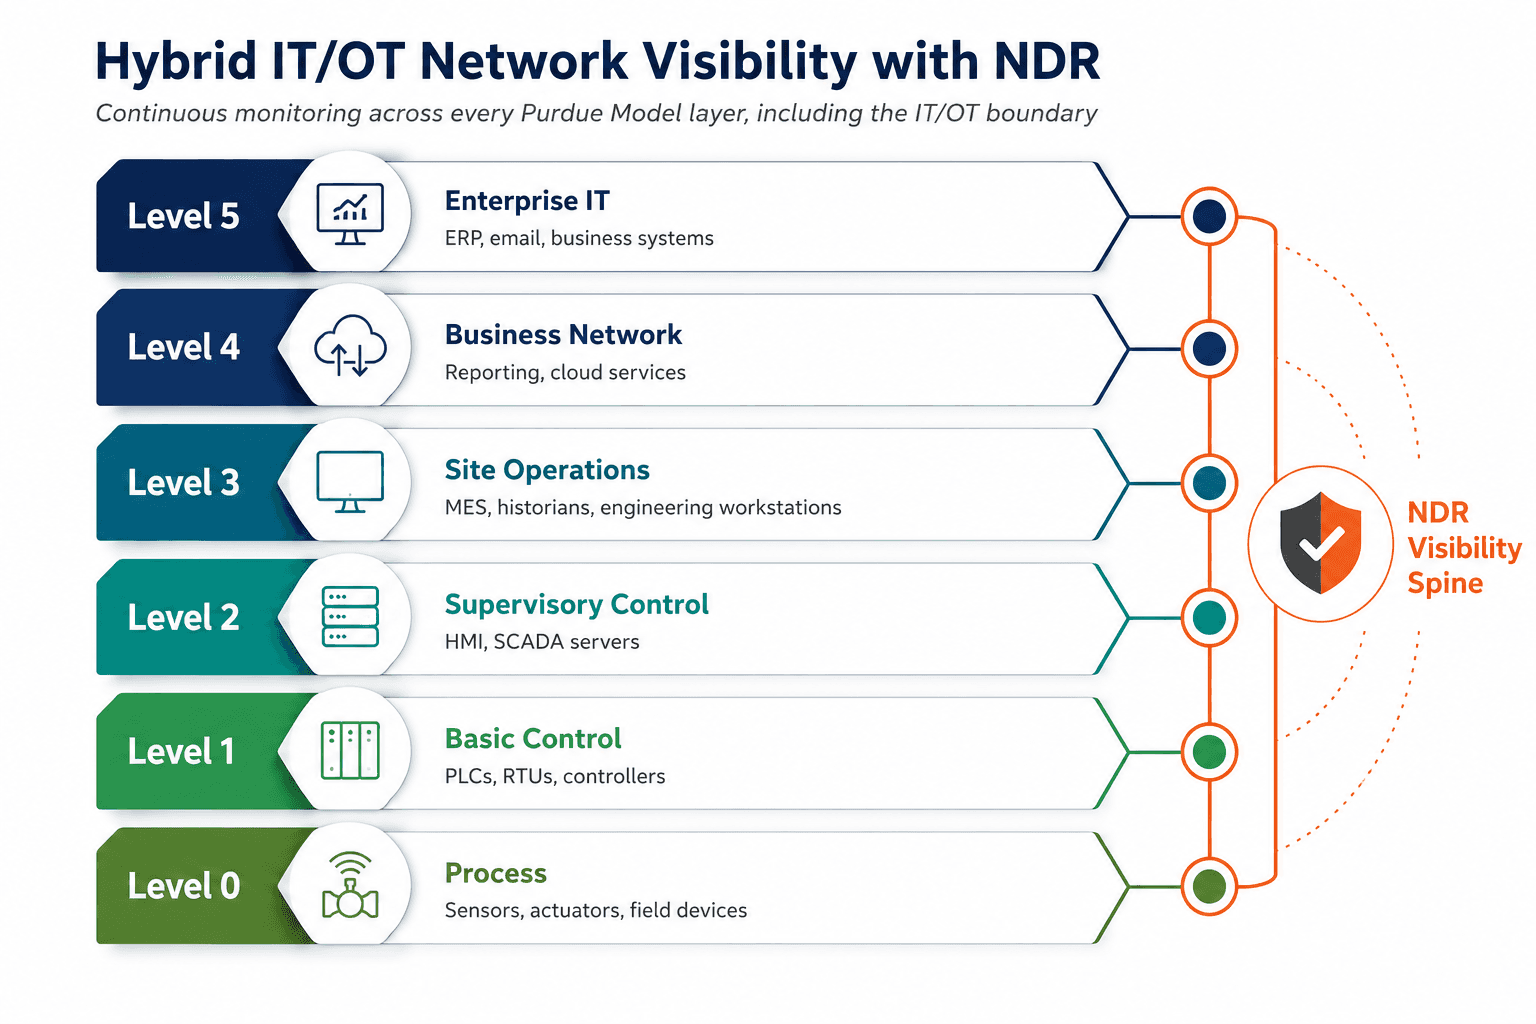
الشكل 2: رؤية NDR المستمرة الموزعة عبر كل مستوى من مستويات شبكة تكنولوجيا المعلومات/التكنولوجيا التشغيلية الهجينة، بدءاً من أنظمة المؤسسة ووصولاً إلى أرضية العمليات.
بناء استراتيجية رؤية الشبكة لأمن التكنولوجيا التشغيلية
تعتمد فعالية NDR كلياً على استراتيجية الرؤية الكامنة وراءها. ف شراء منصة دون فهم مسبق لما يجب رؤيته، وأين توجد مسارات الاتصال الأكثر خطورة، وكيف سيتم مراجعة التنبيهات والتعامل معها فعلياً، يميل إلى إحداث الكثير من الضوضاء والقليل جداً من الحماية. إن استراتيجية الرؤية المدروسة والمطبقة على مراحل تفوق دائماً في أدائها عمليات النشر المتسرعة والشاملة دفعة واحدة.
رسم خرائط الأصول وتدفقات الاتصالات
أساس أي استراتيجية رؤية هو الحصول على صورة دقيقة لما هو موجود على الشبكة وكيفية اتصاله. وهذا يعني الذهاب إلى ما هو أبعد من قائمة الأصول القائمة على جداول البيانات وبناء خريطة حية توضح أي الأجهزة تتحدث مع أجهزة أخرى، وعبر أي بروتوكولات، وبأي معدل تكرار. وتعتبر المراقبة غير النشطة للشبكة عادةً الطريقة الأسرع والأقل تأثيراً لبناء هذه الخريطة، حيث يمكن القيام بها دون المساس بأي جهاز من أجهزة نظام التحكم بشكل مباشر.
وغالباً ما تكشف عملية رسم الخرائط هذه عن مفاجآت، حتى في المواقع التي تُدار بشكل جيد. فمن الشائع اكتشاف أجهزة لم يتم توثيقها رسمياً أبداً، أو مسارات اتصال متبقية من مشروع اكتمل منذ فترة طويلة، أو اتصال مورد كان من المفترض أن يكون مؤقتاً ولكن لم يتم إغلاقه مطلقاً. ولا تشير أي من هذه الاكتشافات بالضرورة إلى اختراق نشط، ولكن كل منها يمثل مساراً غير موثق يمكن استغلاله، وفجوة يسعد المهاجم المصمم العثور عليها قبل أن يفعل ذلك فريقك الأمني.
تقسيم الشبكة دون تعطيل العمليات
بمجرد فهم أنماط الاتصال، تصبح قرارات تقسيم الشبكة أكثر دقة وموثوقية. فبدلاً من التقسيم القائم على افتراضات حول كيفية عمل الشبكة، يمكن للفرق التقسيم بناءً على كيفية عملها فعلياً، مما يقلل من خطر تعطيل حركة المرور التشغيلية المشروعة. وتلعب NDR دوراً مستمراً هنا من خلال التحقق من أن حدود التقسيم صامدة بالفعل بمرور الوقت، بدلاً من افتراض أن مخطط الشبكة الذي تم إعداده لمرة واحدة يظل دقيقاً إلى الأبد.
المراقبة المستمرة مقابل التقييمات الدورية في وقت محدد
لا تزال العديد من المؤسسات الصناعية تعتمد بشكل أساسي على تقييمات الضعف الدورية أو تدقيق الشبكة السنوي. ورغم أهمية هذه الإجراءات، إلا أن هذه التقييمات في أوقات محددة لا تلتقط سوى لقطة سريعة للشبكة في لحظة واحدة. وبرمجيات الفدية والتهديدات الأخرى لا تنتظر دورة التدقيق التالية. لذا تغلق المراقبة المستمرة هذه الفجوة من خلال توفير عرض دائم للشبكة، وهو أمر مهم بشكل خاص بالنظر إلى عدد المرات التي تظهر فيها أجهزة جديدة، واتصالات موردين، وجلسات وصول مؤقتة عن بعد في البيئات الصناعية الحديثة.
نضج رؤية الشبكة في البيئات الصناعية
مستوى النضج | الخصائص النموذجية | قدرة كشف برمجيات الفدية |
محدود | مراقبة ضئيلة أو معدومة خاصة بالتكنولوجيا التشغيلية؛ وتقتصر الرؤية على جدران حماية تكنولوجيا المعلومات | منخفضة جداً، وعادة لا يُكتشف الانتشار إلا بعد حدوث التأثير التشغيلي |
أساسي | يوجد جرد للأصول ولكن تتم صيانته يدوياً وغالباً ما يكون قديماً | منخفضة، ويعتمد الكشف عادةً على انقطاع الخدمة أو التقارير اليدوية |
نامٍ | مراقبة غير نشطة مطبقة عند الحدود الفاصلة بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية فقط | متوسطة، الحركة عبر المناطق تكون مرئية ولكن حركة مرور التكنولوجيا التشغيلية الأعمق ليست كذلك |
ناضج | تغطية مستمرة لـ NDR عبر الحدود الفاصلة ومناطق التكنولوجيا التشغيلية الرئيسية | عالية، وعادة ما يتم كشف الحركة الجانبية ونشاط تجميع البيانات مبكراً |
محسّن | رؤية كاملة البنية مع تحليلات سلوكية وسير عمل استجابة متكاملة | عالية جداً، ويتم كشف الحالات الشاذة والتحقيق فيها في الوقت الفعلي تقريباً |
مخاطر وتحديات العمل بدون رؤية كاملة للشبكة
غالباً ما تقلل المؤسسات التي تؤخر الاستثمار في رؤية الشبكة من حجم المخاطر الفعلية المعرضة لها. فالأمر يتجاوز بكثير مجرد حادثة فردية ويمكن أن يؤثر على الأعمال لسنوات بعد ذلك.
ولعل التكلفة الأكثر إغفالاً هي شلل اتخاذ القرار الذي يتبع الحادث عندما تكون الرؤية محدودة. فبدون صورة واضحة عن القطاعات التي تأثرت، تضطر فرق الاستجابة للحوادث إلى التعامل مع البيئة بأكملها على أنها مشبوهة، مما يعني غالباً إغلاق جزء أكبر بكثير من العمليات مما وصلت إليه العدوى الفعلية في الواقع. إن استجابة الاحتواء الواسعة للغاية هذه، والناشئة تماماً عن عدم اليقين وليس عن الاختراق الفعلي، هي ما يحول في كثير من الأحيان حادث تكنولوجيا معلومات يمكن احتواؤه إلى إغلاق تشغيلي كامل يستمر لأيام أو أسابيع أطول مما ينبغي.
توقف الإنتاج لفترات ممتدة، نظراً لأن الفرق التي تفتقر إلى رؤية واضحة غالباً ما لا تملك خياراً سوى إغلاق مواقع بأكملها بدافع الحذر عندما لا تتمكن من تأكيد مدى انتشار العدوى.
التعرض لمخاطر السلامة، لا سيما عندما تفرض برمجيات الفدية إغلاقاً متسرعاً أو غير خاضع للتحكم لعمليات تتطلب عادةً إجراءات دقيقة ومتسلسلة.
تكاليف استرداد أعلى، حيث تضطر فرق الاستجابة للحوادث إلى إعادة بناء الثقة في الأنظمة من الصفر بدلاً من تأكيد القطاعات التي لم يتم المساس بها مطلقاً.
تعقيدات تنظيمية وتأمينية، حيث يتوقع موفرو التأمين السيبراني والجهات التنظيمية بشكل متزايد أدلة موثقة على قدرات المراقبة المستمرة.
تضرر السمعة وثقة العملاء، خاصة بالنسبة للمؤسسات التي توفر سلعاً حيوية أو طاقة أو خدمات بنية تحتية حيث يكون للتعطيل آثار متتالية على الشركاء والمجتمعات.
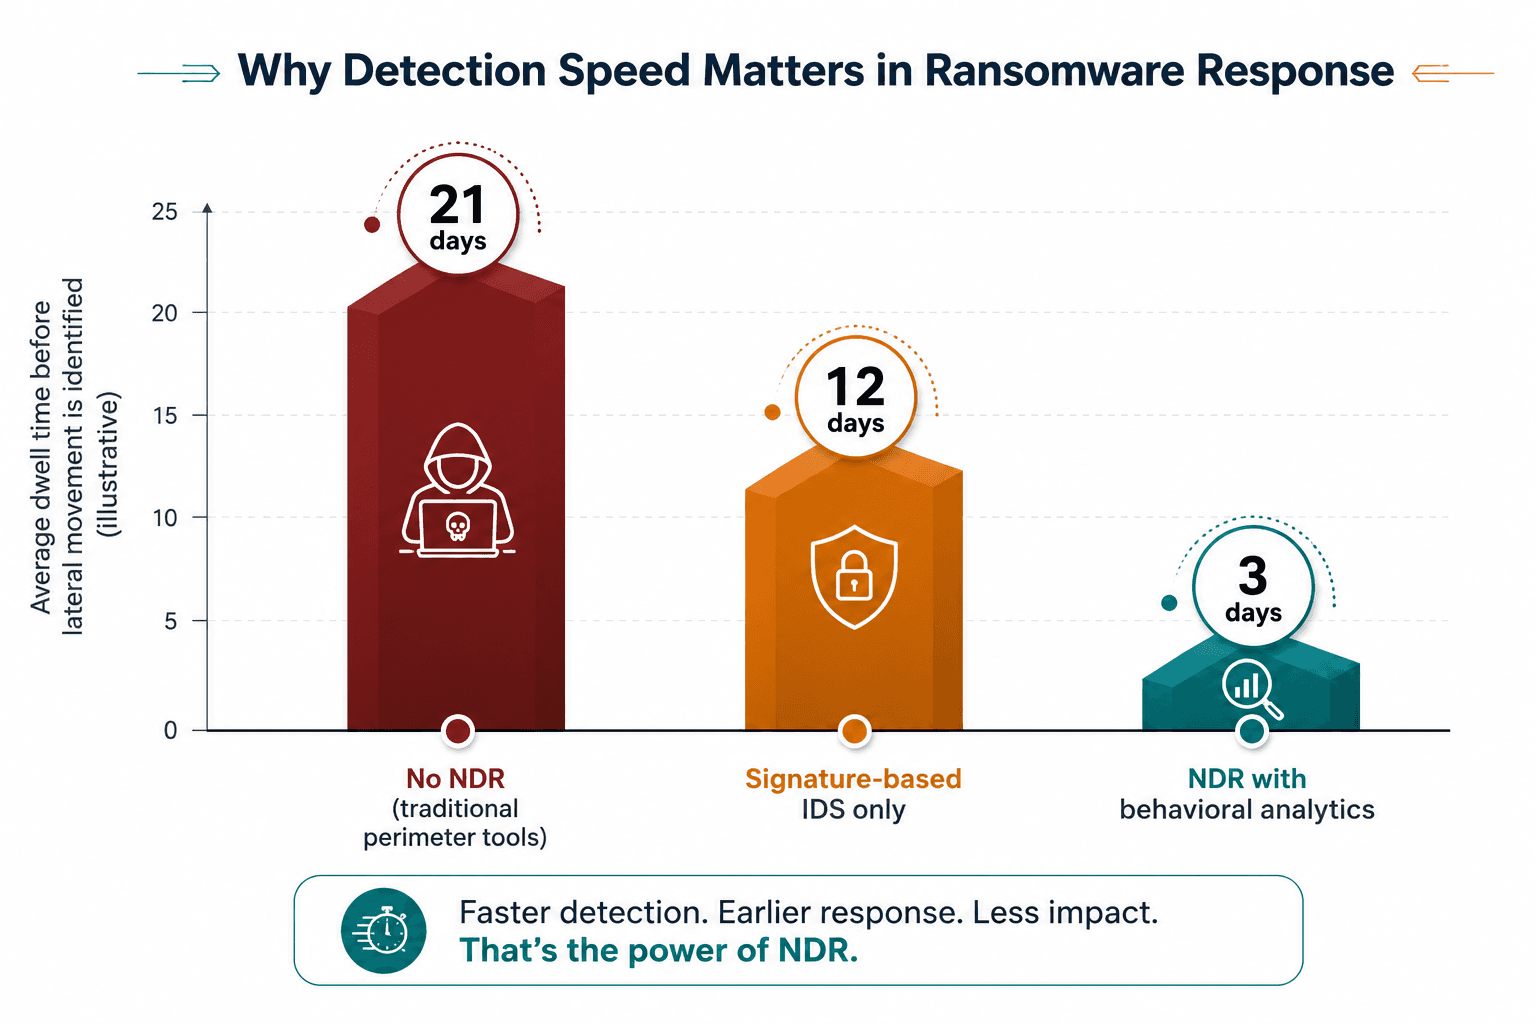
الشكل 3: مقارنة توضيحية لكيفية تأثير نهج المراقبة على الوقت اللازم لتحديد الحركة الجانبية داخل الشبكة.
توصيات عملية وأفضل الممارسات لقادة أمن التكنولوجيا التشغيلية
لا يتطلب بناء المرونة في مواجهة برمجيات الفدية من خلال رؤية الشبكة إصلاحاً شاملاً للبرامج الأمنية الحالية. بل يتطلب مجموعة واضحة وذات أولوية من الإجراءات التي يمكن لمعظم المؤسسات البدء فيها على الفور، دون انتظار دورة ميزانية متعددة السنوات أو إعادة تصميم كاملة للشبكة.
ابدأ بجرد دقيق وحي للأصول بدلاً من الاعتماد على وثائق قديمة من مشاريع سابقة.
انشر المراقبة غير النشطة عند الحدود الفاصلة بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية أولاً، حيث تظهر عادةً أولى علامات الحركة الجانبية هناك.
ضع خطوط أساس سلوكية للمناطق الحيوية قبل افتراض أن أي كشف للشذوذ قد تم ضبطه بشكل صحيح.
قم بمواءمة فرق تكنولوجيا المعلومات والتكنولوجيا التشغيلية على عملية مشتركة للتنبيه والتصعيد بحيث يتم التحقيق في النشاط المشبوه بسرعة من قبل الأشخاص المناسبين.
اختبر خطط الاستجابة للحوادث خصيصاً لسيناريوهات برمجيات الفدية، بما في ذلك القرارات المتعلقة بمتى وكيف يتم عزل قطاعات التكنولوجيا التشغيلية.
راجع مسارات الوصول عن بعد بانتظام، حيث تظل اتصالات الأطراف الخارجية والموردين أحد أكثر نقاط الدخول شيوعاً إلى الشبكات الصناعية.
تعامل مع رؤية الشبكة كبرنامج مستمر وليس كمشروع لمرة واحدة، مع إعادة التقييم بانتظام مع تطور الشبكة.
لا تتطلب أي من هذه الخطوات تفكيك البنية التحتية الحالية أو إيقاف الإنتاج لإنجازها. ومن الأفضل التعامل معها كبرنامج متدحرج، يتم ترتيب أولوياته حسب المخاطر وحيوية الموقع، مع معالم واضحة وقابلة للقياس تمنح القيادة رؤية واضحة للتقدم المحرز على طول الطريق. وتميل المؤسسات التي تتعامل مع هذا الأمر كقدرة متطورة، وليس كمشروع فردي ذي تاريخ انتهاء محدد، إلى البقاء متقدمة على مساحة الهجوم التي لا تتوقف هي نفسها عن التطور أبداً.
كيف تدعم Shieldworkz المؤسسات
تعمل Shieldworkz حصرياً مع المؤسسات الصناعية ومؤسسات البنية التحتية الحيوية لبناء برامج أمنية عملية وواعية بالعمليات التشغيلية، ولا تقوم أبداً بتطبيق أمن تكنولوجيا المعلومات العام على بيئات التكنولوجيا التشغيلية كفكرة لاحقة. ويرتكز نهجنا على فهم كيفية عمل مصنعك بالفعل قبل التوصية بأي تغيير في التكنولوجيا أو العمليات.
اكتشاف شامل لأصول التكنولوجيا التشغيلية وأنظمة التحكم الصناعي (OT/ICS) ورسم خرائط الاتصالات، من خلال طرق غير نشطة لا تخاطر أبداً بتعطيل العمليات الحية.
استراتيجية نشر رؤية الشبكة وNDR مخصصة لبيئات تكنولوجيا المعلومات والتكنولوجيا التشغيلية الهجينة، بما في ذلك عمليات النشر التدريجية التي تحترم القيود التشغيلية وواقع النطاق الترددي.
وضع خطوط الأساس السلوكية وضبط كشف الشذوذ بما يتناسب مع قطاع عملك وبروتوكولاتك وأنماط التشغيل الخاصة بكل موقع على حدة.
تقييمات الجاهزية لبرمجيات الفدية التي تقيم تقسيم الشبكة، وسلامة النسخ الاحتياطي، والتعرض للوصول عن بعد، ونضج الاستجابة للحوادث.
دعم مستمر للمراقبة وإرشادات فرز التنبيهات، مما يساعد الفرق الأمنية المحدودة على التركيز على الحالات الشاذة الأكثر أهمية.
إعداد تقارير على المستوى التنفيذي تترجم النتائج الفنية إلى لغة مخاطر الأعمال لمجالس الإدارة وشركات التأمين والجهات التنظيمية.
خاتمة
ستستمر برمجيات الفدية في استهداف المؤسسات الصناعية لسبب بسيط: وهو أن التكلفة التشغيلية وتكلفة السمعة المترتبة على التوقف تجعل هذه الأهداف جذابة للغاية. والمؤسسات التي تحقق أفضل أداء ليست بالضرورة هي التي تمنع كل محاولة اختراق فردية - فهذا المعيار غير واقعي في أي بيئة حديثة متصلة. بل إن المؤسسات الأكثر نجاحاً هي التي ترى المهاجم يتحرك مبكراً، وتفهم بدقة مدى انتشار الحادث، ويمكنها اتخاذ قرارات سريعة وواثقة بشأن الاحتواء بدلاً من اللجوء الافتراضي إلى الإغلاق الكامل بدافع عدم اليقين.
تمنح تقنية كشف استجابة الشبكة (NDR) قادة أمن التكنولوجيا التشغيلية وأنظمة التحكم الصناعي هذه القدرة تماماً. فمن خلال المراقبة المستمرة للسلوك عبر تكنولوجيا المعلومات والتكنولوجيا التشغيلية وكل ما بينهما، تحول NDR حركة مرور الشبكة من بقعة عمياء إلى أحد أقوى أنظمة الإنذار المبكر المتاحة للمؤسسات الصناعية اليوم. والسؤال الذي يستحق الطرح ليس ما إذا كانت مؤسستك قادرة على الاستثمار في هذا المستوى من الرؤية، بل هو ما إذا كانت مؤسستك قادرة على تحمل عواقب البديل.
تمر كل مؤسسة صناعية بمرحلة مختلفة في هذه الرحلة. فبعضها لا يزال يعمل على جرد الأصول الأساسية، بينما يملك البعض الآخر بالفعل مراقبة جزئية ويتطلع إلى سد فجوات محددة عند الحدود الفاصلة بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية أو في المواقع النائية. وأينما كان موقع مؤسستك حالياً، فإن الخطوة التالية الأكثر إنتاجية هي عادةً إجراء نقاش صريح ومستنير حول الشكل الفعلي لشبكتك اليوم، وأين تظل البقع العمياء ذات الأولوية القصوى.
احجز استشارة مجانية مع خبرائنا تحدث مع أخصائي أمن التكنولوجيا التشغيلية في Shieldworkz حول رؤية شبكتك الحالية، والجاهزية لبرمجيات الفدية، وخيارات نشر NDR. بدون أي ضغوط أو نصوص بيع جاهزة، مجرد نقاش صريح حول وضع شبكتك الصناعية اليوم وما يمكن أن تبدو عليه الدفاعات الأقوى. |
مصادر إضافية:
الدليل الشامل لكشف استجابة الشبكة (NDR) في عام 2026 هنا
قائمة مراجعة جاهزية مراقبة أمن الشبكة الداخلية NERC CIP-015 لشركات الكهرباء هنا
الدليل التأسيسي لمركز العمليات الأمنية للتكنولوجيا التشغيلية (OT SOC) هنا
خدمة مركز العمليات الأمنية المدارة هنا
تقرير استشاري لمعلومات تهديدات الأمن السيبراني للتكنولوجيا التشغيلية - الشرق الأوسط هنا
توجيه NIS2 وتحقيق الامتثال له من خلال معيار IEC 62443 هنا
ما هي الوسائط القابلة للإزالة؟ المخاطر والسياسات والحلول الأمنية للتكنولوجيا التشغيلية الصناعية هنا
نموذج مجاني لسياسة الوسائط القابلة للإزالة لفرق التكنولوجيا التشغيلية وتكنولوجيا المعلومات هنا
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

IEC 62443 for Pharmaceutical Manufacturing: Secure Critical Production OT
Team Shieldworkz

Investigative cyber threat research report: Cyberattacks on U.S.-bound energy tankers
Team Shieldworkz

The OT Lull: What a 30-day decline in direct intrusion activity actually tells us
Prayukth K V

Inside the Revolut data disclosure incident
Prayukth K V

NERC CIP Compliance Software: 9 Capabilities Utilities Should Compare
Team Shieldworkz

Investigative Cyber Threat Research Report: Alleged Cyberattack and U.S. Investigation of VLCC VL Prosperity
Prayukth K V