

تقييم المرونة السيبرانية ضد مسارات التهديد المرتبطة بإيران لأنظمة المياه ومياه الصرف الصحي


فريق شيلدوركز
السياق الأساسي والخط المرجعي للتهديدات
يوفر إطار التقييم هذا لمرافق معالجة المياه ومياه الصرف الصحي، ومهندسي أنظمة SCADA، وفرق الأمن السيبراني لتكنولوجيا المعلومات وتكنولوجيا العمليات (IT/OT) منهجية قائمة على الأدلة لتقييم وتصنيف ومعالجة المخاطر المرتبطة بمسارات التهديد المرتبطة بإيران. ويمكن اعتبار ذلك نقطة انطلاق لفهم مدى تعرضك للمخاطر، ولكن لا يمكن اعتبار هذا التمرين بديلاً عن تقييم شامل للمخاطر السيبرانية يعتمد على معيار IEC 62443.
لقد أظهرت الجهات الفاعلة في مجال التهديد المرتبطة بإيران، بما في ذلك مجموعات التهديد المستمر المتقدم (APT) المصنفة كـ CyberAv3ngers و MuddyWater (TEMP.Zagros) و Cotton Sandstorm (MARINHO) و Charming Kitten (APT35)، أنماطاً تشغيلية متميزة عبر قطاع البنية التحتية الحيوية. وتاريخياً، تستغل هذه الجهات الفاعلة الفرص المتاحة من خلال استغلال أصول تكنولوجيا العمليات (OT) المتصلة بالإنترنت، وبيانات الاعتماد الافتراضية أو الضعيفة، والثغرات الأمنية غير المصلحة في الأجهزة الطرفية، واختراق سلاسل توريد البرمجيات، وحملات التصيد الاحتيالي الموجهة ضد شبكات تكنولوجيا المعلومات الخاصة بالمؤسسات للحصول على الوصول الأولي.
مصفوفة تحديد الهوية ورسم خرائط التقنيات
الفئة | الأساليب والتقنيات والإجراءات المرصودة / مسار التهديد | الارتباط الموثق بالتهديدات الإيرانية | التأثير على البنية التحتية الحيوية / قطاع المياه | المصدر الرئيسي / التنبيه |
استغلال تكنولوجيا العمليات الانتهازي | الوصول عن بُعد غير المصادق عليه عبر HTTP/HTTPS/SSH؛ بيانات الاعتماد الافتراضية للشركات المصنعة على أجهزة PLC/HMI (مثل سلسلة Unitronics Vision). | استهداف CyberAv3ngers (التابعة للحرس الثوري الإيراني) لأجهزة التحكم المنطقي القابلة للبرمجة من Unitronics. | تغييرات غير مصرح بها في المعلمات، وتشويه محلي لشاشات HMI، وفقدان الرؤية/التحكم. | التنبيه المشترك لوكالة CISA رقم AA23-335A؛ تنبيه FBI-CISA-NSA (نوفمبر 2023) |
استغلال الأجهزة الطرفية والوصول عن بُعد | استغلال الثغرات الأمنية الشائعة والمعروفة (CVEs) في البوابات وجدران الحماية وشبكات VPN المتصلة بالإنترنت (مثل Fortinet FortiOS و Citrix Bleed و Pulse Secure و Exchange). | مجموعة Pioneer Kitten (Rubrik Phantom/UNC757)، ومجموعة MuddyWater. | الوصول الأولي إلى تكنولوجيا المعلومات/المنطقة المعزولة (DMZ)، وتسريب بيانات الاعتماد، والاستطلاع الداخلي، وتسهيل الوصول لشركاء برمجيات الفدية. | التنبيه المشترك لوكالة CISA رقم AA24-241A؛ تنبيه NSA/FBI (أغسطس 2024) |
الاعتماد على الأدوات المحلية (LotL) وأدوات المسؤول | إساءة استخدام الأدوات الإدارية الأصلية (PowerShell و WMI و RDP و PsExec و NetScan و AnyDesk و ScreenConnect). | مجموعات Charming Kitten، و MuddyWater، و Pioneer Kitten. | الحركة الجانبية الداخلية دون تشغيل برمجيات ضارة مخصصة؛ والتهرب من برامج الأمن القائمة على المضيف. | مجموعات MITRE ATT&CK رقم G0069، G0014؛ تنبيه CISA رقم AA22-075A |
الحركة الجانبية من تكنولوجيا المعلومات إلى تكنولوجيا العمليات | استغلال محطات هندسية ثنائية التوصيل، وتصميمات الشبكات المسطحة، ومجالات Active Directory المشتركة. | تم رصد تجسس سيبراني / تخريب عام عبر الجهات الفاعلة الإيرانية للتهديدات المستمرة المتقدمة (APT). | الانتقال من اختراق شبكة الشركة إلى الوصول المباشر لشبكة SCADA/HMI. | معيار NIST SP 800-82 الإصدار الثالث؛ وإرشادات الأداء السيبراني (CPGs) من CISA |
إساءة استخدام بروتوكول تكنولوجيا العمليات (ضعف عام) | أوامر قراءة/كتابة غير مصادق عليها عبر البروتوكولات القديمة (Modbus TCP، DNP3، Ethernet/IP، EtherCAT). | ثغرة عامة في تكنولوجيا العمليات (ليست حصرية لإيران، ولكن يتم استغلالها عند الوصول إليها). | التلاعب بمتغيرات التحكم في العمليات، وكتابات غير متوقعة للملفات (coil writes)، وحقن بيانات قياس عن بُعد زائفة. | معيار IEC 62443-3-3؛ ومعايير تنبيهات أنظمة التحكم الصناعي (ICS) من CISA |
سياق التهديد الموثق المرتبط بإيران:
الاستهداف الانتهازي لتكنولوجيا العمليات: في أواخر عام 2023، أصدرت وكالة CISA ومكتب التحقيقات الفيدرالي (FBI) ووكالة الأمن القومي (NSA) ووكالة حماية البيئة (EPA) والمديرية الوطنية للأمن السيبراني في إسرائيل (INCD) تنبيهاً مشتركاً يحمل الرقم AA23-335A. وأكد التنبيه أن الجهات السيبرانية الفاعلة التابعة للحرس الثوري الإيراني (والتي تعمل غالباً تحت اسم مستعار "CyberAv3ngers") استهدفت واخترقت بنشاط أجهزة PLC من سلسلة Unitronics Vision في قطاع أنظمة المياه ومياه الصرف الصحي (WWS).
الأساليب والتقنيات والإجراءات (TTPs) الموثقة في قطاع المياه ومياه الصرف الصحي: استهدفت الجهات الفاعلة أجهزة PLC المكشوفة مباشرة للإنترنت عبر منفذ TCP رقم 20256، مستغلةً بيانات الاعتماد الافتراضية (1111). وبمجرد الدخول، قاموا بتشويه شاشة واجهة المستخدم (HMI) وجعلوا جهاز PLC غير مستجيب للأوامر المشروعة فعلياً.
إمكانية الانتقال المحوري من تكنولوجيا المعلومات إلى تكنولوجيا العمليات: تركز الجهات الفاعلة الأخرى التي ترعاها الدولة الإيرانية (مثل تلك التي يتم تتبعها كـ MuddyWater أو APT33 أو Pioneer Kitten) تاريخياً على بيئات تكنولوجيا المعلومات، وتستغل شبكات VPN غير المصلحة وجدران الحماية وبوابات الوصول عن بُعد للوصول الأولي، يلي ذلك تسريب بيانات الاعتماد و"الاعتماد على الأدوات المحلية" (باستخدام أدوات أصلية مثل PowerShell و WMI). وعلى الرغم من تركيزها تاريخياً على تكنولوجيا المعلومات، فإن الفصل غير الكافي بين تكنولوجيا المعلومات وتكنولوجيا العمليات يوفر مساراً محتملاً لهذه الجهات الفاعلة للتأثير على عمليات تكنولوجيا العمليات.
يقيم هذا التقييم الدفاعات ضد كل من الاستغلال الانتهازي لأصول تكنولوجيا العمليات المتصلة بالإنترنت (تأثير مباشر) والاستغلال المستهدف لمحيط تكنولوجيا المعلومات الذي يؤدي إلى الحركة الجانبية (تأثير غير مباشر)، بما يتماشى مع مبادئ IEC 62443 ومعيار NIST SP 800-82.
المطابقة مع معيار IEC 62443
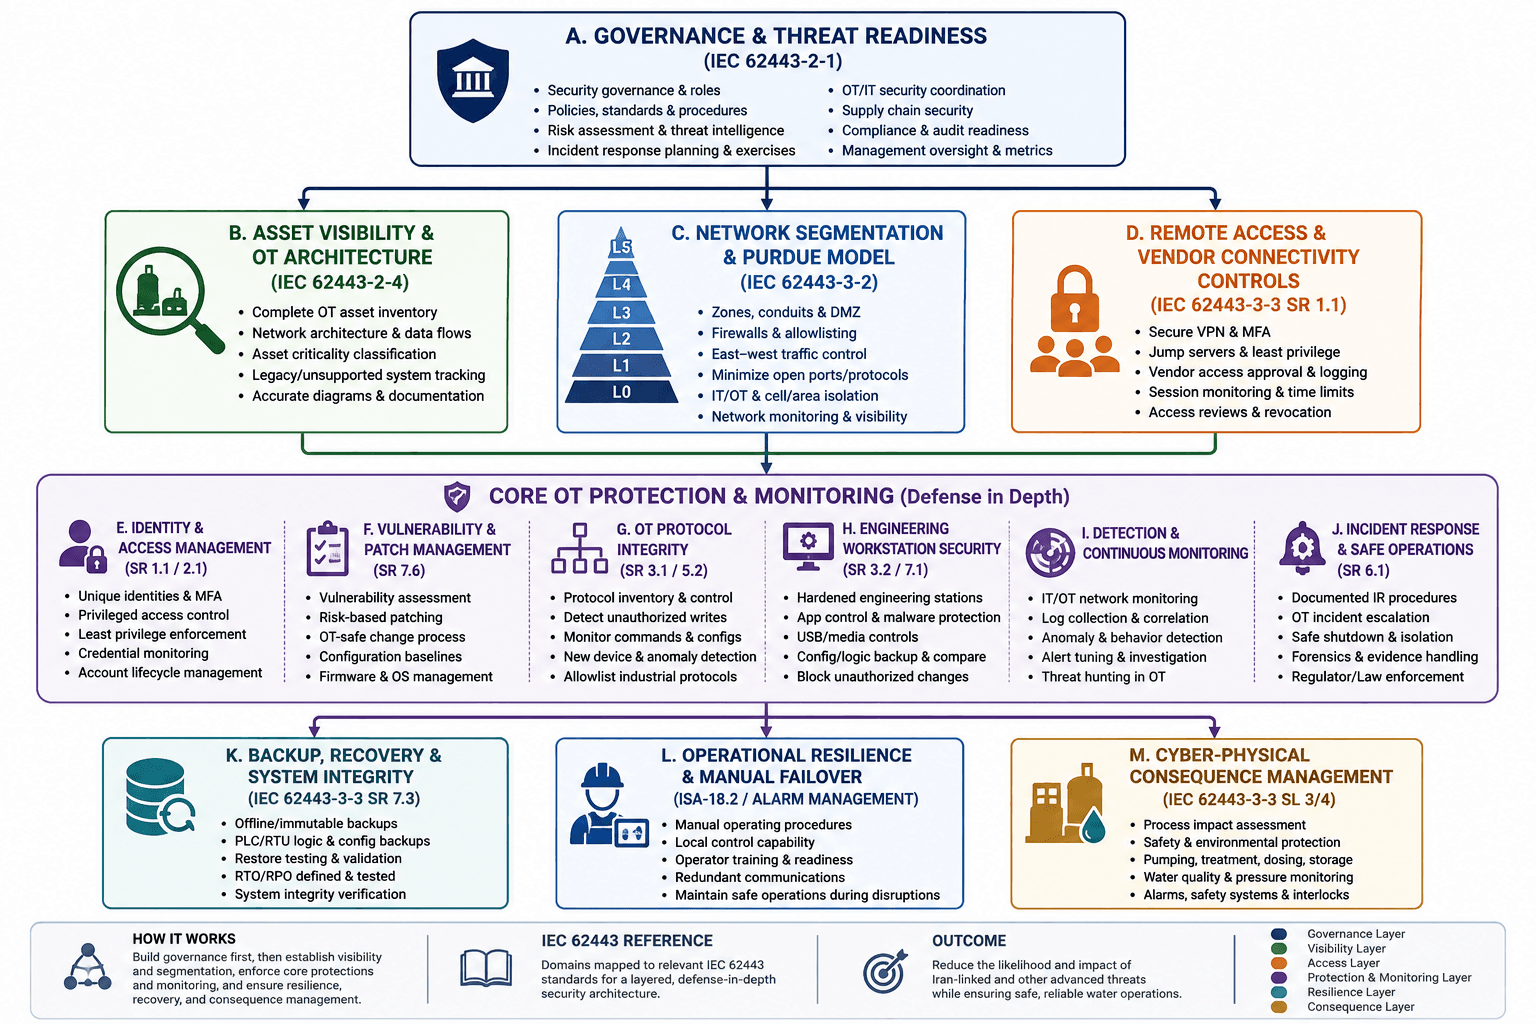
إطار التقييم والاستبيان
التعليمات
قم بتقييم كل ضابط أمني. قدم إجابة، وحدد الأدلة المطلوبة للتحقق من صحة الادعاء، وسجل الدرجة باستخدام المنهجية الواردة في القسم 4.
# | مجال التقييم | السؤال | الإجابة | الأدلة المطلوبة | الدرجة (0-3) | المخاطر / الملاحظات |
A1 | الحوكمة | هل حددت المنشأة ووثقت بوضوح ملكية قرارات الأمن السيبراني لتكنولوجيا العمليات أثناء طوارئ المحطة (على سبيل المثال، من يملك سلطة قطع الاتصال بين تكنولوجيا المعلومات وتكنولوجيا العمليات)؟ | [ ] نعم [ ] جزئي [ ] لا [ ] غير معروف [ ] لا ينطبق | خطة الاستجابة للحوادث (IRP) توضح مصفوفة الصلاحيات؛ وسجلات التمارين التي تختبر هذه الصلاحيات. | ||
A2 | الحوكمة | هل تتم مراقبة تنبيهات معلومات التهديدات بنشاط (مثل WaterISAC، و CISA ICS-CERT)، وهل هناك عملية لتفعيلها (مثل التحقق من مؤشرات الاختراق IOCs الخاصة بالتنبيه AA23-335A)؟ | إجراءات التشغيل القياسية لمعلومات التهديدات؛ وسجلات نظام تذاكر الدعم التي تظهر مراجعات التنبيهات. | |||
B1 | رؤية الأصول | هل تحتفظ المنشأة بجرد محدث وشامل لأصول تكنولوجيا العمليات (PLCs، HMIs، EWS، والقياس عن بُعد) ومخطط هيكلي معتمد للشبكة المادية والمنطقية؟ | مخطط هيكلي حديث للشبكة (مطابق لنموذج Purdue)؛ وقائمة جرد أصول تكنولوجيا العمليات (إصدارات الأجهزة/البرامج الثابتة). | |||
B2 | رؤية الأصول | هل توجد أي أصول قديمة، أو غير مدعومة، أو تدار من قبل جهة خارجية في بيئة تكنولوجيا العمليات وتعتبر بمثابة "صناديق سوداء" لفريق الأمن الداخلي؟ | عقود الموردين؛ وسجلات فحص الشبكة التي تؤكد عدم وجود أجهزة "تكنولوجيا عمليات موازية وغير مصرح بها" (shadow OT). | |||
C1 | الفصل بين تكنولوجيا المعلومات وتكنولوجيا العمليات | هل بيئة تكنولوجيا العمليات مفصولة تماماً وبشكل صارم عن شبكة تكنولوجيا المعلومات الخاصة بالمؤسسة باستخدام بنية متوافقة مع معيار IEC 62443 للمناطق والقنوات (على سبيل المثال، منطقة معزولة DMZ لتكنولوجيا العمليات، وعدم وجود توجيه مباشر للإنترنت)؟ | مراجعة قواعد جدار الحماية (لتأكيد مبدأ الرفض الافتراضي، وعدم وجود قواعد تسمح بالوصول الكامل لجميع المصادر والوجهات)؛ وجداول التوجيه. | |||
C2 | الفصل بين تكنولوجيا المعلومات وتكنولوجيا العمليات | هل تمتلك أي من أصول تكنولوجيا العمليات (تحديداً أجهزة PLC أو RTU أو HMI) مساراً مباشراً إلى الإنترنت، سواء كان مقصوداً أو عرضياً؟ (تركيز بالغ الأهمية وفقاً لتنبيه CISA AA23-335A) | تقارير فحص الثغرات الخارجية (عمليات التحقق من Shodan/Censys)؛ وإعدادات جدار الحماية المحيطي. | |||
D1 | الوصول عن بُعد | هل يتم توجيه كل وصول عن بُعد إلى بيئة تكنولوجيا العمليات عبر بوابة آمنة ومراقبة (مثل خادم الانتقال Jump Server في المنطقة المعزولة DMZ) باستخدام المصادقة متعددة العوامل (MFA)؟ | ملفات تكوين شبكة VPN التي تفرض المصادقة متعددة العوامل (MFA)؛ وسجلات Active Directory/مزود الهوية. | |||
D2 | الوصول عن بُعد | هل اتصالات الصيانة عن بُعد الخاصة بالموردين مضبوطة على الرفض الافتراضي، وتتطلب موافقة داخلية لتمكينها لفترة زمنية محددة ومقيدة؟ | سياسة الوصول عن بُعد؛ وسجلات اتصال الموردين التي تظهر إجراءات التمكين/التعطيل الصريحة. | |||
E1 | الهوية والوصول | هل يتم تغيير جميع كلمات المرور الافتراضية على أجهزة تكنولوجيا العمليات (تحديداً أجهزة PLC و HMI ومبدلات الشبكة Switched) قبل تشغيلها في بيئة العمل الفعلي؟ (إجراء وقائي مباشر لأساليب الحرس الثوري الإيراني) | وثيقة معايير التكوين والإعدادات؛ وملفات تكوين الأجهزة التي توضح استخدام بيانات اعتماد غير افتراضية. | |||
E2 | الهوية والوصول | هل تفرض المنشأة استخدام حسابات مستخدمين فريدة والحد الأدنى من الصلاحيات، وتمنع استخدام الحسابات المشتركة أو الجماعية على محطات العمل الهندسية وخوادم SCADA؟ | قوائم مستخدمي Active Directory/المستخدمين المحليين على خوادم تكنولوجيا العمليات؛ وسجلات إدارة الوصول المتميز (PAM). | |||
F1 | الثغرات والتكوينات | هل هناك عملية آمنة لإدارة الثغرات الأمنية والتحديثات مخصصة لتكنولوجيا العمليات، تصنف التحديثات حسب المخاطر التشغيلية وتختبرها قبل نشرها؟ | سياسة إدارة التحديثات التي تحدد اتفاقيات مستوى الخدمة (SLAs) لتكنولوجيا العمليات مقارنة بتكنولوجيا المعلومات؛ ووثائق مختبر الاختبار؛ وسجلات التحكم في التغيير. | |||
F2 | الثغرات والتكوينات | هل يتم الاحتفاظ بنسخ احتياطية منتظمة وآمنة لتكوينات أجهزة تكنولوجيا العمليات الحرجة (منطق PLC، تكوينات RTU، تكوينات المبدلات) والتحقق منها؟ | سجلات النسخ الاحتياطي؛ وتجزئة (hashes) MD5/SHA256 للمنطق البرمجي السليم والمعروف؛ والتحقق من التخزين غير المتصل بالإنترنت. | |||
G1 | بروتوكولات تكنولوجيا العمليات | هل يمكن للمنشأة تحديد البروتوكولات الصناعية (مثل Modbus TCP، DNP3، Ethernet/IP) المستخدمة فعلياً، وتقييد الاتصالات بالمسارات المطلوبة فقط؟ | عمليات التقاط حركة مرور الشبكة المرجعية (PCAP)؛ وقواعد جدار الحماية المقيدة بالمنفذ/البروتوكول (مثل Modbus TCP 502). | |||
H1 | أمن محطات العمل | هل تم تحصين محطات العمل الهندسية (EWS) (على سبيل المثال، التحكم في التطبيقات/القائمة البيضاء، وتعطيل منافذ USB للتخزين، وتقييد صلاحيات المسؤول المحلي)؟ | إعدادات كائن نهج المجموعة (GPO)؛ وسجلات فرض التحكم في التطبيقات. | |||
I1 | الكشف ورصد الاختراق | هل تملك المنشأة القدرة على اكتشاف أحداث المصادقة المشبوهة (مثل السفر المستحيل جغرافيًا، أو تسجيلات دخول غير متوقعة للموردين عبر VPN في الساعة 3 صباحاً)؟ | لوحات تحكم نظام إدارة الأحداث والمعلومات الأمنية (SIEM)/إدارة السجلات؛ وقواعد إنذار مركز العمليات الأمنية (SOC) المهيأة لبيانات شبكة VPN. | |||
I2 | الكشف ورصد الاختراق | هل تتوفر رؤية لحركة مرور شبكة تكنولوجيا العمليات الداخلية (الأفقية) لاكتشاف عمليات تنزيل برامج PLC غير المصرح بها، أو التغييرات المنطقية، أو أنماط الأوامر غير الطبيعية؟ | تنبيهات أدوات مراقبة شبكة تكنولوجيا العمليات (مثل Dragos أو Claroty أو Nozomi) أو لقطات حركة مرور البيانات (PCAPs) لمنفذ SPAN المهيأ. | |||
J1 | الاستجابة للحوادث | هل تمتلك المنشأة خطة استجابة للحوادث (IRP) مخصصة لتكنولوجيا العمليات توضح بالتفصيل إجراءات إيقاف العمليات بأمان أو قطع روابط تكنولوجيا المعلومات/تكنولوجيا العمليات أثناء وقوع حدث سيبراني؟ | وثيقة خطة الاستجابة لحوادث تكنولوجيا العمليات؛ ووثائق خطط الاتصالات خارج النطاق المشترك. | |||
K1 | النسخ الاحتياطي والاستعادة | هل تم اختبار وتأكيد إجراءات استعادة تكنولوجيا العمليات بشكل مادي من نسخ احتياطية معزولة وغير قابلة للتعديل خلال الـ 12 شهراً الماضية؟ | تقرير ما بعد التمرين (AAR) لتمرين محاكاة أو تمرين استرداد مادي يؤكد صحة وقت الاسترداد المستهدف (RTO) ونقطة الاسترداد المستهدفة (RPO). | |||
L1 | المرونة التشغيلية | في حالة تعرض نظام SCADA أو واجهات HMI للاختراق وأصبحت غير صالحة للعمل، هل يمكن للمشغلين الانتقال بأمان إلى التحكم اليدوي والمحلي في عمليات المياه الحرجة والحفاظ عليه؟ | إجراءات التشغيل القياسية (SOPs) للعمليات اليدوية؛ وسجلات تدريب المشغلين المادي. | |||
M1 | العواقب المادية | هل توجد ضمانات ميكانيكية مستقلة وغير رقمية (مثل صمامات تنفيس الضغط المادية، ومانعات التدفق الميكانيكية) لمنع الإخفاقات الكارثية السيبرانية المادية؟ | المخططات الهندسية (P&ID) التي تظهر أنظمة السلامة الميكانيكية المستقلة عن تحكم أجهزة PLC. |
منهجية وضع الدرجات
احسب النتيجة بناءً على الأدلة المعتمدة. الإقرار الذاتي دون وجود دليل يعادل نقطة واحدة (غير معروف/لا يمكن إثباته). لا تسمح بخيار "لا ينطبق" لأسئلة البنية التحتية الأساسية (مثل النسخ الاحتياطية، ورؤية الأصول) ما لم تكن المؤسسة تفتقر فعلياً إلى هذا النوع من الأصول.
3 نقاط: نعم / مطبق بالكامل (تم تقديم الأدلة، ويتم اختبارها بانتظام).
نقطتان: مطبق جزئياً (السياسة موجودة ولكن التنفيذ غير متسق؛ أدلة جزئية).
نقطة واحدة: غير معروف / لا يمكن إثباته (تم الادعاء بـ "نعم" ولكن لا توجد أدلة؛ الاعتماد على الافتراضات).
0 نقطة: لا / غير مطبق (الضابط الأمني غير موجود).
مستثنى: لا ينطبق (يتطلب تبريراً صارماً).
الدرجة التراكمية والتصنيف العام
الدرجة الإجمالية: ____ / 60 (بافتراض 20 سؤالاً × 3 نقاط. يتم تعديل المقام إذا تم استخدام خيار "لا ينطبق" بشكل صحيح).
النسبة المئوية: ____ %
نطاق الدرجات | التصنيف | التفسير |
90–100% | أ (A) | مرونة قوية: تظهر المنشأة امتثالاً متقدماً لمعيار IEC 62443، وفصلاً قوياً للشبكة، واكتشافاً قائماً على معلومات التهديدات. |
75–89% | ب (B) | مرونة جيدة: الممارسات الأساسية متينة، ولكن توجد ثغرات يمكن تحديدها في المراقبة، أو وصول الموردين، أو اختبار الاسترداد. |
60–74% | ج (C) | تعرض متوسط: نقاط ضعف مادية في الفصل، أو التحكم في الوصول، أو رؤية الأصول التي يمكن لجهة فاعلة مصممة استغلالها. |
40–59% | د (D) | تعرض عالٍ: عيوب هيكلية أو حوكمة كبيرة. احتمالية عالية للانتقال من تكنولوجيا المعلومات إلى تكنولوجيا العمليات أو حدوث اضطراب تشغيلي. |
0–39% | هـ (F) | تعرض حرج: يتطلب معالجة عاجلة. الممارسات الأساسية لأمن أنظمة التحكم الصناعية مفقودة؛ المنشأة عرضة للهجمات الانتهازية والمستهدفة. |
ملاحظة: يمثل هذا التصنيف المرونة السيبرانية ضد مسارات الهجوم المعروفة، وليس احتمالاً تنبؤياً بأن جهة فاعلة إيرانية ستستهدف هذه المنشأة بعينها بالتحديد.
النتائج الحرجة التي تلغي النتيجة الإجمالية
بغض النظر عن الدرجة التراكمية، في حالة وجود أي من الظروف التالية، فإن المنشأة تعمل عند مستوى خطر غير مقبول ويتراجع التصنيف العام تلقائياً إلى هـ (F).
أجهزة PLC/HMI متصلة مباشرة بالإنترنت (انعدام الفصل)
لماذا يهم هذا الأمر: هذا هو بالضبط ناقل الهجوم الموثق الذي استخدمته الجهات الفاعلة التابعة للحرس الثوري الإيراني في مرافق المياه ومياه الصرف الصحي (CISA AA23-335A).
الدليل: فحوصات Shodan/Censys، وقواعد جدار الحماية المحيطي.
العلاج الفوري: افصل الأصل عن الإنترنت فوراً. وضعه خلف جدار حماية/VPN.
بيانات الاعتماد الافتراضية على الأصول التي يمكن الوصول إليها عبر الإنترنت أو الأصول المحيطية
لماذا يهم هذا الأمر: تستغل الجهات الفاعلة كلمات المرور الافتراضية (1111، admin/admin) للحصول على الوصول الأولي والتلاعب بالعمليات.
الدليل: تكوينات الأصول، واختبار تسجيل الدخول اليدوي.
العلاج الفوري: قم بتغيير كلمات المرور إلى بيانات اعتماد معقدة وفريدة فوراً.
عدم القدرة على تشغيل العمليات يدوياً
لماذا يهم هذا الأمر: إذا تسبب هجوم سيبراني في جعل نظام SCADA غير قابل للتشغيل، فإن عدم القدرة على تشغيل المحطة يدوياً يعني فقدان المجتمع لخدمة المياه.
الدليل: عدم وجود إجراءات تشغيل قياسية يدوية أو تدريب للمشغلين.
العلاج الفوري: صياغة إجراءات تشغيل يدوية لحالات الطوارئ وتدريب المشغلين فوراً.
لا توجد نسخ احتياطية معزولة لمنطق PLC وتكوينات SCADA
لماذا يهم هذا الأمر: إذا قامت الجهات الفاعلة بالتهديد بمسح أو تعديل منطق PLC، فإن الاسترداد دون نسخ احتياطية معزولة يتطلب إعادة هندسة أتمتة المحطة من الصفر، مما يتسبب في أسابيع من التوقف عن العمل.
الدليل: عدم القدرة على إنتاج ملفات المنطق السليمة والمعروفة من وحدات تخزين معزولة.
العلاج الفوري: قم بإجراء نسخ احتياطية هندسية فورية على وسائط تخزين معزولة وتأمينها مادياً.
التوصيات حسب نطاق الدرجات
أ (A) — مرونة قوية
التركيز: التحسين المستمر والدفاع النشط.
الإجراءات: تنفيذ محاكاة دورية للخصوم (purple teaming) بافتراض حدوث اختراق أولي لشبكة تكنولوجيا المعلومات. توسيع نطاق مراقبة حركة تكنولوجيا العمليات الداخلية (مثل انحرافات الخط المرجعي في Modbus أو DNP3). المشاركة بنشاط في تبادل معلومات التهديدات عبر WaterISAC.
ب (B) — مرونة جيدة
التركيز: سد ثغرات الوصول والاسترداد المحددة.
الإجراءات: تحصين محطات العمل الهندسية ضد عمليات تنزيل المنطق غير المصرح بها. تحويل جميع عمليات وصول الموردين عن بُعد إلى إدارة الوصول المتميز في الوقت المناسب (PAM). إجراء تمرين محاكاة مادي يحاكي فقدان خادم تاريخ SCADA الرئيسي.
ج (C) — تعرض متوسط
التركيز: أساسيات الهيكل والشبكة والوضوح.
الإجراءات: فرض المنطقة المعزولة DMZ بين تكنولوجيا المعلومات وتكنولوجيا العمليات بصرامة (مستوى Purdue 3.5)؛ والقضاء على الأجهزة ثنائية التوصيل التي تربط بين تكنولوجيا المعلومات وتكنولوجيا العمليات. تدقيق جميع تكوينات VPN لضمان فرض المصادقة متعددة العوامل (MFA) عالمياً. التحقق من وجود جرد دقيق للأصول لمستويات Purdue من 0 إلى 2.
د (D) — تعرض عالٍ
التركيز: الدفاع المحيطي وجاهزية الاستجابة للحوادث.
الإجراءات: رسم خريطة لجميع الاتصالات الخارجية فوراً؛ وإلغاء مسارات الإنترنت غير المصرح بها. تدقيق وإزالة بيانات الاعتماد الافتراضية على جميع أجهزة البنية التحتية للشبكة وأجهزة PLC. صياغة خطة استجابة للحوادث السيبرانية مخصصة لتكنولوجيا العمليات والموافقة عليها رسمياً.
هـ (F) — تعرض حرج (خطة علاج عاجلة)
التركيز: الحفاظ على عمليات المياه الآمنة ووقف التهديد النشط.
فوري (0-72 ساعة): قم بإزالة جميع اتصالات الإنترنت المباشرة لتكنولوجيا العمليات. اقطع وصول الموردين عن بعد غير المصرح به. تحقق من عمل تجاوزات السلامة الميكانيكية.
على المدى القريب (3-14 يوماً): انسخ احتياطياً جميع منطق PLC وتكوينات HMI على وسائط تخزين معزولة. قم بتغيير جميع كلمات المرور الافتراضية على أجهزة PLC والمبدلات وجدران الحماية. قم بتطبيق المصادقة متعددة العوامل (MFA) لجميع عمليات الوصول عن بعد لشبكة تكنولوجيا المعلومات/VPN.
على المدى المتوسط (15-60 يوماً): قم بفصل الشبكة عن طريق وضع جدار حماية بين تكنولوجيا المعلومات الخاصة بالمؤسسة وشبكة المحطة. حدد الخط المرجعي لجرد الأصول.
8. التفسير القائم على التهديدات
ما يخبرك به هذا التقييم فعلياً عن مخاطر التهديدات المرتبطة بإيران:
لا يقيس هذا التقييم احتمالية وقوع هجوم إيراني ضد منشأتك المحددة. بدلاً من ذلك، فإنه يقيس مستويات الضعف والفرص المتاحة لديك.
الهجمات الانتهازية: كانت الهجمات الموثقة المرتبطة بالحرس الثوري الإيراني على قطاع المياه انتهازية إلى حد كبير، حيث قامت بمسح الإنترنت العالمي بحثاً عن أجهزة محددة وضعيفة (مثل أجهزة Unitronics PLC على المنفذ 20256) واستغلال كلمات المرور الافتراضية. إذا حصلت على درجة جيدة في الفصل المحيطي وضوابط الهوية، فإنك تقضي فعلياً على الفرصة المتاحة لهذه الحملات الانتهازية الموجهة بالبرمجيات الجاهزة.
الهجمات المستهدفة/المحورية: غالباً ما تخترق الجهات الفاعلة الأكثر تعقيداً والتي ترعاها الدول وتستهدف البنية التحتية الحيوية بيئات تكنولوجيا المعلومات الخاصة بالمؤسسات أولاً (عبر التصيد الاحتيالي أو الثغرات المحيطية) وتحاول الانتقال محوياً. إذا كان الفصل بين تكنولوجيا المعلومات وتكنولوجيا العمليات ضعيفاً لديك (على سبيل المثال، "شبكة مسطحة")، فإن هجوم برمجيات فدية عادي على تكنولوجيا المعلومات أو حملة تجسس يمكن أن ينتقل بسهولة إلى بيئة تكنولوجيا العمليات، مما يتسبب في اضطراب تشغيلي حتى لو لم تكن تكنولوجيا العمليات هي الهدف الرئيسي.
العواقب السيبرانية المادية: من خلال الاحتفاظ بنسخ احتياطية معزولة وممارسة عمليات المحطة اليدوية، فإنك تفصل بين الضعف السيبراني والنتيجة المادية. وحتى لو نجحت جهة فاعلة بالتهديد في اختراق واجهة HMI، فإن الضمانات الميكانيكية القوية والمشغلين المدربين على العمل اليدوي يضمنون بقاء إمدادات المياه للمجتمع آمنة ومستمرة.
ملخص
تقييم المرونة السيبرانية: جاهزية مرفق أنظمة المياه ومياه الصرف الصحي (WWS)
الدرجة الإجمالية: ____ / 60 ( ___ % ) | التصنيف العام: [ أ / ب / ج / د / هـ ]
سياق التقييم
قيم هذا التقييم قدرة المنشأة على الدفاع ضد الهجمات السيبرانية واكتشافها والتعافي منها باستخدام التكتيكات المرتبطة عادة بالخصوم الذين ترعاهم الدول وتهديدات أنظمة التحكم الصناعية (ICS) المستهدفة بشكل انتهازي (مثل تلك الموضحة في تنبيه CISA AA23-335A). ويستند التقييم إلى مبادئ معيار IEC 62443 ويعطي الأولوية لعمليات المياه الآمنة وغير المنقطعة على توافر أنظمة تكنولوجيا المعلومات.
أبرز نقاط القوة المحددة:
[عنصر نائب: على سبيل المثال، تعمل مرحلات السلامة الميكانيكية بشكل مستقل تماماً عن أجهزة PLC.]
[عنصر نائب]
[عنصر نائب]
[عنصر نائب]
[عنصر نائب]
أبرز نقاط الضعف المحددة:
[عنصر نائب: على سبيل المثال، غياب المصادقة متعددة العوامل (MFA) في وصول الموردين الهندسيين عن بُعد.]
[عنصر نائب]
[عنصر نائب]
[عنصر نائب]
[عنصر نائب]
النتائج الحرجة (مفاتيح الإيقاف الفوري للعمليات):
[في حال عدم وجود أي منها، اذكر "لم يتم رصد أي منها". وإذا كانت هناك نتائج حرجة، فادرجها هنا على سبيل المثال، "تم العثور على توجيه مباشر للإنترنت إلى جهاز RTU في الموقع ب".]
خارطة طريق المعالجة ذات الأولوية:
الإجراءات الفورية (0–30 يوماً):
التحقق من النسخ الاحتياطية المعزولة لجميع برمجيات منطق PLC الحرجة.
تدقيق المحيط الخارجي بحثاً عن أي بروتوكولات لتكنولوجيا العمليات متصلة بالإنترنت؛ وحظرها عند جدار الحماية.
التأكد من عدم وجود بيانات اعتماد افتراضية على شبكات VPN أو البوابات التي يمكن الوصول إليها عبر الإنترنت.
الإجراءات على المدى القريب (31–90 يوماً):
مراجعة واختبار خطة الاستجابة لحوادث تكنولوجيا العمليات، وتحديداً صلاحية قطع اتصال تكنولوجيا المعلومات عن تكنولوجيا العمليات.
فرض المصادقة متعددة العوامل (MFA) لجميع عمليات الوصول عن بُعد إلى المنشأة.
إنشاء جرد رسمي لجميع الأصول في مستويي Purdue 1 و 2.
الإجراءات على المدى المتوسط (3–12 شهراً):
تنفيذ منطقة معزولة (DMZ) لتكنولوجيا العمليات متوافقة مع معيار IEC 62443 لتوسيط حركة مرور البيانات بدقة بين تكنولوجيا المعلومات وتكنولوجيا العمليات.
نشر أدوات مراقبة الشبكة المخصصة لتكنولوجيا العمليات لاكتشاف تغييرات المنطق غير المصرح بها أو حركة مرور البروتوكولات غير الطبيعية.
أولويات الاستثمار الموصى بها:
تركيز الإنفاق الرأسمالي والتشغيلي على البنية الهيكلية (جدران حماية الفصل)، والهوية (إدارة الوصول المتميز لتكنولوجيا العمليات)، والمرونة (حلول النسخ الاحتياطي المخصصة لتكنولوجيا العمليات وتدريب المشغلين على التجاوز اليدوي).
قراءات موصى بها
خطة الاستجابة للحوادث لمرافق المياه ومياه الصرف الصحي التابعة للبلديات
تحدث إلى Shieldworkz للحصول على إيجاز مجاني حول الحد من المخاطر السيبرانية لمرافق إدارة المياه
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

IEC 62443 for Pharmaceutical Manufacturing: Secure Critical Production OT
Team Shieldworkz

Investigative cyber threat research report: Cyberattacks on U.S.-bound energy tankers
Team Shieldworkz

The OT Lull: What a 30-day decline in direct intrusion activity actually tells us
Prayukth K V

Inside the Revolut data disclosure incident
Prayukth K V

NERC CIP Compliance Software: 9 Capabilities Utilities Should Compare
Team Shieldworkz

Investigative Cyber Threat Research Report: Alleged Cyberattack and U.S. Investigation of VLCC VL Prosperity
Prayukth K V








