



Prayukth K V
Este informe evalúa un incidente de solicitud fraudulenta de datos de emergencia que involucra a Revolut, en el cual se divulgó información de clientes mediante el abuso de un canal de correo electrónico legítimo de una agencia gubernamental, en lugar de un compromiso directo de los sistemas de Revolut. El análisis se centra en la ruta de ataque, las categorías de datos expuestos, las fallas de control, las oportunidades de detección y las medidas defensivas para las instituciones financieras que gestionan solicitudes policiales y judiciales.
Resumen general
Entre el 11 y el 12 de septiembre de 2026, el gigante global de fintech Revolut (valuado en 115 mil millones de dólares con más de 80 millones de clientes) experimentó un incidente de seguridad dirigido que resultó en la divulgación no autorizada de expedientes completos de Conozca a su Cliente (KYC) e historiales de transacciones financieras de 680 clientes de alto valor patrimonial.
De manera crucial, no se comprometieron ni se vulneraron bases de datos, endpoints, sistemas bancarios centrales ni fondos de clientes de Revolut. Los reportes públicos no han identificado un compromiso directo de la infraestructura bancaria central de Revolut ni de los fondos de sus clientes. En cambio, el incidente implicó la divulgación no autorizada de información de clientes a través de un canal legítimo de comunicación y cumplimiento normativo.
El incidente representa una Solicitud Fraudulenta de Datos de Emergencia (EDR), básicamente un ataque de lógica de negocio e ingeniería social contra el proceso de recepción de requerimientos judiciales de Revolut.
Un adversario utilizó una cuenta de correo electrónico gubernamental legítima y autenticada perteneciente a una agencia gubernamental italiana (pec.interno.it) para enviar solicitudes de emergencia de cumplimiento de la ley. Dado que las solicitudes entrantes superaron las verificaciones técnicas de autenticación de dominio (SPF, DKIM, DMARC), el personal de cumplimiento de Revolut atendió las solicitudes de buena fe.
Las solicitudes se originaron a partir de un dominio de correo electrónico legítimo de una agencia gubernamental, lo que permitió que los mensajes parecieran auténticos dentro del proceso existente de recepción de requerimientos judiciales de Revolut. Los reportes públicos no establecen los resultados exactos de SPF, DKIM y DMARC para los mensajes individuales, por lo que esos resultados de autenticación no deben considerarse confirmados de forma independiente.
Posteriormente, el adversario inició una campaña de extorsión bajo el alias "Revolut Smilik", exigiendo 10,000 Bitcoins (un actor que utiliza los alias 'iamnotavillain' y 'Revolut Smilik').
Cronología y reconstrucción del incidente
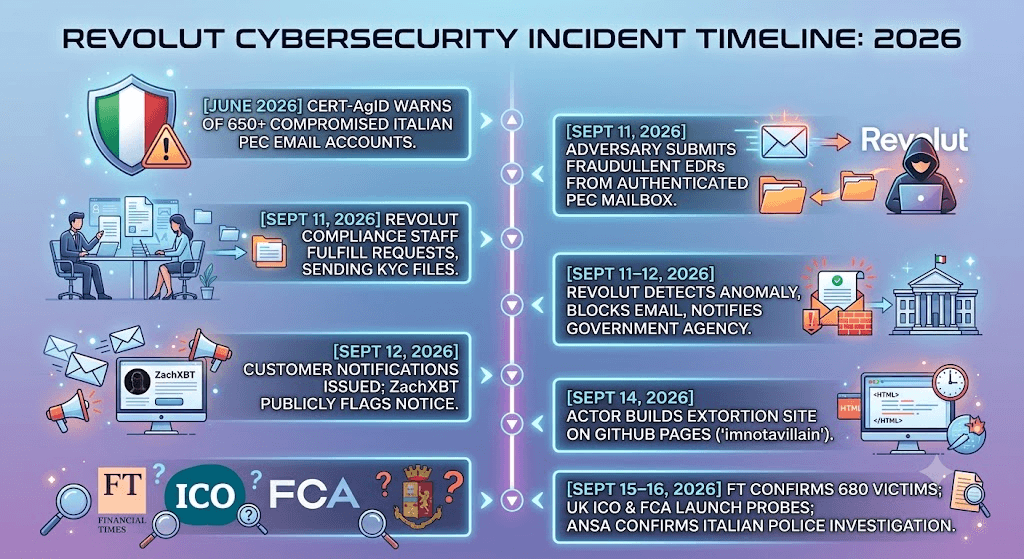
Línea de tiempo de los eventos
Fecha | Evento | Estado |
15 de junio de 2026 | CERT-AgID reporta más de 650 eventos de abuso relacionados con PEC desde enero de 2026 | CONFIRMADO |
Antes del 12 de sept. | Se enviaron solicitudes fraudulentas a Revolut utilizando un dominio de correo electrónico legítimo de una agencia gubernamental | CONFIRMADO |
12 de sept. | Revolut confirma públicamente la divulgación no autorizada de información de clientes tras solicitudes fraudulentas | CONFIRMADO |
A partir del 12 de sept. | Se notifica a los clientes afectados | CONFIRMADO |
14–15 de sept. | KELA analiza la infraestructura de extorsión e identifica artefactos en repositorios/commits públicos | CONFIRMADO |
15–17 de sept. | Los informes identifican aproximadamente 680 clientes afectados y reclamos continuos de extorsión | CONFIRMADO |
16–17 de sept. | Los informes señalan una demanda de $3M en Monero; Revolut afirma que no ha recibido una demanda de rescate directa | REPORTADO / EN DISPUTA |
Activos e infraestructura afectados
Activo / Proceso | Evaluación actual |
Proceso de recepción de solicitudes legales / judiciales | Abusado / explotado |
Información de identidad de clientes | Divulgada a una parte no autorizada |
Documentos de identidad | Presuntamente divulgados |
Selfies de verificación | Presuntamente potencialmente divulgadas |
Estados de cuenta / historiales de transacciones | Presuntamente potencialmente divulgados |
Sistemas centrales de Revolut | No se reporta evidencia de compromiso directo |
Fondos de clientes | Según reportes, no se vieron afectados |
Contraseñas de clientes | No se reporta evidencia de compromiso |
Infraestructura IAM / de autenticación interna | No establecida públicamente |
Infraestructura en la nube | No establecida públicamente |
Análisis del compromiso de datos
El compromiso resultó en la exfiltración de expedientes de identidad de clientes completos y sin censura.
Tipos de datos expuestos: Nombres legales completos, fechas de nacimiento, números de teléfono, direcciones postales, direcciones de correo electrónico, copias de pasaportes, licencias de conducir, selfies de verificación de incorporación, estados de cuenta, IBANs e historiales completos de transacciones (incluidas las direcciones de billeteras de depósito/retiro de Bitcoin on-chain).
La información expuesta pudo haber incluido:
Nombres completos
Fechas de nacimiento
Direcciones
Direcciones de correo electrónico
Números de teléfono
Copias de pasaportes / documentos de identidad
Selfies de verificación
Estados de cuenta
Historiales de transacciones
Información de cuentas/IBAN
Información de transacciones de criptomonedas
Lista de exclusión: Los modelos crudos de telemetría biométrica facial, números de tarjetas de pago, códigos CVV, PINs de cuentas y contraseñas de portales no fueron divulgados.
Recuento de víctimas: Exactamente 680 personas.
Perfil de las víctimas: Altamente dirigido hacia poseedores de criptomonedas de alto valor patrimonial (HNW) y ejecutivos de tecnología. Las víctimas confirmadas incluyen al ex CEO de Mt. Gox, Mark Karpelès, y al CEO de Gamdom, Felix Römer.
Atribución de actores de amenazas y elaboración de perfiles técnicos
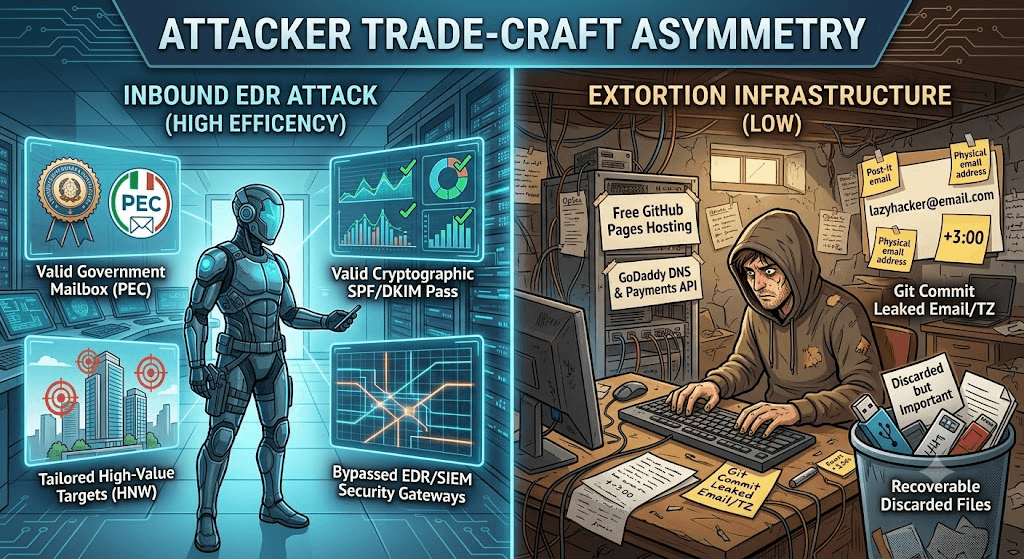
Evaluación de atribución
Demandante: Un actor/grupo de amenazas que opera bajo el nombre "Revolut Smilik" (anteriormente utilizaba el alias de Telegram "iamnotavillain").
Demanda de rescate: 10,000 BTC (~$600M+ USD). Cabe señalar que el actor de la amenaza exigió públicamente aproximadamente 3 millones de dólares en Monero (XMR), según un informe de Financial Times. Revolut ha declarado que no ha recibido contacto directo ni una demanda de rescate directa por parte de los presuntos atacantes.
Análisis forense de infraestructura
Hospedaje de extorsión: Página estática alojada en GitHub Pages (btres9kijob[.]github.io) que apunta a imnotavillain[.]xyz.
Línea de tiempo de compilación: Ensamblada en ~6.5 horas el 14 de septiembre de 2026, en su totalidad a través de una interfaz web.
Fallas operativas (Fallas de OPSEC):
Exposición de correo electrónico: Los registros públicos de commits de Git revelaron una dirección de correo electrónico del autor en Outlook.com.
Indicador de zona horaria: Los commits contenían un desfase horario UTC-07:00.
Recuperación de archivos: Los activos eliminados (proof.jpg, jurisdiction.jpg, Screenshot_35.jpg) pudieron recuperarse directamente del historial de commits de Git.
Análisis del vector de acceso inicial
Identidad comprometida: Cuenta de Correo Electrónico Certificado del Gobierno Italiano (Posta Elettronica Certificata - PEC) bajo el dominio pec.interno.it (asociada a la Prefectura de Reggio Calabria).
Contexto: En junio de 2026, el CERT-AgID de Italia reportó un robo generalizado de credenciales mediante malware de tipo infostealer que afectó a más de 650 cuentas PEC.
Mapeo MITRE ATT&CK
ID de técnica | Nombre de la técnica | Evidencia operacional | Confianza | Estado |
T1566.001 | Phishing: Adjunto / Enlace de Spearphishing | Uso de documentación de demanda legal falsificada adjunta a solicitudes de datos de emergencia enviadas a las mesas de recepción de cumplimiento. | Alta | [CONFIRMADO] |
T1078.004 | Cuentas válidas: Cuentas en la nube | Aprovechamiento de un buzón PEC auténtico de una agencia gubernamental (pec.interno.it) para superar los filtros de correo electrónico externos. | Alta | [CONFIRMADO] |
T1199 | Relación de confianza | Explotación de marcos de confianza establecidos entre las autoridades judiciales/policiales y las instituciones financieras reguladas. | Alta | [CONFIRMADO] |
T1020 | Exfiltración automatizada | Solicitud y recepción de paquetes de datos KYC compilados a través de comunicaciones estructuradas por correo electrónico. | Alta | [CONFIRMADO] |
T1486 | Datos cifrados para causar impacto | Amenaza de divulgación pública de datos confidenciales a menos que se pague un rescate (Extorsión/Doble Extorsión). | Alta | [CONFIRMADO] |
T1589.002 | Recopilar información de identidad de la víctima: Direcciones de correo electrónico | Reconocimiento dirigido a cuentas específicas de alto valor patrimonial (HNW) e identificación de direcciones de depósito antes de enviar solicitudes EDR. | Media | [EVALUADO] |
Reconstrucción de la cadena de ataque
│
▼
[FASE 1: COMPROMISO DE INFRAESTRUCTURA PREVIA]
El actor obtiene el control de un buzón PEC válido del gobierno italiano (pec.interno.it)
a través de registros de infostealers o mercados secundarios de credenciales.
│
▼
[FASE 2: RECONOCIMIENTO Y SELECCIÓN DE OBJETIVOS]
El actor compila una lista de 680 usuarios de criptomonedas HNW, obteniendo identificadores
específicos del objetivo (p. ej., nombres de objetivos, direcciones de billeteras, IBANs).
│
▼
[FASE 3: FABRICACIÓN Y TRANSMISIÓN DE EDR]
El actor elabora solicitudes de datos de emergencia con encabezados legales urgentes falsos
y las envía a través del buzón PEC autenticado al equipo legal de Revolut.
│
▼
[FASE 4: RECEPCIÓN DE CUMPLIMIENTO Y OMISIÓN DE VERIFICACIÓN]
Los sistemas automatizados de Revolut verifican SPF/DKIM/DMARC -> CORRECTO.
El personal realiza una revisión manual, observa un dominio legítimo y omite la devolución de llamada fuera de banda (OOB).
│
▼
[FASE 5: COMPILACIÓN Y DIVULGACIÓN DE EXPEDIENTES]
El operador de cumplimiento extrae registros KYC (pasaportes, selfies, registros de transacciones)
y responde directamente al correo electrónico del solicitante.
│
▼
[FASE 6: EXTORSIÓN Y DIVULGACIÓN PÚBLICA]
El actor configura un sitio de extorsión (imnotavillain[.]xyz), filtra expedientes de muestra
y exige 10,000 BTC.
Vulnerabilidades técnicamente inusuales y poco discutidas
La falacia de la autenticación de dominio como autorización
Los protocolos de autenticación de correo electrónico (SPF, DKIM, DMARC) confirman que un mensaje se originó en un servidor autorizado para un dominio determinado. Ofrecen cero garantías respecto a la identidad o la intención del operador humano detrás del teclado. Los controles de recepción de Revolut confiaron en la validez técnica del dominio como un sustituto de la autoridad legal.
Punto ciego en la arquitectura del sistema PEC
El Correo Electrónico Certificado de Italia (Posta Elettronica Certificata - PEC) proporciona prueba legal de envío y entrega. Sin embargo, carece de autenticación multifactor (MFA) obligatoria o controles de vinculación de sesión en todos los nodos municipales regionales. Cuando un adversario obtiene credenciales PEC, hereda autenticidad legal absoluta dentro de los marcos regulatorios europeos.
Exfiltración a través de canales de cumplimiento autorizados
Las soluciones tradicionales de Detección y Respuesta para Endpoints (EDR), Prevención de Pérdida de Datos (DLP) y Análisis del Comportamiento de Usuarios y Entidades (UEBA) están configuradas para detectar exfiltración de red no autorizada, volcados de bases de datos o protocolos de C2 desconocidos. En este caso, la exfiltración se produjo a través del correo electrónico corporativo habitual, iniciada por personal de cumplimiento autorizado que realizaba tareas rutinarias, dejando a las pilas de seguridad técnica completamente a ciegas.
Expedientes KYC como "expedientes tácticos para fijación de objetivos físicos": Para los inversores en criptomonedas, la vinculación de direcciones de depósito anónimas on-chain con direcciones físicas reales, números de pasaporte y números de teléfono eleva drásticamente los riesgos de seguridad física (como allanamientos de morada, extorsión con transferencias forzadas, intercambios de SIM).
Condiciones adversariales propicias
Punto de acceso validado: Posesión de una credencial activa para un dominio gubernamental válido (pec.interno.it).
Ausencia de verificación fuera de banda (OOB): Cumplimiento de solicitudes de datos de alta sensibilidad sin realizar devoluciones de llamada de voz/telefónicas independientes a través de números de directorio gubernamentales oficiales obtenidos de forma externa.
Vulnerabilidad de aprobación por operador único: Falta de requisitos de autorización dual ("principio de cuatro ojos") antes de exportar y transmitir paquetes KYC completos de clientes.
Fallas de control y defensivas
Falla de control de identidad y verificación: Los sistemas automatizados validaron los encabezados de dominio, pero no se aplicó una verificación secundaria para validar la autorización del remitente humano.
Déficit de minimización de datos: Al aceptar la solicitud de emergencia, el personal de cumplimiento exportó historiales completos de transacciones, IBANs e imágenes de selfies. Las divulgaciones de emergencia deben limitarse estrictamente a los registros mínimos indispensables.
Brecha en SIEM / Detección de anomalías: Los Centros de Operaciones de Seguridad (SOC) no suelen monitorear las colas de recepción de cumplimiento para detectar picos anormales en volúmenes de EDR dirigidos a cohortes específicas de usuarios de alto patrimonio.
Oportunidades de detección y requerimientos de telemetría
Oportunidad de detección | Telemetría requerida | Lógica / Regla de detección propuesta | ID de MITRE |
Volumen anormal de archivos adjuntos salientes desde cumplimiento | Puerta de enlace de correo electrónico / Registros DLP | Alertar cuando un solo endpoint de cumplimiento envíe por correo electrónico >10 archivos adjuntos en formato PDF/ZIP que contengan términos de identidad (pasaporte, selfie, KYC) a dominios externos en un lapso de 1 hora. | T1020 |
Coincidencia de objetivos de alto valor en EDR no verificadas | CRM de cumplimiento / Telemetría de registros de EDR | Cruzar los ID de usuario de las EDR entrantes con las etiquetas internas de clientes de Alto Patrimonio / VIP. Alertar ante volúmenes de divulgación saliente estadísticamente anómalos por parte del personal de cumplimiento en relación con las líneas base individuales y del equipo. Los ejemplos incluyen número inusualmente alto de archivos adjuntos de KYC volumen de datos agregados inusualmente alto dominios de destinatarios inusuales jurisdicción geográfica/legal inusual múltiples solicitudes dirigidas a clientes VIP solicitudes reiteradas originadas desde un único buzón gubernamental tiempo inusual transcurrido entre la solicitud y la divulgación múltiples divulgaciones fuera de los patrones comerciales habituales | T1589 |
Actividad anómala de dominio de fuerzas de seguridad | Puerta de enlace de correo / Análisis de encabezados | Marcar solicitudes legales entrantes originadas en dominios de gobiernos extranjeros que carezcan de un mapeo activo de Tratado de Asistencia Legal Mutua (MLAT) o de Orden Europea de Investigación (OEI). | T1199 |
Implicaciones de ciberseguridad más amplias
Uso instrumental sistemático del mecanismo EDR: Este incidente coincide con las advertencias emitidas en la Notificación a la Industria Privada del FBI 20241104-001, donde se destaca que los actores de amenazas adquieren sistemáticamente buzones gubernamentales para emitir citaciones judiciales y solicitudes de emergencia fraudulentas.
Obsolescencia de la seguridad de correo electrónico centrada en el perímetro: La seguridad de correo electrónico tradicional depende de la legitimidad del dominio. Las arquitecturas de seguridad deben hacer la transición hacia modelos de recepción Zero Trust, en donde la validez del dominio no otorgue confianza de autorización implícita.
Guía de acción defensiva (Playbook)

Acciones inmediatas (0 a 30 días)
Verificación obligatoria fuera de banda (OOB): Prohibir el procesamiento exclusivo por correo electrónico de Solicitudes de Datos de Emergencia. Los operadores de cumplimiento deben verificar las solicitudes llamando a la agencia correspondiente mediante los conmutadores telefónicos oficiales obtenidos de manera independiente.
Autorización de control dual ("Principio de cuatro ojos"): Requerir la aprobación secundaria de un supervisor antes de compartir artefactos KYC sin procesar, registros de transacciones o documentos de identidad.
Acciones a corto plazo (30 a 90 días)
Restricción por DLP en correo saliente de cumplimiento: Configurar reglas de DLP para bloquear el envío directo por correo electrónico de paquetes de documentos de identidad sin cifrar (.pdf, .png, .jpg que contengan palabras clave de identidad). Requerir la entrega de datos a través de portales de descarga seguros y autenticados con registro de auditoría.
Filtros granulares de minimización de datos: Reducir los límites de los paquetes de respuesta a EDR. Implementar políticas de divulgación granular que entreguen únicamente los datos mínimos indispensables para el fundamento legal validado y el propósito de emergencia declarado. Los historiales completos de transacciones y los documentos de identidad sensibles deben exigir autorización adicional y justificación documentada cuando la ley lo permita.
Acciones estratégicas (+90 días)
Transición a portales autenticados para requerimientos legales (LER): Descontinuar la recepción directa por correo electrónico de demandas judiciales. Migrar hacia arquitecturas de portales autenticados que requieran federación de identidad de agencias de aplicación de la ley y verificación mediante firma digital.
Autenticación del solicitante
Verificar:
Agencia
Investigador individual
Cargo oficial
Número de caso/referencia
Autoridad legal
Justificación de emergencia
Alcance de los datos solicitados
Mecanismo de entrega solicitado
Solo entonces aprobar la divulgación.
Fuentes
Financial Times: "Revolut entregó datos de casi 700 clientes a estafadores" (16 de sept. de 2026).
KELA Cyber Intelligence Center: "Filtración de datos de Revolut: Rastreando la infraestructura del sitio de extorsión" (15 de sept. de 2026).
City AM: "Hackers de Revolut robaron datos privados de casi 700 clientes" (15 de sept. de 2026).
Security Affairs: "La fuga de datos de Revolut podría originarse en cuentas comprometidas del gobierno italiano" (16 de sept. de 2026).
Notificación a la Industria Privada del FBI: PIN 20241104-001 (Cuentas de correo electrónico gubernamentales comprometidas utilizadas para emitir solicitudes fraudulentas de datos de emergencia).
Divulgaciones públicas de ZachXBT: Investigación on-chain y revelación de la notificación de la brecha (12 de sept. de 2026).
Evaluación de Shieldworkz
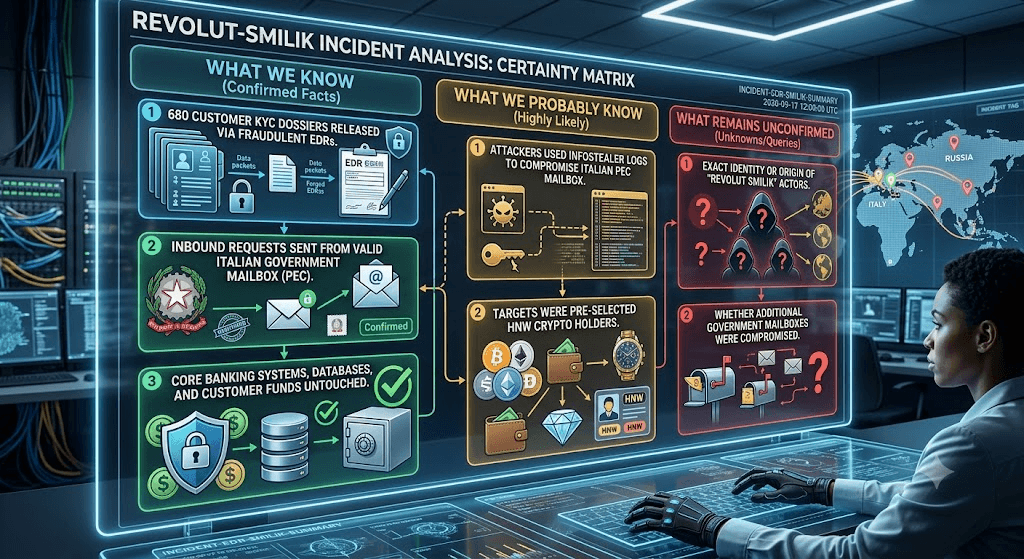
Lo que sabemos: El personal de cumplimiento de Revolut divulgó expedientes de identidad completos de 680 clientes de alto valor tras recibir solicitudes EDR fraudulentas desde un buzón autenticado del gobierno italiano (pec.interno.it). Las redes bancarias centrales de Revolut nunca fueron vulneradas.
Lo que probablemente sabemos: El adversario seleccionó previamente objetivos HNW específicos basándose en telemetría on-chain previa, utilizando el mecanismo EDR para asociar direcciones criptográficas anónimas con paquetes de identidad física.
Lo que permanece sin confirmar: La identidad exacta de los actores de amenazas de "Revolut Smilik", y si otras instituciones financieras reguladas recibieron solicitudes idénticas desde el mismo buzón PEC comprometido.
La autenticación criptográfica de correo electrónico no es un mecanismo de autorización. SPF, DKIM y DMARC pueden aportar evidencia de que un mensaje está asociado con un dominio o infraestructura de envío autorizados, pero no establecen que el individuo que opera el buzón tenga autorización para emitir un requerimiento legal, que el buzón no haya sido vulnerado, o que la divulgación solicitada sea legítima.
El incidente de Revolut demuestra que los flujos de trabajo legales, de cumplimiento y de confianza deben tratarse como parte de la superficie de ataque corporativa. Un atacante no siempre necesita penetrar en una base de datos cuando se puede inducir a la propia organización a extraer y entregar su contenido a través de un proceso de confianza.
Presunto ciberataque e investigación de EE. UU. del VLCC VL Prosperity
Playbook normativo de Shieldworkz
Guías de remediación de Shieldworkz
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

NIST SP 800-82 Rev 4 Draft: What Changes for OT Security Teams (Comments Due Nov 30)
Team Shieldworkz

Bridgestone HosePower Ransomware Claim: What Pear’s Listing Does and Doesn’t Prove
Team Shieldworkz

France Blood Storage Cyberattack 2026: What Happened to EFS Cold Rooms, and What It Means for Healthcare OT
Team Shieldworkz

Amadeus Breach Explained: How One Vendor’s Stolen Credentials Exposed Airline Passenger Data Across Asia
Team Shieldworkz

Zyxel GS1900 Zero-Day CVE-2026-107441: How a “Patched” Switch Became the Entry Point for 996 Compromises
Team Shieldworkz

CRA Article 14 Reporting: How the 24-Hour Vulnerability Reporting Workflow Works for Industrial Product Makers
Team Shieldworkz







