

أهم 7 خطوات للاستجابة للحوادث عند تعرض شبكات التشغيل (OT) لهجوم برامج الفدية


فريق شيلدوركز
تمثل برمجيات الفدية التي تستهدف التكنولوجيا التشغيلية (OT) وأنظمة التحكم الصناعي (ICS) حالة طوارئ تشغيلية فورية. وخلافاً لحوادث تكنولوجيا المعلومات المؤسسية (IT) حيث يعني تشفير الخوادم فقدان البيانات وتوقف الأعمال، فإن برمجيات فدية التكنولوجيا التشغيلية تهدد التحكم في العمليات المادية، والسلامة البيئية، وحياة الأفراد، وتوافر البنية التحتية الحيوية.
عندما تظهر برمجيات الفدية بالقرب من بيئات التحكم الصناعي أو داخلها، فإن خطط الاستجابة القياسية لتكنولوجيا المعلومات للمؤسسات—وتحديداً العزل الآلي للأجهزة الطرفية وقطع اتصالات الشبكة الشامل—يمكن أن تؤدي إلى توقف مفاجئ وغير آمن للعمليات. تقدم هذه المقالة دليلاً موثوقاً للاستجابة للحوادث مصمماً خصيصاً لمديري أمن المعلومات (CISOs)، ورؤساء أمن التكنولوجيا التشغيلية، ومستشعري غرف التحكم، وفرق مركز عمليات أمن التكنولوجيا التشغيلية (OT SOC).
سياق الاستجابة للحوادث الخاص بالتكنولوجيا التشغيلية
تمنح الاستجابة لحوادث تكنولوجيا المعلومات المؤسسية الأولوية لسرية البيانات، واحتواء الشبكة، والمعالجة السريعة للأجهزة الطرفية. بينما تمنح أنظمة التحكم الصناعي الأولوية لـ سلامة الأفراد، وسلامة العمليات، والتوافر التشغيلي، وسلامة العمليات.
تحمل تدابير الاحتواء العشوائية في التكنولوجيا التشغيلية مخاطر تشغيلية جسيمة. حيث يمكن أن تؤدي عمليات الإغلاق غير المخطط لها إلى زيادة الضغط، أو الانفلات الحراري، أو انبعاثات المواد الكيميائية الخطرة، أو تلف المعدات الثقيلة، أو عدم استقرار شبكة الطاقة الإقليمية.
لماذا تختلف الاستجابة لبرمجيات فدية التكنولوجيا التشغيلية عن تكنولوجيا المعلومات المؤسسية
السلامة والاستقرار أولاً: الهدف الأساسي للاستجابة في التكنولوجيا التشغيلية هو احتواء التهديد السيبراني مع الحفاظ على حالة تشغيل آمنة. ولا يمكن أن يأتي إيقاف البرمجيات الضارة على حساب سلامة العمليات.
تبعيات العمليات وفقدان الرؤية: إن قطع الوصول إلى الشبكة بشكل عشوائي عن واجهات المستخدم الرسومية (HMIs)، أو محطات العمل الهندسية، أو خوادم التحكم الإشرافي وتحصيل البيانات (SCADA) يحرم مشغلي غرف التحكم من الرؤية وقدرات التجاوز اليدوي.
البنية التحتية القديمة والبروتوكولات القديمة: غالباً ما تشغل بيئات التكنولوجيا التشغيلية أنظمة تشغيل غير مدعومة إلى جانب بروتوكولات صناعية غير موثقة وغير مشفرة (مثل Modbus TCP، وDNP3، وEtherNet/IP). وتفتقر هذه البروتوكولات إلى ضوابط الأمان الأساسية الأصلية مثل التشفير أو التحقق من صحة الحمولة.
الحركة الجانبية من تكنولوجيا المعلومات إلى التكنولوجيا التشغيلية: نادراً ما تنشأ برمجيات الفدية على أجهزة الموقع من المستوى 1 (PLCs/RTUs). بل تخترق عادةً تكنولوجيا المعلومات المؤسسية (المستوى 4)، وتمر عبر المنطقة العازلة للتكنولوجيا التشغيلية (المستوى 3.5)، وتستهدف مكونات SCADA، والبرمجيات الهندسية، ومؤرشف البيانات التاريخية (المستوى 3/2).
يجب أن تتماشى الاستجابة الحديثة للتكنولوجيا التشغيلية مع معايير NIST SP 800-82 Rev. 3 (دليل أمن التكنولوجيا التشغيلية)، وNIST SP 800-61 Rev. 3 (توصيات واعتبارات الاستجابة للحوادث)، وتوجيهات معالجة حوادث نظم التحكم الصناعي الصادرة عن CISA، ومعيار ISA/IEC 62443. إن فصل الأنظمة بشكل عشوائي ينتهك المبدأ التشغيلي لـ CISA المتمثل في أن الاحتواء يجب ألا يقلل أبداً من وظائف السلامة المخصصة (SIF) أو حلقات التحكم الحيوية.
أهم 7 خطوات للاستجابة للحوادث
الخطوة 1: الإعلان عن الحادث وتصنيفه
حدد بسرعة نطاق التأثير وحدد ما إذا كان التهديد مجرد حدث في تكنولوجيا المعلومات، أو خطراً مجاوراً للتكنولوجيا التشغيلية، أو اختراقاً نشطاً للعمليات المادية.
ما يجب القيام به: الإعلان رسمياً عن حادث سيبراني في التكنولوجيا التشغيلية، وإنشاء هيكل لقيادة الحوادث يدمج كلاً من أمن تكنولوجيا المعلومات وعمليات المصنع، وتعيين مستوى خطورة تشغيلية.
لماذا يهم ذلك: يمنع فرق أمن تكنولوجيا المعلومات من اتخاذ إجراءات احتواء أحادية الجانب تؤدي إلى تعطيل عمليات المصنع دون وعي من غرفة التحكم.
من يجب أن يقوم بذلك: قائد الحادث، ومدير أمن المعلومات (CISO)، ورئيس أمن التكنولوجيا التشغيلية، ومدير عمليات المصنع الرئيسي.
ما يجب تجنبه: لا تحاول معالجة إصابات برمجيات الفدية النشطة على البنية التحتية من المستوى 3 بهدوء دون الإعلان عن الحادث وإخطار مشغلي المصنع.
اعتبارات التكنولوجيا التشغيلية: تحقق مما إذا كانت برمجيات الفدية تشفر ملفات نظام التشغيل الأساسية أو تعطل ببساطة الوصول إلى الملفات التنفيذية لواجهة المستخدم الرسومية لـ SCADA.
الأدلة/السجلات التي يجب الاحتفاظ بها: سجلات جدران الحماية (المنطقة العازلة لتكنولوجيا المعلومات/التكنولوجيا التشغيلية)، وسجلات الدليل النشط (Active Directory)، وتقارير المستخدمين الأولية، وتنبيهات الكشف عن الأجهزة الطرفية، ونسخ الذاكرة المؤقتة للأجهزة المضيفة المتأثرة.
نقاط القرار: هل تقتصر برمجيات الفدية على أنظمة تكنولوجيا المعلومات في المستوى 4، أو المنطقة العازلة في المستوى 3.5، أم أنها وصلت إلى شبكات التحكم في المستوى 3/2؟
الأخطاء الشائعة: تصنيف الحادث على أنه مجرد "مشكلة في تكنولوجيا المعلومات" عندما يكون الدليل النشط للمؤسسة (الذي يدير الأجهزة المضيفة للتكنولوجيا التشغيلية) قد تعرض للاختراق.
قائمة التحقق الأولية للفرز:
[ ] تأكيد الأعراض المبلغ عنها (مثل امتدادات الملفات .locked، أو رسائل الفدية، أو تعطل تطبيقات HMI).
[ ] تحديد ما إذا كانت أنظمة السلامة المخصصة (SIS) أو أجهزة حل منطق السلامة لا تزال متصلة وغير متأثرة.
[ ] التحقق من رؤية المشغل لجميع حلقات العمليات المادية الأساسية.
[ ] عقد مكالمة مشتركة لقيادة الحوادث بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية في غضون 15 دقيقة من الكشف المشتبه به.
الخطوة 2: حماية السلامة وتثبيت العمليات الصناعية
حدد حالة السلامة التشغيلية قبل تنفيذ أي إجراءات احتواء تقني أو أوامر جنائية.
ما يجب القيام به: إشراك مشغلي غرف التحكم لتقييم ما إذا كانت القياسات عن بعد في الوقت الفعلي، ومراقبة الإنذارات، وقدرات التحكم عن بعد، وأنظمة السلامة لا تزال تعمل وجديرة بالثقة.
لماذا يهم ذلك: إذا فقد المشغلون رؤية HMI أو التحكم في العمليات، فيجب أن ينتقل المصنع إلى حالة آمنة يدوية خاضعة للتحكم أو تنفيذ إيقاف تشغيل طارئ منظم (ESD).
من يجب أن يقوم بذلك: مشرف الوردية، ومستشعرو غرف التحكم، ومهندسو أتمتة المصنع.
ما يجب تجنبه: لا تصدر أوامر إعادة تشغيل جماعية أو تغلق خوادم الهندسة بينما يعتمد عليها المشغلون لمراقبة معايير العمليات الحيوية.
اعتبارات التكنولوجيا التشغيلية: يجب على فرق الاستجابة للحوادث السيبرانية الرجوع إلى مشغلي المصنع المعتمدين فيما يتعلق بالسلامة المادية وإجراءات الإيقاف.
الأدلة/السجلات التي يجب الاحتفاظ بها: سجلات تاريخ الإنذارات، وسجلات إجراءات المشغل، وبيانات اتجاهات المؤرشف، ومسجلات أحداث سلامة العمليات.
نقاط القرار: هل يمكن للمشغلين الحفاظ على حالة آمنة يدوياً إذا تعطلت جميع برمجيات SCADA في المستوى 3؟ إذا كانت الإجابة لا، فابدأ بإيقاف تشغيل آمن وخاضع للرقابة للعملية.
الأخطاء الشائعة: التعامل مع توقف تحديثات شاشة HMI كخلل برمجيات بسيط بدلاً من كونه فقداناً للرؤية ناتجاً عن هجوم سيبراني.
قائمة التحقق من سلامة العمليات:
[ ] التحقق من العمل الوظيفي لأنظمة السلامة المخصصة (SIS) بشكل مستقل عن أنظمة التحكم في العمليات الأساسية (BPCS).
[ ] تأكيد أن أدوات التحكم بالتجاوز اليدوي للصمامات والقواطع والمضخات الحيوية جاهزة للعمل.
[ ] التأكد من نشاط قنوات الاتصال الإضافية (أجهزة اللاسلكي، الهواتف الأرضية) بين غرفة التحكم والفنيين الميدانيين.
الخطوة 3: احتواء الهجوم دون تعطيل التكنولوجيا التشغيلية بشكل عشوائي
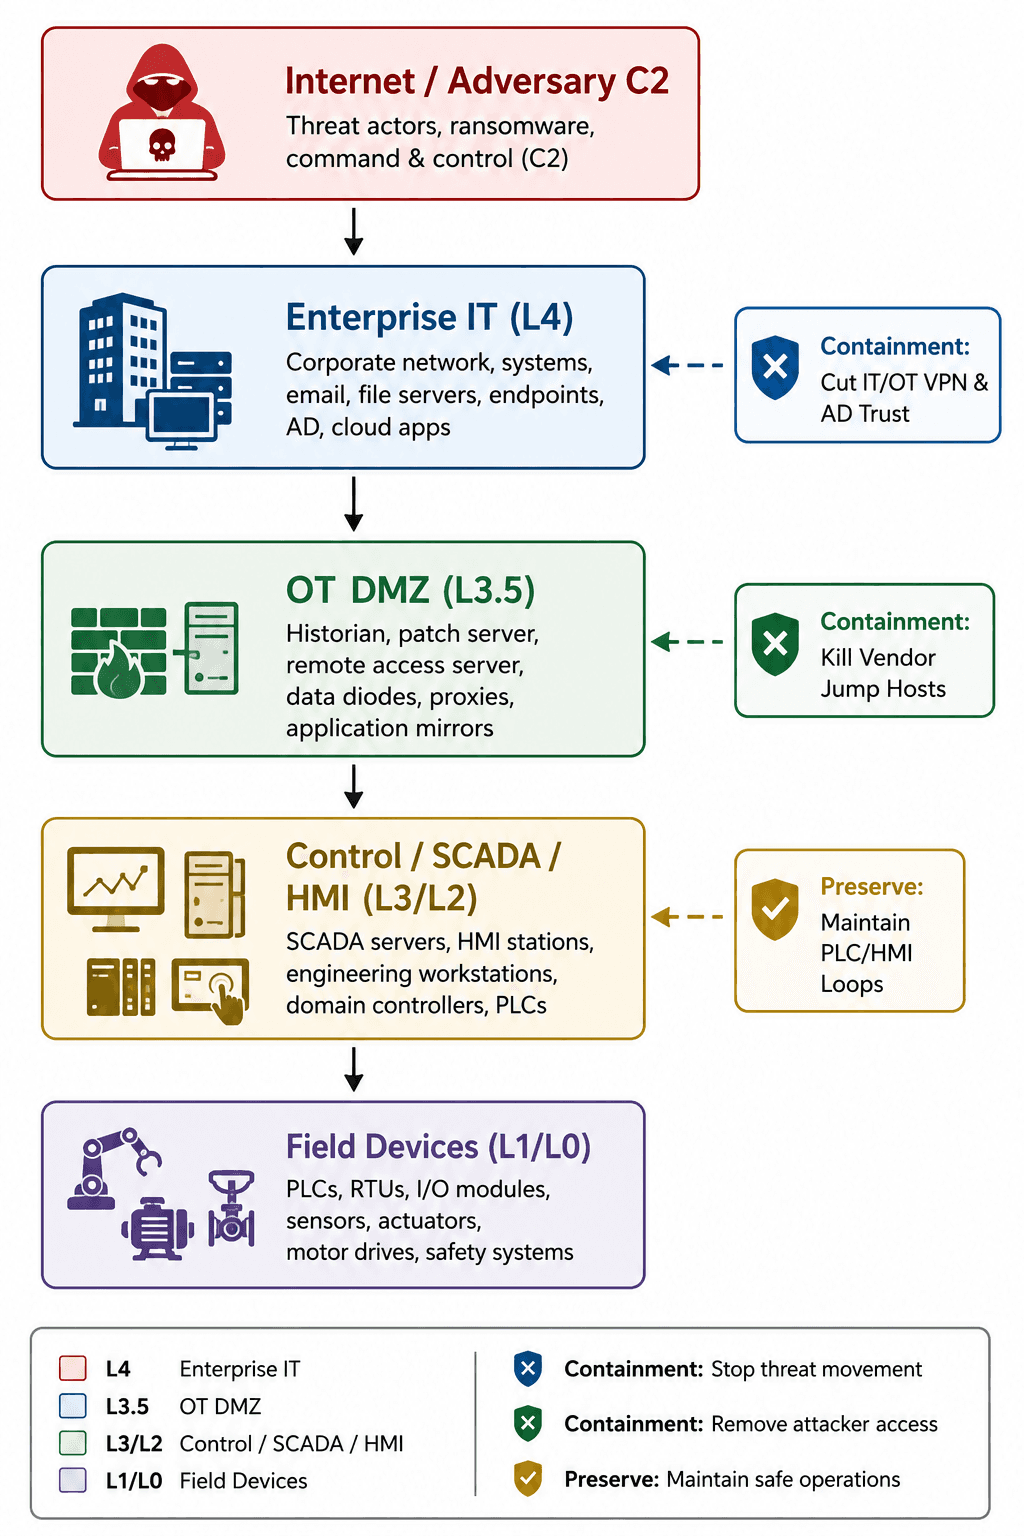
تطبيق احتواء مستهدف للشبكة والهوية لمنع انتشار برمجيات الفدية دون قطع اتصالات التحكم الحيوية.
ما يجب القيام به: قطع اتصالات الحدود غير الضرورية بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية، وإنهاء وصول الموردين عن بعد (VPNs، وصناديق القفز)، وتقييد حسابات الخدمة المخترقة، وحظر عناوين IP الضارة للتحكم والسيطرة (C2) عند جدار حماية المنطقة العازلة للتكنولوجيا التشغيلية.
لماذا يهم ذلك: يمنع الاحتواء الحركة الجانبية من شبكات تكنولوجيا المعلومات للمؤسسات إلى شبكات العمليات من المستوى 3 مع السماح باستمرار الاتصال الداخلي للتكنولوجيا التشغيلية (من أجهزة PLC إلى HMIs).
من يجب أن يقوم بذلك: مهندسو شبكات التكنولوجيا التشغيلية، وأخصائيو جدران الحماية/أمن الشبكات، ومحللو مركز عمليات أمن التكنولوجيا التشغيلية (OT SOC).
ما يجب تجنبه: لا تقم بإيقاف تشغيل منافذ الشبكة بشكل شامل على مستوى مفاتيح التوصيل الرئيسية للتكنولوجيا التشغيلية أو تعطيل وحدات التحكم في المجال الداخلي للتكنولوجيا التشغيلية دون تقييم التأثير على العمليات.
اعتبارات التكنولوجيا التشغيلية: قد يؤدي فصل وحدة التحكم في مجال التكنولوجيا التشغيلية إلى فشل مصادقة واجهات HMI القديمة، مما يؤدي إلى فقدان الوصول إلى واجهة التحكم على الفور.
الأدلة/السجلات التي يجب الاحتفاظ بها: سجلات تغيير جدار الحماية، وسجلات جلسات VPN النشطة، وملفات PCAP للأجهزة الطرفية المعزولة، وتغييرات امتيازات الدليل النشط.
نقاط القرار: متى يجب عزل تكنولوجيا المعلومات عن التكنولوجيا التشغيلية؟ اعزل فوراً عند جدار حماية المنطقة العازلة للتكنولوجيا التشغيلية عندما يتعرض الدليل النشط للمؤسسة للاختراق أو عندما تنتشر برمجيات الفدية بنشاط عبر المستوى 4.
الأخطاء الشائعة: فصل روابط الشبكة التي تحمل بيانات مزامنة العمليات الحيوية أو بيانات التعشيق الآمن بين الوحدات المادية.
الخطوة 4: إجراء الفرز والاحتفاظ بالأدلة مع التركيز على التكنولوجيا التشغيلية
تحديد أثر المهاجم عبر البنية التحتية الخاصة بالتكنولوجيا التشغيلية مع الحفاظ على الأدلة المتقلبة بأمان.
ما يجب القيام به: جمع الذاكرة المتقلبة، وفرز الآثار الجنائية (MFT، وسجلات الأحداث، وshimcache)، وفحص ملفات المشاريع الهندسية، ومراجعة خطوط الأساس لتكوين منطق PLC/DCS.
لماذا يهم ذلك: غالباً ما ينشر المهاجمون برمجيات الفدية كغطاء تدميري لأهداف ثانوية، مثل تعديل معايير السلامة، أو تغيير منطق PLC، أو سرقة وثائق العمليات السرية.
من يجب أن يقوم بذلك: كبار أخصائيي الأدلة الجنائية الرقمية والاستجابة للحوادث في التكنولوجيا التشغيلية (DFIR)، ومهندسو الأتمتة.
ما يجب تجنبه: لا تقم بتشغيل برامج فحص الثغرات الأمنية الاجتياحية وذات الحجم الكبير (مثل عمليات مسح Nmap النشطة) عبر شبكات التكنولوجيا التشغيلية القديمة، حيث يمكن أن يؤدي ذلك إلى تعطل أجهزة PLC القديمة.
اعتبارات التكنولوجيا التشغيلية: إعطاء الأولوية لجمع البيانات من خوادم القفز، ومحطات العمل الهندسية (EWS)، والمؤرشفات، والتي تعمل كنقاط محورية رئيسية للمهاجمين.
الأدلة/السجلات التي يجب الاحتفاظ بها: لقطات ذاكرة الوصول العشوائي (RAM)، وسجلات أحداث النظام (System.evtx، Security.evtx)، ونسخ تدفق الشبكة، وملفات مشاريع PLC (.ACD، .ap13، إلخ)، وقواعد بيانات المؤرشف.
نقاط القرار: هل قام المهاجم بتعديل منطق برنامج PLC/DCS، أم أن التهديد معزول في بيئات نظام التشغيل Windows/Linux الأساسية؟
الأخطاء الشائعة: إعادة تثبيت نظام التشغيل لواجهة HMI مصابة قبل استخراج محتويات ذاكرة RAM أو آثار القرص، مما يدمر الأدلة المطلوبة لتحديد السبب الجذري.
قائمة التحقق من الفرز للتكنولوجيا التشغيلية
[ ] مراجعة حسابات الدليل النشط بحثاً عن مستخدمين إداريين غير مصرح لهم تم إنشاؤهم حديثاً.
[ ] التحقق من مجاميع التحقق لملفات المشاريع الهندسية مقابل خطوط الأساس المعروفة غير المتصلة بالإنترنت.
[ ] استخراج والاحتفاظ بالذاكرة/السجلات من الأجهزة المضيفة للقفز والمؤرشفات المستهدفة.
[ ] مراجعة سجلات الوصول الخارجي عن بعد (RDP، TeamViewer، AnyDesk، SSH) بحثاً عن أي وصول غير طبيعي.
الخطوة 5: القضاء على التهديد والتحقق من صحة البيئة
القضاء على استمرارية المهاجم، والأدوات الضارة، وبيانات الاعتماد المخترقة عبر كل من النطاقات المؤسسية والتشغيلية.
ما يجب القيام به: تطهير حسابات المستخدمين غير المصرح لهم، وإعادة تعيين جميع بيانات اعتماد مجال المؤسسة والتكنولوجيا التشغيلية، وإلغاء مفاتيح واجهة برمجة التطبيقات (API) المخترقة، وإعادة بناء الأجهزة الطرفية المتأثرة من صور تم التحقق منها، وسد الثغرات المستغلة.
لماذا يهم ذلك: ملفات برمجيات الفدية الثنائية هي مجرد حمولة الهجوم. ترك الأبواب الخلفية النشطة، أو المهام المجدولة، أو مفاتيح SSH المخترقة يسمح للمهاجمين بإعادة تشفير الأنظمة بعد أيام من الاستعادة الأولية.
من يجب أن يقوم بذلك: مهندسو أمن التكنولوجيا التشغيلية، ومسؤولو الأنظمة، وأخصائيو الأدلة الجنائية الرقمية والاستجابة للحوادث (DFIR).
ما يجب تجنبه: لا تفترض أن حذف الملف التنفيذي (.exe) لحمولة برمجيات الفدية يعني القضاء التام على التهديد.
اعتبارات التكنولوجيا التشغيلية: يجب تنسيق عمليات إعادة تعيين بيانات الاعتماد بعناية. حيث يمكن لتغيير كلمات المرور في حسابات الخدمة المرتبطة باتصالات قاعدة بيانات SCADA/DCS الثابتة أن يؤدي إلى تعطل خدمات التطبيق.
الأدلة/السجلات التي يجب الاحتفاظ بها: مخرجات فحص الثغرات الأمنية بعد التنظيف، وعمليات مراجعة تغيير التكوين، وهاشات التحقق من خط الأساس.
نقاط القرار: هل تم تحديد جميع نواقل الاستمرارية وتطهيرها عبر بيئات تكنولوجيا المعلومات والتكنولوجيا التشغيلية قبل البدء في استعادة النظام بالكامل؟
الأخطاء الشائعة: الفشل في إعادة تعيين كلمات مرور المسؤول المحلي عبر واجهات HMI القديمة غير المنضمة إلى المجال.
قائمة التحقق للتحقق من القضاء على التهديد:
[ ] إكمال إعادة تعيين كلمة المرور بنسبة 100% لجميع حسابات مجال التكنولوجيا التشغيلية، وحسابات الخدمة، وحسابات المسؤول المحلي.
[ ] إنهاء وإعادة إصدار جميع شهادات الوصول عن بعد ورموز المصادقة متعددة العوامل (MFA).
[ ] إزالة جميع آليات الاستمرارية (الخدمات غير المصرح بها، المهام المجدولة، مفاتيح تشغيل السجل).
[ ] التحقق من صحة تواقيع البرامج الثابتة لـ PLC/DCS والتحقق من رمز منطق السلم مقابل نسخ مرجعية نظيفة غير متصلة بالإنترنت.
الخطوة 6: استعادة أنظمة التكنولوجيا التشغيلية بأمان
إعادة بناء واستعادة تطبيقات التكنولوجيا التشغيلية، وقواعد البيانات، وعقد التحكم بشكل منهجي باستخدام نسخ احتياطية نظيفة وموثوقة.
ما يجب القيام به: استعادة صور النظام وقواعد بيانات العمليات من نسخ احتياطية معزولة وموثقة. والتحقق من صحة المنطق، وإجراء اختبارات وظيفية غير متصلة بالإنترنت، وتنفيذ إعادة اتصال تدريجية خاضعة للرقابة.
لماذا يهم ذلك: قد تؤدي استعادة نسخة احتياطية غير مؤكدة إلى إعادة إدخال برمجيات ضارة كامنة أو تكوينات عمليات تالفة إلى بيئة التحكم الحية.
من يجب أن يقوم بذلك: مهندسو الأتمتة، ومسؤولو الأنظمة، وفريق عمليات المصنع.
ما يجب تجنبه: لا تقم بإعادة توصيل شبكات التكنولوجيا التشغيلية المستعادة ببيئة تكنولوجيا المعلومات للمؤسسة حتى يتم تطهير بيئة تكنولوجيا المعلومات والتحقق منها تماماً.
اعتبارات التكنولوجيا التشغيلية: تحقق من أن قواعد بيانات المؤرشف المستعادة وملفات مشاريع SCADA تطابق معايير التشغيل ما قبل الحادث قبل وضع الأنظمة تحت التحكم الفعلي.
الأدلة/السجلات التي يجب الاحتفاظ بها: سجلات التحقق من الاستعادة، وقوائم مراجعة ما قبل التشغيل، ووثائق الموافقة التشغيلية.
نقاط القرار: هل النسخة الاحتياطية غير المتصلة بالإنترنت نظيفة وغير تالفة وتم التحقق من سلامتها للنشر في الإنتاج؟
الأخطاء الشائعة: تشغيل الأجهزة الافتراضية المستعادة والمتصلة بشبكات الإنتاج الحية دون عزلها لإجراء التحقق الأمني الأولي.
الخطوة 7: إجراء تحليل ما بعد الحادث وتعزيز المرونة
تحليل السبب الجذري، وتحديد الثغرات الهيكلية، وتحصين دفاعات التكنولوجيا التشغيلية ضد الهجمات التدميرية المستقبلية.
ما يجب القيام به: إجراء تحليل شامل للسبب الجذري (RCA)، وتوثيق الجدول الزمني للهجوم، وتحديد إخفاقات ضوابط الأمن، وتنفيذ خطة عمل تصحيحية رسمية.
لماذا يهم ذلك: تكشف هجمات برمجيات الفدية عن نقاط ضعف نظامية أساسية في بنية الشبكة، وضوابط الوصول، والرؤية والتي سيتم استغلالها مرة أخرى إذا لم تتم معالجتها.
من يجب أن يقوم بذلك: مدير أمن المعلومات (CISO)، ورئيس أمن التكنولوجيا التشغيلية، والشركاء الخارجيون للأدلة الجنائية، وقيادة المصنع.
ما يجب تجنبه: لا تحصر مراجعات ما بعد الحادث في معالجة تكنولوجيا المعلومات التقنية مع تجاهل الثغرات الإجرائية التشغيلية أو عيوب إدارة الموردين.
اعتبارات التكنولوجيا التشغيلية: تحديث خطط الاستجابة للحوادث الخاصة بالتكنولوجيا التشغيلية وإعادة ضبط محركات الكشف عن الانحرافات السلبية بناءً على تكتيكات وتقنيات وإجراءات (TTPs) المهاجم الملاحظة.
الأدلة/السجلات التي يجب الاحتفاظ بها: التقرير النهائي لتحليل ما بعد الحادث، وآثار الجدول الزمني، ومصفوفة تتبع المعالجة.
نقاط القرار: ما هي التعديلات الهيكلية (مثل الوصول عن بعد القائم على الثقة الصفرية، والتطبيق الصارم للمستوى 3.5 من Purdue) المطلوبة قبل استئناف العمليات العادية؟
الأخطاء الشائعة: معاملة الحادث على أنه مغلق فور استعادة العملية دون استكمال التحليل الرسمي للسبب الجذري وتحديثات المرونة.
برمجيات فدية التكنولوجيا التشغيلية: أول 60 دقيقة
تحدد الساعة الأولى من حادث برمجيات الفدية المشتبه به في التكنولوجيا التشغيلية ما إذا كان سيتم احتواء الحدث بأمان أم أنه سيتصاعد إلى انقطاع كارثي في المصنع.
النافذة الزمنية | الإجراء ذو الأولوية | المالك الرئيسي | الهدف التشغيلي |
0–10 دقيقة | التحقق من صحة البلاغ؛ تأكيد الحالة التشغيلية لواجهة HMI/الإنذار؛ الإعلان عن حادث تكنولوجيا تشغيلية من المستوى 1. | مشرف الوردية / مركز عمليات أمن التكنولوجيا التشغيلية | تحديد حالة سلامة العمليات الأولية ومنع الإجراءات الناتجة عن الذعر. |
10–20 دقيقة | عزل روابط حدود المنطقة العازلة لتكنولوجيا المعلومات/التكنولوجيا التشغيلية (جدران الحماية، وصول VPN عن بعد)؛ الحفاظ على قنوات اتصال التكنولوجيا التشغيلية الداخلية المحلية. | فريق شبكة وأمن التكنولوجيا التشغيلية | وقف الحركة الجانبية من تكنولوجيا معلومات المؤسسة إلى التكنولوجيا التشغيلية دون تعطيل حلقات العمليات المحلية. |
20–30 دقيقة | تقييم أنظمة السلامة المادية (SIS)، والتحقق من جاهزية التحكم اليدوي في العمليات، وتأكيد رؤية المشغل لواجهة HMI. | مشغل غرفة التحكم الرئيسي | ضمان السلامة المادية لعمليات المصنع ومنع انحراف العمليات غير المراقب. |
30–45 دقيقة | إلغاء بيانات اعتماد المجال المخترقة؛ إنهاء جلسات قفز RDP/SSH النشطة للموردين. | فريق إدارة الهوية / مسؤولو الأنظمة | حظر مسارات الوصول عن بعد المستمرة للمهاجم إلى شبكات المستوى 3. |
45–60 دقيقة | إجراء الحفاظ على البيانات المتقلبة على الأجهزة المضيفة للقفز/المؤرشفات الرئيسية؛ البدء في جمع السجلات بشكل منظم. | مسؤول الأدلة الجنائية الرقمية والاستجابة للحوادث في التكنولوجيا التشغيلية | الحفاظ على الأدلة سريعة الزوال المطلوبة لتحليل السبب الجذري قبل إعادة ضبط الأنظمة. |
قائمة التحقق الرئيسية للاستجابة لحوادث برمجيات فدية التكنولوجيا التشغيلية
الكشف والفرز
[ ] تأكيد وجود برمجيات الفدية عبر المؤشرات الفنية (رسالة الفدية، الامتدادات المشفرة، التقاط الملفات الثنائية).
[ ] تحديد الأنظمة المتأثرة عبر مستويات Purdue من 0 إلى 4.
[ ] التحقق من عمل أنظمة السلامة المخصصة (SIS).
[ ] تقييم تأثير العملية المادية وفقدان رؤية المشغل.
[ ] تحديد مستوى خطورة الحادث الأولي وتفعيل قيادة الحوادث.
الاحتواء
[ ] قطع اتصال حدود تكنولوجيا المعلومات/التكنولوجيا التشغيلية عند جدار حماية المنطقة العازلة للتكنولوجيا التشغيلية.
[ ] فصل جميع سبل وصول الموردين الخارجيين عن بعد (VPNs، بوابات الشبكة الخلوية).
[ ] تعطيل حسابات مستخدمي الدليل النشط وحسابات الخدمة المخترقة.
[ ] عزل أنظمة المستوى 3 المخترقة فقط إذا كان ذلك آمناً من الناحية التشغيلية.
[ ] الحفاظ على أدلة الشبكة والأجهزة الطرفية المتقلبة قبل إيقاف التشغيل.
التحقيق
[ ] تحديد ناقل الوصول الأولي (مثل التصيد الاحتيالي، أو منفذ RDP المكشوف، أو مورد سلسلة التوريد).
[ ] رسم مسارات الحركة الجانبية وبيانات اعتماد المجال المخترقة.
[ ] إجراء تحليل جنائي على محطات العمل الهندسية، والأجهزة المضيفة للقفز، والمؤرشفات.
[ ] التحقق من منطق برنامج PLC/DCS، ومجاميع التحقق لمنطق السلم، وملفات التكوين مقابل خطوط الأساس النظيفة.
[ ] التحقق من وجود أبواب خلفية ثانوية أو آليات وصول مستمرة.
الاستعادة
[ ] التحقق من سلامة النسخ الاحتياطية غير المتصلة بالإنترنت وخلوها من الإصابة بالبرمجيات الضارة.
[ ] إعادة بناء الأجهزة الطرفية المتأثرة باستخدام صور نظيفة في شبكة اختبار معزولة.
[ ] استعادة تكوين العمليات وقواعد بيانات التطبيقات.
[ ] إجراء فحوصات سلامة تشغيلية مع مشغلي غرف التحكم قبل التوصيل الفعلي.
[ ] تنفيذ إعادة اتصال تدريجية وخاضعة للرقابة لشرائح شبكة التكنولوجيا التشغيلية مع مراقبة القياس عن بعد باستمرار.
ما بعد الحادث
[ ] إجراء تحليل شامل للسبب الجذري (RCA).
[ ] توثيق الجدول الزمني الكامل للهجوم والتقرير الفني.
[ ] تنفيذ تدابير تقسيم الشبكة وتحصين ضوابط الوصول.
[ ] تحديث خطط الاستجابة لحوادث التكنولوجيا التشغيلية وتدريب الموظفين على الدروس المستفادة.
وجهات نظر مدير أمن المعلومات مقابل مشغل التكنولوجيا التشغيلية
تتطلب الاستجابة الناجحة لحوادث التكنولوجيا التشغيلية سد فجوة المنظور الأساسية بين قيادة أمن المؤسسة ومشغلي غرف التحكم في المصنع.
مجال التركيز الاستراتيجي | منظور مدير أمن المعلومات / قيادة الأمن | منظور مشغل التكنولوجيا التشغيلية / غرفة التحكم | التوليف التشغيلي المتكامل |
الهدف الأساسي | القضاء على التهديد، ومنع تسريب البيانات، وضمان الامتثال التنظيمي. | الحفاظ على السلامة المادية، واستقرار العمليات، ووقت التشغيل المستمر للإنتاج. | احتواء التهديد بأمان دون المساس بسلامة العمليات المادية أو سلامة الأفراد. |
إجراء الاحتواء | عزل الشبكات والأجهزة الطرفية المتأثرة فوراً لوقف انتشار البرمجيات الضارة. | إبقاء الأنظمة قيد التشغيل؛ حيث يحمل إيقاف حركة مرور الشبكة خطر فقدان حلقات التحكم في واجهة HMI. | تنفيذ عزل حدودي مخطط له بدقة مع الحفاظ على سلامة حلقة التحكم المحلية. |
قيادة الحوادث | تخضع لأطر مخاطر المؤسسة، والاستشارات القانونية، والتفويضات التنظيمية. | تخضع لإجراءات التشغيل في حالات الطوارئ بالمصنع (EOP) وبروتوكولات السلامة المادية. | هيكل مشترك لقيادة الحوادث مع اشتراط الحصول على تفويض مزدوج للإجراءات التي قد تسبب تعطيلاً. |
الأدلة والأدلة الجنائية | الاحتفاظ بالذاكرة المتقلبة، وصور الأقراص، وملفات PCAP للشبكة لتحليل السبب الجذري. | إعطاء الأولوية لإعادة التشغيل السريع للنظام أو التجاوزات اليدوية لاستعادة رؤية شاشة HMI. | إجراء فرز سريع والتقاط الذاكرة المتقلبة قبل تنفيذ عمليات إعادة التشغيل الضرورية. |
حوكمة الاستعادة | إعادة بناء جميع الأنظمة من الصفر؛ وفرض إعادة تعيين كلمات المرور بالكامل ودورات التحديث. | تقليل وقت التوقف عن العمل؛ والتحقق من توافق البرمجيات القديمة قبل تطبيق التحديثات. | استعادة تدريجية مع فحوصات أمنية صارمة مدمجة في إجراءات إعادة تشغيل المصنع القياسية. |
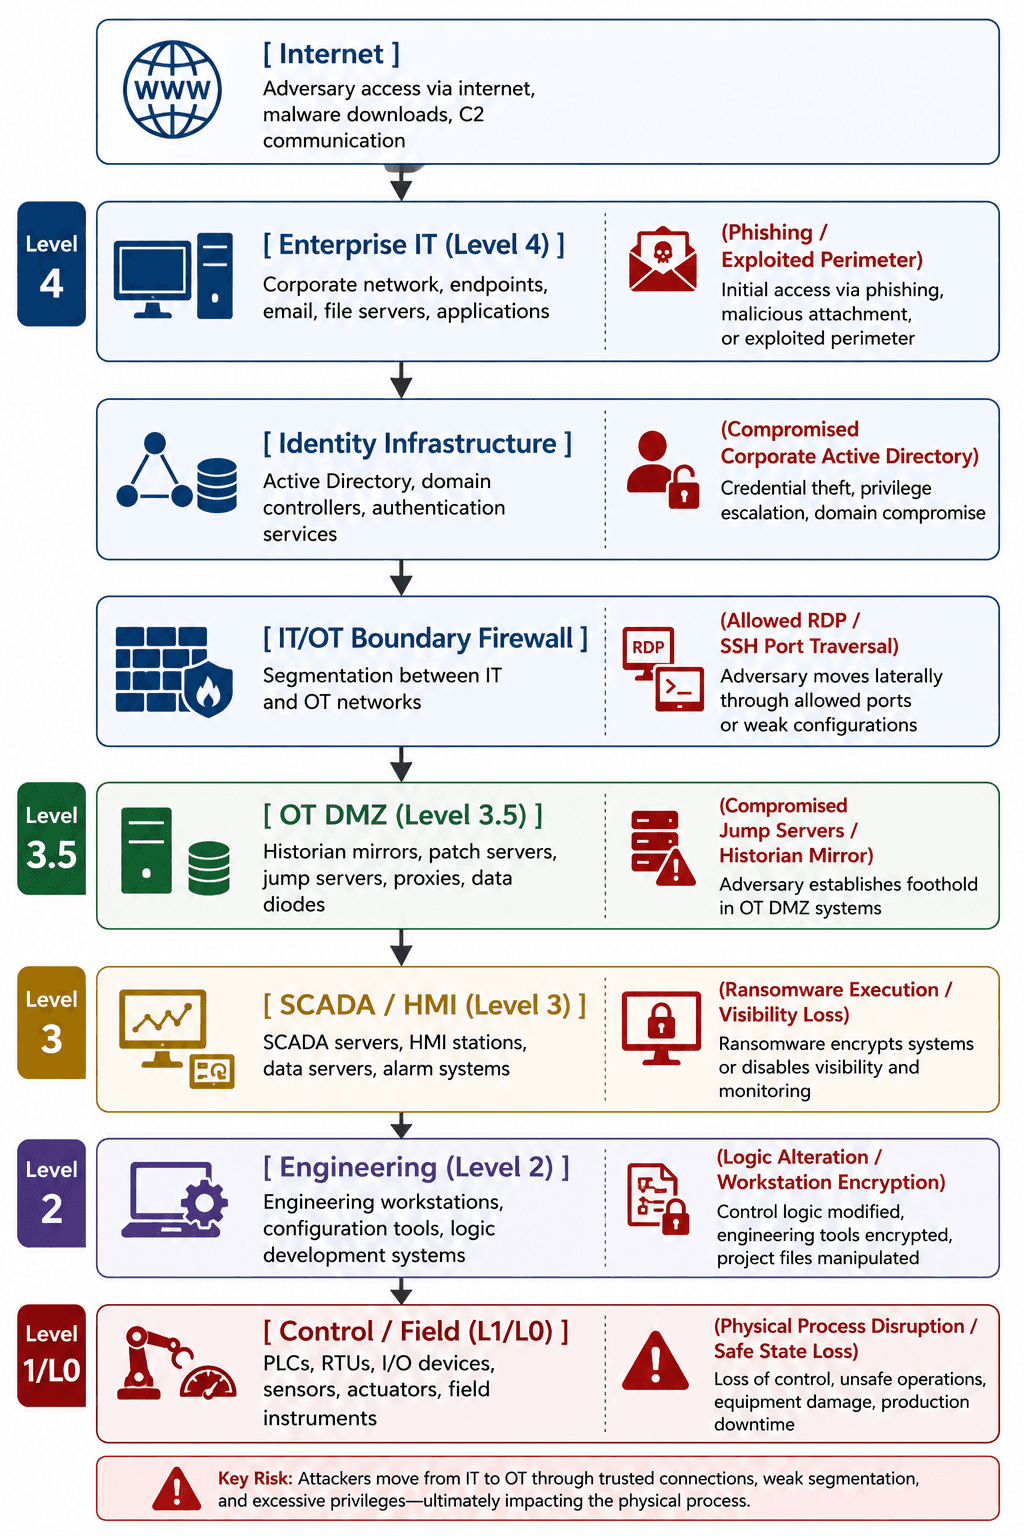
حدود تكنولوجيا المعلومات والتكنولوجيا التشغيلية: مسار انتشار الهجوم
إن فهم كيفية انتقال برمجيات الفدية عبر الحدود بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية يتيح للمستجيبين وضع نقاط تفتيش مستهدفة أثناء الحادث.
الدفاع عن المحيط والاعتبارات التحقيقية
تكنولوجيا المعلومات للمؤسسات (المستوى 4): يحدث الاختراق الأولي عبر التصيد الاحتيالي عبر البريد الإلكتروني، أو المرفقات الضارة، أو الأجهزة الطرفية غير المحدثة. التركيز التحقيقي: سجلات البريد الإلكتروني، وسجلات جدار الحماية/الـ VPN الطرفية، وتنبيهات EDR الخاصة بالمؤسسة.
البنية التحتية للهوية: يحصد المهاجمون بيانات الاعتماد الإدارية ويستغلون علاقات الثقة بين مجالات الدليل النشط للمؤسسة والتكنولوجيا التشغيلية. التركيز التحقيقي: طلبات تذاكر Kerberos، وسجلات أحداث وحدة التحكم في المجال (4624، 4672).
جدار حماية الحدود بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية: يستغل المهاجمون الخوادم ثنائية الاتصال أو قواعد RDP/SSH المفتوحة التي تعبر الحدود. التركيز التحقيقي: جداول حالة جدار الحماية، وسجلات حركة المرور المحظورة/المسموح بها بين المستوى L4 وL3.5.
المنطقة العازلة للتكنولوجيا التشغيلية (المستوى 3.5): يخترق المهاجمون صناديق القفز، أو خوادم إدارة التحديثات، أو مرايا المؤرشفين للوصول إلى شبكات التحكم. التركيز التحقيقي: سجلات جلسات RDP للأجهزة المضيفة للقفز، وسجلات تشغيل PowerShell، وأحداث إنشاء العمليات.
البنية التحتية لـ SCADA / HMI (المستوى 3/2): تُنفذ حمولات برمجيات الفدية على واجهات HMI ومحطات الهندسة القائمة على Windows/Linux، مما يؤدي إلى تشفير ملفات قواعد البيانات ومجلدات المشاريع. التركيز التحقيقي: تعديلات نظام ملفات الأجهزة الطرفية، وسجلات تشغيل التطبيقات، وتعطل عمليات خادم SCADA.
أخطاء الاستجابة لبرمجيات فدية التكنولوجيا التشغيلية التي قد تزيد الحادث سوءاً
معاملة التكنولوجيا التشغيلية مثل تكنولوجيا المعلومات للمؤسسات: تنفيذ نصوص عزل الأجهزة الطرفية الآلية عبر بيئات التكنولوجيا التشغيلية، مما يؤدي إلى تعطل واجهات HMI الحيوية أو كسر حلقات التحكم.
فصل الشبكات دون التحقق من تبعيات العمليات: قطع روابط الشبكة دون إدراك أن أجهزة PLC الميدانية تتطلب إشارات توقيت شبكة محددة أو تعشيقات لتعمل بأمان.
إعادة تشغيل الأنظمة المتأثرة قبل الحفاظ على الأدلة: إعادة تشغيل واجهات HMI المشفرة أو وحدات التحكم في المجال، مما يؤدي إلى تدمير الذاكرة المتقلبة (RAM) حيث توجد مفاتيح التشفير وآثار البرمجيات الضارة النشطة.
الاستعادة من نسخ احتياطية غير مؤكدة: استعادة صور النظام دون التحقق مما إذا كانت النسخة الاحتياطية تحتوي على آليات استمرار كامنة للمهاجم أو منطق تكوين تالف.
افتراض أن برمجيات الفدية هي النشاط الضار الوحيد: التركيز حصرياً على تشفير ملفات برمجيات الفدية مع إغفال إجراءات المهاجم الأساسية مثل تغيير منطق SCADA أو العبث بنظام السلامة.
تجاهل التحقيق في بيانات الاعتماد المخترقة: تنظيف الملفات الثنائية للأجهزة الطرفية مع ترك كلمات مرور المجال المخترقة، أو مفاتيح SSH، أو رموز الوصول عن بعد للموردين نشطة.
تجاهل محطات العمل الهندسية (EWS): تركيز الاحتواء على واجهات HMI فقط مع الفشل في فحص عقد EWS، حيث توجد ملفات مشاريع PLC الخاصة وبرمجيات التحكم.
إعادة توصيل الشبكات التشغيلية قبل الأوان: إعادة توصيل شرائح التكنولوجيا التشغيلية المستعادة بشبكات الشركة قبل معالجة بيئة المؤسسة وتطهيرها تماماً.
إطار عمل اتخاذ القرار للاستجابة لبرمجيات فدية التكنولوجيا التشغيلية
استخدم إطار عمل اتخاذ القرار المنظم هذا لتوجيه الخيارات تحت الضغط العالي أثناء حادث برمجيات فدية صناعي نشط:
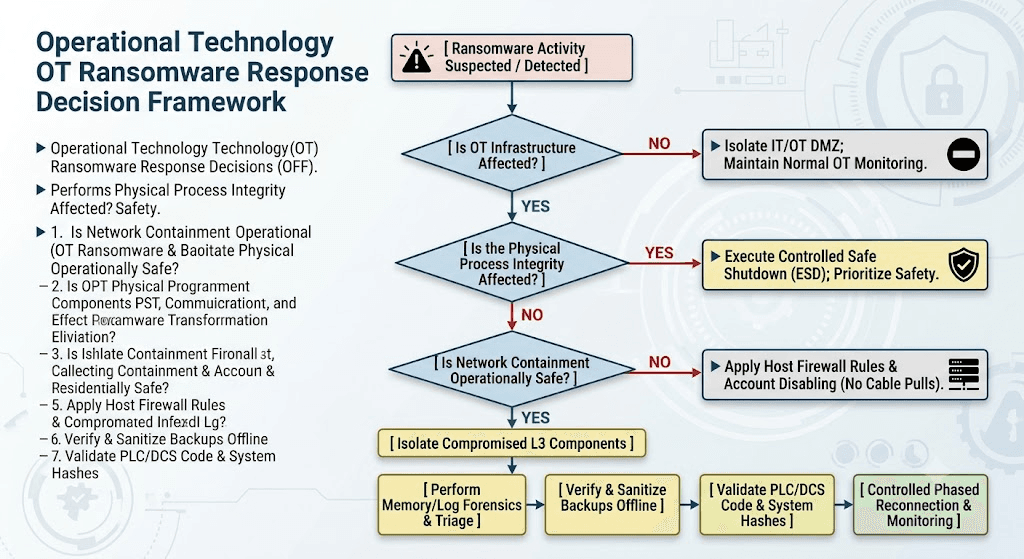
عندما تضرب برمجيات الفدية شبكة تشغيلية، فإن إيقاف البرمجيات الضارة يكون ثانوياً بالنسبة للحفاظ على السلامة المادية والتحكم في العمليات.
من خلال تنفيذ هذه الخطوات السبع المنظمة—الإعلان عن الحادث، وحماية السلامة، واحتواء التهديدات بدقة، والفرز الشامل، والقضاء على الاستمرارية تماماً، والاستعادة الآمنة من خطوط الأساس النظيفة، وتعزيز مرونة النظام—يمكن للمؤسسات اجتياز حوادث التكنولوجيا التشغيلية السيبرانية المعقدة بنجاح.
في الاستجابة لبرمجيات فدية التكنولوجيا التشغيلية، لا يُقاس النجاح فقط بالسرعة التي تتم بها استعادة الأجهزة الطرفية، بل بالحفاظ على سلامة الناس، ومواصلة التحكم في العمليات المادية، والاحتفاظ بالأدلة الحيوية، وإعادة العمليات الصناعية الموثوقة للعمل مجدداً.
المصادر والمراجع الموثوقة
يتماشى إطار عمل الاستجابة هذا مع التوجيهات الرسمية الحكومية والمعايير الدولية لأمن تكنولوجيا أنظمة التحكم الصناعي:
NIST SP 800-82 Rev. 3: دليل أمن التكنولوجيا التشغيلية (OT): يضع مبادئ السلامة والتوافر والتقسيم الأساسية للشبكات الصناعية.
NIST SP 800-61 Rev. 3: توصيات واعتبارات الاستجابة للحوادث: يصيغ دورات حياة معالجة الحوادث بشكل تكيفي عبر النطاقات التنظيمية.
إطار الأمن السيبراني لـ NIST (CSF) 2.0 وملف إدارة مخاطر برمجيات الفدية (NIST IR 8374): يحدد الموقف الأمني الأساسي وإرشادات الاستعادة الخاصة بتهديدات برمجيات الفدية.
إرشادات معالجة حوادث نظم التحكم الصناعي (ICS) من CISA: تقدم توجيهات إجرائية لمعالجة الحوادث التشغيلية عبر قطاعات البنية التحتية الحيوية.
سلسلة ISA/IEC 62443: تحدد المعايير الفنية لمستويات الأمان، وتقسيم المناطق/الممرات، وتقييم المخاطر في الأتمتة الصناعية.
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

What the French supermarket cyberattack reveals about OT security
Prayukth K V

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz







