

تحدي الإبلاغ عن الحوادث السيبرانية خلال 6 ساعات: هل مؤسسة الطاقة الكهربائية لديكم مستعدة؟


فريق شيلدوركز
لعقود من الزمن، كان الأمن السيبراني في قطاع الطاقة في الهند يعمل على أساس النوايا الحسنة. حيث كانت المرافق تتبع الاستشارات، وتجري شركات التوليد فحوصات دورية، وكان الإبلاغ عن أي خرق يتم فقط في حال توفر الوقت الكافي لذلك، وليس لأن القانون يتطلب ذلك. لقد انتهى ذلك العصر. فبموجب لوائح الهيئة المركزية للكهرباء (الأمن السيبراني في قطاع الطاقة) لعام 2026، المنشورة في الجريدة الرسمية للهند والمقرر أن تصبح قابلة للتنفيذ بالكامل اعتباراً من 1 أبريل 2027، يجب على كل شركة توليد مؤهلة، ومحطة طاقة مخصصة للاستخدام الذاتي، ونظام تخزين طاقة، ومرفق نقل، ومرخص له بالتوزيع، ومشغل شبكة، وبورصة طاقة، الإبلاغ عن أي حادث أمن سيبراني إلى سلطتين مركزيتين خلال نوبة عمل واحدة.
ست ساعات. هذه هي المهلة الزمنية المتاحة الآن لفريق الأمن بالمحطة لاكتشاف الحادث والتحقق منه وتصنيفه والإبلاغ عنه رسمياً إلى CSIRT-Power و CERT-In بمجرد ملاحظته. بالنسبة لبيئة تكنولوجيا معلومات حديثة تحتوي على سجلات ناضجة ومركز عمليات أمنية يعمل على مدار الساعة طوال أيام الأسبوع، فإن الست ساعات تعتبر فترة عمل قابلة للتطبيق. أما بالنسبة لبيئة التكنولوجيا التشغيلية التقليدية، حيث تكون الرؤية محدودة، والإرهاق الناتج عن التنبيهات حقيقياً، ومهندسو نظم التحكم مدربون على إبقاء المحطة قيد التشغيل بدلاً من التحقيق في حزم البيانات الملتقطة، فإن الست ساعات قد تبدو وكأنها سباق مستحيل.
توضح هذه المدونة بالتفصيل ما تتطلبه اللائحة تماماً، ولماذا يعد الالتزام بمهلة الإبلاغ أصعب مما يبدو على الورق، وما تكشفه الحوادث الواقعية في قطاع الطاقة والبنية التحتية الحيوية في الهند عن المخاطر، وكيف يبدو برنامج الاستجابة للحوادث الجاهز فعلياً. إذا كنت رئيساً لمحطة، أو رئيساً لأمن المعلومات (CISO)، أو مهندس تكنولوجيا تشغيلية (OT)، أو قائداً لعمليات الأمن مسؤولاً عن أصول التوليد أو النقل أو التوزيع، فإن هذه القراءة هي التي ستشكل خارطة طريق الامتثال الخاصة بك للفترة 2026-2027.
إن ما يجعل هذا التحول مهماً بشكل خاص هو التوقيت. يمر قطاع الطاقة في الهند بأسرع تحول تكنولوجي له منذ عقود، حيث يتوسع التوليد من المصادر المتجددة، وتخزين طاقة البطاريات، والعدادات الذكية، ومنصات المراقبة عن بعد، مما يؤدي إلى توسيع البصمة الرقمية للشبكة دفعة واحدة. وكل إضافية من هذه الإضافات تمثل أيضاً نقطة دخول محتملة جديدة للمهاجم. وإن تحرك المشرعين نحو نظام إبلاغ قانوني ومقيد بزمن الآن، بدلاً من الانتظار لحين وقوع حادث كبير يفرض هذا الأمر، يعكس إدراكاً بأن المهلة المتاحة لتفادي هذا الخطر بدأت تضيق.
فهم لوائح الهيئة المركزية للكهرباء (CEA) (الأمن السيبراني في قطاع الطاقة) لعام 2026
تمثل اللوائح تحولاً حاسماً لمنظومة الكهرباء في الهند: إذ ينتقل الأمن السيبراني من كونه ممارسة تطوعية قائمة على الاستشارات إلى التزام قانوني مع وجود مسؤولية قانونية. وقد تم بناء هذا الإطار خصيصاً ليتناسب مع الواقع التشغيلي لتوليد الكهرباء ونقلها وتوزيعها، بدلاً من تكييف قواعد أمن تكنولوجيا المعلومات العامة لتطبيقها في المحطات.
من تشملهم اللائحة
تطبق اللائحة على نطاق واسع عبر سلسلة قيمة الطاقة، على الرغم من أن معايير التطبيق تختلف قليلاً حسب القطاع:
نوع الكيان | حد التطبيق الأدنى | التغطية |
شركات التوليد ومحطات الطاقة المخصصة للاستخدام الذاتي | سعة مركبة تبلغ 50 ميجاوات فما فوق | مشمولة بشكل مباشر |
أنظمة تخزين الطاقة (ESS) | 50 ميجاوات فما فوق | مشمولة بشكل مباشر |
مرافق النقل ومشغلو الشبكات | لا يوجد حد أدنى للسعة | مشمولة دون استثناء |
الجهات المرخص لها بالتوزيع | لا يوجد حد أدنى للسعة | مشمولة دون استثناء |
بورصات الطاقة ومنصات تداول الكهرباء خارج البورصة (OTC) | لا يوجد حد أدنى للسعة | مشمولة دون استثناء |
يجب على كل كيان مشمول تعيين رئيس مخصص لأمن المعلومات (CISO) ورئيس بديل لأمن المعلومات من الإدارة العليا. هذا المسمى الوظيفي لا يمكن دمجه مع دور حالي في تكنولوجيا المعلومات أو العمليات. وتحدد اللائحة أن رئيس أمن المعلومات يجب أن يكون مواطناً هندياً ومقيماً فيها، وحاصلاً على شهادة في الهندسة أو مؤهل يعادلها، ويمتلك خبرة لا تقل عن خمسة عشر عاماً في مجال ذي صلة، ويتبع مباشرة لرئيس المؤسسة، ويخدم لمدة لا تقل عن ثلاث سنوات، ويعمل حصرياً في مجال الأمن السيبراني دون السماح بدمج الأدوار. كما يجب على المؤسسات الإفصاح علناً عن تفاصيل الاتصال الخاصة برئيس أمن المعلومات، وهي خطوة تهدف إلى إزالة أي غموض حول من يتحمل المسؤولية السيبرانية داخل المؤسسة.
مهلة الإبلاغ ثنائية المستويات: ما يجب الإبلاغ عنه، ومدى سرعته
إن جوهر اللائحة، والجزء الذي يثير أكبر قدر من القلق التشغيلي، هو الجدول الزمني للإبلاغ. يتولى رئيس أمن المعلومات مسؤولية ضمان الإبلاغ عن كل حادث أمن سيبراني إلى CSIRT-Power و CERT-In خلال مهلة محددة، وتعتمد هذه المهلة بالكامل على كيفية تصنيف الحادث.
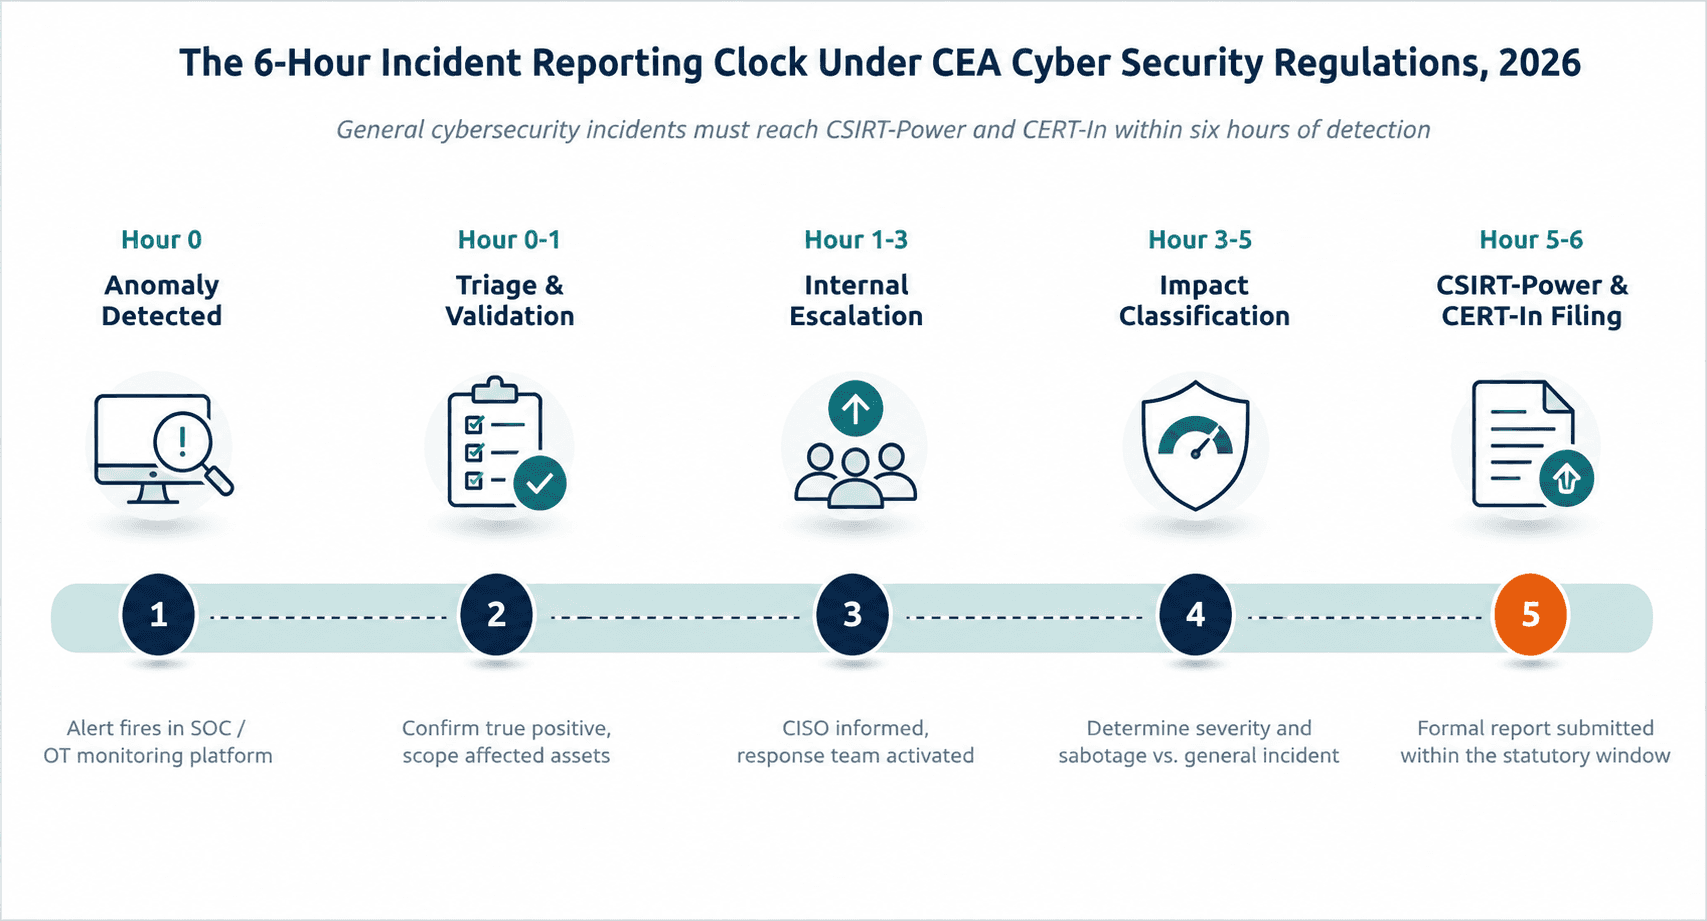
الشكل 1: تسلسل الاكتشاف والإبلاغ الذي يجب أن يكون المرفق المتوافق قادراً على تنفيذه في غضون ست ساعات.
حوادث الأمن السيبراني العامة: 6 ساعات. يجب الإبلاغ رسمياً عن أي حادث أمن سيبراني مؤكد، بدءاً من اكتشاف البرامج الضارة إلى محاولات الوصول غير المصرح بها أو السلوك الشبكي غير الطبيعي داخل بيئة التكنولوجيا التشغيلية، في غضون ست ساعات من اكتشافه.
التخريب السيبراني للأنظمة الحيوية: 24 ساعة. الحوادث التي تصنف على أنها تخريب متعمد يؤثر على الأنظمة الحيوية، مثل التلاعب المؤكد بمنطق التحكم أو التعطيل التشغيلي، تمنح مهلة أطول قليلاً تبلغ أربعاً وعشرين ساعة، وهو ما يعكس العمل الجنائي الإضافي المطلوب غالباً لتأكيد التخريب بثقة.
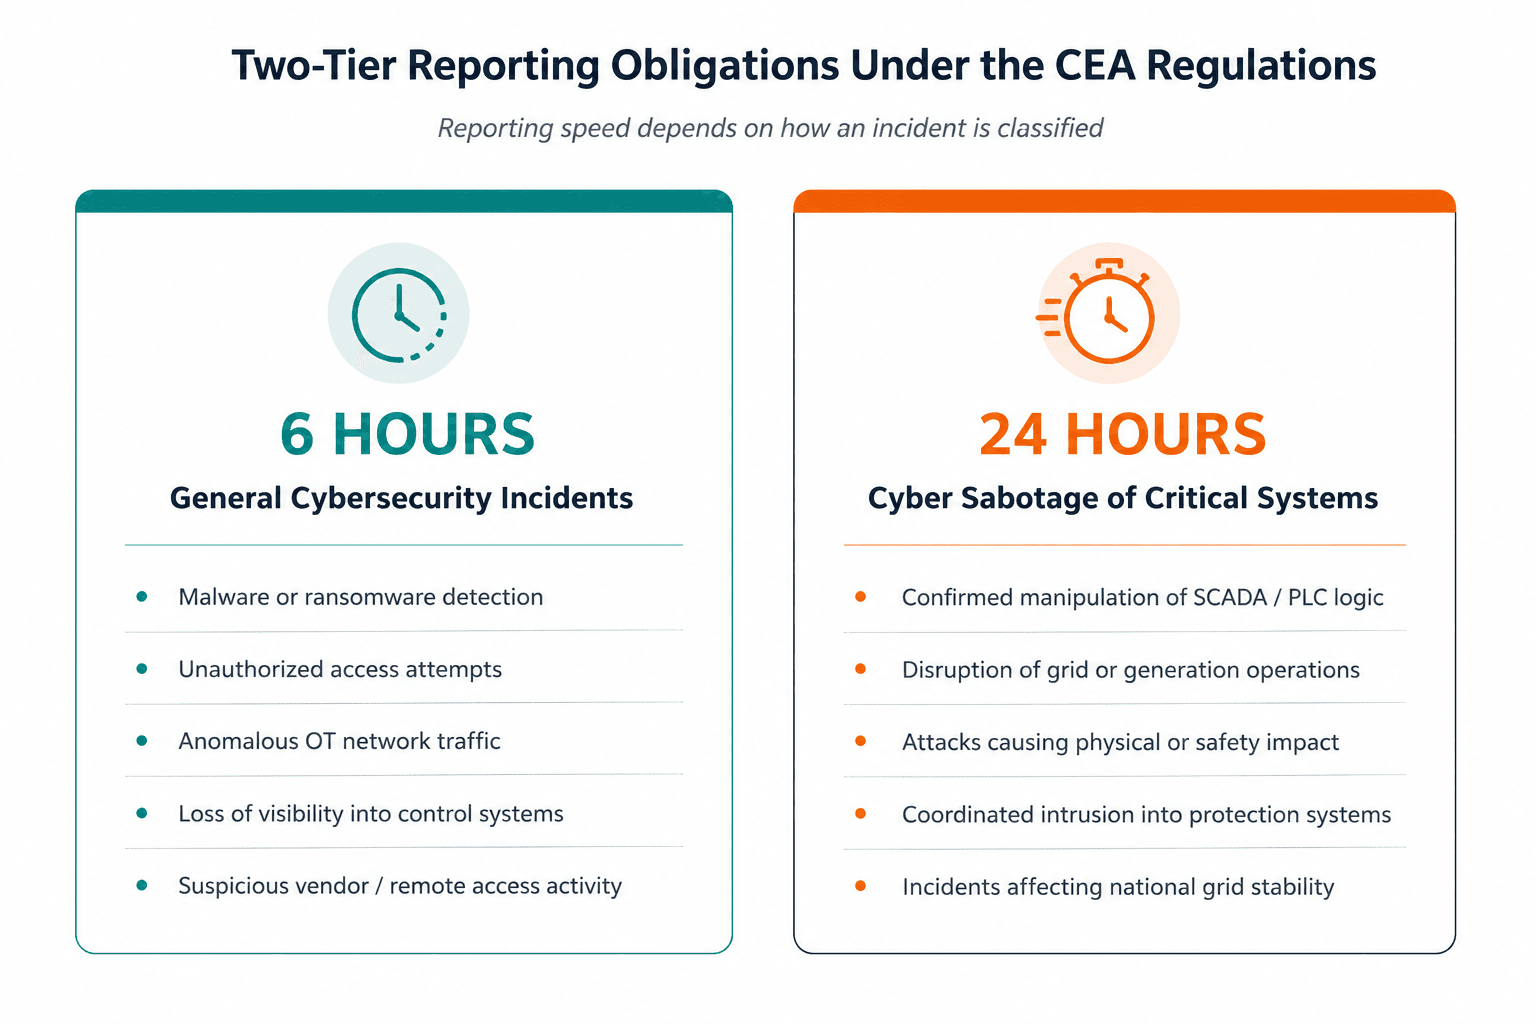
الشكل 2: كيفية تصنيف الحادث تحدد ما إذا كان لدى فريقك ست ساعات أو أربع وعشرون ساعة.
على الورق، يبدو هذا تسوية معقولة بين السرعة والدقة. ولكن عملياً، تبدأ مهلة الست ساعات في اللحظة التي يتم فيها ملاحظة الحادث، وليس في اللحظة التي يتم فيها تأكيده. هذا الخيار التصميمي الفردي هو ما يجعل اللائحة متطلبة فعلياً للمؤسسات التي لم تقم بعد بتحديث تدفقات عمل الاكتشاف والتصعيد لديها.
لماذا كانت هذه اللائحة حتمية: حوادث حقيقية كشفت الفجوة
لقد مر قطاع الطاقة والبنية التحتية الحيوية في الهند بالفعل بالعديد من الحوادث التي تثبت الحاجة إلى إبلاغ إلزامي ومحدد بزمن بشكل أفضل مما يمكن لأي وثيقة سياسات أن تفعله.
حادثة البرمجيات الضارة في محطة كودانكولام للطاقة النووية
في عام 2019، تم اكتشاف إصابة برمجية ضارة على شبكة إدارية متصلة بالإنترنت مرتبطة بمحطة كودانكولام للطاقة النووية. كان النظام المصاب يقع خارج شبكة التحكم التشغيلي للمحطة، وأكد المسؤولون أن عمليات المفاعل لم تكن في خطر أبداً. ومع ذلك، فإن ما كشفته الحادثة كان مشكلة مؤسسية أعمق: حيث تضمنت الاستجابة العامة الأولية الإنكار، ولم يأتِ تأكيد الاختراق إلا بعد ضغوط خارجية مستمرة وتحليلات مستقلة. بالنسبة لمنشأة بهذه الحساسية الاستراتيجية، فإن غياب متطلب الإفصاح الإلزامي والمحدد بزمن كان يعني أن الجمهور وحتى أجزاء من القطاع علموا بالحادثة في وقت متأخر بكثير مما كان سيسمح به الاكتشاف الفعلي.
تسريب بيانات المقاولين لعام 2026 المرتبط بكودانكولام
مؤخراً، في منتصف عام 2026، ظهرت بيانات تخص مقاولاً مرتبطاً بمنشأة كودانكولام على منتديات الويب المظلم. وأكدت المؤسسة المعنية لاحقاً حدوث خرق جزئي ناتج عن خادم مستضاف لدى مزود سحابة خارجي. توضح هذه الحادثة نمطاً من المخاطر يتكرر في البنية التحتية الحيوية: فالحلقة الأضعف نادراً ما تكون شبكة التحكم الخاصة بالمحطة نفسها. بل غالباً ما تكون مورداً، أو مقاولاً، أو بيئة استضافة خارجية تقع خارج نطاق الرؤية المباشر لفريق الأمن التابع للمرفق، ومع ذلك فهي لا تزال تحتفظ ببيانات تشغيلية أو بيانات موظفين حساسة.
انقطاعات الشبكة وتكلفة تأخر الرؤية
شهد قطاع الطاقة في الهند أيضاً انقطاعات غير مخططة كبيرة أثرت على شبكات المدن الكبرى، وهي حوادث أثارت، بغض النظر عن سببها الجذري النهائي، تدقيقاً عاماً حول مدى سرعة مشغلي الشبكات في شرح ما حدث وتأكيد ما إذا كان هناك عنصر سيبراني متورط. وعلى الصعيد العالمي، فإن الخطر موثق بشكل أفضل: فالاختراقات المنسقة لأنظمة التحكم في التوزيع في شبكة كهرباء أوكرانيا في منتصف العقد الماضي تركت مئات الآلاف من المستهلكين بدون كهرباء لساعات، وهو سيناريو استشهد به باحثو الأمن مراراً وتكراراً باعتباره أوضح دليل على أن المهاجمين يمتلكون بالفعل القدرة على التلاعب بالتكنولوجيا التشغيلية وإحداث عواقب مادية فعلية، وليس مجرد فقدان البيانات.
وعند النظر إليها مجتمعة، تشترك هذه الحوادث في قاسم مشترك: تأخر الاكتشاف، وتأخر التصعيد الداخلي، وتأخر الإفصاح العام أو التنظيمي. وتأتي قاعدة الست ساعات الصادرة عن الهيئة المركزية للكهرباء كاستجابة هيكلية مباشرة لهذا النمط. فهي تجبر مهلة الإفصاح على البدء في العمل في اللحظة التي يتم فيها ملاحظة الحادث، مما يغلق النافذة التي يمكن للمؤسسة من خلالها إجراء تحقيق هادئ، واحتواء الحادث، وتحديد ما إذا كان الإفصاح ضرورياً في وقت لاحق.
لماذا تعد الست ساعات أصعب مما تبدو عليه في بيئات التكنولوجيا التشغيلية (OT)
يبدو الالتزام بمهلة الإبلاغ البالغة ست ساعات أمراً سهلاً حتى تقارنه بكيفية بناء بيئات التكنولوجيا التشغيلية وتوظيفها ومراقبتها فعلياً اليوم.
فجوة الاكتشاف
لا تزال العديد من شبكات التكنولوجيا التشغيلية تعتمد على محطات عمل هندسية، وأجهزة تحكم منطقية قابلة للبرمجة (PLC)، ووحدات طرفية عن بعد (RTU) لم يتم تصميمها مطلقاً مع مراعاة تسجيل الأحداث الأمنية. وحيث تنتج بيئات تكنولوجيا المعلومات بيانات قياس غنية بشكل افتراضي، فإن بيئات التكنولوجيا التشغيلية غالباً لا تنتج أي بيانات ما لم يتم دمج مراقبة مخصصة لهذا الغرض. وإذا لم تكن المخالفة مرئية في المقام الأول، فلا يمكن لمهلة الست ساعات أن تبدأ في الوقت المحدد، بل ستبدأ متأخرة، وتنتقل هذه الفجوة إلى كل خطوة تالية.
مشكلة الإسناد والتصنيف
تطلب اللائحة من المؤسسات تصنيف الحادث، سواء كان عاماً أو تخريبياً، قبل وقت طويل من إمكانية إجراء تحقيق جنائي كامل. ومن الطبيعي أن تتوخى الفرق الهندسية الحذر بشأن تصنيف المخالفة كعمل تخريبي دون وجود أدلة قوية، نظراً لما يحمله هذا التصنيف من أهمية قانونية وتأثير على السمعة. وهذا الحذر معقول، لكنه يستهلك ساعات لا تتوقف مهلة الإبلاغ بانتظارها.
سلسلة الاستجابة المجزأة
في العديد من المرافق، لا يكون الأشخاص الذين يلاحظون المخالفة لأول مرة (مشغلو غرف التحكم أو مهندسو الموقع) هم أنفسهم المخولين بالإعلان عن حادث أمن سيبراني، ولا يتم دائماً إشراك رئيس أمن المعلومات في الوقت الفعلي. كل عملية انتقال للحادث بين العمليات وتكنولوجيا المعلومات والأمن تضيف تأخيراً. ولا تترك مهلة الست ساعات أي مجال تقريباً لسلسلة استجابة تعتمد على رسائل البريد الإلكتروني، أو الاتصالات الهاتفية المتسلسلة، أو انتظار توفر الشخص المناسب.
نقاط الموردين والوصول عن بعد العمياء
ينشأ جزء كبير من حوادث التكنولوجيا التشغيلية من خلال وصول جهات خارجية عن بعد، سواء كان ذلك مورداً يقوم بأعمال الصيانة، أو مكامل أنظمة يمتلك بيانات اعتماد دائمة، أو كمبيوتر محمول خاص بمقاول متصل مؤقتاً بشبكة المحطة. وإذا لم يتم تسجيل نشاط الموردين ومراقبته بنفس الصرامة المطبقة على الوصول الداخلي، فإن أولى علامات الاختراق غالباً ما تكون غير مرئية حتى يظهر التأثير بوضوح في موقع العمل.
الأنظمة القديمة والموازنة بين التحديث واستمرارية التشغيل
يعمل جزء كبير من أصول التوليد والتوزيع في الهند بنظم تحكم تم تشغيلها قبل عشرة أو عشرين أو حتى ثلاثين عاماً، أي قبل وقت طويل من إدراج الأمن السيبراني في مناقشات المشتريات. وغالباً لا يمكن تحديث هذه الأنظمة دون انقطاع مخطط له في الخدمة، ولا يعد قرار قطع الخدمة عن البنية التحتية الحيوية للشبكة قراراً سهلاً أبداً. وكثيراً ما تضطر فرق الأمن إلى الاختيار بين ترك ثغرة أمنية معروفة مفتوحة لفترة أطول قليلاً أو جدولة فترة توقف تؤثر على أهداف التوليد والإيرادات. ولا تتوقف مهلة الإبلاغ البالغة ست ساعات بانتظار هذه المقايضة أيضاً؛ بل تتطلب ببساطة أنه بمجرد ملاحظة شيء ما، تبدأ المهلة بالعمل بغض النظر عما تسبب في هذا الخطر في المقام الأول.
نمط مألوف في البنية التحتية الحيوية العالمية
الهند ليست وحدها في تضييق الجداول الزمنية للإفصاح عن الحوادث للقطاعات الحيوية. فقد تحرك المشرعون في أمريكا الشمالية وأوروبا وأجزاء من منطقة آسيا والمحيط الهادئ في نفس الاتجاه على مدار السنوات القليلة الماضية، حيث قلصوا مهل الإبلاغ الإلزامي لمشغلي الطاقة والمياه والاتصالات من أيام إلى ساعات. والدافع المستمر وراء كل من هذه التحولات هو نفس الدرس المستفاد بالطريقة الصعبة: المهاجمون الذين يستهدفون البنية التحتية المادية يتحركون بسرعة، ويمنحهم نظام الإفصاح البطيء فعلياً مهلة أطول لإحداث أضرار قبل أن يعرف أي شخص خارج المؤسسة المخترقة بوجود حادث قيد التنفيذ. وتضع قاعدة الست ساعات الصادرة عن الهيئة المركزية للكهرباء قطاع الطاقة في الهند في تماشٍ تام مع الاتجاه الذي تسير فيه لوائح البنية التحتية الحيوية العالمية، فلا تتأخر عنها ولا تسبقها.
التحدي الحقيقي ليس مهلة الست ساعات نفسها بل هو كل ما يجب أن يحدث بشكل صحيح قبل أن تبدأ المهلة بالعمل: وضوح الرؤية الشاملة لأصول التكنولوجيا التشغيلية، والاكتشاف الموثوق، ومسار التصعيد المحدد، ورئيس أمن معلومات مفوض بالتحرك دون انتظار الإجماع. |
دراسة الجدوى: ما هي التكلفة الفعلية لعدم الامتثال
من المغري التعامل مع هذه اللائحة باعتبارها قائمة مرجعية فنية تخص فريق الأمن وحده. هذا التصور يقلل من حجم المخاطر. فبمجرد حلول تاريخ البدء في تطبيق اللائحة، فإن عواقب تفويت مهلة الست ساعات أو عدم الإبلاغ عن حادث تمتد إلى ما هو أبعد من مجرد مخالفة الامتثال، بل تمس المسؤولية القانونية، والموقف التأميني، وثقة المستثمرين، والاستمرارية التشغيلية للمحطة نفسها.
مجال الخطر | أثر عدم الامتثال |
المخاطر التنظيمية والقانونية | يمكن لوزارة الطاقة الأمر بإجراء تدقيق مستقل على حساب الكيان والتوصية باتخاذ إجراءات بموجب قانون الكهرباء لعام 2003 أو قانون تكنولوجيا المعلومات لعام 2000. |
مسؤولية الإدارة التنفيذية | يحمل دور رئيس أمن المعلومات مسؤولية شخصية وقانونية. فلم يعد تفويت مهلة الإبلاغ مجرد هفوة مؤسسية مجهولة المصدر. |
الاستمرارية التشغيلية | الحوادث غير المكتشفة وغير المبلغ عنها تظل لفترة أطول داخل شبكات التكنولوجيا التشغيلية، مما يزيد من فرصة حدوث أعطال متتالية في عمليات التوليد أو الشبكة. |
التأمين والتمويل | يربط المقرضون وشركات التأمين بشكل متزايد شروط التغطية والأقساط بحوكمة الأمن السيبراني المثبتة، لا سيما لأصول البنية التحتية الحيوية. |
الثقة العامة وقيمة العلامة التجارية | تعمل كيانات الطاقة تحت تدقيق عام مستمر؛ ويؤدي الإفصاح الخاطئ أو المتأخر إلى مضاعفة الأضرار التي تلحق بالسمعة بشكل يتجاوز بكثير الحادث الفني نفسه. |
نتائج التدقيق وتكلفة إعادة التفتيش | تواجه الكيانات التي لا تستطيع إثبات وجود تدفق عمل فعال للالتزام بمهلة الست ساعات أثناء التدقيق عمليات تفتيش متكررة، مما يزيد من التكلفة والاهتمام التنظيمي. |
لم يتم تصميم أي من هذا ليكون عقابياً لذاته. بل إن الغرض من اللائحة هو سد الفجوة بين الوقت الذي يكتسب فيه المهاجم موطئ قدم والوقت الذي تعرف فيه المؤسسات المسؤولة عن الشبكة ذلك فعلياً. وكل ساعة تأخير في تلك السلسلة هي ساعة يمكن للمعتدي فيها التحرك أفقياً، أو تصعيد الصلاحيات، أو الوصول إلى أنظمة ذات عواقب مادية فعلية. وعند النظر إلى الأمر من هذا المنظور، فإن الإبلاغ في غضون ست ساعات يقل كونه عبئاً بيروقراطياً ويصبح أداة لفرض الانضباط التشغيلي الذي ينبغي لكل مشغل بنية تحتية حيوية أن يسعى إليه بالفعل.
ما وراء المهلة الزمنية: متطلبات أخرى تفرضها اللائحة
تعد قاعدة الست ساعات هي العنوان الأبرز، ولكنها تقع ضمن إطار امتثال أوسع بكثير. ويجب على المؤسسات التي تستعد للموعد النهائي في أبريل 2027 معالجة العديد من الالتزامات المتوازية.
المتطلب | ما يعنيه ذلك من الناحية العملية |
الفصل بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية (IT/OT) | عزل منطقي أو مادي صارم للتكنولوجيا التشغيلية عن شبكات تكنولوجيا المعلومات والإنترنت. ويجب تبرير أي ربط بينهما وتقييم مخاطره من خلال عملية معتمدة. |
سجل الأصول السيبرانية | مخزون محدث في الوقت الفعلي لكل أصل من أصول التكنولوجيا التشغيلية وتكنولوجيا المعلومات المتصلة بالبيئة، مما يشكل الأساس للاكتشاف وجاهزية التدقيق على حد سواء. |
التدقيق قبل التشغيل والتدقيق السنوي | عمليات تدقيق إلزامية لتقييم الضعف واختبار الاختراق (VAPT) قبل تشغيل الأنظمة الحيوية الجديدة، بالإضافة إلى عمليات تدقيق سنوية متكررة تجرى بفارق 9 إلى 15 شهراً بواسطة مدققين معتمدين من CERT-In. |
الجداول الزمنية لمعالجة الثغرات الأمنية | يجب معالجة الثغرات الأمنية الحرجة وعالية الخطورة في غضون شهر واحد؛ والمشكلات المتوسطة والمنخفضة الخطورة في غضون 3 أشهر. |
توطين البيانات | يجب تخزين البيانات التشغيلية والتاريخية الحساسة، بما في ذلك بيانات سجل SCADA، في بيئات مشفرة تقع بالكامل داخل الهند. |
مسؤولية الموردين وسلسلة التوريد | ملاحق أمنية رسمية، ومتطلبات التحقق من الخلفية، وتتبع قائمة المواد لكل مورد تكنولوجيا تشغيلية وتكنولوجيا معلومات يتعامل مع أصول الشبكة. |
لا توجد أي من هذه الالتزامات بمعزل عن غيرها. فسجل الأصول السيبرانية هو ما يجعل التصنيف في غضون ست ساعات ممكناً في المقام الأول، حيث لا يمكن لفريق الاستجابة تقييم مدى تأثير الحادث بسرعة على نظام لا يعرف بوجوده أصلاً. ويقلل الفصل بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية من عدد المسارات التي يمكن للحادث أن يسلكها عبر المؤسسة قبل ملاحظته على الإطلاق. وتوجد دورة التدقيق للتحقق، بشكل متكرر، من أن كل هذا لا يزال قائماً بعد إضافة معدات جديدة وموردين جدد واتصالات جديدة إلى البيئة التشغيلية. وعند قراءة الإطار ككل، فإنه يطلب في الأساس شيئاً واحداً: مؤسسة تعرف دائماً ما تملك، وتعرف دائماً ما يحدث فيه، ويمكنها إثبات الأمرين للمشرع عند الطلب.
تتولى وزارة الطاقة الإشراف، وتمتلك السلطة القانونية لطلب تقارير التدقيق، والأمر بإجراء تدقيق مستقل على حساب الكيان، والتوصية باتخاذ إجراءات قانونية بموجب القسم 142 من قانون الكهرباء لعام 2003، أو قانون تكنولوجيا المعلومات لعام 2000. ويمثل هذا تحولاً كبيراً عن الإنفاذ القائم على الاستشارات في الماضي. ولم يعد عدم الامتثال مجرد خطر يهدد السمعة؛ بل يحمل الآن تبعات تنظيمية وقانونية مباشرة على المؤسسة، وفي حالة دور رئيس أمن المعلومات، مسؤولية شخصية على المستوى التنفيذي.
بناء برنامج استجابة للحوادث جاهز لمهلة الست ساعات
يتطلب الالتزام بمهلة الإبلاغ باستمرار إجراء تغييرات هيكلية، وليس مجرد تمرين على قائمة مرجعية في اللحظات الأخيرة قبل التدقيق. وتشكل الممارسات التالية أساساً لبرنامج قادر فعلياً على العمل داخل الإطار الزمني القانوني.
نشر أدوات مراقبة متوافقة مع التكنولوجيا التشغيلية. تسد المراقبة غير الفعالة للشبكة والمصممة خصيصاً لأنظمة SCADA وأجهزة PLC والبروتوكولات الصناعية فجوة الاكتشاف التي تتركها أدوات أمن تكنولوجيا المعلومات العامة مفتوحة في مواقع العمل.
تحديد معايير تصنيف الحوادث مسبقاً. الاتفاق مسبقاً، بموافقة الإدارات القانونية والتشغيلية، على ما يعد حادثاً عاماً مقابل التخريب المشتبه به، حتى لا تتعطل قرارات التصنيف في نقاشات أثناء وقوع حدث مباشر.
إنشاء مسار تصعيد واحد ومفوض. يحتاج رئيس أمن المعلومات وفريق الاستجابة إلى سلطة دائمة للإعلان عن حادث وبدء الإبلاغ دون انتظار موافقة داخلية متعددة المستويات.
إجراء تمارين محاكاة واقعية. التدرب على تسلسل الست ساعات بالكامل (الاكتشاف، والفرز، والتصنيف، والإبلاغ الرسمي) تحت ضغط الوقت، مرتين سنوياً على الأقل، بما في ذلك السيناريوهات التي تنشأ عن اختراق الموردين أو الوصول عن بعد.
تقسيم ومراقبة وصول الموردين. يجب تسجيل كل اتصال لجهة خارجية ببيئة التكنولوجيا التشغيلية، وتحديده بزمن، ومراجعته، مما يغلق واحدة من أكثر النقاط العمياء شيوعاً وراء الحوادث الواقعية.
الحفاظ على سجل أصول سيبرانية محدث. لا يمكنك اكتشاف حادث أو تصنيفه أو الإبلاغ عنه على أصل لم تقم بجرده. حافظ على تحديث السجل مع إضافة الأنظمة أو استبدالها أو إخراجها من الخدمة.
توطين وتشفير البيانات الحساسة من البداية. دمج متطلبات إقامة البيانات وتشفيرها في عمليات النشر الجديدة والترتيبات السحابية الآن، بدلاً من تعديلها مع اقتراب الموعد النهائي للامتثال.
التأهيل المسبق لشريك تدقيق معتمد. التعاقد مع مدقق معتمد من CERT-In مبكراً. فدورات التدقيق قبل التشغيل والتدقيق السنوي تسير بشكل أسرع عندما تكون العلاقة ومستودع الأدلة قائمين بالفعل.
كيف تدعم Shieldworkz المؤسسات
تعمل Shieldworkz حصرياً في نقطة التقاء التكنولوجيا التشغيلية والأمن السيبراني الصناعي، لمساعدة مؤسسات الطاقة والتصنيع والبنية التحتية الحيوية على ترجمة الالتزامات التنظيمية مثل إطار عمل الهيئة المركزية للكهرباء لعام 2026 إلى عمليات أمنية عملية ومستدامة. وينطلق نهجنا من واقع بيئات المحطات الحية، وليس مقتبساً من أدلة أمن تكنولوجيا المعلومات العامة.
رؤية ومراقبة أصول التكنولوجيا التشغيلية: نشر وضبط المراقبة غير الفعالة عبر بيئات SCADA وDCS وPLC لسد نقاط الاكتشاف العمياء دون تعطيل العمليات الحية.
جاهزية الاستجابة للحوادث: تصميم تدفقات عمل التصعيد، ومعايير التصنيف، وأدلة الإبلاغ المصممة للعمل بشكل موثوق داخل مهلة الست ساعات القانونية.
تقييم فجوات الامتثال: مطابقة الوضع الحالي لأمن التكنولوجيا التشغيلية وتكنولوجيا المعلومات مع المتطلبات المحددة للوائح الهيئة المركزية للكهرباء، بما في ذلك الفصل بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية، وسجلات الأصول، وجاهزية التدقيق.
إدارة الثغرات الأمنية والمخاطر: تحديد وتحديد أولويات وتتبع معالجة الثغرات الأمنية الحرجة وعالية الخطورة تماشياً مع الجداول الزمنية المحددة للمعالجة.
مراجعة مخاطر الموردين وسلسلة التوريد: تقييم مخاطر الوصول الخارجي وعن بعد عبر منظومة الموردين التي تتعامل مع أصول الشبكة والتوليد.
تمارين المحاكاة والتدريبات: إجراء عمليات محاكاة واقعية ومحددة بزمن للحوادث لاختبار تدفقات عمل الاكتشاف والتصعيد والإبلاغ تحت الضغط قبل أن يفعل ذلك المشرعون أو المهاجمون.
دعم التدقيق والامتثال: إعداد الوثائق، ومستودعات الأدلة، والضوابط الفنية قبل دورات التدقيق ما قبل التشغيل والتدقيق السنوي.
الأسئلة الشائعة
1. هل تبدأ مهلة الست ساعات عند الاكتشاف أم عند التأكيد؟
تبدأ عندما يتم ملاحظة الحادث، وهو ما يعني عملياً اللحظة التي يلفت فيها تنبيه أو مخالفة انتباه أي شخص في المؤسسة لأول مرة، وليس بمجرد أن يؤكد تحقيق كامل السبب الجذري. وهذا هو السبب في أن معايير التصنيف المحددة مسبقاً ومسار التصعيد الواضح يفوقان في الأهمية وجود عملية جنائية مثالية في الساعات الست الأولى.
2. ماذا يحدث إذا تم الإبلاغ عن حادث في البداية على أنه عام ثم تبين لاحقاً أنه عمل تخريبي؟
من المتوقع أن يتطور التصنيف مع ظهور الحقائق. وتتمثل الأولوية في الساعات الست الأولى في تقديم تقرير إلى CSIRT-Power و CERT-In بأفضل المعلومات المتاحة، ثم تحديث هذا التصنيف مع تقدم التحقيق وتوفر تفاصيل إضافية.
3. هل أصول التوليد الصغيرة التي تقل سعتها عن 50 ميجاوات معفاة تماماً؟
ينطبق حد السعة تحديداً على شركات التوليد والمحطات المخصصة للاستخدام الذاتي وأنظمة تخزين الطاقة. أما مرافق النقل، والجهات المرخص لها بالتوزيع، ومشغلو الشبكات، وبورصات الطاقة، فهم مشمولون بغض النظر عن السعة، لذا لا ينبغي أبداً افتراض الإعفاء دون مراجعة ملاءمة التطبيق بشكل صحيح.
4. هل يمكن لرئيس تكنولوجيا معلومات حالي أو مدير معلومات تنفيذ دور رئيس أمن المعلومات لتوفير الوقت؟
لا. تستبعد اللائحة صراحة دمج الأدوار. يجب أن يعمل رئيس أمن المعلومات حصرياً في مجال الأمن السيبراني، ويلبي معايير المؤهلات والخبرة المحددة، ويتبع مباشرة لرئيس المؤسسة، وهو خيار تصميمي متعمد لمنع استيعاب مسؤولية الأمن السيبراني ضمن مهام تكنولوجيا المعلومات الأوسع.
5. كيف ينبغي للمؤسسات استغلال الفترة التي تسبق أبريل 2027؟
يُفضل استغلال الفترة الانتقالية لإجراء تقييم هيكلي للفجوات، والمعالجة الفنية لأهم النتائج المادية، وإجراء تمرين محاكاة كامل واحد على الأقل يختبر تسلسل الاكتشاف والإبلاغ بالكامل من البداية إلى النهاية، وليس مجرد ضوابط فردية بمعزل عن غيرها.
الخلاصة: تحويل الموعد النهائي للامتثال إلى مرونة تشغيلية
يعد متطلب الإبلاغ في غضون ست ساعات بموجب لوائح الهيئة المركزية للكهرباء (الأمن السيبراني في قطاع الطاقة) لعام 2026، في الظاهر، موعداً نهائياً للامتثال. ولكن في جوهره، هو أداة لفرض شيء كان القطاع بحاجة إليه لسنوات: رؤية حقيقية للتكنولوجيا التشغيلية، وسلسلة استجابة محددة ومفوضة، والانضباط للتعامل مع كل مخالفة باعتبارها شيئاً يستحق التحقيق بسرعة وليس في وقت لاحق.
المؤسسات التي تبدأ في البناء نحو هذا الآن، قبل وقت طويل من تاريخ البدء في التطبيق في أبريل 2027، لن تتجنب التعرض للمساءلة التنظيمية فحسب. بل ستكون في وضع أفضل بكثير لاكتشاف واحتواء الحوادث المؤثرة، تلك التي تهدد سعة التوليد، واستقرار الشبكة، والسلامة العامة، قبل وقت طويل من أن تصبح الست ساعات محل تساؤل.
المرافق التي تتعامل مع هذا كتحول أمني حقيقي، وليس مجرد إجراء ورقي، ستكون هي التي لا تزال تعمل بسلاسة عندما يختبر الحادث الحقيقي القادم القطاع، وستكون هي القادرة على القول بثقة: نعم، كنا مستعدين.
تحدث مع أخصائيي أمن التكنولوجيا التشغيلية في Shieldworkz حول وضع تدفقات عمل الاكتشاف والإبلاغ لديك اليوم، وما يتطلبه الأمر لتلبية متطلبات الهيئة المركزية للكهرباء بثقة قبل الموعد النهائي في عام 2027.
احجز استشارة مجانية مع خبرائنا
تنزيل
القائمة المرجعية لامتثال أمن التكنولوجيا التشغيلية للائحة CEA 2026 هنا
لوائح الهيئة المركزية للكهرباء للأمن السيبراني في قطاع الطاقة 2026 هنا
خارطة طريق تنفيذ أمن التكنولوجيا التشغيلية لامتثال لوائح CEA هنا
لوائح الأمن السيبراني لـ CEA لعام 2026: ما يجب على شركات الطاقة الهندية فعله هنا
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

What the French supermarket cyberattack reveals about OT security
Prayukth K V

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz







