

SMLDI 2025: دليل عملي للأمن والامتثال للأمن السيبراني لقطاع الصناعات الدفاعية المرخصة في الهند


فريق شيلدوركز
فهم الدليل الأمني لوزارة الدفاع، والتزاماته المفروضة على مصنعي الدفاع، وخارطة طريق عملية لتحقيق الامتثال
ملخص
في 3 يوليو 2025، نشرت إدارة الإنتاج الدفاعي (DDP) بوزارة الدفاع النسخة المحدثة من الدليل الأمني للصناعات الدفاعية المرخصة (SMLDI)، والتي تم تنقيحها في يونيو 2025. وبناءً على ذلك، أصدرت إدارة ترويج الصناعة والتجارة الداخلية (DPIIT) المذكرة الصحفية رقم 03 (سلسلة 2025) في 23 يوليو 2025، لتوجيه الشركات الحاصلة على تراخيص صناعية صادرة عن DPIIT رسميًا للامتثال لمتطلبات SMLDI 2025 قبل البدء في إنتاج المواد المرخصة.
يعمل دليل SMLDI 2025 على تحديث البروتوكولات الأمنية لحاملي التراخيص الصناعية، مما يعكس الرقمنة المتسارعة للتصنيع الدفاعي، وتصاعد حدة التجسس الجيوسياسي، والتهديدات السيبرانية-الفيزيائية المتطورة التي تستهدف سلاسل التوريد الدفاعية.
يعد SMLDI 2025 إطارًا أمنيًا إلزاميًا مدمجًا في شروط الترخيص المطبقة على التصنيع الدفاعي المرخص، حيث تملك إدارة الإنتاج الدفاعي بوزارة الدفاع (DDP/MoD) وسلطات الترخيص ذات الصلة صلاحية التفتيش واتخاذ الإجراءات اللازمة في حالة عدم الامتثال. ويفرض هذا الإطار بنية أمنية تتناسب مع حجم المخاطر عبر تصنيفين رئيسيين للمنتجات: الفئة (أ) (المواد الحساسة/شديدة السرية) والفئة (ب) (المواد شبه المصنعة، أو الأنظمة الفرعية، أو المواد ذات الحساسية الأقل).
يجب على شركات الدفاع الهندية المرخصة (ILDCs) الامتثال لـ الدليل الأمني للصناعات الدفاعية المرخصة لعام 2025 (SMLDI) الصادر عن وزارة الدفاع قبل البدء في الإنتاج. ويحل هذا الإطار الحديث محل الإرشادات السابقة الصادرة في عام 2014.
والجدير بالذكر أن SMLDI ليس مجرد قائمة مرجعية للأمن السيبراني؛ بل هو نظام أمني صناعي متكامل يمتد عبر ثمانية مجالات أساسية:
الحوكمة والتدقيق الأمني للأفراد (يتطلب إشراف الإدارة العليا، وتعيين رئيس تنفيذي لأمن الشركة (CCSO)، ومسؤول أمن المعلومات السيبرانية (CISO) مع خضوعهم للتدقيق الأمني الحكومي).
الأمن المادي وحماية الحدود الخارجية (يتطلب نظام تحكم في الوصول متعدد المستويات، والتحقق الإلزامي من الهوية الحيوية «البيومترية» في المنشآت الحيوية، والمراقبة الصارمة للحدود الخارجية).
أمن المصنع والمواد (يتطلب تطبيق أنظمة حاسوبية لإدارة المواد [CMMS] وبروتوكولات خاضعة للرقابة لبوابات مرور المواد).
إدارة الوثائق والأصول المصنفة (يفرض سلسلة حيازة متكاملة من البداية إلى النهاية، ووضع علامات التصنيف، والإتلاف الآمن).
الأمن السيبراني وأمن المعلومات (التوافق مع معيار ISO/IEC 27001، والتكامل مع مركز العمليات الأمنية للدفاع CSOC، والفصل بين نطاقات الشبكة بنظام الثقة الصفرية، ومنع تسرب البيانات DLP).
ضوابط سلسلة التوريد والتعاقد من الباطن (فرض بنود أمنية ملزمة في العقود، وإجراء فحوصات إلزامية للخلفية الأمنية للموردين، ومنح حقوق التدقيق).
الزوار الأجانب والتحويلات الدولية (حظر دخول المنشآت الحيوية بتأشيرات السياحة، واشتراط الحصول على موافقة مسبقة من الوزارة/الاستخبارات).
التدقيق والاستجابة للحوادث والاستعداد للكوارث (يتطلب عمليات تدقيق دورية داخلية وخارجية، وبروتوكولات الطوارئ، والإبلاغ الصارم عن الانتهاكات الأمني).
تؤدي مخاطر عدم الامتثال إلى عقوبات إدارية وقانونية صارمة، تشمل تعليق الترخيص أو إلغاءه، والحرمان من المشاركة في مناقصات وزارة الدفاع، وإنهاء العقود، والملاحقة القضائية بموجب قوانين الأمن القومي المعمول بها. ويتعين على الإدارة العليا، ومسؤولي أمن الشركات (CSOs)، ومسؤولي أمن المعلومات السيبرانية (CISOs) إجراء تحليل فوري للفجوات مقارنة بمتطلبات SMLDI 2025 وتفعيل برنامج امتثال جاهز للتدقيق.
ما هو SMLDI 2025؟
النشأة والهدف والسلطة القانونية
يعد الدليل الأمني للصناعات الدفاعية المرخصة الإطار التنظيمي الأمني الرئيسي الصادر عن إدارة الإنتاج الدفاعي (DDP) التابعة لوزارة الدفاع (MoD). ويهدف إلى ضمان التزام مصنعي الدفاع في القطاعين العام والخاص بضمانات أمنية صارمة وموحدة تشمل الجوانب المادية، والأفراد، والمواد، والأمن السيبراني، وذلك لمنع التجسس، والوصول غير المصرح به، والتخريب، والسرقة، وتسريب البيانات.
يتبع الهيكل التنظيمي لقطاع التصنيع الدفاعي الهندي تسلسلاً هرميًا صارمًا من الأعلى إلى الأسفل:
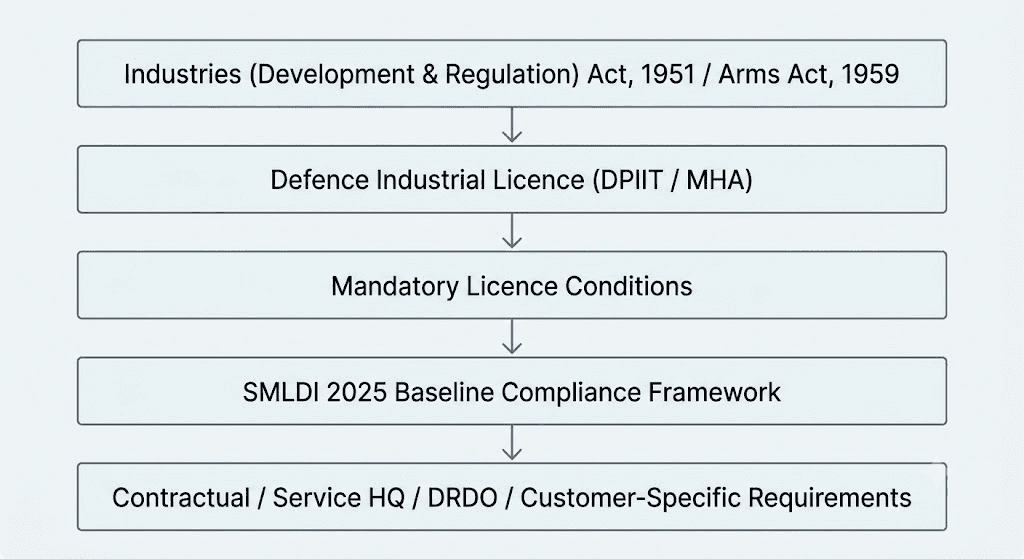
بموجب إطار الترخيص الذي تديره إدارة ترويج الصناعة والتجارة الداخلية (DPIIT) ووزارة الشؤون الداخلية (MHA)، فإن الامتثال للمبادئ التوجيهية الأمنية الصادرة عن وزارة الدفاع يعد شرطًا قانونيًا إلزاميًا للحصول على الترخيص الصناعي والاستمرار فيه.
العلاقة مع دليل SMLDI 2014
يحل دليل SMLDI 2025 صراحةً محل نسخة SMLDI 2014 السابقة ويلغيها. وتشمل التحولات القانونية والتشغيلية الرئيسية بين النسختين ما يلي:
تبسيط تصنيف المنتجات: اعتمد دليل SMLDI 2014 هيكلاً ثلاثي المستويات (الفئة أ، ب، ج). بينما ألغى دليل SMLDI 2025 الفئة «ج» (المواد العامة/التجارية الجاهزة للاستخدام) واعتمد نظامًا مركّزًا من مستويين فقط (الفئة أ والفئة ب).
التحول نحو النزاهة الرقمية: يفرض الدليل تتبعًا رقميًا للمواد (CMMS) ويرفع مستوى التحكم في الوصول من البطاقات الذكية الاختيارية إلى التحقق البيومتري ثنائي العامل الإلزامي في المواقع الحيوية.
التدقيق الأمني للأفراد: يستحدث تدقيقًا أمنيًا حكوميًا دوريًا إلزاميًا (كل 3 سنوات) للمسؤولين الأمنيين التنفيذيين الرئيسيين (CCSO/CISO) مع إجراءات تحقق صارمة قبل التوظيف.
إعادة تنظيم الأمن السيبراني: يوسع نطاق الأمن السيبراني من التدابير الأساسية لتكنولوجيا المعلومات إلى ضوابط متقدمة، والتوافق مع معيار ISO/IEC 27001، والربط الاختياري/التعاقدي مع مراكز عمليات الأمن السيبراني للدفاع (CSOC).
العواقب التنظيمية لعدم الامتثال
يعد انتهاك إرشادات SMLDI 2025 مخالفة مباشرة لشروط الترخيص الصناعي. وتشمل العواقب التي تفرضها إدارة الإنتاج الدفاعي (DDP) أو إدارة ترويج الصناعة والتجارة الداخلية (DPIIT) أو وزارة الشؤون الداخلية (MHA) ما يلي:
إصدار إخطارات رسمية بطلب توضيح الأسباب والتعليق الإلزامي للإنتاج.
إلغاء رخصة الصناعات الدفاعية أو عدم تجديدها.
الحرمان من المشاركة، أو فرض عقوبات مالية، أو الإدراج في القائمة السوداء لمناقصات المشتريات الخاصة بوزارة الدفاع بموجب أحكام إجراءات الاستحواذ الدفاعي (DAP).
الملاحقة الجنائية بموجب قانون الأسرار الرسمية (OSA) لعام 1923، وقانون تكنولوجيا المعلومات لعام 2000، في الحالات التي تنطوي على إفشاء غير مصرح به لبيانات دفاعية مصنفة.
على من ينطبق دليل SMLDI 2025؟
ينطبق دليل SMLDI 2025 مباشرة على جميع الجهات التي تقوم بتصنيع المواد الدفاعية في الهند بموجب ترخيص حكومي، بالإضافة إلى المشاركين في المراحل اللاحقة من منظومة التصنيع الدفاعي.
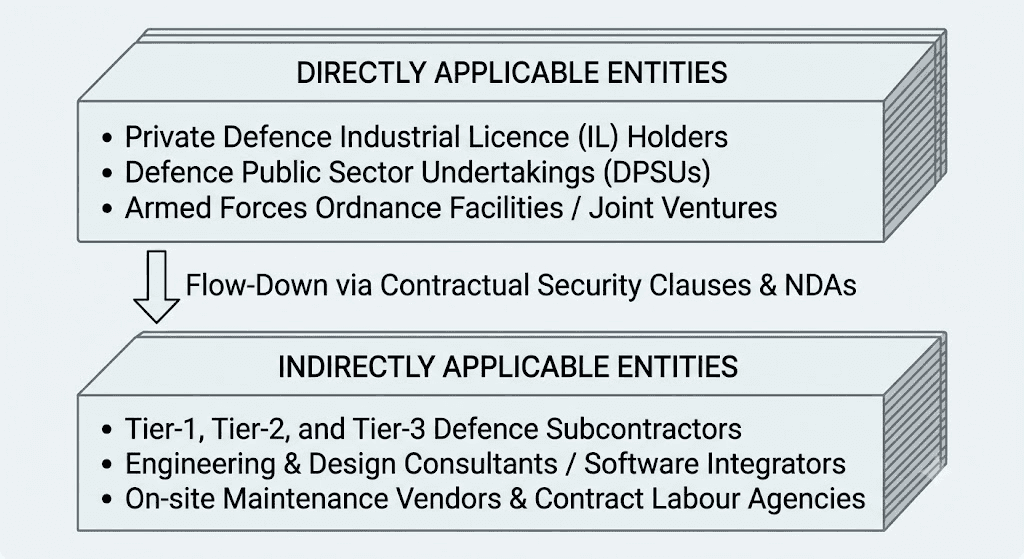
التطبيق المباشر مقابل التمرير التعاقدي للالتزامات
التطبيق المباشر
تخضع أي شركة حائزة على ترخيص صناعي (صادر بموجب قانون تطوير وتنظيم الصناعات IDRA 1951) أو ترخيص تصنيع (صادر بموجب قانون الأسلحة لعام 1959) للمواد المدرجة في قائمة الإنتاج الدفاعي مباشرةً لدليل SMLDI 2025. وتُجرى عمليات تدقيق الامتثال التنظيمي مباشرة على مرافق التصنيع المرخصة للجهة.
التزامات التمرير للموردين غير المرخصين
لا تخضع شركات المقاولات من الباطن، وموردو المكونات، وبائعو البرمجيات، والاستشاريون الهندسيون الذين لا يحملون ترخيصًا صناعيًا لعمليات تدقيق مباشرة من قِبل إدارة الإنتاج الدفاعي (DDP) بموجب SMLDI. ومع ذلك، يتطلب الفصل الثامن من SMLDI 2025 صراحةً من المقاولين الرئيسيين المرخصين (ILDCs) تمرير المتطلبات الأمنية لـ SMLDI إلى سلاسل التوريد الخاصة بهم عبر عقود ملزمة قانونًا، واتفاقيات عدم الإفصاح (NDAs)، وعمليات تدقيق أمنية إلزامية للموردين.
إذا كان المورد غير المرخص يتعامل مع رسومات هندسية مصنفة، أو مكونات فرعية، أو كود برمجيات لمشروع يندرج تحت الفئة (أ)، فإن حامل الترخيص الرئيسي يكون مسؤولاً قانونًا عن ضمان التزام هذا المورد بالضوابط المتوافقة مع SMLDI.
فهم تصنيفات SMLDI: الفئة (أ) مقابل الفئة (ب)
يعتمد دليل SMLDI 2025 نهجًا قائمًا على المخاطر لفرض الأمن. ويتعين على الجهات المرخصة تصنيف عملياتها بناءً على مدى حساسية المواد الدفاعية التي تنتجها.
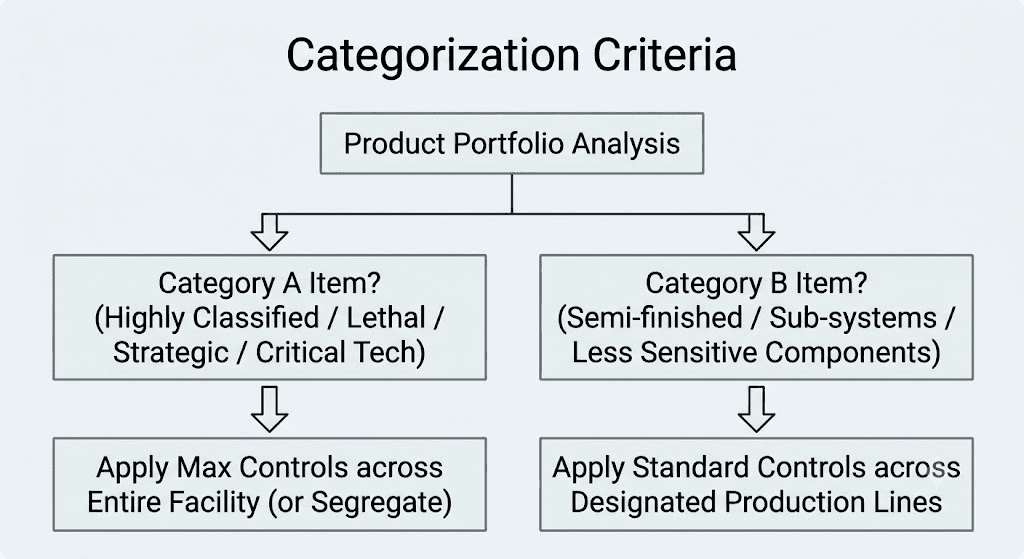
الفئة أ (حساسية عالية / أقصى درجات الأمن): تشمل المواد ذات القيمة الاستراتيجية العالية، أو الأنظمة الفتاكة، أو التقنيات شديدة السرية. وتتضمن الأمثلة: الأسلحة الصغيرة، والأسلحة الثقيلة، والذخائر، والمتفجرات، والمواد الدافعة، والرؤوس الحربية، والصواريخ، والطائرات العسكرية، والسفن الحربية، والدبابات القتالية، والرادارات العسكرية، والأنظمة التشفيرية، وبرمجيات الدفاع المصنفة.
الفئة ب (حساسية متوسطة / أمن قياسي): تشمل المنتجات شبه المصنعة، والمجموعات الفرعية ثنائية الاستخدام، والأنظمة الفرعية غير الفتاكة، والمكونات المساعدة، والهياكل المتخصصة للمنصات الدفاعية.
قاعدة التواجد المشترك والفصل
إذا كان المصنع ينتج مواد من الفئتين (أ) و(ب) معًا في نفس الموقع، فإن متطلبات الفئة (أ) الصارمة تطبق تلقائيًا على المنشأة بأكملها.
ولتطبيق ضوابط الفئة (ب) الأقل صرامة على خطوط إنتاج معينة، يجب على الشركة إنشاء فصل مادي ومنطقي صارم:
الفصل المادي: هياكل مادية مستقلة، ونطاقات تحكم بالوصول تعتمد على المؤشرات الحيوية، ومناطق مخصصة لمناولة المواد، ومناطق أمنية معزولة.
الفصل المنطقي: شبكات معزولة ماديًا (Air-gapped)، وقواعد بيانات CAD/CAM مجزأة، ووحدات تخطيط موارد المؤسسات (ERP) معزولة.
أهم متطلبات SMLDI 2025 عبر المجالات الرئيسية
يمتد إطار امتثال SMLDI 2025 عبر 23 مجالاً تشغيلياً متميزاً. يوضح الجدول أدناه الالتزامات الأساسية، ومتطلبات التنفيذ، والأدلة المطلوبة عبر هذه المجالات.
تم تطوير مصفوفة الامتثال التالية كخارطة طريق موجهة نحو التنفيذ بناءً على متطلبات SMLDI 2025، وهي لا تمثل تصنيفًا رسميًا صادرًا عن SMLDI لمجالات الامتثال الـ 23.
المصفوفة العملية لضوابط امتثال SMLDI
المجال | المتطلب الأساسي لـ SMLDI 2025 | المسؤول التنفيذي | الضوابط الفنية / التشغيلية المطلوبة | أدلة التدقيق الرئيسية |
أ. حوكمة الأمن | تأسيس المسؤولية التنظيمية عن الأمن الدفاعي. | مجلس الإدارة / الرئيس التنفيذي | سياسة أمنية معتمدة، تعيين رسمي لرؤساء الأمن، مراجعة أمنية سنوية. | قرارات مجلس الإدارة، السياسة الأمنية الموقعة، الهياكل التنظيمية. |
ب. الهيكل الأمني | تعيين مسؤولين تنفيذيين معتمدين وموثقين أمنيًا لقيادة الأمن. | رئيس أمن الشركة (CCSO) / مسؤول أمن المعلومات (CISO) | التعيين الرسمي لرئيس أمن الشركة (CCSO) ومسؤول أمن المعلومات السيبرانية (CISO)؛ مع التدقيق الأمني الحكومي المسبق. | خطابات الموافقة الأمنية من إدارة الإنتاج الدفاعي (DDP) / مكتب الاستخبارات (IB)، وقرارات التعيين الرسمية. |
ج. أمن الأفراد | ضمان موثوقية جميع الموظفين والعمالة المؤقتة. | رئيس الموارد البشرية ورئيس أمن الشركة (CCSO) | التحقق الشرطي من السلوك والسيرة (CandA) قبل التوظيف؛ وإعادة التدقيق الأمني كل 3 سنوات للوظائف الحيوية. | شهادات الخلو من السوابق (الفيش والتشبيه)، سجلات التدقيق الأمني، ملفات التحقق من الخلفية. |
د. الأمن المادي | تأمين المحيط الخارجي للمصنع ونقاط الدخول. | رئيس أمن المصنع | سياج محيطي متعدد المستويات، مناطق خالية من العوائق، تسجيل كاميرات المراقبة على مدار الساعة، بوابات دخول المركبات. | سجلات تفتيش المحيط الخارجي، خرائط تغطية كاميرات المراقبة، أرشيف الفيديو لمدة 90 يومًا. |
هـ. التحكم في الوصول للمصنع | التحكم في الدخول إلى المناطق الحساسة والمنشآت الحيوية. | رئيس العمليات الأمنية | التحكم الإلزامي في الوصول بالمؤشرات الحيوية (البيومترية) عند النقاط الحيوية مع مصادقة ثنائية. | سجلات الوصول البيومترية، سجلات الزوار، سجلات إصدار بطاقات الدخول. |
و. أمن المواد | تتبع حركة جميع مدخلات ومخرجات التصنيع. | رئيس المواد / اللوجستيات | تطبيق نظام حاسوبي لإدارة المواد (CMMS) لإصدار تصاريح المرور الرقمية للبوابات. | سجلات نظام CMMS، سجلات تصاريح بوابات الدخول والخروج. |
ز. الوثائق المصنفة | حماية الملفات الورقية والرسومات والمواصفات المصنفة. | مسؤول مراقبة الوثائق | سجلات الوثائق المصنفة، وضع علامات تصنيف موحدة (سري للغاية/سري/مكتوم)، تخزين آمن للمفاتيح. | سجلات استلام الوثائق، سجلات الخزائن ذات الحراسة المزدوجة، شهادات الإتلاف. |
ح. أمن الاتصالات | منع اعتراض الاتصالات الدفاعية. | مسؤول أمن المعلومات (CISO) / رئيس الاتصالات | استخدام أنظمة VoIP/هواتف آمنة، قنوات لاسلكية مشفرة، حظر الهواتف المحمولة في المناطق المؤمنة. | مواصفات تشفير الاتصالات، سجلات صناديق أمانات الهواتف المحمولة. |
ط. تكنولوجيا المعلومات والأمن السيبراني | حماية البنية التحتية الرقمية التي تضم البيانات الدفاعية. | مسؤول أمن المعلومات (CISO) | التوافق مع معيار ISO 27001، جدران الحماية المحيطية، أنظمة EDR/XDR، منع تسرب البيانات (DLP)، نظام SIEM مركزي، تجزئة الشبكة. | شهادة ISO 27001، سجلات مراجعة قواعد جدار الحماية، تقارير اختبار الاختراق وتقييم الثغرات (VAPT). |
ي. أنظمة الأعمال (ERP) | تأمين تطبيقات الأعمال الأساسية التي تتعامل مع الملكية الفكرية للدفاع. | رئيس تكنولوجيا المعلومات / مسؤول أمن المعلومات (CISO) | التحكم في الوصول القائم على الأدوار (RBAC)، تشفير قواعد البيانات، سجلات تدقيق غير قابلة للتعديل داخل أنظمة CMMS/ERP. | مصفوفة الوصول لنظام ERP، سجلات تدقيق قاعدة البيانات، سجلات إدارة التحديثات البرمجية. |
ك. الإنترنت والمناطق المصنفة | منع تسريب البيانات من البيئات الهندسية المصنفة. | مسؤول أمن المعلومات (CISO) | عزل الشبكات المصنفة ماديًا (Air-gapping)؛ الحظر التام للاتصال المباشر بالإنترنت في المناطق ذات تصنيف «سري». | مخططات طبولوجيا الشبكة، شهادات التحقق من العزل المادي (Air-gap). |
ل. أمن المقاولين من الباطن | توسيع ضوابط الأمن لتشمل سلسلة التوريد بأكملها. | رئيس المشتريات / الشؤون القانونية | التوقيع الإلزامي على اتفاقيات عدم الإفصاح (NDA)، إدراج بنود أمنية ممررة في العقود، التدقيق المسبق للموردين، حظر الموردين غير المعتمدين. | اتفاقيات عدم الإفصاح الموقعة مع الموردين، البنود التعاقدية، تقارير التدقيق الأمني للموردين. |
م. الأمن الدولي | تنظيم تصدير/استيراد البيانات الفنية والمعدات. | الشؤون القانونية / الامتثال التجاري | الالتزام بإرشادات SCOMET، بروتوكولات نقل البيانات الآمنة، الحصول على الموافقات الحكومية للتصدير. | تراخيص التصدير، شهادات المستخدم النهائي، سجلات نقل البيانات والمعدات. |
ن. الزوار الأجانب | منع التجسس أثناء الزيارات والاجتماعات الدولية. | رئيس أمن الشركة (CCSO) | الحصول على موافقة مسبقة من إدارة DDP/وزارة الشؤون الداخلية MHA، بروتوكولات المرافقة الأمنية، حظر حاملي تأشيرات السياحة من دخول النقاط الحيوية. | نماذج الموافقة الأمنية للزوار الأجانب، سجلات المرافقة، اتفاقيات عدم الإفصاح الموقعة. |
س. التدريب الأمني | رفع مستوى الوعي الأمني لدى القوى العاملة. | فريق الموارد البشرية والأمن | تدريب تعريفي إلزامي للموظفين الجدد، دورات تنشيطية أمنية سنوية، وحدات تدريبية متخصصة في الأمن السيبراني. | قوائم الحضور، المواد التدريبية، نتائج تقييم الموظفين. |
ع. الاستجابة للحوادث | احتواء الانتهاكات المادية أو السيبرانية والإبلاغ عنها بسرعة. | رئيس أمن الشركة (CCSO) ومسؤول أمن المعلومات (CISO) | خطة موثقة للاستجابة للحوادث (IRP)، وتصعيد سريع لوزارة الدفاع/إدارة DDP والمركز الوطني للاستجابة لطوارئ الحاسب CERT-In ضمن الأطر الزمنية المحددة. | دفتر سجل الحوادث، تقارير تحليل الأسباب الجذرية (RCA)، الإخطارات المرسلة للجهات التنظيمية. |
ف. التدقيق الأمني الداخلي | التقييم الذاتي للوضع الأمني وتحديد الفجوات. | رئيس التدقيق الداخلي | إجراء عمليات تدقيق أمنية داخلية نصف سنوية أو سنوية تشمل المجالات المادية، والأفراد، والسيبرانية. | تقارير التدقيق الداخلي، تقارير الإجراءات التصحيحية (CAR). |
ص. التدقيق الأمني الخارجي | التحقق المستقل من الامتثال لـ SMLDI. | المدقق الخارجي / رئيس أمن الشركة (CCSO) | عمليات تدقيق أمني مرخصة من الحكومة (مثل فرق تفتيش إدارة الإنتاج الدفاعي DDP، أو مدققين معتمدين من CERT-In). | شهادات التدقيق الخارجي، المستندات المودعة للامتثال التنظيمي. |
ق. الاستعداد للكوارث | الحفاظ على المرونة التشغيلية وضمان استمرارية الأعمال عند الطوارئ. | رئيس السلامة والأمن | خطة إدارة الكوارث (DMP)، استمرارية الأعمال، السلامة من الحرائق، وتدريبات الطوارئ الدورية. | دليل خطة إدارة الكوارث DMP، شهادات السلامة من الحرائق، سجلات تدريبات الإخلاء. |
ر. النفايات والتخلص منها | الإتلاف الآمن للمخلفات والمعدات المصنفة. | رئيس الإدارة والأمن | تقطيع الورق لقصاصات دقيقة (Cross-cut)، وإلغاء المغناطيسية (Degaussing)/الإتلاف المادي للأقراص الصلبة، واتباع بروتوكول النفايات الخطرة. | شهادات الإتلاف، سجلات التخلص من النفايات، تواقيع الشهود على عملية الإتلاف. |
ش. تقارير الامتثال | تقديم تقارير دورية عن الوضع الأمني إلى الحكومة. | رئيس أمن الشركة (CCSO) / الرئيس التنفيذي | تقديم بيان الامتثال السنوي لـ SMLDI إلى إدارة الإنتاج الدفاعي بوزارة الدفاع (DDP/MoD). | خطابات تأكيد الاستلام من إدارة DDP، بيانات الامتثال المودعة رسمياً. |
ت. إنفاذ العقوبات عند عدم الامتثال | إدارة مخاطر عدم الامتثال القانونية والتشغيلية. | رئيس الشؤون القانونية ورئيس أمن الشركة (CCSO) | أطر تأديبية داخلية، بنود الجزاءات على الموردين، تتبع إجراءات معالجة المخالفات. | سجلات الإجراءات التأديبية، إخطارات العقوبات الموجهة للموردين. |
متطلبات SMLDI للأمن السيبراني
يولي دليل SMLDI 2025 تركيزاً كبيراً على الأمن السيبراني، إدراكاً منه بأن المعدات الدفاعية الحديثة يتم تصميمها وتصنيعها والتحكم فيها عبر الأنظمة الرقمية.
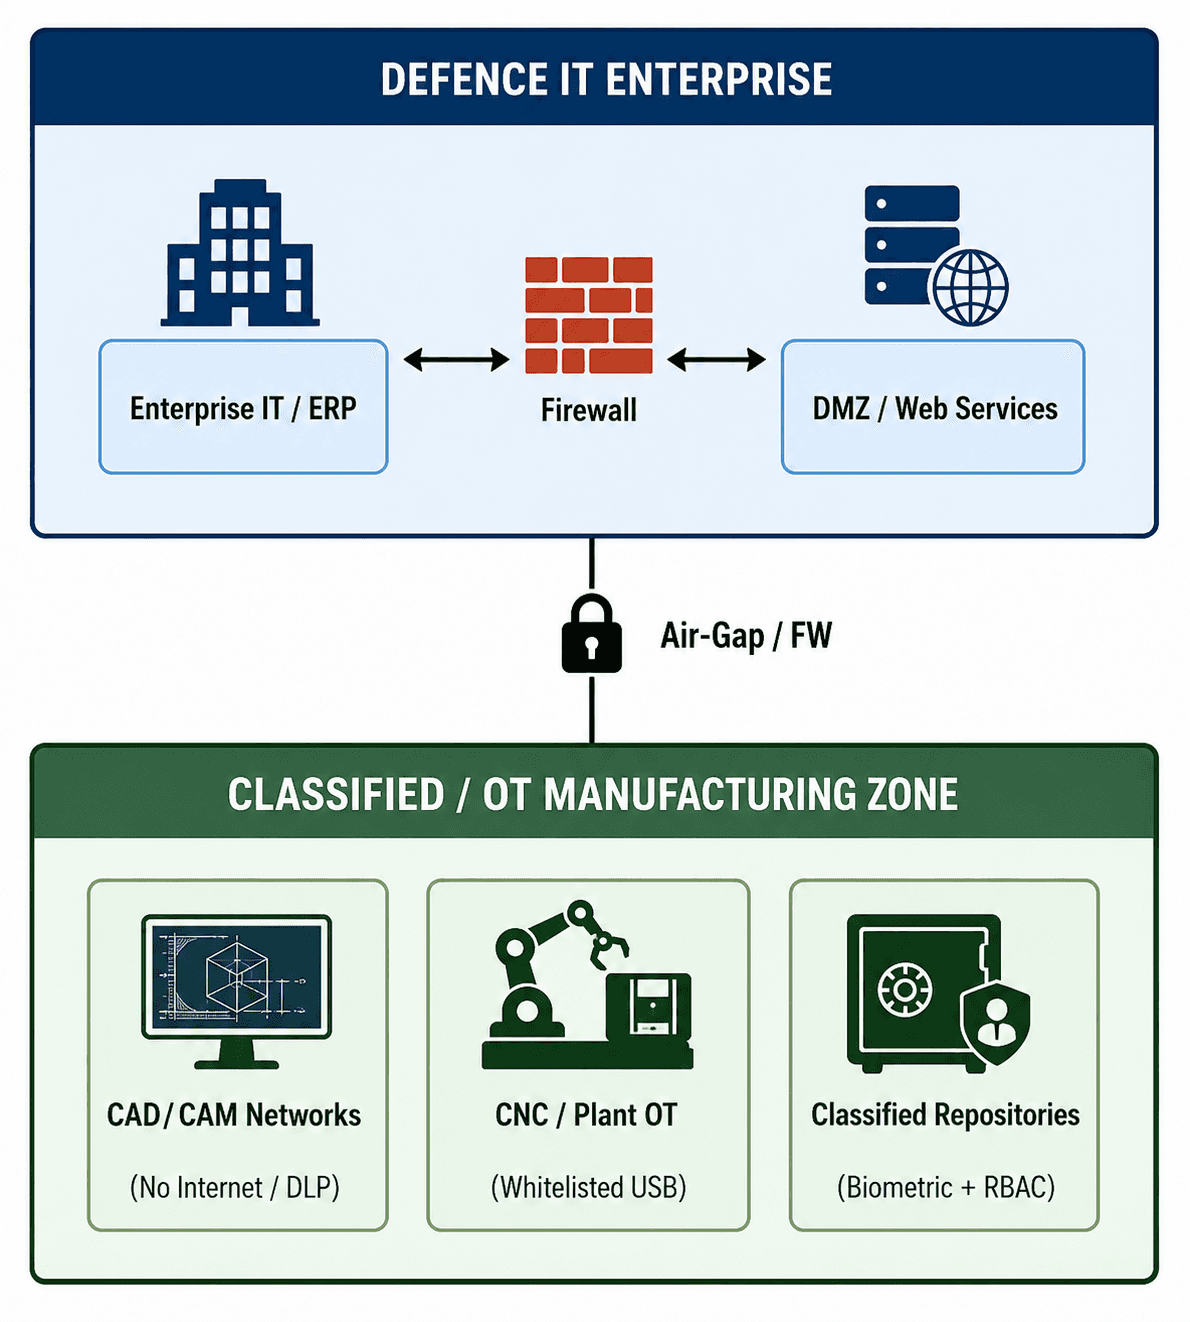
المتطلبات الأساسية للأمن السيبراني
حوكمة مسؤول أمن المعلومات (CISO)
يتطلب دليل SMLDI 2025 من كل شركة دفاع هندية مرخصة (ILDC) تعيين أو تسمية مسؤول لأمن المعلومات السيبرانية (CISO). ويمكن إسناد هذه الوظيفة إلى مسؤول تنفيذي كبير يتمتع بالمعرفة المناسبة في الشركات الصغيرة؛ ومع ذلك، يصبح تعيين مسؤول CISO مخصص إلزاميًا عندما تتجاوز إيرادات الشركة 250 كرور روبية هندية. ويخضع الـ CISO للتدقيق الأمني الحكومي قبل التعيين وإعادة التدقيق كل ثلاث سنوات.
معيار نظام الإدارة
تم اعتماد التوافق مع معيار ISO/IEC 27001 (نظام إدارة أمن المعلومات) كمرجع قياسي للجهات المصنفة ضمن الفئتين (أ) و(ب).
تجزئة الشبكة والعزل المادي (Air-Gapping)
يجب عزل الشبكات ماديًا ومنطقيًا (Air-gapped) بالكامل عن شبكة تكنولوجيا المعلومات العامة للشركة وعن شبكة الإنترنت العامة، في حال كانت هذه الشبكات تتعامل مع ملفات التصميم المصنفة (CAD/CAM)، أو خوارزميات التوجيه، أو الملكية الفكرية الدفاعية الخاصة.
منع تسرب البيانات (DLP) وحماية الأجهزة الطرفية
النشْر الإلزامي لبرمجيات منع تسرب البيانات (DLP) على جميع الأجهزة الطرفية التي تتعامل مع الوثائق الدفاعية. وتثبيت برمجيات الكشف عن التهديدات والاستجابة لها على الأجهزة الطرفية (EDR)، وإدارة التحديثات المركزية، والحظر الصارم لمنفذ USB/الوسائط القابلة للإزالة عبر السياسات الإدارية.
أمن أنظمة ERP وCMMS
يجب أن تتميز أنظمة تخطيط موارد المؤسسات (ERP) والأنظمة الحاسوبية لإدارة المواد (CMMS) التي تعالج أوامر شراء الدفاع، وجداول المواد (BOM)، والمخزون، بنظام تحكم في الوصول القائم على الأدوار (RBAC)، والمصادقة متعددة العوامل (MFA)، وتشفير تخزين قواعد البيانات.
التكامل مع مركز العمليات الأمنية للدفاع (CSOC)
عندما تنص عقود مشاريع وزارة الدفاع على ذلك، يجب على الجهة دعم التكامل أو مشاركة القياسات الأمنية عن بُعد (Telemetry) مع مركز عمليات الأمن السيبراني للدفاع (CSOC) أو الخلايا السيبرانية ذات الصلة بمقار قيادة الخدمات العسكرية.
إدارة الثغرات الأمنية واختبار الاختراق (VAPT)
التدقيق الدوري/السنوي للأمن السيبراني من قِبل طرف ثالث: يتطلب SMLDI خضوع سياسة الأمن السيبراني للمؤسسة لتدقيق خارجي مستقل بواسطة مدقق يتم اختياره من القائمة المعتمدة لمركز CERT-In. ويمكن دمج تقييم الثغرات واختبار الاختراق في برنامج الضمان الفني عند الاقتضاء.
متطلبات الأمن المادي
يوضح دليل SMLDI 2025 ضوابط الدفاع المادي الصارمة المطلوبة لحماية مصانع الإنتاج.
محيط الموقع والتحكم في الوصول
الجدار المحيطي: جدار حدودي مبني من الخرسانة المسلحة (بارتفاع 8 أقدام مع سياج من الأسلاك الشائكة / أسلاك الكونسرتينا الحلزونية) تعلوه أسلاك شائكة شفرية.
المناطق الخالية من العوائق (Clear Zones): يتطلب SMLDI 2025 أيضًا مسافة فاصلة لا تقل عن 5 أمتار بين جدار المنشأة وأقرب بناء مجاور، مع التوصية بترك منطقة خالية من البناء بعرض 50 قدمًا حيثما أمكن ذلك.
بوابات الوصول: ضوابط التنفيذ الموصى بها: يمكن نشر حواجز البوابات الآلية (Boom barriers)، وفحص المركبات، والبوابات الدوارة للمشاة، وغيرها من التدابير المناسبة لمنع التتبع غير المصرح به (Anti-tailgating) بناءً على تقييم مخاطر الموقع.
المعيار البيومتري: يفرض دليل SMLDI 2025 نظام التحكم البيومتري في الوصول (بصمة الإصبع/التعرف على الوجه) كمعيار أساسي لجميع المنشآت الحيوية، وخزائن التخزين المصنفة، وغرف الخوادم. ولم يعد استخدام البطاقات الذكية وحدها متوافقًا مع متطلبات النقاط الحيوية من الفئة (أ).
الوصول ثنائي العامل: يتطلب الدخول إلى المناطق المصنفة كـ «سري للغاية» أو «سري» طبقة ثانية من التحقق (مثل: البصمة البيومترية + رمز PIN، أو البصمة البيومترية + مرافقة أمنية مادية).
كاميرات المراقبة وضوابط الرصد
تغطية مستمرة بكاميرات المراقبة على مدار الساعة طوال أيام الأسبوع للجدران المحيطية، وبوابات المواد، وساحات الإنتاج، وغرف الخوادم، وخزائن الوثائق المصنفة.
الاحتفاظ الإلزامي بأرشيف تسجيلات الفيديو لمدة لا تقل عن 90 يومًا (أو لفترة أطول إذا نص العقد على ذلك).
حوكمة أمن المصنع
غرفة المراقبة الأمنية (SCR): مركز مراقبة يعمل على مدار الساعة طوال أيام الأسبوع لمتابعة تغذية كاميرات المراقبة، وأنظمة كشف التسلل المحيطي (PIDS)، وإنذارات الحريق.
مجلس أمن المصنع: إنشاء لجنة داخلية برئاسة رئيس أمن الشركة (CCSO) تجتمع ربع سنويًا لمراجعة الاختراقات الأمنية المادية، وأداء الحراسة، وتحديثات البنية التحتية الأمنية المادية.
أمن المعلومات والوثائق المصنفة
ينظم أمن المعلومات في SMLDI 2025 دورة حياة الوثائق والأصول الدفاعية المصنفة بالكامل.
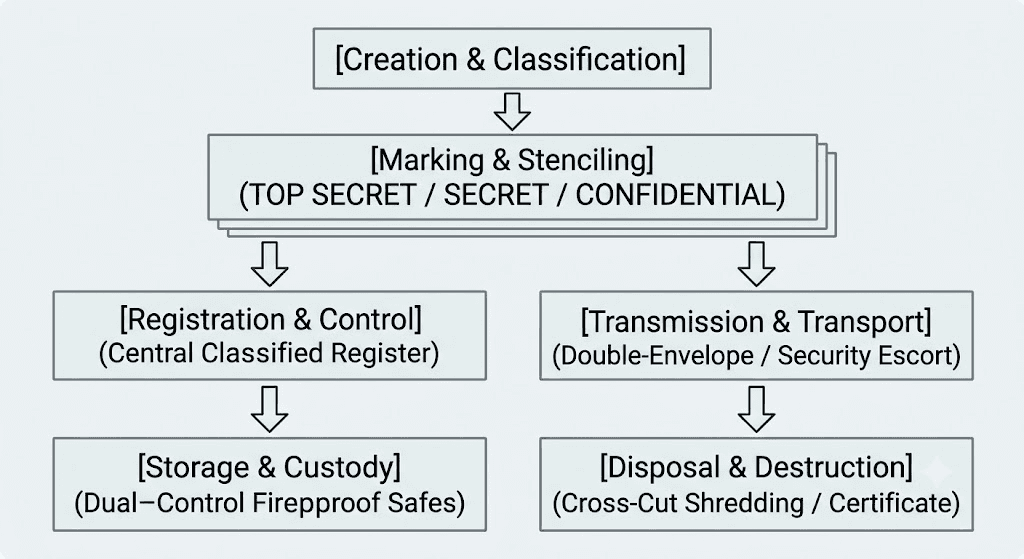
دورة حياة التصنيف والتداول
مستويات التصنيف: تُصنف المعلومات إلى سري للغاية، وسري، ومكتوم، ومحدود بناءً على مدى حساسيتها للأمن القومي.
وضع علامات التصنيف: يجب ختم/وضع علامة صريحة على الوثائق الورقية في أعلى وأسفل منتصف كل صفحة باللون الأحمر. بينما يجب أن تحتوي الملفات الرقمية على لافتات تصنيف وعلامات وصفية (Metadata) غير قابلة للتغيير في الترويسة والتذييل.
التسجيل والحفظ: يجب تدوين كل وثيقة مصنفة تم استلامها أو إنشاؤها في سجل مركزي للوثائق المصنفة. ويجب تخزين الوثائق المصنفة كـ «سري» أو «سري للغاية» في خزائن حديدية مقاومة للحريق وذات حراسة مزدوجة تقع داخل منطقة مقيدة بالوصول البيومتري.
النقل والتداول: يتطلب النقل المادي خارج المصنع تغليفًا مغلقًا بظرف مزدوج، ويتم إرساله عبر سعاة أمن معتمدين أو قنوات معتمدة حكوميًا. ويُحظر تمامًا الإرسال الإلكتروني للمواد المصنفة عبر الشبكات العامة ما لم يتم تشفيرها باستخدام خوارزميات تشفير معتمدة حكوميًا.
الإتلاف: يجب إتلاف النفايات المصنفة والوثائق الملغاة عبر آلات تقطيع الورق المتقدمة لقصاصات دقيقة أو الحرق تحت الإشراف المباشر لمسؤولين أمنيين معتمدين، اللذين يتعين عليهما تحرير شهادة إتلاف رسمية.
أمن المواد وأمن سلسلة التوريد
يمنع التتبع المادي للمواد النقل غير المصرح به للمكونات الدفاعية ويحمي من الأجزاء المقلدة.
بروتوكولات بوابات المواد
النظام الحاسوبي لإدارة المواد (CMMS): يفرض SMLDI 2025 تطبيق نظام رقمي CMMS لإنشاء تصاريح المرور لبوابات المواد، وتسجيل الشحنات الواردة والصادرة، والحفاظ على مطابقة المخزون.
تصنيف تصاريح البوابات: مسارات عمل متميزة لـ تصاريح البوابات للمواد المستردة (RGP) وتصاريح البوابات للمواد غير المستردة (NRGP). ويجب أن تحمل جميع تصاريح RGP (مثل الأدوات المرسلة للمعايرة أو الإصلاح) تواريخ إرجاع مستهدفة ومؤتمتة في نظام CMMS.
التفتيش المادي: يجب أن تستخدم منصات تفتيش المركبات عند بوابات المواد أنظمة فحص أسفل الهيكل (UVSS) وبروتوكولات التفتيش اليدوي قبل السماح بالدخول أو الخروج.
تمرير ضوابط أمن سلسلة التوريد
يجب على حاملي التراخيص الرئيسيين فرض ضوابط أمن سلسلة التوريد:
العناية الواجبة تجاه الموردين: إجراء عمليات تدقيق أمني مسبق للتأهيل لجميع المقاولين من الباطن الذين يتعاملون مع مكونات دفاعية حساسة.
البنود التعاقدية الممررة: إدراج البنود الأمنية القياسية لـ SMLDI في أوامر الشراء، مع الاحتفاظ بحق المشتري ووزارة الدفاع في إجراء عمليات تدقيق أمني مادي وسيبراني مفاجئة في مرافق المقاولين من الباطن.
النقل الآمن: يجب نقل الشحنات الحساسة (الفئة أ) في حاويات مغلقة ومتبعة بنظام تحديد المواقع العالمي (GPS) ترافقها حراسة مسلحة أو أفراد أمن مخصصون للوجستيات.
أمن الأفراد
تعد إدارة المخاطر البشرية ركيزة أساسية في إطار عمل SMLDI 2025.
بروتوكولات التحقق من الخلفية
السلوك والسيرة (CandA): التحقق الشرطي الإلزامي (PCC) لجميع الموظفين الدائمين والعمال المؤقتين بعقود والعمال المياومين قبل منحهم حق دخول المصنع.
التدقيق الأمني للسرية الفائقة: يجب أن يخضع الأفراد المعينون في مجالات مشاريع الفئة (أ) أو المشاريع «سري للغاية» لتدقيق أمني شامل يتم تنسيقه عبر القنوات الاستخباراتية الحكومية المعتمدة.
إعادة التحقق الدوري: يفرض دليل SMLDI 2025 خضوع المناصب التنفيذية الرئيسية (CCSO، CISO) والأفراد الذين يتعاملون مع أعمال مصنفة لإعادة التحقق الأمني كل 3 سنوات.
إدارة الوصول وإنهاء الخدمة
الوصول القائم على الأدوار (RBAC): يجب أن يقتصر الوصول إلى المناطق المؤمنة والمستودعات الرقمية بشكل صارم على مبدأ "الحاجة إلى المعرفة".
ضوابط إنهاء الخدمة: قائمة مرجعية رسمية لإنهاء الخدمة تتطلب الإلغاء الفوري للبطاقات المادية، وبيانات الاعتماد الرقمية، والوصول إلى شبكة VPN، بالإضافة إلى جلسة استخلاص معلومات إلزامية عند الخروج بشأن التزامات عدم الإفصاح مدى الحياة.
الرعايا الأجانب، الأمن الدولي، والتحويلات الخارجية
تحمل التفاعلات مع الجهات والأفراد الأجانب التزامات ذات مستوى خطورة مرتفع بموجب دليل SMLDI 2025.
قواعد الزوار الأجانب
الموافقة المسبقة: يتطلب استضافة رعايا أجانب في منشأة دفاعية مرخصة إخطارًا كتابيًا مسبقًا وحصولًا على موافقة أمنية من إدارة الإنتاج الدفاعي (DDP) ووزارة الشؤون الداخلية (MHA).
حظر تأشيرة السياحة: يحظر SMLDI 2025 صراحةً دخول الرعايا الأجانب الحاملين لتأشيرات سياحية أو تأشيرات سياحية إلكترونية إلى المنشآت الحيوية للتصنيع الدفاعي. ويجب أن يحمل الزوار تأشيرات عمل صالحة مع موافقة صريحة.
بروتوكولات المرافقة: يجب مرافقة الزوار الأجانب بشكل مستمر بواسطة مرافق أمني معين وموثق أمنيًا من لحظة الدخول وحتى المغادرة.
قيود التصوير والأجهزة الإلكترونية: حظر تام لحمل أجهزة الكمبيوتر المحمولة الشخصية، أو الهواتف المحمولة، أو الكاميرات، أو أجهزة التسجيل من قِبل الزوار الأجانب داخل مناطق التصنيع.
نقل البيانات والتقنيات دوليًا
يجب أن يتوافق أي تبادل للبيانات الفنية للدفاع، أو نماذج CAD، أو البرمجيات الخاصة مع المصنعين الأجانب للمعدات الأصلية (OEMs) أو الشركاء في الخارج مع لوائح مراقبة الصادرات الهندية SCOMET وموافقات وزارة الدفاع المعمول بها.
عمليات التدقيق، حزمة أدلة الامتثال، وتقييم الجاهزية
مصفوفة جاهزية تدقيق SMLDI
للاستعداد لعمليات التفتيش التنظيمية من قِبل فرق إدارة DDP أو مقار قيادة الخدمات العسكرية، يجب على الجهات الحفاظ على مصفوفة التدقيق المنظمة أدناه.
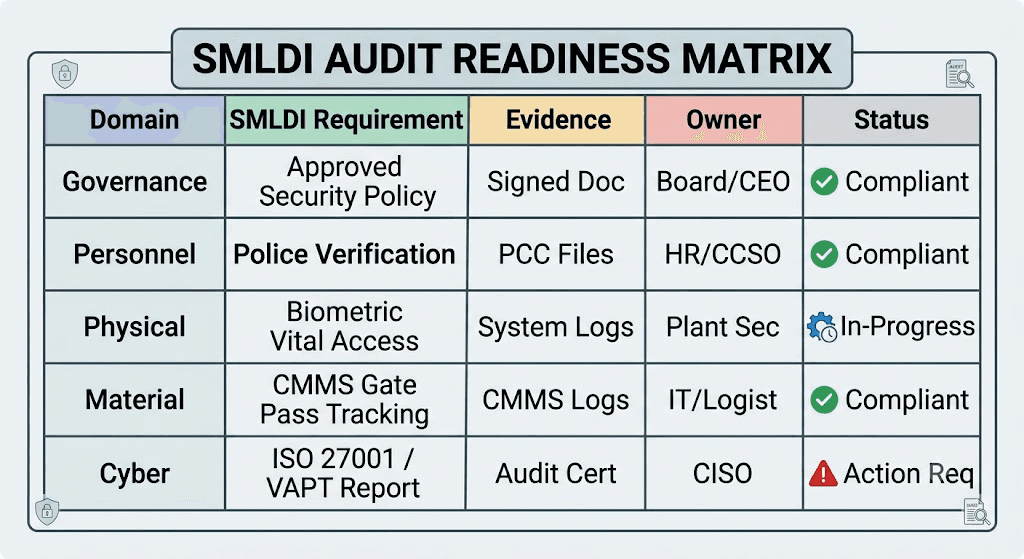
حزمة أدلة الامتثال الأساسية لـ SMLDI
يجب على الجهة المتوافقة تمامًا الاحتفاظ بمستودع مستندات مركزي جاهز للتدقيق يحتوي على:
وثائق الترخيص والحوكمة: نسخة من رخصة الصناعات الدفاعية، موافقات إدارة DDP، السياسة الأمنية الموقعة للشركة.
قرارات التدقيق الأمني التنفيذي: خطابات التعيين الرسمية والموافقات الأمنية الحكومية لكل من CCSO وCISO.
سجلات الأفراد: سجل تتبع التحقق الشرطي للموظفين، جدول إعادة التحقق الأمني كل 3 سنوات، سجلات الزوار.
مخططات الأمن المادي: خطة أمن الموقع، خريطة توزيع كاميرات المراقبة، قائمة مستخدمي نظام التحكم في الوصول البيومتري.
سجلات المواد: دليل إدارة نظام CMMS، عينات من تصاريح البوابات الرقمية، سجلات حركة المواد الواردة والصادرة.
سجلات الأصول المصنفة: السجل المركزي للوثائق المصنفة، شهادات الإتلاف، سجل إدارة مفاتيح الخزائن الآمنة.
ضمان الأمن السيبراني: شهادة ISO 27001، تقارير VAPT الأخيرة، مخططات طوبولوجيا عزل الشبكة (Air-gap)، ملفات إعداد سياسة DLP.
ضوابط سلسلة التوريد: سجل اتفاقيات عدم الإفصاح للموردين، النموذج القياسي للعقود الأمنية الممررة، تقارير التدقيق الأمني للموردين.
خطط الطوارئ: خطة استمرارية الأعمال (BCP)، خطة إدارة الكوارث (DMP)، سجلات الاستجابة للحوادث.
ملف امتثال التدقيق: تقارير التدقيق الأمني الداخلي، تقارير الإجراءات التصحيحية (CAR)، وبيان الامتثال السنوي لـ SMLDI المودع لدى إدارة DDP.
نموذج نضج وجاهزية SMLDI المقترح من Shieldworkz
المستوى 0: غير موجود: غياب كامل للضوابط الأمنية الرسمية
المستوى 1: الأولي: تدابير أمنية غير منظمة ومفتقرة للتوثيق
المستوى 2: المعرَّف: صياغة سياسات SMLDI؛ وتفعيل الضوابط المادية الأساسية
المستوى 3: المنفَّذ: تشغيل الأنظمة البيومترية، وCMMS، وDLP؛ واعتماد CCSO/CISO أمنيًا
المستوى 4: المدار/الخاضع للتدقيق: تفعيل ISO 27001؛ عمليات تدقيق سنوية؛ تمرير الالتزامات في سلسلة التوريد
المستوى 5: المحسَّن: مراقبة مستمرة عبر مركز عمليات CSOC؛ واستخدام مؤتمت للمعلومات الاستخباراتية عن التهديدات
يجب على الجهات استهداف المستوى 3 كحد أدنى تشغيلي للامتثال للتراخيص، والمستوى 4 للجاهزية الكاملة للتدقيق.
خارطة الطريق العملية لتنفيذ SMLDI (من 0 إلى 12 شهرًا)
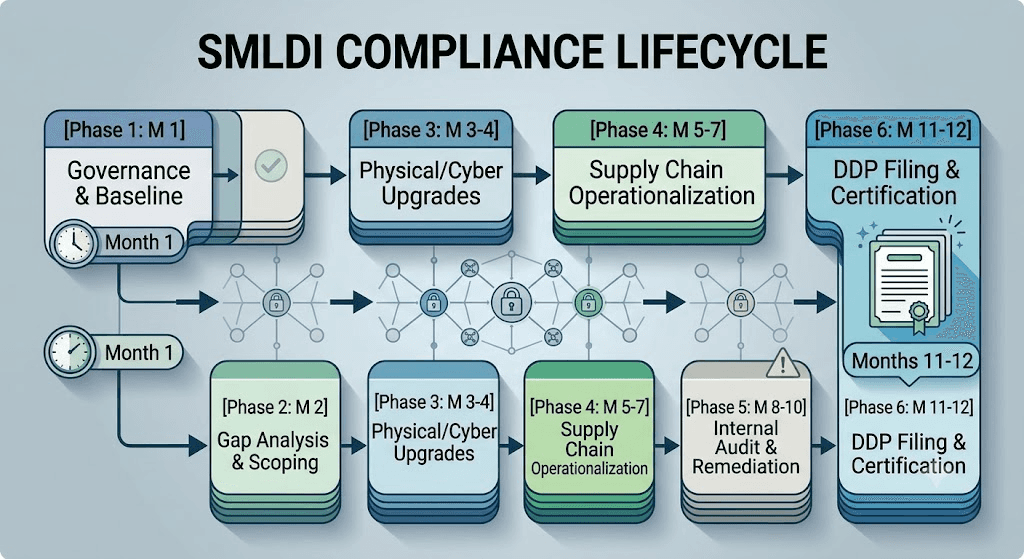
تفاصيل المراحل
المرحلة 1: الحوكمة والأساس المرجعي (الشهر الأول)
اعتماد مجلس الإدارة رسميًا لمتطلبات امتثال SMLDI 2025.
التعيين الرسمي لكل من CCSO وCISO، وبدء إجراءات تقديم طلبات التدقيق الأمني الحكومي.
تحديد تصنيف المنتجات (الفئة أ مقابل الفئة ب) وتحديد الحدود المادية والمنطقية للمنشأة.
المرحلة 2: تحليل الفجوات وتحديد النطاق (الشهر الثاني)
إجراء تقييم شامل لفجوات الأمن المادي والسيبراني مقارنة ببنود SMLDI 2025.
تدقيق ملفات التحقق الشرطي الحالية للموظفين واتفاقيات عدم الإفصاح للموردين.
تحديد نطاق الترقيات المطلوبة لأنظمة CMMS والتحكم في الوصول البيومتري.
المرحلة 3: نشر ضوابط الأمن المادي والسيبراني (الشهور 3-4)
ترقية نقاط الدخول في المواقع الحيوية إلى أنظمة بيومترية ثنائية العامل.
نشر برمجيات CMMS لإصدار تصاريح المرور الرقمية لبوابات المواد.
فرض سياسات منع تسرب البيانات DLP، وعزل شبكات CAD/CAM ماديًا، وأمن الأجهزة الطرفية.
المرحلة 4: سلسلة التوريد والتشغيل الفعلي (الشهور 5-7)
تعميم ملحقات العقود الأمنية الممررة على جميع عقود المقاولين من الباطن النشطين.
إجراء تدريبات توعوية أمنية وتدريبات على كيفية التعامل مع الوثائق المصنفة للقوى العاملة.
تفعيل بروتوكولات الموافقة المسبقة للزوار الأجانب.
المرحلة 5: التدقيق الداخلي والمعالجة (الشهور 8-10)
إجراء تدقيق أمني داخلي شامل يشمل الجوانب المادية، والأفراد، والسيبرانية.
تنفيذ تقارير الإجراءات التصحيحية (CAR) لمعالجة أي فجوات تم رصدها.
التعاقد مع مدقق معتمد من CERT-In لإجراء اختبارات VAPT.
المرحلة 6: جاهزية التدقيق الخارجي والتقديم لإدارة DDP (الشهور 11-12)
تجميع حزمة أدلة الامتثال لـ SMLDI.
الحصول على التوقيع التنفيذي النهائي وتقديم بيان الامتثال السنوي إلى إدارة DDP.
استضافة فريق التفتيش المشترك من إدارة DDP ووزارة الدفاع للتحقق من امتثال الترخيص.
فجوات الامتثال الشائعة واستراتيجيات معالجتها
المجال التشغيلي | فجوة الامتثال الشائعة | السبب الجذري | الإجراء التصحيحي الموصى به |
أمن الأفراد | عمالة مؤقتة غير مدققة أمنيًا تعمل في مناطق تجميع الفئة (أ). | التوظيف السريع عبر وكالات توريد العمالة الخارجية مع تجاوز التحقق من قِبل الموارد البشرية. | فرض الرفع الإلزامي لشهادة الخلو من السوابق (PCC) قبل إصدار تصريح الدخول للبوابات. |
الوصول المادي | استخدام بطاقات ذكية أحادية العامل لدخول المنشآت الحيوية. | الاعتماد على البنية التحتية القديمة للتحكم في الوصول والمثبتة بموجب SMLDI 2014. | تحديث بوابات الدخول للمواقع الحيوية بوحدات تحكم بيومترية ثنائية العامل. |
أمن المواد | استخدام تصاريح مرور ورقية يدوية أثناء فترات تعطل خادم CMMS. | غياب بنية تحتية عالية الوفرة والاعتمادية لتسجيل حركة المواد. | نشر خوادم CMMS محلية احتياطية؛ وحظر استخدام التصاريح الورقية اليدوية نهائياً. |
البيانات المصنفة | مشاركة نماذج CAD الهندسية عبر البريد الإلكتروني أو السحابة التجارية العادية. | غياب أنظمة آمنة لمشاركة الملفات مخصصة لفرق البحث والتطوير R&D. | تطبيق حلول خوادم FTP آمنة ومحلية معزولة ماديًا مع أنظمة DLP؛ وحظر منافذ USB الخارجية والرفع على الويب. |
سلسلة التوريد | تعامل مقاولين من الباطن مع مخططات حساسة دون توقيع اتفاقيات عدم إفصاح أو بنود أمنية ممررة. | استخدام فرق المشتريات لنماذج أوامر شراء تجارية عادية. | اشتراط الموافقة القانونية المسبقة على بنود تمرير التزامات SMLDI قبل إصدار أمر الشراء. |
الزوار الأجانب | السماح بدخول مستشارين أجانب بموجب تأشيرات سياحية أو تأشيرات سياحية إلكترونية. | ضعف التنسيق بين قطاع تطوير الأعمال وأمن المصنع. | فرض بوابة تدقيق أمني مسبق صارمة؛ ورفض دخول أي زائر لا يحمل تأشيرة عمل. |
SMLDI 2025 مقارنة بأطر الامتثال العالمية الأخرى
يساعد فهم كيفية تداخل SMLDI 2025 مع أطر عمل تكنولوجيا المعلومات/التكنولوجيا التشغيلية (IT/OT) القياسية في توضيح نطاق التنفيذ.
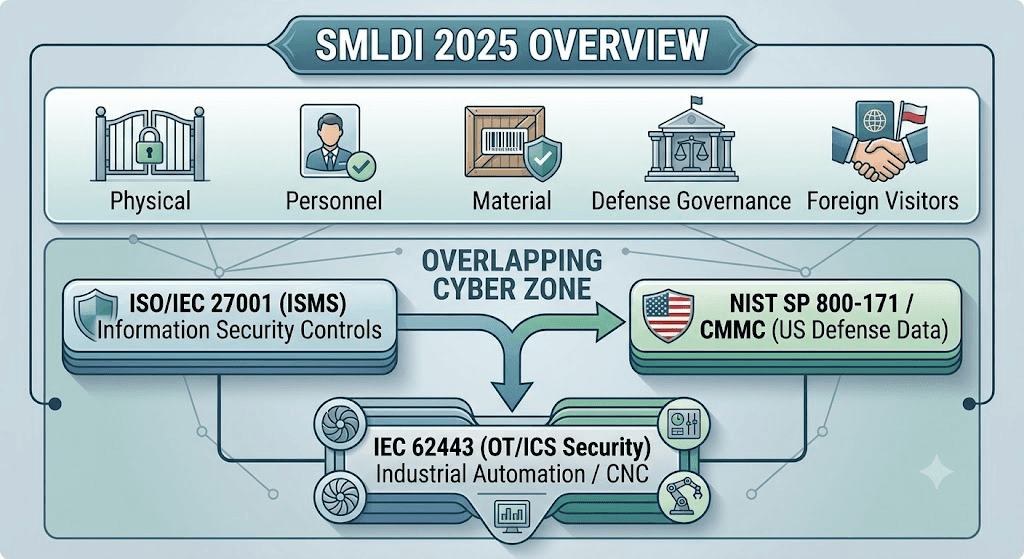
مقارنة أطر العمل
الجانب المقارن | SMLDI 2025 (وزارة الدفاع الهندية) | ISO/IEC 27001 | NIST SP 800-171 / CMMC (الولايات المتحدة) |
النطاق الأساسي | أمن الدفاع الصناعي المتكامل (مادي، سيبراني، مواد، أفراد). | نظام إدارة أمن المعلومات (التركيز على تكنولوجيا المعلومات/البيانات). | حماية المعلومات غير المصنفة في سلسلة التوريد الدفاعية. |
الإلزام القانوني | شرط ترخيص قانوني إلزامي لمصنعي الدفاع الهنود. | معيار اعتماد طوعي / تجاري. | متطلب تعاقدي إلزامي لموردي وزارة الدفاع الأمريكية (DoD). |
الأمن المادي | محدد للغاية (سياج، بصمة بيومترية، مناطق خالية من العوائق، تصاريح بوابات CMMS). | ضوابط أساسية رفيعة المستوى (المجال A.7). | ضوابط محددة لحماية الوصول المادي. |
التدقيق الأمني للأفراد | تدقيق حكومي / شرطي (شهادة PCC، وتدقيق مكتب الاستخبارات IB كل 3 سنوات). | فحص الخلفية وفقًا لتعريف المؤسسة. | شروط تصريح الأفراد الأمريكيين / قواعد قيود لوائح ITAR. |
الزوار الأجانب | موافقة مسبقة من إدارة DDP؛ حظر مطلق لحاملي تأشيرات السياحة. | بروتوكولات عامة لتسجيل الزوار. | قيود وصول الرعايا الأجانب بموجب لوائح ITAR / EAR. |
استراتيجية التكامل العملية
يوفر معيار ISO/IEC 27001 أساسًا قويًا لمتطلبات أمن المعلومات في SMLDI، ولكن الحصول على الشهادة بمفرده لا يعبر عن الامتثال لـ SMLDI. يجب على المؤسسة معالجة المتطلبات الإضافية الخاصة بالأفراد، والأمن المادي، وأمن المواد، والوثائق المصنفة، والتعاقد من الباطن، والأمن الدولي، ومتطلبات الأمن السيبراني المخصصة للدفاع والتي ينص عليها الدليل.
اعتبارات خاصة لمرافق التصنيع الدفاعي (بيئة OT/ICS)
ينطوي التصنيع الدفاعي على تداخل بين شبكات تكنولوجيا المعلومات التقليدية (IT) والتكنولوجيا التشغيلية (OT)، مثل آلات التحكم الرقمي باستخدام الحاسوب (CNC)، والروبوتات الصناعية، وأجهزة التحكم المنطقية القابلة للبرمجة (PLC)، ومنصات الاختبار المؤتمتة.
امتثال SMLDI في عمليات ساحة المصنع
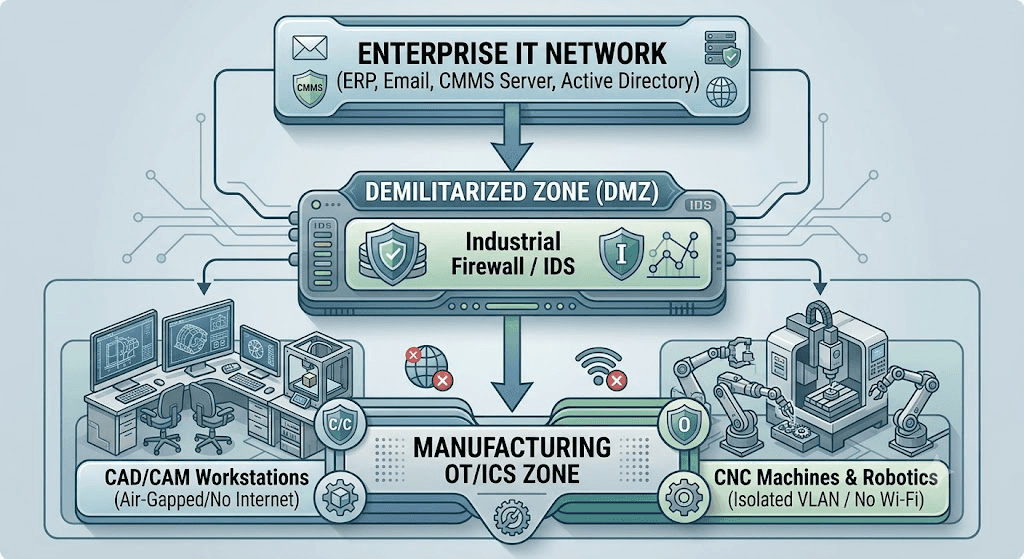
حماية محطات العمل الهندسية وتصميمات CAD
تحتوي محطات العمل التي تشغل برمجيات CAD/CAM وتُستخدم لتصميم المكونات الدفاعية على الملكية الفكرية الأساسية. ويتطلب SMLDI تشغيل محطات العمل هذه في شبكة VLAN معزولة ماديًا (Air-gapped)، مع قفل منافذ USB إداريًا وتشفير الأقراص الصلبة.
ساحة الإنتاج وأمن آلات CNC
يجب عزل آلات CNC الصناعية ووحدات التحكم في ساحة العمل عن شبكة Wi-Fi الخاصة بالشركة وعن الاتصال المباشر بالإنترنت. ويجب أن يتم نقل الأكواد البرمجية إلى وحدات CNC عبر قنوات محلية مخصصة ومشفرة أو من خلال أجهزة USB مدارة ومدرجة في القائمة البيضاء.
موردو الصيانة والوصول عن بُعد
يجب عدم منح موردي الصيانة للمعدات الأصلية (OEM) وصولاً مباشرًا وغير مراقب عن بُعد إلى أنظمة OT في ساحة العمل. ويجب أن تكون أي جلسة فحص وتشخيص عن بُعد محددة زمنيًا، وتتم عبر شبكة VPN مشفرة مع مصادقة متعددة العوامل (MFA)، وتحت مراقبة مباشرة من قِبل فريق أمن تكنولوجيا المعلومات/التكنولوجيا التشغيلية الداخلي، ومسجلة بالكامل.
القائمة المرجعية لإجراءات الإدارة العليا
توفر هذه القائمة المرجعية للإدارة العليا، ومسؤولي الأمن (CSOs)، ومسؤولي أمن المعلومات (CISOs) أداة مرجعية سريعة لتقييم مدى جاهزيتهم لمتطلبات SMLDI 2025.
حوكمة الأمن والأفراد
[ ] تم تحديث السياسة الأمنية لتتوافق صراحةً مع متطلبات SMLDI 2025.
[ ] تم تعيين الـ CCSO والـ CISO رسميًا، وتقديم طلبات التدقيق الأمني الحكومي لهم.
[ ] تم استكمال شهادات التحقق الشرطي (PCC) لـ 100% من الموظفين والعمالة المتعاقدة.
[ ] يتم تطبيق إعادة التحقق الأمني كل ثلاث سنوات في الحالات التي يحددها الدليل، بينما يخضع الأفراد العاملون في مشاريع «سري للغاية» لتدقيق أمني مسبق وإعادة تدقيق كل عامين.
الأمن المادي وأمن المصنع
[ ] يتوافق الجدار المحيطي من حيث الارتفاع (2.4 متر) ومواصفات الأسلاك الشائكة الشفرية.
[ ] تم تشغيل نظام التحكم في الوصول البيومتري متعدد العوامل في جميع المواقع الحيوية والحساسة.
[ ] يغطي نظام كاميرات المراقبة المحيط بالكامل، ونقاط الدخول، ومناطق التخزين مع الاحتفاظ بالأرشيف لمدة 90 يومًا.
[ ] تعمل غرفة المراقبة الأمنية (SCR) على مدار الساعة طوال أيام الأسبوع.
أمن المواد والوثائق
[ ] تم تطبيق النظام الحاسوبي لإدارة المواد (CMMS) لإصدار تصاريح المرور للبوابات.
[ ] تم تفعيل السجل المركزي للوثائق المصنفة؛ ويتم تخزين الملفات ذات تصنيف «سري» في خزائن حديدية مقاومة للحريق وذات حراسة مزدوجة.
[ ] تم تشغيل بروتوكولات معتمدة لإتلاف وتقطيع الأوراق لقصاصات دقيقة.
الأمن السيبراني وسلسلة التوريد
[ ] تم تطبيق إطار عمل ISO/IEC 27001 عبر شبكات الشركة والإنتاج.
[ ] تم عزل شبكات التصاميم المصنفة (CAD/CAM) ماديًا عن الإنترنت.
[ ] تم تفعيل برمجيات الكشف والاستجابة على الأجهزة الطرفية (EDR) ومنع تسرب البيانات (DLP) على جميع الأجهزة.
[ ] تم تحديث عقود المقاولين من الباطن ببنود إلزامية لتمرير التزامات SMLDI الأمنية.
[ ] تم تفعيل عملية الموافقة الأمنية المسبقة للزوار الأجانب؛ مع التطبيق الصارم لحظر دخول حاملي تأشيرات السياحة.
[ ] تم إعداد بيان الامتثال السنوي لـ SMLDI لتقديمه إلى إدارة الإنتاج الدفاعي (DDP).
يمثل إصدار الدليل الأمني للصناعات الدفاعية المرخصة (SMLDI 2025) تطورًا هامًا في السياسة الصناعية الدفاعية للهند. ومع تسارع وتيرة مبادرة Aatmanirbhar Bharat (الهند المعتمدة على نفسها) في التصنيع الدفاعي، يتعامل الموردون من القطاع الخاص، والمؤسسات العامة للإنتاج الدفاعي (DPSUs)، ومصنعو المعدات الأصلية العالميون (OEMs) العاملون في الهند مع تقنيات دفاعية تزداد حساسية يومًا بعد يوم. ويضع SMLDI 2025 الإطار التشغيلي الإلزامي لضمان حماية هذه الأصول الدفاعية ضد التهديدات المادية والسيبرانية الحديثة.
إن الامتثال لمتطلبات دليل SMLDI 2025 ليس مجرد إجراء ورقي يتم لمرة واحدة، ولا يمكن تفويضه لقسم تكنولوجيا المعلومات وحده؛ بل يتطلب بنية أمنية صناعية متكاملة تشمل الحوكمة، وهندسة المحيط المادي للمنشأة، ونزاهة خلفية الأفراد، وتتبع حركة المواد، والمرونة السيبرانية، واليقظة المستمرة في سلسلة التوريد.
يجب على موردي الدفاع وحاملي التراخيص تقييم وضعهم الأمني فورًا مقارنة بمتطلبات SMLDI 2025، ومعالجة الثغرات التشغيلية، وبناء حزمة أدلة موثقة وقابلة للتحقق، وتأسيس نظام مراقبة أمنية مستمر. ومن خلال دمج امتثال SMLDI في التصنيع اليومي والعمليات المؤسسية، يحمي موردو الدفاع تراخيصهم، ويضمنون أهليتهم للمناقصات، ويساهمون بشكل مباشر في منظومة الأمن القومي للهند.
تعرف على المزيد حول كيفية مساعدة Shieldworkz لمؤسستك في تحقيق الامتثال لمتطلبات SMLDI.
ملاحظة تنظيمية: هذا المقال عبارة عن تفسير موجه نحو تنفيذ متطلبات SMLDI 2025 ويهدف إلى مساعدة مصنعي الدفاع على فهم متطلباته وتطبيقها عمليًا. ولا ينبغي اعتباره بديلاً عن الدليل الأمني الرسمي، أو شروط التراخيص المعمول بها، أو التوجيهات الحكومية، أو المتطلبات الأمنية الخاصة بالمشاريع، أو الاستشارات القانونية. وحيثما يوصي هذا المقال بضوابط فنية أو تنظيمية تتجاوز النصوص الصريحة لـ SMLDI 2025، فإن هذه التوصيات يتم تحديدها كإرشادات اختيارية للتنفيذ.
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

Preventing USB-Based Cyberattacks in OT: From Malware Detection to Secure File Approval
Team Shieldworkz

OpenPLC Runtime v3 Security Advisory: Potential Risks for Industrial Deployments
Team Shieldworkz

Yggdrasil, Russia-linked cyber operations, and emerging risks to global enterprises and governments
Prayukth K V

Cybersecurity Week in Review: Major Data Breaches, Critical Vulnerabilities and Supply-Chain Attacks (October 17–23, 2026)
Team Shieldworkz

NERC CIP Asset Inventory Management: Closing Visibility Gaps Across OT Networks
Team Shieldworkz

SBI data exposure: Evidence, attack scenarios and downstream fraud risk
Prayukth K V







