

نمذجة الدفاع للمرافق المائية استنادًا إلى معيار IEC 62443


فريق شيلدوركز
تعمل مرافق المياه والصرف الصحي ضمن بنية تحتية حيوية حيث يمكن للهجمات الإلكترونية أن تؤثر بشكل مباشر على الصحة العامة، والسلامة البيئية، واستمرارية المجتمع. تفشل نماذج الأمن السيبراني التقليدية الخاصة بتكنولوجيا معلومات المؤسسات (IT)، والتي تعطي الأولوية للسرية وتعتمد بشكل كبير على أمن الحدود المركزية اللينة، في بيئات التكنولوجيا التشغيلية (OT). تتميز أنظمة المياه بأصول موزعة ومتباعدة جغرافياً بشكل كبير (محطات الضخ، ومحطات الرفع، ومنصات جرعات المواد الكيميائية) المتصلة عبر روابط القياس عن بُعد محدودة النطاق، والبروتوكولات التسلسلية/بروتوكولات الإنترنت القديمة غير الموثقة، والحلقات المادية والسيبرانية المادية الضيقة.
توفر سلسلة معايير ISA/IEC 62443 إطار عمل هندسي قائم على تقييم المخاطر ومصمم خصيصاً لأنظمة الأتمتة والتحكم الصناعي (IACS). تقدم هذه المقالة مخططاً شاملاً لمديري أمن المعلومات (CISOs) في قطاع المياه، ومهندسي التكنولوجيا التشغيلية (OT)، ومهندسي أنظمة السكادا (SCADA) لنمذجة وتصميم وتنفيذ وتشغيل بنية دفاعية متعددة الطبقات ومجزأة باستخدام معيار IEC 62443. ومن خلال تحديد "النظام الخاضع للدراسة" (SuC) بشكل صارم، وتقسيم البيئة إلى مناطق وممرات منطقية (Zones and Conduits)، وفرض مستويات الأمان (SL) بناءً على تقييمات مفصلة للمخاطر، ومواءمة الضوابط مع المتطلبات الأساسية السبعة (FRs)، يمكن لمرافق المياه حصر أسطح الهجمات ومنع الحركة الجانبية عبر أنظمتها.
لماذا تتطلب مرافق المياه نموذج دفاع مختلف
تمتلك بيئات التكنولوجيا التشغيلية للمياه خصائص فيزيائية وتشغيلية وهيكلية متميزة تميزها عن تكنولوجيا المعلومات في الشركات والقطاعات الصناعية الأخرى.
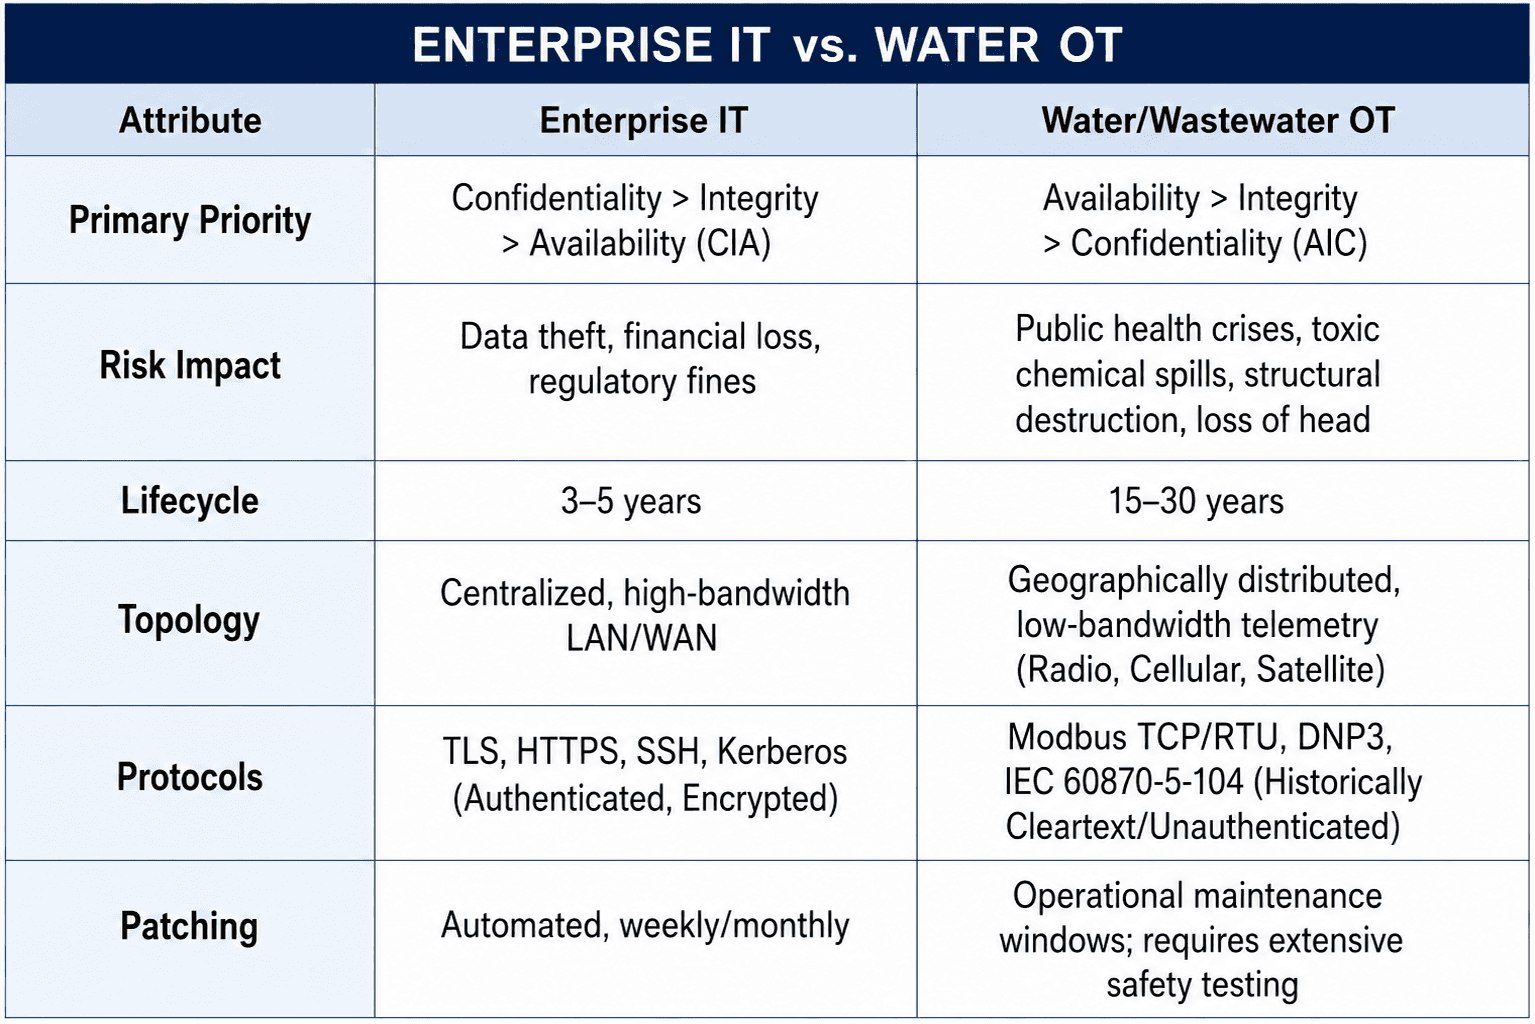
خصائص العمليات والتأثير المادي
تتكون مرافق المياه من مجالين تشغيليين رئيسيين:
معالجة المياه وتوزيعها: تشمل مآخذ المياه الخام، والتخثير/الندف، والترسيب، والترشيح (الغشائي/الرملي)، والتطهير (غاز الكلور، وهيبوكلوريت الصوديوم، والأشعة فوق البنفسجية، والأوزون)، وخزانات المياه الصافية، ومحطات الضخ عالية الخدمة، وخزانات التخزين العلوية، وشبكات التوزيع الرئيسية.
تجميع ومعالجة مياه الصرف الصحي: تشمل محطات الرفع، وغربلة التدفق الداخلي، وإزالة الحصى، والترسيب الأولي، والمعالجة البيولوجية الثانوية (الحمأة المنشطة، والمرشحات النضاحة)، والمعالجة الثلاثية، والهضم اللاهوائي، وتصريف المصبات.
يؤدي الفشل أو التلاعب الخبيث في هذه العمليات إلى حدوث أضرار مادية ملموسة بدلاً من مجرد فقدان البيانات:
التلاعب بجرعات المواد الكيميائية: يمكن أن يؤدي تغيير نقاط الضبط في أنظمة التغذية الكيميائية المؤتمتة (مثل هيدروكسيد الصوديوم لضبط الحموضة، والكلور/هيبوكلوريت الصوديوم للتطهير، وحمض الفلوروسيليك) إلى توزيع مواد كيميائية سامة في شبكات مياه الشرب البلدية أو القضاء على الأحياء البيولوجية الثانوية في عمليات معالجة مياه الصرف الصحي.
التلاعب بالمضخات والصمامات: يؤدي التشغيل السريع لمغيرات التردد (VFDs) أو الإغلاق المفاجئ لصمامات العزل عن بُعد إلى حدوث ظاهرة المطرقة المائية المدمرة (موجات الصدمة الهيدروليكية)، مما يتسبب في انفجار خطوط النقل الرئيسية، أو تلف مانعات التسرب في المضخات، أو تكهف المضخات.
فقدان الرؤية والتحكم: إن حجب الرؤية عن المشغلين في واجهة المستخدم المركزية (HMI) مع تعديل منطق وحدة التحكم المنطقية القابلة للبرمجة (PLC) سراً يمكن أن يؤدي إلى جفاف خزانات المياه الصافية أثناء الضخ أو فيضان خزانات التخزين، مما يؤدي إلى غمر البنية التحتية البلدية المحيطة.
التلوث البيئي: يؤدي تعطيل محطات رفع التدفق الداخلي أو نوافخ التهوية في محطات معالجة مياه الصرف الصحي إلى تصريف مياه الصرف الصحي الخام مباشرة إلى المجاري المائية المحلية، مما يتسبب في أضرار بيئية هائلة وغرامات تنظيمية باهظة.
معيار IEC 62443 كقاعدة أساسية
يوفر معيار ISA/IEC 62443 نهجاً مهيكلاً لدورة الحياة لتأمين أنظمة الأتمتة والتحكم الصناعي (IACS). لنمذجة الدفاع بشكل فعال، يجب على مرفق المياه فهم كيفية ترابط الأجزاء المحددة من هذا المعيار.
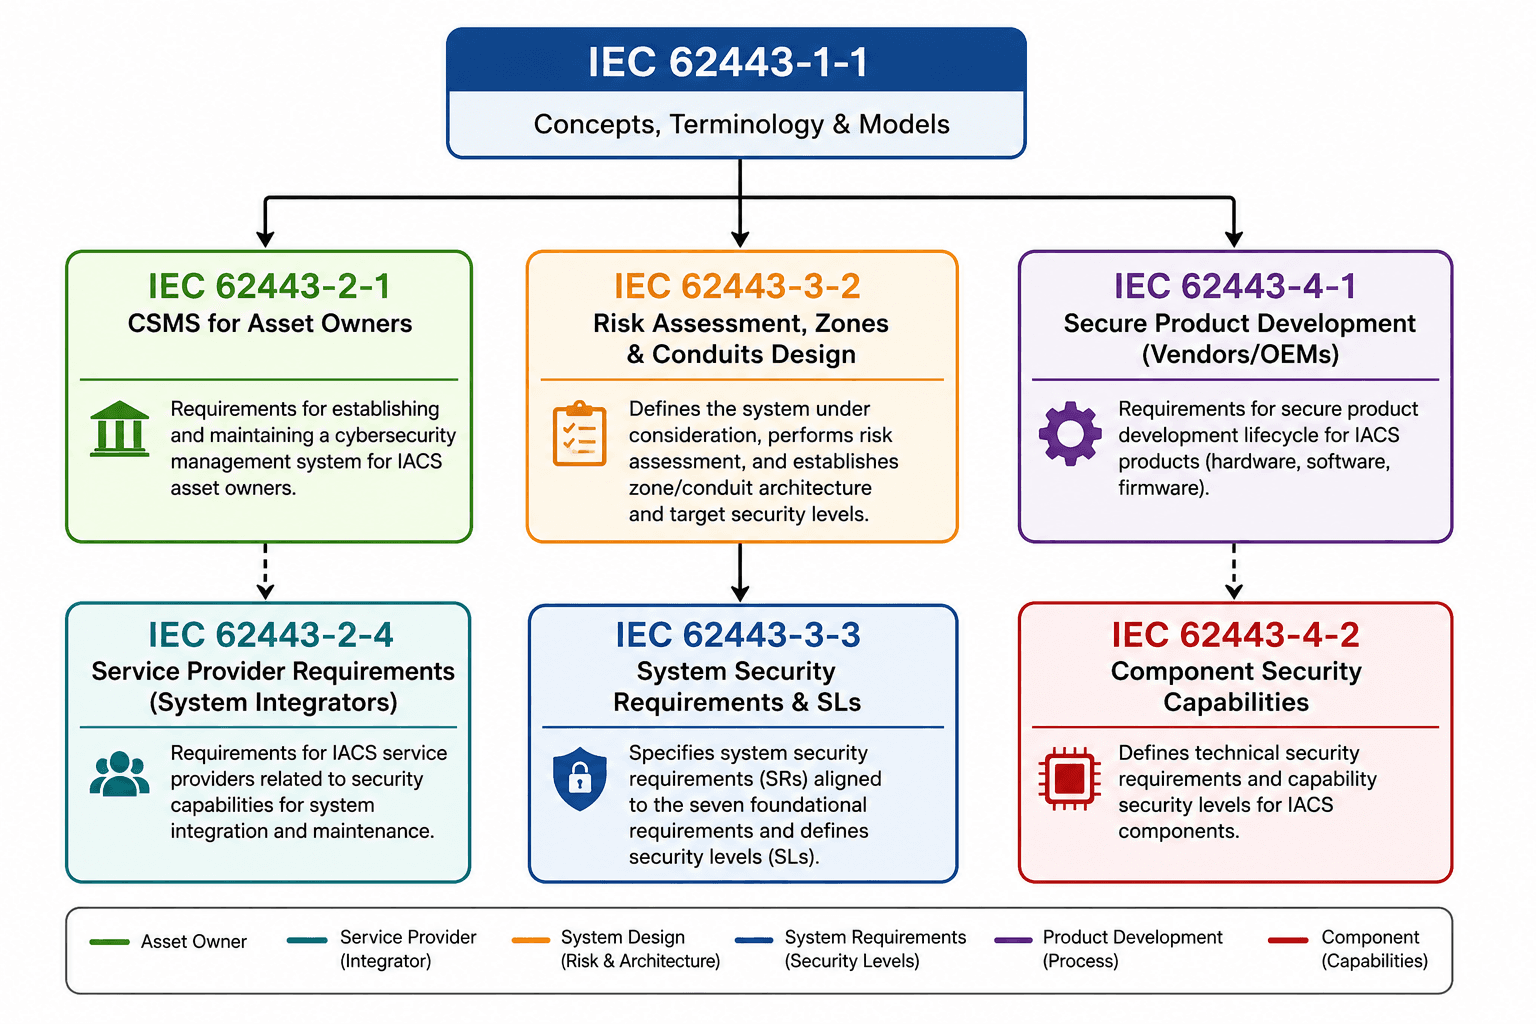
تفصيل المعايير الأساسية
IEC 62443-1-1 (المفاهيم والنماذج): يحدد المصطلحات الأساسية، بما في ذلك النظام الخاضع للدراسة (SuC)، والمناطق (Zones)، والممرات (Conduits)، ومستويات الأمان (Security Levels).
IEC 62443-2-1 (متطلبات برنامج الأمن لمالكي أصول IACS): يحدد المتطلبات اللازمة لإنشاء نظام إدارة الأمن السيبراني للتكنولوجيا التشغيلية (CSMS) والذي يغطي السياسات وإدارة المخاطر والأفراد والأمن التشغيلي.
IEC 62443-2-4 (متطلبات برنامج الأمن لمزودي خدمات IACS): يحدد متطلبات مدمجي الأنظمة ومزودي خدمات الصيانة الذين يقدمون خدمات التكامل والدعم لمرافق المياه.
IEC 62443-3-2 (مستويات الأمان المستهدفة وتصميم المناطق والممرات): يفرض المنهجية المتبعة لتقسيم أنظمة الأتمتة والتحكم الصناعي (IACS) إلى مناطق وممرات، وإجراء تقييمات المخاطر، وتعيين مستويات الأمان المستهدفة ($\text{SL-T}$).
IEC 62443-3-3 (متطلبات أمن النظام ومستويات الأمان): يحدد متطلبات أمن النظام الفنية (SRs) المرتبطة بالمتطلبات الأساسية السبعة (FRs) لتحقيق مستويات أمان محددة.
IEC 62443-4-1 (متطلبات دورة حياة تطوير المنتجات الآمنة): يحدد قدرات المطورين لعمليات دورة حياة المنتجات الآمنة للأجهزة والبرامج والبرامج الثابتة لوحدات التحكم المنطقية القابلة للبرمجة (PLC).
IEC 62443-4-2 (المتطلبات الأمنية الفنية لمكونات IACS): يوضح بالتفصيل القدرات الأمنية على مستوى المكونات (SL-C) المطلوبة لوحدات PLC، ووحدات الطرفية البعيدة (RTUs)، وواجهات HMI، ومحولات الشبكة، وجدران الحماية.
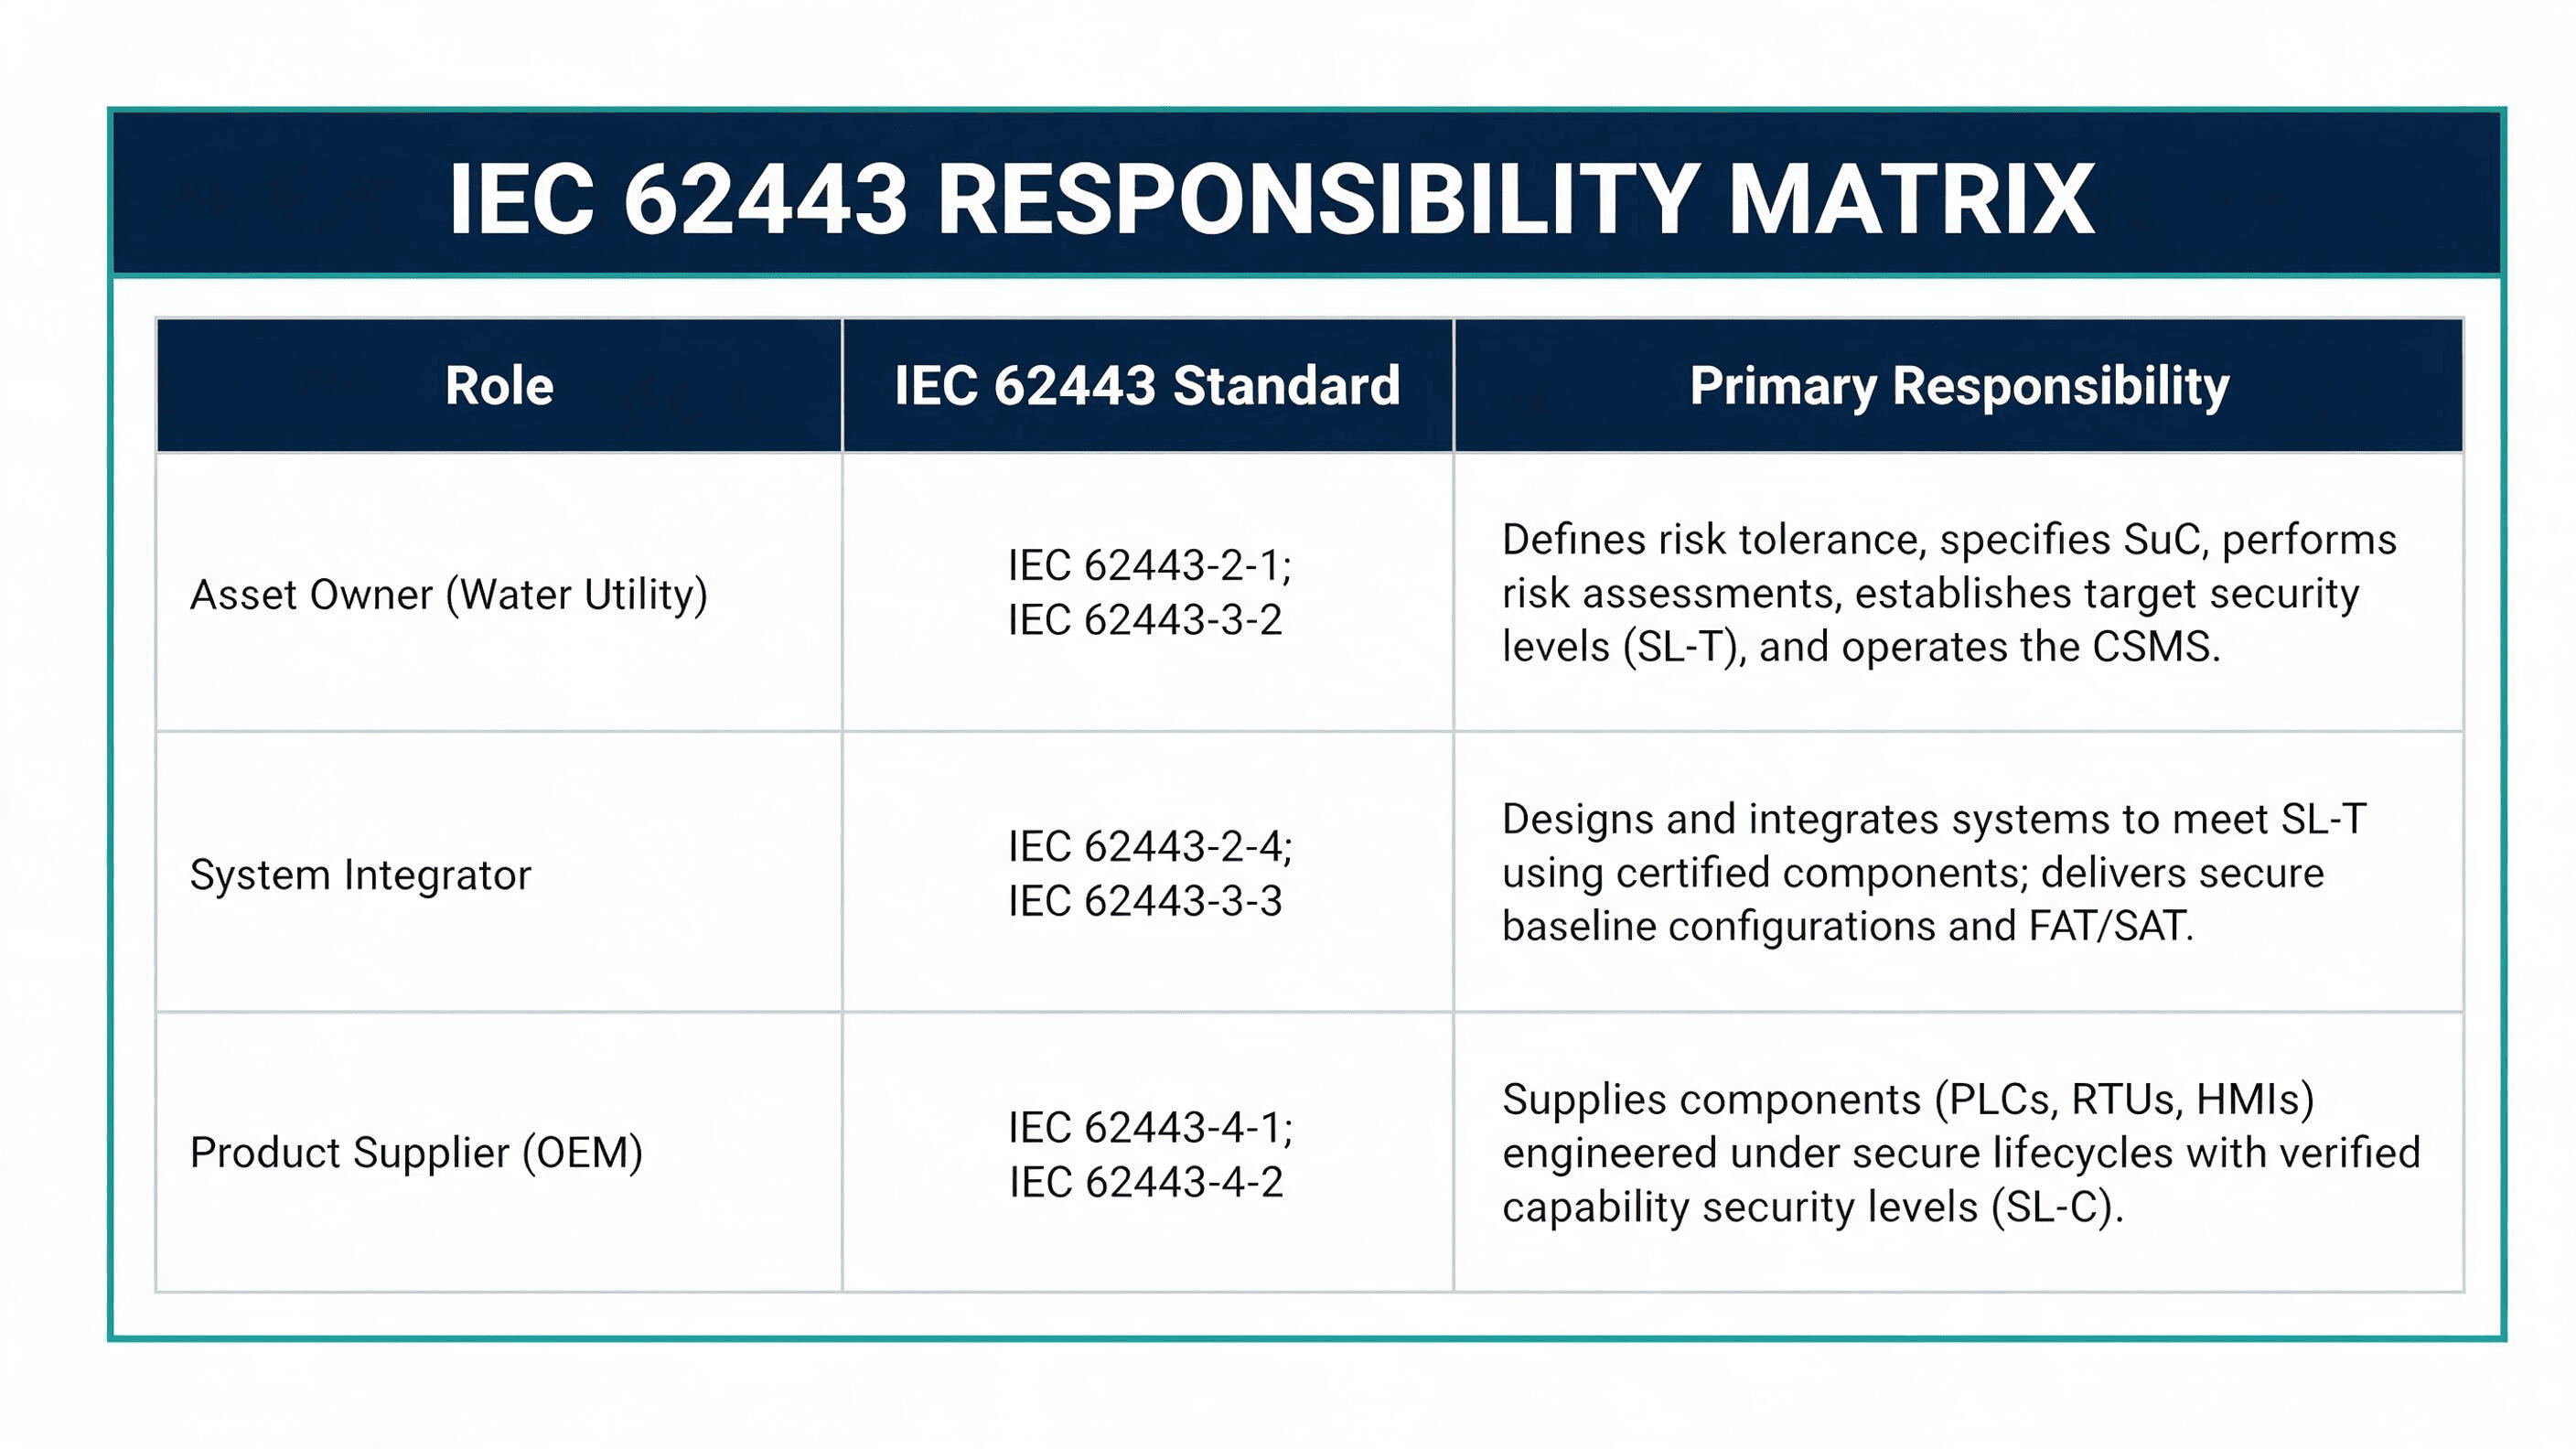
مصفوفة مسؤولية النظام البيئي
لا يمكن تفويض الأمن السيبراني في مرافق المياه بالكامل إلى بائعي التكنولوجيا أو مدمجي الأنظمة. يقسم معيار IEC 62443 المسؤولية بين ثلاثة أطراف رئيسية معنية:
بناء النظام الخاضع للدراسة (SuC)
قبل إنشاء مناطق الأمان، يجب على مرفق المياه تحديد "النظام الخاضع للدراسة" (SuC) كما هو منصوص عليه في معيار IEC 62443-3-2. يحدد هذا النظام الحدود الصريحة لبيئة IACS التي يتم تقييمها وتأمينها.
المنهجية العملية لتحديد النظام الخاضع للدراسة (SuC)
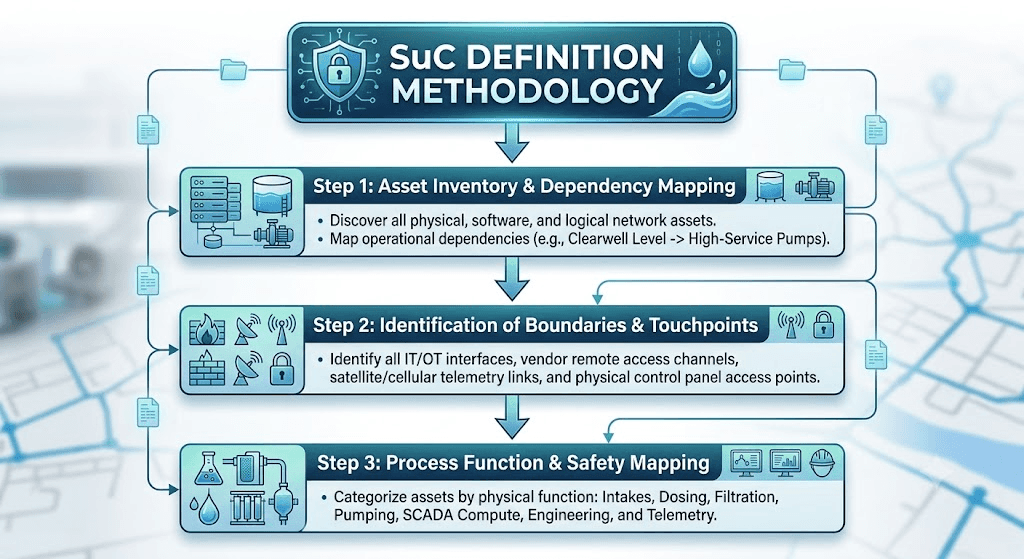
لماذا لا يكفي الاكتشاف التلقائي للأصول بمفرده
تحدد أدوات مراقبة الشبكة الخاملة والماسحات النشطة عناوين IP، وعناوين MAC، وإصدارات البرامج الثابتة، والمنافذ المفتوحة. ومع ذلك، فإنها تفشل في كشف سياق العملية، وأجهزة حماية السلامة المتداخلة، والأهمية التشغيلية للأصول.
على سبيل المثال، قد يحدد الماسح النشط وحدتي PLC متطابقتين تعملان ببروتوكول Modbus. يوضح تخطيط العملية السياقي أن وحدة PLC-A تتحكم في نوافخ الغسيل العكسي (تأثير حرج منخفض)، بينما تتحكم وحدة PLC-B في معدلات حقن هيبوكلوريت الصوديوم مباشرة قبل خزان المياه الصافية (تأثير حرج كارثي). لذلك، يجب أن يقرن تحديد النظام الخاضع للدراسة (SuC) جرد الأصول الفنية بمخططات الأنابيب والأجهزة (P&ID) والتوصيفات التشغيلية للتحكم.
نمذجة مرفق المياه باستخدام المناطق والممرات
يتطلب معيار IEC 62443-3-2 تقسيم النظام الخاضع للدراسة (SuC) إلى مجموعات منطقية تسمى مناطق (Zones)، والتي تتصل ببعضها البعض حصرياً من خلال مسارات اتصال محددة بوضوح تسمى ممرات (Conduits).
المنطقة (Zone): تجمع منطقي أو فيزيائي للأصول السيبرانية التي تشترك في متطلبات أمنية مشتركة، وأهمية تشغيلية، ومستويات مخاطر متطابقة. وتتميز المنطقة بحدود فيزيائية ومنطقية محددة.
الممر (Conduit): منطقة متخصصة تربط بين منطقتين أو أكثر، وتضم جميع قنوات الاتصال التي تمر بينهما. تفرض الممرات سياسات الأمان، وضوابط الوصول، وقيود تدفق البيانات.
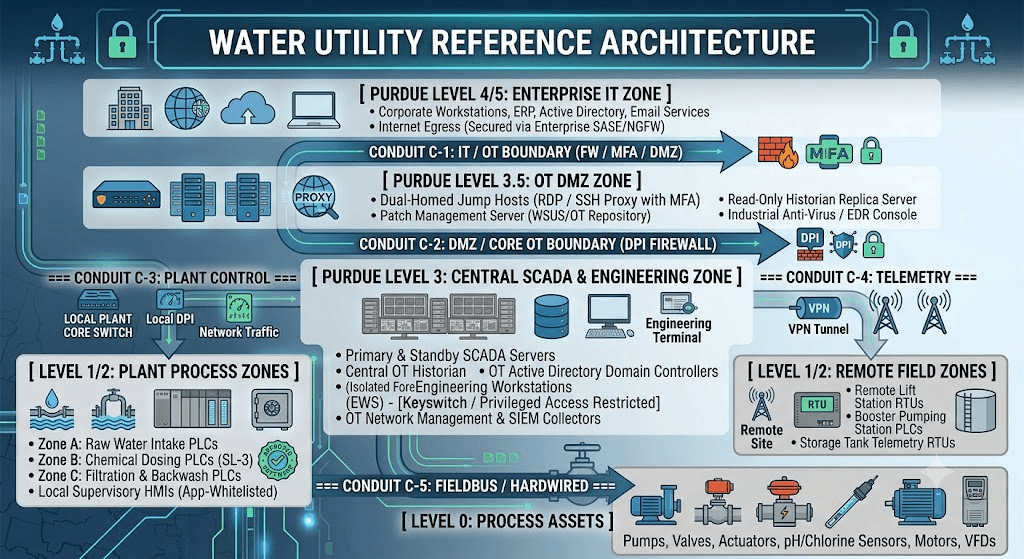
يوضح الشكل أدناه بنية مناطق وممرات نموذجية مخصصة لمرافق المياه، تم تصميمها لتأخذ في الاعتبار محطات المعالجة المركزية وأصول القياس عن بُعد الموزعة جغرافياً.
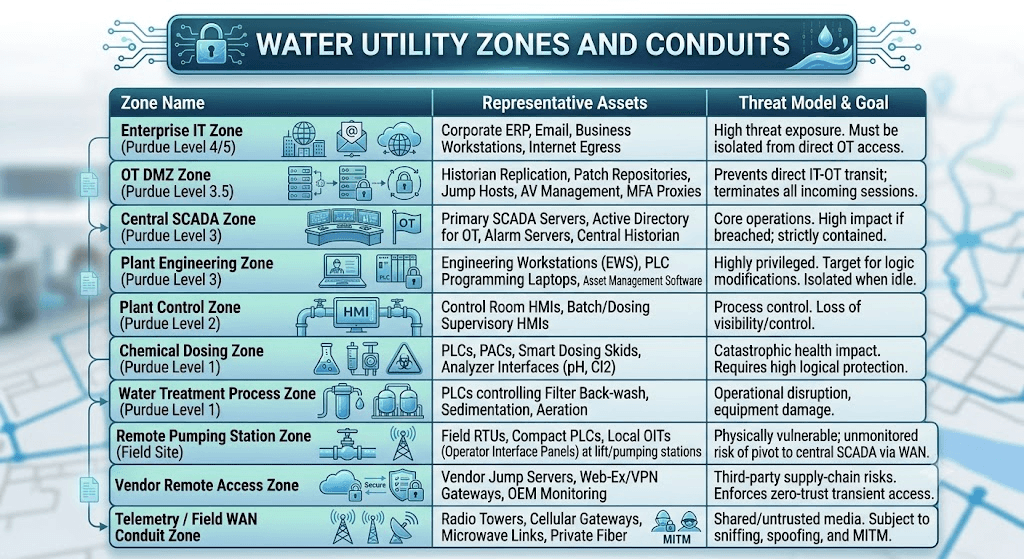
نمذجة الممرات
يجب التعامل مع الممر كحدود وصول صارمة. يتطلب كل ممر يعبر حدود منطقة ما فرض سياسات فنية (تتمثل عادة في جدران حماية تعتمد على الحالة، أو أجهزة أمنية صناعية، أو بوابات أمنية أحادية الاتجاه).
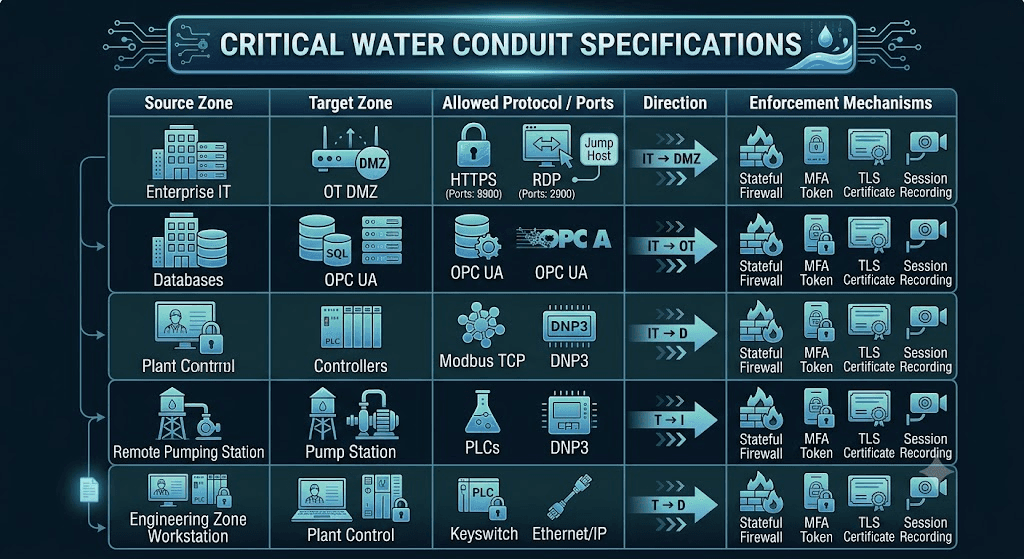
التحليل العميق للبروتوكولات وقيود التجزئة الدقيقة
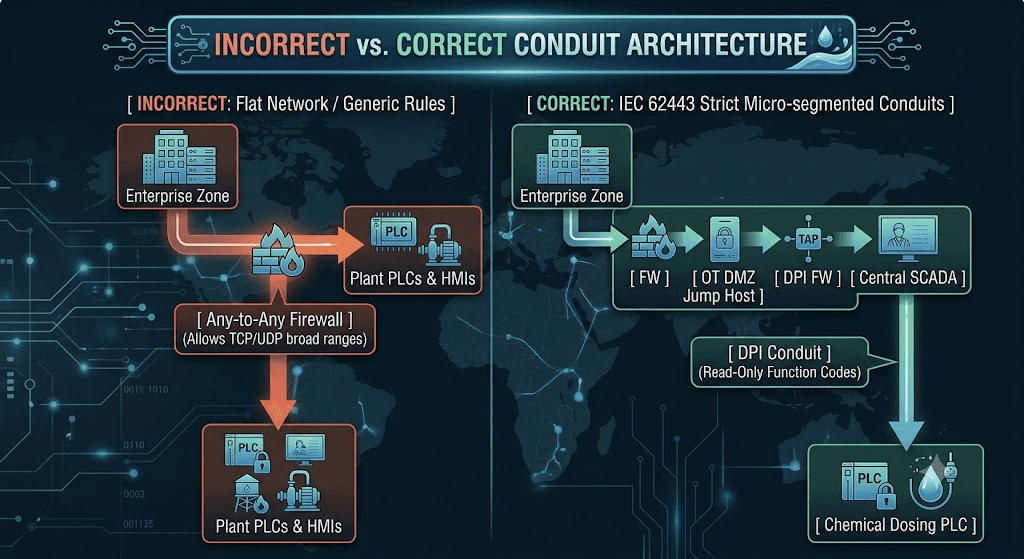
إن تكوين جدران الحماية العامة للسماح بمرور البروتوكولات مثل `ALLOW TCP 502` (Modbus TCP) يترك أجهزة التحكم عرضة للاستغلال. يجب أن تفرض الممرات الصناعية فحصاً عميقاً للحزم (DPI) لفحص محتويات البروتوكول وصولاً إلى رموز الوظائف وعناوين سجلات الذاكرة.
Modbus TCP (المنفذ 502): غير موثق وغير مشفر. يجب أن تقيد الممرات حركة مرور Modbus من نظام SCADA إلى PLC لرموز وظائف القراءة فقط (مثل `0x01` لقراءة الملفات، و`0x03` لقراءة سجلات الحفظ). ويجب تقييد رموز وظائف الكتابة (مثل `0x05` لكتابة ملف فردي، و`0x10` لكتابة سجلات متعددة) بشكل صارم لتقتصر على عناوين IP المصرح لها بالتحكم الإشرافي وإرسال تنبيهات فورية عند صدورها من أي مكان آخر.
DNP3 (المنفذ 20000) / IEC 60870-5-104 (المنفذ 2404): يُستخدم على نطاق واسع للقياس عن بُعد عبر محطات ضخ المياه البعيدة. تنقل التطبيقات القديمة البيانات بنصوص واضحة غير مشفرة. يجب أن تفرض الممرات التي تعبر شبكات WAN الميدانية استخدام التوثيق الآمن لبروتوكول DNP3 (SA v5) أو تشفير حركة المرور داخل أنفاق IPSec/TLS مع التوثيق المعتمد على الشهادات الرقمية المدعومة بالأجهزة.
OPC UA (المنفذ 4840): يفضل استخدامه للاتصال الإشرافي بقاعدة البيانات التاريخية (Historian) والاتصالات بين المناطق. يجب أن تفرض الممرات استخدام ملفات تعريف أمان OPC UA التي تستخدم تشفير `Basic256Sha256` أو `Aes128_Sha256_RsaOaep` مع التحقق المتبادل من شهادات X.509. ويجب حظر وضع `None` عالمياً.
تقييم المخاطر ومستويات الأمان
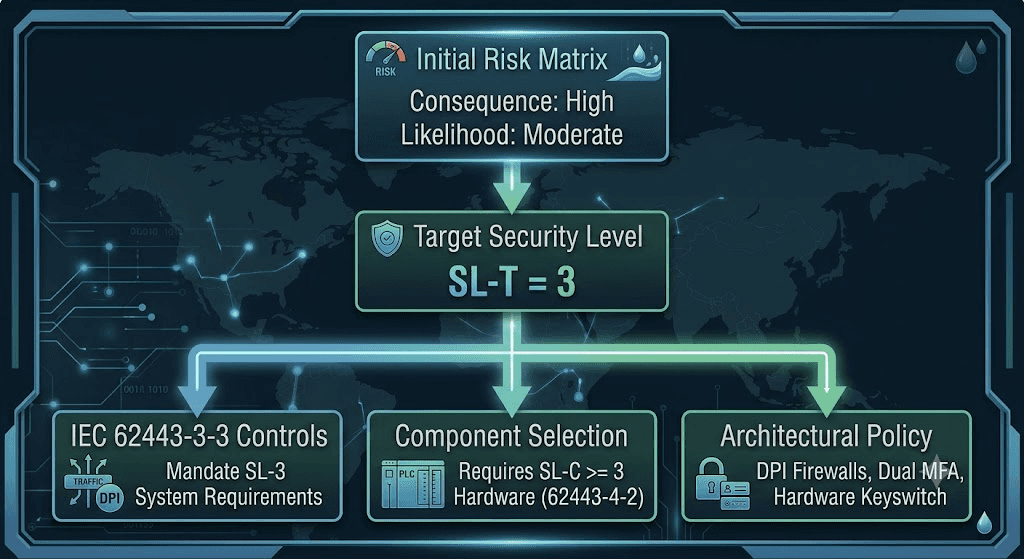
يفرض معيار IEC 62443-3-2 نهجاً قائماً على المخاطر لتعيين مستويات الأمان (SL) للمناطق والممرات. يحدد المعيار ثلاثة أنواع متميزة من مستويات الأمان:
1. مستوى الأمان المستهدف (SL-T): مستوى الأمان المطلوب تخصيصه لمنطقة أو ممر معين بناءً على تقييم المخاطر.
2. مستوى الأمان المُحقق (SL-A): المستوى الفعلي للأمان الذي توفره الضوابط الهيكلية والتدابير الوقائية المنفذة.
3. مستوى أمان القدرة (SL-C): القدرات الأمنية الكامنة والمدمجة في مكون أو نظام IACS تلقائياً (وفقاً لمعيار IEC 62443-3-3 / 4-2).
تعريفات مستويات الأمان (IEC 62443-1-1 / 3-3)
SL 1: الحماية ضد الانتهاكات غير المقصودة أو المصادفة.
SL 2: الحماية ضد الانتهاكات المتعمدة باستخدام وسائل بسيطة بموارد محدودة، ومهارات عامة، ودوافع منخفضة.
SL 3: الحماية ضد الانتهاكات المتعمدة باستخدام وسائل متطورة بموارد معتدلة، ومهارات متخصصة في أنظمة IACS، ودوافع معتدلة.
SL 4: الحماية ضد الانتهاكات المتعمدة باستخدام وسائل متطورة بموارد واسعة، ومهارات متخصصة في أنظمة IACS، ودوافع عالية (مثل الجهات التخريبية التي تدعمها الدول).
مثال: تقييم مخاطر نظام جرعات المواد الكيميائية وتحديد مستوى الأمان المستهدف SL-T
لتعيين مستوى SL-T لمنطقة جرعات المواد الكيميائية في محطة معالجة مياه بطاقة 50 مليون غالون يومياً (MGD):
الخطوة 1: تقييم العواقب
السيناريو: يقوم المهاجم بالتلاعب بسجلات الإخراج التناظرية لوحدة PLC التي تتحكم في مضخات قياس هيبوكلوريت الصوديوم (التطهير) وهيدروكسيد الصوديوم (ضبط الحموضة).
التأثير: تؤدي زيادة الجرعات إلى تلوث كيميائي سام في شبكة التوزيع؛ بينما يؤدي تقليل الجرعات إلى التعرض لمسببات الأمراض البيولوجية (مثل الكريبتوسبوريديوم*، *الجيارديا*، *الإشريكية القولونية E. coli*).
الخطورة: كارثية (على السلامة والصحة العامة)؛ تهديد مباشر لحياة الإنسان وفقدان طويل الأمد لثقة الجمهور.
الخطوة 2: تقييم قدرات التهديد
ناقل التهديد: يستغل المهاجمون رابط وصول عن بُعد ضعيفاً خاصاً بأحد الموردين، ويتسللون إلى خادم SCADA، ويصدرون أوامر بروتوكول صناعي غير موثقة إلى وحدة PLC الخاصة بالجرعات.
الاحتمالية: تعرض كبير للخطر بسبب وصلات الصيانة القديمة عن بُعد.
الخطوة 3: تعيين مستوى SL-T
نظراً لأن العواقب تنطوي على تأثيرات كارثية مباشرة على الصحة العامة، ويتطلب ناقل التهديد خبرة معتدلة إلى عالية في أنظمة IACS.
تحويل معيار IEC 62443 إلى دفاع حقيقي متعدد الطبقات
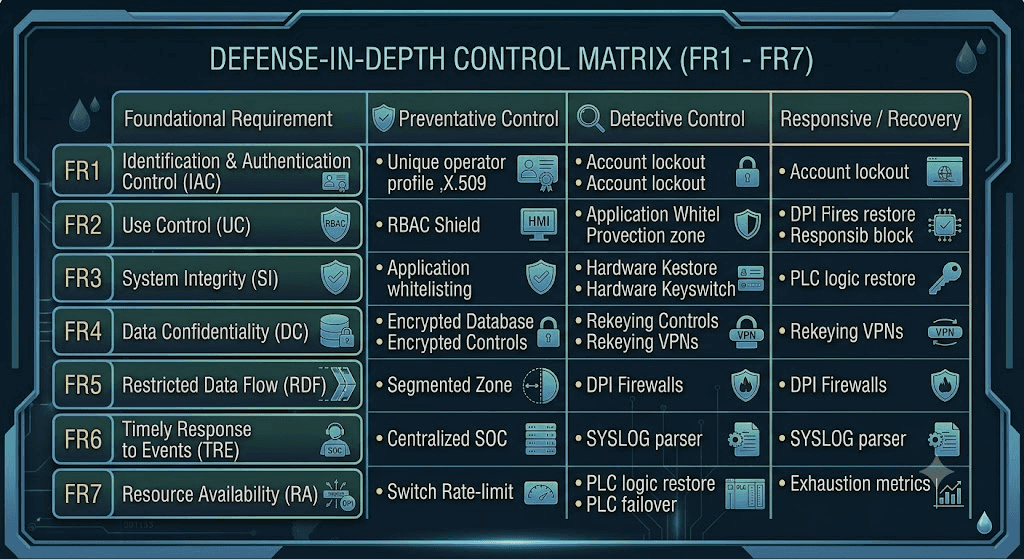
يحدد معيار IEC 62443-3-3 سبعة متطلبات أساسية (FRs) تشكل العمود الفقري للأمن الفني لأنظمة IACS. توضح المصفوفة الشاملة أدناه كيفية ترجمة هذه المتطلبات الأساسية إلى ضوابط قابلة للتنفيذ لمرفق المياه.
نمذجة سطح الهجوم
لتحصين النموذج الهيكلي، يجب على مرفق المياه تقييم نواقل التهديد المحتملة ضد المناطق والممرات الخاصة به. فيما يلي ثلاثة نواقل تهديد كلاسيكية في مرافق المياه والآلية التي تكسر بها بنية معيار IEC 62443 مسار الهجوم.
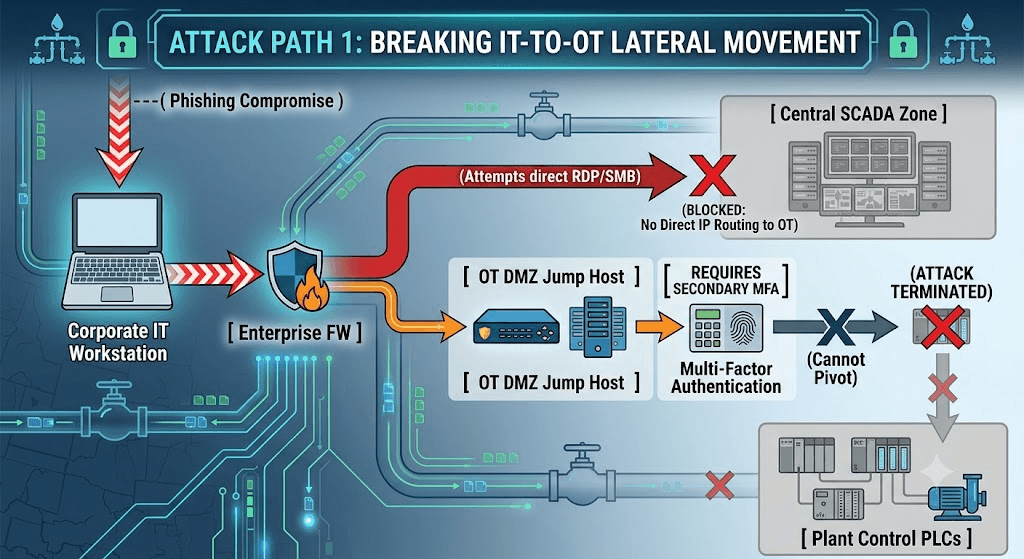
مسار الهجوم 1: اختراق تكنولوجيا المعلومات والانتقال إلى نظام SCADA المركزي
· الوصول الأولي: بريد إلكتروني للتصيد الاحتيالي المستهدف يخترق محطة عمل موظف المحاسبة في منطقة تكنولوجيا معلومات المؤسسة (IT).
· الحركة الجانبية (غير المجزأة): يقوم المهاجم بفحص الشبكة الفرعية للشركة، ويحدد منافذ SMB/RDP المفتوحة مباشرة على خادم SCADA، ويتسلل إليها مباشرة.
· الاحتواء وفقاً لمعيار IEC 62443: يتم فصل منطقة المؤسسة عن منطقة SCADA المركزية بواسطة منطقة منزوعة السلاح (DMZ) للتكنولوجيا التشغيلية. يتم حظر توجيه بروتوكول الإنترنت المباشر بين تكنولوجيا المعلومات ونظام SCADA. يصل المهاجم إلى جهاز الوثب (Jump Host) في المنطقة منزوعة السلاح للتكنولوجيا التشغيلية، والذي يتطلب مصادقة ثنائية تعتمد على الأجهزة (FR1). لا يستطيع المهاجم توفير العامل الثاني، مما ينهي الحركة الجانبية عند حدود المنطقة منزوعة السلاح.
مسار الهجوم 2: كمبيوتر محمول مخترق لمورد يقوم بتعديل منطق PLC
· الوصول الأولي: يقوم فني تابع لمورد خارجي للمواد الكيميائية بتوصيل كمبيوتر محمول للصيانة مصاب ببرامج ضارة مباشرة بمنفذ إيثرنت داخل مبنى معالجة محطة المياه.
· الحركة الجانبية: تفحص البرامج الضارة الشبكة الفرعية المحلية بحثاً عن وحدات PLC المكشوفة وتصدر طلبات كتابة غير موثقة لتغيير منطق السلم (ladder logic) الخاص بوحدات PLC.
· الاحتواء وفقاً لمعيار IEC 62443: تتطلب منافذ المحولات الفيزيائية التحكم في الوصول إلى الشبكة بمعيار 802.1X المرتبط بالشهادات التي يديرها المرفق (FR1). يتم تعيين الأجهزة غير المعترف بها إلى شبكة VLAN مخصصة للإصلاح دون توجيه. علاوة على ذلك، تتطلب وحدات PLC الخاصة بالجرعات تدوير مفتاح فيزيائي إلى وضع `REMOTE PROGRAMMING` قبل قبول تنزيل المنطق (FR3)، مما يبطل عمليات إعادة الكتابة التلقائية للمنطق.
مسار الهجوم 3: اختراق محطة ضخ عن بُعد عبر الاتصال الخلوي
· الوصول الأولي: يقوم المهاجم بفتح خزانة محطة رفع مياه الصرف الصحي البعيدة غير المراقبة فيزيائياً، ويتصل بالمنفذ التسلسلي/منفذ الإيثرنت لوحدة RTU، أو يخترق الموجه الخلوي.
· الحركة الجانبية: يحاول المهاجم التوجيه العكسي عبر اتصال شبكة WAN الميدانية الخلوية للوصول إلى النواة المركزية لنظام SCADA.
· الاحتواء وفقاً لمعيار IEC 62443: ترتبط منطقة محطة الضخ البعيدة بالموقع المركزي عبر ممر قياس عن بُعد مخصص. يفرض مجمع VPN المركزي قواعد جدار حماية صارمة تسمح فقط بمرور حركة بروتوكول DNP3 (TCP 20000) الموجهة إلى معالج القياس عن بُعد الأمامي المخصص (FEP). ويتم إسقاط الوصول المباشر لبروتوكول الإنترنت إلى محطات العمل الهندسية المركزية، أو واجهات HMI، أو شبكات الشركة تماماً عند البوابة (FR5).
تصميم البنية المرجعية
يوضح الشكل أدناه بنية مرجعية عملية تمثل نموذج دفاع قائم على معيار IEC 62443 لمرفق مياه متوسط إلى كبير.
قواعد الهيكل الأمني "يُمنع الاتصال نهائياً"
للحفاظ على السلامة الهيكلية للبنية المرجعية، تفرض البنية المرجعية حظراً صريحاً على الاتصالات التالية:
· يُمنع منعاً باتاً توصيل وحدات PLC/RTU من المستوى 1/0 مباشرة بشبكات تكنولوجيا معلومات الشركة أو الإنترنت.
· يُمنع منعاً باتاً السماح للأجهزة ذات الاتصال المزدوج (dual-homed) بالربط المباشر بين منطقة تكنولوجيا معلومات المؤسسة ونظام SCADA من المستوى 3 دون المرور عبر منطقة منزوعة السلاح (DMZ) للتكنولوجيا التشغيلية.
· يُمنع منعاً باتاً توجيه بروتوكولات صناعية غير مشفرة وبنصوص واضحة (Modbus TCP، DNP3 plain text) عبر الشبكات الخلوية العامة أو الشبكات اللاسلكية غير المشفرة.
· يُمنع منعاً باتاً مشاركة مخازن هوية المستخدمين (مثل Active Directory) بين بيئات تكنولوجيا معلومات الشركة والتكنولوجيا التشغيلية. يجب أن تحافظ التكنولوجيا التشغيلية على دليل هويات مستقل وغير موثوق به.
الدفاع متعدد الطبقات
يتطلب الدفاع متعدد الطبقات تطبيق ثماني طبقات أمان وظيفية متميزة عبر جميع المناطق والممرات المحددة.
· الطبقة 1 — الفيزيائية: أسوار أمنية عالية الحماية حول الحدود، ومستشعرات كشف التسلل المادي على فتحات محطات الرفع البعيدة، وأقفال واضحة للتلاعب على حاويات وحدات PLC، وتغطية بكاميرات المراقبة التلفزيونية (CCTV) في مرافق المآخذ الحيوية.
· الطبقة 2 — الشبكة: التجزئة الدقيقة للمناطق، وجدران حماية مع الفحص العميق للحزم (DPI) لفرض ممرات ذات صلاحيات دنيا، وتعطيل منافذ المحولات غير المخصصة، وعزل شبكات VLAN.
· الطبقة 3 — النظام: تحصين أنظمة التشغيل (تعطيل الخدمات/البروتوكولات غير المستخدمة)، وإدارة التحديثات البرمجية المعتمدة من بائعي التكنولوجيا التشغيلية، والقوائم البيضاء للتطبيقات (منع التشغيل افتراضياً) على واجهات HMI ومحطات العمل الهندسية (EWS).
· الطبقة 4 — الهوية: دليل نشط (Active Directory) مخصص للتكنولوجيا التشغيلية، ومصادقة ثنائية تعتمد على الأجهزة للوصول عن بُعد، والتحكم في الوصول القائم على الأدوار (RBAC)، وإدارة الوصول المميز (PAM) مع تسجيل الجلسات.
· الطبقة 5 — التطبيق / التحكم: تحصين برمجيات SCADA، وتحديد قيود واجهة HMI لفرض نطاقات قيم عددية صالحة لنقاط الضبط (مثل رفض إدخال معدل تغذية كيميائية يتجاوز الحدود المحددة)، والمفاتيح الفيزيائية على وحدات PLC.
· الطبقة 6 — الكشف: مستشعرات مراقبة شبكة التكنولوجيا التشغيلية الخاملة المنشورة على منافذ TAP/SPAN، وإنشاء خطوط أساسية مستمرة للسلوك، وتجميع السجلات مركزياً في نظام إدارة معلومات وأحداث الأمن (SIEM) المتوافق مع التكنولوجيا التشغيلية.
· الطبقة 7 — الاستجابة: خطط مجربة للاستجابة لحوادث التكنولوجيا التشغيلية، ومحفزات احتواء جدار الحماية التلقائية، ومسارات تصعيد تشغيلية محددة، وإجراءات تجاوز الفشل اليدوي.
· الطبقة 8 — الاسترداد: نسخ احتياطية غير متصلة بالإنترنت، وغير قابلة للتغيير، ومعزولة تماماً (air-gapped) لقواعد بيانات SCADA، ومشاريع HMI، وملفات منطق PLC الأصلية المعتمدة؛ وخطط استعادة الأنظمة بالكامل (bare-metal) التي تم التحقق من صحتها.
الوصول عن بُعد وإدارة مخاطر الأطراف الخارجية
يمثل وصول الموردين عن بُعد أحد نواقل الهجوم الرئيسية للبنية التحتية الحيوية. يتطلب معيار IEC 62443 التعامل مع الوصول عن بُعد ليس فقط كمسألة اتصال بالشبكة، بل كبنية ممرات ومناطق مخصصة وخاضعة للرقابة الصارمة.
القواعد التشغيلية للوصول الآمن للأطراف الخارجية
1. لا اتصالات دائمة: يجب تعطيل اتصالات VPN الخاصة بالموردين افتراضياً ("مغلقة دائماً") وتمكينها فقط عند الطلب وخلال فترات صيانة محددة.
2. موافقة صريحة من مشغل المحطة: حتى مع وجود بيانات اعتماد صالحة، لا يمكن لجلسة المورد الاتصال حتى يوافق مشغل المحطة يدوياً على الطلب النشط داخل واجهة SCADA.
3. وصول مؤقت محدد بوقت: تنتهي صلاحية أذونات الوصول تلقائياً بعد فترة زمنية محددة (مثل ساعتين). وتتطلب التمديدات إعادة تفويض.
4. تسجيل كامل للجلسات: يجب تسجيل جميع جلسات RDP و SSH الخاصة بالموردين بدقة فيديو عالية وتخزينها لأغراض التدقيق والمراجعة الجنائية الرقمية.
مراقبة التكنولوجيا التشغيلية والكشف عنها
تعتمد أنظمة كشف التسلل التقليدية (IDS) الخاصة بتكنولوجيا المعلومات على ملفات التوقيعات وتتوقع تغييرات متكررة في حالة الاتصال. بينما تعمل أدوات مراقبة شبكة التكنولوجيا التشغيلية الخاملة دون إحداث تداخل عبر منافذ TAP للشبكة أو منافذ SPAN للمحولات لبناء خطوط أساسية سلوكية للبروتوكولات الصناعية.
الاستجابة للحوادث: احتواء تكنولوجيا المعلومات مقابل احتواء التكنولوجيا التشغيلية
تعتمد استراتيجيات الاحتواء في بيئات تكنولوجيا المعلومات بشكل متكرر على عزل الأجهزة بسرعة، أو إيقاف تشغيل الشبكات الفرعية، أو إنهاء العمليات. أما في مرافق المياه، فإن تطبيق منطق احتواء تكنولوجيا المعلومات قد يؤدي إلى حدوث إخفاقات تشغيلية كارثية.
مثال على خطة الاستجابة: محطة عمل هندسية (EWS) مخترقة
1. التحقق من السلامة: يقوم مشغلو المحطة على الفور بالتحقق من معايير العملية الفيزيائية (مستويات خزانات المياه الصافية، وضغوط التوزيع، ومعدلات الجرعات) باستخدام مقاييس اللوحة المحلية والعدادات السلكية المستقلة.
2. عزل الممر المنطقي: قطع ممر الاتصال C-2 (من محطة EWS إلى وحدات PLC من المستوى 1) عند جدار حماية DPI. لا تقم بإيقاف تشغيل محطة EWS على الفور للحفاظ على أدلة الذاكرة العشوائية المؤقتة (RAM).
3. تدوير مفاتيح التحكم الفيزيائية: تحويل جميع وحدات PLC الميدانية يدوياً إلى وضع التشغيل `RUN` (تعطيل إمكانية البرمجة عن بُعد) عبر جميع منصات المعالجة.
4. تفعيل البديل السلكي يدويًا: في حال الكشف عن تلاعب بواجهة HMI، يتم تحويل منصات المعالجة إلى وضع التحكم اليدوي المحلي باستخدام مفاتيح التحكم الفيزيائية (HOA) في لوحات التحكم المادية.
5. التحقيق الجنائي والاسترداد الرئيسي: أخذ صورة جنائية رقمية لمحطة EWS. وإعادة تثبيت نظام محطة العمل من وسائط تخزين آمنة وغير متصلة بالإنترنت، وإعادة تثبيت البرمجيات المعتمدة، وإجراء مقارنة موقعة رقمياً لمنطق PLC مع النسخ الاحتياطية الأصلية المعتمدة.
إطار عمل القياس: مؤشرات الأداء الرئيسية ومؤشرات المخاطر الرئيسية
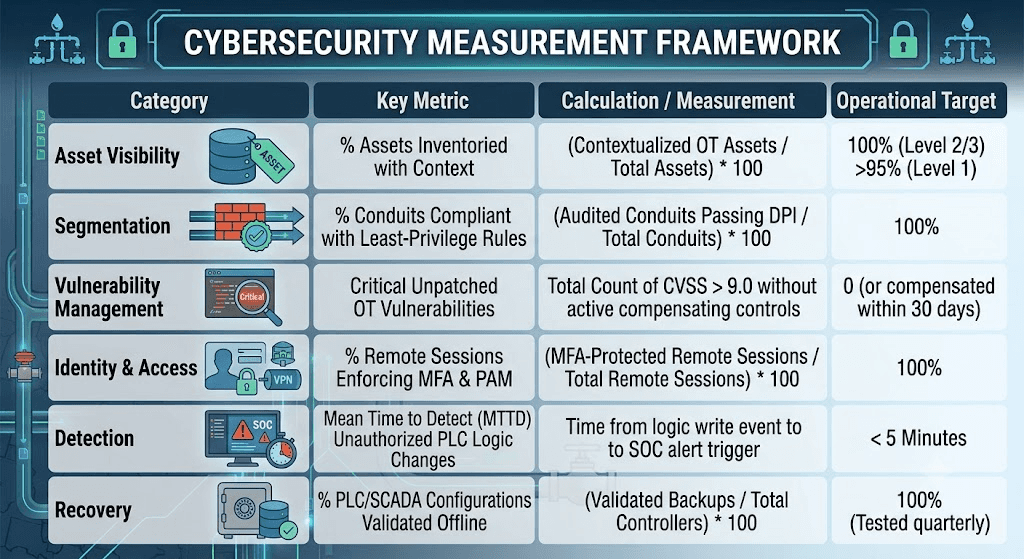
يجب أن يقيس نظام إدارة الأمن السيبراني لمرافق المياه الأداء مقابل أهداف صريحة ومحددة.
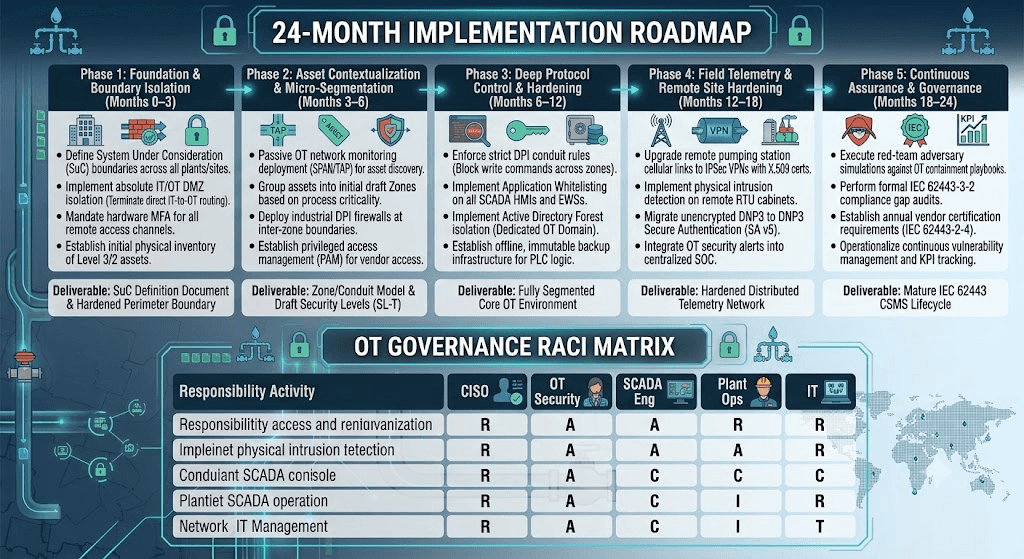
خارطة طريق التنفيذ (0–24 شهراً) ومصفوفة المسؤوليات (RACI) للحوكمة
يتطلب تنفيذ بنية معيار IEC 62443 عبر مرافق المياه نهجاً تدريجياً يعطي الأولوية للحد من المخاطر قبل شراء التكنولوجيا.
10 أخطاء شائعة تقع فيها مرافق المياه عند تطبيق معيار IEC 62443
· التعامل مع معيار IEC 62443 كقائمة تدقيق للامتثال لمرة واحدة: النظر إلى المعيار كعملية تدقيق ثابتة بدلاً من كونه عملية مستمرة لدورة الحياة الهندسية والتشغيلية.
· هيكلة المناطق بناءً على طوبولوجيا الشبكة فقط: تصميم المناطق بناءً على شبكات IP الفرعية الحالية فقط بدلاً من تجميع الأصول وفقاً لخطورة العملية التشغيلية وتأثيرها على السلامة.
· تعيين مستويات الأمان المستهدفة ($\text{SL-T}$) بشكل عشوائي: تحديد مستوى عام $\text{SL-T} = 3$ لكافة مرافق الأداة الخدمية دون إجراء تقييمات المخاطر التفصيلية المطلوبة بموجب معيار IEC 62443-3-2، مما يؤدي إلى أعباء تشغيلية غير مستدامة.
· الاعتماد على جدران حماية تكنولوجيا المعلومات دون فحص عميق للحزم الصناعية (DPI): السماح بمرور بروتوكولات Modbus TCP أو DNP3 الخام عبر جدران الحماية دون فحص رموز وظائف البروتوكول وحدود الحمولة.
· تجاهل الأصول البعيدة الموزعة: تأمين محطة معالجة المياه المركزية مع ترك وحدات RTU الخاصة بمحطات الرفع غير المراقبة متصلة عبر روابط خلوية غير مشفرة.
· مشاركة نطاقات Active Directory بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية: استخدام بيانات اعتماد الشركة لتسجيل الدخول إلى نظام SCADA الخاص بالتكنولوجيا التشغيلية، مما يتيح لعمليات التصيد الاحتيالي الناجحة في الشركة الحصول على حقوق المسؤول فوراً في بيئة التكنولوجيا التشغيلية.
· الاعتماد المفرط على المراقبة الخاملة كعنصر تحكم معوض: نشر أدوات الكشف الخامل عن شذوذ الشبكة مع ترك شبكات مسطحة وغير مجزأة ومنافذ USB ومحولات فيزيائية مفتوحة دون حماية.
· منح وصول دائم للموردين عبر شبكات VPN: إعطاء الشركات المصنعة الخارجية قنوات وصول دائمة وغير مراقبة بدلاً من تنفيذ بنيات أجهزة وثب (jump-host) محددة بوقت وموافق عليها من المشغل.
· إهمال الأمن الفيزيائي في المواقع الميدانية البعيدة: تنفيذ ضوابط أمنية برمجية عالية المستوى مع ترك خزائن لوحات التحكم الميدانية غير مقفلة ويمكن الوصول إليها باستخدام مفاتيح رئيسية فيزيائية قياسية.
· تطبيق إجراءات احتواء حوادث تكنولوجيا المعلومات على بيئات العمليات: إيقاف تشغيل واجهات HMI أو قطع اتصالات الشبكة بالكامل أثناء وقوع حادث دون تقييم السلامة الفيزيائية، أو التأثيرات الهيدروليكية، أو توفر التحكم اليدوي المحلي.
قائمة التحقق العملية للتنفيذ ودورة حياة الدفاع النهائية
يعمل برنامج الأمن السيبراني المرن لمرافق المياه على حلقة تغذية راجعة مستمرة:
قائمة التحقق من التحقق والامتثال
[ ] الخطوة 1: تحديد الحدود
[ ] توثيق النظام الخاضع للدراسة (SuC) بشكل صريح.
[ ] رسم خرائط لجميع نقاط اتصال تكنولوجيا المعلومات/التكنولوجيا التشغيلية، وبوابات الوصول عن بُعد، والروابط الميدانية.
[ ] الخطوة 2: تقسيم المناطق والممرات
[ ] نشر المنطقة منزوعة السلاح (DMZ) للتكنولوجيا التشغيلية؛ مع منع التوجيه المباشر لبروتوكول الإنترنت بين تكنولوجيا معلومات الشركة والتكنولوجيا التشغيلية من المستوى 3.
[ ] عزل مناطق العمليات الحيوية (جرعات المواد الكيميائية، المآخذ) في مناطق منفصلة.
[ ] استخدام جدران حماية تفرض استخدام ممرات تعتمد على الفحص العميق للحزم (DPI) لبروتوكولات التكنولوجيا التشغيلية.
[ ] الخطوة 3: التحكم في الهوية والوصول
[ ] إنشاء دليل نشط (Active Directory) مخصص ومعزول للتكنولوجيا التشغيلية.
[ ] فرض المصادقة الثنائية (MFA) على جميع قنوات الوصول عن بُعد.
[ ] توجيه وصول الجهات الخارجية عبر جهاز وثب (jump host) خاص بإدارة الوصول المميز (PAM).
[ ] الخطوة 4: تحصين الأنظمة والتطبيقات
[ ] تمكين القوائم البيضاء للتطبيقات على جميع واجهات HMI ومحطات العمل الهندسية.
[ ] ضبط المفاتيح الفيزيائية على وحدات PLC إلى وضع التشغيل RUN أثناء العمليات العادية.
[ ] تعطيل منافذ المحولات الفيزيائية غير المستخدمة؛ وفرض معيار 802.1X حيثما كان ذلك ممكناً تشغيلياً.
[ ] الخطوة 5: الكشف والاسترداد
[ ] نشر مستشعرات مراقبة أمن التكنولوجيا التشغيلية الخاملة على منافذ TAP/SPAN الأساسية.
[ ] تخزين النسخ الاحتياطية لأنظمة SCADA و HMI ومنطق PLC في وسائط تخزين غير قابلة للتغيير ومعزولة تماماً (air-gapped).
[ ] اختبار خطط الاستجابة لحوادث التكنولوجيا التشغيلية من خلال تمارين المحاكاة سنوياً.
المراجع وقائمة المصادر
1. ISA/IEC 62443-1-1:2018 — *الأمن لأنظمة الأتمتة والتحكم الصناعي — الجزء 1-1: المصطلحات والمفاهيم والنماذج.*
2. ISA/IEC 62443-2-1:2009 — *الأمن لأنظمة الأتمتة والتحكم الصناعي — الجزء 2-1: إنشاء برنامج أمن لأنظمة الأتمتة والتحكم الصناعي.*
3. ISA/IEC 62443-3-2:2020 — *الأمن لأنظمة الأتمتة والتحكم الصناعي — الجزء 3-2: تقييم المخاطر الأمنية لتصميم النظام.*
4. ISA/IEC 62443-3-3:2013 — *الأمن لأنظمة الأتمتة والتحكم الصناعي — الجزء 3-3: متطلبات أمن النظام ومستويات الأمان.*
5. ISA/IEC 62443-4-2:2019 — *الأمن لأنظمة الأتمتة والتحكم الصناعي — الجزء 4-2: المتطلبات الأمنية الفنية لمكونات IACS.*
6. خدمات الأمن السيبراني لقطاع المياه والصرف الصحي من CISA — *وكالة الأمن السيبراني وأمن البنية التحتية (CISA)، توجيهات قطاع المياه.*
7. منشور NIST الخاص 800-82 المراجعة 3 — *دليل أمن التكنولوجيا التشغيلية (OT)*، المعهد الوطني للمعايير والتكنولوجيا.
8. AWWA G430-13 — *الممارسات الأمنية للتشغيل والإدارة*، الجمعية الأمريكية لأعمال المياه.
9. AWWA J100-10 — *إدارة المخاطر والمرونة لأنظمة المياه والصرف الصحي*، الجمعية الأمريكية لأعمال المياه.
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

What the French supermarket cyberattack reveals about OT security
Prayukth K V

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz







