Shieldworkz destacado en Tech Insider
Shieldworkz destacado en: Cobertura de la filtración de datos de Manchester Airports Group, lo que significan las afirmaciones de FulcrumSec para la seguridad de la infraestructura crítica
A finales de agosto de 2026, Manchester Airports Group (MAG), operador de los aeropuertos de Manchester, Londres Stansted y East Midlands, reveló una brecha de seguridad de datos que afectó a aproximadamente 8.7 millones de clientes. Días después, un grupo que se hace llamar FulcrumSec se atribuyó la responsabilidad en un informe publicado por BleepingComputer, afirmando que había filtrado cerca de 86 GB de datos, incluidos casi 200,000 registros vinculados a planes de viaje programados para 2026. El grupo afirma que obtuvo acceso a través de credenciales de la API de Iterable expuestas e integradas en el JavaScript del lado del cliente, una integración de la plataforma de marketing y no un sistema operativo o crítico para la seguridad.
Shieldworkz se menciona entre las fuentes de la industria, junto con BleepingComputer, la BBC, Bitdefender y Security Magazine, cuyos informes y análisis han definido la comprensión pública del incidente. Esta página resume la brecha de seguridad, la sitúa dentro del debate más amplio sobre la ciberseguridad adyacente a la infraestructura y describe la perspectiva que Shieldworkz aporta a las organizaciones que aseguran entornos complejos de alto valor como los aeropuertos.
Por qué es importante esta cobertura
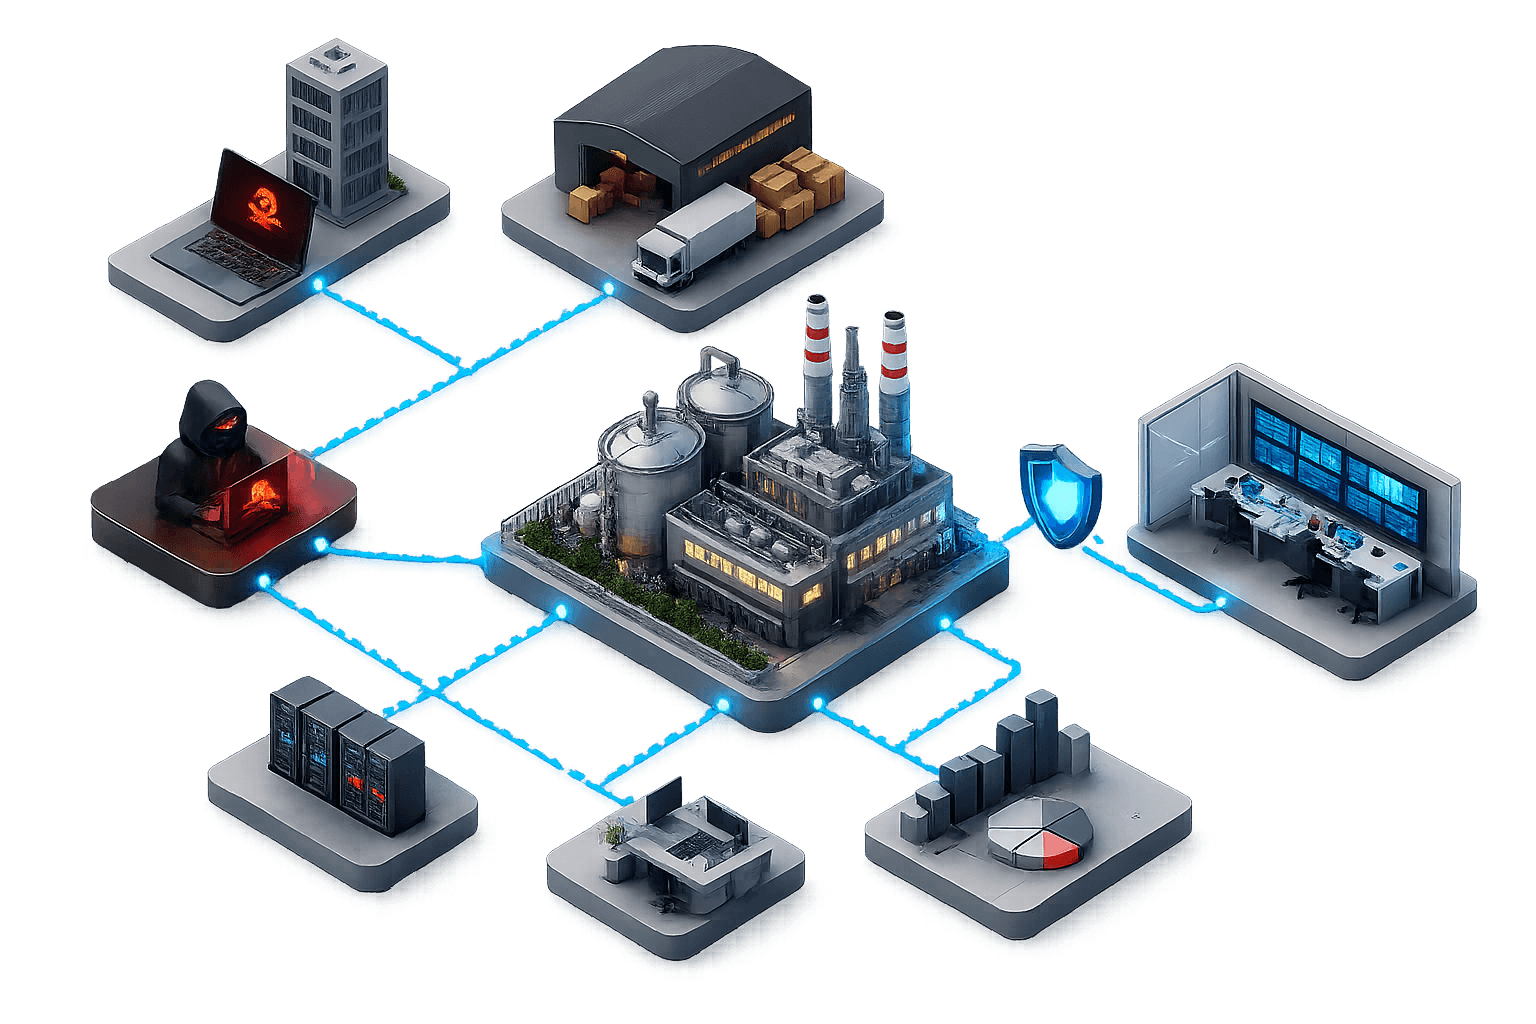
Los aeropuertos ocupan una posición única en el panorama de la seguridad: están clasificados como infraestructura crítica en la mayoría de las jurisdicciones, sin embargo, una gran parte de su superficie de ataque (sistemas de reserva, programas de lealtad, plataformas de marketing, portales de Wi-Fi) es TI empresarial estándar, no la tecnología operativa (OT) que gobierna las pistas, los sistemas de equipaje o la coordinación del tráfico aéreo. El incidente de MAG ilustra exactamente esa división.
Según el propio relato de MAG, la vulneración no afectó a los sistemas de seguridad de la aviación, los datos de pago ni las contraseñas. Afectó a una plataforma orientada al cliente utilizada para reservas de estacionamiento, salas VIP y Fast Track. Las afirmaciones de FulcrumSec, de ser precisas, sugieren que la exposición fue más amplia y profunda de lo que se reveló inicialmente: perfiles de clientes consolidados, historiales de reservas e itinerarios de viaje futuros.
Esta distinción es importante para la forma en que la industria de la seguridad (y Shieldworkz específicamente) define el riesgo. Una vulneración que nunca amenaza los sistemas operativos aún puede:
Generar una exposición regulatoria desmesurada (la ICO del Reino Unido está evaluando el caso conforme al RGPD y la Ley de Protección de Datos)
Permiten ataques de phishing y de ingeniería social altamente dirigidos, ya que los atacantes pueden hacer referencia a reservas y fechas de viaje reales
Crear un riesgo de seguridad física, ya que saber con precisión cuándo viajará alguien es información que tiene un valor que va más allá del fraude
Erosionar la confianza pública en un operador responsable tanto de servicios de conveniencia como, de manera adyacente, de infraestructura de transporte crítica
Perspectiva de Shieldworkz
El trabajo continuo de Shieldworkz se centra en la ciberseguridad de OT (tecnología de operación) y la ciberseguridad industrial para operadores de infraestructura crítica, sectores donde las consecuencias de una vulneración pueden extenderse más allá de la exposición de datos y convertirse en una interrupción física y operativa. Visto desde esa perspectiva, el incidente de MAG es un caso de estudio útil más que un evento de OT directo.
La supuesta causa raíz (una credencial de API para una plataforma de captación de clientes de terceros expuesta en el código del lado del cliente) es un patrón que los equipos de seguridad industrial y de infraestructura conocen bien a partir de las evaluaciones de riesgo de convergencia IT/OT. Las credenciales, integraciones y flujos de datos que parecen limitarse al "lado de marketing de la empresa" a menudo se encuentran más cerca de las redes operativas centrales de lo que sugieren los organigramas, particularmente en el caso de operadores que ejecutan una infraestructura compartida de identidad, red o gestión de proveedores en todas las unidades de negocio.
Desde la perspectiva de Shieldworkz, el incidente refuerza varios principios que también sustentan marcos como IEC 62443 para la seguridad de los sistemas de automatización y control industrial, a pesar de que esta brecha de seguridad específica queda fuera del alcance directo de IEC 62443:
Disciplina de segmentación: Los sistemas de marketing orientados al cliente no deben tener una ruta plausible hacia las redes operativas o de seguridad, y esa separación debe ser probada, no asumida.
Gestión de riesgos de terceros y de API: Las integraciones de proveedores (Iterable, en este caso) son una superficie de ataque en constante crecimiento tanto en contextos de TI como de OT, y la higiene de credenciales para estas integraciones merece el mismo escrutinio que se da a las cuentas de acceso remoto en entornos industriales.
Transparencia de incidentes: La brecha entre la divulgación confirmada de MAG y las afirmaciones de FulcrumSec subraya por qué el alcance oportuno y preciso de un incidente es importante tanto para la reputación regulatoria como para la confianza pública, una lección igualmente relevante para los operadores de infraestructura crítica que gestionan la respuesta a incidentes de OT.
Por qué es importante este reconocimiento
Ser citado junto a medios de comunicación consolidados como BleepingComputer, la BBC, Bitdefender y Security Magazine es una señal de que el análisis de Shieldworkz se considera una voz creíble y relevante en los informes de brechas de seguridad generales, y no solo dentro de los círculos especializados en ciberseguridad industrial y de OT. Para una empresa cuyo enfoque principal es la protección de infraestructuras críticas, la visibilidad en la cobertura de un incidente que afecta a un importante operador de transporte extiende esa credibilidad a un público más amplio, incluidos los líderes de seguridad empresarial que, de otro modo, no interactuarían con comentarios específicos de OT. También refleja un reconocimiento más amplio del sector de que los riesgos de seguridad de TI y OT están convergiendo, y que las empresas con una profunda experiencia en ciberseguridad industrial tienen información valiosa que ofrecer incluso en incidentes que comienzan en los sistemas empresariales convencionales.
Conclusiones clave de la cobertura
Mismo incidente, alcance ampliado: La afirmación de FulcrumSec del 30 de agosto no es una nueva brecha de seguridad, es una reatribución y expansión del incidente que MAG reveló el 27 de agosto, que ahora alega el robo de 86 GB frente a los campos confirmados más limitados de MAG.
El punto de entrada fue una integración de marketing, no de OT: La supuesta ruta de ataque (credenciales expuestas de la API de Iterable en el JavaScript del lado del cliente) destaca la exposición de credenciales de SaaS y API como un riesgo persistente y subestimado.
Los datos confirmados frente a los reclamados difieren significativamente: MAG confirmó correos electrónicos, números de teléfono, códigos postales y registros de vehículos; FulcrumSec afirma tener perfiles consolidados y alrededor de 200,000 registros de viajes futuros, ninguna de las dos cifras ha sido verificada de forma independiente.
No hay datos de pago ni de pasaportes involucrados: MAG afirma que los detalles bancarios, datos de tarjetas, contraseñas y números de pasaporte nunca se almacenaron en el sistema afectado.
Los operadores de infraestructura crítica enfrentan riesgos desproporcionados: incluso una brecha no operativa en un aeropuerto atrae el escrutinio regulatorio (evaluación de la ICO), riesgo reputacional e implicaciones de seguridad física vinculadas a la exposición de los patrones de viaje.
La extorsión sin cifrado es la táctica dominante: la amenaza de FulcrumSec de publicar datos en lugar de implementar ransomware refleja una tendencia más amplia de 2026 hacia la extorsión por robo de datos sobre los ataques disruptivos.

Acerca de Shieldworkz
Shieldworkz ayuda a las organizaciones a asegurar la Tecnología Operativa (OT), IoT y los Sistemas Ciberfísicos (CPS) en toda la infraestructura industrial y nacional. Nuestro equipo de investigación de amenazas combina telemetría conocedora del sector, detección impulsada por la búsqueda y respuesta activa a incidentes para encontrar exposiciones ocultas y construir caminos de recuperación resilientes.
Visita nuestro sitio web: https://shieldworkz.com
Para consultas de prensa y entrevistas con expertos, contacte a: info@shieldworkz.com
Manténgase a la vanguardia de las amenazas del mañana con Shieldworkz, su socio en ciberseguridad OT proactiva.
Aprender más & Recursos
Visita nuestro sitio web: https://shieldworkz.com
Para consultas de prensa y entrevistas con expertos, contacte a: info@shieldworkz.com
Manténgase a la vanguardia de las amenazas del mañana con Shieldworkz, su socio en ciberseguridad OT proactiva.
Aprender más & Recursos
Leer el artículo de noticias