Shieldworkz destacado en The Supply Chainer
Shieldworkz destacado en The Supply Chainer: El ransomware ya no necesita tocar el sistema de control para detener una planta
Shieldworkz fue destacado recientemente en The Supply Chainer, abordando un cambio que los equipos de seguridad ven cada vez más sobre el terreno: el ransomware ya no necesita tocar los sistemas de control de una planta para paralizarla. Los atacantes están descubriendo que es igual de efectivo, y a menudo más fácil, atacar a los proveedores, integradores y conexiones de proveedores que rodean a los entornos de OT. En el artículo, Prayukth explica por qué un enfoque de defensa en profundidad basado en la norma IEC 62443 se está volviendo esencial, y qué deben monitorear ahora los líderes de planta y operaciones más allá de la propia sala de control. Lea la cobertura completa y la perspectiva de Shieldworkz a continuación.
Por qué es importante esta cobertura
Esta cobertura es importante porque desafía una suposición sobre la cual la industria ha construido años de defensa: que robustecer la sala de control es suficiente. El escenario que describe The Supply Chainer muestra cómo una planta puede quedar completamente paralizada sin que su tecnología de operación (OT) sea tocada, simplemente porque los sistemas empresariales de los que depende un proveedor se apagan. Junto con el hallazgo de Check Point Research sobre un aumento del 56% interanual en los ataques de ransomware a fabricantes, el artículo demuestra que la superficie de ataque real se ha trasladado silenciosamente hacia el exterior, hacia los proveedores, integradores y sistemas empresariales que rodean a la OT en lugar de estar dentro de ella.
Una planta puede quedar inactiva sin que ningún atacante toque un PLC o un HMI; la interrupción proviene completamente de fuera del sistema de control.
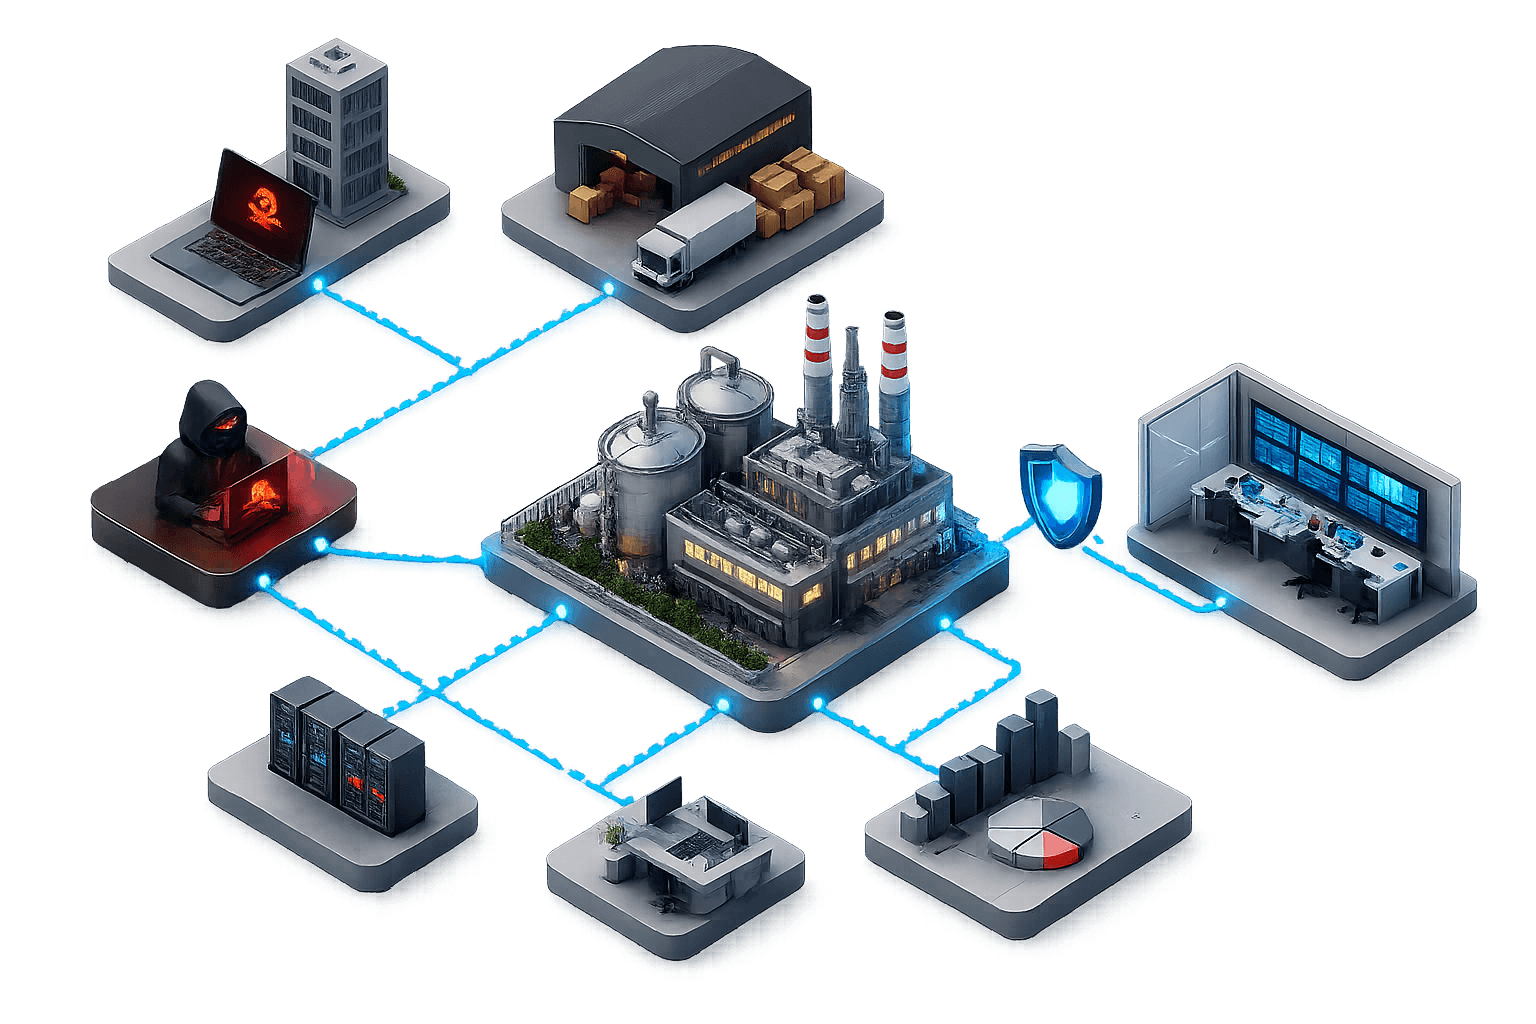
La sección de The Supply Chainer comienza con un escenario que los equipos de seguridad reconocen cada vez más: un proveedor de equipos de nivel dos es blanco de un ataque de ransomware durante el fin de semana y, para el lunes, la planta a la que brinda soporte se encuentra paralizada; no debido a una brecha en el sistema de control, sino porque los sistemas de gestión de pedidos y de soporte de ingeniería del proveedor quedaron inoperativos.
Con esos sistemas caídos, no se envían piezas de repuesto, no se distribuyen actualizaciones de firmware y no se desplaza a ningún técnico, lo que deja a la planta inactiva por consecuencia, no por un ataque directo.
Con esos sistemas caídos, no se envían piezas de repuesto, no se distribuyen actualizaciones de firmware y no se desplaza a ningún técnico, lo que deja a la planta inactiva por consecuencia, no por un ataque directo.
Citando la investigación de Check Point Research, el artículo señala que los ataques de ransomware contra fabricantes aumentaron un 56% interanual en 2025, alcanzando los 1,466 incidentes.
Ese incremento se atribuye a la obsolescencia de la infraestructura de TO, a las extensas redes de proveedores y a la creciente accesibilidad del ransomware como servicio.
Perspectiva de Shieldworkz
Prayukth K V, director de Shieldworkz para la región de la UE, comentó a The Supply Chainer que cuando los atacantes dejan de dirigirse directamente a los sistemas de control, el verdadero desafío se convierte en la contención, no solo en la prevención. Señaló la defensa en profundidad según la norma IEC 62443, donde los activos críticos se encuentran detrás de zonas monitoreadas que limitan la propagación de una intrusión.
También advirtió sobre un cambio en la responsabilidad a nivel de planta: los líderes de operaciones ahora deben vigilar riesgos como los medios extraíbles no monitoreados y el tráfico no verificado de IT a OT, donde una sólida higiene de activos y la visibilidad continua son tan importantes como cualquier control individual.
El artículo vinculó esto con un cambio relacionado en el acceso remoto de proveedores, y el CTO de Xona Systems señaló un abandono del acceso de técnicos basado en VPN en favor de conexiones basadas en sesiones y sujetas a aprobación, una tendencia que evoca el enfoque basado en zonas de Shieldworkz.
De manera más notable, Prayukth advirtió que una brecha que comienza en un proveedor no se queda contenida allí, sino que puede llegar a las redes corporativas, a los SOC de nivel nacional o a sistemas sensibles de la planta como los respaldos, donde los datos pueden ser alterados o extraídos.
Por qué es importante este reconocimiento
El hecho de que se nos busque para esta colaboración no es casualidad; The Supply Chainer recurrió a Shieldworkz específicamente porque la ciberseguridad industrial y de IoT es el enfoque central de la firma, y la respuesta de Prayukth refleja una perspectiva construida a partir del trabajo directo dentro de entornos de OT, no de comentarios desde el exterior. Para una publicación leída por tomadores de decisiones de la cadena de suministro y operaciones, contar con el enfoque de Shieldworkz de «primero la contención» como el núcleo técnico de la historia, señala la posición que ocupa la firma en la conversación de la industria: no solo como un proveedor, sino como una fuente confiable de orientación fundamentada y basada en estándares. También refuerza la dirección en la que Shieldworkz ha estado construyendo sus propias ofertas: que la seguridad de OT hoy en día depende menos de un único perímetro fortificado y más de zonas estructuradas y monitoreadas, controles de acceso de proveedores más estrictos y visibilidad continua en todo el entorno extendido de la planta.
The Supply Chainer buscó a Shieldworkz específicamente por su enfoque principal en la ciberseguridad industrial y de IoT.
La perspectiva de Prayukth refleja experiencia operativa directa en OT, no comentarios externos.
Anclar el núcleo técnico de la historia posiciona a Shieldworkz como una fuente confiable y basada en estándares para periodistas y operadores de seguridad.
La cobertura refuerza la propia dirección estratégica de Shieldworkz: zonas estructuradas y monitoreadas, controles de acceso de proveedores más estrictos y visibilidad continua sobre un único perímetro fortalecido.
Conclusiones clave de la cobertura
El ransomware interrumpe cada vez más el funcionamiento de las plantas de forma indirecta al afectar los sistemas empresariales de un proveedor, y no los sistemas de control de la planta.
Check Point Research registró un aumento interanual del 56% en los ataques de ransomware contra fabricantes en 2025, sumando un total de 1,466 incidentes.
Prayukth K V de Shieldworkz abogó por un enfoque de defensa en profundidad alineado con la norma IEC 62443, utilizando zonas monitoreadas para contener, y no solo prevenir, las intrusiones.
Los líderes de planta y operaciones ahora necesitan visibilidad sobre los riesgos extendidos: medios extraíbles no monitoreados, tráfico de IT a OT sin control y prácticas de acceso remoto de proveedores.
Una brecha que comienza en un proveedor o integrador puede propagarse mucho más allá de su origen, alcanzando redes corporativas, SOC a nivel nacional o zonas sensibles como sistemas de respaldo.
El cambio de la industria descrito por Shieldworkz, de un acceso VPN permanente para proveedores a conexiones basadas en sesiones y sujetas a aprobación, refleja una tendencia más amplia de alejarse del acceso no monitoreado de terceros.

Acerca de Shieldworkz
Shieldworkz ayuda a las organizaciones a asegurar la Tecnología Operativa (OT), IoT y los Sistemas Ciberfísicos (CPS) en toda la infraestructura industrial y nacional. Nuestro equipo de investigación de amenazas combina telemetría conocedora del sector, detección impulsada por la búsqueda y respuesta activa a incidentes para encontrar exposiciones ocultas y construir caminos de recuperación resilientes.
Visita nuestro sitio web: https://shieldworkz.com
Para consultas de prensa y entrevistas con expertos, contacte a: info@shieldworkz.com
Manténgase a la vanguardia de las amenazas del mañana con Shieldworkz, su socio en ciberseguridad OT proactiva.
Aprender más & Recursos
Visita nuestro sitio web: https://shieldworkz.com
Para consultas de prensa y entrevistas con expertos, contacte a: info@shieldworkz.com
Manténgase a la vanguardia de las amenazas del mañana con Shieldworkz, su socio en ciberseguridad OT proactiva.
Aprender más & Recursos
Leer el artículo de noticias