Shieldworkz Destacado en Elektroniknet
Incidente de ciberseguridad de Boston Scientific: Cronología, impacto y análisis
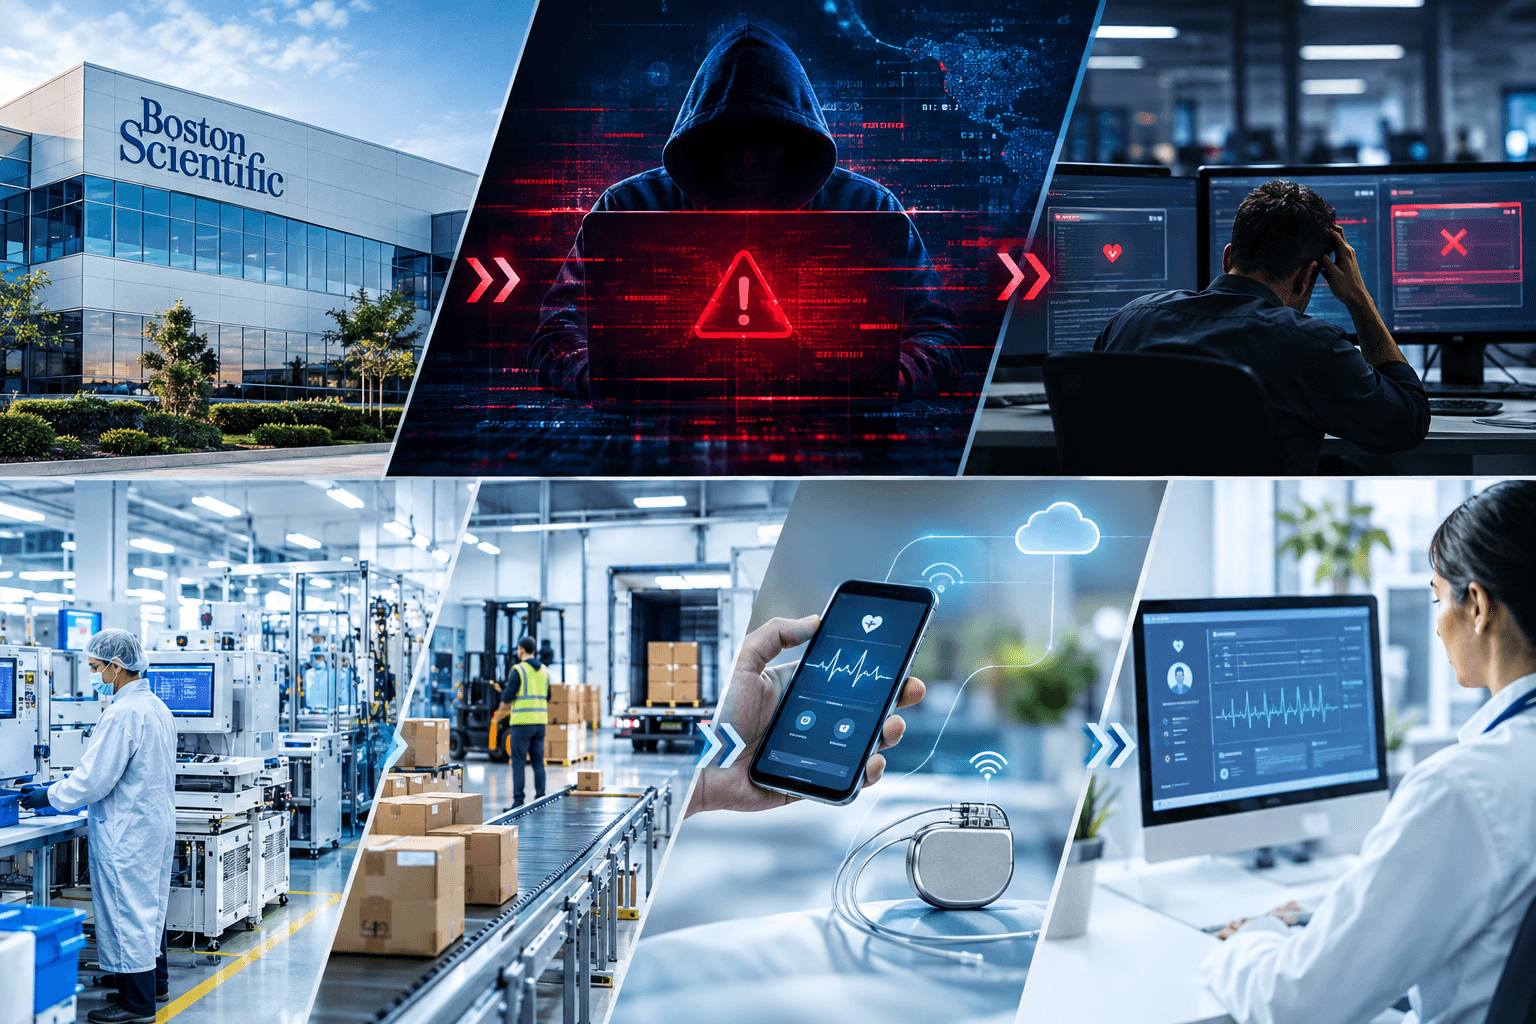
Boston Scientific identificó el incidente el 25 de agosto de 2026 y lo notificó a la SEC al día siguiente, señalando afectaciones en su red de TI y en aplicaciones empresariales clave, incluyendo el procesamiento de pedidos y envíos. El 9 de septiembre, la compañía informó que la manufactura, el cumplimiento de pedidos y los envíos se habían restablecido por completo, y que se había reanudado la activación del monitoreo remoto para dispositivos cardíacos.
La cobertura detrás de esta página incluyó el análisis del incidente realizado por Shieldworkz. Se basó en información disponible públicamente y constituye una interpretación, no un dictamen forense. La compañía no ha confirmado públicamente el vector de ataque inicial ni a la parte responsable.

Incidente de ciberseguridad de Boston Scientific: Cronología, impacto y análisis
Boston Scientific identificó el incidente el 25 de agosto de 2026 y lo notificó a la SEC al día siguiente, señalando afectaciones en su red de TI y en aplicaciones empresariales clave, incluyendo el procesamiento de pedidos y envíos. El 9 de septiembre, la compañía informó que la manufactura, el cumplimiento de pedidos y los envíos se habían restablecido por completo, y que se había reanudado la activación del monitoreo remoto para dispositivos cardíacos.
La cobertura detrás de esta página incluyó el análisis del incidente realizado por Shieldworkz. Se basó en información disponible públicamente y constituye una interpretación, no un dictamen forense. La compañía no ha confirmado públicamente el vector de ataque inicial ni a la parte responsable.

Por qué es importante esta cobertura
Las organizaciones industriales y de productos conectados rara vez operan en sistemas aislados. La TI empresarial respalda el ERP, el cual programa la producción y libera los envíos. Las plataformas de identidad otorgan acceso en entornos de oficina, planta y nube. El acceso remoto da soporte a la ingeniería y el mantenimiento, y los servicios en la nube respaldan a los productos conectados.
Cuando estas capas se protegen como dominios independientes, las dependencias entre ellas quedan sin gestionar. Los controladores y el equipo de producción pueden no verse afectados mientras que los sistemas que autorizan, programan y envían su producción no están disponibles.
Por ello, la división tradicional entre la seguridad de TI y la seguridad operativa resulta inadecuada. La pregunta más útil es qué procesos de negocio cruzan ese límite y qué sucede con ellos cuando se pierde uno de los lados.
Por qué es importante esta cobertura
Las organizaciones industriales y de productos conectados rara vez operan en sistemas aislados. La TI empresarial respalda el ERP, el cual programa la producción y libera los envíos. Las plataformas de identidad otorgan acceso en entornos de oficina, planta y nube. El acceso remoto da soporte a la ingeniería y el mantenimiento, y los servicios en la nube respaldan a los productos conectados.
Cuando estas capas se protegen como dominios independientes, las dependencias entre ellas quedan sin gestionar. Los controladores y el equipo de producción pueden no verse afectados mientras que los sistemas que autorizan, programan y envían su producción no están disponibles.
Por ello, la división tradicional entre la seguridad de TI y la seguridad operativa resulta inadecuada. La pregunta más útil es qué procesos de negocio cruzan ese límite y qué sucede con ellos cuando se pierde uno de los lados.
Perspectiva de Shieldworkz
Shieldworkz no investigó este incidente. Así es como abordamos el problema que describe.
Comience con las dependencias. Mapee qué servicios digitales y de negocio necesita realmente la continuidad de la producción, incluidos ERP, identidad, acceso remoto y conexiones de terceros, y trátelos como parte del modelo de riesgo operativo. Comprenda la exposición de los accesos con privilegios, ya que una sola identidad puede abarcar sistemas de TI y de planta.
Luego, limite hasta dónde puede propagarse un problema. Separe los entornos críticos donde tenga sentido y supervise las comunicaciones a través de los límites entre TI y OT para que la actividad inusual sea visible a tiempo. Prepare opciones de aislamiento que contengan un incidente sin detener innecesariamente las operaciones críticas.
Finalmente, planifique la recuperación como un ejercicio operativo. Mantenga rutas de recuperación resilientes y evalúe si las operaciones pueden continuar, no solo si existen respaldos. Los productos conectados, los sistemas industriales y la infraestructura de soporte forman un solo ecosistema.
Por qué es importante este reconocimiento
La cobertura pública de incidentes como este traslada la discusión de «¿Se vio comprometido el dispositivo?» a «¿Qué procesos operativos dependen de los sistemas que rodean a ese dispositivo?». La resiliencia cibernética debe contemplar la cadena completa: desde la infraestructura digital y el proceso operativo hasta el impacto en el cliente o paciente. Un análisis cuidadoso ayuda a los equipos a plantearse esta pregunta antes de que un incidente los obligue a hacerlo.
Conclusiones clave de la cobertura
Un producto físico funcional no garantiza la continuidad operativa; los sistemas circundantes son los que deciden si este puede construirse, lanzarse y recibir soporte.
Las dependencias de TI empresarial, como el ERP y las aplicaciones de negocio, pueden convertirse en dependencias de producción.
La identidad y el acceso abarcan diversos entornos, por lo que su exposición tiene consecuencias que van más allá de la TI convencional.
Los sistemas centralizados necesitan procedimientos probados de recuperación y respaldo ante contingencias, no solo copias de seguridad.
Las evaluaciones deben rastrear las dependencias en todo el ecosistema, en lugar de limitarse a las vulnerabilidades de los activos.
Perspectiva de Shieldworkz
Shieldworkz no investigó este incidente. Así es como abordamos el problema que describe.
Comience con las dependencias. Mapee qué servicios digitales y de negocio necesita realmente la continuidad de la producción, incluidos ERP, identidad, acceso remoto y conexiones de terceros, y trátelos como parte del modelo de riesgo operativo. Comprenda la exposición de los accesos con privilegios, ya que una sola identidad puede abarcar sistemas de TI y de planta.
Luego, limite hasta dónde puede propagarse un problema. Separe los entornos críticos donde tenga sentido y supervise las comunicaciones a través de los límites entre TI y OT para que la actividad inusual sea visible a tiempo. Prepare opciones de aislamiento que contengan un incidente sin detener innecesariamente las operaciones críticas.
Finalmente, planifique la recuperación como un ejercicio operativo. Mantenga rutas de recuperación resilientes y evalúe si las operaciones pueden continuar, no solo si existen respaldos. Los productos conectados, los sistemas industriales y la infraestructura de soporte forman un solo ecosistema.
Por qué es importante este reconocimiento
La cobertura pública de incidentes como este traslada la discusión de «¿Se vio comprometido el dispositivo?» a «¿Qué procesos operativos dependen de los sistemas que rodean a ese dispositivo?». La resiliencia cibernética debe contemplar la cadena completa: desde la infraestructura digital y el proceso operativo hasta el impacto en el cliente o paciente. Un análisis cuidadoso ayuda a los equipos a plantearse esta pregunta antes de que un incidente los obligue a hacerlo.
Conclusiones clave de la cobertura
Un producto físico funcional no garantiza la continuidad operativa; los sistemas circundantes son los que deciden si este puede construirse, lanzarse y recibir soporte.
Las dependencias de TI empresarial, como el ERP y las aplicaciones de negocio, pueden convertirse en dependencias de producción.
La identidad y el acceso abarcan diversos entornos, por lo que su exposición tiene consecuencias que van más allá de la TI convencional.
Los sistemas centralizados necesitan procedimientos probados de recuperación y respaldo ante contingencias, no solo copias de seguridad.
Las evaluaciones deben rastrear las dependencias en todo el ecosistema, en lugar de limitarse a las vulnerabilidades de los activos.

Acerca de Shieldworkz
Shieldworkz ayuda a las organizaciones a asegurar la Tecnología Operativa (OT), IoT y los Sistemas Ciberfísicos (CPS) en toda la infraestructura industrial y nacional. Nuestro equipo de investigación de amenazas combina telemetría conocedora del sector, detección impulsada por la búsqueda y respuesta activa a incidentes para encontrar exposiciones ocultas y construir caminos de recuperación resilientes.
Acerca de Shieldworkz
Shieldworkz ayuda a las organizaciones a asegurar la Tecnología Operativa (OT), IoT y los Sistemas Ciberfísicos (CPS) en toda la infraestructura industrial y nacional. Nuestro equipo de investigación de amenazas combina telemetría conocedora del sector, detección impulsada por la búsqueda y respuesta activa a incidentes para encontrar exposiciones ocultas y construir caminos de recuperación resilientes.
Visita nuestro sitio web: https://shieldworkz.com
Para consultas de prensa y entrevistas con expertos, contacte a: info@shieldworkz.com
Manténgase a la vanguardia de las amenazas del mañana con Shieldworkz, su socio en ciberseguridad OT proactiva.
Aprender más & Recursos
Visita nuestro sitio web: https://shieldworkz.com
Para consultas de prensa y entrevistas con expertos, contacte a: info@shieldworkz.com
Manténgase a la vanguardia de las amenazas del mañana con Shieldworkz, su socio en ciberseguridad OT proactiva.
Aprender más & Recursos
Leer el artículo de noticias