



Prayukth K V
Durante los últimos 30 días, los datos de telemetría analizados en los entornos de honeypots de Shieldworkz revelaron un cambio notable: los intentos directos de intrusión dirigidos a activos de Tecnología Operativa (OT) y Sistemas de Control Industrial (ICS) han disminuido ligeramente.
Para un observador sin experiencia o una junta directiva corporativa que revise métricas de alto nivel, una caída en los sondeos directos contra activos de OT de Nivel 2 y Nivel 3 podría transmitir un mensaje erróneo. Sin embargo, interpretar un mes de telemetría tranquila en los honeypots como una reducción real del riesgo es uno de los errores de cálculo más peligrosos que una organización puede cometer.
Los datos subyacentes sugieren una realidad más matizada. La aparente desaceleración de las intrusiones directas a OT no indica en absoluto que los actores de amenazas avanzadas hayan abandonado sus objetivos en infraestructura crítica. Más bien, refleja un cambio o una posible reorientación de sus mecánicas operativas. Los actores de amenazas parecen estar cambiando los intentos de acceso inicial ruidosos y por fuerza bruta contra activos de OT por un reconocimiento profundo dentro de los accesos ya establecidos y compromisos agresivos en redes de TI municipales y de servicios públicos con menores defensas.
La pausa en OT: lo que revelan los datos de telemetría
Para evaluar esta tendencia adecuadamente, debemos separar estrictamente la telemetría observada de la interpretación analítica.
Telemetría observada
Volumen de sondeo directo: los honeypots de Shieldworkz que emulan servicios OT/ICS como Modbus, DNP3, Ethernet/IP e interfaces de ingeniería específicas de proveedores registraron una marcada disminución en los intentos directos y externos de intrusión durante el último mes.
Cambios en la actividad regional: si bien las interacciones directas con honeypots de OT disminuyeron, las operaciones activas contra redes adyacentes al sector energético en Europa y entornos de servicios de agua potable en las Américas mantuvieron un ritmo elevado.
Interpretación analítica
La reducción en los sondeos directos entrantes a los honeypots de OT indica que los adversarios están iniciando menos intentos de acceso inicial frescos y de amplio espectro contra dispositivos industriales expuestos.
Esta falta de tráfico entrante hacia los honeypots no demuestra que las redes de OT de producción existentes y no monitoreadas estén libres de presencia adversaria.
Una ventana de 30 días representa una instantánea breve en los ciclos de campaña de los actores de amenazas. Tratar una caída a corto plazo en la actividad entrante de los honeypots como evidencia de una disminución general en la intención del adversario confunde la visibilidad de detección con el ritmo operativo real de la amenaza.
¿Qué podría explicar esta disminución?
Cuando los sondeos de los adversarios disminuyen en la telemetría expuesta a Internet sin una resolución geopolítica correspondiente o una intervención de las fuerzas del orden, surgen tres hipótesis operativas:
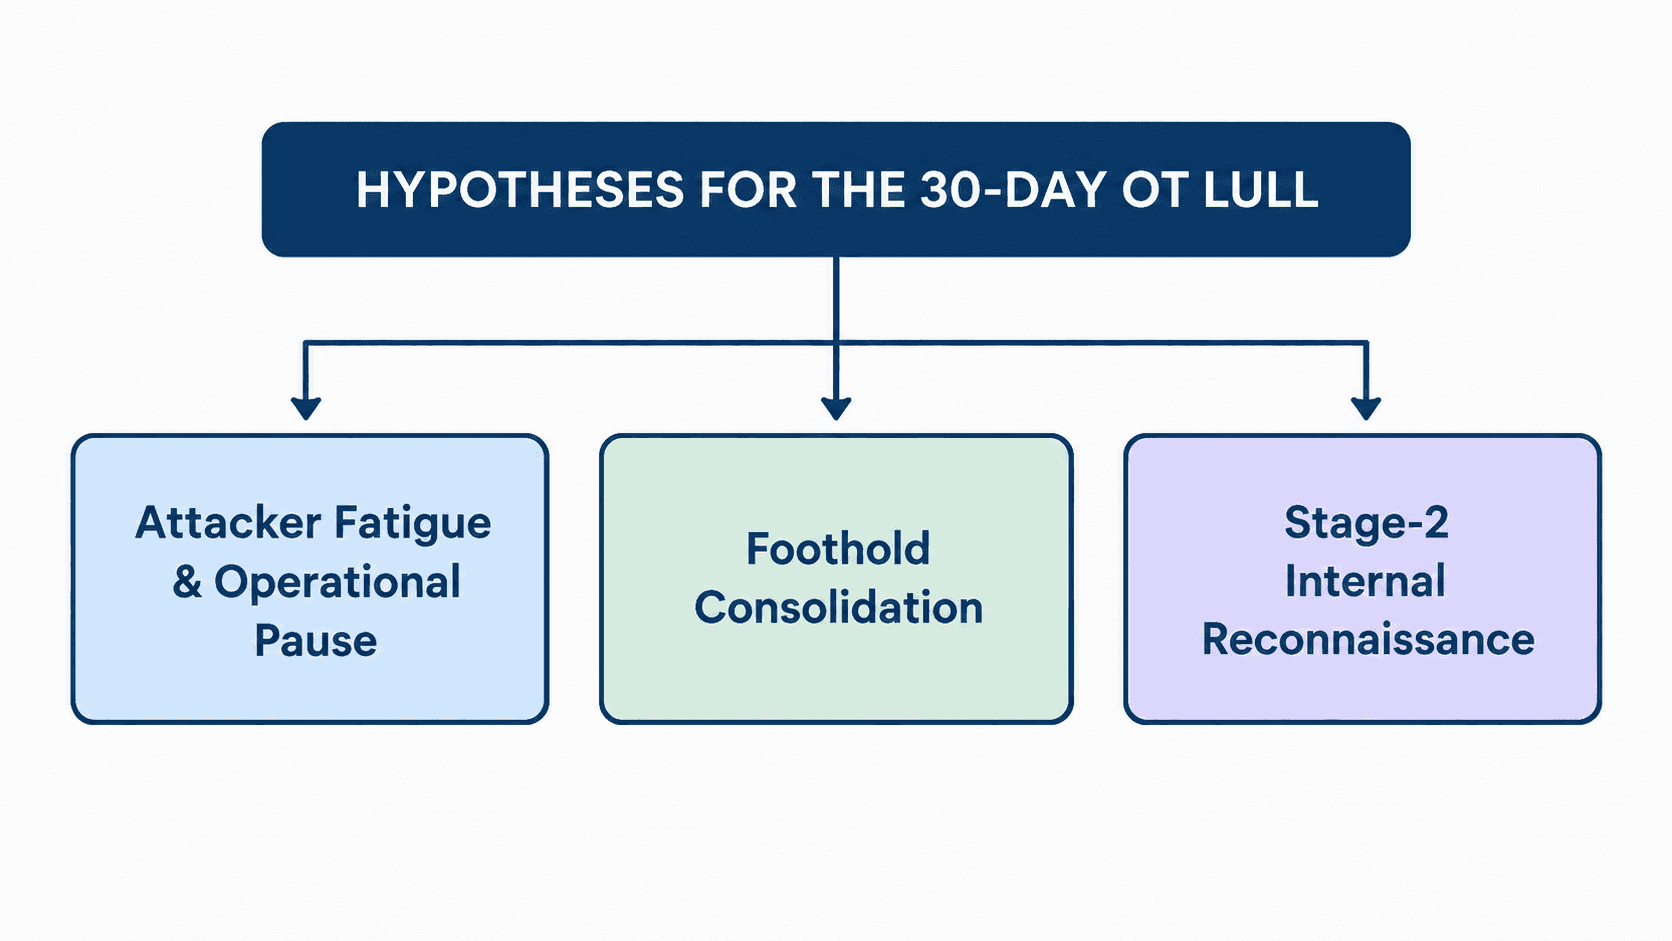
Hipótesis A: Fatiga del atacante y pausas en el ciclo de vida de la campaña
El ciclo de campañas de ritmo acelerado observado hasta mediados de 2026 impuso una tensión operativa significativa sobre los actores de amenazas. Mantener pipelines de intrusión activos y de múltiples etapas requiere una reposición constante de infraestructura, recolección de credenciales y personalización de cargas útiles (payloads). Una pausa temporal a menudo sigue al agotamiento operativo o al desabastecimiento de recursos, durante el cual los grupos de amenazas detienen las iniciativas de escaneo masivo para rearmarse, rotar infraestructura y procesar los datos exfiltrados.
Hipótesis B: Consolidación de accesos sobre nuevos accesos
Los adversarios que lograron acceder exitosamente durante las primeras campañas de 2026 posiblemente ya no necesiten realizar sondeos ruidosos de acceso inicial. En lugar de exponer su infraestructura operativa para cosechar nuevos puntos de acceso inicial, los actores con motivación financiera o patrocinados por estados a menudo pasan a una fase de mantenimiento interno. Durante esta fase, los esfuerzos se centran en establecer accesos secundarios persistentes, elevar privilegios y auditar entornos previamente comprometidos.
Hipótesis C: Reconocimiento interno de Etapa 2
Los datos observados se alinean estrechamente con patrones en los que los adversarios, ya situados dentro de redes operativas o corporativas, cambian hacia el reconocimiento interno y el monitoreo de tráfico. Esto incluye mapear la topología de la red, identificar interfaces humano-máquina (HMI), localizar estaciones de trabajo de ingeniería (EWS), identificar personal clave, ventanas de oportunidad de ataque y analizar flujos de protocolos industriales. Esta actividad ocurre enteramente dentro de zonas limítrofes internas y genera una huella nula en los honeypots expuestos al exterior.
Los atacantes no han desaparecido
Mientras que los sondeos directos contra activos de OT aislados cayeron, la actividad adversaria en los entornos de TI municipales y de servicios públicos aumentó notablemente durante el mismo período exacto.
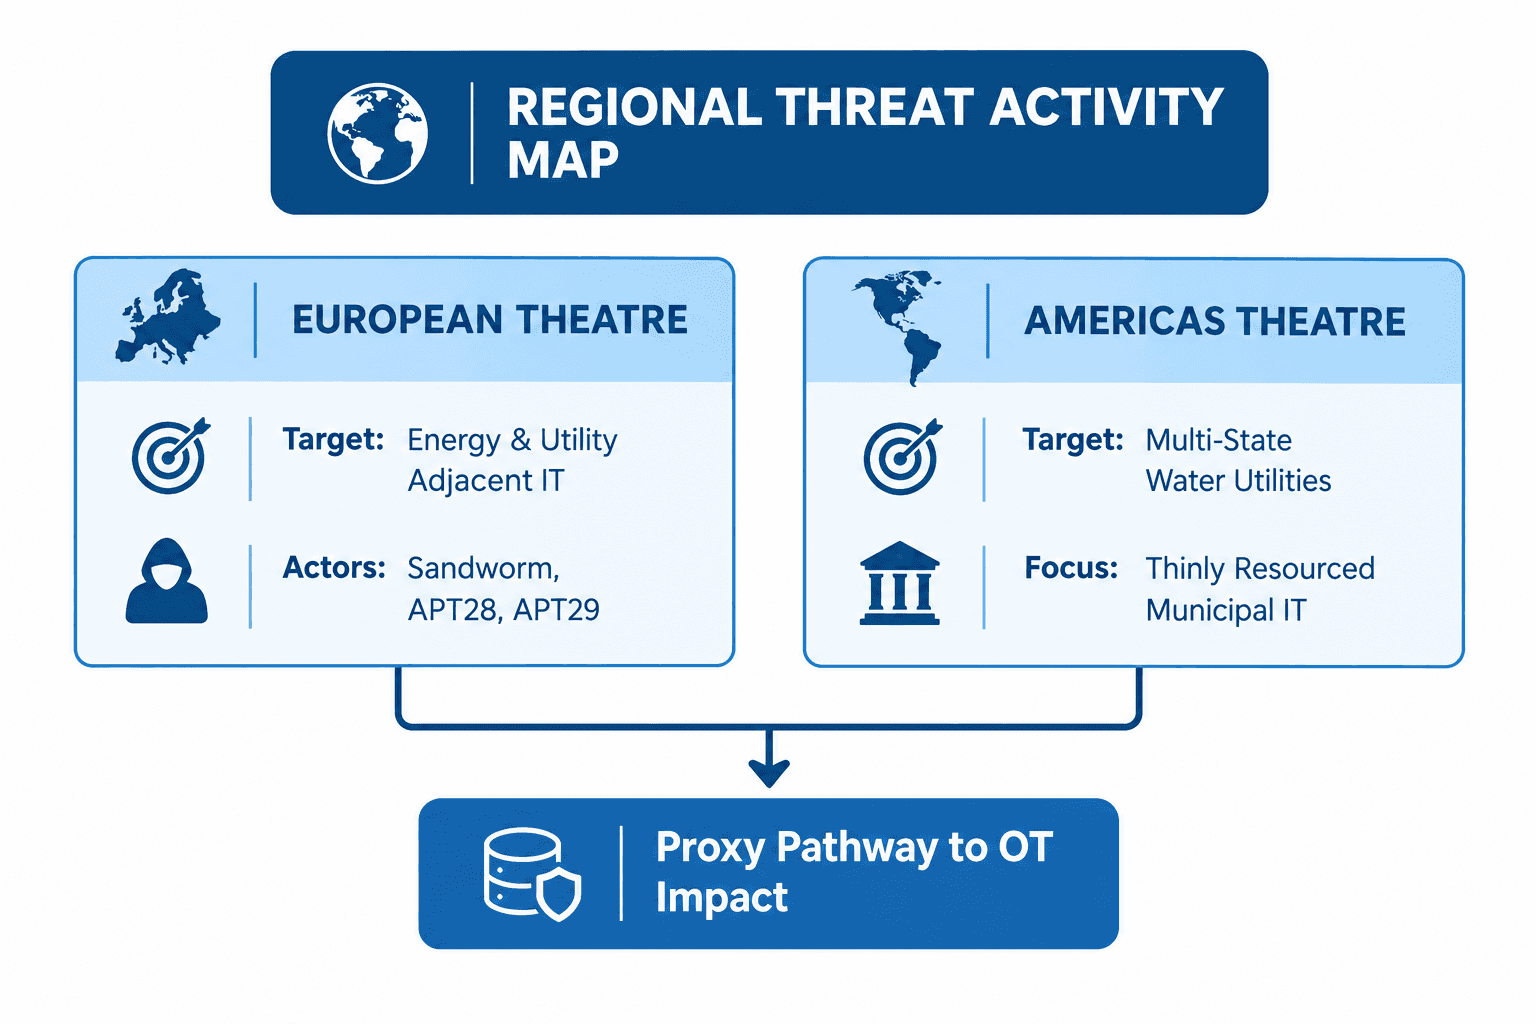
Infraestructura de servicios públicos en Europa
En Europa, grupos patrocinados por estados —específicamente Sandworm, APT28 y APT29— han mantenido operaciones focalizadas dirigidas a redes adyacentes a servicios públicos y energía. En lugar de intentar la explotación directa de la red contra sistemas de control de supervisión y adquisición de datos (SCADA) robustecidos, estos grupos continúan comprometiendo sistemas de TI corporativos, administrativos y de proveedores externos conectados a empresas energéticas.
Sector del agua en las Américas
En las Américas, la telemetría apunta a intrusiones interestatales ampliadas dirigidas a empresas municipales de agua. Los operadores municipales pequeños y medianos gestionan habitualmente la infraestructura de tratamiento y distribución de agua utilizando plataformas centralizadas de gestión de TI que carecen de personal dedicado a la seguridad de OT, autenticación multifactor (MFA) robusta o una segmentación de red estricta.
Los entornos de TI como puerta de entrada a la infraestructura crítica
El cambio operativo hacia la TI municipal y de servicios públicos es una tendencia clave observada y analizada que amerita un comentario más profundo. Los adversarios reconocen que vulnerar el Nivel 3 de OT directamente a menudo requiere eludir servidores de salto (jump hosts), manejar protocolos propietarios de proveedores y arriesgarse a una detección inmediata mediante monitoreo especializado de anomalías en OT.
Al expandir las actividades de amenaza para involucrar sistemas de TI municipales corporativos, los actores de amenazas obtienen diversas ventajas estratégicas:
Confianza en credenciales compartidas: las redes administrativas municipales utilizan con frecuencia controladores de dominio compartidos, configuraciones de inicio de sesión único (SSO) o VPN heredadas que abarcan tanto la TI administrativa como las operaciones de servicios públicos.
Estaciones de trabajo de gestión con doble interfaz de red (dual-homed): los sistemas de TI en servicios públicos municipales más pequeños a menudo albergan software de gestión remota con doble interfaz (como TeamViewer, RDP, LogMeIn) utilizado por los operadores para monitorear activos de campo, ofreciendo una ruta sin supervisión a través de los firewalls de red.
Menor velocidad de detección: las redes de TI municipales suelen generar un ruido operativo considerable y frecuentemente carecen de cobertura de Centro de Operaciones de Seguridad (SOC) las 24 horas, lo que otorga a los adversarios semanas o meses para llevar a cabo reconocimientos sin ser detectados.
Este posicionamiento valida la evaluación de que las condiciones actuales del mercado reflejan una sustitución de objetivos, no una reducción del riesgo. El compromiso de la TI municipal podría servir como base de preparación para una interrupción posterior adyacente a la OT.
Lo que los datos no nos pueden decir: limitaciones de la telemetría
Un análisis de inteligencia riguroso requiere reconocer los límites de nuestros recursos de recopilación:
Sesgo de telemetría de honeypots: los honeypots miden el escaneo oportunista a nivel de todo Internet y los sondeos externos fáciles de explotar. No pueden capturar tácticas dirigidas de uso de herramientas nativas del sistema (Living-off-the-Land o LotL) ejecutadas mediante credenciales válidas comprometidas dentro de una red privada de servicios públicos.
Limitaciones de una ventana de 30 días: un solo mes de datos no puede establecer una macrotendencia multianual. La actividad de los actores de amenazas fluctúa según los ciclos de desarrollo, mandatos geopolíticos y cambios de infraestructura.
Límites de atribución e intención: la telemetría de sondeos por sí sola no puede revelar el objetivo final de un adversario. Un actor que recopila capturas de pantalla de la configuración de una red corporativa puede estar realizando una recolección rutinaria de inteligencia o preparándose silenciosamente para una campaña destructiva con wipers.
Dicho esto, el propósito tras la redacción de este artículo es lograr que los equipos de seguridad de OT reconozcan esta pausa y fomentar una discusión sobre las posibles razones detrás de ella.
Plan de acción defensivo: qué deben vigilar los equipos de seguridad de OT y los SOC
Para mitigar los riesgos asociados con este cambio, los equipos de seguridad deben reorientar sus estrategias de detección, pasando de los sondeos en perímetros externos al movimiento lateral interno.
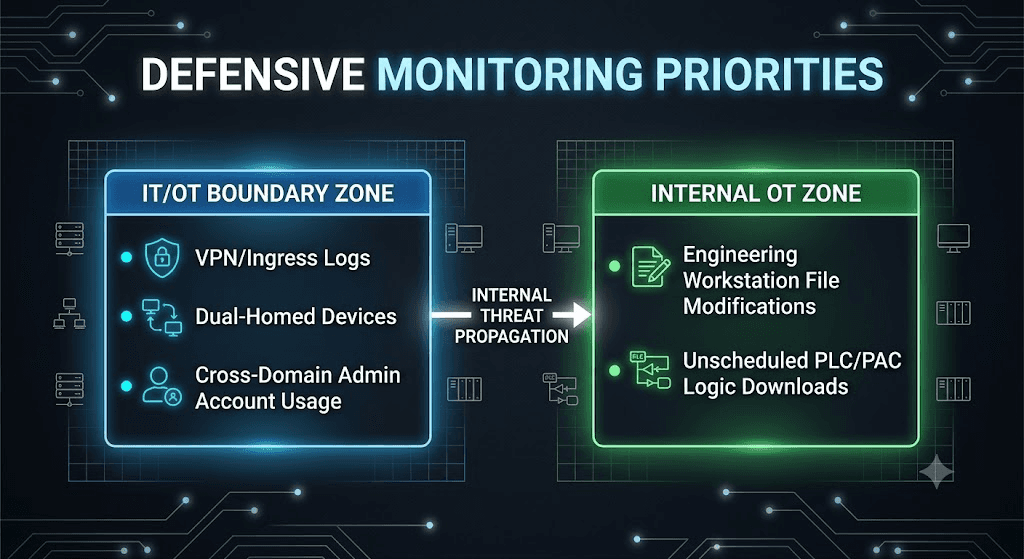
Recomendaciones estratégicas para SOCs, CISOs y operadores de OT
Tratar los Jump Hosts de IT-OT como activos de alto riesgo
Exigir MFA estricto y respaldado por hardware para todas las rutas de acceso remoto que conecten la TI corporativa/municipal con las zonas limítrofes de OT.
Terminar todas las sesiones administrativas persistentes que crucen el límite del Nivel 3 del Modelo Purdue.
Auditar el software de gestión remota y de doble interfaz (dual-homed)
Identificar y eliminar herramientas de acceso remoto no autorizadas (como AnyDesk, ScreenConnect, TeamViewer) en todos los endpoints administrativos de servicios públicos municipales.
Aplicar listas blancas de IP estrictas y registro de sesiones para las herramientas autorizadas de gestión remota.
Incrementar las detecciones de reconocimiento interno
Implementar alertas basadas en comportamiento para herramientas de extracción de credenciales (p. ej., Mimikatz, volcados de memoria de LSASS) y escaneo de subredes internas dentro de entornos de TI corporativos.
Monitorear los registros de Active Directory para detectar consultas inusuales de nombres principales de servicio (SPN) o intentos anómalos de escalada de privilegios de administrador de dominio.
Monitorear estaciones de trabajo de ingeniería en busca de indicadores de Etapa 2
Auditar cambios en el sistema de archivos, instalación de software no autorizado y modificaciones inesperadas en archivos de proyecto en Estaciones de Trabajo de Ingeniería (EWS) e Interfaces Humano-Máquina (HMI).
Aplicar verificaciones estrictas de línea base para las descargas de lógica en controladores lógicos programables (PLC) y unidades terminales remotas (RTU), tratando los cambios de configuración no programados como incidentes de seguridad activos.
La telemetría disponible es más consistente con un cambio operativo que con evidencia de una retirada estratégica, y debe señalarse que la observación de 30 días (por sí sola) no es suficiente para confirmar dicha conclusión. Tratar esta pausa como una señal para relajar la postura defensiva malinterpreta las métricas de los honeypots y pasa por alto el comportamiento de los adversarios.
A medida que los grupos patrocinados por estados y los actores de infraestructura crítica consideran un giro hacia entornos de TI municipales y de servicios públicos con menos recursos, los equipos de seguridad empresarial deben reconocer que el perímetro ha cambiado. La principal amenaza para las operaciones industriales hoy en día rara vez es un ataque inmediato de día cero contra un PLC aislado. En su lugar, es la consolidación silenciosa y persistente de accesos a través de redes de TI corporativas lo que eventualmente otorga a los adversarios un acceso no supervisado al bucle de control físico.
Acceda al documento de actualización de inteligencia sobre amenazas de Shieldworkz para el 1S 2026
Dossier sobre el actor de amenazas FulcrumSec
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

IE & E Industries Ransomware Claim: What Orova’s Listing Does and Doesn’t Prove
Team Shieldworkz

Calmont Wire & Cable Ransomware Claim 2026: What Akira's Listing Means for Industrial Suppliers
Team Shieldworkz

NIST SP 800-82 Rev 4 Draft: What Changes for OT Security Teams (Comments Due Nov 30)
Team Shieldworkz

Bridgestone HosePower Ransomware Claim: What Pear’s Listing Does and Doesn’t Prove
Team Shieldworkz

France Blood Storage Cyberattack 2026: What Happened to EFS Cold Rooms, and What It Means for Healthcare OT
Team Shieldworkz

Amadeus Breach Explained: How One Vendor’s Stolen Credentials Exposed Airline Passenger Data Across Asia
Team Shieldworkz







