



Prayukth K V
Una investigación basada en evidencia sobre el ataque de ransomware de septiembre de 2026, el compromiso de la TI empresarial, la resiliencia operativa y la pregunta sin responder sobre la contención de IT/OT
Resumen
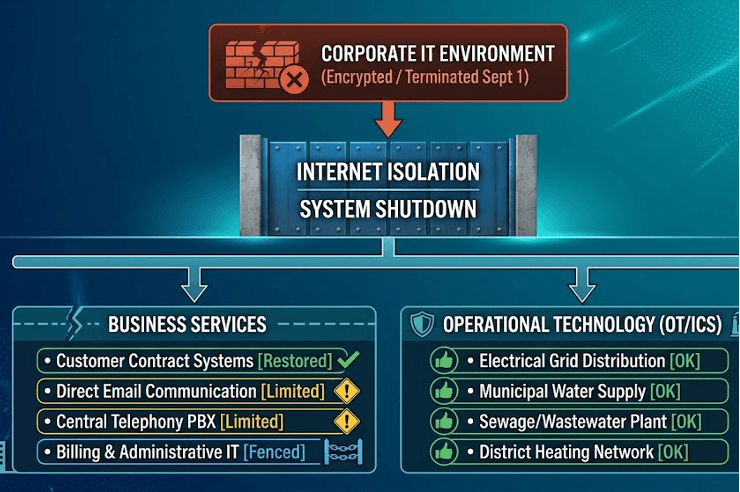
En las primeras horas de la mañana del 1 de septiembre de 2026, la infraestructura de TI corporativa operada por la empresa de servicios públicos municipales Stadtwerke Landsberg KU (Landsberg am Lech, Alta Baviera, Alemania) sufrió un ciberataque dirigido. Los actores de amenazas obtuvieron acceso suficiente al entorno de TI corporativo para poder cifrar los sistemas centrales de TI corporativa y la infraestructura administrativa. No se ha revelado públicamente el nivel preciso de privilegios obtenidos ni si el Active Directory u otra infraestructura de identidad se vieron comprometidos. En respuesta, el liderazgo ejecutivo y los equipos de TI de Stadtwerke Landsberg KU activaron y ejecutaron protocolos de crisis de emergencia, aislando las redes internas, y la organización desconectó sus conexiones a Internet como medida de contención de emergencia.
El ataque provocó interrupciones inmediatas en todas las funciones comerciales corporativas. Los sistemas administrativos centrales, las comunicaciones por correo electrónico y la telefonía fija directa se vieron obligados a desconectarse o se vieron gravemente limitados. Las comunicaciones con los clientes se vieron afectadas, especialmente el acceso telefónico y por correo electrónico. Sin embargo, los informes públicos analizados por Shieldworkz indican que el sitio web de Stadtwerke siguió siendo accesible y el procesamiento de contratos siguió siendo posible.
A pesar de la interrupción de la TI corporativa, los servicios municipales esenciales, como la red de energía eléctrica, el suministro de agua potable, el gas, el tratamiento de aguas residuales, la calefacción urbana (Fernwärme), las comunicaciones por fibra óptica, las estaciones de carga públicas y la infraestructura recreativa municipal, siguieron funcionando sin ninguna interrupción física. Esta separación funcional destaca la dinámica operativa técnica principal del incidente: el compromiso de la TI corporativa coexistiendo con la continuidad intacta del servicio físico.
Cabe señalar que, si bien la respuesta al ataque proporciona pruebas de resiliencia operativa, no debe tratarse como una prueba forense innegable de un aislamiento completo de IT/OT.
Siguen abiertas lagunas de investigación críticas a medida que continúan los trabajos forenses. El vector de entrada inicial, ya sea a través de phishing, robo de credenciales de VPN o explotación de vulnerabilidades en el borde, aún no se ha revelado públicamente. Del mismo modo, ningún sindicato de ransomware de doble extorsión ha reclamado públicamente la responsabilidad, y los investigadores no han establecido públicamente si se produjo la filtración de datos de clientes o empleados antes del cifrado del sistema.
Este incidente demuestra cómo los operadores de infraestructuras críticas municipales pueden absorber el compromiso de la TI corporativa sin provocar interrupciones operativas. Subraya la importancia de una segmentación estricta de la red IT/OT, una resiliencia operativa fuera de banda y una respuesta disciplinada a incidentes en condiciones de crisis. Todo esto sirve para subrayar una vez más la importancia de desplegar una defensa en profundidad para asegurar las superficies de ataque detrás de múltiples capas de seguridad.
El incidente de un vistazo
Categoría | Hallazgo | Fuente / Evidencia |
Organización Víctima | Stadtwerke Landsberg KU (Oberbayern, Alemania) | Declaración oficial de la empresa / Energate Messenger |
País / Región | Alemania / Alta Baviera | Informes públicos |
Fecha del Ataque | Noche del 31 de agosto al 1 de septiembre de 2026 | Radio Oberland / Avisos de la empresa |
Detección / Divulgación Pública | 1 de septiembre de 2026 (Detección) / 3 y 4 de septiembre de 2026 (Informes públicos) | Energie & Management/ Energate |
Tipo de Ataque Confirmado | Ransomware (Cifrado de Servidores/Sistemas) | Energate Messenger / Avisos oficiales |
Sistemas Afectados | TI de negocio, correo electrónico, telefonía central, bases de datos administrativas | Radio Fantasy / Avisos oficiales |
Impacto en Infraestructura Crítica | Ninguno reportado. La electricidad, el agua, la calefacción y el alcantarillado siguieron operativos. | Boletines de la empresa de servicios públicos municipales |
Impacto en OT / SCADA | Sin interrupción física. El estado operativo no se vio comprometido. | Divulgaciones públicas |
Estado de Exfiltración de Datos | Sin confirmar / Bajo investigación. Hasta el 7 de septiembre, no se había identificado ninguna publicación en sitios de filtración reportada públicamente ni reclamos públicos creíbles de datos robados de Stadtwerke. Esto no descarta que se hayan exfiltrado datos. | Informes de estado forense |
Atribución | No establecida. Ningún grupo de amenazas o actor estatal ha sido identificado públicamente. | Divulgaciones públicas |
Acciones Primarias de Respuesta | Desconexión de Internet, apagado del sistema, reunión del equipo de crisis, contratación de especialistas forenses externos, notificación a la policía | Registros de respuesta a emergencias |
Estado Operativo Actual | Recuperación parcial. Servicios básicos mantenidos; atención al cliente y contratación restablecidas; correo electrónico y teléfono restringidos. | Energate Messenger (7 de septiembre de 2026) |
Línea de tiempo del incidente
La noche del 31 de agosto al 1 de septiembre de 2026: El atacante ejecuta la carga útil del ransomware; cifrado de la TI de negocio central.
1 de septiembre de 2026 (Madrugada): Detección de la intrusión; inicio de protocolos de emergencia; desconexión del acceso a Internet.
1 y 2 de septiembre de 2026: Establecimiento del personal de crisis de emergencia; participación de equipos de respuesta externos y la policía.
3 y 4 de septiembre de 2026: Lanzamiento de notificaciones públicas; verificación de la continuidad y el aislamiento de OT.
7 de septiembre de 2026: Restablecimiento de los flujos de trabajo de consultas de clientes; el correo electrónico y el teléfono siguen limitados.
Reconstruyendo el incidente
Durante la noche previa al 1 de septiembre de 2026, actores de amenazas no autorizados lanzaron un ataque contra el entorno de TI corporativo interno de Stadtwerke Landsberg KU. Una vez obtenido el acceso a la red, los atacantes ejecutaron comandos de cifrado en los servidores centrales de TI administrativa.
A primera hora del 1 de septiembre de 2026, el monitoreo interno y las anomalías del sistema alertaron al personal de TI sobre el cifrado de archivos activo. La organización ejecutó su plan de respuesta a ciberemergencias, cortando las conexiones de la red corporativa a la Internet pública para bloquear los canales activos de comando y control (C2) y evitar un posible movimiento lateral. Al mismo tiempo, el personal de TI realizó apagados de emergencia controlados de los servidores administrativos centrales, los controladores de dominio y las estaciones de trabajo de las oficinas.
Tras la contención, el liderazgo ejecutivo formó un equipo interno de gestión de crisis (Krisenstab) para dirigir las operaciones de recuperación. Se incorporaron especialistas externos en análisis forense digital y respuesta a incidentes (DFIR) para preservar la evidencia, ayudar con la contención y evaluar la integridad de los segmentos de red inactivos. Se notificó formalmente a las autoridades policiales para iniciar las investigaciones penales.
Los primeros avisos a los medios y las transmisiones regionales del 3 y 4 de septiembre de 2026 confirmaron el ataque de ransomware. Para el 7 de septiembre de 2026, las publicaciones comerciales (Energate Messenger) informaron que Stadtwerke Landsberg había restaurado la infraestructura administrativa suficiente para reanudar el procesamiento de servicios básicos al cliente y la administración de contratos. Sin embargo, la telefonía entrante y las comunicaciones directas por correo electrónico continuaron limitadas o funcionando bajo una capacidad restringida mientras continuaba la verificación forense.
Análisis de impacto técnico y operativo
Impacto en la TI corporativa y de negocio
El ataque de ransomware comprometió gravemente el dominio empresarial de la empresa de servicios públicos:
Infraestructura administrativa: Los sistemas de archivos centrales, las bases de datos de planificación de recursos empresariales (ERP) y los clústeres de servidores administrativos quedaron inaccesibles debido al cifrado o al apagado preventivo.
Comunicaciones: El alojamiento de correo electrónico corporativo y los sistemas de telefonía de voz sobre IP (VoIP) se desconectaron de las redes externas, bloqueando las consultas directas de los clientes.
Servicios al cliente: Se vieron afectados en diversos grados en canales específicos.
Tecnología de Operación (OT) e infraestructura física crítica
El suministro físico de servicios públicos experimentó cero interrupciones documentadas:
Distribución de la red eléctrica: Los sistemas de distribución eléctrica de media y baja tensión funcionaron sin interrupciones.
Infraestructura de agua y aguas residuales: La extracción de agua potable municipal, las plantas de tratamiento y la planta pública de tratamiento de aguas residuales (Kläranlage) mantuvieron operaciones normales.
Calefacción urbana y activos auxiliares: Las plantas de Fernwärme, las redes municipales de distribución de fibra óptica (Glasfaser), las estaciones de carga de vehículos eléctricos (Ladeinfrastruktur), la piscina pública local (Inselbad) y los estacionamientos automatizados (Parkgaragen) continuaron funcionando normalmente.
Evaluación analítica: Continuidad del servicio vs. Seguridad de OT
Las declaraciones públicas que confirman que los servicios públicos funcionaron normalmente establecen que se evitó la interrupción física. Sin embargo, esto no demuestra de manera definitiva que las redes de OT permanecieran sin compromiso.
In la ciberseguridad industrial, existe una distinción entre:
Ausencia de interrupción operativa: Los procesos físicos continúan funcionando normalmente debido al aislamiento de red (air-gapping), los controles manuales locales o la ejecución autónoma de PLC/RTU.
No compromiso absoluto de OT: Prueba forense verificable de que no se produjo ninguna actividad del actor de amenazas ni sondeos laterales a través del perímetro de OT/ICS.
Si bien se mantuvo la continuidad física, la confirmación de la integridad completa de la red de OT requiere un análisis profundo de paquetes, análisis forense de endpoints en las estaciones de trabajo de ingeniería y auditorías de registros en los límites de seguridad de OT.
Dado que el ataque se detectó a tiempo, es posible que se haya frustrado un intento de dirigir el ataque a OT. Cabe señalar que la evidencia pública disponible no establece si los atacantes intentaron moverse desde el entorno corporativo hacia las redes operativas. Determinar eso requeriría un examen forense del tráfico de red, los registros de autenticación, los registros del firewall y los sistemas adyacentes a OT.
Lo que sabemos | Lo que significa | Lo que no podemos concluir |
Los servicios físicos continuaron | Se mantuvo la resiliencia operativa | OT no se vio comprometido |
La TI corporativa fue cifrada | El entorno empresarial fue atacado con éxito | Las redes de OT no fueron tocadas |
Sin interrupción operativa pública | Los mecanismos de seguridad/continuidad del servicio funcionaron | Los atacantes nunca intentaron acceder a OT |
La TI/Internet fue desconectada | La contención fue rápida | Ruta de acceso inicial o movimiento lateral |
Análisis del vector de ataque y del actor de amenazas
Vector de acceso inicial
Hasta principios de septiembre de 2026, el vector de acceso inicial no ha sido revelado públicamente por Stadtwerke Landsberg, los investigadores forenses ni las agencias policiales.
Confirmado
Ocurrió un ataque de ransomware.
Los sistemas de TI centrales fueron cifrados.
El ataque ocurrió durante la noche del 31 de agosto al 1 de septiembre.
Las conexiones a Internet fueron desconectadas.
Los sistemas fueron apagados.
Se contrataron especialistas forenses externos.
No establecido
Vector de acceso inicial
Cuenta inicial comprometida
Escalada de privilegios
Mecanismo de movimiento lateral
Mecanismo de persistencia
Preparación de datos (data staging)
Exfiltración
Demanda de rescate
Familia de ransomware
Actor de amenazas
Rutas de ataque candidatas
Infraestructura expuesta al exterior
Credenciales robadas
Phishing
Acceso de terceros
Rutas de ataque relevantes para empresas de servicios públicos municipales
Si bien el vector de entrada específico para este incidente sigue sin confirmarse, las redes de TI de las empresas de servicios públicos comúnmente enfrentan riesgos de varios vectores de acceso establecidos:
Infraestructura remota de borde expuesta: Vulnerabilidades no parcheadas o credenciales comprometidas en dispositivos perimetrales (como puertas de enlace VPN o servicios de escritorio remoto).
Spear-Phishing y robo de credenciales: Campañas de phishing personalizadas dirigidas al personal administrativo para recopilar credenciales corporativas válidas o ejecutar archivos adjuntos maliciosos.
Compromiso de la cadena de suministro / Proveedor de servicios gestionados (MSP): Explotación de conexiones de proveedores externos de confianza, portales de mantenimiento remoto o cadenas de suministro de software.
Atribución del actor de amenazas
La atribución no se ha establecido públicamente. Ningún grupo de cibercrimen o actor de amenazas respaldado por el estado ha reclamado públicamente la responsabilidad del incidente, y no se ha nombrado oficialmente a ninguna familia específica de carga útil de ransomware (LockBit, Black Basta, ALPHV/BlackCat).
Dado que ninguna entidad se ha presentado todavía, no se pueden descartar los siguientes escenarios:
· Esta fue una prueba piloto para un ciberataque mayor
· El actor de amenazas era un hacktivista sin un manual de estrategia posterior al ataque
· El atacante se mantuvo al margen ya que el ataque no tuvo un éxito total
Estado de exfiltración y robo de datos
Hasta el 7 de septiembre de 2026, la exfiltración de datos no ha sido confirmada por los investigadores, ni se han publicado datos de clientes o empleados en sitios de filtración de la dark web.
La brecha de diagnóstico: Cifrado vs. Exfiltración
Un elemento central de las ciberinvestigaciones modernas es la distinción entre el cifrado del sistema y la exfiltración de datos:
Los actores de amenazas modernos emplean habitualmente tácticas de "doble extorsión" (robo de registros confidenciales antes de lanzar los binarios de cifrado). Determinar si se produjo la exfiltración requiere un análisis forense de los registros del perímetro de la red, los registros de flujo de red (netflow) de egreso activo y los artefactos del área de preparación.
Debido a que el análisis de exfiltración requiere revisar grandes cantidades de datos de registros de red y de hosts, confirmar o descartar el robo de datos a menudo lleva semanas. La ausencia de publicaciones inmediatas en sitios de filtración no garantiza que los datos no hayan sido robados; indica que la investigación sigue en curso.
Evaluación de la respuesta a incidentes y contención
La respuesta de Stadtwerke Landsberg se alineó con los principios estándar de manejo de ciberincidentes industriales:
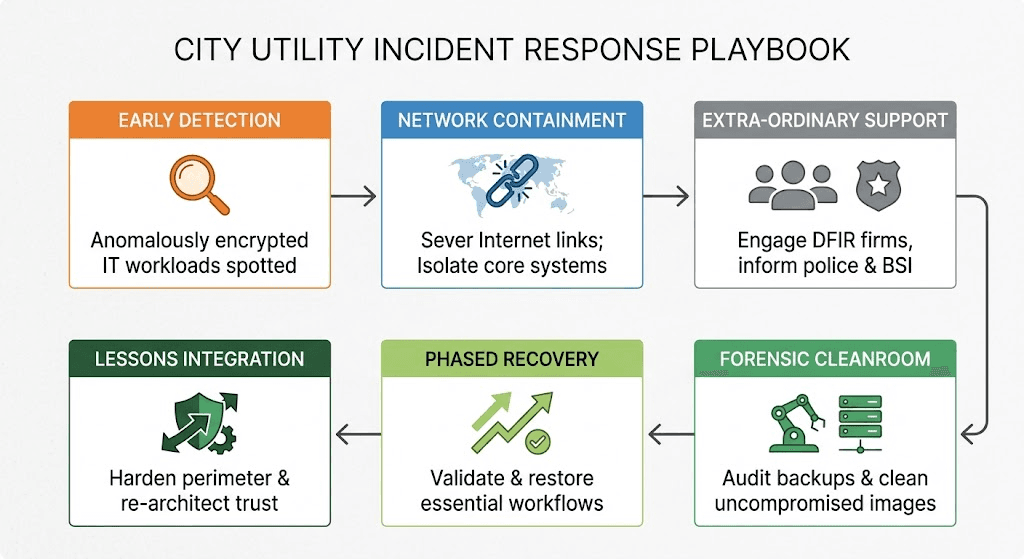
Contención inmediata: Al descubrir el cifrado activo, el personal de TI desconectó las redes internas de Internet para aislar el radio de impacto del ataque.
Aislamiento operativo: Los sistemas de TI de negocio se apagaron sistemáticamente para evitar la propagación lateral secundaria hacia segmentos adyacentes.
Organización de crisis: El liderazgo estableció un equipo dedicado a la gestión de crisis (Krisenstab) para supervisar las comunicaciones, las operaciones y la remediación forense.
Participación de especialistas externos: Se contrató a profesionales externos en respuesta a incidentes de ciberseguridad para realizar el triaje forense, reconstruir la línea de tiempo del incidente y ayudar con la restauración en un entorno limpio.
Cumplimiento normativo y legal: Se notificó a las agencias policiales estatales y autoridades de supervisión pertinentes de acuerdo con las directrices de reporte de infraestructura crítica.
Por lo tanto, el aparente objetivo del ataque se logró parcialmente a nivel empresarial, pero no se tradujo en una interrupción física del servicio. Sigue sin conocerse si esto refleja la intención del atacante, una segmentación eficaz, una contención rápida, una separación arquitectónica o simplemente los límites del acceso de los atacantes.
Matriz de Conocidos vs. Desconocidos
Área | Hechos Confirmados | Desconocido / Sin verificar |
Detalles del Incidente | TI central cifrada en la noche del 31 de ago/1 de sep de 2026. Internet desconectado defensivamente. | Punto exacto de entrada inicial; volumen total de sistemas cifrados. |
Operaciones Físicas | La electricidad, el agua, el gas, la calefacción y el alcantarillado funcionaron continuamente sin interrupción. | Si los actores de amenazas intentaron pivotar desde la TI hacia los límites de la OT. |
Atribución y Rescate | La variante de ransomware y el actor de amenazas específico siguen sin confirmarse. | Monto de la demanda de rescate específico o comunicaciones, si las hubiera. |
Exfiltración de Datos | Sin pruebas públicas de exfiltración hasta el 7 de septiembre de 2026. | Si se produjo preparación o transferencia no autorizada de datos antes del cifrado. |
Estado de Recuperación | Procesamiento básico de contratos de clientes restaurado para el 7 de septiembre. | Línea de tiempo completa para la restauración total de la TI corporativa. |
La cuestión de la resiliencia de OT
La principal pregunta estructural que surge de este incidente es: ¿Por qué las operaciones de la empresa de servicios públicos siguieron siendo totalmente funcionales mientras la TI central estaba cifrada?
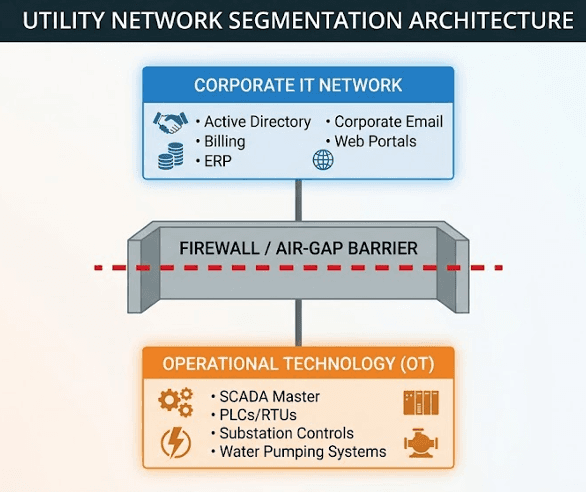
Esta separación operativa apunta a controles arquitectónicos clave comúnmente utilizados en entornos resilientes de servicios públicos municipales:
Segmentación estricta de la red (Modelo Purdue): Una posible explicación para la continuidad operativa es la separación efectiva entre la TI empresarial y los entornos operativos. En una arquitectura de estilo Purdue, la segmentación, las DMZ industriales, los conductos controlados y las relaciones de confianza restringidas pueden limitar la capacidad del ransomware empresarial para propagarse a las redes de control. Sin embargo, la información pública disponible sobre el incidente de Landsberg no proporciona suficientes detalles arquitectónicos para confirmar que este haya sido el mecanismo específico responsable.
Autonomía de los sistemas de control físico: Las redes de distribución modernas utilizan Controladores Lógicos Programables (PLC) y Unidades Terminales Remotas (RTU) diseñados para mantener un funcionamiento autónomo utilizando bucles de retroalimentación locales, incluso si se pierde la conexión con los servidores SCADA primarios o las redes corporativas.
Telemetría fuera de banda: Las redes de telemetría críticas para las redes de electricidad, agua y calefacción se operan frecuentemente a través de canales de comunicación dedicados y segregados, en lugar de compartir el enrutamiento de la TI corporativa.
Lecciones clave para las empresas de servicios públicos
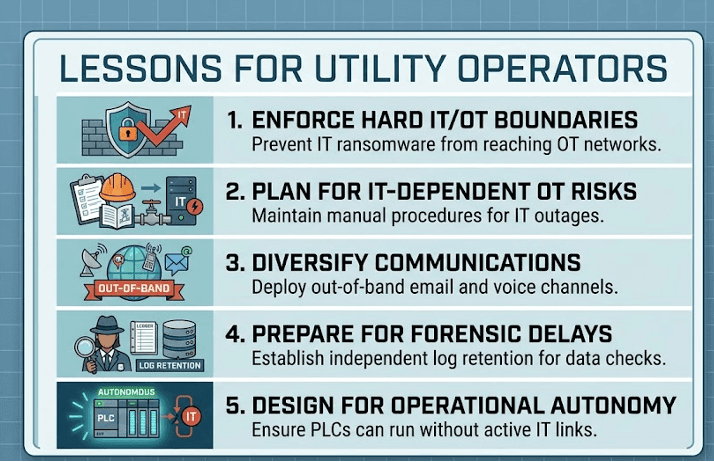
Hacer cumplir una segmentación estricta de IT/OT: Mantener una separación administrativa, de identidad y de red estricta entre los dominios corporativos de Active Directory y los entornos de OT evita que el ransomware se propague automáticamente a través de los límites.
Mitigar los riesgos operativos indirectos de los cortes de TI: Incluso cuando los sistemas de OT no están comprometidos, la pérdida de la TI corporativa puede afectar el despacho de campo, la logística, el servicio al cliente y las adquisiciones. Las empresas de servicios públicos deben mantener procedimientos operativos en papel o fuera de banda.
Establecer comunicaciones de emergencia fuera de banda: Cuando fallan la VoIP central y el correo electrónico corporativo, la gestión de crisis depende de canales de comunicación fuera de banda previamente aprovisionados (como comunicaciones satelitales o sistemas de voz móviles secundarios aislados).
Prepararse para retrasos forenses en las evaluaciones de exfiltración: Investigar el posible robo de datos requiere un análisis exhaustivo de registros. Las empresas de servicios públicos deben mantener un registro centralizado fuera del sitio de tipo WORM (escribir una vez, leer muchas) para acelerar las evaluaciones forenses durante un incidente.
Diseñar activos de ICS para el funcionamiento autónomo: Los procesos físicos críticos deben diseñarse para ejecutarse de forma segura en controles locales determinados, sin depender de la conectividad continua con los sistemas de TI empresariales.
Proteger el plano de identidad de forma separada del dominio de producción: Las cuentas privilegiadas, los administradores de dominio, los administradores de respaldo y las identidades de acceso remoto deben usar MFA resistente al phishing, estaciones de trabajo de administración dedicadas y rutas de escalada de privilegios estrictamente controladas.
Marco preventivo y de resiliencia accionable
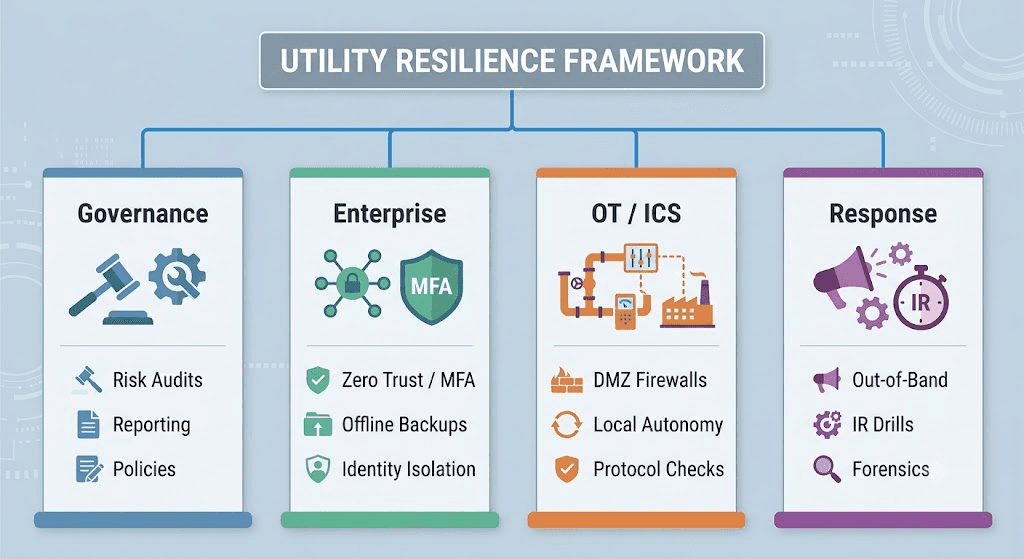
1. Gobernanza y cumplimiento
Protocolos de gestión de crisis: Establecer líneas claras de autoridad entre la seguridad de TI, las operaciones de OT y el liderazgo ejecutivo para permitir decisiones de aislamiento rápidas durante un incidente.
Preparación regulatoria: Estandarizar los procedimientos de notificación de incidentes para alinearse con los requisitos regionales de reporte de ciberseguridad e infraestructuras críticas (CRITIS).
2. Arquitectura de TI empresarial
Seguridad de identidad y MFA: Implementar autenticación multifactor (MFA) resistente al phishing en todos los puntos de acceso externos, puertas de enlace de acceso remoto y cuentas administrativas con privilegios.
Respaldos inmutables y aislados (Air-Gapped): Mantener copias de seguridad inmutables y fuera de línea de las bases de datos administrativas centrales, imágenes del sistema operativo y archivos de configuración para admitir una restauración limpia.
3. Robustecimiento de la Tecnología de Operación (OT / ICS)
Cumplimiento del Modelo Purdue: Imponer límites estrictos de DMZ entre las redes de TI empresariales y las zonas de control operativo.
Gestión de acceso remoto privilegiado: Restringir y monitorear los enlaces de acceso remoto de proveedores a entornos de OT, requiriendo autenticación multifactor y enrutamiento explícito a través de servidores de salto (jump-box).
4. Respuesta a incidentes y preparación forense
Infraestructura de comunicación fuera de banda: Mantener sistemas de comunicación fuera de banda preconfigurados para dar soporte a la gestión operativa en caso de pérdida de las redes de TI corporativas.
Preservación de registros forenses: Configurar sistemas de gestión de eventos e información de seguridad (SIEM) para exportar registros críticos de perímetro, firewall y autenticación a un almacenamiento seguro fuera del sitio.
Estado actual y preguntas abiertas
Hasta el 7 de septiembre de 2026, Stadtwerke Landsberg está operando en un estado de recuperación controlada:
Estado de restauración del servicio: Los flujos de trabajo comerciales centrales están parcialmente operativos, lo que permite al personal procesar solicitudes de clientes y ejecutar acuerdos contractuales.
Estado de comunicaciones: El correo electrónico directo y la telefonía fija principal siguen limitados o funcionando bajo una capacidad restringida mientras los sistemas se someten a controles de seguridad.
Investigaciones en curso: Los equipos de análisis forense digital continúan revisando los artefactos del sistema y las investigaciones policiales siguen abiertas.
Preguntas Abiertas
¿Cuál fue el vector de compromiso inicial utilizado para obtener acceso a la red?
¿Los actores de amenazas exfiltraron datos confidenciales de clientes, financieros o de operaciones antes del cifrado del sistema?
¿Qué grupo de amenazas específico ejecutó el ataque?
El ataque a Landsberg demuestra que el compromiso de la TI empresarial y la interrupción del servicio físico no son necesariamente sinónimos. El incidente proporciona evidencia de resiliencia operativa, pero el registro público disponible no es suficiente para determinar si esa resiliencia fue el resultado de la segmentación, el funcionamiento autónomo de la OT, la contención rápida, las limitaciones del atacante o alguna combinación de estos factores.
Para los operadores de servicios públicos, el incidente destaca una realidad operativa clave: prevenir el compromiso de la TI corporativa requiere una vigilancia constante, pero contener ese compromiso para evitar la interrupción del servicio físico es la verdadera medida de la resiliencia de la infraestructura crítica.
Acceda a nuestra sección de guías de remediación seleccionadas para solucionar brechas de seguridad
Descargue nuestro libro de estrategias regulatorias para mejorar su impulso de cumplimiento
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






