



Equipo Shieldworkz
Una línea de producción farmacéutica no se comporta como la planta de una fábrica típica. Cada controlador, sensor y parámetro de receta está vinculado a un proceso validado del cual dependen en última instancia reguladores, auditores y pacientes. Cuando la tecnología operativa (OT) en este entorno se ve comprometida, las consecuencias rara vez se limitan al tiempo de inactividad. Los registros de lotes pueden cuestionarse, la calidad del producto puede ponerse en duda y, en el peor de los casos, la seguridad de los medicamentos terminados puede verse comprometida. Esta es precisamente la razón por la cual la norma IEC 62443, la serie de estándares reconocidos internacionalmente para la seguridad de los sistemas de control y automatización industrial, se ha convertido en un punto de referencia para los fabricantes farmacéuticos que construyen un enfoque de seguridad de OT defendible y basado en riesgos.
Este blog analiza los riesgos exclusivos de los entornos de producción farmacéutica, explica cómo se aplica el marco IEC 62443 a los sistemas de manufactura validados y ofrece recomendaciones prácticas y probadas en campo que los líderes de seguridad de OT, gerentes de planta y CISO pueden implementar sin interrumpir la continuidad de la producción ni la calidad del producto.
Por qué la manufactura farmacéutica necesita IEC 62443
Las plantas farmacéuticas se encuentran en una intersección inusual de dos disciplinas exigentes. Por un lado está la automatización de procesos, donde los controladores lógicos programables (PLC), los sistemas de control distribuido (DCS) y las plataformas SCADA gestionan la temperatura, la presión, el mezclado y los volúmenes de llenado con extrema precisión. Por el otro lado se encuentra un marco regulatorio centrado en la validación, donde cualquier cambio en un sistema calificado puede desencadenar ciclos de documentación, pruebas y aprobación que tardan semanas o meses.
La norma IEC 62443 se desarrolló específicamente para este tipo de entorno. A diferencia de los marcos generales de seguridad de TI, se redactó considerando las realidades de los sistemas de control industrial: ciclos de vida prolongados de los equipos, operaciones críticas para la seguridad, requisitos de comunicación deterministas y el hecho de que un sistema de control no puede simplemente reiniciarse o parchearse un martes por la tarde sin una planificación cuidadosa. Para los fabricantes farmacéuticos, esto hace que IEC 62443 encaje de manera natural, ya que proporciona una metodología estructurada y basada en riesgos en lugar de una lista de verificación rígida que ignora la realidad operativa.
Los organismos reguladores que supervisan la manufactura farmacéutica también han incrementado su atención en la integridad de los datos y la seguridad de los sistemas como parte de las expectativas de las buenas prácticas de manufactura (GMP). Los inspectores que revisan registros de lotes electrónicos preguntan cada vez más cómo protege el fabricante los sistemas que generan, almacenan y transmiten esos datos. Demostrar la alineación con un estándar internacional reconocido como IEC 62443 brinda a los líderes de seguridad de OT una respuesta creíble y auditable a esa pregunta.
Un marco construido alrededor de zonas, conductos y niveles de seguridad
En el núcleo de IEC 62443 se encuentra la idea de que no todos los sistemas de una planta necesitan, o pueden recibir en la práctica, el mismo nivel de protección. En lugar de tratar a todo el entorno de OT como una red plana única, el estándar introduce el concepto de zonas, que son agrupaciones lógicas o físicas de activos que comparten requisitos de seguridad similares, y conductos, que son las vías de comunicación definidas que conectan esas zonas.
Un área de fermentación, por ejemplo, puede agruparse en su propia zona independiente de una línea de empaque, y ambas estarían separadas de la red del laboratorio de control de calidad. La comunicación entre estas zonas pasa a través de conductos que pueden monitorearse, restringirse y controlarse, en lugar de permitir que el tráfico no restringido se mueva libremente por toda la red de la planta.
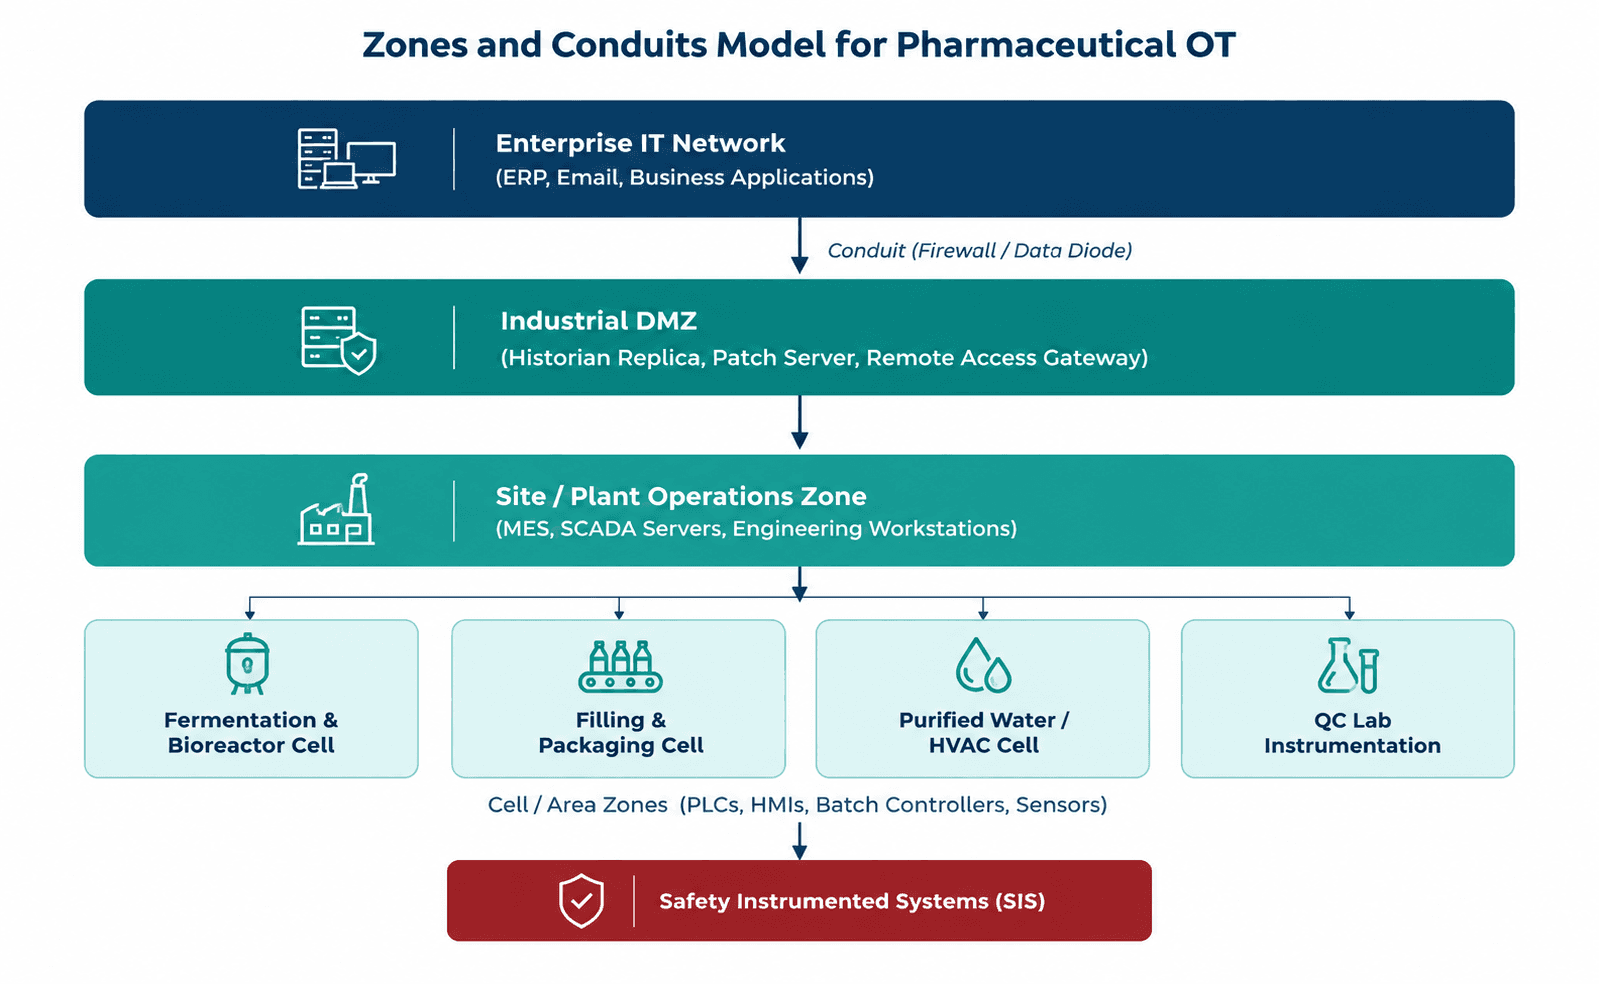
Figura 1: Arquitectura representativa de zonas y conductos para un entorno de producción farmacéutica
A cada zona se le asigna un nivel de seguridad objetivo (Security Level o SL), que va desde SL 0 hasta SL 4, según la sofisticación de la amenaza que la zona deba resistir. Una línea de empaque con una exposición externa mínima podría requerir solo SL 1 o SL 2, mientras que una zona que contiene sistemas de gestión de recetas o que está conectada al acceso de proveedores externos podría justificar SL 3. Este enfoque por niveles permite dirigir la inversión en seguridad hacia donde más importa, en lugar de aplicar controles uniformes en todas partes independientemente del riesgo real.
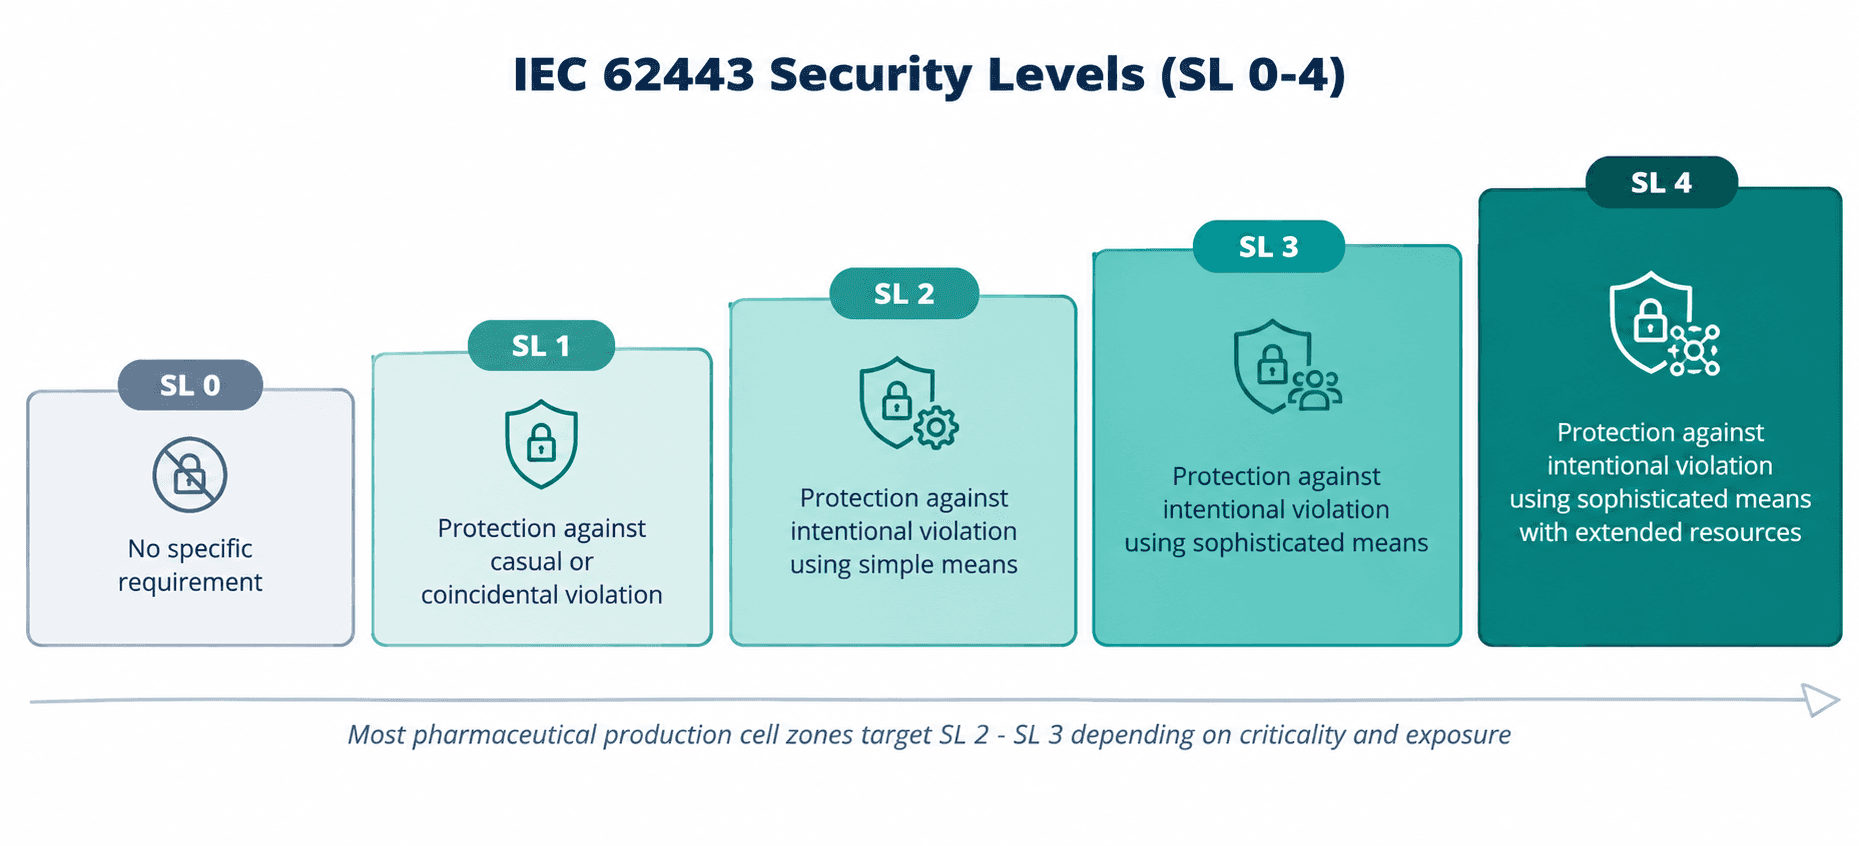
Figura 2: Los niveles de seguridad de IEC 62443 describen la sofisticación de la amenaza que una zona está diseñada para resistir
El caso de negocio: por qué esto va más allá del cumplimiento
Resulta tentador plantear la seguridad de OT como un ejercicio de cumplimiento normativo, algo para satisfacer la lista de verificación de un auditor una vez al año. En la manufactura farmacéutica, ese enfoque subestima considerablemente lo que está en juego. Un solo incidente grave de seguridad de OT puede afectar a casi todas las áreas del negocio al mismo tiempo: desde la planta de producción hasta la junta directiva y la relación regulatoria de la que depende la empresa.
Continuidad de la producción: un evento de ransomware que obligue a desconectar una planta puede detener lotes a mitad del proceso y, según el producto, el material en proceso podría tener que destruirse en lugar de reanudarse
Integridad de los datos: si los sistemas que generan registros electrónicos de lotes no son confiables, los registros mismos se vuelven sospechosos, lo que puede retrasar la liberación de productos o desencadenar acciones regulatorias
Seguridad del paciente: en los escenarios más graves, un sistema de control comprometido podría afectar la precisión de la dosificación, el aseguramiento de la esterilidad o las condiciones ambientales vinculadas directamente con la seguridad del producto
Estatus regulatorio: los inspectores formulan preguntas cada vez más directas sobre la seguridad de los sistemas durante las auditorías de las instalaciones, y una respuesta deficiente puede afectar los resultados de la inspección
Reputación y confianza en el mercado: las interrupciones del suministro en un fabricante farmacéutico atraen la atención de proveedores de atención médica, pacientes y socios de la industria de una manera difícil de revertir a corto plazo
Visto desde esta perspectiva, la alineación con IEC 62443 se enfoca menos en satisfacer una revisión de documentos y más en proteger la base operativa y la reputación sobre las que se sustenta el negocio. Los líderes de seguridad de OT que pueden presentar este caso de negocio con claridad suelen asegurar el respaldo ejecutivo y el presupuesto necesarios para operar un programa sostenido, en lugar de una iniciativa efímera que pierde impulso después de pasar la primera auditoría.
Riesgos, desafíos y perspectivas de la industria
Los entornos de OT farmacéuticos enfrentan una combinación distintiva de restricciones técnicas, operativas y regulatorias que no existen de la misma forma en otros sectores de manufactura. Comprender estos desafíos es el primer paso para construir un programa de seguridad viable en lugar de uno que se vea bien en papel pero falle en la operación diaria.
Área de desafío | Por qué es importante en la OT farmacéutica | Impacto típico en el negocio |
Sistemas de control legados (legacy) | Muchos controladores de lotes, PLC y plataformas SCADA se validaron hace años y no se pueden parchear sin una revalidación | Ventanas de exposición prolongadas a vulnerabilidades conocidas |
Equipos conectados y sensores IIoT | Los sensores inteligentes en fermentadores, autoclaves y sistemas de monitoreo ambiental incrementan la superficie de ataque | Nuevos puntos de entrada fuera de los controles perimetrales tradicionales |
Redes planas o con segmentación insuficiente | Las redes de producción, laboratorio y servicios a menudo comparten el mismo dominio de difusión (broadcast) | Un solo host infectado puede alcanzar múltiples líneas de producción |
Acceso de proveedores externos | Los proveedores de equipos y los integradores de sistemas requieren con frecuencia acceso remoto para calibración y soporte | Las sesiones remotas no controladas se convierten en una vía común de intrusión |
Entornos de manufactura validados | Los cambios en los sistemas validados pueden desencadenar recualificaciones prolongadas bajo los requisitos GxP | Los equipos de seguridad dudan en aplicar controles, retrasando la remediación |
Ciclos de vida tecnológicos prolongados | Los equipos de producción a menudo permanecen en servicio de quince a veinticinco años | Los sistemas comúnmente sobreviven al soporte de seguridad de su proveedor |
Visibilidad limitada de la OT | Muchas plantas aún carecen de un inventario verificado y actualizado de activos conectados | Los activos desconocidos no se pueden evaluar, monitorear ni proteger |
Los equipos conectados amplían la superficie de ataque
La producción farmacéutica moderna depende cada vez más de instrumentación conectada. Las líneas de manufactura continua, los patines (skids) de bioprocesamiento de un solo uso, los sistemas de monitoreo ambiental y las plataformas de gestión de edificios que controlan los diferenciales de presión en salas limpias ahora se conectan rutinariamente a la red para la recopilación de datos y el diagnóstico remoto. Cada punto de conexión es una vía de entrada potencial, y muchos de estos dispositivos fueron diseñados por fabricantes de equipos priorizando la funcionalidad sobre la seguridad.
Sistemas legados y ciclos de vida tecnológicos prolongados
Es común encontrar sistemas de control en plantas farmacéuticas que han estado en funcionamiento continuo durante quince años o más. Estos sistemas se calificaron para una configuración específica de software y hardware, y cualquier cambio, incluido un parche de seguridad, puede requerir un control formal de cambios, pruebas de revalidación y la aprobación de aseguramiento de calidad. Esto crea una tensión estructural: los sistemas que más necesitan actualizaciones de seguridad suelen ser los más difíciles de actualizar sin un costo operativo significativo.
Acceso remoto de terceros y proveedores
Los equipos de producción especializados, desde liofilizadores hasta aisladores y robótica de empaque, requieren frecuentemente soporte de proveedores que incluye acceso de diagnóstico remoto. Sin controles estrictos, este acceso puede convertirse en un canal persistente y poco monitoreado hacia la red de producción. Un ejemplo bien conocido en la industria que redefinió la perspectiva de los fabricantes sobre este riesgo fue el incidente de NotPetya en 2017, que se propagó a través de un mecanismo de actualización de software comprometido e interrumpió las operaciones de un importante fabricante farmacéutico global, obligando a la empresa a detener la producción de ciertos productos y reconstruir miles de sistemas. El incidente demostró que una amenaza no necesitaba dirigirse específicamente a la manufactura farmacéutica para causar daños operativos y financieros graves; solo necesitaba un punto de entrada y movimiento lateral sin restricciones.
Los entornos validados ralentizan la remediación
En la mayoría de las industrias, una vulnerabilidad crítica se puede parchear en cuestión de días. En un entorno de manufactura validado, parchear un sistema vinculado a un proceso por lotes activo puede requerir una evaluación de riesgos documentada, una solicitud de control de cambios y, en algunos casos, una revalidación parcial. Esto no es una falla en los sistemas de calidad farmacéutica; existe para proteger a los pacientes. Sin embargo, significa que los equipos de seguridad necesitan controles compensatorios, como la segmentación y el monitoreo de redes, para reducir el riesgo mientras se planifica y ejecuta la remediación formal.
Visibilidad limitada de los activos de OT
Muchas plantas que han crecido a través de adquisiciones, ampliaciones de instalaciones o décadas de proyectos incrementales de automatización no cuentan con un inventario único y preciso de cada dispositivo conectado en la planta de producción. Las hojas de cálculo quedan obsoletas, los cambios de ingeniería no se documentan y aparecen conexiones no autorizadas (shadow IT/OT) cuando un técnico conecta una computadora portátil para resolver problemas. Sin una visibilidad completa, no es posible evaluar el riesgo con precisión ni detectar cuándo algo ha cambiado de forma inesperada.
Integridad de datos y riesgo en registros de lotes
Los registros de lotes electrónicos dependen por completo de la confiabilidad de los sistemas que los generan. Si un historiador, una interfaz MES o un controlador han sido alterados, incluso brevemente, los datos resultantes podrían dejar de cumplir con los estándares de precisión y confiabilidad que exigen los reguladores. Esto crea un riesgo fácil de pasar por alto: un atacante no necesita apagar una línea de producción para causar un daño grave. Alterar de manera silenciosa una marca de tiempo, una lectura de sensor o un parámetro de receta puede ser igual de perjudicial, ya que socava la confianza en cada registro que el sistema haya producido, no solo en los afectados durante el incidente.
Convergencia de redes de TI y OT
A medida que los fabricantes farmacéuticos adoptan iniciativas basadas en datos, como el mantenimiento predictivo y la analítica de procesos en tiempo real, la separación histórica entre las redes de TI corporativas y las redes de OT en la planta continúa reduciéndose. Esta convergencia aporta un valor operativo real, pero también implica que una vulneración que comienza en la bandeja de entrada de un correo corporativo puede, sin la segmentación adecuada, llegar hasta el controlador de un biorreactor. El incidente de NotPetya mencionado anteriormente es un claro ejemplo de esta misma trayectoria en acción en una infraestructura de manufactura global.
Recomendaciones prácticas y mejores prácticas
Implementar IEC 62443 en un entorno farmacéutico no implica aplicar todos los controles del estándar desde el primer día. Se trata de construir un programa estructurado y priorizado por riesgos que respete los requisitos de validación mientras cierra de manera constante las brechas más críticas. Las siguientes prácticas reflejan el enfoque que adoptan los equipos experimentados de seguridad de OT en entornos de producción reales.
1. Comience con una evaluación de riesgos, no con la compra de herramientas
Todo programa creíble de IEC 62443 comienza por comprender qué necesita protección y por qué. Una evaluación de riesgos estructurada identifica los activos críticos, las vulnerabilidades existentes y las posibles consecuencias de un compromiso para cada área de producción. Esta evaluación se convierte en la base de todo lo que sigue, incluidas las definiciones de zonas, los niveles de seguridad objetivo y la priorización presupuestaria.
Mapear los procesos de producción críticos con los sistemas que los controlan
Identificar puntos únicos de falla que podrían detener un lote o comprometer la calidad del producto
Clasificar los riesgos combinando la probabilidad de explotación con el impacto en el negocio y la seguridad del paciente
2. Construya un inventario de activos verificado
La visibilidad de los activos es el punto de partida práctico para casi cualquier otro control en IEC 62443. Un fabricante no puede proteger, parchear, monitorear o segmentar un dispositivo cuya existencia desconoce. En los entornos de OT generalmente se prefieren las técnicas de descubrimiento pasivo que observan el tráfico de la red sin interrogar a controladores sensibles, ya que evitan el riesgo de interrumpir un proceso de producción en vivo.
Mantener un inventario que incluya versiones de firmware, ubicación en la red y propietario del sistema
Conciliar el inventario periódicamente con los registros de control de cambios de ingeniería
Marcar cualquier dispositivo que se comunique fuera de su zona esperada como una prioridad de investigación
3. Diseñe zonas de seguridad basadas en la realidad de la producción
Una zonificación eficaz refleja cómo opera la planta en la realidad, no un diagrama de red idealizado. Las zonas deben organizarse en torno a áreas de producción funcionales, como un área específica de biorreactores o una línea de empaque, para que un incidente de seguridad en un área no pueda propagarse fácilmente a otra. Los conductos entre zonas deben limitarse a los protocolos y destinos específicos requeridos para la operación, denegando todo lo demás de forma predeterminada.
4. Aplique un control de acceso robusto y basado en roles
Los inicios de sesión compartidos y las cuentas de operador genéricas siguen siendo comunes en las instalaciones farmacéuticas más antiguas, en gran parte porque nunca se diseñaron pensando en la rendición de cuentas individual. La transición hacia credenciales únicas, permisos basados en roles y autenticación multifactor para el acceso remoto y administrativo cierra una de las brechas explotadas con mayor frecuencia en entornos industriales.
Exigir cuentas individuales para ingenieros, operadores y personal de proveedores
Aplicar permisos de privilegios mínimos para que los usuarios solo puedan realizar las acciones necesarias para su función
Utilizar acceso supervisado y por tiempo limitado para las conexiones de proveedores externos
5. Proteja la integridad del sistema con detección de cambios
Debido a que la lógica del controlador gobierna directamente los parámetros de los lotes, los cambios no autorizados en el programa de un PLC o en la configuración de un controlador pueden afectar de manera silenciosa la calidad del producto sin activar una alarma evidente. Las herramientas de detección de cambios en la configuración y en la lógica proporcionan a los equipos de seguridad e ingeniería un registro de auditoría, lo que les permite distinguir un cambio de ingeniería aprobado de una modificación no autorizada.
6. Establezca un proceso estructurado de gestión de vulnerabilidades
La gestión de vulnerabilidades en un entorno validado es diferente al ciclo típico de parches de TI. En lugar de parchear todo de inmediato, los programas maduros combinan escaneos de vulnerabilidades adaptados a protocolos de OT con un proceso formal de aceptación de riesgos y controles compensatorios para los sistemas que no se pueden actualizar en un cronograma regular.
Evaluar las nuevas vulnerabilidades en función de la exposición real y no solo por la puntuación de severidad
Documentar controles compensatorios, como la segmentación, para los sistemas en espera de parches formales
Coordinar las ventanas de mantenimiento de parches con los ciclos de planificación de producción y aseguramiento de calidad
7. Implemente un monitoreo continuo adaptado a entornos de OT
Las herramientas tradicionales de monitoreo de seguridad de TI a menudo no comprenden los protocolos industriales y pueden interpretar erróneamente el comportamiento normal del sistema de control como ruido o, peor aún, generar falsas alarmas disruptivas. El monitoreo adaptado a OT está diseñado para reconocer los patrones de comunicación específicos de PLC, HMI y sistemas SCADA, lo que permite a un centro de operaciones de seguridad (SOC) detectar comportamientos genuinamente anómalos, como un comando de escritura inesperado hacia un controlador, sin saturar a los analistas con alertas irrelevantes.
8. Gestione formalmente el riesgo de proveedores y terceros
Los proveedores de equipos, los integradores de sistemas y los técnicos de calibración son parte habitual de las operaciones farmacéuticas, pero su acceso debe estar regido por un proceso formal y no por una confianza informal. Esto incluye requisitos contractuales de seguridad, acceso programado en lugar de permanente y el registro de cada sesión remota para fines de auditoría.
Exigir a los proveedores que divulguen las vulnerabilidades conocidas en los equipos que suministran
Enrutar todas las sesiones remotas a través de una puerta de enlace de acceso monitoreada y gestionada de forma centralizada
Revisar y revocar las cuentas permanentes de proveedores que ya no se necesiten activamente
9. Prepare un plan de respuesta a incidentes específico para OT
Un plan genérico de respuesta a incidentes de TI rara vez toma en cuenta las realidades de un entorno de producción, donde aislar un sistema podría implicar detener un lote y donde la recolección de evidencia forense debe equilibrarse con la necesidad de restaurar las operaciones rápidamente. Los fabricantes farmacéuticos se benefician de un plan de respuesta a incidentes de OT dedicado que defina roles claros para los equipos de ingeniería, aseguramiento de calidad y seguridad, junto con procedimientos de aislamiento previamente aprobados para zonas críticas que no comprometan la seguridad del producto ni la integridad del lote en caso de ejecutarse.
10. Fomente la concientización sobre seguridad en la planta de producción
Los operadores, técnicos e ingenieros interactúan con los sistemas de control todos los días, lo que los convierte en una valiosa línea de defensa cuando saben qué buscar. La capacitación en concientización adaptada a la planta de producción, en lugar de simulaciones genéricas de phishing diseñadas para oficinas corporativas, ayuda al personal a reconocer comportamientos sospechosos como un aviso inesperado del sistema, un dispositivo USB desconocido o un proveedor que solicita acceso fuera de un horario programado.
Mapeo de los requisitos fundamentales de IEC 62443 a controles farmacéuticos
IEC 62443-3-3 define siete requisitos fundamentales que describen las capacidades técnicas que debe tener un sistema industrial seguro. La siguiente tabla traduce cada requisito en un control práctico que una planta farmacéutica puede implementar.
Requisito fundamental | Qué cubre | Aplicación práctica en una planta farmacéutica |
FR1: Control de identificación y autenticación | Verificación de la identidad de usuarios, dispositivos y software antes de conceder acceso | Inicios de sesión individuales para ingenieros en terminales de HMI e historiadores, en lugar de cuentas de operador compartidas |
FR2: Control de uso | Aplicación de políticas sobre lo que un usuario o dispositivo autenticado tiene permitido hacer | Permisos basados en roles para que un contratista pueda ver los datos del lote pero no pueda cambiar los puntos de ajuste (setpoints) |
FR3: Integridad del sistema | Protección de sistemas y comunicaciones contra manipulaciones no autorizadas | Detección de cambios en la lógica de los PLC y en la configuración de los controladores para identificar modificaciones no aprobadas |
FR4: Confidencialidad de los datos | Prevención de la divulgación no autorizada de datos confidenciales de procesos y recetas | Cifrado de archivos de recetas de lotes y restricción de la exportación de datos de formulaciones propietarias |
FR5: Flujo de datos restringido | Segmentación de redes para que el tráfico solo fluya hacia donde sea estrictamente necesario | Zonas y conductos que separan entre sí las redes de fermentación, llenado y laboratorios de control de calidad |
FR6: Respuesta oportuna a eventos | Detección y respuesta a eventos de seguridad sin demora | Monitoreo adaptado a OT que alerta al centro de operaciones de seguridad sobre comportamientos anómalos en los controladores |
FR7: Disponibilidad de recursos | Garantía de que los sistemas permanezcan disponibles y resilientes bajo estrés o ataque | Procedimientos de respaldo y recuperación para controladores que respaldan los requisitos de integridad de registros de lotes |
Primeros pasos: una hoja de ruta por fases
Las organizaciones que intentan implementar todos los controles de IEC 62443 simultáneamente a menudo se estancan durante el primer año, abrumadas por el alcance del esfuerzo. Una hoja de ruta por fases, secuenciada según el riesgo y la preparación operativa, tiende a producir avances más constantes y duraderos. Aunque el cronograma de cada instalación variará según su tamaño y madurez inicial, la siguiente estructura refleja una secuencia realista que siguen muchos fabricantes farmacéuticos.
Fase | Enfoque principal | Resultados típicos |
Fase 1 (0-3 meses) | Evaluación de riesgos y visibilidad de activos en áreas de producción prioritarias | Inventario de activos verificado, registro de riesgos priorizado, soluciones iniciales de rápido impacto |
Fase 2 (3-9 meses) | Diseño de zonas y conductos, control de acceso e implementación inicial de monitoreo | Arquitectura de red segmentada, control de acceso basado en roles, visibilidad de OT en tiempo real |
Fase 3 (9-18 meses) | Gestión de vulnerabilidades, respuesta a incidentes y programas de seguridad para proveedores | Procesos formalizados, documentación lista para auditorías, planes de respuesta probados |
Fase 4 (Continua) | Monitoreo continuo, reevaluaciones periódicas y revisiones de madurez del programa | Resiliencia sostenida a medida que evolucionan los equipos, las amenazas y las normativas |
Cómo apoya Shieldworkz a las organizaciones
Shieldworkz colabora estrechamente con los fabricantes farmacéuticos para traducir los principios de IEC 62443 en un programa práctico y por fases que se adapte a los entornos de producción reales y a las restricciones de validación. En lugar de un enfoque genérico para todos los casos, el objetivo es comprender los procesos específicos, los equipos y las obligaciones regulatorias de cada instalación antes de recomendar controles.
Realización de evaluaciones de riesgos específicas de OT que correlacionan los activos críticos de producción con el posible impacto en el negocio y en la seguridad del paciente
Creación de inventarios de activos verificados y actualizados continuamente mediante métodos de descubrimiento pasivo que no interrumpen la producción en vivo
Diseño de arquitecturas de zonas y conductos alineadas con IEC 62443 y adaptadas a la distribución de producción de cada instalación
Implementación de marcos de control de acceso basado en roles y acceso remoto seguro para el personal interno y los proveedores
Establecimiento de programas de gestión de vulnerabilidades que respetan los requisitos de validación y control de cambios
Implementación de monitoreo continuo adaptado a OT para brindar a los equipos de operaciones de seguridad una visibilidad real del comportamiento de los sistemas de control
Generación de la documentación y evidencia necesarias para auditorías, inspecciones y revisiones regulatorias
Prestación de asesoría continua a medida que las líneas de producción se amplían, los equipos se actualizan o se incorporan nuevas instalaciones
Preguntas frecuentes de los líderes de seguridad de OT
1. ¿IEC 62443 exige reemplazar los equipos legados?
No. El estándar está diseñado para aplicarse a través de una combinación de controles técnicos, salvaguardas de procedimiento y medidas compensatorias. Un PLC legado que no se puede parchear aún puede operar dentro de una zona bien segmentada con rutas de comunicación restringidas y monitoreo activo, lo que reduce significativamente el riesgo sin requerir un reemplazo de equipo costoso y disruptivo.
2. ¿Cómo se relaciona IEC 62443 con los requisitos existentes de validación GxP?
Ambos marcos son complementarios en lugar de contradictorios. La validación GxP confirma que un sistema realiza su función prevista de manera consistente y confiable, mientras que IEC 62443 aborda la seguridad de ese sistema frente al acceso o manipulación no autorizados. Los cambios de seguridad aún deben gestionarse mediante el proceso de control de cambios correspondiente, pero muchos controles fundamentales, como la segmentación de red y el monitoreo, pueden implementarse a nivel de infraestructura sin alterar el sistema validado en sí.
3. ¿Por dónde debe comenzar una planta con recursos limitados?
La visibilidad de los activos y una evaluación de riesgos estructurada ofrecen constantemente el mayor retorno en la primera inversión. Sin saber qué existe en la red y dónde se encuentra el mayor riesgo, cualquier control posterior es prácticamente una suposición. Las instalaciones con presupuestos ajustados suelen obtener mejores resultados al obtener una imagen clara de su entorno antes de adquirir herramientas adicionales.
4. ¿Cuánto tiempo lleva normalmente alcanzar una postura de seguridad madura?
La mayoría de los fabricantes farmacéuticos observan una reducción significativa del riesgo en los primeros seis a doce meses; un programa más completo, que incluya gobernanza formal, gestión de proveedores y respuesta a incidentes probada, suele tomar entre doce y veinticuatro meses, según la cantidad de instalaciones y el nivel inicial de madurez. La seguridad en un entorno de OT se gestiona mejor como un programa continuo y no como un proyecto con una fecha de finalización fija, ya que constantemente surgen nuevos equipos, proveedores y amenazas.
Conclusión
La manufactura farmacéutica conlleva un nivel de responsabilidad que pocas industrias comparten, ya que los sistemas en la planta de producción inciden directamente en los medicamentos que llegan a los pacientes. IEC 62443 ofrece un camino práctico y basado en riesgos para que los líderes de seguridad de OT fortalezcan esos sistemas sin ver la validación y la continuidad de la producción como obstáculos que sortear. Las organizaciones que tienen éxito con este marco son aquellas que comienzan con una comprensión clara de sus riesgos, establecen visibilidad antes de añadir controles y tratan la seguridad como una disciplina continua en lugar de un proyecto único.
Cada instalación es diferente y la secuencia adecuada de prioridades depende de los procesos específicos, los equipos y el contexto regulatorio de cada planta. Una conversación estructurada con profesionales experimentados en seguridad de OT suele ser la forma más rápida de determinar por dónde empezar.
¿Está listo para fortalecer la postura de seguridad de su entorno de OT farmacéutico?
Reserve una consulta gratuita con nuestros expertos
Hable con los especialistas en seguridad de OT de Shieldworkz sobre cómo aplicar IEC 62443 en su entorno de producción, a su propio ritmo y dentro de sus restricciones de validación.
Recursos adicionales
Un informe descargable sobre el ciberincidente de Stryker aquí
Lista de verificación para la evaluación y selección de proveedores de soluciones de escaneo de medios extraíbles aquí
Lista de verificación de evaluación de riesgos de OT/ICS basada en IEC 62443 para el sector de alimentos y bebidas aquí
Guías de remediación basadas en IEC 62443 aquí
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

IE & E Industries Ransomware Claim: What Orova’s Listing Does and Doesn’t Prove
Team Shieldworkz

Calmont Wire & Cable Ransomware Claim 2026: What Akira's Listing Means for Industrial Suppliers
Team Shieldworkz

NIST SP 800-82 Rev 4 Draft: What Changes for OT Security Teams (Comments Due Nov 30)
Team Shieldworkz

Bridgestone HosePower Ransomware Claim: What Pear’s Listing Does and Doesn’t Prove
Team Shieldworkz

France Blood Storage Cyberattack 2026: What Happened to EFS Cold Rooms, and What It Means for Healthcare OT
Team Shieldworkz

Amadeus Breach Explained: How One Vendor’s Stolen Credentials Exposed Airline Passenger Data Across Asia
Team Shieldworkz







