


Equipo Shieldworkz
Toda empresa de servicios eléctricos ya cuenta con un plan para el incendio de un transformador, el disparo de una línea o una tormenta que derribe un alimentador. Menos empresas tienen un plan para el momento en que la pantalla de la sala de control muestra comandos que nadie emitió, o cuando un servidor historiador deja de responder mientras los operadores gestionan la carga en tiempo real.
Esa brecha es exactamente lo que las Regulaciones de la Autoridad Central de Electricidad (Ciberseguridad en el Sector Eléctrico) de 2026 están diseñadas para cerrar. Notificadas el 31 de julio de 2026 y con entrada en vigor el 1 de abril de 2027, las regulaciones transforman la ciberseguridad en el sector eléctrico de la India de una guía consultiva a una obligación vinculante. La respuesta a incidentes se sitúa en el centro de ese cambio: quién detecta, quién decide, quién reporta y con qué rapidez.
Este blog explica lo que los requisitos de respuesta a incidentes cibernéticos de la CEA significan en la práctica para las organizaciones de generación, transmisión y distribución. Se basa en incidentes reales del sector energético, desglosa los plazos regulatorios y brinda a los CISO, equipos de operaciones de seguridad, gerentes de planta e ingenieros de salas de control una estructura clara para crear un plan de respuesta que funcione bajo presión, no solo en el papel.
Por qué un líder de seguridad de OT debe leer esto Las regulaciones imponen a su organización un plazo de reporte de seis horas, otorgan a un equipo de coordinación nacional la facultad de solicitar registros del sistema (logs) e informes forenses, y responsabilizan a los líderes sénior por el resultado. Un plan de respuesta que se queda archivado en una carpeta, o que solo el equipo de TI comprende, no resistirá cuando ese reloj comience a correr. |
Por qué la respuesta a incidentes se ha convertido en una prioridad regulatoria en el sector eléctrico
La electricidad es la dependencia subyacente de cualquier otro servicio crítico. Los hospitales, los ferrocarriles, el tratamiento de agua, las torres de telecomunicaciones y las fábricas asumen que la red eléctrica siempre estará disponible. Cuando un incidente cibernético alcanza los sistemas que monitorean y controlan la generación, transmisión o distribución, la consecuencia no es un titular sobre una filtración de datos. Es un corte físico de energía, un incidente de seguridad física (safety) o una pérdida de visibilidad que obliga a los operadores a trabajar a ciegas.
Los sistemas de energía también se han vuelto mucho más interconectados. Los medidores inteligentes, las unidades terminales remotas (RTU), la automatización de subestaciones, las plataformas de gestión de energía y los enlaces de soporte de proveedores han mejorado la eficiencia. Sin embargo, también han ampliado la cantidad de rutas que un atacante puede utilizar para alcanzar equipos que fueron diseñados hace décadas pensando en la confiabilidad, no en redes hostiles.
Las regulaciones de la CEA responden a esta realidad de varias maneras importantes. Exigen una Política de Ciberseguridad documentada, un Plan de Gestión de Crisis Cibernéticas y un Registro de Activos actualizado, cada uno revisado al menos una vez al año. Exigen la separación entre la tecnología operacional (los sistemas que controlan el equipo físico) y las redes públicas o corporativas. Requieren monitoreo de seguridad continuo (24/7) con sede en la India. Exigen auditorías anuales, limitando la misma agencia de auditoría a dos años consecutivos. Además, crean un único punto nacional de coordinación para incidentes: el CSIRT-Power.
La respuesta a incidentes es el terreno donde se pone a prueba cada uno de estos requisitos. Una política demuestra intención. Un registro de activos demuestra visibilidad. Solo una respuesta bien ensayada demuestra control.
Qué exigen las Regulaciones de Ciberseguridad de la CEA de 2026 para la respuesta a incidentes
A quiénes cubren las regulaciones
Las regulaciones se aplican a las entidades que poseen, gestionan u operan infraestructura de tecnología operacional conectada al sistema eléctrico interconectado, junto con los sistemas de tecnología de la información vinculados a esta. Para las empresas generadoras, las plantas de generación cautiva y las entidades con sistemas de almacenamiento de energía, el marco se aplica a instalaciones de 50 MW o más. Los mercados de energía eléctrica y las plataformas de negociación extrabursátil (OTC) están cubiertos bajo disposiciones específicas. Las empresas de distribución están dentro del alcance y no se ha establecido un umbral de capacidad para la distribución.
Si su organización interactúa con la red eléctrica de alguna de estas formas, la planificación debe comenzar ahora. Las regulaciones entran en vigor el 1 de abril de 2027, lo que deja un plazo limitado para revisar la arquitectura, los acuerdos con proveedores y los procesos de respuesta.
Principales obligaciones de respuesta a incidentes en resumen
Requisito | Qué significa en la práctica | Por qué es importante |
Reporte en seis horas | El CISO debe reportar los incidentes de ciberseguridad tanto al CSIRT-Power como al CERT-In dentro de las seis horas posteriores a su detección. | La detección, el triaje y el escalamiento deben ser rápidos y estar acordados previamente. |
Reporte de sabotaje en 24 horas | Los incidentes clasificados como sabotaje cibernético de sistemas críticos deben reportarse dentro de las 24 horas. | Los equipos necesitan criterios claros para determinar cuándo un evento es un sabotaje y no solo una falla técnica. |
Plan de Gestión de Crisis Cibernéticas | Un plan por escrito que cubre cómo maneja la organización un evento cibernético grave, revisado anualmente. | Los roles, las decisiones y los contactos deben definirse antes de que ocurra el incidente. |
Registro de Activos Cibernéticos | Un registro actualizado de los activos de TI y OT. | No se puede evaluar el impacto en activos cuya existencia se desconoce. |
CISO designado y suplente | Un CISO sénior y un suplente, que reporten al titular de la organización. | Siempre hay alguien con la autoridad para actuar y reportar. |
Monitoreo 24/7 en la India | Monitoreo continuo de seguridad ubicado localmente. | La detección no puede depender del horario comercial ni de transferencias a equipos en el extranjero. |
Disponibilidad de evidencia y registros | El CSIRT-Power puede solicitar detalles de la red, información de activos, registros (logs) y expedientes forenses. | La evidencia debe preservarse y ser recuperable, no sobrescribirse durante la recuperación. |
Cierre de vulnerabilidades y auditorías | Hallazgos críticos y de alto riesgo cerrados en un mes; de riesgo medio y bajo en tres meses. Auditorías anuales en un ciclo de 9 a 15 meses. | La preparación para la respuesta se evalúa frente a brechas reales y documentadas. |
Resumen de las disposiciones relacionadas con incidentes tal como se publicaron en las regulaciones notificadas. Confirme siempre con el texto oficial según su tipo de entidad.
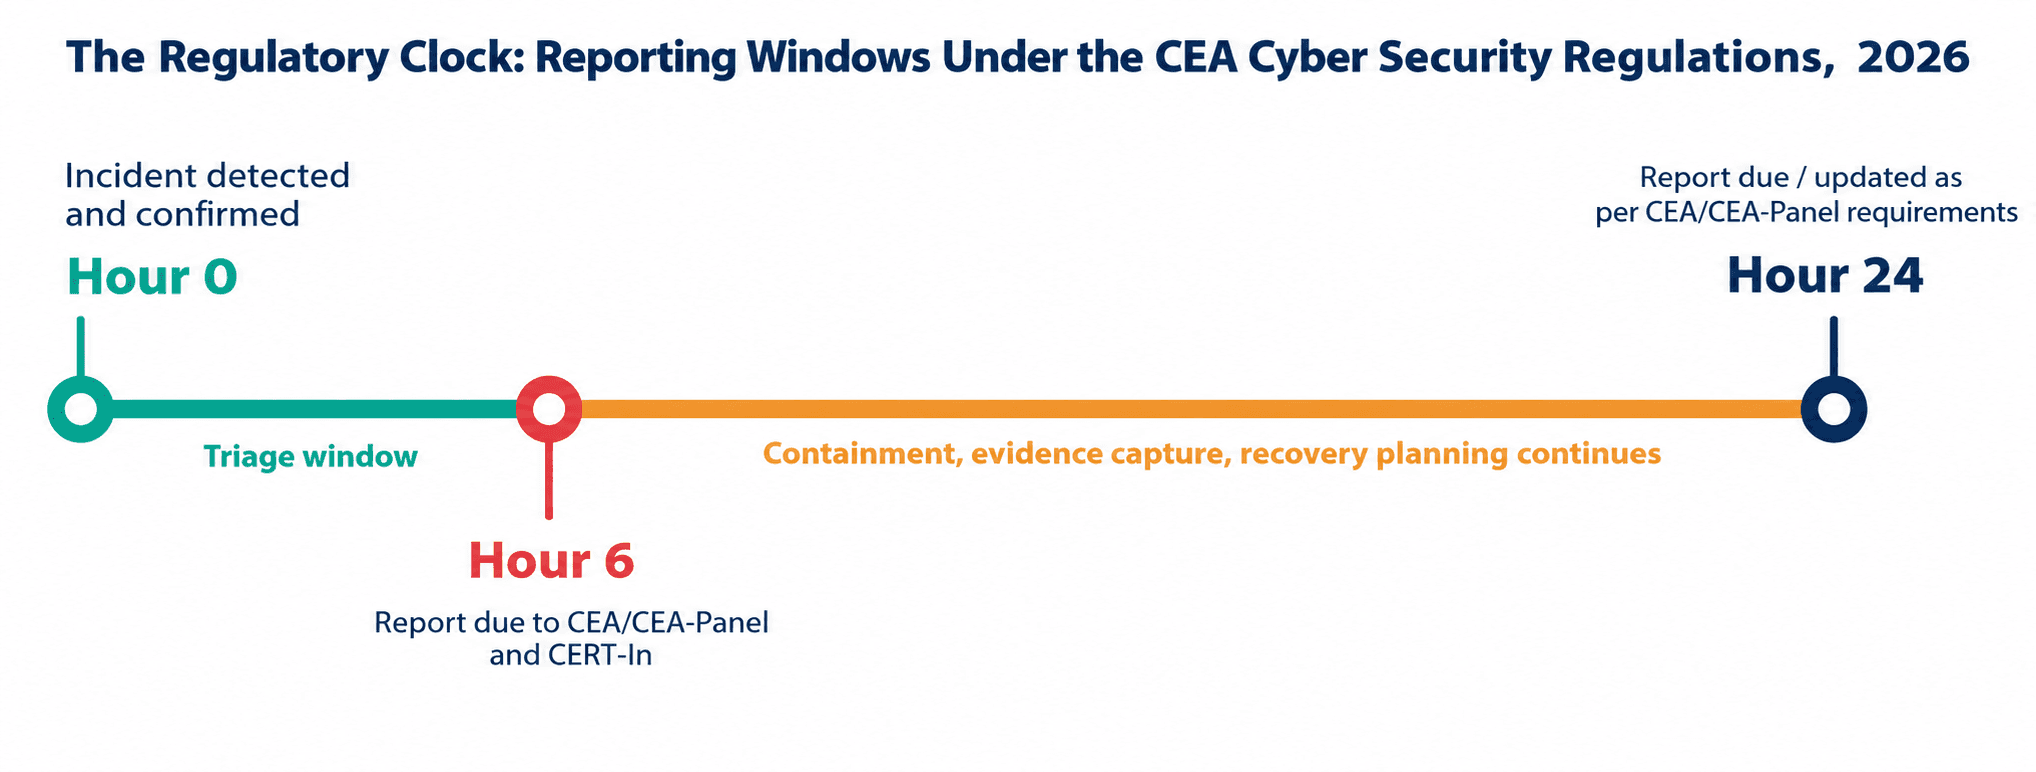
Figura 1: El reloj de reporte bajo las Regulaciones de Ciberseguridad de la CEA, 2026
El rol del CSIRT-Power
El CSIRT-Power es el Equipo de Respuesta a Incidentes de Seguridad Informática para el sector eléctrico, establecido bajo el Ministerio de Energía como un brazo extendido del CERT-In. Coordina el reporte y la respuesta a incidentes, emite alertas y avisos, y apoya evaluaciones, simulacros y la seguridad de la cadena de suministro. Sus directrices son vinculantes para las entidades cubiertas y sus proveedores.
Para los equipos de las empresas de servicios públicos, esto cambia la relación con las autoridades nacionales. La respuesta a incidentes ya no es solo un asunto interno con una llamada telefónica opcional después del hecho. Es un proceso coordinado con un destinatario definido, plazos definidos y expectativas claras sobre la evidencia.
Lecciones de incidentes reales en el sector energético
Las regulaciones cobran más sentido cuando se analiza lo que les ocurrió a organizaciones que no contaban con una respuesta probada. Los incidentes a continuación están ampliamente documentados y cada uno destaca un punto de falla distinto en la respuesta.
Incidente | Qué ocurrió | Lección de respuesta | Relevancia para los requisitos de la CEA |
Ataque a la distribución eléctrica de Ucrania (diciembre de 2015) | Los atacantes accedieron a los sistemas de control de tres empresas regionales de distribución y abrieron disyuntores de forma remota. Aproximadamente 225,000 clientes se quedaron sin electricidad durante horas en muchas zonas. | Los operadores podían ver cómo se desarrollaba el ataque, pero carecían de medios para detenerlo de forma remota. El restablecimiento manual salvó la situación. | Los procedimientos operativos manuales y el aislamiento de OT deben planificarse y practicarse. |
Ataque a la transmisión eléctrica de Ucrania (diciembre de 2016) | Un malware diseñado para protocolos de red desenergizó una subestación de transmisión en Kiev, provocando un corte de aproximadamente una hora. | Las herramientas de ataque se pueden reutilizar y adaptar; un solo evento es una señal de advertencia, no un caso aislado. | Los avisos de amenazas y la inteligencia compartida deben alimentar la planificación de la respuesta. |
Intento de ataque a una subestación (abril de 2022) | Una variante más nueva de malware para ataques a redes eléctricas se dirigió a subestaciones de alto voltaje ucranianas; fue detectada y neutralizada antes de provocar un corte. | Defensores preparados y una rápida coordinación con los equipos nacionales evitaron el impacto. | La coordinación con un equipo nacional de respuesta puede definir el desenlace. |
Intrusiones en el sector energético de Dinamarca (mayo de 2023) | Alrededor de 22 organizaciones energéticas danesas se vieron comprometidas en una campaña coordinada, y algunas tuvieron que operar en modo aislado. | Un centro de monitoreo sectorial compartido detectó el patrón de forma temprana y difundió advertencias a las entidades pares. | Un organismo coordinador nacional, como CSIRT-Power, multiplica el valor de cada reporte. |
Ransomware en oleoducto (mayo de 2021) | Un importante operador de oleoductos detuvo sus operaciones después de que un ransomware afectara sus sistemas corporativos, y el suministro se interrumpió durante aproximadamente seis días. | El operador detuvo los sistemas de control por precaución porque no podía confirmar si eran seguros. | Límites claros entre TI y OT dan a los líderes la confianza para mantener las operaciones en marcha. |
Ransomware en fabricante de aluminio (marzo de 2019) | Un productor global perdió el acceso a gran parte de su TI y cambió las plantas a operación manual. Las pérdidas se estimaron en unos 70 millones de dólares. | La comunicación rápida y transparente con el personal, los clientes y las autoridades preservó la confianza. | La comunicación es parte de la respuesta, no una idea secundaria. |
Red administrativa de una planta nuclear (2019) | Se encontró malware en la red administrativa de una planta de energía nuclear en la India. Posteriormente, los funcionarios confirmaron el hallazgo, indicando que los sistemas de control no se vieron afectados. | La falta de claridad oportuna genera dudas en el público y presión sobre los operadores. | Una evaluación interna rápida y basada en hechos respalda un reporte oportuno. |
Tabla: Incidentes documentados públicamente y las lecciones de respuesta que ofrecen a las organizaciones del sector eléctrico
Hay tres temas que se repiten constantemente. Primero, las organizaciones que pudieron operar manualmente y aislar los sistemas rápidamente se recuperaron más rápido. Segundo, las organizaciones que no pudieron determinar rápidamente si los sistemas de control estaban comprometidos a menudo optaron por apagarlos, lo que costó mucho más que la intrusión en sí. Tercero, aquellas conectadas a un organismo coordinador que compartía inteligencia ganaron tiempo, y el tiempo es el recurso más valioso en cualquier incidente.
Riesgos y desafíos que enfrentan hoy las empresas de servicios públicos
Saber lo que exige la regulación es la parte fácil. Hacer que funcione en subestaciones, centros de control, equipos de proveedores y cuadrillas de campo es lo complejo. Estos son los desafíos que observamos con mayor frecuencia.
1. El reloj de seis horas se enfrenta a una falta de asignación clara de responsabilidades
Muchas organizaciones saben quién opera las herramientas de seguridad. Menos saben quién decide que un evento es un incidente sujeto a reporte, quién redacta el informe, quién lo aprueba y quién lo envía. Cuando estos pasos no están asignados, las dos primeras horas se pierden en debates. Una ventana de seis horas suena suficiente hasta que un evento ocurre a las 2 a.m. durante un fin de semana.
2. Las decisiones de seguridad física (safety) y de ciberseguridad entran en conflicto
En una red corporativa, el instinto es desconectar un equipo infectado. En una central eléctrica o subestación, desconectar el dispositivo incorrecto puede provocar el disparo de una unidad, bloquear las funciones de protección o quitarle al operador la visibilidad de la red. La pregunta nunca es solo cuál es la acción de seguridad más conveniente. Es cuál es la acción más segura para las personas, los equipos y el suministro continuo.
Por lo tanto, los planes de respuesta deben otorgar a los líderes de operaciones un lugar formal en la mesa, con la autoridad para determinar cuándo es seguro el aislamiento y cuándo no lo es.
3. Visibilidad limitada en las redes de control
La mayoría de las redes de control se construyeron sin pensar en el monitoreo. Los protocolos heredados, los dispositivos no gestionados y los enlaces seriales dejan puntos ciegos. Si no puede ver el tráfico entre un centro de control y una unidad remota, no puede confirmar si una falla es un relevador defectuoso o un comando manipulado. La calidad de la detección determina directamente la calidad del reporte.
4. Vías de acceso remoto y de proveedores
Los proveedores de equipos y socios de servicio a menudo mantienen acceso remoto para soporte. Durante un incidente, estos enlaces son tanto un punto de entrada potencial como una línea de salvamento indispensable. Sin un proceso documentado para revisar, restringir o suspender temporalmente el acceso de proveedores, los equipos terminan tomando esas decisiones bajo estrés. Las regulaciones también asignan responsabilidad a los proveedores, lo que significa que los contratos y acuerdos de soporte deben reflejar las obligaciones de respuesta.
5. Evidencia perdida durante la recuperación
La urgencia por restablecer el suministro eléctrico es intensa y justificada. Sin embargo, reconstruir un servidor, formatear una estación de trabajo o revertir un controlador puede destruir la evidencia necesaria para comprender lo ocurrido y responder a las solicitudes de CSIRT-Power. Sin una regla que estipule qué debe capturarse antes de comenzar la restauración, los registros (logs) valiosos desaparecen.
6. La brecha entre TI y OT
Los equipos de seguridad de TI piensan en términos de confidencialidad y aplicación de parches. Los ingenieros de OT piensan en términos de disponibilidad, seguridad física (safety) y tiempo de actividad. Ambos enfoques son correctos, pero rara vez se integran en un plan compartido. Un vocabulario diferente, herramientas distintas y líneas de reporte independientes pueden transformar un evento manejable en una respuesta lenta y desarticulada.
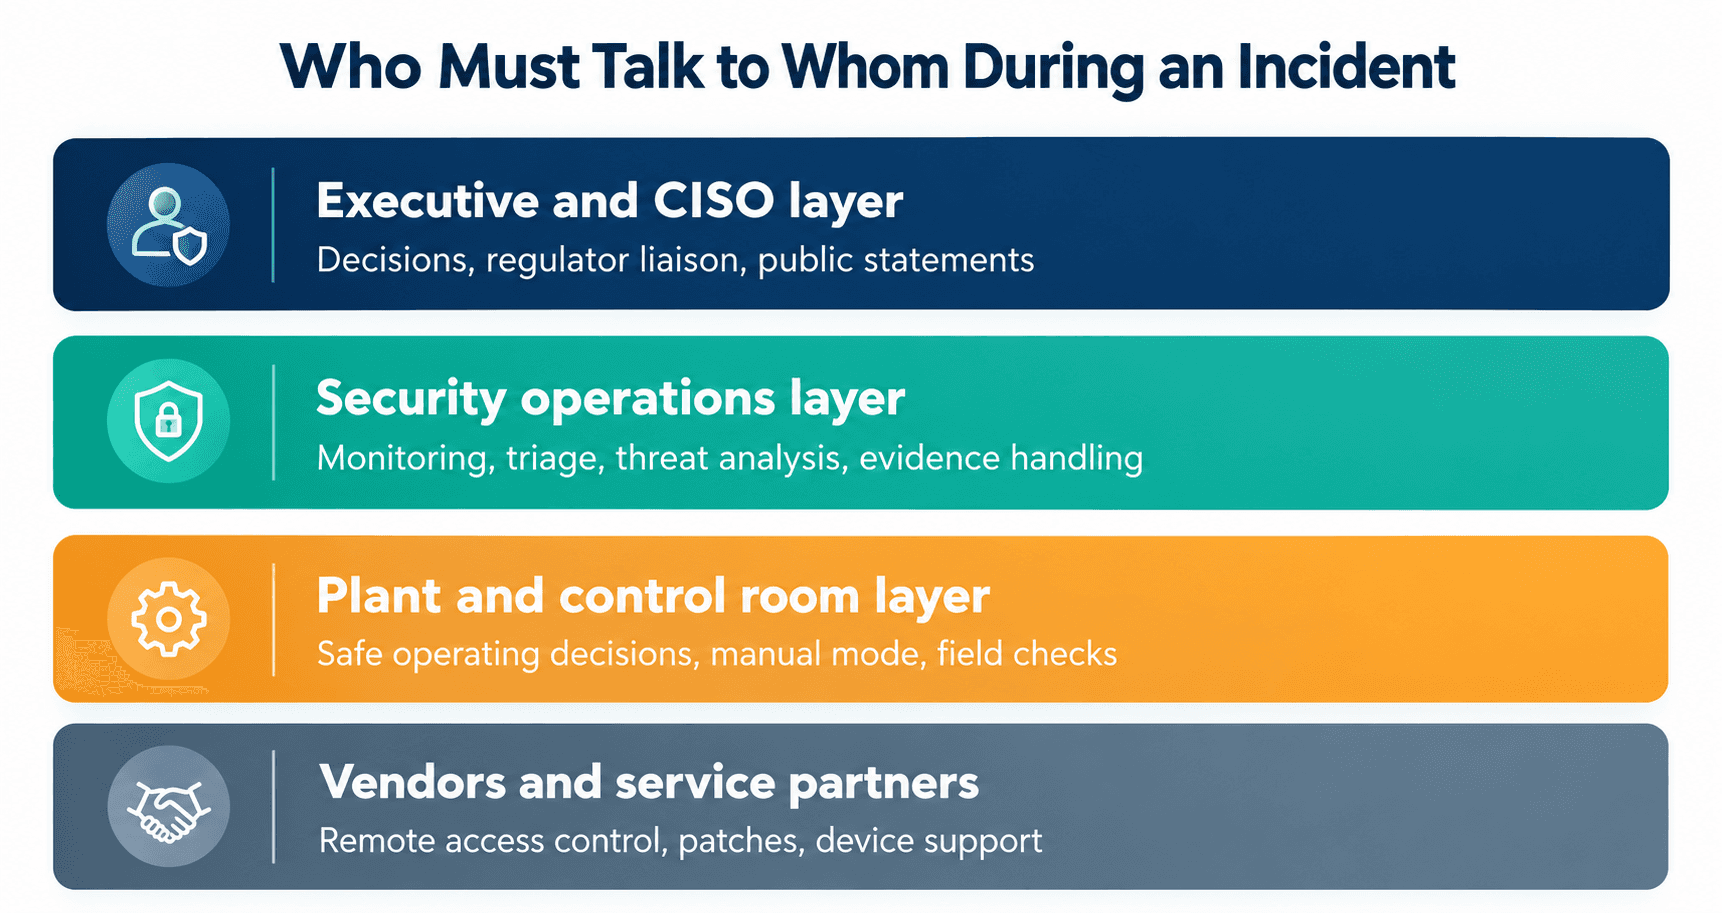
Figura 2: Cada nivel debe conocer su rol antes de que comience un incidente
Creación de un plan práctico de respuesta a incidentes para operaciones del sector eléctrico
Un plan de respuesta es útil solo si una persona agotada puede seguirlo a las 3 a.m. Los siete pasos a continuación proporcionan estructura sin añadir complejidad innecesaria.
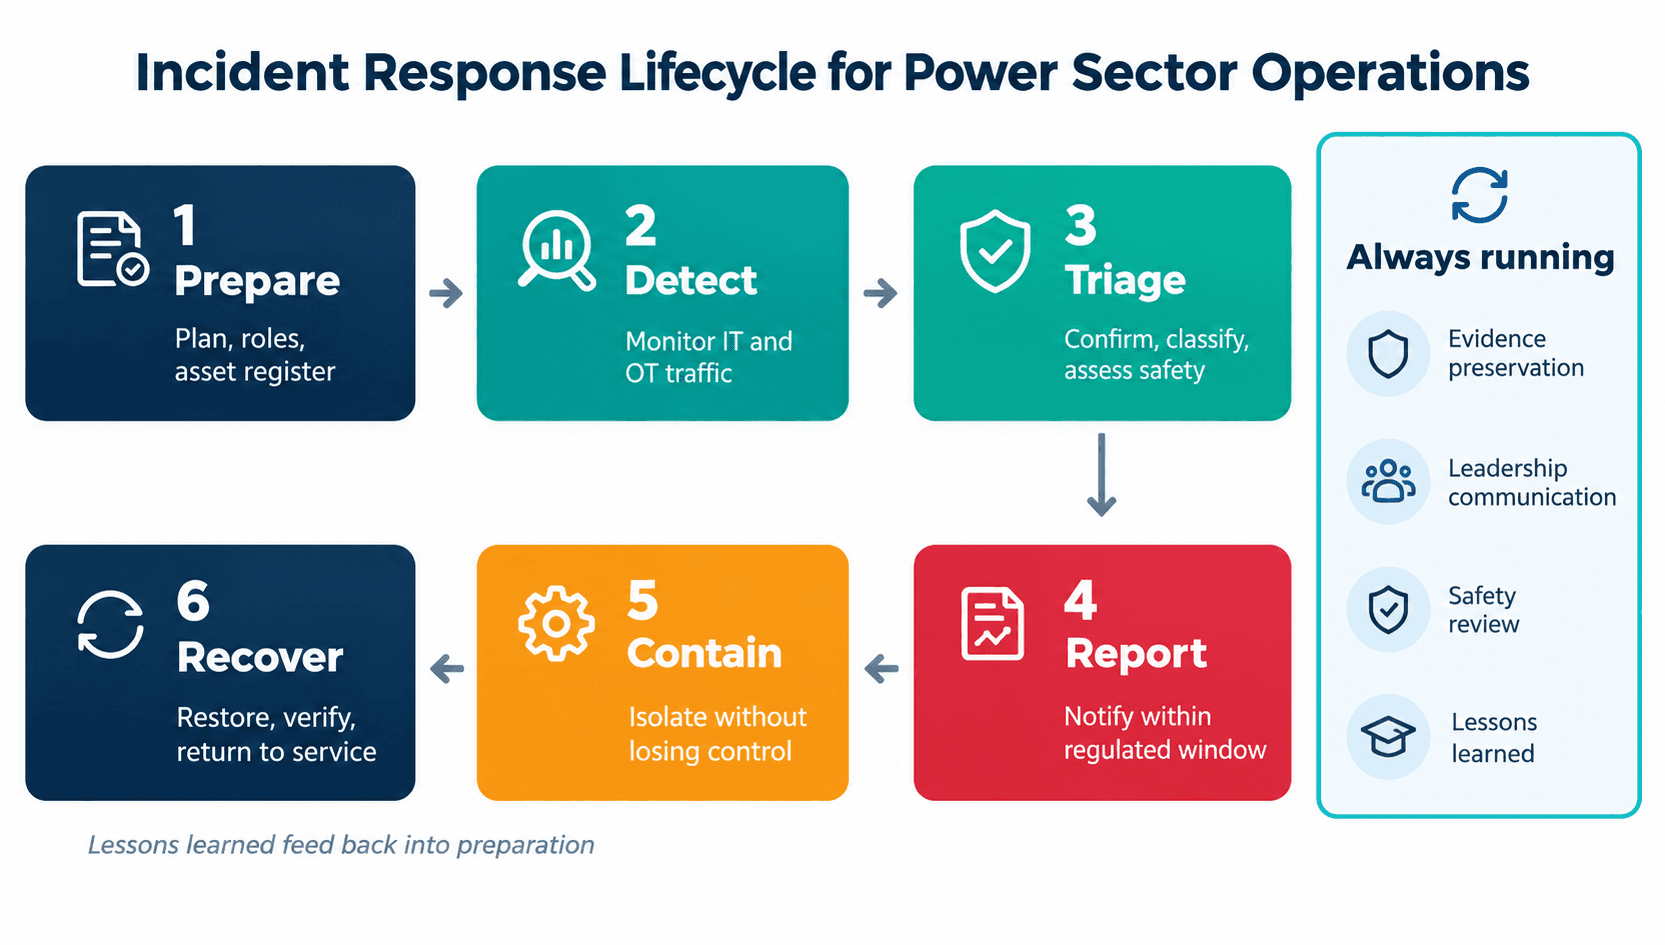
Figura 3: Vista del ciclo de vida de la respuesta, desde la preparación hasta la recuperación
Paso 1: Defina qué califica como incidente y qué tan grave es
Comience por acordar los niveles de severidad. Una escala compartida elimina las suposiciones y acelera las decisiones sobre a quién llamar y qué reportar.
Nivel | Situación de ejemplo | Quién interviene | Postura de reporte |
Nivel 1: Bajo | Correo de phishing bloqueado; intentos fallidos de inicio de sesión en un sistema corporativo. | Analista del SOC, equipo de TI | Registrar y monitorear |
Nivel 2: Moderado | Malware en una laptop corporativa; intento sospechoso de inicio de sesión de un proveedor. | Líder del SOC, contactos de TI y OT | Evaluar con prontitud; preparar para un posible reporte |
Nivel 3: Alto | Comandos imprevistos o dispositivo desconocido en una red de control; ransomware en un servidor de supervisión. | CISO, jefe de planta o de sala de control, líder del incidente | Tratar como sujeto a reporte; iniciar el reloj de seis horas |
Nivel 4: Crítico | Pérdida confirmada de control o manipulación de sistemas críticos; sospecha de sabotaje. | Titular de la organización, CISO, operaciones, área legal, comunicaciones | Reportar de inmediato; evaluar criterios de sabotaje en 24 horas |
Tabla: Matriz de severidad de muestra que puede adaptarse a cada organización
Cualesquiera que sean los niveles elegidos, defina por escrito el detonante para el reloj de reporte. ¿Es la primera alerta, la primera revisión del analista o el impacto confirmado? La ambigüedad en este punto es una de las fuentes más comunes de riesgo de cumplimiento.
Paso 2: Detecte y clasifique (triaje) en ambos entornos
La detección no debe detenerse en el firewall entre las redes corporativas y de control. El monitoreo de seguridad debe incluir el tráfico de red en zonas de OT, sesiones de acceso remoto, cambios en configuraciones de controladores y comportamiento inusual en estaciones de trabajo de ingeniería. Luego, el triaje plantea tres preguntas prácticas: ¿Qué está afectado? ¿Es seguro seguir operando? ¿Podría propagarse esto?
• Conozca sus activos. Mantenga un inventario activo para que los analistas puedan identificar al instante la función de un activo afectado y qué depende de él.
• Mapee procesos, no solo dispositivos. Proporcione al equipo de seguridad descripciones en lenguaje claro de cada proceso, para que las alertas de una turbina o un alimentador puedan interpretarse en su contexto.
• Establezca detonantes de seguridad. Defina qué situaciones requieren la intervención inmediata de un supervisor de la sala de control.
Paso 3: Escale y comunique según un cronograma predefinido
Un escalamiento efectivo es rápido y predecible. Un escalamiento deficiente depende de relaciones personales. Establezca un árbol de llamadas con nombres, suplentes y números para emergencias fuera de horario. Vincúlelo con un ritmo de comunicación, por ejemplo, una actualización a la dirección cada 60 minutos durante un evento de Nivel 3 o Nivel 4, incluso si no hay novedades que reportar.
Prepare plantillas con anticipación para el reporte al CSIRT-Power y CERT-In, actualizaciones de gestión interna, declaraciones a clientes o al público e instrucciones para los equipos de campo. Las plantillas eliminan la presión de redactar bajo estrés y reducen las inconsistencias en la información.
Paso 4: Contenga sin perder el control
La contención en un entorno eléctrico es una decisión tomada en conjunto por seguridad y operaciones. Los manuales operativos (playbooks) preaprobados facilitan esto. Por ejemplo: ¿qué segmentos de red se pueden aislar sin afectar los sistemas de protección? ¿Qué enlaces remotos se pueden suspender? ¿Qué funciones pueden operar manualmente los operadores y durante cuánto tiempo?
Ensaye estas opciones con las personas responsables de ejecutarlas. Un manual operativo que los operadores nunca han visto no será utilizado.
Paso 5: Preserve la evidencia antes de restaurar
Haga de la preservación de evidencia un paso formal por escrito, con un responsable asignado, que deba completarse o descartarse de manera consciente antes de reconstruir los sistemas. Como mínimo, capture:
Capturas de tráfico de red y registros de firewalls desde el momento del evento
Registros del sistema y de autenticación de los servidores y estaciones de trabajo afectados
Copias de las configuraciones de los controladores y archivos de proyecto, antes y después de los cambios
Registros de acceso remoto, incluidas las sesiones de proveedores
Un registro cronológico (con marca de tiempo) de decisiones, acciones y quién las tomó
Este registro respalda las solicitudes del CSIRT-Power, la revisión interna, las discusiones de seguros y cualquier seguimiento legal o regulatorio posterior.
Paso 6: Recupere de manera controlada y verificada
La recuperación implica mucho más que simplemente volver a encender los equipos. Significa restaurar desde copias de seguridad comprobadamente seguras, verificar que los controladores ejecuten la lógica autorizada, confirmar el restablecimiento de cuentas y credenciales, y monitorear de cerca en busca de señales de que el atacante siga presente. Incluya criterios de retorno al servicio validados y firmados por operaciones.
Pruebe las copias de seguridad periódicamente, incluidas copias fuera de línea (offline) de los programas de controladores y configuraciones de dispositivos de red. Un respaldo que nunca se ha restaurado es una esperanza, no un control.
Paso 7: Aprenda, documente y mejore
Lleve a cabo una revisión sin asignación de culpas dentro de las dos semanas posteriores al evento. Registre lo que funcionó, lo que causó retrasos y qué decisiones carecieron de autoridad o información. Integre los hallazgos en el plan de crisis, las reglas de monitoreo, los acuerdos con proveedores y la capacitación. Las regulaciones exigen una revisión periódica del plan de gestión de crisis, y los incidentes reales y simulacros son la mejor fuente para actualizaciones significativas.
Respuesta a incidentes de TI y OT: dónde deben diferir los enfoques
Las empresas de servicios públicos a menudo intentan extender el plan de respuesta de TI corporativo para cubrir los sistemas de control. Rara vez se ajusta. La siguiente tabla explica por qué es necesario un enfoque conjunto.
Factor | Respuesta típica de TI | Respuesta de OT en el sector eléctrico |
Máxima prioridad | Proteger los datos y restaurar los servicios | Proteger a las personas, los equipos y la continuidad del suministro |
Aislamiento | Desconectar los equipos afectados con rapidez | Evaluar el impacto en la seguridad física y los sistemas de protección antes de desconectar |
Parches y reconstrucción | Aplicar actualizaciones rápidamente | Probar primero; programar en función de libranzas y ventanas de mantenimiento |
Herramientas | Herramientas estándar de endpoints y redes | Monitoreo pasivo con reconocimiento de protocolos que no altere los dispositivos |
Autoridad de decisión | Liderazgo de TI y seguridad | Decisión compartida con la sala de control y la gerencia de planta |
Prueba de recuperación | La aplicación funciona, los datos están intactos | El proceso es estable, las funciones de protección están verificadas, es seguro operar |
Rol del proveedor | Tickets de soporte y actualizaciones | A menudo esencial para la configuración y recuperación a nivel de dispositivo |
Tabla: Por qué un único plan integrado funciona mejor que manuales independientes de TI y OT
Cómo revisar su Plan de Gestión de Crisis Cibernéticas
Si ya cuenta con un plan de crisis, una revisión estructurada es la forma más rápida de determinar su nivel de preparación. Utilice las siguientes preguntas como lista de verificación inicial e involucre tanto a seguridad como a operaciones en la ponderación de las respuestas.
¿Puede una persona designada en cualquier turno decidir si un evento amerita reporte dentro de la primera hora?
¿Especifica el plan la autoridad y los datos de contacto del CISO y del CISO suplente?
¿Se alinean las plantillas de reporte con lo que probablemente solicitarán CSIRT-Power y CERT-In?
¿Existen procedimientos documentados de operación manual para cada proceso crítico y han practicado con ellos los operadores?
¿Existe una regla para suspender o restringir el acceso remoto de proveedores durante un incidente?
¿Se retienen los registros de las redes de control durante el tiempo suficiente y es posible recuperarlos con rapidez?
¿Han participado los líderes y el personal de la sala de control en al menos un simulacro conjunto en el último año?
¿Coincide el plan con el registro de activos y los diagramas de red vigentes?
Cualquier pregunta respondida con dudas amerita atención inmediata. Dado que las regulaciones exigen una revisión anual, el proceso de revisión en sí debe programarse, asignarse formalmente y documentarse.
Una hoja de ruta práctica hacia abril de 2027
Con la entrada en vigor de las regulaciones el 1 de abril de 2027, un plan por etapas permite mantener el esfuerzo en niveles realistas. A continuación se presenta una secuencia sugerida para una empresa de servicios públicos de tamaño mediano. Ajuste los tiempos para adaptarlos a su entorno.
Fase | Actividades clave | Resultado |
Meses 1 a 2: Evaluar | Mapear activos actuales y conexiones de red; revisar el plan de crisis existente y el proceso de reporte; identificar rutas de acceso de proveedores. | Una lista clara de brechas priorizada por nivel de riesgo y relevancia regulatoria. |
Meses 3 a 5: Diseñar | Definir niveles de severidad, detonantes de reporte, roles y plantillas; diseñar la cobertura de monitoreo para zonas OT; establecer reglas para preservación de evidencia. | Un marco de respuesta y un plan de monitoreo formalmente aprobados. |
Meses 6 a 8: Construir | Desplegar o expandir el monitoreo; segmentar redes donde sea necesario; actualizar contratos de proveedores y controles de acceso; redactar playbooks. | Capacidades operativas de detección y contención. |
Meses 9 a 10: Probar | Ejecutar ejercicios de mesa (tabletop) con líderes; realizar simulacros técnicos con operadores; probar la restauración de copias de seguridad. | Evidencia de preparación y un plan optimizado. |
Meses 11 a 12: Preparar para el cumplimiento | Completar la preparación para auditorías; finalizar la documentación; capacitar al personal y suplentes; validar el flujo de reporte de punta a punta. | Operación lista para auditoría antes del 1 de abril de 2027. |
Tabla: Ejemplo de trayectoria de doce meses desde la evaluación hasta la preparación para auditorías
Mejores prácticas para que los planes de respuesta sean efectivos
Involucre a operaciones desde el principio. Integre a los gerentes de planta y líderes de sala de control en la planificación desde el primer día. Los planes diseñados únicamente por equipos de seguridad suelen fallar en el piso de la planta.
Practique regularmente. Los ejercicios teóricos y de mesa revelan vacíos de autoridad, responsabilidades ambiguas y plazos poco realistas. Ejecute al menos uno al año y uno tras cualquier cambio importante de infraestructura.
Incluya a los proveedores en el plan. Considere a los proveedores como parte integral del equipo de respuesta. Confirme a quién llaman, con qué rapidez responden y qué evidencia técnica pueden aportar.
Planifique la comunicación con rigurosidad. Decida de antemano quién informa y qué comunica al personal, clientes, reguladores y medios. Los mensajes consistentes evitan rumores y resguardan la credibilidad institucional.
Aplique la inteligencia sobre amenazas en la práctica. Transforme las alertas y avisos de los equipos nacionales en verificaciones concretas dentro de su propia infraestructura.
Mida los tiempos de respuesta. Monitoree cuánto tiempo toma detectar, clasificar y reportar un incidente durante los simulacros. Procure reducir estos tiempos en cada ciclo.
Prepárese para operar sin conectividad. Mantenga copias impresas de directorios de contacto, manuales de respuesta (playbooks) y diagramas clave de red. Si los sistemas fallan, el plan debe continuar accesible.
Cómo apoya Shieldworkz a las organizaciones
Shieldworkz se especializa en la seguridad de tecnología operacional (OT) y sistemas de control industrial (ICS) para los sectores de energía, servicios públicos, manufactura y otras infraestructuras críticas. Nuestros equipos combinan experiencia en ingeniería con dominio en ciberseguridad, asegurando que los planes de respuesta se adapten al funcionamiento real de plantas y redes eléctricas. Nuestro apoyo típicamente abarca:
Evaluación de preparación regulatoria. Una revisión estructurada de su organización frente a las disposiciones de respuesta a incidentes, gestión de crisis y reporte de las Regulaciones de Ciberseguridad de la CEA de 2026, con una lista de acciones priorizada.
Visibilidad de activos y redes. Identificación y mapeo de activos de TI y OT, conexiones de red y accesos remotos para conformar un registro de activos actualizado y operativo.
Desarrollo del plan de crisis. Diseño y optimización de su Plan de Gestión de Crisis Cibernéticas, modelo de severidad, rutas de escalamiento y formatos de reporte a la medida de entornos de generación, transmisión o distribución.
Detección y monitoreo adaptados a OT. Estrategias de monitoreo para redes de control que detectan actividad anómala sin interferir con equipos sensibles, dando soporte a un modelo operativo 24/7.
Simulaciones de incidentes. Ejercicios técnicos y de mesa moderados para directivos, equipos de SOC, ingenieros y operadores, con hallazgos concretos y acciones de seguimiento.
Gobernanza de evidencia y proveedores. Asesoría en procedimientos de preservación de evidencia forense, gobierno de accesos de proveedores y cumplimiento de requisitos en la cadena de suministro.
Preparación para auditorías. Acompañamiento integral para auditorías anuales, incluyendo integración documental, seguimiento de cierre de brechas y planes de remediación.
Soporte en respuesta a incidentes. Asistencia práctica para equipos durante incidentes activos, desde el triaje inicial hasta la recuperación y la revisión posterior al evento.
Nuestro enfoque es colaborativo. Trabajamos de la mano con sus equipos de seguridad, ingeniería y operaciones, priorizando el desarrollo de capacidades internas dentro de su organización para evitar dependencias externas.
Conclusión
Las Regulaciones de Ciberseguridad de la CEA de 2026 establecen con claridad que un incidente cibernético en el sector eléctrico es un asunto de interés nacional, y la preparación no puede postergarse hasta que ocurra la contingencia. El reporte en seis horas, la planeación estructurada de crisis y la coordinación con CSIRT-Power dependen del mismo pilar: personal que conozca sus funciones, sistemas con visibilidad integral y procedimientos ensayados con anticipación.
Las empresas de servicios públicos que inicien ahora cuentan con el margen necesario para consolidar esta estrategia. Esto implica clarificar responsabilidades, unificar TI y OT bajo una misma directriz, salvaguardar la evidencia y poner a prueba la toma de decisiones bajo escenarios de presión realista. Aquellas que demoren el proceso corren el riesgo de tener que diseñar su plan de respuesta en plena crisis, el escenario menos propicio para identificar omisiones.
El objetivo final no es la perfección, sino la certeza operativa: saber que, ante cualquier eventualidad, sus equipos responderán con agilidad en la detección, consenso en las decisiones, precisión en el reporte y eficacia en la recuperación del suministro seguro.
Preguntas frecuentes
1. ¿Cuándo entran en vigor las regulaciones de ciberseguridad de la CEA?
Las regulaciones fueron notificadas el 31 de julio de 2026 y entran en vigor el 1 de abril de 2027.
2. ¿Cuál es el plazo límite para el reporte de incidentes bajo las regulaciones de la CEA?
Los incidentes de ciberseguridad deben reportarse al CSIRT-Power y al CERT-In dentro de las seis horas posteriores a su detección. Los incidentes tipificados como sabotaje cibernético de sistemas críticos deben notificarse en un lapso no mayor a 24 horas.
3. ¿Son aplicables estas regulaciones a las empresas de distribución?
Sí. Las empresas de distribución se encuentran dentro del alcance y no se ha determinado un umbral mínimo de capacidad para su inclusión. Las centrales generadoras, plantas de cogeneración/autoconsumo (cautivas) e instalaciones de almacenamiento de energía están obligadas a partir de los 50 MW.
4. ¿Qué es CSIRT-Power?
CSIRT-Power es el equipo nacional de respuesta a incidentes de seguridad informática para el sector eléctrico, creado bajo la tutela del Ministerio de Energía de la India. Coordina la notificación y contención de incidentes, emite alertas preventivas y tiene facultades para requerir bitácoras (logs) y elementos forenses a las entidades reguladas.
Agende una consulta gratuita con nuestros especialistas ¿Tiene dudas sobre si su plan actual cumple con la ventana de notificación de seis horas o cómo coordinar eficazmente a sus áreas de TI y OT ante una emergencia real? Converse con un especialista de Shieldworkz en una sesión enfocada y sin compromiso para evaluar su entorno, identificar brechas y definir los siguientes pasos hacia el cumplimiento normativo con la CEA. Programe su consulta gratuita con Shieldworkz hoy mismo. |
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

IE & E Industries Ransomware Claim: What Orova’s Listing Does and Doesn’t Prove
Team Shieldworkz

Calmont Wire & Cable Ransomware Claim 2026: What Akira's Listing Means for Industrial Suppliers
Team Shieldworkz

NIST SP 800-82 Rev 4 Draft: What Changes for OT Security Teams (Comments Due Nov 30)
Team Shieldworkz

Bridgestone HosePower Ransomware Claim: What Pear’s Listing Does and Doesn’t Prove
Team Shieldworkz

France Blood Storage Cyberattack 2026: What Happened to EFS Cold Rooms, and What It Means for Healthcare OT
Team Shieldworkz

Amadeus Breach Explained: How One Vendor’s Stolen Credentials Exposed Airline Passenger Data Across Asia
Team Shieldworkz







