



Equipo Shieldworkz
Las organizaciones con frecuencia tienen dificultades para desarrollar programas de seguridad cibernética eficaces. Los líderes de seguridad invierten en herramientas sofisticadas, publican extensos documentos de políticas y cumplen con los estándares de la industria; sin embargo, siguen siendo vulnerables a interrupciones operativas importantes. Esta desconexión ocurre porque muchos programas se enfocan en la implementación de controles en lugar de desarrollar una capacidad organizacional para gestionar el riesgo.
Cuando los programas de seguridad dependen de operaciones reactivas o de listas de verificación basadas en el cumplimiento normativo, se encuentran con distintos modos de falla:
Controles de seguridad fragmentados: Las herramientas de seguridad operan de forma aislada, lo que genera brechas de visibilidad y ruido operativo sin reducir el riesgo.
Seguridad orientada al cumplimiento: Los programas se enfocan en satisfacer a los auditores externos en lugar de abordar los vectores de amenazas reales que enfrenta la empresa.
Gestión de riesgos inconsistente: El riesgo se evalúa de manera esporádica, a menudo durante las auditorías anuales, en lugar de integrarse en las decisiones comerciales diarias.
Propiedad poco clara: Los líderes de las líneas de negocio consideran la seguridad cibernética como un "problema de TI", lo que deja sin definir la responsabilidad del manejo de riesgos.
Objetivos desalineados: Los equipos de seguridad imponen controles que, sin darse cuenta, obstaculizan la velocidad del negocio, mientras que las unidades de negocio eluden la seguridad para alcanzar los objetivos operativos.
El Marco de Ciberseguridad (CSF) del Instituto Nacional de Estándares y Tecnología (NIST) proporciona una forma estructurada de abordar estos desafíos. Si bien muchas organizaciones se enfocan en el Núcleo del CSF (las funciones, categorías y subcategorías que describen resultados de ciberseguridad específicos), los Niveles de Implementación del NIST CSF abordan una dimensión diferente: el rigor, la gobernanza y la sofisticación de las prácticas de gestión de riesgos de ciberseguridad de una organización.
Comprender y aplicar los Niveles permite a los CISO, CIO y líderes de riesgos evaluar su contexto operativo actual, alinear las prácticas de seguridad con los objetivos comerciales y establecer un camino realista hacia la gestión adaptativa de riesgos.
¿Qué son los Niveles de NIST CSF?
Los Niveles de Implementación del NIST CSF describen cómo una organización percibe el riesgo de ciberseguridad y los procesos implementados para gestionarlo. Los Niveles varían desde Parcial (Nivel 1) hasta Adaptativo (Nivel 4).
Los Niveles no representan un modelo de madurez estándar en el que cada organización deba alcanzar el nivel más alto. El NIST establece explícitamente que los Niveles no reflejan una escala tradicional de Integración de Modelos de Madurez de Capacidades (CMMI). Alcanzar el Nivel 4 no es obligatorio para todas las empresas; en su lugar, las organizaciones deben determinar su Nivel objetivo en función de su apetito de riesgo, limitaciones operativas, panorama de amenazas, requisitos legales y objetivos comerciales.
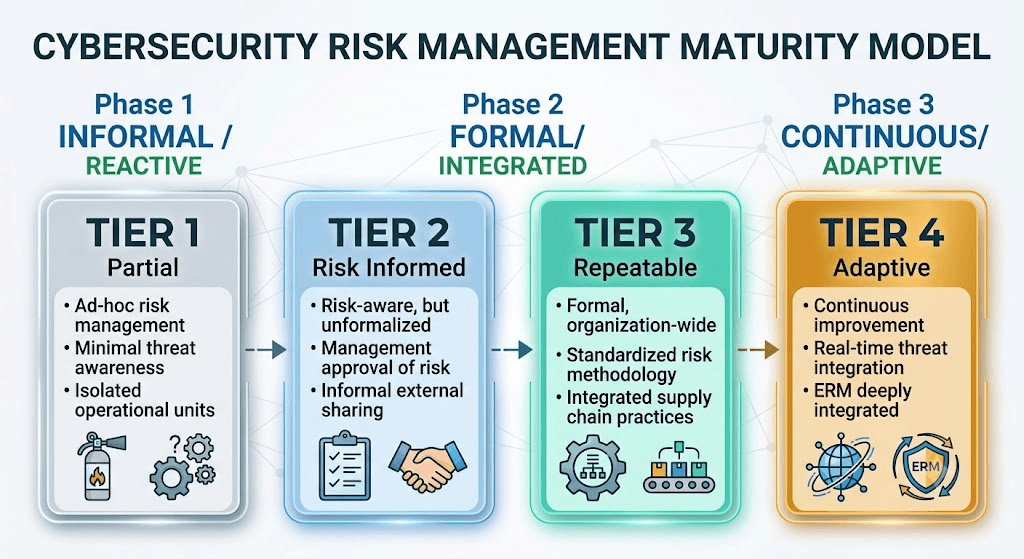
Nivel 1 — Parcial
En el Nivel 1, la gestión de riesgos de ciberseguridad se realiza de manera informal y reactiva.
Gobernanza de riesgos: La gestión de riesgos de ciberseguridad no está organizada. Los procesos rara vez se documentan y dependen casi en su totalidad de las habilidades e iniciativas del personal técnico individual.
Integración de riesgos: Existe una conciencia mínima del riesgo de ciberseguridad a nivel organizacional. El equipo de liderazgo evalúa la seguridad como un problema técnico aislado y no como un factor de riesgo empresarial.
Colaboración externa: La organización carece de mecanismos formales para recibir o compartir inteligencia de amenazas con socios externos, pares o centros de análisis e intercambio de información (ISAC). Los riesgos de la cadena de suministro se ignoran en gran medida.
Nivel 2 — Informado sobre riesgos
En el Nivel 2, la dirección es consciente de los riesgos de ciberseguridad, pero los procesos no se ejecutan de manera consistente en toda la organización.
Gobernanza de riesgos: Las prácticas operativas son aprobadas por la dirección, pero no están institucionalizadas como estándares de toda la empresa. Se da prioridad a sistemas específicos o requisitos de cumplimiento normativo en lugar de a la exposición holística al riesgo.
Integración de riesgos: Existe conciencia organizacional sobre el riesgo de ciberseguridad, pero la información fluye hacia arriba de manera desigual. Las consideraciones sobre el riesgo cibernético se presentan a la dirección de manera reactiva o durante iniciativas de TI importantes, en lugar de como parte de la gestión estándar de riesgos empresariales (ERM).
Colaboración externa: La organización comprende su lugar en el ecosistema más amplio, pero el intercambio de información externa sigue siendo informal, dependiente del contexto e inconsistente.
Nivel 3 — Repetible
El Nivel 3 representa un cambio organizacional significativo: las prácticas de gestión de riesgos de ciberseguridad están formalmente definidas, documentadas y se aplican de manera consistente en toda la empresa.
Gobernanza de riesgos: Las prácticas de gestión de riesgos están formalmente aprobadas y se expresan como políticas claras para toda la organización. Estas prácticas se auditan y actualizan de forma rutinaria en función de los cambios operativos y la información sobre amenazas.
Integración de riesgos: El riesgo de ciberseguridad se integra directamente en la Gestión de Riesgos Empresariales (ERM). El liderazgo ejecutivo y los gerentes de las unidades de negocio se comunican regularmente sobre el riesgo cibernético y toman decisiones de asignación de recursos en función de umbrales de riesgo formalmente establecidos.
Colaboración externa: La organización colabora activamente con socios externos, grupos de la industria y redes de intercambio de amenazas para fundamentar su postura defensiva y mitigar los riesgos de terceros y de la cadena de suministro.
Nivel 4 — Adaptativo
En el Nivel 4, la organización adapta continuamente sus prácticas de ciberseguridad basándose en las lecciones aprendidas, la inteligencia predictiva y las condiciones operativas en evolución.
Gobernanza de riesgos: La gestión de riesgos de ciberseguridad es una capacidad dinámica y en continua evolución. Las políticas, los controles y la arquitectura se adaptan en tiempo real o casi en tiempo real para responder a actores de amenazas sofisticados y cambios comerciales.
Integración de riesgos: La gestión de riesgos de ciberseguridad está completamente integrada en la cultura organizacional y en la ERM. Los altos ejecutivos evalúan el riesgo de ciberseguridad junto con el riesgo financiero, de mercado y operativo al tomar decisiones comerciales estratégicas.
Colaboración externa: La organización contribuye activamente al ecosistema de ciberseguridad más amplio mediante la generación de inteligencia de amenazas, la participación en acuerdos avanzados de intercambio de amenazas y el impulso de estándares de seguridad en la cadena de suministro.
Distinción clave: El Nivel 4 no se define por la compra de herramientas de seguridad costosas, la automatización de cada flujo de trabajo o la implementación de inteligencia artificial. Se define por la agilidad organizacional y la sofisticación de la gestión de riesgos: la capacidad de ajustar dinámicamente la postura de seguridad y la gobernanza en respuesta a los cambios operativos internos y la dinámica de las amenazas externas.
Niveles, Perfiles y el Núcleo del CSF
Comprender cómo construir un programa de seguridad requiere aclarar cómo interactúan los componentes principales de NIST CSF 2.0.
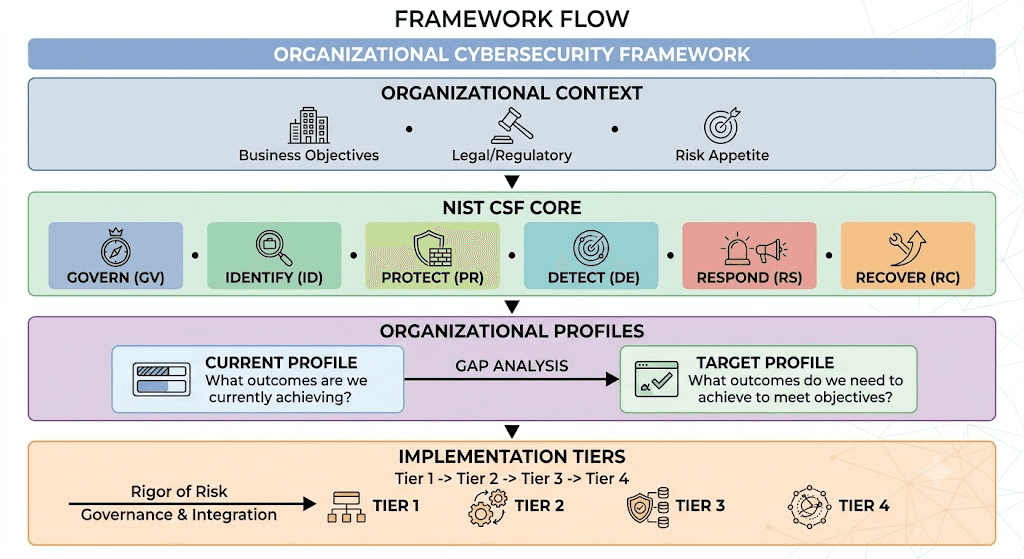
El marco consta de tres elementos principales:
El Núcleo del CSF: Un conjunto de resultados de ciberseguridad organizados en seis funciones de alto nivel: Gobernar (GV), Identificar (ID), Proteger (PR), Detectar (DE), Responder (RS) y Recuperar (RC). Estas funciones se desglosan en categorías y subcategorías.
Perfiles Organizacionales: Alineación de los resultados del Núcleo del CSF con los requisitos comerciales, la tolerancia al riesgo y los recursos de una organización.
Perfil Actual: Documenta los resultados que se están logrando actualmente.
Perfil Objetivo: Documenta los resultados necesarios para alcanzar los objetivos de gestión de riesgos deseados.
Niveles de Implementación: Caracterizan el rigor y la sofisticación operativa de los mecanismos de gobernanza y gestión de riesgos utilizados para lograr esos resultados.
El Ciclo Operativo
Los Niveles proporcionan el contexto sobre cómo se ejecutan los Perfiles. Pasar de un Perfil Actual a un Perfil Objetivo requiere mejorar controles técnicos específicos y elevar el Nivel operativo de los procesos de gestión de riesgos subyacentes.
El ciclo sigue un camino definido:
Establecer objetivos: Definir las metas comerciales, las limitaciones regulatorias y la tolerancia general al riesgo.
Evaluar el estado actual: Documentar el Perfil Actual (qué resultados del Núcleo se logran) y evaluar el Nivel Actual (cómo opera la gobernanza de riesgos).
Realizar análisis de brechas: Comparar el Perfil Actual con el Perfil Objetivo mientras se evalúa si las prácticas de riesgo actuales (Niveles) respaldan esos objetivos.
Desarrollar el plan de tratamiento de riesgos: Priorizar los proyectos que cierren las brechas de control técnico y eleven el rigor de la gobernanza.
Ejecutar y medir: Implementar controles, monitorear el desempeño frente a las métricas y perfeccionar los procesos en función de la retroalimentación operativa.
Cómo evaluar su Nivel actual
Determinar el Nivel actual de una organización requiere evaluar cómo se toman, comunican y mantienen las decisiones de gestión de riesgos a través de múltiples dimensiones operativas.
El NIST no prescribe una fórmula de puntuación numérica rígida para asignar una calificación oficial de Nivel. Sin embargo, las organizaciones pueden evaluar sus prácticas sistemáticamente en tres dimensiones principales definidas por el NIST:
Proceso de gestión de riesgos: Cómo se integran la funcionalidad, la concienciación sobre las amenazas y las evaluaciones de riesgos en las decisiones de seguridad cotidianas.
Programa integrado de gestión de riesgos: El grado en que el riesgo de ciberseguridad se incorpora en la Gestión de Riesgos Empresariales (ERM) y en la gobernanza corporativa más amplia.
Participación externa: Con qué eficacia gestiona la organización los riesgos de la cadena de suministro, recibe datos de amenazas externas y comparte inteligencia accionable.
Metodología de evaluación práctica
Para realizar una evaluación interna, los equipos de seguridad deben evaluar la evidencia operativa en 13 áreas de enfoque funcional:

Puntuación de la evaluación y mapeo de evidencias
Los equipos pueden calificar cada área en una escala del 1 al 4 según sus características operativas:
Nivel 1 (Parcial): La práctica depende del conocimiento empírico e individual de los miembros del equipo. Los procesos son reactivos, no están documentados y son inconsistentes entre las unidades de negocio.
Nivel 2 (Informado sobre riesgos): La práctica es reconocida por el liderazgo. Se documentan los procesos básicos, pero la implementación varía; los riesgos se evalúan de manera informal o proyecto por proyecto.
Nivel 3 (Repetible): La práctica está definida formalmente como política de la empresa. La implementación es consistente en todas las unidades de negocio; la evidencia se audita de manera rutinaria.
Nivel 4 (Adaptativo): La práctica se adapta dinámicamente en función de los datos operativos, la inteligencia de amenazas y los cambios comerciales. Los indicadores automatizados informan los ajustes continuos de gobernanza.
Matriz de capacidades del programa de seguridad a través de los Niveles
La siguiente matriz muestra cómo cambian las capacidades de seguridad a lo largo de los cuatro Niveles de NIST CSF:
Área de capacidad | Nivel 1: Parcial | Nivel 2: Informado sobre riesgos | Nivel 3: Repetible | Nivel 4: Adaptativo |
Gobernanza | No oficial; la seguridad se gestiona únicamente como un problema de TI. | Existe concienciación ejecutiva; las prioridades de seguridad se aprueban de manera informal. | Supervisión formalizada; el CISO informa regularmente al consejo ejecutivo. | Supervisión dinámica; el riesgo cibernético orienta activamente las decisiones comerciales estratégicas. |
Gestión de riesgos | Reactiva; los riesgos se abordan únicamente después de que ocurren incidentes de seguridad. | Informada por la concienciación sobre amenazas, pero las evaluaciones son inconsistentes. | Metodología de evaluación de riesgos estandarizada y aplicada en toda la empresa. | Modelado predictivo de riesgos; la puntuación de riesgos en tiempo real guía los cambios operativos. |
Políticas | Directrices informales, incompletas o que rara vez se actualizan. | Existen políticas documentadas, pero su cumplimiento es inconsistente. | Formalmente aprobadas, aplicadas en toda la empresa y auditadas regularmente. | Políticas actualizadas dinámicamente que se adaptan en función de eventos e inteligencia de amenazas. |
Visibilidad de activos | Hojas de cálculo estáticas e incompletas; alto volumen de TI en la sombra (shadow IT). | Seguimiento de activos de TI centralizados; visibilidad limitada de activos OT/en la sombra. | Inventarios de activos completos y automatizados que se mantienen de forma continua. | Descubrimiento en tiempo real; mapeo automatizado de dependencias de riesgo de activos. |
Arquitectura de seguridad | Implementaciones de tecnología informales sin líneas base de seguridad. | Líneas base de seguridad básicas definidas, pero aplicadas de manera inconsistente. | Patrones estandarizados de seguridad por diseño (secure-by-design) aplicados a todas las implementaciones. | Arquitectura adaptable de confianza cero (Zero-Trust) con controles de acceso en tiempo real basados en el riesgo. |
Gestión de vulnerabilidades | Escaneos no programados; remediación impulsada por incidentes públicos. | Escaneos programados; remediación priorizada por puntuación de gravedad (CVSS). | Priorización de vulnerabilidades basada en el riesgo que integra el contexto del activo. | Gestión continua de la exposición a vulnerabilidades con mitigación automatizada. |
Detección y monitoreo | Almacenamiento básico de registros; alertas revisadas reactivamente durante incidentes. | Registro centralizado; reglas de alerta básicas con altas tasas de falsos positivos. | SOC 24/7; detección correlacionada de amenazas alineada con MITRE ATT&CK. | Búsqueda continua de amenazas (threat hunting); ajuste automatizado de detección mediante análisis de comportamiento. |
Respuesta a incidentes | No documentada; dependencia de la intervención del personal individual. | Plan básico de respuesta a incidentes (IR) disponible, pero rara vez probado o actualizado. | Capacidades de IR probadas y documentadas en guías de juego (playbooks) con rutas claras de escalación. | Orquestación automatizada de contención; el aprendizaje continuo alimenta las defensas. |
Recuperación | Respaldos básicos del sistema; capacidades de restauración no verificadas. | Procedimientos de respaldo documentados; recuperación probada anualmente. | Planes de continuidad del negocio alineados con métricas RTO/RPO verificadas. | Resiliencia de alta disponibilidad; pruebas automatizadas de recuperación de infraestructura. |
Riesgo de terceros (C-SCRM) | Sin gestionar; se concede a los proveedores acceso al sistema sin supervisión. | Riesgos de terceros evaluados durante la adquisición mediante cuestionarios. | Programa formalizado de C-SCRM; monitoreo continuo de proveedores críticos. | Evaluación en tiempo real del riesgo de terceros integrada en los flujos de trabajo de la cadena de suministro. |
Métricas | Sin métricas, o recuentos simples de herramientas de seguridad implementadas. | Métricas basadas en actividades (por ejemplo, número de parches instalados). | Métricas basadas en resultados (por ejemplo, tiempo medio de detección/remediación). | Métricas predictivas que vinculan directamente la postura de seguridad con el riesgo empresarial. |
Mejora continua | No estructurada; correcciones aplicadas solo después de fallas operativas. | Lecciones aprendidas recopiladas de manera informal después de incidentes importantes. | Las revisiones estructuradas posteriores a incidentes impulsan actualizaciones formales de políticas y controles. | Los bucles de retroalimentación automatizados ajustan continuamente los controles en función de los datos operativos. |
Integración comercial | La seguridad se ve como una barrera operativa para los objetivos comerciales. | Se consulta a seguridad durante las etapas finales de la implementación de proyectos. | La seguridad se integra en los ciclos de vida de los proyectos comerciales (DevSecOps). | Los líderes de seguridad co-diseñan iniciativas comerciales para garantizar la resiliencia operativa. |
Transición del Nivel 1 al Nivel 2: Informado sobre riesgos
La transición del Nivel 1 (Parcial) al Nivel 2 (Informado sobre riesgos) requiere pasar de actividades reactivas y no coordinadas a una toma de decisiones estructurada y consciente de los riesgos.
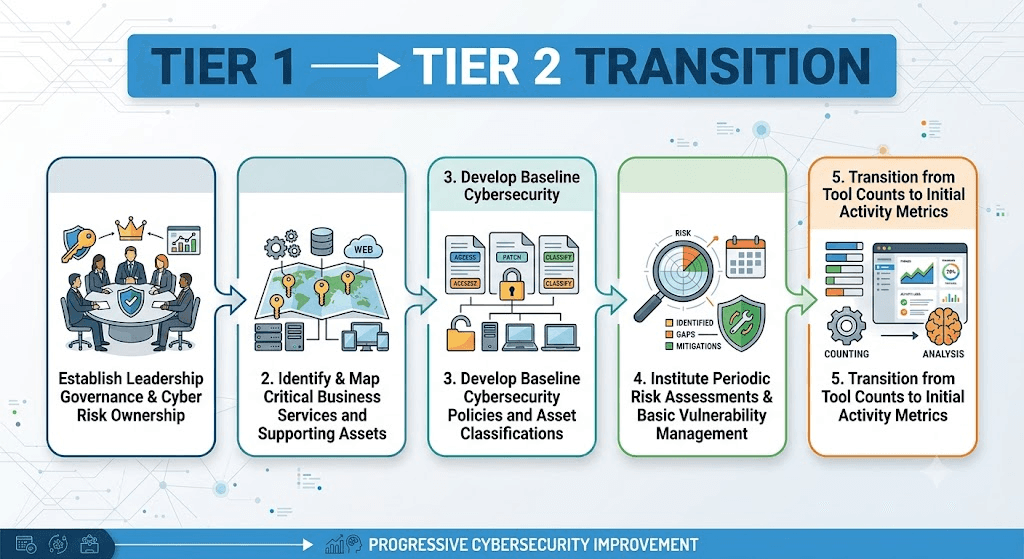
Cambios organizacionales clave
Establecer la propiedad del riesgo: Designar a una persona (por ejemplo, CISO o Director de Seguridad) con responsabilidad formal para la gobernanza del riesgo de ciberseguridad.
Mapear servicios comerciales críticos: Identificar las funciones comerciales principales de la organización y mapear los sistemas, aplicaciones y repositorios de datos subyacentes que las sustentan.
Formalizar políticas principales: Convertir el conocimiento operativo informal en políticas documentadas que cubran el control de acceso, la gestión de parches, el reporte de incidentes y el uso aceptable.
Implementar priorización consciente de riesgos: Evitar la corrección de problemas de manera aleatoria. Priorizar las tareas de seguridad en función de la criticidad básica del activo y la gravedad de la amenaza.
Plan de acción y pasos prioritarios
Paso 1: Realizar un descubrimiento inicial de activos y riesgos. Crear un inventario base de hardware, software y entornos de nube. Identificar los activos de alto valor (HVA).
Paso 2: Formalizar la gestión de vulnerabilidades. Establecer calendarios mensuales de escaneo de vulnerabilidades para activos críticos. Enfocar los esfuerzos de remediación en vulnerabilidades de alta gravedad que afecten a los sistemas expuestos.
Paso 3: Redactar un plan de respuesta a incidentes (IR). Documentar procedimientos paso a paso para detectar, contener y escalar incidentes de seguridad. Asignar roles claros al personal técnico interno y al asesor legal.
Paso 4: Establecer informes ejecutivos. Crear una actualización trimestral del riesgo de ciberseguridad para el liderazgo que destaque los principales riesgos, los proyectos de remediación en curso y las limitaciones de recursos.
Transición del Nivel 2 al Nivel 3: Lograr prácticas repetibles
La transición del Nivel 2 (Informado sobre riesgos) al Nivel 3 (Repetible) suele ser la fase más desafiante. Requiere pasar de esfuerzos localizados e inconsistentes a una ejecución institucionalizada en toda la empresa.
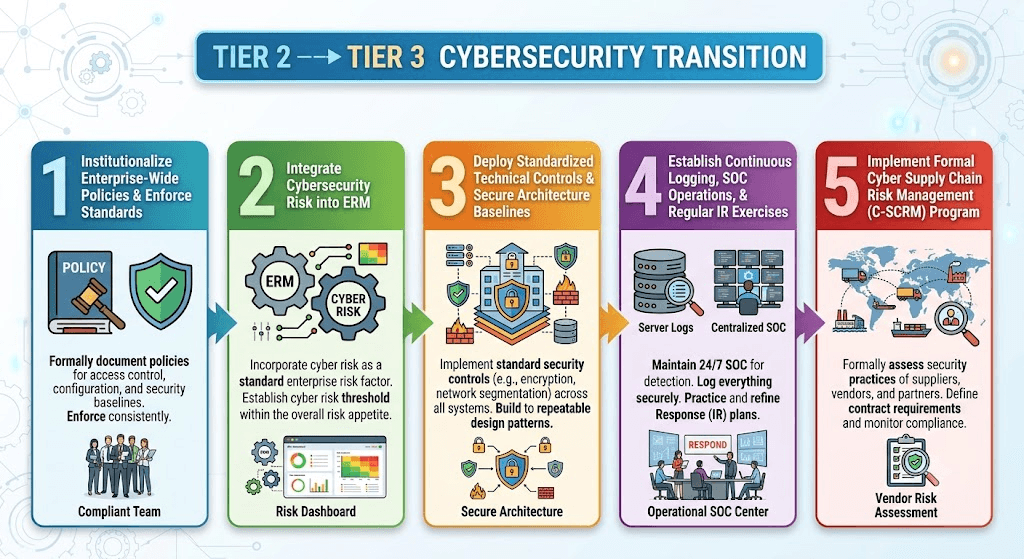
Institucionalización de prácticas
La diferencia principal entre el Nivel 2 y el Nivel 3 es el cumplimiento normativo y la consistencia.
En el Nivel 2, una organización podría tener una política de gestión de parches documentada que el equipo de infraestructura central sigue diligentemente, pero que los ingenieros de nube o el personal de tecnología operativa ignoran. En el Nivel 3, las políticas se aplican universalmente, el cumplimiento se audita de manera rutinaria y las excepciones requieren la aprobación formal de la dirección ejecutiva.
Cambios organizacionales clave
Integrar con ERM: Establecer un marco formal de gestión de riesgos (por ejemplo, NIST SP 800-30). Traducir los riesgos técnicos en métricas financieras y operativas utilizadas en el registro de riesgos corporativos.
Estandarizar la arquitectura de seguridad: Implementar patrones de diseño repetibles en todos los sistemas. Requerir aprobaciones de seguridad durante las fases de diseño de la arquitectura (DevSecOps).
Establecer un monitoreo centralizado: Operar un Centro de Operaciones de Seguridad (SOC), ya sea interno o gestionado, capaz de correlacionar alertas las 24 horas del día, los 7 días de la semana, en entornos de endpoints, redes y nube.
Desarrollar un programa formal de C-SCRM: Evaluar a todos los proveedores externos de software, prestadores de servicios y contratistas externos en función de sus niveles de acceso y criticidad para las operaciones comerciales.
Transición del Nivel 3 al Nivel 4: Convertirse en adaptativo
La transición del Nivel 3 (Repetible) al Nivel 4 (Adaptativo) transforma la seguridad de un modelo estático de cumplimiento de políticas a una capacidad ágil y predictiva.
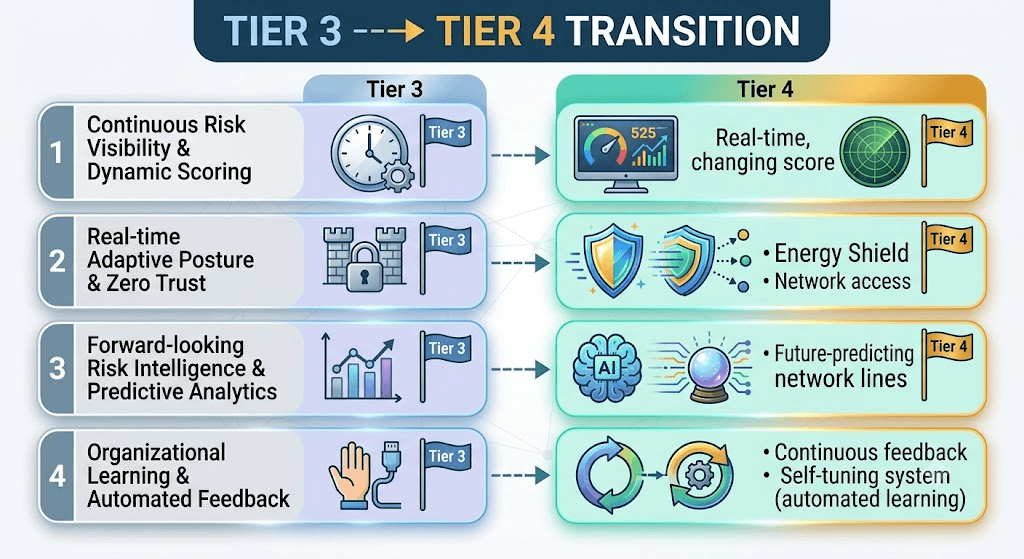
Transformaciones principales hacia la adaptabilidad
1. De la evaluación periódica a la conciencia continua del riesgo
En lugar de depender de evaluaciones de riesgos anuales o escaneos de vulnerabilidades trimestrales, los programas de Nivel 4 realizan un seguimiento continuo de las variables de riesgo. La telemetría de los sistemas de detección de endpoints, los monitores de configuración de la nube, los escáneres de vulnerabilidades y los flujos de amenazas se combinan para actualizar automáticamente las calificaciones de riesgo de la organización.
2. De controles estáticos a una arquitectura adaptable
Las reglas de seguridad estáticas se reemplazan por controles de acceso contextuales y adaptables. Utilizando los principios de la Arquitectura de Confianza Cero (ZTA) (como se detalla en NIST SP 800-207), las decisiones de acceso al sistema se calculan dinámicamente en función del contexto del usuario, la salud del dispositivo, la ubicación y los indicadores de amenazas en tiempo real.
3. De informes históricos a inteligencia predictiva de riesgos
Las organizaciones de Nivel 4 cambian su enfoque de monitorear métricas pasadas (por ejemplo, "cuántos incidentes ocurrieron el trimestre pasado") a evaluar la inteligencia predictiva de amenazas (por ejemplo, "cómo afectarán los cambios en las tácticas de los adversarios a nuestra estrategia actual de migración a la nube").
4. De la respuesta a incidentes al aprendizaje organizacional
Cada evento de seguridad, ataque fallido y ejercicio de simulación de adversarios (red-team) se trata como datos operativos. Las causas raíz posteriores al incidente se integran automáticamente en los ajustes de la arquitectura, las actualizaciones de políticas y los programas de capacitación de los empleados para evitar que se repitan vulnerabilidades similares.
5. Integración profunda del negocio y ERM
En el Nivel 4, la ciberseguridad está completamente integrada en la estrategia comercial. Cuando el liderazgo ejecutivo evalúa una adquisición, la entrada a un nuevo mercado o el lanzamiento de un producto importante, los modelos de riesgo de ciberseguridad se factorizan en la decisión junto con el análisis financiero y de mercado.
Hoja de ruta de implementación de etapas múltiples hacia el Nivel 4
Desarrollar un programa de seguridad adaptable lleva tiempo. La siguiente hoja de ruta de etapas múltiples describe cómo las organizaciones pueden progresar de manera lógica sin omitir capacidades fundamentales esenciales.
Etapa 1: Establecer visibilidad y gobernanza básica
Objetivo principal: Construir visibilidad del inventario y establecer una responsabilidad organizacional básica.
Actividades clave:
Designar un CISO o un gerente de programa de seguridad.
Implementar el descubrimiento automatizado de activos en redes internas y entornos de nube.
Establecer políticas de seguridad básicas (control de acceso, gestión de contraseñas, procedimientos de respaldo).
Partes interesadas clave: CISO, CIO, equipo de operaciones de infraestructura.
Resultados esperados: Inventario completo de activos de alto valor; procedimientos básicos de escalación de incidentes.
Modo de falla principal: Intentar aplicar políticas complejas antes de conocer qué activos existen.
Indicador de progresión: Cobertura de inventario de más del 90 % de los activos críticos de la empresa.
Etapa 2: Informado sobre riesgos
Objetivo principal: Alinear las prioridades de seguridad con el riesgo comercial y el impacto operativo.
Actividades clave:
Mapear servicios comerciales críticos con sus dependencias técnicas.
Implementar la gestión de parches y el escaneo de vulnerabilidades con prioridad basada en el riesgo.
Redactar guías de juego (playbooks) formales de respuesta a incidentes para los escenarios de amenazas más importantes (por ejemplo, ransomware, exfiltración de datos).
Partes interesadas clave: CISO, líderes de unidades de negocio, operaciones de TI.
Resultados esperados: Gestión de vulnerabilidades alineada con el negocio; informes ejecutivos documentados.
Modo de falla principal: Equipos de seguridad que establecen prioridades de riesgo sin la participación de los líderes comerciales.
Indicador de progresión: Las decisiones de remediación de seguridad se toman utilizando calificaciones de impacto comercial.
Etapa 3: Institucionalizar prácticas repetibles
Objetivo principal: Lograr una ejecución consistente en toda la empresa de los controles y políticas de seguridad.
Actividades clave:
Estandarizar las líneas base de seguridad en implementaciones de nube, red y endpoints.
Implementar una capacidad de SOC 24/7 con rutas de escalación estandarizadas.
Establecer un proceso formal de Gestión de Riesgos de Terceros (TPRM) para la incorporación de proveedores.
Partes interesadas clave: CISO, equipo de arquitectura de seguridad, líder del SOC, adquisiciones, área legal.
Resultados esperados: Cumplimiento uniforme de controles; capacidades verificadas de recuperación ante desastres y respuesta a incidentes.
Modo de falla principal: Permitir que las unidades de negocio reclamen excepciones a las políticas de seguridad sin una aprobación formal de riesgos.
Indicador de progresión: Las auditorías internas de rutina muestran un cumplimiento consistente de las políticas en todas las unidades de negocio.
Etapa 4: Integrar con la Gestión de Riesgos Empresariales (ERM)
Objetivo principal: Conectar las métricas de ciberseguridad directamente con la gobernanza corporativa y la gestión de riesgos.
Actividades clave:
Adoptar un marco de riesgo formal (por ejemplo, FAIR o NIST SP 800-30) para cuantificar los riesgos cibernéticos en términos comerciales.
Incorporar revisiones de seguridad en el desarrollo de productos y en los ciclos de vida de fusiones y adquisiciones (M&A) corporativas.
Implementar un monitoreo continuo del riesgo de terceros para socios críticos de la cadena de suministro.
Partes interesadas clave: CISO, comité de riesgos empresariales, CFO, consejo de administración.
Resultados esperados: El riesgo cibernético se incluye en los registros de riesgos corporativos; la dirección ejecutiva evalúa los pros y contras de las decisiones de ciberseguridad durante la planificación estratégica.
Modo de falla principal: Presentar métricas técnicas de seguridad al liderazgo ejecutivo en lugar de métricas de impacto comercial.
Indicador de progresión: El liderazgo ejecutivo asigna presupuestos de seguridad en función de objetivos explícitos de reducción de riesgos.
Etapa 5: Establecer bucles de mejora continua
Objetivo principal: Automatizar los bucles de retroalimentación entre el monitoreo de amenazas, la respuesta a incidentes y los ajustes de controles.
Actividades clave:
Realizar ejercicios regulares de simulación de adversarios (red-team) basados en escenarios.
Integrar las lecciones aprendidas posteriores a incidentes directamente en las actualizaciones de la arquitectura y las políticas de seguridad.
Pasar de escaneos de vulnerabilidades periódicos a una gestión continua de amenazas y exposición (CTEM).
Partes interesadas clave: CISO, red-team/SecOps, líder de inteligencia de amenazas.
Resultados esperados: Ajuste rápido de la detección; controles de seguridad actualizados automáticamente en función de las tácticas, técnicas y procedimientos (TTP) de amenazas emergentes.
Modo de falla principal: Tratar las revisiones de causa raíz posteriores a incidentes como papeleo de cumplimiento en lugar de impulsar un cambio operativo.
Indicador de progresión: Los controles de seguridad se actualizan a las pocas horas o días de identificar una nueva TTP de amenaza.
Etapa 6: Desarrollar capacidades adaptables
Objetivo principal: Mantener una adaptación a las amenazas en tiempo real y un control de acceso dinámico basado en el riesgo.
Actividades clave:
Implementar por completo políticas de acceso condicional de confianza cero que evalúen las puntuaciones de riesgo en tiempo real.
Automatizar la detección de amenazas, las guías de juego (playbooks) de respuesta y las acciones de contención en endpoints y entornos de nube.
Participar en redes de intercambio de inteligencia sobre amenazas de la industria para contribuir a la defensa del ecosistema.
Partes interesadas clave: CISO, arquitecto principal, ingenieros de automatización/DevSecOps.
Resultados esperados: Postura de seguridad dinámica y adaptativa al riesgo; resiliencia operativa continua.
Modo de falla principal: Confianza excesiva en los sistemas automatizados sin supervisión humana, lo que provoca interrupciones operativas.
Indicador de progresión: Los controles de acceso y las defensas del sistema se ajustan automáticamente en función de la telemetría de amenazas en tiempo real.
Evidencias y artefactos que demuestran la progresión
Para demostrar la madurez del programa ante auditores internos, miembros del consejo o reguladores, los equipos de seguridad deben mantener evidencia operativa verificada en cada Nivel.
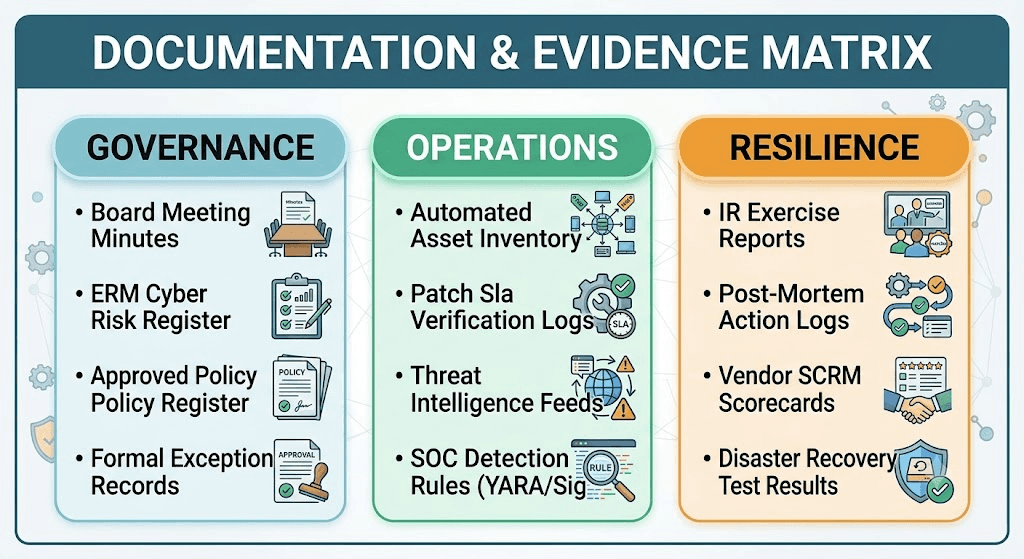
Artefactos de evidencia clave por categoría
Gobernanza y estrategia de riesgos:
Nivel 1: Correos electrónicos informales o notas locales que muestran el seguimiento de problemas técnicos.
Nivel 2: Políticas de seguridad firmadas por la dirección; evaluaciones de riesgos de proyectos localizados.
Nivel 3: Políticas de seguridad para toda la empresa con registros de aprobación anual; registro de riesgos corporativos con entradas dedicadas al riesgo cibernético; registros formales de excepciones de riesgo firmados por los propietarios del negocio.
Nivel 4: Paneles de control dinámicos de gestión de riesgos revisados por los comités del consejo ejecutivo; resultados de modelos de riesgo cuantitativos (por ejemplo, simulaciones de Montecarlo) utilizados en la planificación estratégica empresarial.
Controles operativos y arquitectura:
Nivel 1: Hojas de cálculo manuales para el seguimiento de equipos de red y servidores.
Nivel 2: Informes de escaneo de vulnerabilidades programados; diagramas de topología de red básicos.
Nivel 3: Registros automatizados y continuos de plataformas de gestión de activos; arquitecturas de referencia de confianza cero documentadas; repositorios de reglas de detección de SIEM centralizados mapeados a MITRE ATT&CK.
Nivel 4: Registros de escaneo de seguridad de infraestructura como código (IaC); trazas de ejecución de guías de juego (playbooks) de respuesta automatizada; telemetría de gestión continua de la exposición a amenazas.
Resiliencia y gestión de terceros:
Nivel 1: Planes verbales para respaldos del sistema.
Nivel 2: Cuestionarios de evaluación de seguridad de proveedores; registros anuales de pruebas de restauración de respaldos.
Nivel 3: Registros formales de políticas de C-SCRM; informes continuos de puntuación de riesgo de terceros; resultados documentados de ejercicios de simulación (table-top) de respuesta a incidentes con equipos de liderazgo multidisciplinarios.
Nivel 4: Telemetría continua del ecosistema de riesgo de proveedores; datos de pruebas de conmutación por error (failover) automatizadas en tiempo real; registros de acciones de remediación post-mortem que demuestran cambios en la arquitectura tras un incidente.
Métricas: Cómo medir la mejora real del programa
Evaluar el progreso de un programa de seguridad basándose únicamente en métricas de actividad crea una falsa sensación de seguridad. Medir el progreso requiere realizar un seguimiento de las métricas de riesgo y de resultados que reflejen la resiliencia operativa.
Métricas de actividad frente a métricas de resultados

Métricas esenciales para el seguimiento del programa
Tiempo medio de detección (MTTD) y contención (MTTC): Realiza un seguimiento de la eficiencia operativa. Pasar del Nivel 1 al Nivel 3 reduce el MTTD de semanas a horas; los entornos de Nivel 4 logran la contención en minutos a través de la automatización dinámica.
Ventana de exposición a vulnerabilidades de activos críticos: Mide cuánto tiempo permanecen expuestos los sistemas de alto valor a vulnerabilidades conocidas y explotadas (weaponized).
Profundidad de cobertura de controles: El porcentaje de sistemas empresariales que cumplen con las líneas base de seguridad aprobadas (objetivo >95 % para el Nivel 3).
Visibilidad del riesgo de terceros: El porcentaje de proveedores críticos de nivel 1 cuya postura de seguridad se monitorea continuamente.
Tasa de incidentes recurrentes: Realiza un seguimiento de la eficacia con la que se implementan las lecciones aprendidas posteriores a los incidentes para evitar vectores de ataque duplicados.
Errores comunes y antipatrones
Las organizaciones que intentan implementar los Niveles de NIST CSF a menudo cometen errores estratégicos que frenan el progreso.
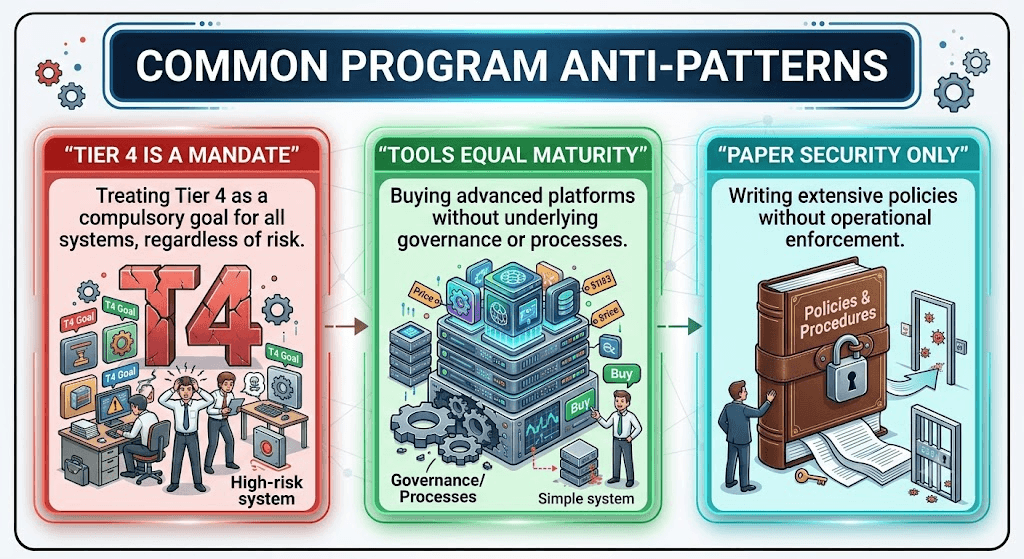
Principales antipatrones operativos
Tratar el Nivel 4 como una certificación obligatoria: El NIST establece explícitamente que el Nivel 4 no es adecuado para todas las organizaciones o sistemas. Esforzarse por alcanzar el Nivel 4 en entornos de bajo riesgo y no críticos desperdicia recursos que podrían implementarse con mayor eficacia en otros lugares.
Equiparar la implementación de herramientas con la madurez: Comprar herramientas sofisticadas de búsqueda de amenazas o plataformas automatizadas no eleva automáticamente el Nivel de una organización. Si las herramientas se implementan sin procesos documentados, una propiedad clara o personal capacitado, la organización permanece en el Nivel 1 o Nivel 2.
Confundir cumplimiento normativo con gestión de riesgos: Aprobar una auditoría de cumplimiento externa (por ejemplo, PCI-DSS, SOC 2) demuestra que se contaban con controles específicos en un momento único en el tiempo. No significa que la organización haya alcanzado prácticas de gestión de riesgos repetibles (Nivel 3) o adaptables (Nivel 4).
Desvincular el riesgo de TI del riesgo de tecnología operativa (OT): Aplicar plantillas de seguridad de TI estándar directamente a entornos de tecnología operativa sin tener en cuenta la seguridad física, la disponibilidad operativa y las limitaciones de los sistemas heredados genera graves riesgos operativos.
No definir el apetito de riesgo: Desarrollar un Perfil Objetivo sin una guía explícita del liderazgo corporativo con respecto a los niveles de riesgo aceptados conduce a presupuestos de seguridad desalineados y fricciones operativas.
Consideraciones especiales para IT/OT e infraestructura crítica
Las organizaciones que gestionan Sistemas de Control Industrial (ICS), Tecnología Operativa (OT) e infraestructura crítica se enfrentan a desafíos únicos al aplicar los Niveles de NIST CSF.

Limitaciones operativas en entornos OT
La aplicación de los Niveles dentro de entornos OT requiere adaptar las prácticas para tener en cuenta las limitaciones operativas:
La seguridad física como prioridad principal: En TI, la confidencialidad suele ser el objetivo principal. En OT (por ejemplo, redes eléctricas, plantas químicas, manufactura), la seguridad física y el tiempo de actividad operativa tienen prioridad.
Vulnerabilidades de sistemas heredados: Los sistemas OT a menudo utilizan controladores heredados diseñados hace décadas sin capacidades nativas de autenticación, cifrado o registro. Las estrategias tradicionales de gestión de vulnerabilidades de TI (como la aplicación rápida de parches) pueden causar inestabilidad en el sistema o tiempo de inactividad operativa.
Segmentación arquitectónica: Lograr el Nivel 3 o Nivel 4 en entornos OT depende en gran medida de una segmentación estricta de la red (como el Modelo Purdue) y de un monitoreo pasivo de la red, en lugar de implementar agentes de endpoint activos que podrían interrumpir los bucles de control físico.
Adaptación de la progresión de niveles para infraestructura crítica
Área de capacidad | Implementación de TI (Estándar) | Adaptación para OT / ICS |
Visibilidad de activos | Escaneo activo automatizado de endpoints e integración de API. | Monitoreo pasivo del tráfico de red para evitar la interrupción de PLC sensibles. |
Gestión de vulnerabilidades | Aplicación rápida de parches automatizados dentro de ventanas semanales/mensuales. | Controles de red compensatorios; parches limitados a paros programados de la planta. |
Detección y monitoreo | Implementación de agentes de Detección y Respuesta de Endpoints (EDR). | Detección de anomalías industriales analizando protocolos industriales nativos (por ejemplo, Modbus, DNP3). |
Respuesta a incidentes | Aislamiento automatizado de hosts y restablecimiento de credenciales. | Procedimientos de conmutación por error (failover) manuales priorizados para mantener operaciones físicas seguras. |
Conclusión ejecutiva y lista de verificación de acciones
Un programa de ciberseguridad maduro no se define por la cantidad de tecnologías de seguridad implementadas. Se define por la eficacia con la que la organización comprende, gestiona, comunica y se adapta continuamente al riesgo de ciberseguridad.
Progresar a través de los Niveles de Implementación de NIST CSF es una transformación organizacional, no una actualización tecnológica. Subir de Nivel requiere un liderazgo sólido, una gobernanza clara, alineación comercial y una cultura de mejora operativa continua.
Lista de verificación de progresión para directivos
Utilice esta lista de autoevaluación para determinar si su organización está progresando a través de los Niveles de Implementación:
[ ] Propiedad del riesgo definida: ¿Tiene un ejecutivo designado la responsabilidad formal de la gestión del riesgo cibernético en toda la empresa?
[ ] Alineación comercial: ¿Se mapean las funciones comerciales de alto valor directamente con los activos técnicos subyacentes que las soportan?
[ ] Cumplimiento de políticas universales: ¿Están las políticas de ciberseguridad formalmente documentadas, aprobadas por el liderazgo y auditadas de manera consistente en todas las unidades de negocio?
[ ] Integración con ERM: ¿Se evalúa el riesgo de ciberseguridad en términos comerciales y financieros junto con los riesgos corporativos durante la planificación ejecutiva?
[ ] Supervisión de la cadena de suministro: ¿Realiza la organización un seguimiento, evaluación y gestión activa de los riesgos cibernéticos introducidos por proveedores externos y fabricantes de software?
[ ] Monitoreo continuo y SOC: ¿Mantiene la organización visibilidad las 24 horas del día, los 7 días de la semana, sobre las redes empresariales con guías de juego (playbooks) de respuesta a incidentes claras y probadas?
[ ] Métricas basadas en resultados: ¿Realiza el liderazgo un seguimiento de las métricas enfocadas en la reducción de riesgos y el desempeño de la respuesta (por ejemplo, MTTD, MTTR) en lugar de simples contadores de actividad?
[ ] Aprendizaje organizacional: ¿Existe un proceso formal para integrar las lecciones aprendidas posteriores a incidentes y la inteligencia de amenazas en las actualizaciones de políticas y arquitectura de seguridad?
Fuentes y referencias
Instituto Nacional de Estándares y Tecnología (NIST): NIST Cybersecurity Framework (CSF) 2.0 (NIST CSWP 29), marzo de 2024.
Instituto Nacional de Estándares y Tecnología (NIST): Implementation of the NIST Cybersecurity Framework v2.0, Documentación de orientación de NIST, 2024.
Publicación Especial de NIST 800-30 Revisión 1: Conducting Information Security Risk Assessments, NIST, septiembre de 2012.
Publicación Especial de NIST 800-37 Revisión 2: Risk Management Framework for Information Systems and Organizations, NIST, diciembre de 2018.
Publicación Especial de NIST 800-207: Zero Trust Architecture, NIST, agosto de 2020.
Publicación Especial de NIST 800-82 Revisión 3: Guide to Operational Technology (OT) Security, NIST, septiembre de 2023.
Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA): Cross-Sector Cybersecurity Performance Goals (CPGs), Versión 2.0, CISA, 2023.
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






