Shieldworkz im Tech Insider vorgestellt
Shieldworkz in den Medien: Berichterstattung über die Datenschutzverletzung bei der Manchester Airports Group – Was die Behauptungen von FulcrumSec für die Sicherheit kritischer Infrastrukturen (KRITIS) bedeuten
Ende August 2026 legte die Manchester Airports Group (MAG), Betreiberin der Flughäfen Manchester, London Stansted und East Midlands, eine Datenschutzverletzung offen, die rund 8,7 Millionen Kunden betrifft. Einige Tage später übernahm eine Gruppe namens FulcrumSec in einem von BleepingComputer veröffentlichten Bericht die Verantwortung. Sie gab an, etwa 86 GB an Daten entwendet zu haben, darunter fast 200.000 Datensätze zu bevorstehenden Reiseplänen für das Jahr 2026. Die Gruppe verschaffte sich nach eigenen Angaben Zugang über offengelegte Iterable-API-Anmeldedaten, die in clientseitiges JavaScript eingebettet waren – eine Integration einer Marketing-Plattform und kein betriebs- oder sicherheitskritisches System.
Shieldworkz wird unter den Branchenquellen genannt – neben BleepingComputer, der BBC, Bitdefender und dem Security Magazine –, deren Berichterstattung und Analyse das öffentliche Verständnis des Vorfalls geprägt haben. Diese Seite fasst den Sicherheitsvorfall zusammen, ordnet ihn in die breitere Diskussion über Cybersecurity im Umfeld kritischer Infrastrukturen (KRITIS) ein und skizziert die Perspektive, die Shieldworkz Unternehmen bei der Absicherung komplexer, hochgradig schützenswerter Umgebungen wie Flughäfen bietet.
Warum diese Absicherung entscheidend ist
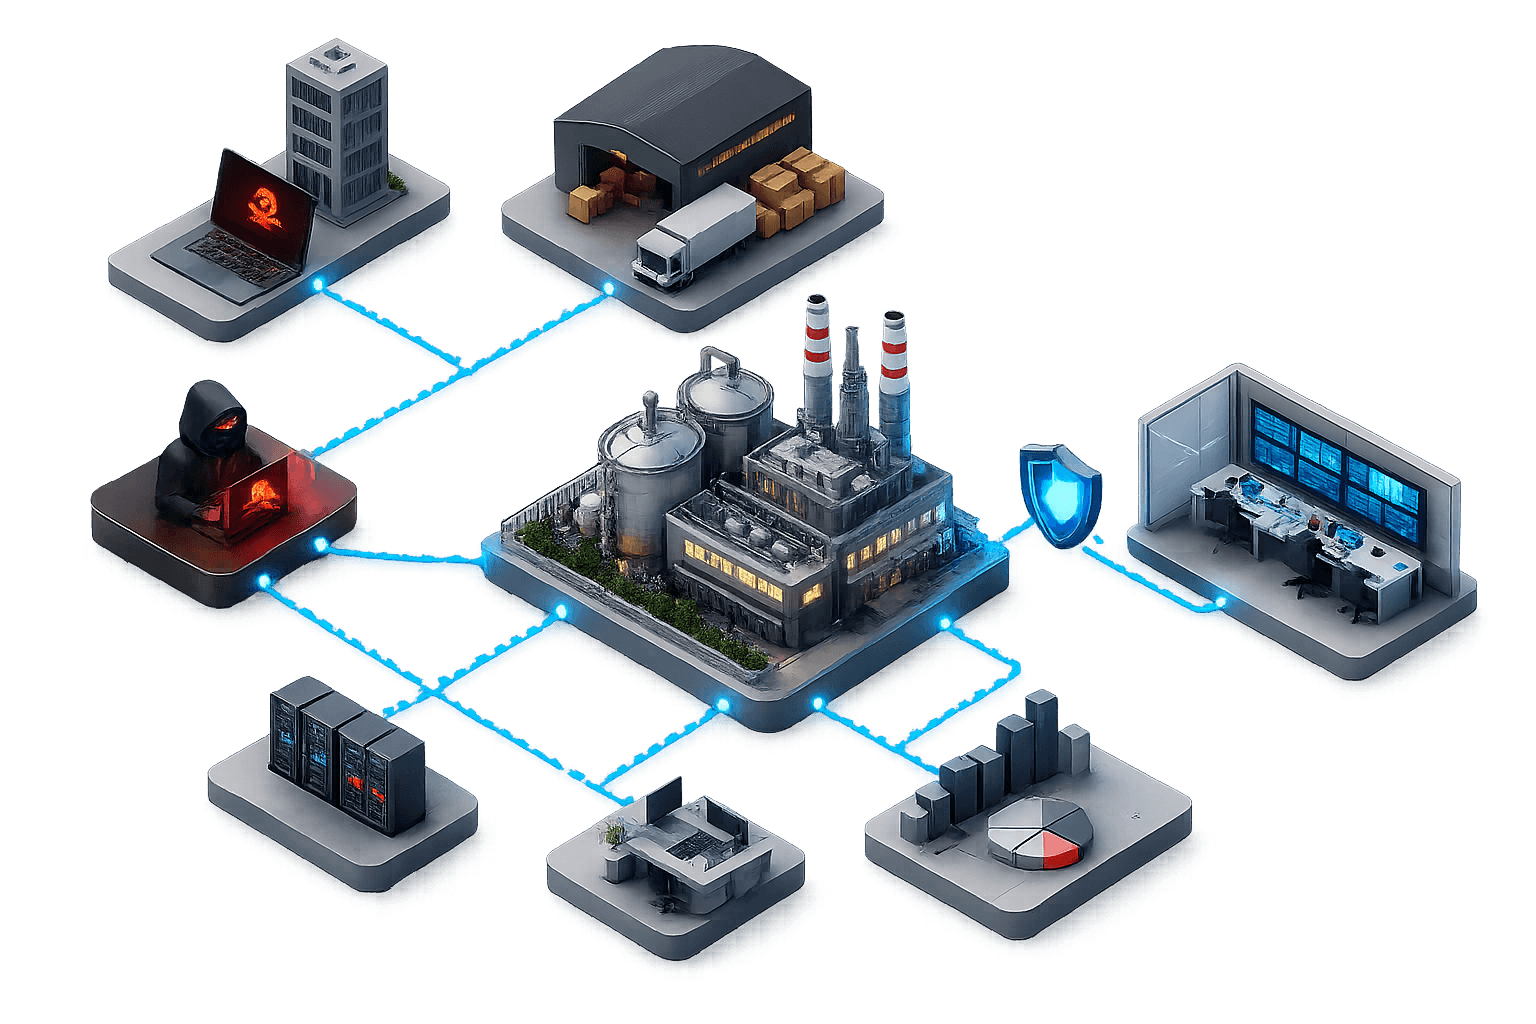
Flughäfen nehmen in der Sicherheitslandschaft eine Sonderstellung ein: In den meisten Rechtsordnungen sind sie als Kritische Infrastrukturen (KRITIS) eingestuft, doch ein Großteil ihrer Angriffsfläche – Buchungssysteme, Treueprogramme, Marketingplattformen, WLAN-Portale – besteht aus standardmäßiger Office-IT (IT) und nicht aus der Betriebstechnologie (Operational Technology, OT), die Start- und Landebahnen, Gepäcksysteme oder die Flugsicherung steuert. Der Vorfall bei MAG veranschaulicht genau diese Trennung.
Nach eigenen Angaben von MAG betraf die Sicherheitsverletzung weder die Systeme zur Gewährleistung der Flugsicherheit noch Zahlungsdaten oder Passwörter. Sie betraf eine kundenorientierte Plattform, die für Parkplatz-, Lounge- und Fast-Track-Buchungen genutzt wird. Die Behauptungen von FulcrumSec weisen – sofern sie zutreffen – darauf hin, dass das Ausmaß des Datenabflusses weitreichender und tiefer ging als anfangs offengelegt: konsolidierte Kundenprofile, Buchungshistorien und zukünftige Reisepläne.
Diese Unterscheidung ist von entscheidender Bedeutung dafür, wie die Sicherheitsbranche – und Shieldworkz im Speziellen – Risiken bewertet. Eine Sicherheitsverletzung, die die operativen Systeme (OT) niemals gefährdet, kann dennoch:
Dies führt zu einem erheblichen regulatorischen Risiko (der britische ICO prüft den Fall derzeit auf Grundlage der DSGVO und des Data Protection Act).
Ermöglicht hochgradig zielgerichtetes Phishing und Social Engineering, da Angreifer auf reale Buchungen und Reisedaten Bezug nehmen können
Dies birgt ein Risiko für die physische Sicherheit, da die präzise Kenntnis über die Reisezeiten von Personen Informationen darstellt, deren Wert weit über den bloßen Betrug hinausgeht.
Das öffentliche Vertrauen in einen Betreiber untergraben, der sowohl für Komfortdienste als auch, damit einhergehend, für kritische Transportinfrastrukturen (KRITIS) verantwortlich ist
Sichtweise von Shieldworkz
Die fortlaufende Arbeit von Shieldworkz konzentriert sich auf die OT-Cybersicherheit und die industrielle Cybersicherheit für Betreiber kritischer Infrastrukturen (KRITIS). Dies sind Sektoren, in denen die Folgen einer Sicherheitsverletzung über die bloße Offenlegung von Daten hinausgehen und physische sowie betriebliche Störungen verursachen können. Unter diesem Aspekt betrachtet ist der MAG-Vorfall eine nützliche Fallstudie und weniger ein direktes OT-Ereignis.
Die mutmaßliche Ursache – ein API-Credential für die Plattform eines Drittanbieters zur Kundenbindung, das im clientseitigen Code offengelegt wurde – ist ein Muster, das Sicherheits-Teams im Bereich der Industrie- und Infrastruktursicherheit aus Risikoanalysen zur IT/OT-Konvergenz bestens bekannt ist. Zugangsdaten, Integrationen und Datenflüsse, die scheinbar auf den „Marketingbereich des Unternehmens“ beschränkt sind, liegen oft näher an den Kernnetzwerken des operativen Betriebs, als es Organigramme vermuten lassen. Dies gilt insbesondere für Betreiber, die eine gemeinsame Identitäts-, Netzwerk- oder Vendor-Management-Infrastruktur über verschiedene Geschäftsbereiche hinweg nutzen.
Aus Sicht von Shieldworkz bekräftigt dieser Vorfall mehrere Prinzipien, die auch in Standards wie der IEC 62443 für die Sicherheit von industriellen Automatisierungs- und Steuerungssystemen verankert sind, obgleich dieser spezifische Vorfall außerhalb des direkten Anwendungsbereichs der IEC 62443 liegt:
Disziplin bei der Segmentierung: Kundengerichtete Marketing-Systeme dürfen keinen plausiblen Pfad zu betriebs- oder sicherheitsrelevanten Netzwerken aufweisen. Diese Trennung muss aktiv geprüft und darf nicht bloß vorausgesetzt werden.
Drittanbieter- und API-Risikomanagement: Integrationen von Drittanbietern (in diesem Fall Iterable) stellen eine wachsende Angriffsfläche sowohl im IT- als auch im OT-Kontext dar. Die Credential-Hygiene für diese Integrationen verdient die gleiche kritische Aufmerksamkeit, die auch Remote-Access-Konten in industriellen Umgebungen beigemessen wird.
Vorfallstransparenz: Die Diskrepanz zwischen der bestätigten Offenlegung von MAG und den Behauptungen von FulcrumSec unterstreicht, warum eine zeitnahe und präzise Eingrenzung (Scoping) eines Vorfalls sowohl für den regulatorischen Status als auch für das öffentliche Vertrauen von entscheidender Bedeutung ist – eine Lehre, die für Betreiber kritischer Infrastrukturen (KRITIS) beim Incident Response im OT-Bereich gleichermaßen relevant ist.
Warum diese Anerkennung von Bedeutung ist
Die Erwähnung an der Seite etablierter Medien wie BleepingComputer, der BBC, Bitdefender und dem Security Magazine signalisiert, dass die Analysen von Shieldworkz als glaubwürdige und relevante Stimme in der allgemeinen Berichterstattung über Sicherheitsvorfälle wahrgenommen werden – und nicht nur in spezialisierten Kreisen der OT- und industriellen Cybersicherheit. Für ein Unternehmen, dessen Kernfokus auf dem Schutz kritischer Infrastrukturen (KRITIS) liegt, erweitert die Sichtbarkeit in der Berichterstattung über einen Vorfall bei einem großen Verkehrsbetreiber diese Glaubwürdigkeit auf ein breiteres Publikum, einschließlich Sicherheitsverantwortlichen in Unternehmen, die sich andernfalls möglicherweise nicht mit OT-spezifischen Analysen befassen würden. Dies spiegelt auch die zunehmende Anerkennung in der Branche wider, dass IT- und OT-Sicherheitsrisiken konvergieren und dass Unternehmen mit tiefgehender Expertise im Bereich der industriellen Cybersicherheit relevante Erkenntnisse selbst bei Vorfällen bieten können, die ihren Ursprung in konventionellen IT-Systemen von Unternehmen haben.
Wesentliche Erkenntnisse aus der Berichterstattung
Gleichartiger Vorfall, erweiterter Umfang: Die Behauptung von FulcrumSec vom 30. August betrifft keine neue Sicherheitsverletzung. Es handelt sich um eine Neuzuweisung und Ausweitung des Vorfalls, den MAG am 27. August offengelegt hat. Nun wird der Diebstahl von 86 GB behauptet, im Gegensatz zu den begrenzteren, von MAG bestätigten Datenfeldern.
Einfallstor war eine Marketing-Integration, nicht die OT: Der mutmaßliche Angriffspfad über offengelegte Iterable-API-Anmeldedaten in clientseitigem JavaScript verdeutlicht, dass die Offenlegung von SaaS- und API-Anmeldedaten ein beständiges, unterschätztes Risiko darstellt.
Bestätigte und behauptete Daten weichen erheblich voneinander ab: MAG bestätigte E-Mail-Adressen, Telefonnummern, Postleitzahlen und Fahrzeugregistrierungen; FulcrumSec behauptet, konsolidierte Profile und rund 200.000 Reisedaten für zukünftige Fahrten erlangt zu haben, wobei keine der beiden Angaben unabhängig verifiziert werden konnte.
Keine Zahlungs- oder Passdaten betroffen: Laut MAG wurden Bankdaten, Kartendaten, Passwörter und Passnummern zu keinem Zeitpunkt im betroffenen System gespeichert.
Betreiber Kritischer Infrastrukturen tragen ein überproportionales Risiko: Selbst eine Sicherheitsverletzung im nicht-operativen Bereich eines Flughafens zieht aufsichtsrechtliche Prüfungen, Reputationsrisiken sowie physische Sicherheitsfolgen nach sich, die mit der Offenlegung von Reisemustern verknüpft sind.
Erpressung ohne Verschlüsselung ist das dominierende Vorgehensmodell: Die Drohung von FulcrumSec, Daten zu veröffentlichen, anstatt Ransomware einzusetzen, spiegelt einen breiteren Trend des Jahres 2026 wider, bei dem Datendiebstahl-Erpressung gegenüber störenden Angriffen bevorzugt wird.

Über Shieldworkz
Shieldworkz hilft Organisationen, Operational Technology (OT), IoT und Cyber-Physical Systems (CPS) in industriellen und nationalen Infrastrukturen zu sichern. Unser Threat Research Team kombiniert branchenbewusste Telemetrie, jagdgesteuerte Erkennung und praktische Vorfallreaktion, um versteckte Schwachstellen zu finden und widerstandsfähige Wiederherstellungswege zu entwickeln.
Besuchen Sie unsere Website: https://shieldworkz.com
Für Presseanfragen und Experteninterviews kontaktieren Sie bitte: info@shieldworkz.com
Seien Sie den Bedrohungen von morgen voraus mit Shieldworkz, Ihrem Partner für proaktive OT-Cybersicherheit.
Erfahren Sie mehr & Ressourcen
Besuchen Sie unsere Website: https://shieldworkz.com
Für Presseanfragen und Experteninterviews kontaktieren Sie bitte: info@shieldworkz.com
Seien Sie den Bedrohungen von morgen voraus mit Shieldworkz, Ihrem Partner für proaktive OT-Cybersicherheit.
Erfahren Sie mehr & Ressourcen
Lies den Nachrichtenartikel