Shieldworkz im Fachmagazin „The Supply Chainer“ porträtiert
Shieldworkz im Branchenmagazin „The Supply Chainer“: Ransomware muss das Steuerungssystem nicht mehr direkt kompromittieren, um eine Industrieanlage stillzulegen
Shieldworkz wurde kürzlich in The Supply Chainer porträtiert. Dabei wurde eine Entwicklung thematisiert, die Sicherheitsverantwortliche in der Praxis immer häufiger beobachten: Ransomware muss die Steuerungssysteme einer Anlage nicht mehr direkt infizieren, um deren Stillstand zu erzwingen. Angreifer erkennen zunehmend, dass es ebenso effektiv – und oft wesentlich einfacher – ist, die Zulieferer, Systemintegratoren und Dienstleisterverbindungen im Umfeld von OT-Umgebungen zu kompromittieren. In dem Beitrag erläutert Prayukth, warum ein Defense-in-Depth-Ansatz auf Basis der IEC 62443 unerlässlich wird und welche Faktoren Betriebs- und Anlagenleiter über die eigentliche Leitwarte hinaus überwachen müssen. Den vollständigen Bericht und die Perspektive von Shieldworkz lesen Sie unten.
Warum diese Absicherung entscheidend ist
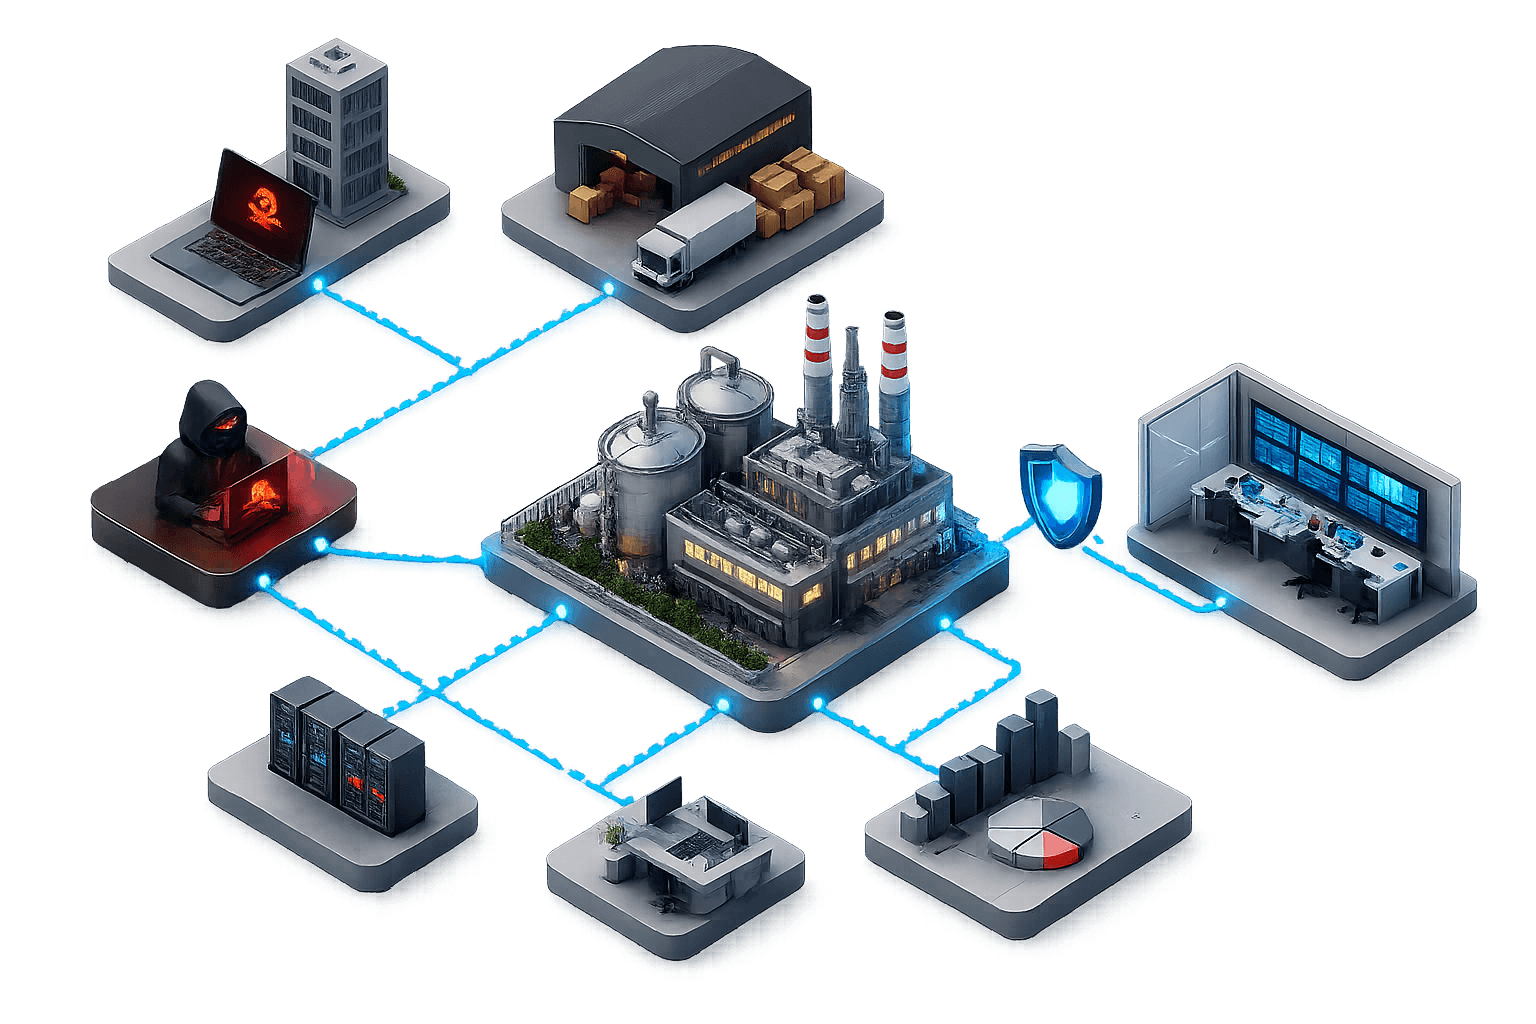
Diese Abdeckung ist von entscheidender Bedeutung, da sie eine Annahme infrage stellt, auf der die Industrie jahrelang ihre Verteidigungsstrategien aufgebaut hat: dass die Härtung der Leitwarte ausreicht. Das von „The Supply Chainer“ beschriebene Szenario zeigt, wie eine Anlage stillgelegt werden kann, ohne dass deren OT jemals direkt angegriffen wird – schlichtweg weil die Business-Systeme, auf die ein Lieferant angewiesen ist, ausfallen. In Kombination mit den Erkenntnissen von Check Point Research, die einen Anstieg der Ransomware-Angriffe auf Herstellungsbetriebe um 56 % im Vorjahresvergleich belegen, verdeutlicht der Beitrag, dass sich die tatsächliche Angriffsfläche still und heimlich nach außen verlagert hat. Sie betrifft nun verstärkt die Dienstleister, Integratoren und Business-Systeme, die die OT umgeben, anstatt der Systeme innerhalb der OT-Sicherheitszone selbst.
Eine Anlage kann stillstehen, ohne dass ein Angreifer eine PLC oder ein HMI berührt; die Störung geht in diesem Fall vollständig von außerhalb des Steuerungssystems aus.
Der Leitartikel von „The Supply Chainer“ beginnt mit einem Szenario, das Sicherheits-Teams immer häufiger begegnen: Ein Second-Tier-Ausrüster wird am Wochenende von Ransomware getroffen, und am Montag steht die von ihm unterstützte Anlage still – nicht aufgrund einer Sicherheitsverletzung der Steuerungssysteme (SCADA/SPS), sondern weil die Auftragsabwicklungs- und Engineering-Support-Systeme des Zulieferers offline gingen.
Sind diese Systeme erst einmal ausgefallen, werden weder Ersatzteile versendet noch Firmware-Updates bereitgestellt oder Techniker entsendet – dies führt zu einem unverschuldeten Stillstand der Anlage, der nicht auf einen direkten Angriff, sondern auf dessen Folgewirkungen zurückzuführen ist.
Sind diese Systeme erst einmal ausgefallen, werden weder Ersatzteile versendet noch Firmware-Updates bereitgestellt oder Techniker entsendet – dies führt zu einem unverschuldeten Stillstand der Anlage, der nicht auf einen direkten Angriff, sondern auf dessen Folgewirkungen zurückzuführen ist.
Unter Berufung auf Check Point Research stellt der Artikel fest, dass Ransomware-Angriffe auf Industrieunternehmen im Jahr 2025 im Vergleich zum Vorjahr um 56 % gestiegen sind und 1.466 Vorfälle erreichten.
Dieser Anstieg wird auf veraltete OT-Infrastrukturen, weitverzweigte Zulieferer-Netzwerke sowie die zunehmende Verfügbarkeit von Ransomware-as-a-Service zurückgeführt.
Sichtweise von Shieldworkz
Shieldworkz Prayukth K V, Director for the EU Region, erklärte gegenüber The Supply Chainer, dass die eigentliche Herausforderung in der Schadenseindämmung und nicht nur in der Prävention liegt, sobald Angreifer aufhören, Steuerungssysteme direkt ins Visier zu nehmen. Er verwies auf das Defense-in-Depth-Prinzip nach IEC 62443, bei dem kritische Assets (KRITIS) hinter überwachten Zonen platziert sind, um die Ausbreitung eines Einbruchs zu begrenzen.
Er wies zudem auf eine Verschiebung der Verantwortlichkeiten auf Betriebsebene hin: Betriebsleiter müssen heute Risiken wie unüberwachte Wechselmedien und ungeprüften IT-OT-Datenverkehr im Blick behalten. Eine lückenlose Asset-Hygiene und kontinuierliche Sichtbarkeit sind dabei ebenso entscheidend wie jede einzelne Sicherheitsmaßnahme.
Der Beitrag verknüpfte dies mit einer analogen Entwicklung beim Fernzugriff für Dienstleister. Der CTO von Xona Systems stellte fest, dass sich der Trend weg von VPN-basierten Technikerzugängen hin zu sitzungsbasierten, freigabepflichtigen Verbindungen bewegt – eine Entwicklung, die den zonenbasierten Ansatz von Shieldworkz widerspiegelt.
Besonders eindringlich warnte Prayukth davor, dass eine Sicherheitsverletzung, die bei einem Zulieferer beginnt, nicht dort isoliert bleibt: Sie kann Unternehmensnetzwerke, nationale SOCs oder sensible Anlagensysteme wie Backups erreichen, wo Daten manipuliert oder abgezogen werden können.
Warum diese Anerkennung von Bedeutung ist
Dass wir gezielt für diesen Beitrag angefragt wurden, ist kein Zufall. The Supply Chainer hat sich explizit an Shieldworkz gewandt, da die Cybersicherheit im Bereich Industrie und IoT die Kernkompetenz des Unternehmens darstellt. Die Antwort von Prayukth spiegelt eine Perspektive wider, die direkt aus der Praxis in OT-Umgebungen stammt – und nicht aus der bloßen Beobachterrolle von außen. Für eine Publikation, die von Entscheidungsträgern aus den Bereichen Lieferkette und Operations gelesen wird, signalisiert die Verankerung des technischen Kerns der Story durch den Containment-First-Ansatz von Shieldworkz unsere klare Positionierung im Branchendiskurs: nicht nur als Anbieter, sondern als vertrauenswürdiger Partner für fundierte, normen- und standardbasierte Beratung gemäß KRITIS-Vorgaben. Dies untermauert zudem die strategische Ausrichtung, an der Shieldworkz seine eigenen Lösungen kontinuierlich ausrichtet: Moderne OT-Sicherheit basiert heute weniger auf einem einzigen, gehärteten Perimeter, sondern vielmehr auf strukturierten, überwachten Zonen (gemäß IEC 62443), strengeren Zugriffskontrollen für Drittanbieter sowie lückenloser Visibilität über die gesamte erweiterte Anlagenumgebung hinweg.
The Supply Chainer hat sich gezielt an Shieldworkz gewandt, da das Unternehmen seinen Kernfokus auf die Cybersicherheit im Bereich Industrie und IoT legt.
Die fundierten Analysen von Prayukth basieren auf direkter OT-Betriebserfahrung und nicht auf externen Kommentaren.
Die Verankerung des technischen Kerns dieser Darstellung unterstreicht die Position von Shieldworkz als vertrauenswürdige, auf Standards basierende Instanz für Sicherheitsjournalisten und Betreiber kritischer Infrastrukturen.
Diese Abdeckung untermauert die eigene strategische Ausrichtung von Shieldworkz: strukturierte, überwachte Zonen, strengere Zugriffskontrollen für Drittanbieter und kontinuierliche Sichtbarkeit über einen einzigen, gehärteten Perimeter.
Wesentliche Erkenntnisse aus der Berichterstattung
Ransomware stört Industrieanlagen zunehmend auf indirektem Weg, indem sie die Geschäftssysteme eines Zulieferers angreift und nicht die Steuerungssysteme (SCADA/PLC) der Anlage selbst.
Check Point Research verzeichnete im Jahr 2025 einen Anstieg der Ransomware-Angriffe auf Industrieunternehmen um 56 % im Vergleich zum Vorjahr, was einer Gesamtzahl von 1.466 Vorfällen entspricht.
Shieldworkz Prayukth K V befürwortete einen Defense-in-Depth-Ansatz gemäß IEC 62443, der überwachte Zonen nutzt, um Sicherheitsvorfälle nicht nur zu verhindern, sondern effektiv einzudämmen.
Anlagen- und Betriebsleiter benötigen jetzt Transparenz über erweiterte Risiken: unüberwachte Wechselmedien, ungeprüfter IT-zu-OT-Datenverkehr sowie die Fernzugriffspraktiken von Drittanbietern.
Eine Sicherheitsverletzung, die bei einem Zulieferer oder Systemintegrator ihren Anfang nimmt, kann sich weit über ihren Ursprung hinaus ausbreiten und Unternehmensnetzwerke, SOCs auf nationaler Ebene oder sensible Bereiche wie Backup-Systeme erreichen.
Der von Shieldworkz beschriebene Branchenwandel – weg von permanent aktiven VPN-Zugängen für Anbieter, hin zu sitzungsbasierten, freigabepflichtigen Verbindungen – spiegelt die allgemeine Abkehr von unüberwachten Drittanbieter-Zugriffen wider.

Über Shieldworkz
Shieldworkz hilft Organisationen, Operational Technology (OT), IoT und Cyber-Physical Systems (CPS) in industriellen und nationalen Infrastrukturen zu sichern. Unser Threat Research Team kombiniert branchenbewusste Telemetrie, jagdgesteuerte Erkennung und praktische Vorfallreaktion, um versteckte Schwachstellen zu finden und widerstandsfähige Wiederherstellungswege zu entwickeln.
Besuchen Sie unsere Website: https://shieldworkz.com
Für Presseanfragen und Experteninterviews kontaktieren Sie bitte: info@shieldworkz.com
Seien Sie den Bedrohungen von morgen voraus mit Shieldworkz, Ihrem Partner für proaktive OT-Cybersicherheit.
Erfahren Sie mehr & Ressourcen
Besuchen Sie unsere Website: https://shieldworkz.com
Für Presseanfragen und Experteninterviews kontaktieren Sie bitte: info@shieldworkz.com
Seien Sie den Bedrohungen von morgen voraus mit Shieldworkz, Ihrem Partner für proaktive OT-Cybersicherheit.
Erfahren Sie mehr & Ressourcen
Lies den Nachrichtenartikel