Shieldworkz vorgestellt in Elektroniknet
Cyber-Sicherheitsvorfall bei Boston Scientific: Chronologie, Auswirkungen und Analyse
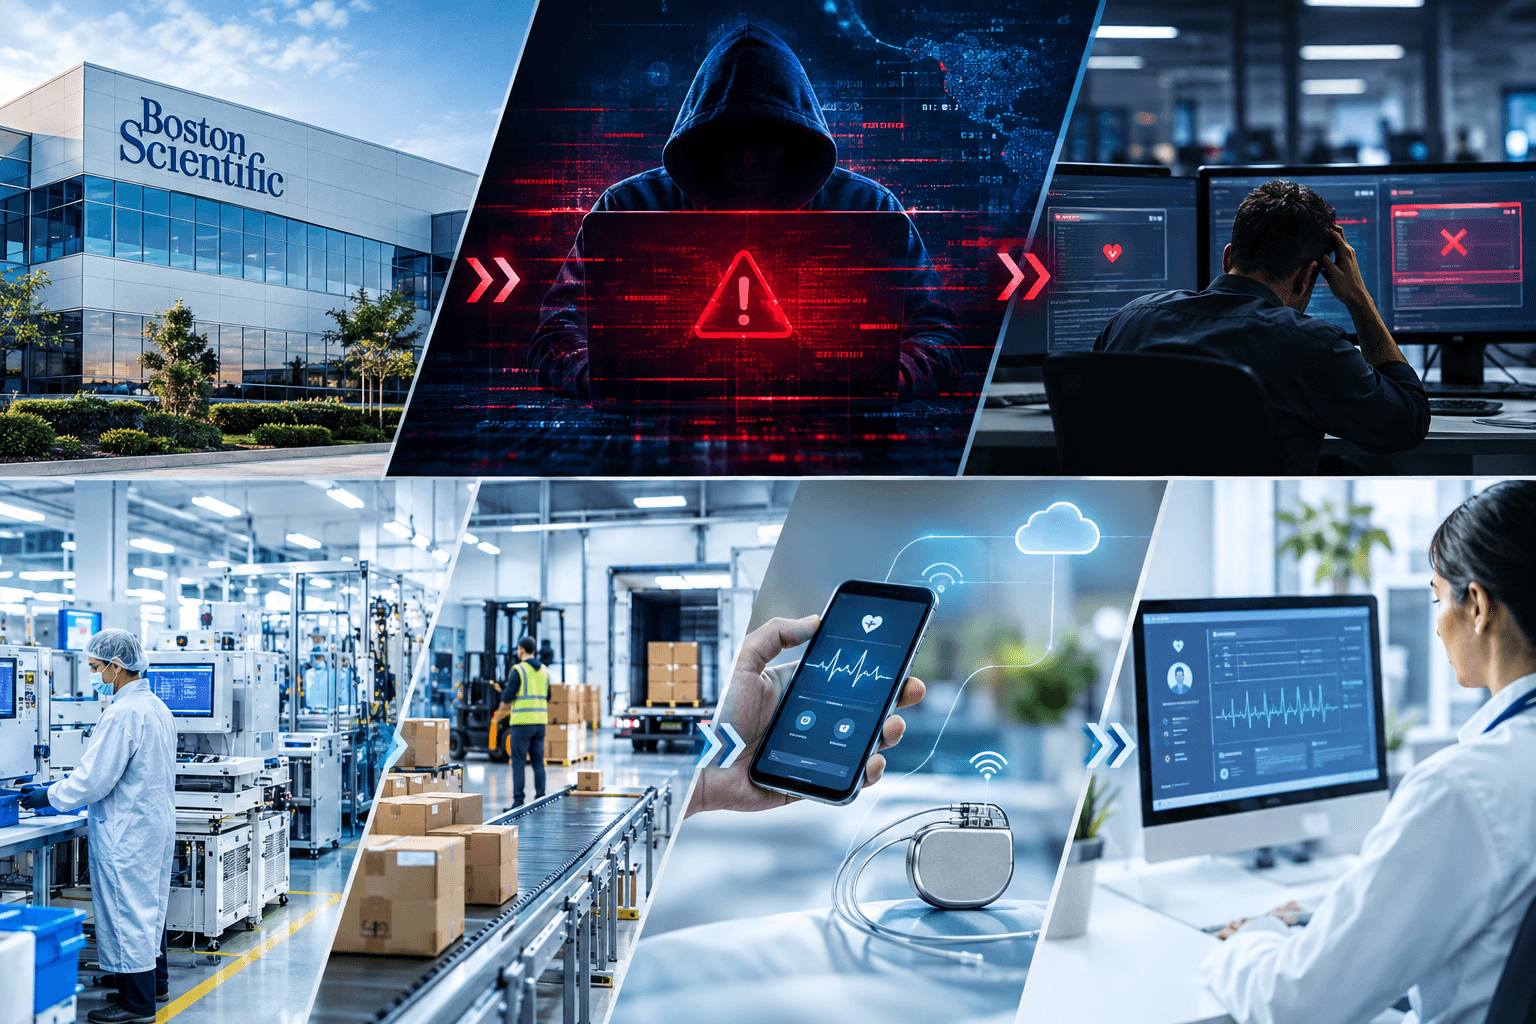
Boston Scientific stellte den Sicherheitsvorfall am 25. August 2026 fest und meldete diesen am folgenden Tag der SEC. Als Ursache wurden Beeinträchtigungen des IT-Netzwerks sowie geschäftskritischer Anwendungen genannt, darunter die Auftragsabwicklung und der Versand. Am 9. September teilte das Unternehmen mit, dass die Fertigungsprozesse, die Auftragsabwicklung und der Versand vollständig wiederhergestellt wurden und auch die Fernüberwachung (Remote Monitoring) für kardiologische Systeme wieder aufgenommen werden konnte.
Die Berichterstattung auf dieser Seite umfasst Analysen des Vorfalls durch Shieldworkz. Diese basieren auf öffentlich zugänglichen Informationen und stellen eine Bewertung dar, keinen forensischen Befund. Das Unternehmen hat den ursprünglichen Angriffsvektor sowie die verantwortlichen Akteure bisher nicht öffentlich bestätigt.

Cyber-Sicherheitsvorfall bei Boston Scientific: Chronologie, Auswirkungen und Analyse
Boston Scientific stellte den Sicherheitsvorfall am 25. August 2026 fest und meldete diesen am folgenden Tag der SEC. Als Ursache wurden Beeinträchtigungen des IT-Netzwerks sowie geschäftskritischer Anwendungen genannt, darunter die Auftragsabwicklung und der Versand. Am 9. September teilte das Unternehmen mit, dass die Fertigungsprozesse, die Auftragsabwicklung und der Versand vollständig wiederhergestellt wurden und auch die Fernüberwachung (Remote Monitoring) für kardiologische Systeme wieder aufgenommen werden konnte.
Die Berichterstattung auf dieser Seite umfasst Analysen des Vorfalls durch Shieldworkz. Diese basieren auf öffentlich zugänglichen Informationen und stellen eine Bewertung dar, keinen forensischen Befund. Das Unternehmen hat den ursprünglichen Angriffsvektor sowie die verantwortlichen Akteure bisher nicht öffentlich bestätigt.

Warum dieser Schutzbereich entscheidend ist
Unternehmen der Industrie und Hersteller vernetzter Produkte betreiben selten isolierte Systeme. Die Enterprise-IT unterstützt das ERP-System, welches die Produktionsplanung steuert und Freigaben für den Versand erteilt. Identitätsplattformen regeln den Zugriff über Office-, Produktions- und Cloud-Umgebungen hinweg. Fernzugriffslösungen ermöglichen Engineering und Instandhaltung, während Cloud-Services vernetzte Produkte unterstützen.
Werden diese Ebenen als getrennte Domänen abgesichert, bleiben die wechselseitigen Abhängigkeiten ungesteuert. Steuerungen (PLC) und Produktionsanlagen sind möglicherweise nicht direkt betroffen, während die übergeordneten Systeme zur Autorisierung, Disposition und Auslieferung ihrer Erzeugnisse ausfallen.
Aus diesem Grund greift die traditionelle Trennung zwischen IT-Sicherheit und Operational Technology (OT)-Sicherheit zu kurz. Die entscheidende Fragestellung lautet vielmehr: Welche Geschäftsprozesse überschreiten diese Schnittstelle, und welche Auswirkungen entstehen, wenn eine Seite kompromittiert wird oder ausfällt?
Warum dieser Schutzbereich entscheidend ist
Unternehmen der Industrie und Hersteller vernetzter Produkte betreiben selten isolierte Systeme. Die Enterprise-IT unterstützt das ERP-System, welches die Produktionsplanung steuert und Freigaben für den Versand erteilt. Identitätsplattformen regeln den Zugriff über Office-, Produktions- und Cloud-Umgebungen hinweg. Fernzugriffslösungen ermöglichen Engineering und Instandhaltung, während Cloud-Services vernetzte Produkte unterstützen.
Werden diese Ebenen als getrennte Domänen abgesichert, bleiben die wechselseitigen Abhängigkeiten ungesteuert. Steuerungen (PLC) und Produktionsanlagen sind möglicherweise nicht direkt betroffen, während die übergeordneten Systeme zur Autorisierung, Disposition und Auslieferung ihrer Erzeugnisse ausfallen.
Aus diesem Grund greift die traditionelle Trennung zwischen IT-Sicherheit und Operational Technology (OT)-Sicherheit zu kurz. Die entscheidende Fragestellung lautet vielmehr: Welche Geschäftsprozesse überschreiten diese Schnittstelle, und welche Auswirkungen entstehen, wenn eine Seite kompromittiert wird oder ausfällt?
Shieldworkz-Perspektive
Shieldworkz hat diesen Vorfall nicht untersucht. Nachfolgend beschreiben wir unseren methodischen Ansatz zur Bewältigung der darin geschilderten Problematik.
Beginnen Sie mit den Abhängigkeiten. Erfassen Sie präzise, welche digitalen Dienste und Geschäftsprozesse für die Aufrechterhaltung des Produktionsbetriebs zwingend erforderlich sind – einschließlich ERP-Systemen, Identitätsmanagement, Fernzugriffen (Remote Access) sowie Drittanbieter-Anbindungen – und integrieren Sie diese systematisch in Ihr operatives Risikomodell. Analysieren Sie die Exposition privilegierter Zugriffe (Privileged Access), da eine einzelne Identität sowohl IT- als auch Produktions- und Leitsysteme umfassen kann.
Begrenzen Sie anschließend das Schadensausmaß und die laterale Ausbreitung. Segmentieren Sie kritische Umgebungen bedarfsgerecht und überwachen Sie den Kommunikationsverkehr an den IT/OT-Schnittstellen lückenlos, um Anomalien frühzeitig zu erkennen. Definieren Sie Isolationsmaßnahmen, die Sicherheitsvorfälle wirksam eindämmen, ohne den kritischen Betriebsablauf unverhältnismäßig zu unterbrechen.
Planen Sie schließlich den Wiederanlauf (Recovery) als operativen Prozess im Sinne des Business Continuity Managements. Etablieren Sie resiliente Wiederherstellungspfade und validieren Sie im Rahmen regelmäßiger Tests die tatsächliche Fortführungsfähigkeit des Betriebs – das reine Vorhandensein von Backups reicht nicht aus. Vernetzte Produkte, industrielle Steuerungssysteme und die unterstützende Infrastruktur bilden ein ganzheitliches Ökosystem.
Warum diese Anerkennung von Bedeutung ist
Die öffentliche Berichterstattung über derartige Vorfälle verlagert den Schwerpunkt der Diskussion: Es geht nicht mehr primär um die Frage „Wurde die Komponente kompromittiert?“, sondern vielmehr darum, „Welche betrieblichen Prozesse hängen von den umliegenden Systemen dieser Komponente ab?“ Eine wirksame Cyber-Resilienz muss die gesamte Wirkungskette berücksichtigen – von der digitalen Infrastruktur über den operativen Prozess bis hin zu den potenziellen Auswirkungen auf Kunden oder Patienten. Durch eine fundierte Analyse können Organisationen diese Kernfragen proaktiv adressieren, bevor ein Sicherheitsvorfall sie unausweichlich dazu zwingt.
Wesentliche Erkenntnisse aus der Berichterstattung
Ein funktionsfähiges physisches Produkt garantiert noch keine Betriebskontinuität; die umliegenden Systeme entscheiden darüber, ob es gefertigt, freigegeben und instand gehalten werden kann.
Abhängigkeiten von der Enterprise-IT, wie beispielsweise von ERP-Systemen und Geschäftsanwendungen, können sich zu kritischen Abhängigkeiten für die Produktion entwickeln.
Identitäts- und Berechtigungsmanagement erstreckt sich über heterogene Umgebungen hinweg; eine Kompromittierung hat daher weitreichende Konsequenzen, die über die herkömmliche IT hinausgehen.
Zentralisierte Systeme erfordern erprobte Ausfallkonzepte und Wiederanlaufverfahren – reine Datensicherungen reichen nicht aus.
Sicherheitsanalysen sollten Abhängigkeiten über das gesamte Ökosystem hinweg berücksichtigen, anstatt sich lediglich auf Schwachstellen einzelner Assets zu beschränken.
Shieldworkz-Perspektive
Shieldworkz hat diesen Vorfall nicht untersucht. Nachfolgend beschreiben wir unseren methodischen Ansatz zur Bewältigung der darin geschilderten Problematik.
Beginnen Sie mit den Abhängigkeiten. Erfassen Sie präzise, welche digitalen Dienste und Geschäftsprozesse für die Aufrechterhaltung des Produktionsbetriebs zwingend erforderlich sind – einschließlich ERP-Systemen, Identitätsmanagement, Fernzugriffen (Remote Access) sowie Drittanbieter-Anbindungen – und integrieren Sie diese systematisch in Ihr operatives Risikomodell. Analysieren Sie die Exposition privilegierter Zugriffe (Privileged Access), da eine einzelne Identität sowohl IT- als auch Produktions- und Leitsysteme umfassen kann.
Begrenzen Sie anschließend das Schadensausmaß und die laterale Ausbreitung. Segmentieren Sie kritische Umgebungen bedarfsgerecht und überwachen Sie den Kommunikationsverkehr an den IT/OT-Schnittstellen lückenlos, um Anomalien frühzeitig zu erkennen. Definieren Sie Isolationsmaßnahmen, die Sicherheitsvorfälle wirksam eindämmen, ohne den kritischen Betriebsablauf unverhältnismäßig zu unterbrechen.
Planen Sie schließlich den Wiederanlauf (Recovery) als operativen Prozess im Sinne des Business Continuity Managements. Etablieren Sie resiliente Wiederherstellungspfade und validieren Sie im Rahmen regelmäßiger Tests die tatsächliche Fortführungsfähigkeit des Betriebs – das reine Vorhandensein von Backups reicht nicht aus. Vernetzte Produkte, industrielle Steuerungssysteme und die unterstützende Infrastruktur bilden ein ganzheitliches Ökosystem.
Warum diese Anerkennung von Bedeutung ist
Die öffentliche Berichterstattung über derartige Vorfälle verlagert den Schwerpunkt der Diskussion: Es geht nicht mehr primär um die Frage „Wurde die Komponente kompromittiert?“, sondern vielmehr darum, „Welche betrieblichen Prozesse hängen von den umliegenden Systemen dieser Komponente ab?“ Eine wirksame Cyber-Resilienz muss die gesamte Wirkungskette berücksichtigen – von der digitalen Infrastruktur über den operativen Prozess bis hin zu den potenziellen Auswirkungen auf Kunden oder Patienten. Durch eine fundierte Analyse können Organisationen diese Kernfragen proaktiv adressieren, bevor ein Sicherheitsvorfall sie unausweichlich dazu zwingt.
Wesentliche Erkenntnisse aus der Berichterstattung
Ein funktionsfähiges physisches Produkt garantiert noch keine Betriebskontinuität; die umliegenden Systeme entscheiden darüber, ob es gefertigt, freigegeben und instand gehalten werden kann.
Abhängigkeiten von der Enterprise-IT, wie beispielsweise von ERP-Systemen und Geschäftsanwendungen, können sich zu kritischen Abhängigkeiten für die Produktion entwickeln.
Identitäts- und Berechtigungsmanagement erstreckt sich über heterogene Umgebungen hinweg; eine Kompromittierung hat daher weitreichende Konsequenzen, die über die herkömmliche IT hinausgehen.
Zentralisierte Systeme erfordern erprobte Ausfallkonzepte und Wiederanlaufverfahren – reine Datensicherungen reichen nicht aus.
Sicherheitsanalysen sollten Abhängigkeiten über das gesamte Ökosystem hinweg berücksichtigen, anstatt sich lediglich auf Schwachstellen einzelner Assets zu beschränken.

Über Shieldworkz
Shieldworkz hilft Organisationen, Operational Technology (OT), IoT und Cyber-Physical Systems (CPS) in industriellen und nationalen Infrastrukturen zu sichern. Unser Threat Research Team kombiniert branchenbewusste Telemetrie, jagdgesteuerte Erkennung und praktische Vorfallreaktion, um versteckte Schwachstellen zu finden und widerstandsfähige Wiederherstellungswege zu entwickeln.
Über Shieldworkz
Shieldworkz hilft Organisationen, Operational Technology (OT), IoT und Cyber-Physical Systems (CPS) in industriellen und nationalen Infrastrukturen zu sichern. Unser Threat Research Team kombiniert branchenbewusste Telemetrie, jagdgesteuerte Erkennung und praktische Vorfallreaktion, um versteckte Schwachstellen zu finden und widerstandsfähige Wiederherstellungswege zu entwickeln.
Besuchen Sie unsere Website: https://shieldworkz.com
Für Presseanfragen und Experteninterviews kontaktieren Sie bitte: info@shieldworkz.com
Seien Sie den Bedrohungen von morgen voraus mit Shieldworkz, Ihrem Partner für proaktive OT-Cybersicherheit.
Erfahren Sie mehr & Ressourcen
Besuchen Sie unsere Website: https://shieldworkz.com
Für Presseanfragen und Experteninterviews kontaktieren Sie bitte: info@shieldworkz.com
Seien Sie den Bedrohungen von morgen voraus mit Shieldworkz, Ihrem Partner für proaktive OT-Cybersicherheit.
Erfahren Sie mehr & Ressourcen
Lies den Nachrichtenartikel