

Cyberangriff auf die Stadtwerke Landsberg: Was geschah, welche Systeme betroffen waren und warum kritische Dienstleistungen online blieben


Prayukth K V
Eine evidenzbasierte Untersuchung des Ransomware-Angriffs vom September 2026, der Kompromittierung der Unternehmens-IT, der operativen Resilienz und der unbeantworteten Frage der IT/OT-Eindämmung
Zusammenfassung
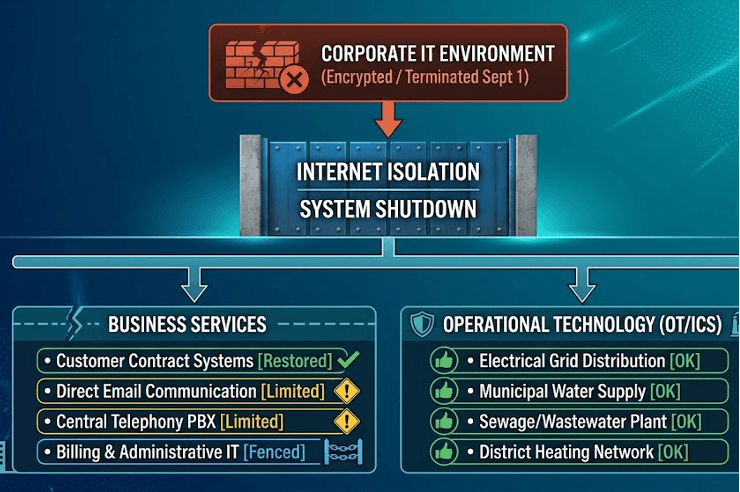
In den frühen Morgenstunden des 1. September 2026 wurde die IT-Infrastruktur der Stadtwerke Landsberg KU (Landsberg am Lech, Oberbayern, Deutschland) Ziel eines gezielten Cyberangriffs. Die Angreifer erlangten weitreichenden Zugriff auf die Unternehmens-IT-Umgebung, wodurch sie in der Lage waren, zentrale IT-Systeme und die administrative Infrastruktur zu verschlüsseln. Das genaue Ausmaß der erlangten Berechtigungen sowie die Frage, ob das Active Directory oder andere Identitätsinfrastrukturen kompromittiert wurden, wurden nicht öffentlich bekannt gegeben. Als Reaktion darauf aktivierten und implementierten die Geschäftsführung und die IT-Teams der Stadtwerke Landsberg KU Notfallprotokolle, isolierten interne Netzwerke und trennten die Internetverbindungen des Unternehmens als Sofortmaßnahme zur Eindämmung.
Der Angriff führte zu unmittelbaren Beeinträchtigungen der gesamten Geschäftsprozesse. Zentrale Verwaltungssysteme, die E-Mail-Kommunikation und das Festnetztelefonie-System wurden entweder offline geschaltet oder stark eingeschränkt. Die Kundenkommunikation, insbesondere per Telefon und E-Mail, war gestört. Aus einer von Shieldworkz analysierten Medienberichterstattung geht jedoch hervor, dass die Website der Stadtwerke erreichbar blieb und die Vertragsabwicklung weiterhin möglich war.
Trotz der Beeinträchtigungen in der Unternehmens-IT blieben die wesentlichen KRITIS-Dienstleistungen – darunter das Stromnetz, die Trinkwasserversorgung, die Gasversorgung, die Abwasserentsorgung, die Fernwärme, die Glasfaserkommunikation, öffentliche Ladestationen sowie die städtische Freizeitinfrastruktur – ohne physische Unterbrechung in Betrieb. Diese funktionale Trennung verdeutlicht die primäre technisch-operative Dynamik des Vorfalls: die Kompromittierung der Unternehmens-IT bei gleichzeitig aufrechterhaltener physischer Versorgungssicherheit.
Es ist anzumerken, dass die Reaktion auf den Angriff zwar die operative Resilienz belegt, jedoch nicht als unumstößlicher forensischer Beweis für eine vollständige IT/OT-Isolierung herangezogen werden kann.
Da die forensischen Untersuchungen andauern, verbleiben kritische Lücken in der Aufklärung. Der Vektor des Erstzugangs – ob über Phishing, den Diebstahl von VPN-Zugangsdaten oder die Ausnutzung von Schwachstellen an den Netzwerkgrenzen – wurde bislang nicht öffentlich kommuniziert. Ebenso hat sich bisher keine Ransomware-Gruppe mit Double-Extortion-Taktik öffentlich zu dem Vorfall bekannt, und die Ermittler haben sich nicht dazu geäußert, ob vor der Systemverschlüsselung ein Abfluss von Kunden- oder Mitarbeiterdaten stattgefunden hat.
Dieser Vorfall zeigt, wie Betreiber kritischer Infrastrukturen (KRITIS) eine Kompromittierung der Unternehmens-IT abfangen können, ohne dass es zu operativen Ausfällen kommt. Er unterstreicht die Relevanz einer strikten IT/OT-Netzwerksegmentierung, einer Out-of-Band-Resilienz und einer disziplinierten Reaktion auf Vorfälle unter Krisenbedingungen. Dies verdeutlicht einmal mehr, wie unerlässlich die Implementierung eines Defense-in-Depth-Konzepts ist, um Angriffsflächen über mehrere Sicherheitsstufen hinweg abzusichern.
Der Vorfall im Überblick
Kategorie | Ergebnis | Quelle / Beleg |
Betroffene Organisation | Stadtwerke Landsberg KU (Oberbayern, Deutschland) | Offizielle Pressemitteilung / Energate Messenger |
Land / Region | Deutschland / Oberbayern | Öffentliche Berichterstattung |
Datum des Angriffs | Nacht vom 31. August auf den 1. September 2026 | Radio Oberland / Offizielle Mitteilungen |
Erkennung / Veröffentlichung | 1. September 2026 (Erkennung) / 3.–4. September 2026 (Öffentliche Berichte) | Energie & Management / Energate |
Bestätigter Angriffsvektor | Ransomware (Server-/Systemverschlüsselung) | Energate Messenger / Offizielle Mitteilungen |
Betroffene Systeme | Unternehmens-IT, E-Mail, zentrale Telefonie, administrative Datenbanken | Radio Fantasy / Offizielle Mitteilungen |
Auswirkung auf KRITIS | Keine gemeldet. Strom, Wasser, Fernwärme und Abwasser blieben betriebsbereit. | Bekanntmachungen der Stadtwerke |
Auswirkungen auf OT / SCADA | Keine physische Beeinträchtigung. Der Betriebsstatus blieb unbeeinträchtigt. | Öffentliche Erklärungen |
Status Datenabfluss | Unbestätigt / Laufende Untersuchung. Bis zum 7. September wurden keine Daten auf Leak-Seiten veröffentlicht oder glaubhafte Ansprüche auf entwendete Stadtwerke-Daten erhoben. Dies schließt einen Datenabfluss jedoch nicht aus. | Forensische Statusberichte |
Attribuierung | Nicht geklärt. Es wurde keine Bedrohungsgruppe oder staatliche Akteursgruppe öffentlich identifiziert. | Öffentliche Erklärungen |
Primäre Sofortmaßnahmen | Trennung der Internetverbindung, Systemabschaltung, Einberufung des Krisenstabs, Hinzuziehung externer Forensik-Spezialisten, polizeiliche Anzeige | Notfallprotokolle / Incident-Response-Logs |
Aktueller Betriebsstatus | Teilweise Wiederherstellung. Kernprozesse aufrechterhalten; Kundenservice und Vertragsabwicklung wiederhergestellt; E-Mail/Telefonie eingeschränkt. | Energate Messenger (7. Sept. 2026) |
Chronologie des Vorfalls
Nacht vom 31. Aug. auf den 1. Sept. 2026: Die Angreifer führen die Ransomware aus; die zentrale Unternehmens-IT wird verschlüsselt.
1. Sept. 2026 (Früher Morgen): Die Kompromittierung wird erkannt; Notfallprotokolle werden initiiert; die Internetverbindung wird getrennt.
1.–2. Sept. 2026: Ein Krisenstab wird eingerichtet; externe Incident-Response-Spezialisten und die Polizei werden eingeschaltet.
3.–4. Sept. 2026: Öffentliche Bekanntmachungen werden veröffentlicht; die OT-Isolierung und die Betriebskontinuität werden verifiziert.
7. Sept. 2026: Prozesse zur Bearbeitung von Kundenanfragen werden wiederhergestellt; E-Mail/Telefonie verbleiben im eingeschränkten Betrieb.
Rekonstruktion des Vorfalls
In der Nacht zum 1. September 2026 starteten unautorisierte Akteure einen Angriff auf die interne IT-Infrastruktur der Stadtwerke Landsberg KU. Nach Erlangung des Netzwerkzugangs führten die Angreifer Verschlüsselungsbefehle auf zentralen administrativen IT-Servern aus.
Am frühen Morgen des 1. September 2026 wurden IT-Mitarbeiter durch das interne Monitoring und Systemanomalien auf eine aktive Dateiverschlüsselung aufmerksam. Die Organisation setzte ihren IT-Notfallplan um und trennte die Verbindungen des Unternehmensnetzwerks zum öffentlichen Internet, um aktive Command-and-Control (C2)-Kanäle zu blockieren und eine potenzielle laterale Ausbreitung zu verhindern. Parallel dazu führten die IT-Mitarbeiter kontrollierte Notabschaltungen von zentralen administrativen Servern, Domänencontrollern und Office-Arbeitsplätzen durch.
Nach der Eindämmung bildete die Geschäftsführung einen internen Krisenstab, um die Wiederherstellungsmaßnahmen zu koordinieren. Externe Spezialisten für digitale Forensik und Incident Response (DFIR) wurden hinzugezogen, um Beweise zu sichern, bei der Eindämmung zu unterstützen und die Integrität isolierter Netzwerksegmente zu bewerten. Die Strafverfolgungsbehörden wurden offiziell eingeschaltet, um Ermittlungsverfahren einzuleiten.
Erste Medienberichte und regionale Meldungen am 3. und 4. September 2026 bestätigten den Ransomware-Angriff. Bis zum 7. September 2026 berichteten Fachmedien (Energate Messenger), dass die Stadtwerke Landsberg genügend administrative Infrastruktur wiederhergestellt hatten, um die Kernprozesse im Kundenservice und in der Vertragsverwaltung wieder aufzunehmen. Der eingehende Telefonverkehr und die direkte E-Mail-Kommunikation blieben jedoch eingeschränkt oder liefen unter reduzierter Kapazität, während die forensische Überprüfung fortgesetzt wurde.
Technische und operative Wirkungsanalyse
Auswirkungen auf die Unternehmens-IT
Der Ransomware-Angriff hat die administrative Domäne des Versorgungsunternehmens schwer beeinträchtigt:
Administrative Infrastruktur: Zentrale Dateisysteme, ERP-Datenbanken und administrative Server-Cluster wurden durch Verschlüsselung oder präventive Abschaltung unzugänglich gemacht.
Kommunikation: Die E-Mail-Infrastruktur des Unternehmens und die VoIP-Telefoniesysteme wurden von externen Netzwerken getrennt, wodurch direkte Kundenanfragen blockiert wurden.
Kundenservice: Die Kanäle waren in unterschiedlichem Maße von den Beeinträchtigungen betroffen.
Operational Technology (OT) und physische kritische Infrastruktur
Die physische Versorgungssicherheit verzeichnete keinerlei dokumentierte Ausfälle:
Stromnetzverteilung: Mittel- und Niederspannungsnetze liefen ohne Unterbrechung weiter.
Wasser- und Abwasserinfrastruktur: Die kommunale Trinkwassergewinnung, die Aufbereitungsanlagen und die Kläranlage hielten den normalen Betrieb aufrecht.
Fernwärme und ergänzende Systeme: Fernwärmeanlagen, das kommunale Glasfasernetz, die Ladeinfrastruktur für E-Fahrzeuge, das lokale Inselbad und automatisierte Parkgaragen blieben voll funktionsfähig.
Analytische Bewertung: Betriebskontinuität vs. OT-Sicherheit
Öffentliche Erklärungen, wonach die Versorgungsleistungen normal liefen, belegen, dass physische Ausfälle verhindert wurden. Dies ist jedoch kein definitiver Beweis dafür, dass die OT-Netzwerke unkompromittiert blieben.
In der industriellen Cybersecurity wird strikt unterschieden zwischen:
Ausbleiben operativer Störungen: Physische Prozesse laufen normal weiter, beispielsweise aufgrund von Air-Gapping, lokaler manueller Steuerung oder autonomer PLC/RTU-Ausführung.
Absoluter OT-Integrität (Non-Compromise): Forensisch verifizierter Nachweis, dass keinerlei Aktivitäten von Angreifern oder laterale Erkundungen innerhalb der OT/ICS-Sicherheitsgrenzen stattgefunden haben.
Während die physische Kontinuität gewahrt blieb, erfordert die Bestätigung der vollständigen Integrität der OT-Netzwerke eine Deep-Packet-Inspection, Endpunkt-Forensik auf Engineering-Workstations und Log-Audits an den OT-Schnittstellen.
Da der Angriff frühzeitig erkannt wurde, ist es möglich, dass ein gezielter Angriff auf die OT vereitelt wurde. Es muss betont werden, dass die vorliegenden öffentlichen Erkenntnisse nicht belegen, ob die Angreifer versuchten, sich aus der IT-Umgebung in Richtung der operativen Netzwerke vorzuarbeiten. Diese Feststellung erfordert eine detaillierte forensische Untersuchung des Netzwerkverkehrs, der Authentifizierungsprotokolle, der Firewall-Logs und der OT-nahen Systeme.
Was wir wissen | Bedeutung für die Praxis | Was daraus nicht geschlossen werden kann |
Physische Versorgung lief weiter | Operative Resilienz wurde gewahrt | Die OT wurde nicht kompromittiert |
Unternehmens-IT wurde verschlüsselt | Administrative Umgebung wurde erfolgreich angegriffen | Die OT-Netzwerke blieben unberührt |
Keine öffentlichen Versorgungsausfälle | Sicherheits- und Kontinuitätsmechanismen haben gegriffen | Angreifer haben zu keinem Zeitpunkt versucht, auf die OT zuzugreifen |
IT/Internet wurde getrennt | Die Eindämmung erfolgte schnell | Pfad des Erstzugangs oder der lateralen Bewegung |
Analyse von Angriffsvektor und Bedrohungsakteuren
Erstzugangsvektor
Bis Anfang September 2026 wurde der genaue Vektor des Erstzugangs weder von den Stadtwerken Landsberg noch von den forensischen Ermittlern oder den Strafverfolgungsbehörden öffentlich bekannt gegeben.
Bestätigt
Ein Ransomware-Angriff hat stattgefunden.
Zentrale IT-Systeme wurden verschlüsselt.
Der Angriff ereignete sich in der Nacht vom 31. August auf den 1. September.
Die Internetverbindungen wurden präventiv getrennt.
Systeme wurden heruntergefahren.
Externe Forensik-Spezialisten wurden beauftragt.
Nicht geklärt
Erstzugangsvektor
Zuerst kompromittiertes Benutzerkonto
Privilege Escalation (Rechteausweitung)
Mechanismus der lateralen Bewegung
Persistenzmechanismus
Daten-Staging (Bereitstellung)
Datenabfluss (Exfiltration)
Lösegeldforderung
Ransomware-Familie
Bedrohungsakteur
Potenzielle Angriffswege
Über das Internet erreichbare Infrastruktur
Kompromittierte Zugangsdaten
Phishing-Kampagnen
Zugriff über Drittanbieter (Dienstleister)
Relevante Angriffsvektoren für kommunale Versorgungsunternehmen
Auch wenn der konkrete Vektor in diesem Fall unbestätigt bleibt, sind IT-Netzwerke von Versorgungsunternehmen typischerweise über etablierte Pfade gefährdet:
Exponierte Edge-Infrastruktur: Ungepatchte Schwachstellen oder kompromittierte Zugangsdaten an Außennetz-Komponenten (wie VPN-Gateways oder Remote-Desktop-Diensten).
Spear-Phishing und Credential Theft: Gezielte Phishing-Kampagnen gegen Verwaltungskräfte zum Abgreifen valider Unternehmens-Zugangsdaten oder zur Ausführung schadhafter Anhänge.
Supply-Chain- / MSP-Kompromittierung: Ausnutzung vertrauenswürdiger Verbindungen zu Drittanbietern, Fernwartungszugängen oder Schwachstellen in der Software-Lieferkette.
Attribuierung des Angriffs
Eine Zuordnung zu bestimmten Akteuren wurde öffentlich nicht vorgenommen. Weder eine Cybercrime-Gruppierung noch ein staatlich gelenkter Akteur hat sich zu dem Vorfall bekannt. Auch eine konkrete Ransomware-Familie (wie LockBit, Black Basta, ALPHV/BlackCat) wurde nicht offiziell benannt.
Da sich bislang kein Akteur bekannt hat, können folgende Szenarien nicht ausgeschlossen werden:
· Es handelte sich um einen Testlauf für einen größeren Cyberangriff.
· Der Akteur war ein Hacktivist ohne strukturiertes Vorgehen nach dem Angriff.
· Die Angreifer hielten sich im Hintergrund, da der Angriff nicht den gewünschten vollen Erfolg brachte.
Status zu Datenabfluss und Datendiebstahl
Bis zum 7. September 2026 wurde ein Abfluss von Daten durch die Ermittler nicht bestätigt. Es wurden zudem keine Kunden- oder Mitarbeiterdaten auf Leak-Seiten im Darknet veröffentlicht.
Die analytische Lücke: Verschlüsselung vs. Datenabfluss
Ein wesentlicher Aspekt moderner IT-Sicherheitsanalysen ist die Unterscheidung zwischen der reinen Systemverschlüsselung und dem Datenabfluss (Exfiltration):
Moderne Angreifer nutzen standardmäßig „Double Extortion“-Taktiken (Diebstahl vertraulicher Daten vor der eigentlichen Verschlüsselung). Die Feststellung, ob ein Datenabfluss stattfand, erfordert eine forensische Analyse der Perimeter-Logs, der ausgehenden Netflow-Daten und der Artefakte auf Zwischenspeichern (Staging-Areas).
Da diese Analyse die Sichtung enormer Datenmengen erfordert, dauert der Ausschluss oder die Bestätigung eines Datendiebstahls oft Wochen. Das Fehlen unmittelbarer Veröffentlichungen auf Leak-Seiten garantiert nicht, dass keine Daten abgeflossen sind; es zeigt lediglich, dass die Ermittlungen andauern.
Bewertung von Incident Response und Eindämmung
Die Reaktion der Stadtwerke Landsberg entsprach den gängigen Best Practices der industriellen Incident Response:
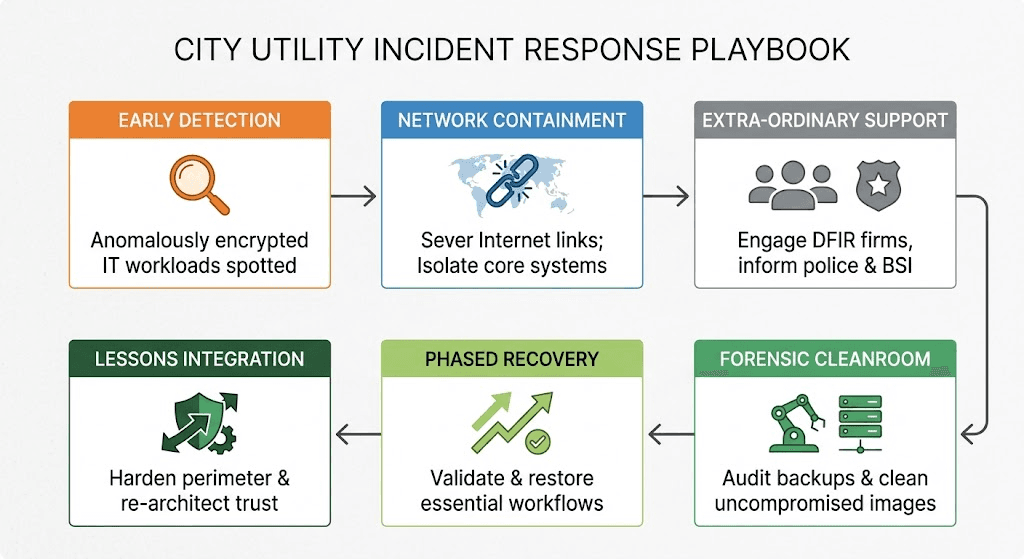
Sofortige Eindämmung: Nach Entdeckung der aktiven Verschlüsselung trennte das IT-Personal die internen Netze vom Internet, um den Schadensradius zu begrenzen.
Operative Isolierung: Office-IT-Systeme wurden systematisch heruntergefahren, um eine laterale Ausbreitung in benachbarte Netzsegmente zu unterbinden.
Krisenorganisation: Die Geschäftsführung richtete unverzüglich einen Krisenstab ein, um die Kommunikation, den Notbetrieb und die forensische Aufarbeitung zu steuern.
Einbindung externer Spezialisten: Externe Spezialisten für Incident Response wurden hinzugezogen, um die Forensik zu übernehmen, die Chronologie zu rekonstruieren und eine sichere Wiederherstellung zu unterstützen.
Meldepflichten und Compliance: Die zuständigen Sicherheits- und Aufsichtsbehörden wurden gemäß den gesetzlichen KRITIS-Vorgaben informiert.
Das primäre Ziel der Angreifer wurde somit auf administrativer Ebene teilweise erreicht, führte jedoch nicht zu einem physischen Versorgungsausfall. Ob dies auf die Intention der Angreifer, eine effektive Segmentierung, schnelle Eindämmung, architektonische Trennung oder schlicht auf die Grenzen des erlangten Zugriffs zurückzuführen ist, bleibt ungeklärt.
Matrix: Bekannte vs. unbekannte Faktoren
Bereich | Bestätigte Fakten | Unbekannt / Unverifiziert |
Details zum Vorfall | Zentrale IT in der Nacht zum 1. Sept. 2026 verschlüsselt. Präventive Trennung vom Internet. | Genaue Schwachstelle des Erstzugangs; Gesamtanzahl betroffener Systeme. |
Physischer Betrieb | Strom, Wasser, Gas, Fernwärme und Abwasser liefen ohne Unterbrechung weiter. | Ob Angreifer versuchten, von der IT in die OT-Sicherheitsbereiche vorzudringen. |
Attribuierung & Lösegeld | Ransomware-Variante und konkreter Akteur sind unbestätigt. | Genaue Höhe einer etwaigen Lösegeldforderung oder Kommunikation dazu. |
Datenabfluss | Kein öffentlicher Nachweis eines Datenabflusses bis zum 7. September 2026. | Ob Daten vor der Verschlüsselung unbefugt übertragen wurden. |
Status der Wiederherstellung | Zentrale Vertrags- und Kundenprozesse bis zum 7. September wiederhergestellt. | Vollständiger Zeitplan bis zur lückenlosen Wiederherstellung der IT. |
Die Kernfrage der OT-Resilienz
Die wesentliche strukturelle Frage dieses Vorfalls lautet: Warum blieb der Versorgungsbetrieb voll funktionsfähig, während die zentrale Unternehmens-IT verschlüsselt war?
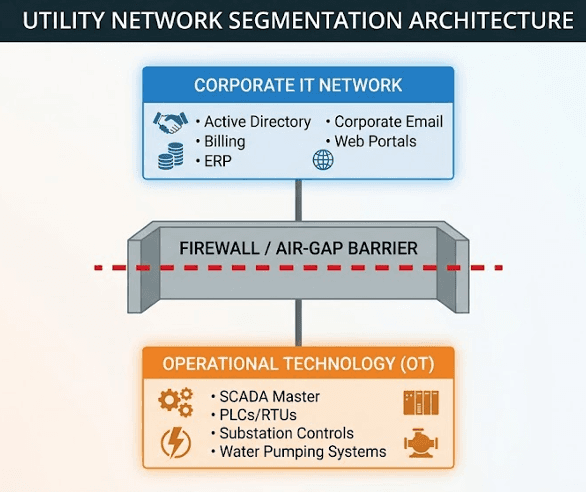
Diese operative Trennung deutet auf etablierte Sicherheitsarchitekturen im KRITIS-Umfeld hin:
Strikte Netzwerksegmentierung (Purdue-Modell): Eine plausible Erklärung für die Aufrechterhaltung des Betriebs ist die strikte Trennung zwischen Office-IT und OT-Umgebungen. In einer Architektur nach dem Purdue-Modell begrenzen Segmentierung, industrielle DMZs, kontrollierte Übergangspunkte (Conduits) und restriktive Vertrauensstellungen die Ausbreitung von Ransomware aus der Office-IT in die Steuerungsnetze. Die vorliegenden Informationen zum Landsberg-Vorfall liefern jedoch nicht genügend technische Details, um dies abschließend zu bestätigen.
Autonomie physischer Steuerungssysteme: Moderne Verteilernetze nutzen Speicherprogrammierbare Steuerungen (SPS/PLC) und Fernwirkeinheiten (RTUs), die so konzipiert sind, dass sie über lokale Regelschleifen autark weiterarbeiten, selbst wenn die Verbindung zu übergeordneten SCADA-Servern oder der Office-IT abbricht.
Out-of-Band-Telemetrie: Kritische Telemetrienetze für Strom-, Wasser- und Wärmenetze nutzen häufig dedizierte, segmentierte Kommunikationswege statt der Routing-Infrastruktur der allgemeinen Unternehmens-IT.
Wichtige Lehren für Energie- und Wasserversorger
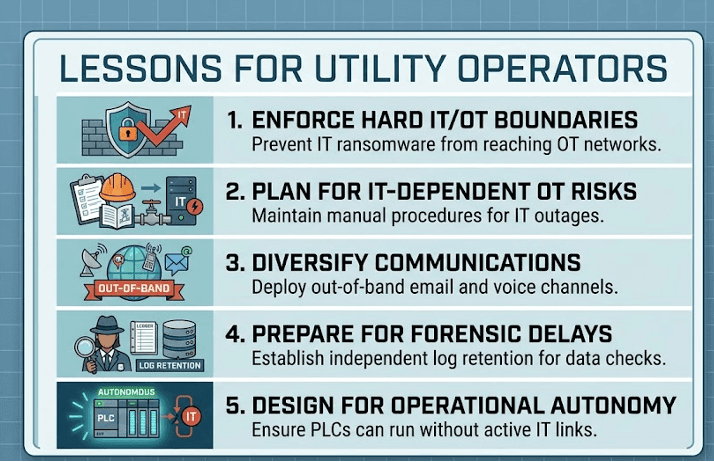
Konsequente IT/OT-Segmentierung umsetzen: Eine strikte administrative, identitätsbezogene und netzwerktechnische Trennung zwischen Active Directory-Domänen der Office-IT und den OT-Umgebungen verhindert die automatisierte Ausbreitung von Ransomware über Netzgrenzen hinweg.
Indirekte operative Risiken durch IT-Ausfälle minimieren: Auch bei unbeeinträchtigter OT kann der Ausfall der Office-IT die Einsatzplanung, Logistik, den Kundenservice und den Einkauf lähmen. Versorger müssen papierbasierte oder Out-of-Band-Prozesse etablieren und erproben.
Out-of-Band-Notfallkommunikation aufbauen: Bei einem Ausfall von zentraler VoIP-Telefonie und E-Mail-Diensten muss das Krisenmanagement auf vorbereitete, autarke Kommunikationswege (wie Satellitenkommunikation oder isolierte Mobilfunknetze) zurückgreifen können.
Forensische Verzögerungen bei der Datenanalyse einplanen: Die Aufklärung eines Datenabflusses erfordert tiefgehende Log-Analysen. Versorger sollten zentrale, manipulationssichere (WORM) Offsite-Logging-Systeme vorhalten, um forensische Untersuchungen im Ernstfall zu beschleunigen.
ICS-Komponenten für den autarken Betrieb auslegen: Kritische physische Prozesse müssen so konzipiert sein, dass sie über lokale Steuerungen sicher weiterlaufen, ohne auf eine permanente Verbindung zur Office-IT angewiesen zu sein.
Die Identitätsebene separat absichern: Privilegierte Konten, Domänen-Admins, Backup-Admins und Zugänge für die Fernwartung müssen über physische, Phishing-resistente MFA, dedizierte Administrations-Workstations (PAWs) und streng kontrollierte Freigabepflichten abgesichert werden.
Präventions- und Resilienz-Framework
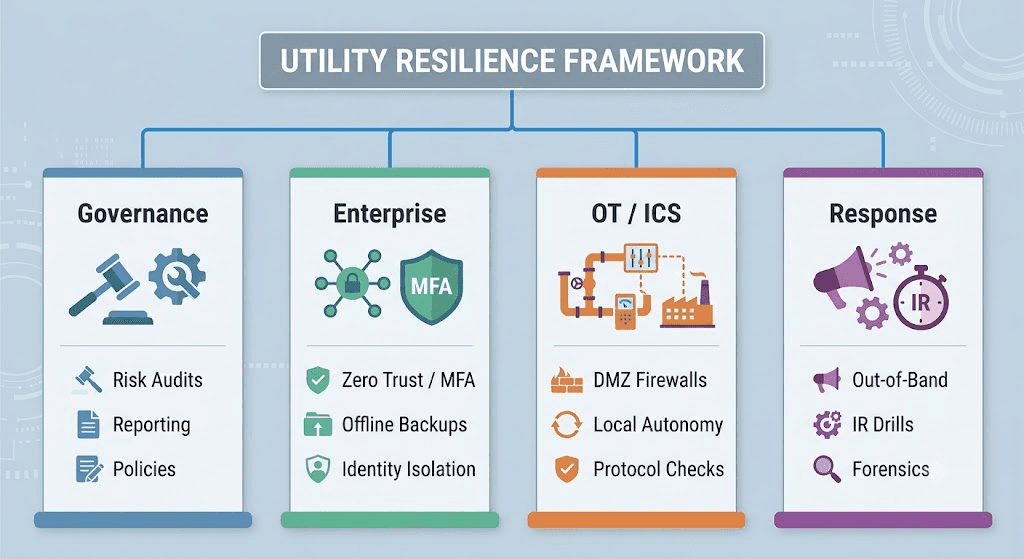
1. Governance und Compliance
Krisenmanagement-Protokolle: Etablierung klarer Entscheidungswege zwischen IT-Sicherheit, OT-Betrieb und Geschäftsführung, um im Ernstfall eine schnelle und rechtssichere Trennung von Netzwerksegmenten zu ermöglichen.
Sicherstellung der Meldebereitschaft: Standardisierung von Meldeprozessen zur Einhaltung der gesetzlichen Fristen gemäß BSI-Gesetz und KRITIS-Vorgaben.
2. IT-Infrastruktur im Unternehmen
Identitätsschutz und MFA: Implementierung von Phishing-resistenter Multi-Faktor-Authentisierung (MFA) für alle externen Zugänge, VPN-Gateways und administrativen Konten.
Immutable, Air-Gapped Backups: Vorhalten von Offline-Backups und unveränderbaren (immutablen) Datensicherungen von zentralen Datenbanken und Systemkonfigurationen für eine sichere Wiederherstellung.
3. Härtung der Operational Technology (OT / ICS)
Durchsetzung des Purdue-Modells: Konsequente Absicherung der Schnittstellen über Firewalls und DMZs zwischen Office-IT und den industriellen Steuerungszonen.
Sicheres Privileged Remote Access Management: Strikt kontrollierte und überwachte Fernwartungszugänge für Dienstleister in die OT-Umgebung, inklusive MFA-Pflicht und dedizierten Jump-Hosts.
4. Incident Response und forensische Vorsorge
Out-of-Band-Kommunikationswege: Bereitstellung vorbereiteter Kommunikationssysteme zur Gewährleistung der Handlungsfähigkeit bei einem Totalausfall der Standard-IT-Infrastruktur.
Zentrales und sicheres Log-Management: Anbindung kritischer Systeme an ein SIEM-System mit revisionssicherer Speicherung von Firewall-, Perimeter- und Authentifizierungsprotokollen außerhalb des regulären Zugriffs.
Aktueller Status und offene Fragen
Mit Stand vom 7. September 2026 befinden sich die Stadtwerke Landsberg in einem kontrollierten Wiederherstellungsprozess:
Status der Systemwiederherstellung: Kernprozesse der Verwaltung sind teilweise wieder einsatzbereit, sodass Kundenanfragen bearbeitet und Verträge geschlossen werden können.
Status der Kommunikation: E-Mail-Verkehr und zentrale Festnetztelefonie sind weiterhin eingeschränkt, während Sicherheitsüberprüfungen auf den Systemen laufen.
Laufende Ermittlungen: Forensische Teams analysieren weiterhin die Systemartefakte; die Ermittlungen der Strafverfolgungsbehörden dauern an.
Offene Fragen
Über welchen konkreten Angriffsvektor gelangten die Täter in das Netzwerk?
Kam es vor der Verschlüsselung der Systeme zu einem Abfluss sensibler Kunden-, Finanz- oder Betriebsdaten?
Welche konkrete Bedrohungsgruppe hat den Angriff durchgeführt?
Der Vorfall in Landsberg zeigt, dass eine Kompromittierung der Unternehmens-IT und ein physischer Versorgungsausfall nicht zwangsläufig Hand in Hand gehen. Die erfolgreiche Schadensbegrenzung belegt eine hohe operative Resilienz. Die öffentlich verfügbaren Daten reichen jedoch nicht aus, um abschließend zu bewerten, ob diese Resilienz primär auf die Segmentierung, den autarken OT-Betrieb, die schnelle Reaktion des Incident-Response-Teams oder auf Limitierungen aufseiten der Angreifer zurückzuführen ist.
Für Betreiber kritischer Infrastrukturen verdeutlicht der Vorfall eine zentrale Realität: Die Verhinderung von IT-Kompromittierungen erfordert kontinuierliche Prävention – die erfolgreiche Eindämmung zur Vermeidung physischer Versorgungsausfälle ist jedoch der eigentliche Maßstab für die Resilienz kritischer Infrastrukturen.
Melden Sie sich für ein kostenloses Briefing zu KRITIS-Sicherheit und NIS-2-Compliance an
Nutzen Sie unsere praxisnahen Leitfäden zur Behebung von Sicherheitslücken
Laden Sie unser regulatorisches Playbook herunter, um Ihre Compliance zu stärken
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






