

Aufbau eines Sicherheitskonzepts auf Basis der NIST-CSF-Implementierungsstufen (Tiers)


Team Shieldworkz
Unternehmen stehen häufig vor der Herausforderung, effektive Cybersicherheitsprogramme aufzubauen. Sicherheitsverantwortliche investieren in hochentwickelte Tools, veröffentlichen umfassende Richtliniendokumente und erfüllen Branchenstandards, bleiben jedoch weiterhin anfällig für schwerwiegende betriebliche Störungen. Diese Diskrepanz entsteht, weil sich viele Programme auf die Implementierung von Sicherheitskontrollen konzentrieren, anstatt eine organisatorische Fähigkeit zum Risikomanagement aufzubauen.
Wenn Sicherheitsprogramme auf reaktiven Abläufen oder compliance-gesteuerten Checklisten basieren, treten typische Fehlermuster auf:
Fragmentierte Sicherheitskontrollen: Sicherheitstools agieren isoliert, was zu Sichtbarkeitslücken und operativem Grundrauschen führt, ohne das tatsächliche Risiko zu senken.
Compliance-getriebene Sicherheit: Programme konzentrieren sich eher darauf, externe Auditoren zufriedenizustellen, anstatt die tatsächlichen Bedrohungsvektoren zu adressieren, denen das Unternehmen ausgesetzt ist.
Inkonsistentes Risikomanagement: Risiken werden nur sporadisch bewertet, häufig im Rahmen jährlicher Audits, anstatt sie in die täglichen geschäftlichen Entscheidungen zu integrieren.
Unklare Verantwortlichkeiten: Verantwortliche der Geschäftsbereiche betrachten Cybersicherheit als reines „IT-Problem“, wodurch die Verantwortlichkeit für den Umgang mit Risiken undefiniert bleibt.
Diskrepanz bei den Zielsetzungen: Sicherheitsteams setzen Kontrollen durch, die unbeabsichtigt die geschäftliche Agilität behindern, während Geschäftsbereiche Sicherheitsvorgaben umgehen, um operative Ziele zu erreichen.
Das Cybersecurity Framework (CSF) des National Institute of Standards and Technology (NIST) bietet einen strukturierten Ansatz, um diesen Herausforderungen zu begegnen. Während sich viele Organisationen auf den CSF Core konzentrieren – die Funktionen, Kategorien und Unterkategorien, die spezifische Cybersicherheitsergebnisse beschreiben –, adressieren die NIST CSF Implementation Tiers eine andere Dimension: die Stringenz, Governance und den Reifegrad der Cybersicherheits-Risikomanagementpraktiken einer Organisation.
Das Verständnis und die Anwendung der Tiers ermöglichen es CISOs, CIOs und Risikoverantwortlichen, ihren aktuellen betrieblichen Kontext zu bewerten, Sicherheitsmaßnahmen an den Geschäftszielen auszurichten und einen realistischen Pfad zu einem adaptiven Risikomanagement zu etablieren.
Was sind die NIST CSF Tiers?
Die NIST CSF Implementation Tiers beschreiben, wie eine Organisation Cybersicherheitsrisiken wahrnimmt und welche Prozesse etabliert sind, um diese Risiken zu steuern. Die Tiers reichen von Partial (Tier 1) bis Adaptive (Tier 4).
Die Tiers stellen kein klassisches Reifegradmodell dar, bei dem jede Organisation die höchste Stufe erreichen muss. NIST stellt explizit klar, dass die Tiers nicht die herkömmliche CMMI-Skala (Capability Maturity Model Integration) widerspiegeln. Das Erreichen von Tier 4 ist nicht für alle Unternehmen zwingend erforderlich. Stattdessen sollten Organisationen ihr Ziel-Tier basierend auf ihrer Risikoappetit-Definition, betrieblichen Rahmenbedingungen, der Bedrohungslage, gesetzlichen Anforderungen (z. B. nach KRITIS-Standards) und den Geschäftszielen festlegen.
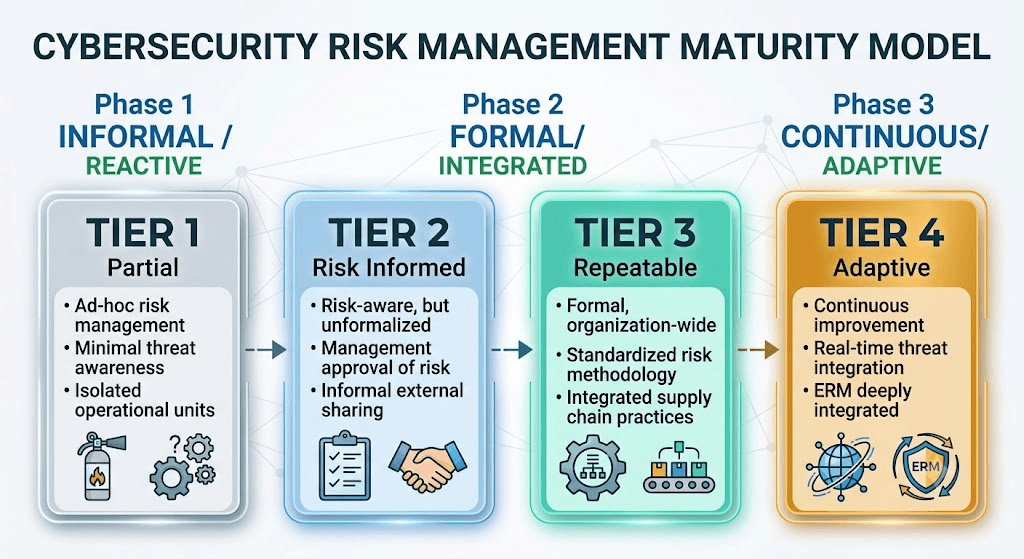
Tier 1 — Partial (Teilweise)
Auf Tier 1 erfolgt das Cybersicherheits-Risikomanagement ad-hoc und reaktiv.
Risk Governance: Das Management von Cybersicherheitsrisiken ist unstrukturiert. Prozesse sind selten dokumentiert und hängen fast vollständig von den Fähigkeiten und der Initiative einzelner technischer Mitarbeiter ab.
Risikointegration: Auf organisatorischer Ebene ist nur ein minimales Bewusstsein für Cybersicherheitsrisiken vorhanden. Die Führungsebene bewertet Sicherheit als isoliertes technisches Problem und nicht als unternehmensweiten Risikofaktor.
Externe Zusammenarbeit: Der Organisation fehlen formelle Mechanismen zum Empfang oder Austausch von Bedrohungsinformationen mit externen Partnern, Branchenkollegen oder ISACs. Risiken in der Lieferkette bleiben weitgehend unberücksichtigt.
Tier 2 — Risk Informed (Risikobewusst)
Auf Tier 2 ist sich das Management der Cybersicherheitsrisiken bewusst, aber die Prozesse werden nicht konsistent im gesamten Unternehmen ausgeführt.
Risk Governance: Die operativen Praktiken sind vom Management genehmigt, aber nicht als unternehmensweite Standards verankert. Priorität erhalten spezifische Systeme oder Compliance-Anforderungen anstelle einer ganzheitlichen Risikobetrachtung.
Risikointegration: Es besteht ein organisatorisches Bewusstsein für Cybersicherheitsrisiken, aber der Informationsfluss nach oben erfolgt ungleichmäßig. Cyber-Risikoaspekte werden der Führungsebene reaktiv oder im Rahmen großer IT-Initiativen vorgelegt, nicht jedoch als Teil eines standardisierten Enterprise Risk Management (ERM).
Externe Zusammenarbeit: Die Organisation versteht ihre Rolle im übergeordneten Ökosystem, der externe Informationsaustausch bleibt jedoch informell, kontextabhängig und inkonsistent.
Tier 3 — Repeatable (Wiederholbar)
Tier 3 markiert einen wesentlichen organisatorischen Wendepunkt: Die Praktiken des Cybersicherheits-Risikomanagements sind formell definiert, dokumentiert und werden im gesamten Unternehmen konsistent angewendet.
Risk Governance: Risikomanagement-Praktiken sind formell genehmigt und in klaren, unternehmensweiten Richtlinien verankert. Diese Praktiken werden regelmäßig auditiert und an betriebliche Veränderungen sowie neue Erkenntnisse zur Bedrohungslage angepasst.
Risikointegration: Cybersicherheitsrisiken sind direkt in das Enterprise Risk Management (ERM) integriert. Die Geschäftsführung und die Leiter der Geschäftsbereiche kommunizieren regelmäßig über Cyber-Risiken und treffen Entscheidungen zur Ressourcenallokation auf Basis formell etablierter Risikoschwellenwerte.
Externe Zusammenarbeit: Die Organisation arbeitet aktiv mit externen Partnern, Branchenverbänden und Netzwerken zum Austausch von Bedrohungsinformationen zusammen, um ihre eigene Abwehrhaltung zu stärken und Risiken durch Drittanbieter sowie in der Lieferkette zu minimieren.
Tier 4 — Adaptive (Adaptiv)
Auf Tier 4 passt die Organisation ihre Cybersicherheitspraktiken kontinuierlich an – basierend auf gewonnenen Erkenntnissen, prädiktiver Analytik und sich verändernden betrieblichen Rahmenbedingungen.
Risk Governance: Das Cybersicherheits-Risikomanagement ist eine dynamische, sich kontinuierlich weiterentwickelnde Fähigkeit. Richtlinien, Kontrollen und Architekturen passen sich in Echtzeit oder Nahezu-Echtzeit an, um auf hochentwickelte Bedrohungsakteure und geschäftliche Veränderungen zu reagieren.
Risikointegration: Das Management von Cybersicherheitsrisiken ist vollständig in die Unternehmenskultur und das ERM integriert. Die Geschäftsführung bewertet Cybersicherheitsrisiken bei strategischen Geschäftsentscheidungen gleichwertig neben Finanz-, Markt- und operativen Risiken.
Externe Zusammenarbeit: Die Organisation leistet einen aktiven Beitrag zum breiteren Cybersicherheits-Ökosystem, indem sie eigene Bedrohungsinformationen generiert, an fortschrittlichen Austauschprogrammen teilnimmt und Sicherheitsstandards für die Lieferkette aktiv mitgestaltet.
Wesentlicher Unterschied: Tier 4 zeichnet sich nicht durch den Kauf teurer Sicherheitstools, die Automatisierung jedes Workflows oder den Einsatz künstlicher Intelligenz aus. Es definiert sich vielmehr durch organisatorische Agilität und die Reife des Risikomanagements – also die Fähigkeit, die Sicherheitslage und die Governance dynamisch an interne betriebliche Veränderungen und externe Bedrohungsdynamiken anzupassen.
Tiers, Profile und der CSF Core
Um ein effektives Sicherheitsprogramm aufzubauen, muss klar sein, wie die Hauptkomponenten des NIST CSF 2.0 zusammenwirken.
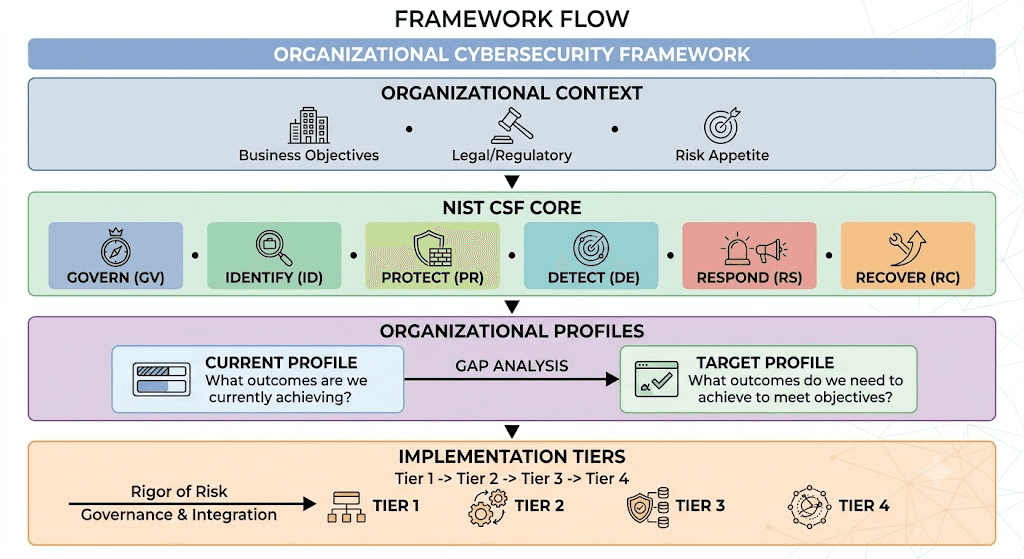
Das Framework besteht aus drei Hauptelementen:
Der CSF Core: Eine Reihe von Cybersicherheitsergebnissen, die in sechs übergeordneten Funktionen organisiert sind: Govern (GV), Identify (ID), Protect (PR), Detect (DE), Respond (RS) und Recover (RC). Diese Funktionen untergliedern sich weiter in Kategorien und Unterkategorien.
Organisatorische Profile (Profiles): Die Abstimmung der Ergebnisse des CSF Core mit den geschäftlichen Anforderungen, der Risikotoleranz und den Ressourcen einer Organisation.
Current Profile (Ist-Profil): Dokumentiert die aktuell erzielten Ergebnisse.
Target Profile (Soll-Profil): Dokumentiert die Ergebnisse, die zur Erreichung der gewünschten Risikomanagementziele erforderlich sind.
Implementation Tiers: Beschreiben die Stringenz und operative Reife der Governance- und Risikomanagement-Mechanismen, die zur Erreichung dieser Ergebnisse eingesetzt werden.
Der operative Zyklus
Die Tiers liefern den Kontext für die Umsetzung der Profile. Der Übergang von einem Ist-Profil zu einem Soll-Profil erfordert sowohl die Verbesserung spezifischer technischer Kontrollen als auch die Erhöhung des operativen Tiers der zugrunde liegenden Risikomanagementprozesse.
Der Zyklus folgt einem definierten Pfad:
Ziele festlegen: Definition von Geschäftszielen, regulatorischen Vorgaben und der allgemeinen Risikotoleranz.
Ist-Zustand bewerten: Dokumentation des Ist-Profils (welche Core-Ergebnisse werden erzielt) und Bewertung des aktuellen Tiers (wie die Risk Governance operiert).
Gap-Analyse durchführen: Abgleich des Ist-Profils mit dem Soll-Profil bei gleichzeitiger Bewertung, ob die aktuellen Risikomanagementpraktiken (Tiers) diese Ziele unterstützen.
Risikobehandlungsplan erstellen: Priorisierung von Projekten, die technische Kontrolllücken schließen und die Governance-Stringenz erhöhen.
Umsetzen & Messen: Implementierung der Kontrollen, Überwachung der Leistung anhand von Kennzahlen und kontinuierliche Verfeinerung der Prozesse auf Basis des operativen Feedbacks.
Bewertung Ihres aktuellen Tiers
Die Bestimmung des aktuellen Tiers einer Organisation erfordert eine Evaluierung darüber, wie Risikomanagement-Entscheidungen über mehrere operative Dimensionen hinweg getroffen, kommuniziert und aufrechterhalten werden.
NIST schreibt keine starre, numerische Bewertungsformel vor, um eine offizielle Tier-Einstufung zuzuweisen. Organisationen können ihre Praktiken jedoch systematisch anhand von drei durch NIST definierten Kerndimensionen bewerten:
Risikomanagementprozess (Risk Management Process): Wie Funktionalität, Bedrohungsbewusstsein und Risikobewertungen in tägliche Sicherheitsentscheidungen integriert werden.
Integriertes Risikomanagementprogramm (Integrated Risk Management Program): Der Grad, in dem Cybersicherheitsrisiken in das Enterprise Risk Management (ERM) und die allgemeine Corporate Governance integriert sind.
Externe Beteiligung (External Participation): Wie effektiv die Organisation Risiken in der Lieferkette managt, externe Bedrohungsdaten empfängt und verwertbare Informationen teilt.
Praktische Bewertungsmethodik
Um eine interne Bewertung durchzuführen, sollten Sicherheitsteams operative Nachweise in 13 funktionalen Fokusbereichen evaluieren:

Bewertung & Zuordnung von Nachweisen
Sicherheitsteams können jeden Bereich auf einer Skala von 1 bis 4 basierend auf operativen Merkmalen bewerten:
Tier 1 (Partial): Die Praxis stützt sich auf implizites Wissen einzelner Personen („Tribal Knowledge“). Prozesse sind reaktiv, unpräzise dokumentiert und über die Geschäftsbereiche hinweg inkonsistent.
Tier 2 (Risk Informed): Die Praxis wird von der Führungsebene anerkannt. Grundlegende Prozesse sind dokumentiert, die Implementierung variiert jedoch; Risiken werden ad-hoc oder projektbezogen bewertet.
Tier 3 (Repeatable): Die Praxis ist formell als Unternehmensrichtlinie definiert. Die Umsetzung erfolgt konsistent über alle Geschäftsbereiche hinweg; Nachweise werden regelmäßig auditiert.
Tier 4 (Adaptive): Die Praxis passt sich dynamisch an operative Daten, Bedrohungsinformationen und geschäftliche Veränderungen an. Automatisierte Indikatoren steuern kontinuierliche Anpassungen der Governance.
Fähigkeitsmatrix des Sicherheitsprogramms über die Tiers hinweg
Die folgende Matrix zeigt, wie sich die Sicherheitsfähigkeiten über die vier NIST CSF Tiers hinweg verändern:
Fähigkeitsbereich | Tier 1: Partial | Tier 2: Risk Informed | Tier 3: Repeatable | Tier 4: Adaptive |
Governance | Inoffiziell; Sicherheit wird als reines IT-Problem behandelt. | Bewusstsein auf Führungsebene vorhanden; Sicherheitsprioritäten werden ad-hoc genehmigt. | Formalisierte Aufsicht; CISO berichtet regelmäßig an den Vorstand. | Dynamische Aufsicht; Cyber-Risiken steuern aktiv strategische Geschäftsentscheidungen. |
Risikomanagement | Reaktiv; Risiken werden erst nach Sicherheitsvorfällen adressiert. | Durch Bedrohungsbewusstsein gestützt, Risikobewertungen sind jedoch inkonsistent. | Standardisierte Risikobewertungsmethodik wird unternehmensweit angewendet. | Prädiktive Risikomodellierung; Echtzeit-Risikobewertungen steuern operative Anpassungen. |
Richtlinien (Policies) | Informelle, unvollständige oder selten aktualisierte Richtlinien. | Dokumentierte Richtlinien existieren, die Durchsetzung ist jedoch inkonsistent. | Formell genehmigt, unternehmensweit durchgesetzt und regelmäßig auditiert. | Dynamisch aktualisierte Richtlinien, die sich an Bedrohungslagen und Ereignisse anpassen. |
Sichtbarkeit von Assets | Unvollständige, statische Tabellen; hoher Anteil an Schatten-IT. | Zentralisierte IT-Assets werden erfasst; eingeschränkte Sichtbarkeit von Schatten-IT/OT-Assets. | Umfassende, automatisierte Asset-Inventare werden kontinuierlich gepflegt. | Echtzeit-Erkennung; automatisierte Abbildung von Risiko-Abhängigkeiten der Assets. |
Sicherheitsarchitektur | Ad-hoc-Technologieeinsatz ohne einheitliche Sicherheits-Baselines. | Grundlegende Sicherheits-Baselines definiert, aber inkonsistent durchgesetzt. | Standardisierte „Secure-by-Design“-Muster werden auf alle Implementierungen angewendet. | Adaptive Zero-Trust-Architektur mit dynamischen, risikobasierten Zugriffskontrollen in Echtzeit. |
Vulnerabilitätsmanagement | Unregelmäßige Scans; Behebung wird primär durch öffentliche Vorfälle angetrieben. | Geplante Scans; Behebung priorisiert nach Schweregrad (CVSS-Score). | Risikobasiertes Schwachstellenmanagement unter Einbeziehung des Asset-Kontexts. | Kontinuierliches Management der Schwachstellenexposition mit automatisierter Behebung. |
Erkennung & Monitoring | Grundlegende Log-Speicherung; Alarme werden reaktiv bei Vorfällen geprüft. | Zentralisiertes Logging; einfache Alarmregeln mit hohen Fehlalarmraten. | 24/7 SOC; korrelierte Bedrohungserkennung ausgerichtet am MITRE ATT&CK-Framework. | Kontinuierliches Threat Hunting; automatisierte Erkennungsoptimierung durch Verhaltensanalysen. |
Incident Response | Nicht dokumentiert; Abhängigkeit von der Initiative einzelner Mitarbeiter. | Grundlegender Incident-Response-Plan vorhanden, aber selten getestet oder aktualisiert. | Erprobte Incident-Response-Fähigkeiten mit definierten Playbooks und Eskalationspfaden. | Automatisierte Orchestrierung der Eindämmung; kontinuierliches Lernen speist die Abwehr. |
Wiederherstellung (Recovery) | Einfache Datensicherungen; ungeprüfte Wiederherstellungsfähigkeiten. | Dokumentierte Backup-Verfahren; Wiederherstellungstests erfolgen jährlich. | Business-Continuity-Pläne ausgerichtet an verifizierten RTO/RPO-Metriken. | Ausfallsichere Hochverfügbarkeit; automatisierte Tests der Infrastruktur-Wiederherstellung. |
Lieferketten-Risikomanagement (C-SCRM) | Nicht verwaltet; Dienstleistern wird unüberwachter Systemzugriff gewährt. | Risiken durch Drittanbieter werden bei der Beschaffung mittels Fragebögen bewertet. | Formalisiertes C-SCRM-Programm; kontinuierliche Überwachung kritischer Dienstleister. | Echtzeit-Risikobewertung von Drittanbietern integriert in die Lieferketten-Workflows. |
Kennzahlen (Metrics) | Keine Metriken oder bloße Erfassung der Anzahl implementierter Sicherheitstools. | Aktivitätsbasierte Kennzahlen (z. B. Anzahl installierter Patches). | Ergebnisbasierte Kennzahlen (z. B. Mean Time to Detect/Remediate). | Prädiktive Kennzahlen, die den Sicherheitsstatus direkt mit dem Unternehmensrisiko verknüpfen. |
Kontinuierliche Verbesserung | Unstrukturiert; Fehlerbehebung erfolgt erst nach betrieblichen Ausfällen. | Erkenntnisse („Lessons Learned“) werden nach schweren Vorfällen informell gesammelt. | Strukturierte Post-Incident-Reviews steuern formelle Richtlinien- und Kontrollupdates. | Automatisierte Feedbackschleifen passen Kontrollen basierend auf operativen Daten kontinuierlich an. |
Integration in das Business | Sicherheit wird als betriebliches Hindernis für Geschäftsziele wahrgenommen. | Sicherheit wird erst in späten Phasen von Projektimplementierungen konsultiert. | Sicherheit ist fest in die Lebenszyklen von Geschäftsprojekten integriert (DevSecOps). | Sicherheitsverantwortliche gestalten Geschäftsinitiativen mit, um die operative Resilienz sicherzustellen. |
Übergang von Tier 1 zu Tier 2: Risikobewusst werden
Der Übergang von Tier 1 (Partial) zu Tier 2 (Risk Informed) erfordert den Wechsel von reaktiven, unkoordinierten Aktivitäten hin zu einer strukturierten, risikobewussten Entscheidungsfindung.
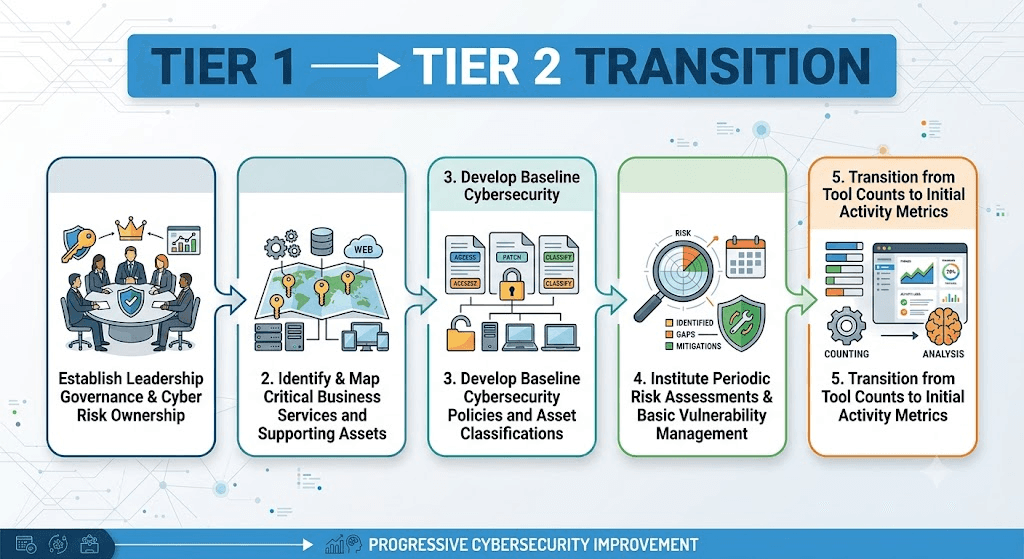
Wesentliche organisatorische Veränderungen
Risiko-Verantwortlichkeit etablieren: Ernennen Sie eine verantwortliche Person (z. B. CISO oder Security Director) mit formeller Verantwortung für die Governance von Cybersicherheitsrisiken.
Kritische Geschäftsprozesse identifizieren: Erfassen Sie die Kernfunktionen des Unternehmens und dokumentieren Sie die zugrunde liegenden Systeme, Anwendungen und Datenbestände, die diese stützen.
Kernrichtlinien formalisieren: Überführen Sie informelles operatives Wissen in dokumentierte Richtlinien für Zugriffskontrolle, Patch-Management, Incident Reporting und IT-Nutzung.
Risikobasierte Priorisierung einführen: Verabschieden Sie sich von der willkürlichen Behebung von Problemen. Priorisieren Sie Sicherheitsaufgaben basierend auf der Kritikalität der Assets und der Schwere der Bedrohung.
Aktionsplan & Prioritäre Schritte
Schritt 1: Durchführung einer ersten Asset- und Risikoanalyse. Erstellen Sie ein grundlegendes Inventar von Hardware, Software und Cloud-Umgebungen. Identifizieren Sie besonders schützenswerte Systeme (High-Value Assets, HVAs).
Schritt 2: Formalisierung des Schwachstellenmanagements. Etablieren Sie monatliche Schwachstellenscans für kritische Assets. Konzentrieren Sie die Behebungsmaßnahmen auf kritische Schwachstellen in Systemen mit Außenanbindung.
Schritt 3: Entwurf eines Incident-Response-Plans. Dokumentieren Sie Schritt-für-Schritt-Verfahren zur Erkennung, Eindämmung und Eskalation von Sicherheitsvorfällen. Weisen Sie dem internen technischen Personal und der Rechtsabteilung klare Rollen zu.
Schritt 4: Etablierung des Reportings an die Geschäftsführung. Erstellen Sie einen vierteljährlichen Bericht zu Cybersicherheitsrisiken für die Unternehmensleitung, der Top-Risiken, laufende Behebungsprojekte und Ressourcenengpässe aufzeigt.
Übergang von Tier 2 zu Tier 3: Wiederholbare Praktiken erreichen
Der Übergang von Tier 2 (Risk Informed) zu Tier 3 (Repeatable) ist oft die anspruchsvollste Phase. Er erfordert den Schritt von lokalen, unregelmäßigen Aktivitäten hin zu einer institutionalisierten, unternehmensweiten Umsetzung.
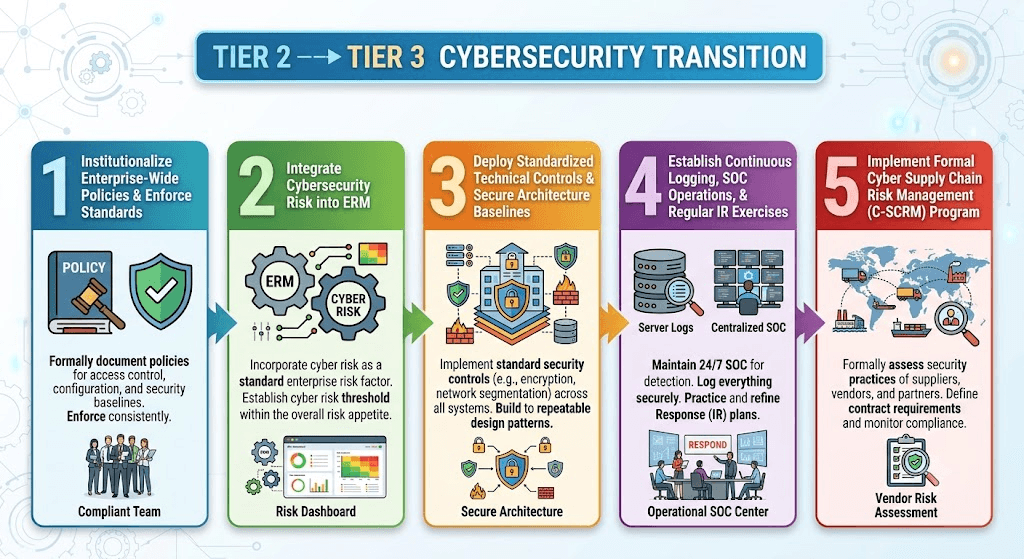
Praktiken institutionalisieren
Der wesentliche Unterschied zwischen Tier 2 und Tier 3 liegt in der Verbindlichkeit und Konsistenz.
Auf Tier 2 verfügt ein Unternehmen beispielsweise über eine dokumentierte Patch-Management-Richtlinie, die vom Kern-Infrastrukturteam sorgfältig befolgt, von Cloud-Entwicklern oder der Betriebstechnik (OT) jedoch ignoriert wird. Auf Tier 3 gelten Richtlinien universell, die Einhaltung wird regelmäßig überprüft, und Ausnahmen erfordern eine formelle Freigabe durch die Geschäftsführung.
Wesentliche organisatorische Veränderungen
Integration in das ERM: Etablieren Sie ein formelles Risikomanagement-Framework (z. B. nach BSI-Standards oder NIST SP 800-30). Übersetzen Sie technische Risiken in finanzielle und operative Kennzahlen für das Risikoregister des Unternehmens.
Standardisierung der Sicherheitsarchitektur: Implementieren Sie wiederholbare Design-Muster über alle Systeme hinweg. Integrieren Sie Sicherheitsfreigaben fest in die Phasen des Systemdesigns (DevSecOps).
Zentralisiertes Monitoring etablieren: Betreiben Sie ein Security Operations Center (SOC) – entweder intern oder als Managed Service –, das eine 24/7-Alarmkorrelation über Endpoint-, Netzwerk- und Cloud-Umgebungen hinweg sicherstellt.
Aufbau eines formellen C-SCRM-Programms: Bewerten Sie alle externen Softwarelieferanten, Dienstleister und Subunternehmer basierend auf deren Zugriffsberechtigungen und ihrer Kritikalität für den Geschäftsbetrieb.
Übergang von Tier 3 zu Tier 4: Adaptiv werden
Der Übergang von Tier 3 (Repeatable) zu Tier 4 (Adaptive) transformiert die IT-Sicherheit von einem statischen, rein richtlinienbasierten Modell hin zu einer agilen, prädiktiven Steuerungsfunktion.
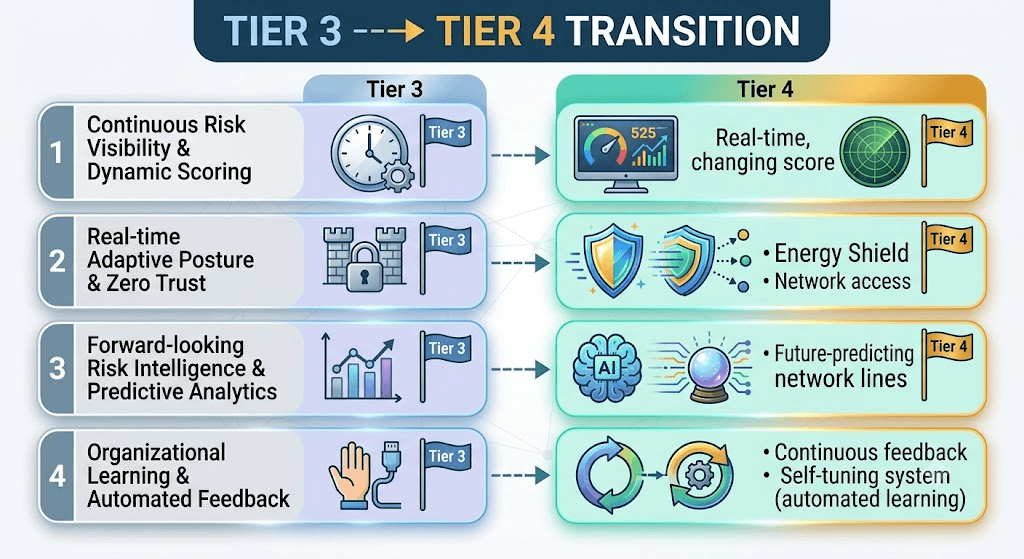
Wesentliche Transformationen zur Erreichung von Adaptivität
1. Von periodischer Bewertung zu kontinuierlichem Risikobewusstsein
Anstatt sich auf jährliche Risikobewertungen oder vierteljährliche Schwachstellenscans zu verlassen, erfassen Tier-4-Programme Risikovariablen kontinuierlich. Telemetriedaten von Endpunkterkennungssystemen, Cloud-Konfigurationsmonitoren, Schwachstellenscannern und Bedrohungs-Feeds werden zusammengeführt, um die Risikobewertung des Unternehmens automatisch zu aktualisieren.
2. Von statischen Kontrollen zu einer adaptiven Architektur
Statische Sicherheitsregeln werden durch kontextabhängige, adaptive Zugriffskontrollen ersetzt. Basierend auf Zero-Trust-Architekturprinzipien (ZTA, wie in NIST SP 800-207 beschrieben) werden Zugriffsentscheidungen dynamisch anhand des Benutzerkontexts, des Gerätezustands, des Standorts und von Echtzeit-Bedrohungsindikatoren berechnet.
3. Von historischer Berichterstattung zu prädiktiver Bedrohungsanalyse
Tier-4-Organisationen verlagern ihren Fokus von der reinen Überwachung vergangenheitsbezogener Kennzahlen (z. B. „Wie viele Vorfälle gab es im letzten Quartal?“) hin zur Bewertung prädiktiver Bedrohungsinformationen (z. B. „Wie beeinflussen veränderte Angreifertaktiken unsere aktuelle Cloud-Migrationsstrategie?“).
4. Von der Reaktion auf Vorfälle zu organisatorischem Lernen
Jeder Sicherheitsvorfall, jeder abgewehrte Angriff und jede Red-Team-Übung wird als wertvoller Datenpunkt behandelt. Die Ursachenanalysen (Root Cause Analyses) nach Vorfällen fließen automatisch in Architekturanpassungen, Richtlinien-Updates und Schulungsprogramme ein, um zu verhindern, dass ähnliche Schwachstellen erneut ausgenutzt werden.
5. Tiefe Integration in das Business und ERM
Auf Tier 4 ist Cybersicherheit vollständig in die Geschäftsstrategie eingebettet. Wenn die Geschäftsführung Akquisitionen, den Eintritt in neue Märkte oder große Produktneueinführungen bewertet, werden Cybersicherheits-Risikomodelle gleichberechtigt neben Finanz- und Marktanalysen in die Entscheidungsfindung einbezogen.
Mehrstufige Roadmap zur Implementierung von Tier 4
Der Aufbau eines adaptiven Sicherheitsprogramms erfordert Zeit. Die folgende mehrstufige Roadmap skizziert, wie Organisationen logisch vorgehen können, ohne essenzielle Basisfähigkeiten zu überspringen.
Stufe 1: Sichtbarkeit & grundlegende Governance etablieren
Hauptziel: Transparenz über das Inventar schaffen und grundlegende organisatorische Verantwortlichkeiten festlegen.
Kernaktivitäten:
Ernennung eines CISO oder Sicherheitsverantwortlichen.
Implementierung einer automatisierten Asset-Erkennung in internen Netzwerken und Cloud-Umgebungen.
Etablierung grundlegender Sicherheitsrichtlinien (Zugriffskontrolle, Passwort-Management, Backup-Verfahren).
Wesentliche Stakeholder: CISO, CIO, IT-Infrastruktur-Team.
Erwartete Ergebnisse: Vollständiges Inventar der besonders schützenswerten Systeme; grundlegende Prozesse zur Vorfallseskalation.
Typisches Fehlermuster: Der Versuch, komplexe Richtlinien durchzusetzen, bevor Klarheit darüber herrscht, welche Assets überhaupt existieren.
Indikator für Fortschritt: Über 90 % Abdeckung kritischer Unternehmens-Assets im Inventar.
Stufe 2: Risikobewusst agieren (Risk Informed)
Hauptziel: Ausrichtung der Sicherheitsprioritäten an den Geschäftsrisiken und betrieblichen Auswirkungen.
Kernaktivitäten:
Zuordnung kritischer Geschäftsprozesse zu ihren technischen Abhängigkeiten.
Implementierung von risikopriorisiertem Patch-Management und Schwachstellenscans.
Entwurf formeller Incident-Response-Playbooks für die wahrscheinlichsten Bedrohungsszenarien (z. B. Ransomware, Datenabfluss).
Wesentliche Stakeholder: CISO, Leiter der Geschäftsbereiche, IT-Betrieb.
Erwartete Ergebnisse: Business-orientiertes Schwachstellenmanagement; dokumentiertes Reporting an die Geschäftsführung.
Typisches Fehlermuster: Das Sicherheitsteam legt Risikoprioritäten fest, ohne die Verantwortlichen der Geschäftsbereiche einzubeziehen.
Indikator für Fortschritt: Entscheidungen zur Risikobehebung werden auf Basis von Business-Impact-Bewertungen getroffen.
Stufe 3: Wiederholbare Praktiken institutionalisieren (Repeatable)
Hauptziel: Konsistente, unternehmensweite Durchsetzung von Sicherheitskontrollen und -richtlinien erreichen.
Kernaktivitäten:
Standardisierung von Sicherheits-Baselines über Cloud-, Netzwerk- und Endpunkt-Infrastrukturen hinweg.
Aufbau eines 24/7 SOC mit standardisierten Eskalationspfaden.
Etablierung eines formellen Drittanbieter-Risikomanagement-Prozesses (TPRM) für die Anbindung von Dienstleistern.
Wesentliche Stakeholder: CISO, Sicherheitsarchitektur-Team, SOC-Leitung, Einkauf, Rechtsabteilung.
Erwartete Ergebnisse: Einheitliche Durchsetzung von Kontrollen; verifizierte Notfallwiederherstellung (Disaster Recovery) und Incident-Response-Fähigkeiten.
Typisches Fehlermuster: Zulassen, dass Geschäftsbereiche Ausnahmen von Sicherheitsrichtlinien beanspruchen, ohne dass eine formelle Risikofreigabe erfolgt.
Indikator für Fortschritt: Regelmäßige interne Audits belegen eine konsistente Einhaltung der Richtlinien in allen Geschäftsbereichen.
Stufe 4: Integration in das Enterprise Risk Management (ERM)
Hauptziel: Verknüpfung von Cybersicherheits-Kennzahlen direkt mit der Corporate Governance und dem Risikomanagement.
Kernaktivitäten:
Nutzung eines formellen Risiko-Frameworks (z. B. FAIR oder NIST SP 800-30), um Cyber-Risiken in finanzielle Kennzahlen zu übersetzen.
Integration von Sicherheitsprüfungen in die Produktentwicklung und M&A-Prozesse des Unternehmens.
Implementierung einer kontinuierlichen Risikoüberwachung für kritische Partner in der Lieferkette.
Wesentliche Stakeholder: CISO, Risikoausschuss (Risk Committee), CFO, Vorstand.
Erwartete Ergebnisse: Cyber-Risiken sind fest im Risikoregister des Unternehmens verankert; die Geschäftsführung wägt Cyber-Risiken bei der strategischen Planung aktiv ab.
Typisches Fehlermuster: Präsentation rein technischer Sicherheitskennzahlen vor der Geschäftsführung anstelle von geschäftsorientierten Impact-Metriken.
Indikator für Fortschritt: Die Geschäftsführung steuert Sicherheitsbudgets auf Basis expliziter Ziele zur Risikoreduktion.
Stufe 5: Kontinuierliche Verbesserungsschleifen etablieren
Hauptziel: Automatisierung der Feedbackschleifen zwischen Bedrohungsüberwachung, Incident Response und Kontrollanpassung.
Kernaktivitäten:
Durchführung regelmäßiger, szenariobasierter Red-Team-Übungen und Angriffssimulationen.
Direkte Integration von Erkenntnissen aus Vorfällen (Lessons Learned) in die Sicherheitsarchitektur und Richtlinien-Updates.
Übergang von periodischen Scans zu einem kontinuierlichen Bedrohungs- und Expositionsmanagement (CTEM).
Wesentliche Stakeholder: CISO, Red Team/SecOps, Threat Intelligence Lead.
Erwartete Ergebnisse: Schnelle Optimierung der Erkennung; automatische Aktualisierung von Sicherheitskontrollen basierend auf neu aufkommenden Bedrohungsmustern (TTPs).
Typisches Fehlermuster: Behandlung von Post-Incident-Reviews als reine Dokumentationspflicht für die Compliance, ohne operative Änderungen anzustoßen.
Indikator für Fortschritt: Sicherheitskontrollen werden innerhalb von Stunden oder Tagen nach Identifikation neuer TTPs angepasst.
Stufe 6: Adaptive Fähigkeiten aufbauen
Hauptziel: Aufrechterhaltung einer Bedrohungsanpassung in Echtzeit und dynamische, risikobasierte Zugriffskontrolle.
Kernaktivitäten:
Vollständige Implementierung von Zero-Trust-Richtlinien für bedingten Zugriff, die Echtzeit-Risikobewertungen einbeziehen.
Automatisierung von Bedrohungserkennung, Response-Playbooks und Eindämmungsmaßnahmen über Endpunkte und Cloud-Umgebungen hinweg.
Aktive Teilnahme an Branchennetzwerken zum Austausch von Bedrohungsinformationen zur Stärkung des gesamten Ökosystems.
Wesentliche Stakeholder: CISO, Lead Architect, Automation/DevSecOps Engineers.
Erwartete Ergebnisse: Dynamische, risiko-adaptive Sicherheitslage; kontinuierliche operative Resilienz.
Typisches Fehlermuster: Übermäßiges Vertrauen in automatisierte Systeme ohne menschliche Aufsicht, was zu geschäftsschädigenden Fehlalarmen und Betriebsunterbrechungen führen kann.
Indikator für Fortschritt: Zugriffskontrollen und Systemabwehr passen sich vollautomatisch auf Basis von Echtzeit-Telemetriedaten an.
Nachweise und Artefakte zur Dokumentation des Fortschritts
Um die Reife des Programms gegenüber internen Auditoren, Vorständen oder Aufsichtsbehörden (etwa im Rahmen von KRITIS-Audits) zu belegen, sollten Sicherheitsteams auf jedem Tier verifizierte operative Nachweise vorhalten.
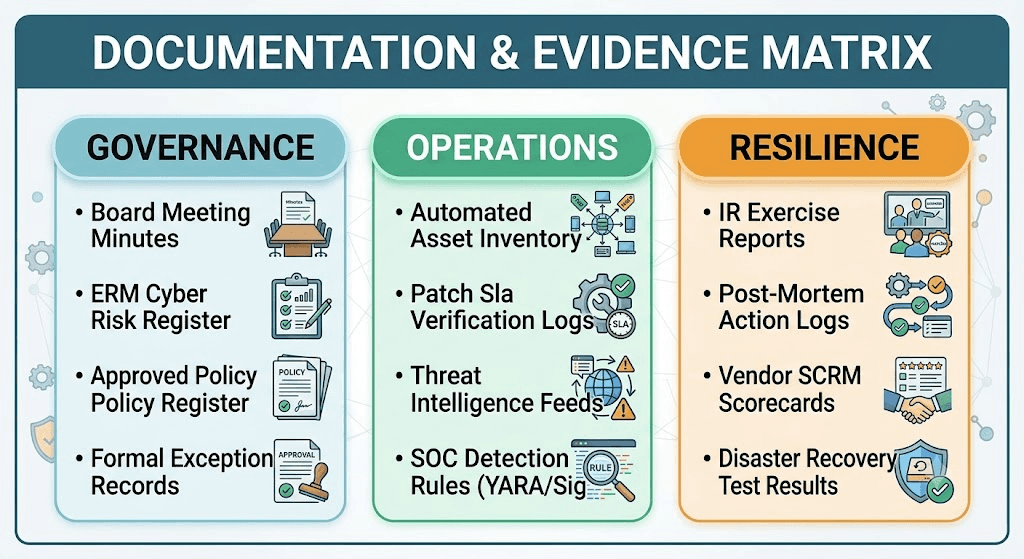
Wesentliche Nachweis-Artefakte nach Kategorie
Governance und Risikostrategie:
Tier 1: Informelle E-Mails oder lokale Notizen zur Nachverfolgung technischer Probleme.
Tier 2: Vom Management unterzeichnete Sicherheitsrichtlinien; punktuelle Projektrisikobewertungen.
Tier 3: Unternehmensweite Sicherheitsrichtlinien mit jährlichen Freigabenachweisen; Risikoregister des Unternehmens mit dedizierten Cyber-Risikoeinträgen; formelle Risikofreigaben (Exceptions) unterzeichnet von den Verantwortlichen der Geschäftsbereiche.
Tier 4: Dynamische Dashboards zum Risikomanagement, die regelmäßig von Vorstands-Ausschüssen geprüft werden; quantitative Risikomodellierungsergebnisse (z. B. Monte-Carlo-Simulationen), die in die strategische Unternehmensplanung einfließen.
Operative Kontrollen und Architektur:
Tier 1: Manuelle Excel-Tabellen zur Erfassung von Netzwerkkomponenten und Servern.
Tier 2: Berichte geplanter Schwachstellenscans; grundlegende Netzwerktopologie-Diagramme.
Tier 3: Protokolle automatisierter, kontinuierlicher Asset-Management-Plattformen; dokumentierte Zero-Trust-Referenzarchitekturen; zentralisierte SIEM-Erkennungsregeln abgebildet auf MITRE ATT&CK.
Tier 4: Sicherheits-Scanprotokolle von Infrastructure-as-Code (IaC); Ausführungsprotokolle automatisierter Response-Playbooks; Telemetriedaten des kontinuierlichen Expositionsmanagements.
Resilienz und Drittanbieter-Risikomanagement:
Tier 1: Mündliche Pläne für System-Backups.
Tier 2: Fragebögen zur Sicherheitsbewertung von Dienstleistern; jährliche Protokolle von Backup-Wiederherstellungstests.
Tier 3: Formelle Richtlinien und Dokumente zum C-SCRM; kontinuierliche Risikobewertungsberichte von Drittanbietern; dokumentierte Ergebnisse von Incident-Response-Tabletop-Übungen unter Einbeziehung funktionsübergreifender Führungsteams.
Tier 4: Echtzeit-Telemetriedaten des Risiko-Ökosystems von Drittanbietern; automatisierte Failover-Testdaten in Echtzeit; Post-Mortem-Aktionspläne zur Behebung, die Architekturanpassungen nach Vorfällen belegen.
Kennzahlen: Wie man echten Programmfortschritt misst
Die Bewertung eines Sicherheitsprogramms ausschließlich anhand von Aktivitätsmetriken wie der Anzahl installierter Patches vermittelt eine trügerische Sicherheit. Die Messung des Fortschritts erfordert die Verfolgung von Risiko- und Ergebnis-Kennzahlen, die die operative Resilienz widerspiegeln.
Aktivitätsmetriken vs. Ergebnismetriken

Essenzielle Kennzahlen für das Programm-Tracking
Mean Time to Detect (MTTD) und Contain (MTTC): Misst die operative Effizienz. Der Übergang von Tier 1 zu Tier 3 reduziert die MTTD von Wochen auf Stunden; Tier-4-Umgebungen erreichen die Eindämmung durch dynamische Automatisierung in Minuten.
Zeitfenster der Schwachstellenexposition kritischer Assets: Misst, wie lange hochsensible Systeme bekannten, aktiv ausgenutzten Schwachstellen ausgesetzt sind.
Abdeckungsgrad der Sicherheitskontrollen: Der Prozentsatz der Unternehmenssysteme, die den genehmigten Sicherheits-Baselines entsprechen (Zielwert >95 % für Tier 3).
Sichtbarkeit von Drittanbieter-Risiken: Der Prozentsatz der kritischen Tier-1-Dienstleister, deren Sicherheitsstatus kontinuierlich überwacht wird.
Rate wiederkehrender Vorfälle (Recurrent Incident Rate): Misst, wie effektiv Post-Incident-Lessons-Learned umgesetzt werden, um gleiche Angriffsvektoren dauerhaft zu schließen.
Häufige Fehler und Anti-Patterns
Unternehmen, die versuchen, die NIST CSF Tiers zu implementieren, stoßen häufig auf strategische Fehler, die den Fortschritt blockieren.
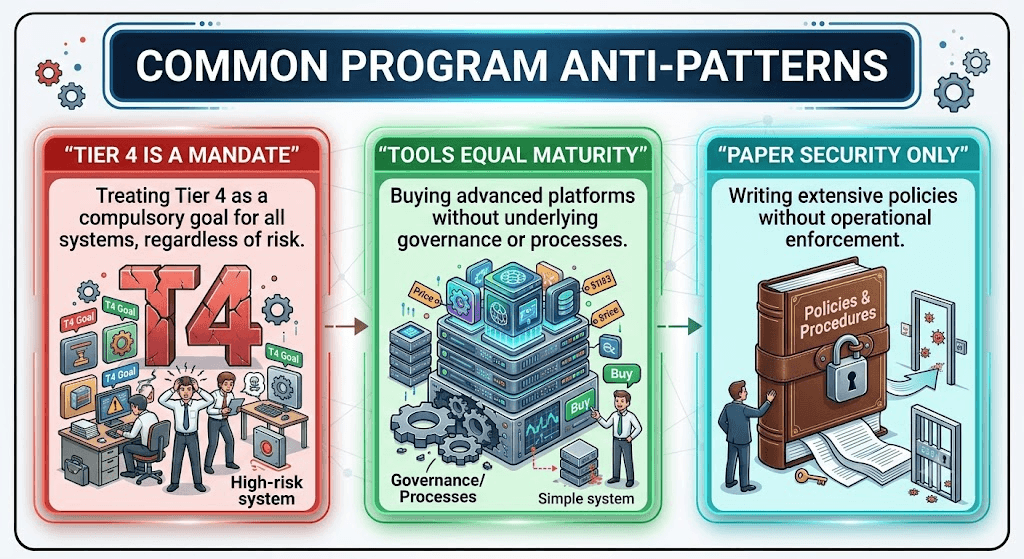
Typische operative Fehlermuster
Behandlung von Tier 4 als Pflichtzertifizierung: NIST stellt explizit klar, dass Tier 4 nicht für alle Organisationen oder Systeme angemessen ist. Das Anstreben von Tier 4 für risikoarme Umgebungen verschwendet Ressourcen, die andernorts effektiver eingesetzt werden könnten.
Gleichsetzung von Tool-Implementierung mit Reife: Der Kauf hochentwickelter Threat-Hunting-Tools oder automatisierter Plattformen erhöht nicht automatisch das Tier einer Organisation. Werden Tools ohne dokumentierte Prozesse, klare Verantwortlichkeiten oder geschultes Personal implementiert, verbleibt die Organisation auf Tier 1 oder Tier 2.
Verwechslung von Compliance mit Risikomanagement: Das Bestehen eines externen Audits (z. B. ISO 27001, SOC 2 oder TISAX) belegt lediglich, dass bestimmte Kontrollen zu einem bestimmten Zeitpunkt vorhanden waren. Es bedeutet nicht, dass die Organisation wiederholbare (Tier 3) oder adaptive (Tier 4) Risikomanagementpraktiken etabliert hat.
Entkopplung von IT- und OT-Risiko: Die direkte Übertragung von IT-Sicherheitsstandards auf Operational Technology (OT)-Umgebungen, ohne physikalische Sicherheit, Verfügbarkeitsanforderungen und Einschränkungen von Legacy-Systemen zu berücksichtigen, erzeugt erhebliche betriebliche Risiken.
Fehlende Definition des Risikoappetits: Die Erstellung eines Soll-Profils ohne explizite Vorgaben der Unternehmensleitung bezüglich akzeptierter Risikoniveaus führt zu falsch dimensionierten Sicherheitsbudgets und betrieblichen Reibungsverlusten.
Besondere Überlegungen für IT/OT und kritische Infrastrukturen (KRITIS)
Unternehmen, die industrielle Steuerungssysteme (ICS), Operational Technology (OT) und kritische Infrastrukturen betreiben, stehen bei der Anwendung der NIST CSF Tiers vor besonderen Herausforderungen.

Operative Rahmenbedingungen in OT-Umgebungen
Die Anwendung der Tiers in OT-Umgebungen erfordert eine Anpassung der Praktiken an spezifische betriebliche Gegebenheiten:
Sicherheit (Safety) als oberste Priorität: Während in der IT Vertraulichkeit oft an erster Stelle steht, haben in der OT (z. B. Stromnetze, Chemieanlagen, Produktion) die physikalische Sicherheit und die kontinuierliche Verfügbarkeit der Anlagen absolute Priorität.
Schwachstellen in Legacy-Systemen: OT-Systeme nutzen häufig veraltete Steuerungen, die vor Jahrzehnten entwickelt wurden und über keine nativen Funktionen für Authentifizierung, Verschlüsselung oder Protokollierung verfügen. Traditionelle IT-Strategien wie schnelles Patchen können Systeminstabilitäten oder ungeplante Ausfälle verursachen.
Architektonische Segmentierung: Das Erreichen von Tier 3 oder Tier 4 in OT-Umgebungen stützt sich stark auf eine strikte Netzwerksegmentierung (z. B. nach dem Purdue-Modell) und passives Netzwerk-Monitoring anstelle aktiver Endpoint-Agenten, die physikalische Kontrollschleifen unterbrechen könnten.
Anpassung der Tier-Entwicklung für kritische Infrastrukturen
Fähigkeitsbereich | IT-Implementierung (Standard) | OT- / ICS-Anpassung |
Sichtbarkeit von Assets | Automatisierte, aktive Endpunkt-Scans und API-Integration. | Passives Monitoring des Netzwerkverkehrs zur Vermeidung von Störungen empfindlicher PLCs. |
Vulnerabilitätsmanagement | Schnelles, automatisiertes Patchen innerhalb wöchentlicher oder monatlicher Wartungsfenster. | Kompensierende Netzwerkkontrollen; Patching beschränkt auf geplante Anlagenstillstände. |
Erkennung & Monitoring | Einsatz von Endpoint Detection & Response (EDR)-Agenten. | Industrielle Anomalieerkennung durch Analyse nativer Industrieprotokolle (z. B. Modbus, DNP3). |
Incident Response | Automatisierte Isolierung von Hosts und Zurücksetzen von Benutzerdaten. | Manuelle Failover-Verfahren, die priorisiert auf die Aufrechterhaltung des sicheren physischen Betriebs ausgelegt sind. |
Management-Fazit und Maßnahmen-Checkliste
Ein reifes Cybersicherheitsprogramm definiert sich nicht über die Anzahl implementierter Sicherheitstechnologien. Es definiert sich darüber, wie effektiv die Organisation Cybersicherheitsrisiken versteht, steuert, kommuniziert und sich kontinuierlich an neue Bedrohungslagen anpasst.
Die Weiterentwicklung durch die NIST CSF Implementation Tiers ist ein organisatorischer Transformationsprozess, kein reines Technologie-Upgrade. Der Aufstieg in höhere Tiers erfordert eine starke Führung, eine klare Governance, die Ausrichtung am Business und eine Kultur der kontinuierlichen betrieblichen Verbesserung.
Fortschritts-Checkliste für die Führungsebene
Nutzen Sie diese Checkliste zur Selbsteinschätzung, um festzustellen, ob sich Ihre Organisation über die Implementation Tiers hinweg weiterentwickelt:
[ ] Definierte Risiko-Verantwortlichkeit: Trägt eine benannte Führungskraft die formelle Verantwortung für das Management von Cyber-Risiken im gesamten Unternehmen?
[ ] Business-Ausrichtung: Sind geschäftskritische Funktionen direkt den zugrunde liegenden technischen Assets zugeordnet, die diese unterstützen?
[ ] Universelle Richtlinien-Durchsetzung: Sind Cybersicherheitsrichtlinien formell dokumentiert, von der Geschäftsführung genehmigt und werden sie in allen Geschäftsbereichen konsistent auditiert?
[ ] Integration in das ERM: Werden Cybersicherheitsrisiken bei der strategischen Planung der Geschäftsführung in geschäftlichen und finanziellen Kennzahlen gleichwertig neben anderen Unternehmensrisiken bewertet?
[ ] Lieferketten-Überwachung: Verfolgt, bewertet und steuert die Organisation aktiv Cyber-Risiken, die durch Drittanbieter und Softwarelieferanten eingebracht werden?
[ ] Kontinuierliches Monitoring & SOC: Gewährleistet die Organisation eine 24/7-Sichtbarkeit über die Unternehmensnetzwerke mit klaren, erprobten Incident-Response-Playbooks?
[ ] Ergebnisbasierte Kennzahlen: Verfolgt die Führungsebene Kennzahlen, die sich auf Risikoreduktion und Reaktionsleistung konzentrieren (z. B. MTTD, MTTR), anstatt rein aktivitätsbasierte Metriken zu erfassen?
[ ] Organisatorisches Lernen: Existiert ein formeller Prozess, um Erkenntnisse nach Vorfällen sowie neue Bedrohungsinformationen direkt in die Weiterentwicklung der Sicherheitsarchitektur und Richtlinien einfließen zu lassen?
Quellen und Referenzen
National Institute of Standards and Technology (NIST): NIST Cybersecurity Framework (CSF) 2.0 (NIST CSWP 29), März 2024.
National Institute of Standards and Technology (NIST): Implementation of the NIST Cybersecurity Framework v2.0, NIST Guidance Documentation, 2024.
NIST Special Publication 800-30 Revision 1: Conducting Information Security Risk Assessments, NIST, September 2012.
NIST Special Publication 800-37 Revision 2: Risk Management Framework for Information Systems and Organizations, NIST, Dezember 2018.
NIST Special Publication 800-207: Zero Trust Architecture, NIST, August 2020.
NIST Special Publication 800-82 Revision 3: Guide to Operational Technology (OT) Security, NIST, September 2023.
Cybersecurity and Infrastructure Security Agency (CISA): Cross-Sector Cybersecurity Performance Goals (CPGs), Version 2.0, CISA, 2023.
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






