

معايير ISA/IEC 62443 وضوابط NIST لتأمين الأنظمة السيبرانية الفيزيائية


فريق شيلدوركز
معايير ISA/IEC 62443 وضوابط NIST: بناء إطار امتثال مرن للأنظمة السيبرانية الفيزيائية
يدرك كل مشغل صناعي في نهاية المطاف حقيقة غير مريحة: وهي أن أنظمة التحكم التي تدير مصنعاً، أو خط أنابيب، أو محطة فرعية للطاقة، أو مرفقاً للمياه لم تُصمم قط مع وضع الأمن السيبراني في الحسبان. لقد تم بناؤها من أجل ضمان استمرارية التشغيل والدقة والسلامة - وقد أوفت بهذا الوعد لعقود من الزمن. ولكن في اللحظة التي بدأت فيها تلك الأنظمة في الاتصال ببعضها مع شبكات الشركات، ولوحات معلومات السحابة، وأدوات الصيانة عن بُعد، ورثت فئة جديدة من المخاطر لم يخطط لها مهندسوها الأصليون أبداً.
هذا هو عالم الأنظمة السيبرانية الفيزيائية (CPS) - دمج الآلات المادية مع التحكم الرقمي والاتصال. إن تأمين هذا العالم يتطلب ما هو أكثر من مجرد جدار حماية وقائمة مراجعة. بل يتطلب منهجاً مهيكلاً قائماً على المعايير، وقد برز إطاران كركيزة أساسية لهذا المنهج في جميع أنحاء العالم: معايير ISA/IEC 62443 وعائلة إرشادات المعهد الوطني للمعايير والتكنولوجيا (NIST)، بما في ذلك إطار الأمن السيبراني لـ NIST، وإصدار SP 800-82، وإطار NIST للأنظمة السيبرانية الفيزيائية.
يوضح هذا المقال المتطلبات الفعلية لهذه الأطر، وأين تتداخل، وأين تتباعد، وكيف يمكن لقادة أمن تكنولوجيا العمليات (OT)، ومديري المصانع، ومديري أمن المعلومات (CISOs) استخدامها معاً لبناء برنامج امتثال لا يقتصر على كونه مجرد عملية تدقيق، بل يسهم في تحقيق خفض حقيقي للمخاطر التشغيلية.
ما هي الأنظمة السيبرانية الفيزيائية - ولماذا تحتاج إلى نموذج أمني مختلف
النظام السيبراني الفيزيائي هو أي بيئة تحكم فيها البرامج والاتصالات الرقمية عملية مادية بشكل مباشر: مثل وحدة تحكم منطقية قابلة للبرمجة (PLC) تفتح صماماً، أو نظام تحكم موزع (DCS) يضبط سرعة التوربينات، أو منصة أتمتة المباني التي تدير المبردات، أو طبقة سكادا (SCADA) التي تنسق المحطات الفرعية عبر شبكة الكهرباء. السمة المحددة هنا هي العواقب؛ فجهاز الكمبيوتر المحمول المخترق يمكن أن يسرب البيانات، بينما قد يؤدي اختراق الأنظمة السيبرانية الفيزيائية (CPS) إلى إيقاف الإنتاج، أو إتلاف المعدات، أو تعريض حياة الأشخاص لخطر مادي.
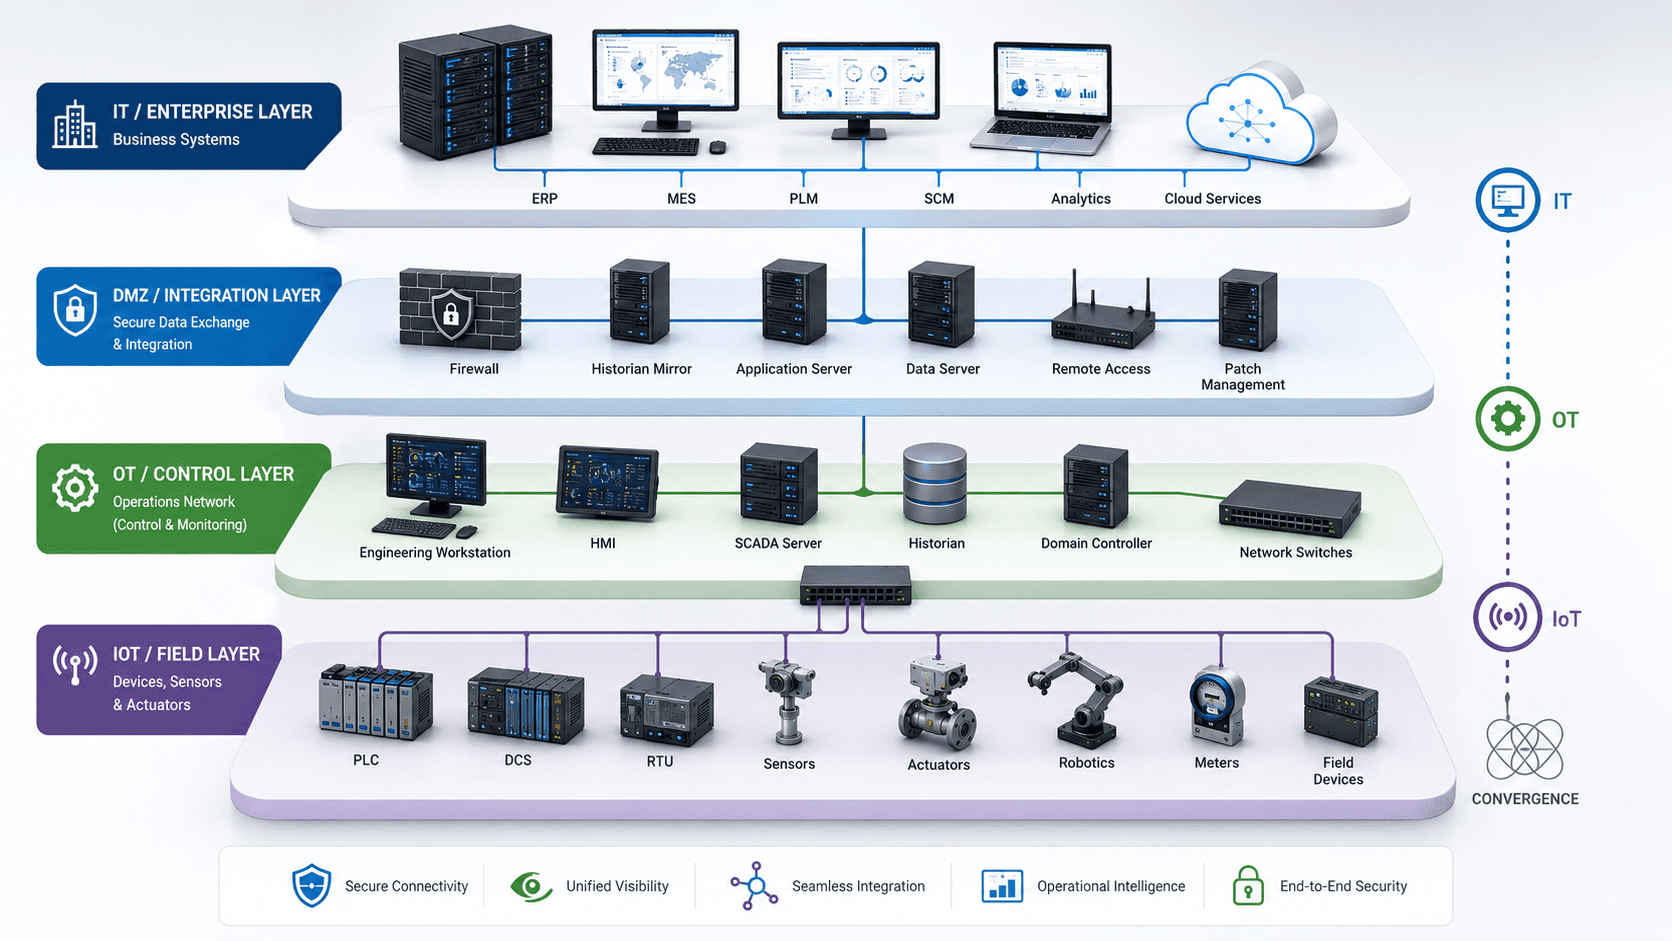
الحدود المتلاشية بين تكنولوجيا المعلومات (IT) وتكنولوجيا العمليات (OT) وإنترنت الأشياء (IoT)
يفترض أمن تكنولوجيا المعلومات التقليدي إمكانية تطبيق التحديثات بسرعة، وإعادة التشغيل بحرية، وإعطاء الأولوية للسرية. بينما تعكس بيئات تكنولوجيا العمليات ترتيب الأولويات هذا: حيث تأتي الإتاحة والسلامة عادةً في المقام الأول، وتُقاس نوافذ تطبيق التحديثات بالأشهر بدلاً من الأيام، ولا يمكن لمس العديد من الأجهزة دون تخطيط مسبق لإيقاف التشغيل. وعند إضافة مستشعرات إنترنت الأشياء الصناعية (IoT)، وبوابات الوصول عن بُعد، والمؤرخين المتصلين بالسحابة إلى هذا المزيج، يتسع نطاق الهجوم ليتجاوز بكثير ما صُمم برنامج أمن تكنولوجيا المعلومات التقليدي للدفاع عنه.
هذا التقارب هو السبب الدقيق وراء مطالبة الجهات التنظيمية وشركات التأمين ومجالس الإدارة الآن بتقديم أدلة على وجود إطار ضوابط رسمي بدلاً من الجهود الفردية غير المنظمة. وقد وُجدت معايير ISA/IEC 62443 وإرشادات NIST لمنح هذه الأدلة هيكلاً مشتركاً.
مشهد التهديدات وراء الدفع نحو الامتثال
لا تُكتب الأطر في معزل عن الواقع. لقد تمت صياغة معايير ISA/IEC 62443 وإرشادات NIST الصناعية، ويستمر تنقيحها، كاستجابة مباشرة للحوادث التي أظهرت مدى هشاشة العديد من بيئات التحكم في الواقع.
في عام 2021، أدى هجوم ببرمجيات الفدية على شبكة تكنولوجيا المعلومات الخاصة بشركة تشغيل خطوط أنابيب وقود رئيسية في الولايات المتحدة إلى الإغلاق الكامل لعمليات خطوط الأنابيب كإجراء احترازي، على الرغم من أن أنظمة التحكم الصناعية نفسها لم تُخترق بشكل مباشر. وقد تسبب هذا الحدث في نقص الوقود عبر شرق الولايات المتحدة وأصبح مثالاً بارزاً على كيفية انتقال الاختراق من جانب تكنولوجيا المعلومات إلى أزمة تشغيلية عندما يكون الفصل بين شبكات الأعمال وشبكات التحكم ضعيفاً.
وفي العام نفسه، لاحظ مشغل في منشأة لمعالجة المياه في فلوريدا مؤشراً يتحرك تلقائياً عبر جلسة وصول عن بُعد، مما أدى لفترة وجيزة إلى زيادة مستوى هيدروكسيد الصوديوم المضاف إلى إمدادات المياه إلى مستوى خطير. وقام مشغل يقظ بإلغاء التغيير قبل حدوث أي ضرر، لكن الحادث كشف كيف كانت بيانات اعتماد الوصول عن بُعد المشتركة الفردية، دون وجود طبقة مصادقة إضافية، هي الشيء الوحيد الذي يقف بين المشغل الشرعي والمهاجم.
وقبل ذلك، تسببت الهجمات المنسقة على شبكة توزيع الطاقة في إحدى الدول الأوروبية في عام 2015 ومرة أخرى في عام 2016 في انقطاعات فعلية وحقيقية للكهرباء أثرت على مئات الآلاف من العملاء - وهي واحدة من أولى الحالات المؤكدة لهجوم سيبراني يقطع إمدادات الكهرباء بشكل مباشر. كما تعرضت شركة تصنيع عالمية لنوع من برمجيات الفدية المدمرة في عام 2019 أجبرها على التحول إلى العمليات اليدوية عبر العشرات من مواقع الإنتاج لأسابيع، بتكلفة قُدرت بعشرات الملايين من الدولارات.
لم تكن أي من هذه المؤسسات تفتقر إلى الإنفاق على الأمن. بل ما كانت تفتقر إليه في كل حالة هو إطار ضوابط مهيكل يفرض تجزئة الشبكة، وحوكمة الوصول، والمراقبة المصممة خصيصاً لبيئتها الصناعية. هذه هي الفجوة التي صُممت ضوابط ISA/IEC 62443 وNIST لسدها.
يستحق البعد المالي لهذه الأحداث التوقف عنده، لأنه غالباً ما يكون العامل الذي ينقل برنامج أمن الأنظمة السيبرانية الفيزيائية (CPS) من قائمة رغبات تقنية إلى مبادرة ممولة. فبالإضافة إلى مدفوعات الفدية المباشرة وتكاليف التعافي، يتحمل المشغلون عادةً خسائر في إيرادات الإنتاج، وغرامات تنظيمية، والتزامات تعاقدية تجاه العملاء، وارتفاع أقساط التأمين السيبراني عند التجديد، وفي بعض الحالات تراجع ثقة المساهمين أو الجمهور التي يستغرق بناؤها سنوات. وتطلب شركات التأمين التي تغطي المخاطر الصناعية بشكل متزايد أدلة موثقة على اتباع إطار ضوابط معترف به قبل تمديد التغطية التأمينية أو تجديدها، وبدأت مجالس الإدارة في التعامل مع حالة أمن تكنولوجيا العمليات (OT) كمسألة تتعلق بالمسؤولية الائتمانية وليس مجرد مسألة تقنية بحتة.
لماذا ترفع الجهات التنظيمية سقف التوقعات
لقد اتبع الضغط التنظيمي المسار نفسه لمشهد التهديدات. وتعمل شركات الكهرباء في أمريكا الشمالية بالفعل بموجب معايير موثوقية NERC CIP، والتي تفرض ضوابط محددة حول الوصول، والمراقبة، وإدارة التكوين لأصول أنظمة الكهرباء الكبرى. وتشهد شركات تشغيل المياه والصرف الصحي تدقيقاً متزايداً مرتبطاً بإرشادات خاصة بالقطاع. ويُطلب من المصنعين الذين يزودون العملاء الحكوميين أو قطاع الدفاع إثبات نضج الضوابط التي تتماشى مباشرة مع منشورات NIST. وفي كل حالة تقريباً، يكون التوقع الأساسي هو نفسه: إثبات، بالدليل الملموس، أنه يتم اتباع إطار معترف به بالفعل، وليس مجرد الإشارة إليه في وثيقة سياسة لم يقرأها أحد خارج فريق الأمن.
فهم إطار عمل ISA/IEC 62443
معايير ISA/IEC 62443 هي سلسلة من المعايير المعترف بها دولياً والتي تم تطويرها خصيصاً لأمن أنظمة الأتمتة والتحكم الصناعية. وخلافاً لأطر أمن المؤسسات العامة، فقد تمت كتابتها من قِبل أشخاص يدركون أنه لا يمكن ببساطة التعامل مع شبكة التحكم كشبكة مكاتب مضاف إليها المزيد من الأقفال على الأبواب.
المناطق والممرات (Zones and Conduits)
إن أساس معيار IEC 62443 هو فكرة تقسيم الشبكة الصناعية إلى مناطق - مجموعات منطقية أو مادية من الأصول التي تشترك في نفس المتطلبات الأمنية - متصلة بواسطة ممرات، وهي مسارات الاتصال بينها. ولا ينبغي أبداً لشبكة أنظمة السلامة والأجهزة، وشبكة التحكم في العمليات، وشبكة أعمال الشركة أن تقع في نفس المنطقة. ويصبح كل ممر بين المناطق نقطة تفتيش خاضعة للرقابة والمراقبة بدلاً من كونه طريقاً مفتوحاً للحركة الجانبية.
مستويات الأمن (من SL 0 إلى SL 4)
يحدد معيار IEC 62443 خمسة مستويات أمنية، من SL 0 (لا توجد حماية محددة) إلى SL 4 (الحماية ضد الخصوم المتطورين وذوي الموارد الوفيرة والمدعومين بإمكانيات ممتدة). وبدلاً من تطبيق مستوى حماية موحد في كل مكان، يتوقع المعيار من المؤسسات تقييم مستوى الأمن المستهدف الذي تحتاجه كل منطقة بالفعل بناءً على عواقب الاختراق، ثم تصميم الضوابط لتلبيته. وقد يقع خادم المؤرخ في منطقة التقارير بشكل معقول عند المستوى SL 1 أو SL 2، بينما يحتاج جهاز التحكم الذي يدير نظام تنفيس الضغط بالتأكيد إلى المستوى SL 3 أو أعلى.
المتطلبات الأساسية
يرجع كل ضابط يفرضه المعيار إلى سبعة متطلبات أساسية: التحكم في تحديد الهوية والمصادقة، والتحكم في الاستخدام، وسلامة النظام، وسرية البيانات، وتدفق البيانات المقيد، والاستجابة في الوقت المناسب للأحداث، وإتاحة الموارد. وتمنح هذه الفئات السبع فرق الأمن لغة متسقة لوصف الفجوات، بغض النظر عن الشركة المصنعة أو البروتوكول أو نوع المصنع.
نظرة سريعة على سلسلة معايير ISA/IEC 62443
جزء المعيار | مجال التركيز | الجمهور المستهدف الرئيسي |
IEC 62443-1-1 | المصطلحات والمفاهيم والنماذج للإطار العام | جميع الأطراف المعنية |
IEC 62443-2-1 | إنشاء نظام إدارة الأمن السيبراني للمشغل | مالكو الأصول وقادة أمن تكنولوجيا العمليات (OT) |
IEC 62443-3-2 | منهجية تقييم المخاطر وتحديد المناطق والممرات | فرق الهندسة والأمن |
IEC 62443-3-3 | متطلبات الأمن على مستوى النظام ومستويات الأمن | مهندسو ومصممو الأنظمة المدمجة |
IEC 62443-4-1 | متطلبات دورة حياة تطوير المنتجات الآمنة | موردو المعدات والبرمجيات |
IEC 62443-4-2 | المتطلبات الأمنية التقنية على مستوى المكونات | مصنعو المكونات |
مكانة إرشادات NIST في المشهد العام
إذا كان معيار IEC 62443 يوفر التفاصيل على المستوى الهندسي لأنظمة التحكم، فإن إرشادات NIST توفر لغة أوسع لإدارة المخاطر تربط أمن تكنولوجيا العمليات (OT) بالحوكمة الشاملة والامتثال ومناقشة مخاطر الأعمال في المؤسسة - وهو أمر بالغ الأهمية عندما يحتاج قائد الأمن إلى تبرير الميزانية لمجلس الإدارة أو إقناع جهة تنظيمية.
إطار الأمن السيبراني لـ NIST (CSF)
ينظم إطار الأمن السيبراني لـ NIST الأنشطة الأمنية في وظائف أساسية وهي: الحوكمة، وتحديد الهوية، والحماية، والكشف، والاستجابة، والتعافي. وهو إطار مستقل عن القطاع عن قصد، مما يجعله مفيداً كهيكل مشترك لإعداد التقارير يمكن لمصنع إنتاج، ومرفق خدمي، ومستشفى استخدامه جميعاً للتعبير عن حالة المخاطر بنفس المصطلحات، على الرغم من أن ضوابطهم التقنية الأساسية تختلف بشكل كبير.
دليل NIST SP 800-82 لأمن تكنولوجيا العمليات (OT)
يُعد منشور NIST الخاص 800-82 الوثيقة الأكثر مقارنة مباشرة بمعيار IEC 62443 من حيث العمق التقني. وهو يتناول الموضوعات الخاصة بأنظمة التحكم الصناعية (ICS)، بما في ذلك بنية الشبكة، وحماية الحدود، وقيود إدارة التحديثات، والواقع التشغيلي للبيئات التي لا يمكن فيها ببساطة إيقاف تشغيل حلقة التحكم لإجراء تحديث كما هو الحال مع خادم المكتب.
إطار NIST للأنظمة السيبرانية الفيزيائية
يتخذ إطار عمل NIST للأنظمة السيبرانية الفيزيائية (CPS) خطوة إلى الوراء وينظر إلى هذه الأنظمة كفرع هندسي قائم بذاته، حيث يغطي الجدارة بالثقة عبر السلامة، والأمن، والموثوقية، والمرونة، والخصوصية في وقت واحد. وهو مفيد بشكل خاص للمؤسسات التي تصمم عمليات نشر جديدة للأنظمة السيبرانية الفيزيائية، لأنه يشجع على دمج المتطلبات الأمنية أثناء التصميم بدلاً من تعديلها وتثبيتها بعد بدء التشغيل.
كيف تتكامل ضوابط ISA/IEC 62443 وNIST معاً
يتساءل قادة الأمن أحياناً عن الإطار الذي يجب عليهم اختياره. والإجابة الصادقة هي أنهما لم يُصمما للتنافس أبداً؛ فمعيار IEC 62443 يخبر الفريق الهندسي بدقة بكيفية تجزئة الشبكة وما هي الضوابط التقنية التي يحتاجها المكون، في حين تخبر إرشادات NIST الفريق التنفيذي بكيفية حوكمة البرنامج، وإعداد التقارير عنه، ومواءمته مع إدارة مخاطر المؤسسة الأوسع نطاقاً، بما في ذلك الالتزامات التي قد تقع تحت معايير NERC CIP لقطاع الكهرباء أو الأنظمة التنظيمية الأخرى.
مواءمة الأطر لبرنامج أمن الأنظمة السيبرانية الفيزيائية (CPS)
متطلبات البرنامج | مساهمة IEC 62443 | مساهمة NIST |
تقييم المخاطر | منهجية المخاطر القائمة على المناطق/الممرات والعواقب (62443-3-2) | وظيفة تحديد الهوية وتصنيف الأصول والمخاطر |
الضوابط التقنية | متطلبات تفصيلية للنظام والمكونات (62443-3-3، 4-2) | مراجع متبادلة لكتالوج الضوابط (SP 800-53, SP 800-82) |
الحوكمة وإعداد التقارير | نظام إدارة الأمن السيبراني (62443-2-1) | وظيفة الحوكمة وإيصال المخاطر لمجلس الإدارة |
الاستجابة للحوادث | الاستجابة للأحداث في الوقت المناسب (متطلب أساسي) | وظيفتَا الاستجابة والتعافي مع خطط عمل محددة |
ضمان الموردين | دورة حياة تطوير المنتجات الآمنة (62443-4-1) | إرشادات إدارة مخاطر سلاسل الإمداد |
وعند استخدامهما معاً، يمنح الإطاران برنامج الأمن الدقة التقنية ومصداقية الحوكمة في الوقت ذاته - وهو بالضبط ما يتوقع المدققون وشركات التأمين ومجالس الإدارة رؤيته بشكل متزايد.
التحديات الشائعة التي يواجهها المشغلون عند بناء برنامج امتثال
تواجه كل مؤسسة تقريباً تبدأ هذه الرحلة مجموعة العقبات نفسها. ويؤدي التعرف عليها مبكراً إلى توفير أشهر من الجهد الضائع.
الرؤية غير المكتملة للأصول: لا تزال العديد من المواقع غير قادرة على تقديم جرد دقيق ومحدث لكل أجهزة الـ PLC، والـ RTU، والـ HMI، ومفاتيح الشبكة (Switches) في البيئة التشغيلية، مما يجعل أي تقييم للمخاطر غير موثوق به منذ البداية.
المعدات القديمة التي تفتقر لميزات الأمان: لم تُصمم أجهزة التحكم التي تم تركيبها قبل خمسة عشر أو عشرين عاماً لدعم المصادقة أو التشفير الحديثين، مما يفرض استخدام ضوابط تعويضية بدلاً من المعالجة المباشرة.
الشبكات المسطحة غير المجزأة: بدون وجود مناطق وممرات محددة، يمكن لمحطة عمل واحدة مخترقة أن تصل إلى أجهزة التحكم الحساسة للسلامة دون وجود أي نقطة تفتيش في المنتصف.
الوصول عن بُعد غير المدار: غالباً ما يتصل الموردون الخارجيون والمهندسون عن بُعد من خلال بيانات اعتماد مشتركة أو أنفاق شبكة افتراضية خاصة (VPN) دائمة دون تسجيل الجلسات أو تحديد وقت للوصول.
الاحتكاك الثقافي بين فرقي IT وOT: يمكن أن تؤدي الأولويات المختلفة حول استمرارية التشغيل، والتحكم في التغيير، وتطبيق التحديثات إلى تعطيل التقدم ما لم يتم إشراك كلا الفريقين في عملية الحوكمة نفسها.
إرهاق التدقيق دون تحسن ملموس: تنتج بعض البرامج وثائق امتثال ورقية دون تقليل المخاطر القابلة للاستغلال فعلياً، مما يضعف دعم القيادة بمرور الوقت.
توصيات عملية لبناء إطار ضوابط أمن الأنظمة السيبرانية الفيزيائية (CPS)
يميل برنامج الامتثال الذي يصمد فعلياً أمام أي حادث أو تدقيق أو مراجعة تأمينية إلى اتباع تسلسل متسق. فالترتيب مهم - والقفز مباشرة إلى الضوابط التقنية قبل تحقيق الرؤية والحوكمة هو أحد أكثر الأسباب شيوعاً لتعثر برامج أمن تكنولوجيا العمليات (OT).
ابدأ بجرد كامل وحي للأصول عبر كل نظام تحكم، وجزء من الشبكة، ونقطة وصول عن بُعد - فهذا هو الأساس غير القابل للتفاوض لكلا الإطارين.
أجرِ تقييماً للمخاطر قائماً على العواقب ومتوافقاً مع معيار IEC 62443-3-2 لتحديد المناطق والممرات ومستويات الأمن المستهدفة لكل جزء من البيئة التشغيلية.
أنشئ تجزئة للشبكة مع منطقة منزوعة السلاح (DMZ) مصممة بشكل صحيح بين شبكة تكنولوجيا المعلومات (IT) وتكنولوجيا العمليات (OT)، بدلاً من قاعدة جدار حماية واحدة تفصل بين الاثنين.
استبدل بيانات اعتماد الوصول عن بُعد المشتركة والدائمة بوصول محدد زمنياً ومنسوب لأفراد، مع تفعيل المصادقة متعددة العوامل (MFA) لكل اتصال خارجي بشبكة التحكم.
ابنِ عملية لإدارة التحديثات والثغرات الأمنية تأخذ في الاعتبار فترات الصيانة وقيود السلامة، بدلاً من افتراض إمكانية تطبيق وتيرة تحديثات تكنولوجيا المعلومات التقليدية.
انشر نظام مراقبة مدرك لتكنولوجيا العمليات (OT) يفهم البروتوكولات الصناعية، بحيث يمكن اكتشاف الأوامر الشاذة، وليس فقط حجم حركة مرور البيانات الشاذ.
قارب الضوابط الحالية والمخطط لها مع المتطلبات الأساسية لمعيار IEC 62443 والوظائف الرئيسية لإطار NIST CSF لتحديد الفجوات الحقيقية بدلاً من تكرار الجهود.
وثّق وتدرّب على خطة استجابة للحوادث خاصة بتكنولوجيا العمليات (OT) - راجع القسم التالي - بدلاً من الاعتماد الكلي على خطة عمل تكنولوجيا المعلومات للشركات والتي تفترض إمكانية فصل الأنظمة عن الإنترنت ببساطة.
وسع متطلبات سلاسل الإمداد لتشمل الموردين والجهات المسؤولة عن دمج الأنظمة، مع الإشارة إلى معيار IEC 62443-4-1 و4-2 في صياغة عقود المشتريات للمعدات والبرمجيات الجديدة.
أعد مراجعة تقييم المخاطر ومستويات الأمن في دورة محددة، نظراً لأن الاتصالات الجديدة، والموردين الجدد، والتهديدات المستجدة تغير المشهد باستمرار.
الاستجابة للحوادث والتعافي منها في البيئات السيبرانية الفيزيائية
لا يمكن أن تكون الاستجابة للحوادث في بيئة الأنظمة السيبرانية الفيزيائية (CPS) نسخة منسوخة من خطة تكنولوجيا المعلومات للشركات. فهجوم برمجيات الفدية على شبكة الأعمال يسبب اضطراباً، ولكن هجوم برمجيات الفدية الذي يصل إلى شبكة التحكم يمكن أن يفرض إغلاقاً طارئاً لعملية مادية، مع عواقب وخيمة على السلامة والبيئة لم تُكتب خطة عمل تكنولوجيا المعلومات القياسية لمعالجتها مطلقاً.
تحدد خطة الاستجابة الفعالة لحوادث تكنولوجيا العمليات (OT) مسبقاً الأنظمة التي يمكن عزلها دون المساس بالسلامة، ومن يملك صلاحية الأمر بالتجاوز اليدوي، وكيف سيتولى المشغلون إدارة العملية مادية إذا فُقد التحكم الرقمي، وكيف ستُستعاد الأنظمة من نسخ احتياطية سليمة ومعتمدة بدلاً من مجرد إعادة توصيلها. وتوفر وظائف الاستجابة والتعافي من NIST هيكل الحوكمة لذلك، بينما يحدد المتطلب الأساسي لمعيار IEC 62443 للاستجابة في الوقت المناسب للأحداث قدرة الكشف والإنذار التقنية التي يجب توفرها ليعمل كل ذلك في الواقع العملي.
يجب أن تأخذ خطة التعافي أيضاً في الاعتبار الحفاظ على الأدلة الجنائية الرقمية. ففي العديد من الحوادث المشار إليها سابقاً، حدد المحققون لاحقاً أنه تم الكتابة فوق بيانات السجلات الحساسة (Logs) أو لم يتم تسجيلها أصلاً على طبقة تكنولوجيا العمليات (OT)، مما أبطأ تحليل الأسباب الجذرية وجعل من الصعب تأكيد احتواء الاختراق بالكامل قبل إعادة تشغيل الأنظمة.
إن خطة الاستجابة لحوادث تكنولوجيا العمليات (OT) الجيدة هي التي يتم اختبارها وتجربتها، وليس فقط كتابتها. وتساعد التمارين النظرية (Tabletop exercises) التي تجمع فرقاً متعددة الوظائف - الهندسة، والعمليات، وأمن تكنولوجيا المعلومات، والسلامة، والقيادة التنفيذية - لمحاكاة اختراق أو هجوم برمجيات فدية على شبكة التحكم، في كشف الثغرات التي لا تظهر أبداً في مراجعة المستندات الورقية: مثل عدم وضوح الصلاحية لإعلان الإغلاق الطارئ، أو فقدان معلومات الاتصال بمورد رئيسي في الساعة الثانية صباحاً، أو عملية استعادة النسخ الاحتياطية التي لم تُختبر فعلياً من البداية إلى النهاية. ويؤدي إجراء هذه التمارين سنوياً على الأقل، وبعد أي تغيير كبير في بنية الشبكة، إلى إبقاء الخطة واقعية وفعالة بدلاً من كونها مجرد تطلعات.
لماذا يجب أن يوضع هذا الموضوع على جدول أعمال القيادة، وليس فريق الأمن فقط
من المفيد الحديث بوضوح عن سبب استفادة قادة أمن تكنولوجيا العمليات (OT)، ومديري المصانع، ومديري أمن المعلومات (CISOs) بشكل خاص من فهم هذه المواد بعمق، بدلاً من تفويضها بالكامل لجهة الامتثال. إن حادثة الأنظمة السيبرانية الفيزيائية هي، بالتعريف، حدث تشغيلي له عواقب على السلامة والبيئة والإنتاج. وإن القرارات المتعلقة بفترات التوقف المقبولة، وصلاحيات التجاوز اليدوي، وتتابع خطوات التعافي هي قرارات تجارية وهندسية بقدر ما هي قرارات أمنية، وتحمل ثقلاً قانونياً ويؤثر على السمعة عند حدوث أي خلل.
ويميل تأطير اعتماد معايير ISA/IEC 62443 وNIST على أنه مجرد التزام بالامتثال إلى إنتاج مشكلة إرهاق التدقيق الموصوفة سابقاً: وثائق ورقية ترضي المدقق دون تغيير ملموس فيما يحدث في أرض المصنع. وبدلاً من ذلك، فإن تأطيره كبرنامج مرونة تشغيلية، بحيث يكون الامتثال نتيجة طبيعية للقيام بالعمل بشكل صحيح، يؤدي عادةً إلى نتيجة معاكسة: وضع أمني قوي يصمد تحت الضغط الحقيقي، وتوثيق يكتب نفسه لأن الضوابط مطبقة ومستخدمة بالفعل في الواقع.
كيف تدعم Shieldworkz المؤسسات
تعمل Shieldworkz جنباً إلى جنب مع المشغلين الصناعيين لترجمة إرشادات ISA/IEC 62443 وNIST إلى برنامج أمني عملي خاص بالموقع بدلاً من ملف ثابت من وثائق السياسة. ويشمل هذا الدعم عادةً ما يلي:
اكتشاف شامل لأصول تكنولوجيا العمليات (OT) والأنظمة السيبرانية الفيزيائية (CPS) لإنشاء جرد معتمد ومحدث باستمرار عبر شبكات التحكم والأجهزة الميدانية.
تقييمات المخاطر القائمة على العواقب والمتوافقة مع معيار IEC 62443-3-2، مما ينتج عنه مناطق وممرات ومستويات أمن مستهدفة محددة بوضوح لكل جزء من العملية التشغيلية.
تحليل الفجوات ومقارنة الضوابط الحالية بمتطلبات معيار IEC 62443 الأساسية وإطار الأمن السيبراني لـ NIST، مع تحديد الأولويات بناءً على المخاطر التشغيلية الفعلية وليس حجم قائمة المراجعة.
تجزئة الشبكة وتصميم الوصول الآمن عن بُعد، بما في ذلك بنية المنطقة منزوعة السلاح (DMZ) ووصول الموردين المحدد زمنياً والمنسوب لأفراد.
رصد وكشف التهديدات المتوافقة مع تكنولوجيا العمليات (OT) والمضبوطة وفقاً للبروتوكولات الصناعية، بحيث يتم تحديد الأنشطة الشاذة في سياقها التشغيلي، وليس مجرد ضوضاء عشوائية على الشبكة.
تطوير واختبار خطط الاستجابة للحوادث والتعافي الخاصة بتكنولوجيا العمليات (OT) نظرياً، والمبنية حول القيود التشغيلية الفعلية ومتطلبات السلامة.
إرشادات أمن الموردين وسلسلة الإمداد المتوافقة مع معيار IEC 62443-4-1 و4-2، ودعم قرارات الشراء لمعدات أنظمة التحكم الجديدة.
دعم مستمر للامتثال لعمليات التدقيق والمراجعات التنظيمية، وتقديم أدلة على الضوابط باللغة التي يفهمها المهندسون والمدققون على حد سواء.
الهدف هو بناء برنامج أمني يمكن لمدير المصنع تشغيله يومياً، ويمكن لمدير أمن المعلومات (CISO) الدفاع عنه أمام مجلس الإدارة، ويمكن للمدقق التحقق منه بثقة - دون تعطيل العمليات المادية التي تعتمد عليها المؤسسة.
قياس التقدم: كيف يبدو برنامج أمن الأنظمة السيبرانية الفيزيائية (CPS) الناضج
نظراً لأن كلا الإطارين مبنيان على التحسين المستمر وليس على شهادة تمنح لمرة واحدة، فمن المفيد وجود مؤشرات ملموسة تدل على أن البرنامج ينضج بالفعل بدلاً من كونه مجرد مولد للوثائق والمستندات. وتميل مجموعة من الإشارات القابلة للقياس إلى الارتباط القوي بخفض المخاطر الفعلي في أرض المصنع.
مؤشرات نضج برنامج أمن الأنظمة السيبرانية الفيزيائية (CPS)
مؤشر النضج | برنامج في مرحلة مبكرة | برنامج ناضج |
جرد الأصول | جدول بيانات يدوي، يتم تحديثه بشكل عشوائي ومتباعد | اكتشاف تلقائي للأصول، ويتم التحقق منه باستمرار |
تجزئة الشبكة | شبكة مسطحة أو حدود جدار حماية واحد | مناطق وممرات محددة مع نقاط تفتيش خاضعة للمراقبة |
الوصول عن بُعد | بيانات اعتماد مشتركة، وصول دائم لشبكة الـ VPN | منسوب لأفراد، محدد زمنياً، مع تفعيل المصادقة متعددة العوامل (MFA) |
الاستجابة للحوادث | تمت الإشارة إلى خطة تكنولوجيا المعلومات العامة ولكنها غير مجربة | خطة مخصصة لتكنولوجيا العمليات (OT)، وتُختبر نظرياً سنوياً |
متطلبات الموردين | لم يتم تناولها في عمليات الشراء | إدراج متطلبات معيار IEC 62443-4-1/4-2 في العقود |
يمنح تتبع التطور وفقاً لمؤشرات كهذه لقائد الأمن أداة أكثر فائدة بكثير من نتيجة تدقيق بسيطة تعتمد على النجاح أو الرسوب: وهي سرد قائم على الأدلة لخفض المخاطر يمكن عرضه على مجلس الإدارة أو شركة التأمين أو الجهة التنظيمية عند الطلب.
خاتمة
تقع الأنظمة السيبرانية الفيزيائية عند تقاطع المخاطر الرقمية والعواقب المادية، وهذا التقاطع هو بالضبط المكان الذي صُممت ضوابط ISA/IEC 62443 وNIST للعمل فيه. يمنح معيار IEC 62443 الفرق الصناعية الدقة على المستوى الهندسي لتجزئة الشبكات، وتحديد مستويات الأمن، وتأمين المكونات الفردية. بينما تمنح إرشادات NIST المؤسسة هيكل الحوكمة لإدارة هذا العمل كبرنامج مستمر لإدارة المخاطر بدلاً من كونه مشروعاً لمرة واحدة، وإيصال التقدم بوضوح إلى الإدارة العليا والجهات التنظيمية.
لا يمكن لأي من الإطارين، إذا استُخدم منفرداً أو كعملية ورقية روتينية، أن يقلل المخاطر بشكل ملموس. ولكن عند استخدامهما معاً، وتطبيقهما مع مراعاة الواقع التشغيلي للبيئة الصناعية الحية، فإنهما يمنحان قادة أمن تكنولوجيا العمليات (OT) مساراً موثوقاً وفعالاً بحق - مساراً مبنياً على رؤية حقيقية وتجزئة فعلية وقدرة حقيقية على الكشف والاستجابة عند حدوث أي خلل.
هل أنت مستعد لمعرفة وضع برنامج أمن الأنظمة السيبرانية الفيزيائية (CPS) الخاص بك؟
تحمل كل بيئة صناعية مزيجها الخاص من المعدات القديمة، والاتصال، والمخاطر. يمكن لفريقنا مراجعة إعداداتك الحالية، ومناقشة أين تنطبق ضوابط ISA/IEC 62443 وNIST على عملياتك، وتحديد الخطوات العملية التالية - دون أي التزام.
احجز استشارة مجانية مع خبرائنا الآن
مصادر إضافية
الدليل الشامل لكشف الشبكة والاستجابة لها (NDR) في عام 2026 من هنا
دفتر عمل حاسبة التعرض لمخاطر أمن تكنولوجيا العمليات (OT) من هنا
تقرير قابل للتنزيل حول حادثة Stryker السيبرانية من هنا
أدلة المعالجة من هنا
أفضل ممارسات أمن تكنولوجيا العمليات (OT) وإرشادات تقييم المخاطر من هنا
قائمة مراجعة تقييم مخاطر OT/ICS القائمة على معيار IEC 62443 لقطاع تصنيع الأغذية والمشروبات من هنا
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

IEC 62443 Series Explained: Every Standard You Need to Know
Team Shieldworkz

Investigative cyber threat research report: Le Tampon municipal cyberattack
Prayukth K V

CEA Cyber Security Regulations Effective Date and Compliance Timeline
Team Shieldworkz

Building a security program around the NIST CSF tiers
فريق شيلدوركز

Stadtwerke Landsberg Cyberattack: What Happened, What Was Disrupted and Why Critical Services Stayed Online
Prayukth K V

NERC CIP Audit Findings: 15 Common Gaps and How to Fix Them
Team Shieldworkz






