

أمن الوسائط القابلة للإزالة في تكنولوجيا العمليات (OT): سد ثغرة مخاطر الـ USB قبل وصولها إلى بيئة الإنتاج


فريق شيلدوركز
تخيل نوبة عمل ليلية في محطة معالجة مياه. يحتاج فني التحكم إلى تحميل ملف تكوين على محطة عمل تتصل بوحدات التحكم المنطقية القابلة للبرمجة (PLCs) في المحطة. الشبكة مجزأة، وقواعد جدار الحماية صارمة، ومسار الوصول عن بُعد مغلق تمامًا. لذا يقوم الفني بما دأب عليه العاملون في قسم العمليات لعقود من الزمن: يسحب محرك أقراص USB من جيبه ويقوم بتوصيله.
يتجاوز هذا الإجراء الفردي كل أدوات التحكم في الشبكة تقريبًا التي دفعت المنظمة مبالغ طائلة للحصول عليها. لا يهم مدى قوة المحيط الأمني إذا كان بإمكان ملف اختراق الباب الأمامي عبر قطعة بلاستيكية بحجم الإبهام.
هذه هي مشكلة وسائط التخزين القابلة للإزالة في التكنولوجيا التشغيلية (OT)، وهي أكثر شيوعًا بكثير مما تقر به معظم برامج الأمن. تعتمد البيئات الصناعية على محركات أقراص USB، والأقراص الصلبة الخارجية، وأجهزة الكمبيوتر المحمولة، وبطاقات الذاكرة لتحديثات البرامج الثابتة، والنسخ الاحتياطي، واستكشاف الأخطاء وإصلاحها من قِبل الموردين، وملفات المشاريع. هذه الأجهزة نفسها تعد واحدة من الطرق العملية القليلة لوصول البرامج الضارة إلى الأنظمة التي تم عزلها عمدًا عن الإنترنت.
توضح هذه المدونة سبب بقاء وسائط التخزين القابلة للإزالة خطرًا قائمًا على المشغلين الصناعيين، وما تظهره الأدلة والحوادث الحقيقية، وأين يكمن التعرض للمخاطر فعليًا داخل المحطة، وكيفية بناء برنامج تحكم يحمي الإنتاج دون إبطاء سير العمل للأشخاص الذين يحافظون على تشغيله.
لماذا لا تزال وسائط التخزين القابلة للإزالة هي نقطة الدخول الأكثر استهانة بها في التكنولوجيا التشغيلية (OT)
استثمرت العديد من المؤسسات الصناعية بكثافة في تجزئة الشبكة، وجدران الحماية، والمراقبة. هذا العمل مهم بلا شك، لكنه يحمي مسار الشبكة فقط. بينما تسلك وسائط التخزين القابلة للإزالة مسارًا مختلفًا تمامًا لا تراه أدوات الشبكة أبدًا.
الفجوة الهوائية (Air Gap) ليست بالصلابة التي تبدو عليها
تصف العديد من المحطات الأنظمة الحساسة بأنها معزولة بفجوة هوائية، مما يعني أنها مفصولة ماديًا عن الإنترنت وشبكة الأعمال. ومن الناحية العملية، تعد الفجوة الهوائية الحقيقية أمرًا نادرًا. فالأنظمة تحتاج إلى تصحيحات أمنية، ووحدات التحكم تحتاج إلى منطق جديد، وأنظمة الأرشفة تحتاج إلى تصدير البيانات لإعداد التقارير، والموردون يحتاجون إلى تشخيص الأعطال. كل مهمة من هذه المهام تخلق سببًا لعبور ملف ما للحدود، وأسهل طريقة لنقل ملف عبر الحدود دون اتصال بالشبكة هي استخدام محرك أقراص محمول.
وبالتالي، فإن الفجوة الهوائية لا تمنع حركة البيانات؛ بل تنقل هذه الحركة ببساطة إلى عملية يدوية، ولا تكون العمليات اليدوية آمنة إلا بمقدار سلامة العادات وضوابط التحكم المحيطة بها.
ماذا تقول البيانات عن هذا الاتجاه
تتبعت أبحاث التهديدات السنوية المستندة إلى عمليات فحص من مئات المواقع الصناعية حول العالم كيفية تعامل المهاجمين مع وسائط التخزين القابلة للإزالة. والنتائج التي تم التوصل إليها لا يمكن تجاهلها:
مصممة خصيصًا لأجهزة USB: ارتفعت حصة التهديدات المكتشفة والمصممة خصيصًا للانتشار عبر وسائط التخزين القابلة للإزالة من 19% في تقرير عام 2020 إلى 37% في عام 2021 و52% في عام 2022.
القدرة على التعطيل: تم تقييم ما يقرب من 79% إلى 81% من تلك التهديدات على أنها قادرة على تعطيل أنظمة التكنولوجيا التشغيلية (OT).
مصممة للاستمرار: تم تصميم حوالي نصف التهديدات لإنشاء وصول عن بُعد أو تحكم عن بُعد بمجرد اختراق النظام داخليًا.
مقنعة في الغالب: شكلت أحصنة طروادة (Trojans)، التي تخدع المستخدم لتشغيلها، ما يقرب من ثلاثة أرباع البرامج الضارة المكتشفة.
بصياغة أوضح، لم يعد الخصوم يعاملون أجهزة USB على أنها مجرد حادث ناتج عن ضعف النظافة الرقمية، بل يستخدمونها عمدًا كموطئ قدم أولي في بيئات يصعب الوصول إليها بأي طريقة أخرى.
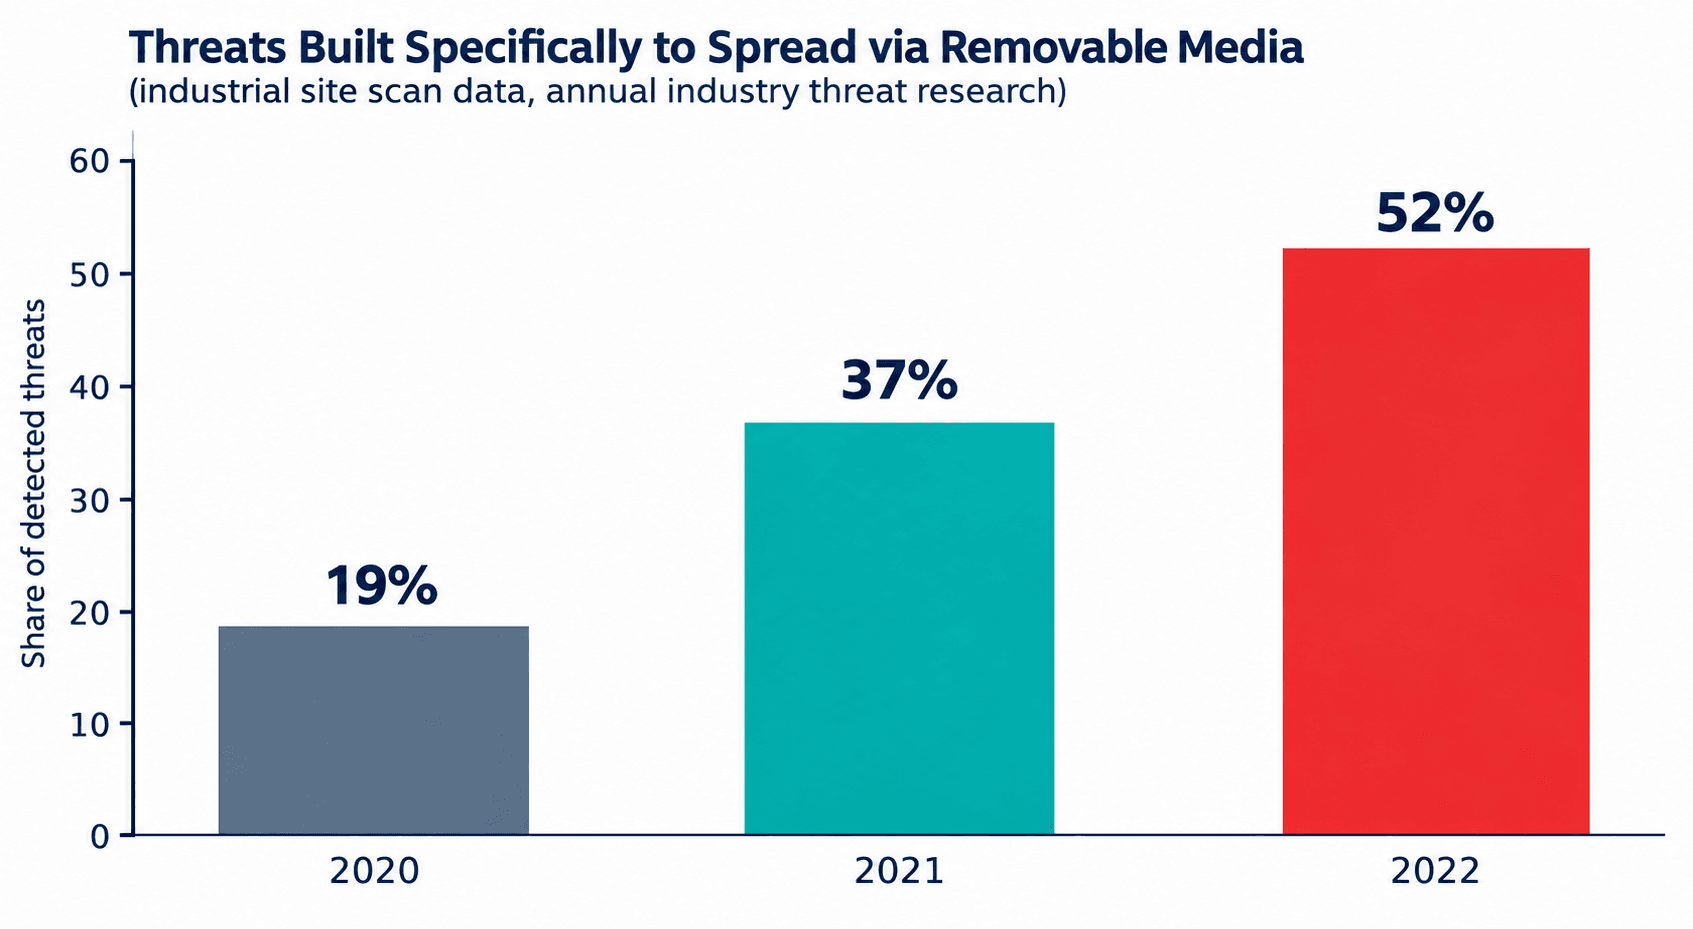
الشكل 1: النمو في التهديدات المصممة خصيصًا لوسائط التخزين القابلة للإزالة
حوادث حقيقية توضح كيف يصل خطر USB إلى خطوط الإنتاج
إن خطر وسائط التخزين القابلة للإزالة ليس نظريًا. وتوضح العديد من الأحداث الموثقة جيدًا كيف يمكن لجهاز محمول واحد أن يؤثر على العمليات المادية.
الحادثة | ماذا حدث | كيفية تدخل الوسائط | الدرس المستفاد لفرق التكنولوجيا التشغيلية (OT) |
ستوكسنت (Stuxnet) (2010) | ألحقت برمجية ضارة أضرارًا بأجهزة الطرد المركزي الصناعية في منشأة لتخصيب اليورانيوم في إيران من خلال تعديل منطق وحدة التحكم مع إظهار قراءات طبيعية للمشغلين. | أفادت التقارير على نطاق واسع بأن البرمجية انتقلت إلى شبكة معزولة عبر محركات أقراص قابلة للإزالة مصابة قبل أن تنتشر داخليًا. | لا يزال من الممكن الوصول إلى موقع معزول تمامًا. الوسائط المادية هي الجسر. |
محطة توليد طاقة (تم الإبلاغ عنها عام 2012) | أصيبت بيئة التحكم في التوربينات في منشأة لتوليد الطاقة في الولايات المتحدة عندما استخدم فني من جهة خارجية محرك أقراص USB لتحديث البرامج. | أدخلت وسائط مملوكة للمقاول برامج ضارة إلى محطة عمل التحكم. وأبلغت منشأة ثانية عن تعرض مماثل. | تحتاج أجهزة الموردين والمقاولين إلى نفس التدقيق الذي تخضع له الأجهزة الداخلية. وقد تأخر بدء التشغيل لمدة ثلاثة أسابيع تقريبًا. |
ديدان شبكة الدفاع (2008) | انتشرت دودة برمجية عبر شبكة دفاعية بعد إدخال محرك أقراص محمول مصاب في كمبيوتر محمول بقاعدة عسكرية في الخارج. | أدى جهاز واحد قابل للإزالة إلى اختراق واسع النطاق للأنظمة السرية وغير السرية. | كان الأمر خطيرًا بما يكفي لفرض حظر على مستوى الوزارة لوسائط التخزين القابلة للإزالة. الحظر إجراء صارم؛ والاستخدام الخاضع للرقابة أكثر استدامة. |
حملات USB بأسلوب الديدان (منذ عام 2021 فصاعدًا) | تم العثور على دودة تنتشر عبر USB في مجموعة واسعة من المؤسسات، بما في ذلك القطاعات الصناعية، واستُخدمت كخطوة وصول مبكر لهجمات لاحقة. | أطلقت محركات الأقراص المصابة أوامر مخفية بمجرد قيام المستخدم بفتح ملف اختصار مموه. | يمكن للملفات والاختصارات ذات المظهر العادي على محرك الأقراص أن تكون هي الشرارة. فحص نوع الملف أمر بالغ الأهمية. |
لاحظ النمط المتكرر. في كل حالة، لم يكن المهاجم بحاجة إلى اختراق جدار حماية. كان الطريق للدخول بشريًا وروتينيًا وماديًا. وهذا هو بالضبط سبب بقاء هذا الخطر قائمًا حتى في المحطات المحمية جيدًا.
أين يكمن خطر وسائط التخزين القابلة للإزالة فعليًا في الموقع الصناعي
تتصور معظم الفرق أن الخطر يكمن في قيام موظف بتوصيل محرك أقراص محمول مجهول المصدر. يحدث هذا بالفعل، ولكن الخطر الأكبر يكمن عادةً في الأعمال المشروعة والمجدولة. وفهم هذه التدفقات هو الخطوة الأولى نحو السيطرة عليها.
المصدر | الاستخدام الشائع | سبب الخطورة |
أجهزة الكمبيوتر المحمولة للمقاولين والموردين | التشغيل، واستكشاف الأخطاء وإصلاحها، وضبط المحركات، ووحدات التحكم | تتم إدارة هذه الأجهزة من قِبل مؤسسة أخرى، وتُستخدم عبر العديد من مواقع العملاء، ونادرًا ما يتم فحصها قبل التوصيل. |
محركات أقراص USB الهندسية | نقل ملفات المشاريع، ومنطق وحدات التحكم PLC، والنسخ الاحتياطي للتكوينات | تتم مشاركتها بين الأشخاص والمحطات، وغالبًا ما تُستخدم في كل من شبكات المكاتب وشبكات التحكم. |
وسائط البرامج الثابتة والتصحيحات الأمنية | تطبيق التحديثات على وحدات التحكم، وشاشات واجهة المستخدم (HMIs)، وأجهزة الشبكة | قد يتم تنزيل الملفات على جهاز كمبيوتر غير مدار أولاً، ثم تُنقل إلى بيئة الإنتاج. |
أدوات التشخيص المحمولة | محللات البروتوكولات وأجهزة الصيانة المحمولة | تقوم بتشغيل برامج قديمة وتتصل مباشرة بوحدات التحكم. |
أجهزة التخزين القابلة للإزالة لإعداد التقارير | تصدير بيانات الأرشفة أو السجلات إلى جانب الأعمال | يعني الاستخدام ثنائي الاتجاه أن الوسائط قد تنقل برامج ضارة في الاتجاه المعاكس. |
الأجهزة الشخصية وأجهزة الشحن | الهواتف، ومشغلات الموسيقى، وكابلات الشحن الموصلة بمحطات العمل | غير معتمدة وغير مسجلة، وبعضها مصمم لتقليد لوحات المفاتيح. |
طريقة مفيدة للتفكير في الأمر: كل منفذ USB في محطة عمل التكنولوجيا التشغيلية (OT) هو اتصال شبكي غير مراقب ينتظر توصيل جهاز به.
الأثر على الأعمال: أكثر من مجرد مشكلة في تكنولوجيا المعلومات (IT)
بالنسبة لمديري أمن المعلومات وقادة المحطات، فإن مبرر اتخاذ إجراء ليس تقنيًا فحسب. بل تترجم حوادث وسائط التخزين القابلة للإزالة مباشرة إلى عواقب تشغيلية ومالية.
فترات التوقف غير المخطط لها. عندما تصل البرمجيات الضارة إلى محطة عمل التحكم، غالبًا ما يتعين على الفرق عزلها وإعادة بنائها والتحقق من صحتها قبل استئناف الإنتاج. وفي الصناعات ذات العمليات المستمرة، كل ساعة لها ثمنها.
التعرض لمخاطر السلامة. يمكن أن يتسبب المنطق المعدل أو الملفات الهندسية التالفة في تصرف المعدات بطرق لا يتوقعها المشغلون.
خسارة الجودة والمنتجات. يمكن أن تؤدي الدفعة الإنتاجية أو خط الإنتاج الذي يعمل بإعدادات مخترقة إلى إنتاج مواد تالفة أو فرض سحب للمنتجات من الأسواق.
الضغوط التنظيمية والتعاقدية. يواجه مشغلو الطاقة والمياه والنقل والتصنيع توقعات متزايدة لإثبات السيطرة على أصول التكنولوجيا التشغيلية الخاصة بهم، بما في ذلك كيفية دخول الملفات إليها.
تضرر السمعة. يتوقع العملاء والمجتمعات بقاء الخدمات الحيوية متاحة دائمًا.
إن تكلفة نقطة تفتيش للفحص وإجراءات واضحة تعد ضئيلة مقارنة بتوقف غير مخطط له لمرة واحدة. هذه المقارنة هي ما ينقل المحادثة عادةً من أرض المحطة إلى غرفة مجلس الإدارة.
لماذا تفشل الأساليب التقليدية
حظر جميع منافذ USB يبدو آمنًا ولكنه نادرًا ما يصمد أمام متطلبات العمليات
الحظر الشامل هو رد فعل تلقائي، ويمكن أن ينجح في حالات ضيقة. ولكن العمليات لا تزال بحاجة لنقل الملفات. وعندما يكون المسار الرسمي مغلقًا أو بطيئًا، يجد الموظفون طرقًا غير رسمية: البريد الإلكتروني الشخصي، أو التخزين السحابي، أو الكمبيوتر المحمول الخاص بزميل، أو استخدام نفس محرك أقراص USB بهدوء. وغالبًا ما يؤدي الحظر دون بديل عملي إلى تقليل الرؤية بدلاً من زيادة الأمان.
أدوات نقاط النهاية القياسية ليست مصممة للأنظمة الصناعية القديمة
تعمل العديد من محطات عمل التحكم بأنظمة تشغيل قديمة لا يمكنها دعم وكلاء نقاط النهاية الحديثة، أو حيث لا يسمح الموردون ببرامج تابعة لجهات خارجية. والاعتماد على الحماية المثبتة وحدها يترك تلك الأجهزة عرضة للخطر. يجب أن يتم الفحص قبل أن يصل الملف إليها.
محرك مكافحة فيروسات واحد لا يكفي
يغفل محرك فحص واحد تهديدات قد يكتشفها محرك آخر. وقد تستخدم البرمجيات الضارة الصناعية والأدوات المستهدفة أيضًا أنواع ملفات لا تخضع للفحص الدقيق من قِبل الماسحات العامة، مثل أرشيفات المشاريع، والبرمجيات النصية (scripts)، وملفات المنطق.
الأعمال الطارئة تتجاوز الإجراءات المعتادة
الأعطال لا تنتظر الموافقات. فإذا كانت الإجراءات معقدة للغاية أثناء حدوث عطل، فسيلجأ الفنيون إلى الارتجال. والبرنامج العملي هو الذي يخطط للحالات العاجلة بمسار سريع وخاضع للرقابة بدلاً من التظاهر بأنها لن تحدث.
الموردون والمقاولون يقعون خارج نطاق سياستك الأمنية
يمكن لبلورتك لسياسة معينة أن تحكم موظفيك، ولكن تأثيرها أقل على كمبيوتر محمول خاص بطرف خارجي ما لم يتطلب العقد ونقطة التفتيش المادية ذلك. وتعد وسائط الموردين واحدة من أكبر الفجوات وأقلها وضوحًا في معظم المحطات.
بناء برنامج أمن وسائط التخزين القابلة للإزالة للتكنولوجيا التشغيلية (OT): ممارسات فضلى عملية
الهدف ليس منع حركة الملفات، بل جعل كل ملف يصل إلى بيئة الإنتاج معروفًا، ومفحوصًا، ومعتمدًا، وقابلاً للتتبع. وتعمل الممارسات التالية معًا ويمكن تطبيقها على مراحل.
1. البدء بسياسة واضحة وقابلة للتنفيذ
السياسة الجيدة هي تلك التي تكون قصيرة بما يكفي ليقرأها الموظفون، ومحددة بما يكفي ليتمكن المدقق من اختبارها. ويجب أن تحدد:
أنواع الوسائط المسموح بها (على سبيل المثال، محركات الأقراص الصادرة عن الشركة والمسجلة فقط) والأنواع المحظورة تمامًا.
من يمكنه الموافقة على استخدام الوسائط وتحت أي ظروف.
كيفية التعامل مع أجهزة المقاولين والموردين قبل أن تلمس بيئة الإنتاج.
ماذا يحدث عندما يفشل جهاز أو ملف في عملية الفحص.
العواقب ومسار الدعم عندما لا يتمكن شخص ما من اتباع العملية.
2. حصر أماكن استخدام وسائط التخزين القابلة للإزالة حاليًا
لا يمكنك التحكم في ما لم تقم برسم خريطة له. قم بجولة في المواقع وسجل المحطات التي تحتوي على منافذ مفتوحة، والموظفين الذين يحملون الوسائط، والموردين الذين يتصلون بالشبكة، وتدفقات العمل التي تعتمد على نقل الملفات. تكتشف معظم المؤسسات حالات استخدام مشروعة لم تكن تعلم بوجودها، وهي بحاجة إلى قنوات مناسبة لا إلى قرارات حظر مفاجئة.
3. وضع نقطة تفتيش للفحص قبل بيئة الإنتاج
إن عنصر التحكم الوحيد الأكثر قيمة هو نقطة فحص مخصصة، وعادة ما تكون كشك فحص وسائط (scanning kiosk) أو محطة مستقلة ومحمية يمر من خلالها كل محرك أقراص وملف قبل دخول منطقة التكنولوجيا التشغيلية (OT). ويجب أن تقع في منطقة خاضعة للرقابة، وتكون معزولة عن الإنتاج، وبسيطة بما يكفي ليستخدمها الفنيون في كل مرة.
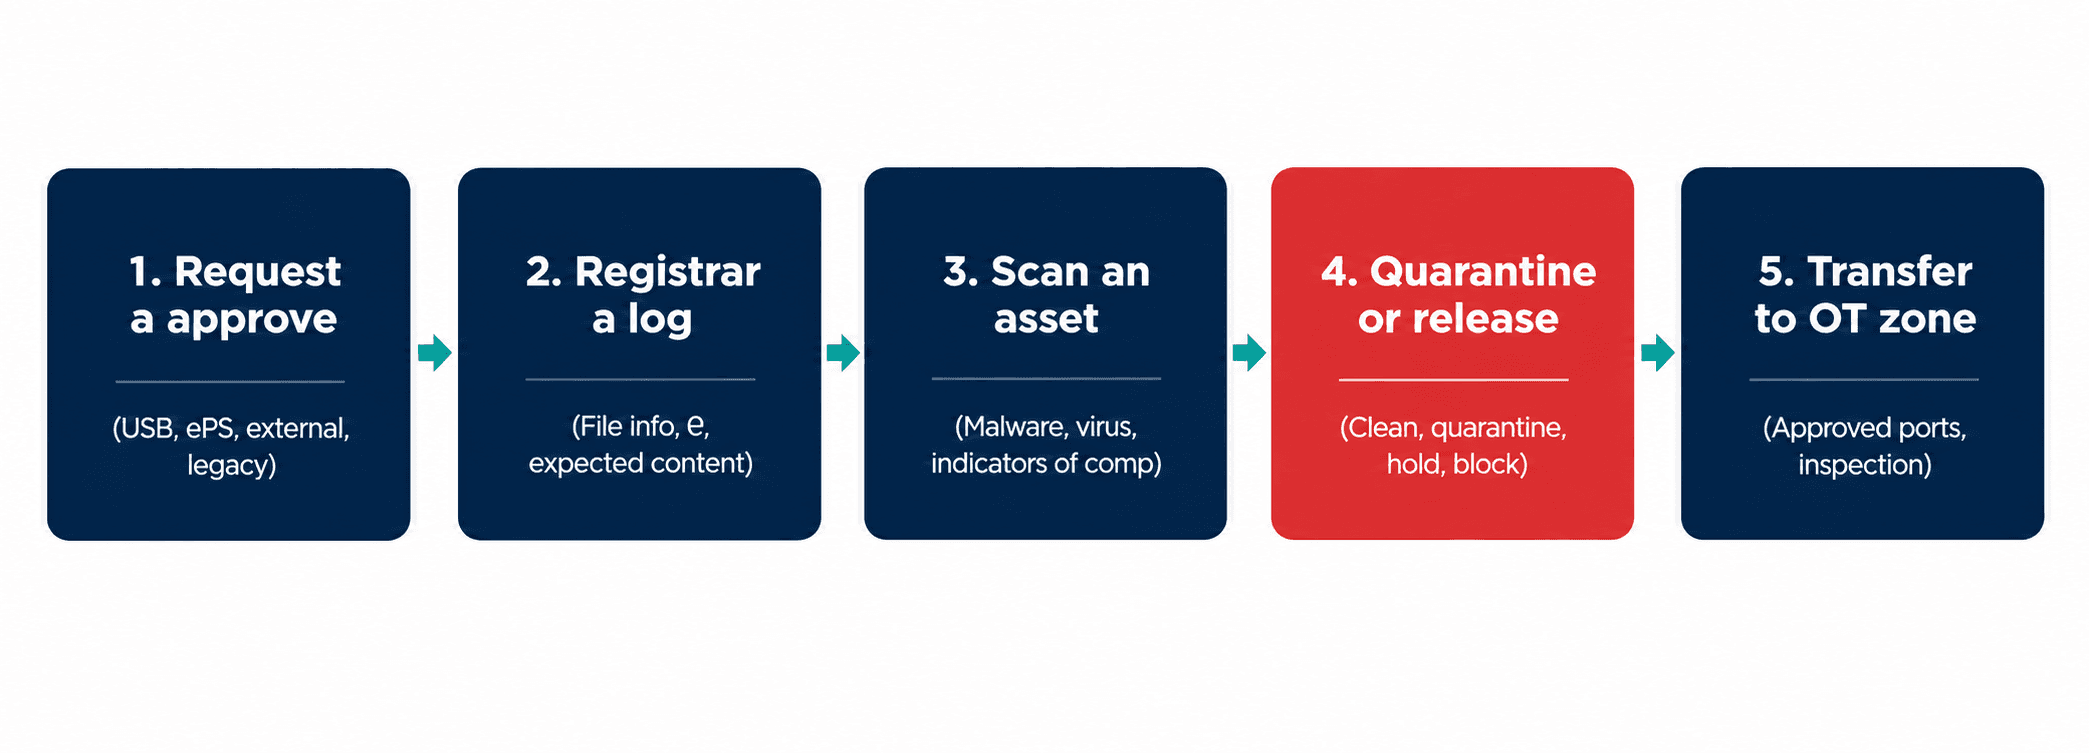
الشكل 2: سير عمل خاضع للرقابة لنقل وسائط التخزين القابلة للإزالة
4. الفحص بعمق، وليس فقط للبحث عن الفيروسات
يتجاوز فحص البرمجيات الضارة الفعال للتكنولوجيا التشغيلية مجرد التحقق من توقيع فردي. ابحث عن:
محركات فحص متعددة بحيث يتم التقاط التهديد الذي يغفله محرك بواسطة محرك آخر.
التحقق من نوع الملف، والتأكد من أن الملف هو بالفعل ما يدعيه امتداده، وتحديد الملفات التنفيذية المموهة كوثائق.
تحليل النصوص البرمجية والماكرو والاختصارات، حيث إنها محفزات شائعة على محركات الأقراص المصابة.
فحص ملفات وأرشيفات المشاريع الصناعية، بما في ذلك الحزم المضغوطة التي تخفي محتوياتها.
كشف التشغيل التلقائي والأقسام المخفية على الجهاز نفسه، وليس فقط ملفاته.
فحوصات السمعة والسلامة للبرمجيات الثابتة، ومقارنة قيم التجزئة (hashes) بالقيم المنشورة للمورد عند توفرها.
5. تقييد الوصول على مستوى المنفذ والمستخدم
لا يفيد الفحص كثيرًا إذا كان لا يزال من الممكن توصيل وسائط غير مفحوصة مباشرة بمحطة التحكم. ضع قيودًا تقنية فوق العملية:
قم بتعطيل أو قفل منافذ USB غير المستخدمة في محطات عمل التكنولوجيا التشغيلية، والخوادم، وشاشات واجهة المستخدم (HMIs)، ماديًا حيثما أمكن ذلك، وعبر التكوين في الحالات الأخرى.
اسمح فقط بالأجهزة المسجلة، المحددة بواسطة معرفات الأجهزة، واحظر وحدات التخزين غير المعروفة.
امنع الأجهزة من العمل كلوحات مفاتيح أو محولات شبكة ما لم يتم اعتمادها صراحةً.
استخدم أذونات تستند إلى الأدوار بحيث يمكن للمهندسين المصرح لهم فقط الموافقة على الوسائط أو استخدامها في كل منطقة.
فكر في استخدام وسائط القراءة فقط أو الكتابة لمرة واحدة لتحديث البرمجيات الثابتة واستعادة النسخ الاحتياطية.
6. عزل الملفات الفاشلة وجعل النتيجة مرئية
عندما يفشل ملف في عملية الفحص، يجب ألا يتم حذفه ونسيانه ببساطة. انقله إلى منطقة عزل آمنة، وأبلغ المالك وفريق الأمن، وسجل السبب. فالفشل المتكرر من نفس المصدر يخبرك بشيء عن مورد، أو محطة عمل، أو عادة تحتاج إلى اهتمام. وحيثما يكون الملف حيويًا للأعمال، وفر مسارًا للتنظيف وإعادة التحقق، مثل تطهير المستند أو طلب نسخة جديدة من المصدر الموثوق.
7. تسجيل كل شيء وربطه بالمراقبة
يجب أن يترك كل فحص، وموافقة، ورفض، وعملية نقل سجلًا: من، وما هو الجهاز، وأي ملف، ومتى، وفي أي منطقة، وماذا كانت النتيجة. قم بتغذية هذه السجلات في سير عمل عمليات الأمن. وأثناء التحقيق، يجيب هذا السجل عن أصعب سؤال بسرعة: كيف وصل هذا الملف إلى هنا؟
8. إدارة وسائط المقاولين والموردين قبل وصولهم
اكتب متطلبات الفحص في العقود وإجراءات الوصول إلى الموقع. اطلب من الموردين إرسال الملفات قبل الزيارات ليتم فحصها مسبقًا. واطلب أن تمر أجهزة الكمبيوتر المحمولة الخاصة بالموردين بنفس نقطة الفحص مثل أي شيء آخر. وحيثما كان ذلك ممكنًا، وفر معدات خاضعة لرقابة الشركة ليستخدمها المورد في أرض المحطة.
9. تقديم بدائل آمنة حتى لا يلتف الأشخاص على القواعد
قلل الاعتماد على USB حيثما استطعت. تتيح خدمة النقل الآمن المدارة عبر منطقة وسيطة خاضعة للرقابة نقل الملفات في اتجاه واحد، مع الفحص، ودون الحاجة لمحرك أقراص محمول على الإطلاق. لا يمكن لكل موقع التخلص من وسائط التخزين القابلة للإزالة، ولكن كلما نقلت المزيد من تدفقات العمل إلى قنوات خاضعة للرقابة، صغر سطح الهجوم.
10. تدريب الموظفين بسيناريوهات حقيقية
جلسات التوعية التي تستشهد بتحذيرات مجردة تُنسى سريعًا. أما الجلسات المبنية حول تدفقات العمل الخاصة بالمحطة، وحول الحوادث الموضحة أعلاه، فهي التي تترسخ في الأذهان. علم الفنيين كيف يبدو محرك الأقراص المشبوه، ولماذا يشكل الشاحن الشخصي على كمبيوتر التحكم خطرًا، وكيفية الوصول إلى المسار السريع في حالات الطوارئ.
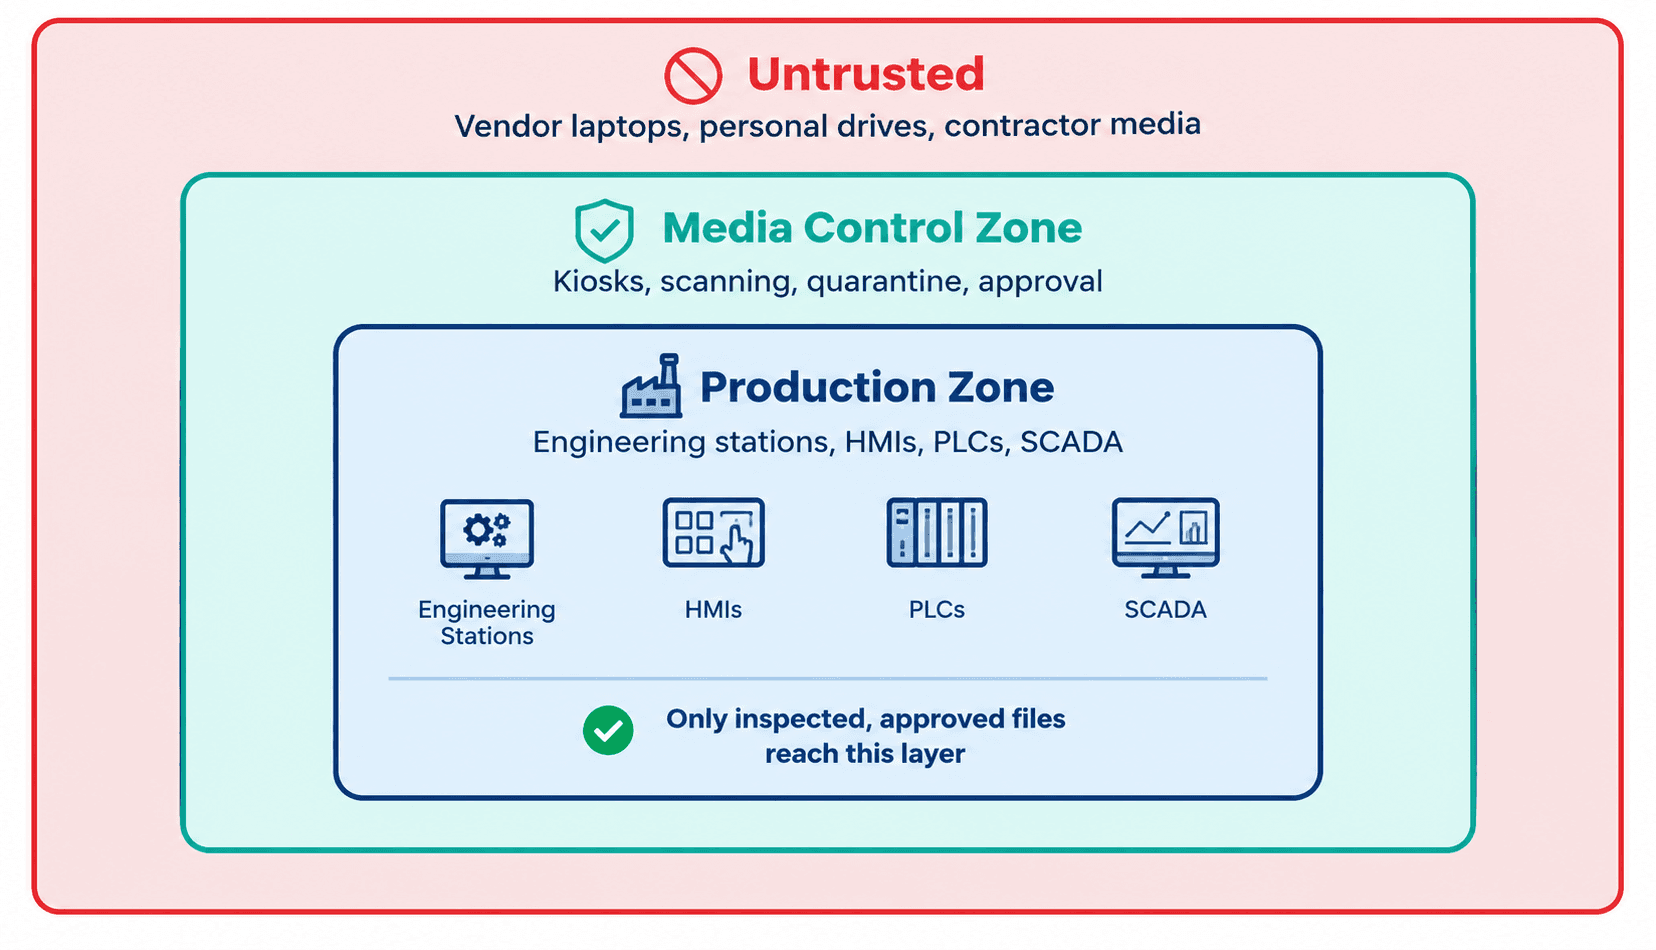
الشكل 3: مناطق تحكم متعددة الطبقات بين الوسائط غير الموثوقة وأنظمة الإنتاج
أسئلة يجب أن يكون كل قائد تكنولوجيا تشغيلية (OT) قادرًا على الإجابة عنها اليوم
طريقة سريعة لاختبار مدى تعرضك للمخاطر هي طرح بضعة أسئلة مباشرة. وإذا كانت الإجابات غير واضحة، فمن المحتمل أن تكون الفجوة حقيقية.
هل يمكننا إدراج كل جهاز قابل للإزالة معتمد للاستخدام في كل منطقة إنتاج؟
عندما يصل مورد بجهاز كمبيوتر محمول، ما الذي يحدث بالضبط قبل توصيله بنظام التحكم؟
إذا تم تحميل ملف على محطة برمجة PLC الشهر الماضي، فهل يمكننا تتبع مصدره في غضون ساعة؟
ما هي محطات العمل التي لا تزال تحتوي على منافذ USB مفتوحة، ومن قرر وجوب ذلك؟
ما هو الإجراء المعتمد في الساعة 2 صباحًا أثناء حدوث عطل، وهل تعرفه فرق النوبات الليلية؟
متى اختبرنا عملية الفحص لآخر مرة بملف اختبار غير ضار للتأكد من أنها تحظر وتسجل بالفعل ما ينبغي عليها حظره وتسجيله؟
هذه الأسئلة مهمة لأن الإجابات تكشف كيف يتصرف البرنامج تحت الضغط، وليس كيف يبدو على الورق. فالتدقيق غالبًا ما يركز على الوثائق، بينما يركز المهاجمون على اللحظات التي يتم فيها تجاهل تلك الوثائق.
ويساعد أيضًا النظر إلى ما هو أبعد من موقع واحد. فقد يكون لدى مشغل كبير محطة واحدة مدارة بشكل جيد والعديد من المرافق الأصغر حيث لا يزال مشرف الصيانة يحمل محرك أقراص شخصي. لا يحتاج المهاجمون إلى اختراق موقعك الأكثر حماية؛ بل يحتاجون إلى نقطة دخول ضعيفة واحدة، وغالبًا ما يكون الموقع الأصغر أو الأكثر نأياً هو الأسهل. إن المعايير المتسقة عبر كل موقع، مع المرونة المحلية فقط عندما تتطلب العمليات ذلك حقًا، تمنع تلك الحلقة الأضعف من تحديد مستواك الحقيقي للمخاطر.
أين تقف مؤسستك؟ نظرة بسيطة على مستوى النضج
المستوى | كيف يبدو | الفجوة النموذجية |
غير رسمي (Ad hoc) | لا توجد سياسة مكتوبة. منافذ USB مفتوحة. مشاركة الوسائط بحرية بين المحطات. | لا توجد رؤية واضحة لما يدخل بيئة الإنتاج. |
أساسي (Basic) | السياسة موجودة وبعض المنافذ معطلة. يعتمد الفحص على المجهود الفردي. | إنفاذ غير متسق وغياب السجلات المركزية. |
مدار (Managed) | نقطة فحص مخصصة، ووسائط مسجلة، وسير عمل للموافقة في المواقع الرئيسية. | قد تظل وسائط الموردين والأعمال الطارئة تتجاوز ضوابط التحكم. |
خاضع للرقابة (Controlled) | فحص متعدد المحركات، وعزل، والتحكم في المنافذ، وتسجيل كامل مرتبط بمراقبة الأمن. | الضبط المستمر وتغطية المواقع الأصغر أو النائية. |
محسن (Optimized) | قنوات النقل الآمن تحل محل معظم استخدامات محركات الأقراص. وتتم مراجعة المقاييس من قِبل القيادة. | الحفاظ على الانضباط مع تغير المواقع والموردين والأدوات. |
معظم المؤسسات التي نتحدث معها تقع بين المستويين الأساسي والمدار. وعادةً ما يكون الانتقال إلى المستوى الخاضع للرقابة قابلاً للتحقيق في غضون بضعة أشهر عندما يتم التخطيط له على مراحل.
خارطة طريق عملية مدتها 90 يومًا
من اليوم 1 إلى 30، مرحلة الاكتشاف: رسم خريطة لتدفقات الوسائط والتعرض لمخاطر USB في المواقع ذات الأولوية. تحديد محطات العمل الأكثر عرضة للخطر والموردين الأكثر اتصالاً بالشبكة. مسودة السياسة الأمنية.
من اليوم 31 إلى 60، مرحلة التحكم: نشر نقطة تفتيش للفحص في الموقع ذي الأولوية القصوى. تسجيل الوسائط المعتمدة. قفل المنافذ غير المستخدمة في المحطات الحساسة. البدء في تسجيل السجلات.
من اليوم 61 إلى 90، مرحلة التوسيع والقياس: التعميم على مواقع إضافية، ودمج متطلبات الموردين في العقود، وتدريب الموظفين، والبدء في تقديم تقارير المقاييس إلى القيادة.
المقاييس التي تثبت فاعلية البرنامج
يحتاج القادة إلى أدلة، لا مجرد تأكيدات. وتشمل التدابير المفيدة ما يلي:
نسبة الوسائط التي تدخل مناطق التكنولوجيا التشغيلية (OT) والتي مرت عبر نقطة تفتيش الفحص.
عدد الملفات التي تم عزلها والأسباب الرئيسية لذلك.
عدد الأجهزة غير المسجلة التي تم كشفها أو حظرها في محطات العمل.
متوسط الوقت المستغرق من تقديم الطلب إلى النقل المعتمد، للتأكد من أن العملية عملية وغير معطلة.
نسبة زيارات الموردين التي تتبع إجراءات الوسائط.
عدد منافذ USB الممكنة في الأنظمة الحساسة، مع اتجاه تنازلي مستمر.
يستحق مقياس الوقت المستغرق للموافقة الاهتمام. فإذا ارتفع، سيبدأ الموظفون في البحث عن حلول بديلة. فالأمن البطيء للغاية هو أمن يتم تجاوزه.
كيف تدعم Shieldworkz المؤسسات
تركز Shieldworkz حصريًا على أمن بيئات البنية التحتية الصناعية والحيوية. وينطلق نهجنا من إدراك أن أداة التحكم التي توقف الإنتاج ليست أداة سيحافظ عليها المشغلون. نحن نساعد المؤسسات على بناء برامج وسائط قابلة للإزالة تتناسب مع تدفقات العمل الحقيقية في المحطة. ويشمل دعمنا ما يلي:
تقييم مخاطر وسائط التخزين القابلة للإزالة: تحديد الأماكن التي تدخل منها محركات أقراص USB وأجهزة الكمبيوتر المحمولة ووحدات التخزين الخارجية إلى بيئة التكنولوجيا التشغيلية (OT)، وتصنيف التعرض للمخاطر حسب الموقع والنظام والأهمية الحيوية.
تصميم السياسات والإجراءات: بناء عمليات موافقة وتسجيل واستثناءات واضحة تعكس الطريقة الفعلية التي يعمل بها المهندسون والمشغلون والموردون.
تصميم فحص ومسح الوسائط: التوصية ببنية نقاط التفتيش، وفحص البرمجيات الضارة متعدد الطبقات، والتحقق من نوع الملف، والتعامل مع الملفات المعزولة لأنواع الملفات الصناعية.
توجيهات تقييد الوصول والتحصين: تقليل المنافذ المكشوفة والتحكم في الأجهزة التي قد تتصل بوحدات PLC وشاشات HMI ومحطات الهندسة وخوادم SCADA.
تكامل التسجيل والمراقبة: ربط نشاط الوسائط بسير عمل عمليات الأمن لديك بحيث يمكن تتبع الحوادث في غضون دقائق، وليس أسابيع.
متطلبات أمن الموردين والمقاولين: دعم صياغة العقود، وقواعد الوصول إلى الموقع، وإجراءات فحص أجهزة الطرف الثالث.
بنية النقل الآمن للملفات: تصميم مسارات نقل خاضعة للرقابة وأحادية الاتجاه تقلل الاعتماد على المحركات المحمولة.
التدريب والجاهزية: ورش عمل للمهندسين والمشغلين والقيادة مبنية حول بيئتك الخاصة وسيناريوهات الحوادث الواقعية.
الجاهزية للحوادث: كتيبات الاستجابة للوسائط المشتبه في كونها ضارة، بما في ذلك الاحتواء، والجمع الجنائي الرقمي، وإعادة التشغيل الآمن.
سواء كنت تدير محطة واحدة أو مجموعة مواقع متعددة في قطاعات الطاقة أو المرافق أو التصنيع أو المياه أو النقل، فإننا نعمل جنبًا إلى جنب مع فرق الأمن والعمليات لديك لتعزيز الحماية مع الحفاظ على استمرارية الإنتاج.
الأسئلة الشائعة
1. هل من الواقعي حظر محركات أقراص USB في محطة صناعية؟
نعم، في بعض المناطق الخاضعة للرقابة الصارمة. أما على مستوى العملية بأكملها، فمن النادر نجاح ذلك. فمعظم المحطات لديها أسباب مشروعة لنقل الملفات. وعادةً ما توفر العملية الخاضعة للرقابة التي تتضمن الفحص والتسجيل والتسجيل الأمني أمانًا أفضل من الحظر الذي يلتف عليه الموظفون بهدوء.
2. ما هو كشك فحص الوسائط (Media Scanning Kiosk)؟
هو محطة مخصصة، تُبقى منفصلة عن أنظمة الإنتاج، حيث يتم فحص وسائط التخزين القابلة للإزالة قبل السماح بدخولها إلى منطقة التكنولوجيا التشغيلية (OT). حيث يتحقق من الملفات بحثًا عن البرمجيات الضارة وأنواع الملفات المموهة، ويسجل النتيجة، ويعزل أي شيء مشبوه.
3. هل لا تزال الأنظمة المعزولة بفجوة هوائية بحاجة إلى ضوابط تحكم لوسائط التخزين القابلة للإزالة؟
بكل تأكيد. فالأنظمة المعزولة بفجوة هوائية هي بالضبط المكان الذي تصبح فيه وسائط التخزين القابلة للإزالة المسار الرئيسي للبرمجيات الضارة. هذا العزل يجعل المحركات المحمولة أكثر أهمية كمسار للمهاجم، وليس أقل.
4. كم مرة يجب مراجعة ضوابط تحكم وسائط التخزين القابلة للإزالة؟
سنويًا على الأقل، وبعد أي تغيير رئيسي يطرأ على الموردين أو المواقع أو الأنظمة. قم بمراجعة المقاييس ربع سنويًا لتظهر الفجوات قبل أن تكشفها حادثة ما.
الخلاصة
ليست وسائط التخزين القابلة للإزالة مجرد مصدر إزعاج قديم. بل هي مسار مادي مباشر إلى الأنظمة التي تدير محطتك، وتظهر البيانات أن المهاجمين يصممون أدواتهم بشكل متزايد لتستهدفها. ولا يمكن لعناصر تحكم الشبكة وحدها معالجة هذا الأمر، ونادرًا ما يستمر الحظر الشامل.
إن المؤسسات التي تدير هذا الخطر جيدًا تفعل ثلاثة أشياء باستمرار: تعرف كل مسار تصل من خلاله الملفات إلى بيئة الإنتاج، وتفحص وتسجل كل ما يعبر هذا الخط، وتمنح موظفيها طريقة سريعة وموثوقة ومعتمدة لأداء وظائفهم حتى لا يكون هناك سبب للالتفاف على العملية.
إن سد فجوة مخاطر USB هو أحد أكثر التحسينات فاعلية من حيث التكلفة التي يمكن لقائد أمن التكنولوجيا التشغيلية (OT) القيام بها. فهو يحمي وقت التشغيل، والسلامة، والثقة، ويمكن البدء فيه بتقييم مركز ونقطة تفتيش واحدة موضوعة بعناية.
احجز استشارة مجانية مع خبرائنا
هل أنت غير متأكد من أين تدخل وسائط التخزين القابلة للإزالة إلى محطتك، أو مدى صمود ضوابط التحكم الحالية لديك؟ تحدث مع أخصائي أمن التكنولوجيا التشغيلية (OT) في Shieldworkz. في جلسة مركزة وغير ملزمة، سنراجع ممارساتك الحالية لنقل الملفات واستخدام USB، ونسلط الضوء على نقاط التعرض الأكثر إلحاحًا، ونرسم مسارًا عمليًا للمضي قدمًا يناسب عملياتك. أكمل النموذج أو اتصل بفريقنا لجدولة استشارتك المجانية اليوم.
موارد إضافية:
تقرير استشاري عن معلومات تهديدات الإنترنت للتكنولوجيا التشغيلية (OT) - الشرق الأوسط هنا
توجيه NIS2 تحقيق الامتثال لتوجيه NIS2 من خلال معيار IEC 62443 هنا
ما هي وسائط التخزين القابلة للإزالة؟ المخاطر، السياسات، وحلول أمن التكنولوجيا التشغيلية (OT) الصناعية هنا
نموذج مجاني لسياسة وسائط التخزين القابلة للإزالة لفرق التكنولوجيا التشغيلية (OT) وتكنولوجيا المعلومات (IT) هنا
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






