

الحادث السيبراني لشركة فريسينيوس للعناية الطبية: التحقيق في الوصول الموثوق، والتعرض للمخاطر عبر أطراف خارجية، ونطاق التأثير والانفجار في المؤسسة


فريق شيلدوركز
في 22 سبتمبر 2026، كشفت شركة فريزينيوس ميديكال كير (Fresenius Medical Care) أنها تحقق في حادثة أمن سيبراني تنطوي على وصول غير مصرح به إلى عدد محدود من الأنظمة الداخلية. وذكرت الشركة أن الأجهزة الطبية ورعاية المرضى وعمليات التصنيع واستمرارية الأعمال لم تتأثر. ولم تكشف عن تاريخ الوصول الأولي، أو الأنظمة المعنية، أو ناقل الهجوم، أو ما إذا كان قد تم الوصول إلى البيانات أو تسريبها.
وبدلاً من التعامل مع هذا الحدث كقصة معزولة، يستخدم تقرير استخبارات التهديدات هذا حادثة فريزينيوس ميديكال كير كدراسة حالة محورية لتحليل الواقع التشغيلي للاختراقات التي تتعرض لها المؤسسات الحديثة. ونحن نبحث هنا في كيفية اختراق الوصول غير المصرح به للحدود الأمنية للمؤسسات، وكيف يجب على المستجيبين للحوادث تقييم نواقل الوصول الأولي المحتملة دون اللجوء إلى افتراضات غير أساسية، وكيف يؤدي تقارب الأنظمة البيئية السريرية والمؤسسية والموردين إلى توسيع نطاق تأثير الانفجار داخل المؤسسة.
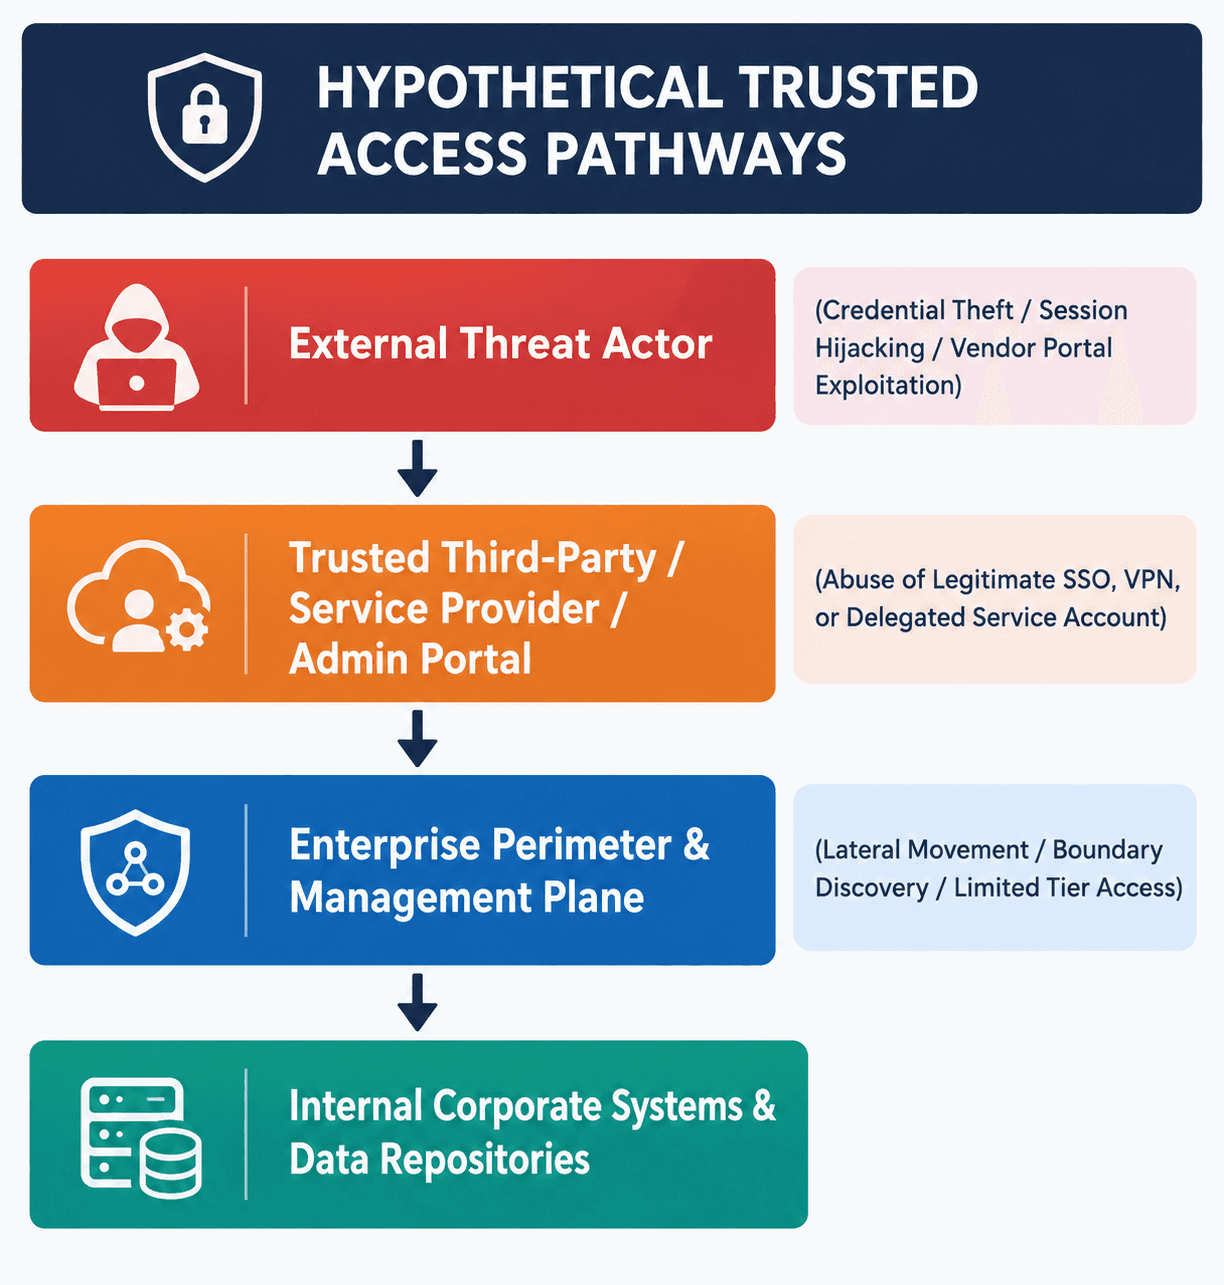
أحد أكثر مخاطر المؤسسات أهمية والتي توضحها الحوادث من هذا النوع هو عدم تماثل الوصول الموثوق: فالمهاجم الذي يحصل على بيانات اعتماد شرعية أو أذونات مفوضة أو وصول من خلال علاقة خدمة موثوقة قد يرث قدرات يصعب تمييزها عن الأنشطة التجارية المشروعة.
ما نعرفه
بناءً بشكل حصري على الإفصاحات الرسمية الصادرة عن فريزينيوس ميديكال كير، والإيداعات التنظيمية، والمصادر الموثوقة التي تم التحقق منها، فإن الحقائق المؤكدة تقتصر على المعايير التالية:
وصول غير مصرح به إلى الأنظمة: تمكن طرف ثالث غير مصرح له من الوصول إلى عدد محدود من أنظمة تقنية المعلومات المؤسسية الداخلية لشركة فريزينيوس ميديكال كير.
العزل التشغيلي: لم تتأثر الرعاية السريرية للمرضى، وعمليات غسيل الكلى، والأجهزة الطبية (مثل أجهزة غسيل الكلى ومنصات الرعاية المتصلة)، والبنية التحتية للتصنيع بالحادثة. (أبلغت شركة FMC عن عدم وجود أي تأثير على الأجهزة الطبية أو رعاية المرضى أو عمليات التصنيع أو استمرارية الأعمال).
تنفيذ الاحتواء: صرحت شركة FMC بأنها اتخذت خطوات لاحتواء الحادثة ومعالجتها فور اكتشافها. ولم تكشف الشركة علنًا عن آليات الاحتواء المحددة المستخدمة.
التحقيق الخارجي: تم الاستعانة بخبراء أدلة جنائية من شركات أمن سيبراني خارجية للتحقيق في نطاق الاختراق وسببه الجذري وعمقه.
إشراك الجهات التنظيمية وإنفاذ القانون: تم إخطار وكالات إنفاذ القانون رسميًا. وذكرت شركة FMC أنها ستلتزم بالالتزامات القانونية والتنظيمية المعمول بها مع تقدم التحقيق.
ما لا نعرفه بعد
وفقًا لمعايير أدلة استخبارات التهديدات السيبرانية (CTI) الصارمة، فإن الجوانب التالية تظل غير مؤكدة ويجب تصنيفها كفرضيات تحقيق مفتوحة:
ناقل الوصول الأولي: لم يتم الكشف علنًا أو التحقق بشكل مستقل عن نقطة الدخول المحددة (مثل بيانات الاعتماد المسروقة، أو ثغرة أمنية في جهاز طرفي غير مرقع، أو التصيد الاحتيالي، أو اختراق سلسلة التوريد التابعة لطرف ثالث).
تحديد هوية الفاعل المهدد: لم يتم ربط أي مجموعة تهديد محددة (دولة، أو تابعة لفديات سيبرانية، أو نقابة جرائم سيبرانية) بشكل قاطع بهذا النشاط من خلال أدلة التحقيق الجنائي الرسمية.
وقت التواجد غير المكتشف (Dwell Time): لا يزال التاريخ الدقيق للوصول الأولي ومدة تواجد الفاعل غير المصرح به قبل اكتشافه غير معلنين.
حالة تسريب البيانات: لم يتم تأكيد ما إذا كان قد تم تجميع البيانات أو استعراضها أو تسريبها من الأنظمة الداخلية المتأثرة من خلال التصريحات الرسمية للتحقيق الجنائي الرقمي حتى الآن.
مطالبات مالية / ابتزاز: لم يتم التحقق من وجود أي طلب فدية أو منشور على موقع تسريبات بالويب المظلم مدعوم بأدلة جنائية واضحة في وقت النشر.
الجدول الزمني للحادثة
يوضح الجدول الزمني التالي الإفصاحات المؤكدة والمحطات التحليلية المرتبطة بحادثة سبتمبر 2026.
التاريخ / الفترة | الحدث | حالة الأدلة |
غير معروف | يُزعم حدوث الوصول الأولي غير المصرح به | غير معروف |
غير معروف | اكتشفت شركة FMC الحادثة | مؤكد أنه تم اكتشاف الحادثة؛ آلية/تاريخ الاكتشاف غير معروفين |
22 سبتمبر 2026 | كشفت FMC علنًا عن وصول غير مصرح به لعدد محدود من الأنظمة الداخلية | مؤكد |
22 سبتمبر 2026 | صرحت FMC بأن الأجهزة الطبية ورعاية المرضى وعميات التصنيع واستمرارية الأعمال لم تتأثر | بيان رسمي مؤكد من الشركة |
22 سبتمبر 2026 | صرحت FMC بأنه تم اتخاذ تدابير الاحتواء والاستعانة بخبراء أمن سيبراني خارجيين | بيان رسمي مؤكد من الشركة |
22 سبتمبر 2026 | صرحت FMC بأنه تم إخطار الجهات الأمنية | بيان رسمي مؤكد من الشركة |
24 سبتمبر 2026 | لا تزال التفاصيل الفنية العامة المتعلقة بالوصول الأولي والأنظمة المتأثرة والوصول إلى البيانات غير متوفرة | تقييم السجلات العامة |
مصفوفة الأدلة ومستويات الثقة
لضمان الانضباط التحليلي الصارم للمعلومات، يتم مواءمة البيانات والادعاءات المتاحة مع مستويات الثقة التحليلية القياسية في استخبارات التهديدات السيبرانية (CTI).
السؤال | الأدلة الحالية | التصنيف | مستوى الثقة |
هل وصل النشاط غير المصرح به إلى الأنظمة السريرية أو التصنيعية؟ | تذكر FMC أن هذه العمليات لم تتأثر؛ ولم يتم الكشف عن أي أدلة فنية علنًا. | غير معروف / لا توجد أدلة علنية على حدوث تأثير | منخفض – متوسط |
هل منع تجزئة الشبكة التحركات الجانبية؟ | لم يتم نشر أي بنية فنية أو أدلة جنائية علنًا. | غير معروف | معدوم |
إعادة بناء مسار الهجوم المحتمل
لمساعدة فرق الأمن في فهم كيفية حدوث الاختراقات المعقدة للمؤسسات، نقدم مصفوفة فرضيات التحقيق. توضح هذه المصفوفة آليات الوصول الأولي المحتملة، ومتطلبات التحقيق المقابلة لها، والبيانات والقياسات البعادية المحددة المطلوبة للتحقق منها أو دحضها.
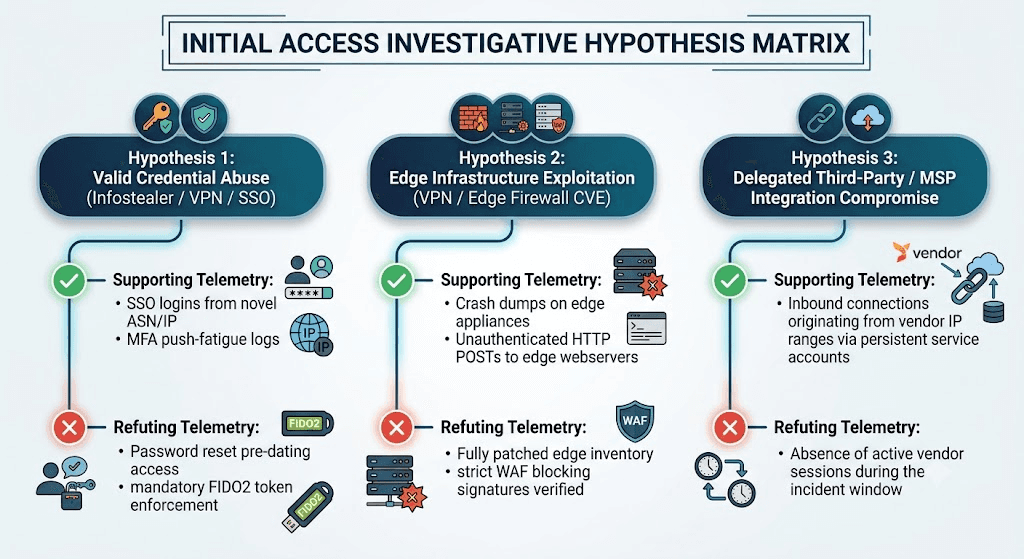
متطلبات الأدلة الجنائية الرقمية حسب الناقل
بيانات الاعتماد المخترقة / اختطاف الجلسة:
السجلات المراد تحليلها: سجلات تسجيل الدخول لموفر الهوية (IdP)، وتأكيدات استجابة SAML، وأحداث تقييم الوصول المشروط، وسجلات إصدار ملفات تعريف الارتباط/الرموز المميزة للمتصفح.
المؤشرات الرئيسية: تنبيهات السفر المستحيل، وسلاسل وكيل المستخدم الشاذة، وإعادة استخدام ملفات تعريف الارتباط من عناوين IP غير تابعة للمؤسسة.
استغلال الأجهزة الطرفية:
السجلات المراد تحليلها: سجلات تدفق الشبكة (netflow) لجدار الحماية المحيطي، وسجلات نظام مركز VPN، وسجلات الوصول إلى خادم الويب غير المصرح بها، وبيانات البروكسي العكسي.
المؤشرات الرئيسية: تفريغ أخطاء الذاكرة (crash dumps) على أجهزة البوابة الطرفية، واتصالات SSL/TLS الصادرة غير المتوقعة من أجهزة الشبكة.
إساءة استخدام وصول الطرف الثالث المفوض / الموردين:
السجلات المراد تحليلها: أحداث مصادقة حسابات الخدمة، وسجلات منح تفويض OAuth، وسجلات الوصول لسطح المكتب البعيد (RDP/SSH) لأجهزة القفز (jump-box).
المؤشرات الرئيسية: الإجراءات الإدارية المنفذة خارج فترات خدمة المورد المتفق عليها، وتنفيذ الاستعلامات المجمعة بواسطة حسابات الخدمة.
مشكلة الوصول الموثوق
في بيئات الرعاية الصحية والمؤسسات الحديثة، يتجاوز الفاعلون المهددون عناصر التحكم المحيطية بشكل روتيني عن طريق إساءة استخدام قنوات الوصول المشروعة.
الاستغلال مقابل إساءة استخدام الثقة
مسار الاستغلال التقليدي:
[المهاجم] ──(حمل RCE)──► [خادم طرفي ضعيف] ──(تصعيد الامتيازات)──► [الشبكة الداخلية]
مسار إساءة استخدام الوصول الموثوق:
[المهاجم] ──(رمز/مفتاح صالح مسروق)──► [بوابة SSO/API المشروعة] ──(حقوق مرخصة مسبقًا)──► [الأنظمة الداخلية]
عندما يستخدم المهاجم بيانات اعتماد صالحة، أو رموز جلسة مسروقة، أو مفاتيح واجهة برمجة تطبيقات (API) معتمدة مسبقًا، لا يتم تفعيل أنظمة كشف التسلل التقليدية القائمة على التوقيعات (IDS). يعكس هذا النشاط العمليات التجارية العادية. وينتقل التركيز في الكشف تمامًا من مطابقة التوقيعات إلى كشف الشذوذ السلوكي (على سبيل المثال، حساب خدمة مالية يستعلم عن أدلة الهوية، أو جلسة إدارية تم إنشاؤها خارج النطاقات الجغرافية القياسية).
لماذا لا تعني "الأنظمة الداخلية المحدودة" بالضرورة مخاطر محدودة
في الإفصاحات العامة، تشير المؤسسات بشكل متكرر إلى أن الوصول غير المصرح به يقتصر على "عدد محدود من الأنظمة". ومن منظور استخبارات التهديدات والأدلة الجنائية، فإن عدد الأنظمة لا يمثل بالضرورة حجم نطاق تأثير الانفجار.
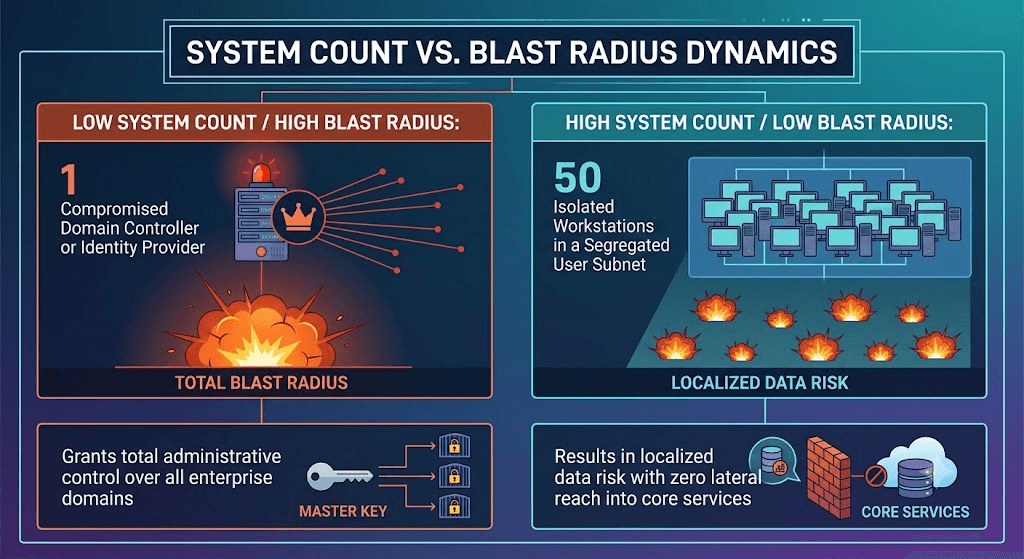
يمكن أن يؤدي الاختراق الذي يشمل مكونًا واحدًا للهوية أو الإدارة أو البنية التحتية للمعلومات السرية إلى إحداث نطاق تأثير غير متناسب إذا كان هذا المكون يمتلك وصولاً متميزًا إلى أنظمة متعددة تالية.
أنواع الأنظمة الحرجة عالية التأثير
إن اختراق واحد فقط من فئات الأنظمة التالية يعرض المؤسسة بأكملها لمخاطر كارثية:
Active Directory / موفرو الهوية (IdP): يمكن أن يؤدي اختراق مكون إدارة الهوية عالي الامتيازات إلى توفير مسارات للوصول الواسع إلى الأنظمة التالية، اعتمادًا على تكوينه وعلاقات الثقة والامتيازات الإدارية.
منصات الإدارة المركزية: يمكن استخدام أدوات مثل Microsoft Intune أو SCCM أو Ansible كأسلحة لتوزيع البرمجيات الخبيثة على آلاف الأجهزة الطرفية في وقت واحد.
خزائن بيانات الاعتماد وخدمات إدارة المفاتيح: يتيح الوصول إلى CyberArk أو HashiCorp Vault أو AWS Secrets Manager الحصول على مفاتيح لجميع قواعد البيانات المتصلة ومنصات السحاب.
سطح الهجوم المترابط في قطاع الرعاية الصحية
تمثل مؤسسات الرعاية الصحية سطح هجوم معقدًا للغاية ومتقاربًا حيث تتقاطع البيئات السريرية والمؤسسية والتصنيعية.

نموذج توضيحي للثقة في مؤسسة الرعاية الصحية — لا يمثل البنية الفعلية لشبكة FMC
متطلبات التجزئة الهيكلية
لتحقيق العزل التشغيلي الذي ظهر في حادثة فريزينيوس — حيث لم تنتقل مشكلات الأنظمة المؤسسية إلى الرعاية السريرية أو التصنيع — يجب على المؤسسات فرض:
التجزئة الدقيقة للشبكة (Network Microsegmentation): جدران حماية مادية أو منطقية تفرض قواعد الدخول/الخروج القائمة على الثقة المعدومة (Zero-Trust) بين شبكات تقنية معلومات الشركات، والتقنيات التشغيلية الطبية (OT)، وشبكات إنترنت الأشياء الطبية السريرية (Clinical IoT).
تجزئة الهوية: ضمان عدم مشاركة نطاقات Active Directory الخاصة بالشركة لبيانات الاعتماد الإدارية أو علاقات الثقة مع الشبكات السريرية أو التصنيعية.
المراقبة خارج النطاق (Out-of-Band Monitoring): نشر مراقبة مناسبة للتقنيات الموجودة فعليًا في كل بيئة سريرية، وطبية، وتصنيعية، ومؤسسية. وينبغي اختيار المراقبة الخاصة بكل بروتوكول بناءً على جرد الأصول المعتمد للمؤسسة بدلاً من البنية المفترضة.
دليل المحقق: قائمة التحقق الخاصة باختراق الأطراف الخارجية
عند إجراء تحقيقات جنائية رقمية في حوادث الوصول غير المصرح به، يجب على فرق الاستجابة للحوادث (IR) استخدام قائمة تحقق منظمة لعزل نطاق التأثير بشكل منهجي:
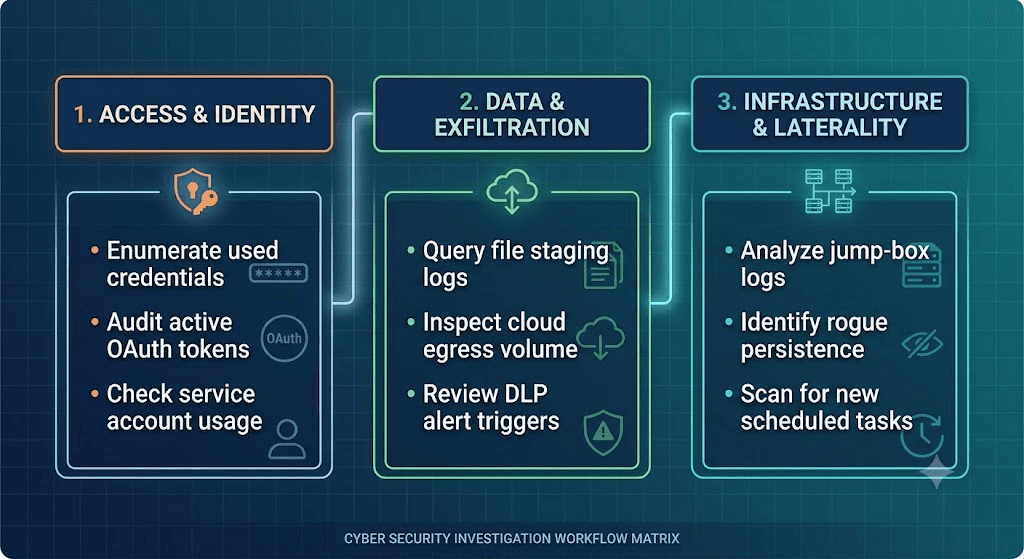
سؤال التحقيق | الأدلة المطلوب جمعها | أهمية الأمر |
هل كان هناك مورد متورط؟ | سجلات VPN، وPAM، وIdP، والدعم عن بُعد، وجلسات الموردين | يحدد ما إذا كان هناك وصول موثوق متورطًا في الأمر |
ما هي الهويات التي تم استخدامها؟ | بيانات IdP، وAD، وPAM، وحسابات الخدمة | يحدد مستوى الامتيازات والتحركات الجانبية المحتملة |
ما هي الأنظمة التي كان يمكن الوصول إليها؟ | بيانات جدار الحماية، وNAC، والتجزئة والتوجيه | يحدد النطاق النظري لتأثير الانفجار |
هل تم الوصول إلى البيانات؟ | سجلات تدقيق الملفات وقواعد البيانات وتطبيقات السحاب (SaaS) وواجهات برمجة التطبيقات (API) | يفصل بين مجرد الوصول وبين اختراق البيانات الفعلي |
هل تم تجميع البيانات وتجهيزها؟ | بيانات الأجهزة الطرفية، ونظام الملفات، والسحاب | يحدد التحضيرات لعملية تسريب البيانات |
هل تم تسريب البيانات؟ | بيانات البروكسي، وجدار الحماية، ونظام الأسماء (DNS)، والخروج من السحاب، وحماية تسريب البيانات (DLP) | يؤكد حدوث النقل الفعلي للبيانات إلى الخارج |
هل تم إنشاء وسيلة للاستمرار (Persistence)؟ | المهام المجدولة، الحسابات الجديدة، الرموز المميزة، منح تفويضات OAuth | يحدد ما إذا كان الوصول قد استمر بعد جهود الاحتواء |
الأدلة الجنائية الأساسية المطلوب حفظها
بيانات الهوية: سجلات التدقيق الموحدة (UAL)، سجلات تسجيل الدخول والتدقيق لـ Entra ID، ملفات سجلات نظام Okta.
سجلات الشبكة والمحيط: سجلات NetFlow/IPFIX، وسجلات مصادقة/جلسات VPN، وسجلات جدار حماية تطبيقات الويب (WAF).
بيانات الأجهزة الطرفية: سجل تشغيل العمليات لأنظمة كشف واستجابة الأجهزة الطرفية (EDR)، وسجلات كتل البرامج النصية لـ PowerShell، ومعرف الحدث 4624/4625 (أحداث تسجيل الدخول إلى Windows).
احتواء اختراق الطرف الثالث: الساعات الـ 24 الأولى
عندما تشتبه مؤسسة في وجود وصول غير مصرح به ناتج عن أو يشمل طرفًا خارجيًا متصلاً أو بوابة إدارية داخلية، يجب على مركز العمليات الأمنية (SOC) تنفيذ سير عمل سريع للاحتواء:
1.1. العزل وإلغاء صلاحيات الوصول:
قم على الفور بتعليق اتحادات SAML/SSO النشطة، وإنهاء جلسات VPN/RDP النشطة، وإلغاء رموز تحديث OAuth المرتبطة بمسار الوصول المشتبه به.
2.2. التدوير الطارئ لبيانات الاعتماد:
قم بتغيير وتدوير جميع بيانات اعتماد حسابات الخدمة، ورموز واجهة برمجة التطبيقات (API)، والأسرار الإدارية المشتركة بين الجزء المتأثر والشبكات الخارجية.
3.3. حفظ البيانات والقياسات البعادية:
التقط لقطات جنائية رقمية غير قابلة للتعديل للذاكرة، وحالة قرص الجهاز الطرفي، وسجلات تدقيق موفر الهوية (IdP)، وحركة مرور الشبكة المحيطية قبل مسح الجلسات أو إعادة تشغيل الأنظمة.
4.4. صيد التهديدات المستهدفة:
نفذ عمليات صيد مستهدفة عبر بيانات الأجهزة الطرفية والسحاب بحثًا عن مؤشرات التحرك الجانبي (مثل الاستخدام غير المصرح به لـ psexec، أو WMI، أو اتصالات RDP غير المتوقعة).
5.5. التحقق من الحدود المحيطية:
قم بتدقيق حدود التجزئة الدقيقة للشبكة لتأكيد أن المناطق غير المتأثرة (مثل الشبكات السريرية، وبيئات التصنيع OT) تظل معزولة تمامًا عن مناطق الشركة.
بشكل أساسي، يمكننا النظر في ثلاثة سيناريوهات للاختراق
السيناريو أ — يُشتبه في أن الطرف الثالث هو ناقل الوصول الأولي
المورد ← FMC
السيناريو ب — تعرضت FMC للاختراق بشكل مستقل ولكن طرفًا ثالثًا يمتلك وصولاً متميزًا
المهاجم ← FMC ← علاقة المورد تصبح خطرًا ثانويًا
السيناريو ج — تأثر كل من FMC والمورد من خلال تبعية مشتركة
المهاجم ← المزود المشترك ← FMC + عملاء آخرون
نموذج توضيحي لمخاطر مسار الوصول
يجب على المؤسسات تطوير آلية فنية وإدارية تُعرف باسم مفتاح القطع الطارئ للطرف الثالث (Third-Party Kill Switch): وهي القدرة على تحديد ورسم مسارات الوصول التابعة لمورد أو جزء من النظام وتعليقها وعزلها برمجيًا في غضون دقائق من اكتشاف أي شذوذ.
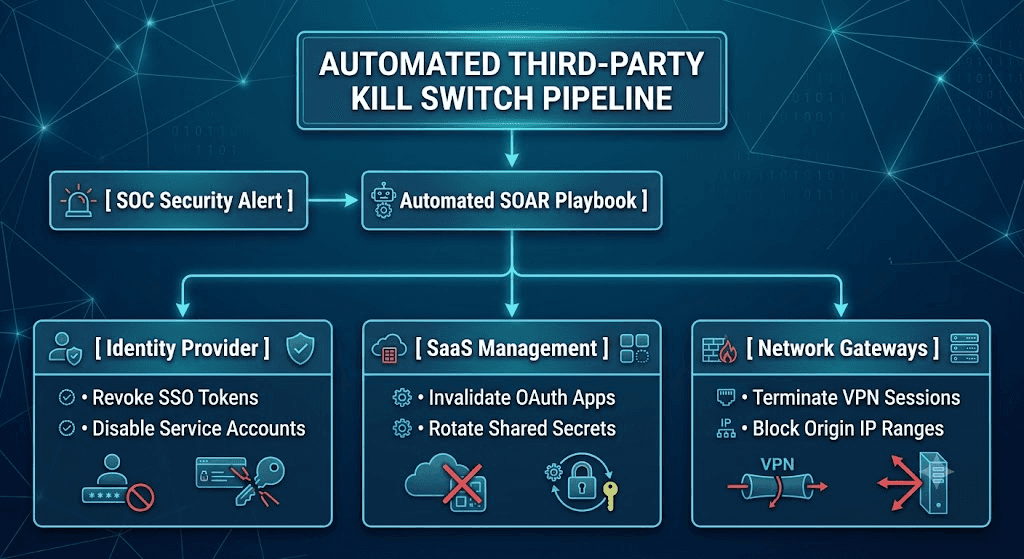
متطلبات البنية الأساسية
سجل التكامل المركزي: الاحتفاظ بجرد حي وبرمجي لكل تكامل مع طرف ثالث، وحساب خدمة، ورمز تفويض OAuth.
دليل إجراءات الإلغاء المؤتمتة: الاستفادة من منصات تنسيق الأمن وأتمتته والاستجابة له (SOAR) لتعطيل الحسابات عبر منصات SaaS المتعددة في وقت واحد عبر واجهة برمجة التطبيقات (API).
إجراءات الوصول في حالات الطوارئ: تدفقات عمل معتمدة مسبقًا تتيح لقادة مركز العمليات الأمنية (SOC) قطع اتصالات الموردين دون الحاجة إلى موافقات إدارية طويلة أثناء وقوع حادثة نشطة.
الحوكمة: من مخاطر الموردين إلى مخاطر مسارات الوصول
توفر آليات إدارة مخاطر الأطراف الخارجية التقليدية (TPRM) تأكيدات مفيدة بشأن بيئات الحوكمة والتحكم، لكنها لا تكشف بالضرورة عن نطاق التأثير التشغيلي الفعلي الناتج عن الوصول الفني الحالي للمورد إلى المؤسسة.
تركيز إدارة مخاطر الطرف الثالث (TPRM) التقليدية:
"هل يمتلك المورد شهادة ISO 27001؟" ──► يقيس الامتثال الاستاتيكي
التركيز على مخاطر مسار الوصول:
"ما هي الأنظمة التي يمكن لحساب خدمة هذا المورد الوصول إليها في حال اختراقه؟" ──► يقيس نطاق التأثير التشغيلي
صيغة مخاطر مسار الوصول
ما يلي هو نموذج مخاطر مفاهيمي وليس منهجية كمية معيارية:
إطار حوكمة وصول الأطراف الخارجية
للحد من مخاطر الوصول الموثوق، يجب أن تطبق بنيات أمن المؤسسات عناصر تحكم حوكمة ملموسة مصممة لتقليل استمرارية الوصول وفجوات الرؤية.
المجال | عنصر التحكم التكتيكي | ناقل الخطر المستهدف |
الهوية | المصادقة متعددة العوامل المقاومة للتصيد (FIDO2 / WebAuthn) | سرقة بيانات الاعتماد، وتبديل شريحة الهاتف (SIM swapping)، وهجمات إرهاق المصادقة ثنائية العامل. |
إدارة الامتيازات | الوصول المتميز في الوقت المناسب (JIT) | الامتيازات الإدارية الدائمة التي يستغلها الفاعلون المهددون. |
أمن واجهات برمجة التطبيقات (API) | الرموز المميزة قصيرة الأجل ودورات حياة رموز التحديث الخاضعة لرقابة صارمة بما يتناسب مع ملف مخاطر التطبيق | اختطاف الرموز المميزة واستمرار الجلسة على المدى الطويل. |
بنية الشبكة | الوصول إلى الشبكة القائم على الثقة المعدومة (ZTNA) | التحرك الجانبي غير المقيد على مستوى الشبكة عبر VPN. |
المراقبة | المراقبة السلوكية لواجهات برمجة التطبيقات والجلسات | إساءة استخدام بيانات الاعتماد وحسابات الخدمة الصالحة والمشروعة. |
مخاطر الهجمات الثانوية
غالبًا ما تكون حادثة الوصول غير المصرح به بمثابة المرحلة الأولى من حملة متعددة المراحل. ويجب على مدراء أمن المعلومات (CISOs) وفرق التهديدات الاستعداد للتهديدات اللاحقة:
[ الاختراق الأولي للمؤسسة ]
│
├──► اختراق البريد الإلكتروني للأعمال (BEC) واحتيال الفواتير
├──► التصيد الاحتيالي الموجه للموظفين / الشركاء
├──► انتحال صفة الموردين / موظفي مكتب الدعم
└──► الابتزاز واستغلال تجهيز البيانات
التصيد الموجه والهندسة الاجتماعية: يمكن استخدام معلومات الدليل الداخلي المسروقة أو البيانات الوصفية للبريد الإلكتروني كأسلحة لبناء حملات تصيد احتيالي قابلة للتصديق بدرجة كبيرة ضد الموظفين أو الشركاء السريريين.
اختراق البريد الإلكتروني للأعمال (BEC): يتيح الوصول إلى أنظمة البريد الإلكتروني الداخلية للفاعلين المهددين اعتراض المحادثات التجارية أو الفواتير الجارية لتنفيذ عمليات احتيال في الدفع.
انتحال صفة المورد: قد يستخدم الفاعلون المهددون قنوات الاتصال المخترقة لمراسلة الشركاء، متظاهرين بأنهم دعم فني داخلي لجمع بيانات اعتماد إضافية.
ما يجب على المحققين عدم استنتاجه
للحفاظ على النزاهة التحليلية، يجب على المحققين والمديرين التنفيذيين ومحللي وسائل الإعلام تجنب استخلاص استنتاجات غير مؤكدة فيما يتعلق بحادثة فريزينيوس ميديكال كير في سبتمبر 2026:
لا تستنتج أنه تم تسريب بيانات المرضى: تؤكد البيانات العامة حدوث وصول إلى الأنظمة الداخلية، ولكن لم يتم تأكيد تسريب سجلات المرضى الحساسة جنائيًا.
لا تستنتج أنه تم نشر برمجيات الفدية: إن حدوث وصول غير مصرح به إلى النظام لا يعني تلقائيًا تنفيذ برمجيات خبيثة لتشفير الملفات.
لا تستنتج أن موردًا خارجيًا هو الذي تسبب في الحادثة: على الرغم من أن وصول الطرف الثالث يعد مسار هجوم شائعًا في المؤسسات، إلا أنه لا توجد أدلة حاليًا تربط هذا الحدث المحدد باختراق سلسلة التوريد.
لا تستنتج آلية التحكم المحددة المسؤولة عن الحفاظ على استمرارية العمليات. صرحت FMC بأن الأجهزة الطبية ورعاية المرضى وعمليات التصنيع واستمرارية الأعمال لم تتأثر، لكن الإفصاح العام لا يقدم أدلة فنية كافية لتحديد ما إذا كانت التجزئة أو عناصر التحكم في الوصول أو الكشف أو الاحتواء أو أي عنصر تحكم آخر هو المسؤول الرئيسي عن ذلك.
لا تنسب الهجوم إلى مجموعة تهديد محددة: غالبًا ما تحرف نقابات الجرائم السيبرانية الادعاءات على مواقع الابتزاز؛ وتتطلب النسبة مطابقة دقيقة للأدلة الرقمية.
تقييم Shieldworkz
تحديد الهوية: لم يتم نسب الحادثة علنًا إلى أي فاعل مهدد.
الوصول الأولي: لا يزال ناقل الوصول الأولي غير معروف. لا تحدد التقارير العامة الحالية ما إذا كان الحادث قد انطوى على اختراق بيانات الاعتماد، أو الاستغلال، أو التصيد الاحتيالي، أو وصول طرف ثالث، أو نشاط داخلي، أو آلية أخرى.
الهدف: الأدلة المتاحة غير كافية لتحديد دوافع المهاجم.
التأثير التشغيلي: أبلغت FMC عن عدم وجود أي تأثير على الأجهزة الطبية، أو رعاية المرضى، أو عمليات التصنيع، أو استمرارية الأعمال.
تأثير البيانات: لا يزال من غير المعروف علنًا ما إذا كان قد تم الوصول إلى المعلومات، أو تجميعها، أو تسريبها.
مشاركة طرف ثالث: لا توجد أدلة علنية حاليًا تؤكد أن
كان هو ناقل الوصول الأولي. ومع ذلك، تُظهر إفصاحات FMC الأوسع نطاقًا أن الأحداث السيبرانية للأطراف الخارجية تمثل خطرًا ماديًا حقيقيًا على تبعية المؤسسة.
الثقة: منخفضة إلى متوسطة بالنسبة لاستنتاجات استخبارات التهديدات السيبرانية (CTI) الخاصة بالحادثة؛ وعالية بالنسبة لمجموعة الحقائق المحدودة التي ذكرتها شركة FMC مباشرة.
ما تخبرنا به إفصاحات FMC التاريخية
لا ينبغي الخلط بين حادثة الطرف الثالث لعام 2024 وحادثة سبتمبر 2026. فقد وُصفت الأولى صراحة بأنها هجوم سيبراني ضد مزود خدمة طرف ثالث؛ بينما تم وصف الأخيرة حاليًا فقط من قبل FMC بأنها وصول غير مصرح به لعدد محدود من الأنظمة الداخلية. وتكمن أهميتهما في إظهار مظهرين مختلفين للمخاطر السيبرانية للأطراف الخارجية: الاضطراب من خلال التبعية للموردين والاختراق المحتمل من خلال الوصول إلى المؤسسة.
أبعاد مخاطر الطرف الثالث
1. مخاطر التبعية
تعرض المورد للاختراق ← تعطل الخدمة التجارية.
مثال: حادثة دار المقاصة المالية لعام 2024.
2. مخاطر الوصول
تعرض المورد للاختراق ← قد يرث المهاجم حق الوصول إلى بيئة المؤسسة.
لا تؤكد حادثة FMC في سبتمبر 2026 هذا الأمر حاليًا، ولكنه سؤال التحقيق الذي يبحث فيه تقريرك.
3. مخاطر التركيز
تعرض مورد مشترك واحد للاختراق ← تعرض العديد من العملاء للخطر في نفس الوقت.
أسئلة رئيسية لمدراء أمن المعلومات والمستجيبين للحوادث
في أعقاب هذه الحادثة، يجب على قادة الأمن طرح الأسئلة التالية على فرق مركز العمليات الأمنية (SOC) والهندسة والمخاطر لديهم:
هل نمتلك جردًا حيًا ومؤتمتًا لكل حساب خدمة تابع لطرف ثالث وتكامل OAuth متصل حاليًا بموفر الهوية الأساسي لدينا؟
إذا تم اختراق نظام داخلي للشركة اليوم، فهل يمكننا إثبات أن شبكاتنا السريرية أو التقنيات التشغيلية (OT) أو شبكات التصنيع تظل معزولة منطقيًا بشكل قاطع؟
ما هو متوسط الوقت الحالي للاحتواء (MTTC) لإلغاء جميع رموز الوصول والجلسات النشطة المخصصة لمورد أو قسم معين؟
هل تم تدريب محللي SOC لدينا على كشف الانحرافات السلوكية داخل الجلسات الإدارية الصالحة والمصادق عليها؟
ما مدى تكرار إجراء التمارين النظرية (Tabletop) التي تحاكي الاختراق الكامل لمنصة إدارة أساسية أو موفر هوية؟
الدروس الاستراتيجية
تؤكد حادثة سبتمبر 2026 على مبدأين أساسيين لتصميم أمن المؤسسات:
الدفاع العميق ينجح عندما يتم فرضه: تعد استمرارية العمليات نتيجة أمنية هامة، ولكن يجب تحديد آلية التحكم الكامنة وراءها. إن غياب التأثير المبلغ عنه على الأجهزة الطبية ورعاية المرضى والتصنيع يثبت نتيجة هامة؛ ولكنه لا يحدد في حد ذاته عناصر التحكم الأمنية التي منعت حدوث المزيد من التأثير.
الهوية هي المحيط الجديد: مع استمرار تلاشي الحدود المادية في البيئات متعددة السحاب وتطبيقات SaaS، تمثل إدارة الهوية والتحكم في دورة حياة الرموز المميزة والمراقبة السلوكية ساحة المعركة الأساسية للدفاع عن المؤسسات.
لا تخبرنا حادثة فريزينيوس ميديكال كير بعد كيف دخل المهاجم. ومع ذلك، فإنها تقدم دراسة حالة تحقيقية مفيدة في سؤال أكثر أهمية: كيف ينبغي للمؤسسات تحديد ما إذا كانت الهويات الموثوقة والموردون والأنظمة المترابطة يمكن أن تحول اختراقًا يبدو محدودًا إلى تعرض أكبر بكثير للمؤسسة؟
عندما لا تستطيع مؤسسة ما التحكم بشكل واقعي في كل نظام متصل أو جهاز أو علاقة مع طرف ثالث تصل إلى بيئتها، لم يعد بإمكانها الاعتماد على الدفاع المحيطي وحده. الدرس الأكثر قابلية للتطبيق هو أن تعرض المؤسسة يعتمد بشكل متزايد على العلاقات بين الأنظمة والهويات والمؤسسات — وليس فقط على الأصول التي تملكها المؤسسة بشكل مباشر.
من خلال بناء تجزئة دقيقة قوية، ونشر آليات احتواء تلقائية للأطراف الخارجية، والتركيز على كشف الشذوذ السلوكي، يمكن لفرق أمن المؤسسات ضمان بقاء الاختراق في "عدد محدود من الأنظمة الداخلية" محتويًا بشكل صارم — مما يحمي العمليات التجارية الأساسية، والبنية التحتية الحيوية، وحياة البشر.
المصادر وقراءات إضافية
1. تقرير تحقيق حول الهجوم السيبراني على Stryker
Becker’s Hospital Review: Fresenius Medical Care Says Cyber Incident Hit Internal Systems. (September 2026).
Fresenius Medical Care: Official Public Statements and Regulatory Disclosures regarding September 2026 Security Event.
CISA & HHS Health Sector Cybersecurity Coordination Center (HC3): Joint Cyber Guidance on Segmenting Clinical IoT and Corporate IT Networks.
NIST Special Publication 800-207: Zero Trust Architecture.
MITRE ATT&CK Framework: Enterprise Tactics: Trusted Relationship (T1199) and Valid Accounts (T1078).
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






