

الهجوم السيبراني على موانئ ولاية كارولاينا الشمالية: ماذا حدث، وما الذي نعرفه، وما لا نزال نجهله


فريق شيلدوركز
في 4 أغسطس 2026، كشفت هيئة موانئ ولاية كارولاينا الشمالية (NC Ports) عن اختراق سيبراني غير مصرح به أدى إلى انقطاع تقنية المعلومات في جميع أنحاء الأنظمة. وأثر الحادث بشكل مباشر على تدفقات عمل المعالجة عبر جميع المراكز اللوجستية البحرية الثلاثة التابعة للهيئة في الولاية: ميناء ويلمنغتون، وميناء مورهيد سيتي، وميناء شارلوت الداخلي.
إن النتيجة التحليلية المركزية لهذا التحقيق واضحة ومباشرة: لا يحتاج الهجوم السيبراني إلى اختراق أو لمس التقنية التشغيلية (OT) لإحداث اضطراب شديد في سلاسل الإمداد في العالم الحقيقي المادي.
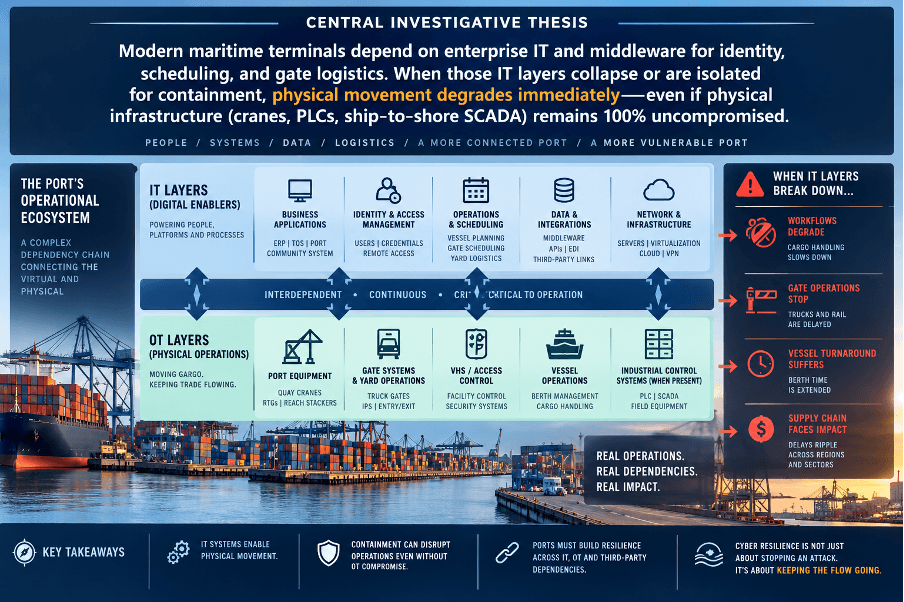
على الرغم من الاضطراب التشغيلي (تأخر فتح البوابات، وتسجيل دخول الشاحنات يدويًا، وتراكم الحاويات)، لا يوجد أي دليل عام يشير إلى أن الجهات الفاعلة المهددة قد وصلت إلى أجهزة التحكم المنطقي القابل للبرمجة (PLCs)، أو أنظمة التحكم الصناعي، أو خدمات حركة السفن، أو الرافعات الجسرية. بدلاً من ذلك، يجسد الحادث الواقع عالي التأثير للترابط التشغيلي بين تقنية المعلومات والتقنية التشغيلية (IT-OT) في الخدمات اللوجستية البحرية.
الحادث
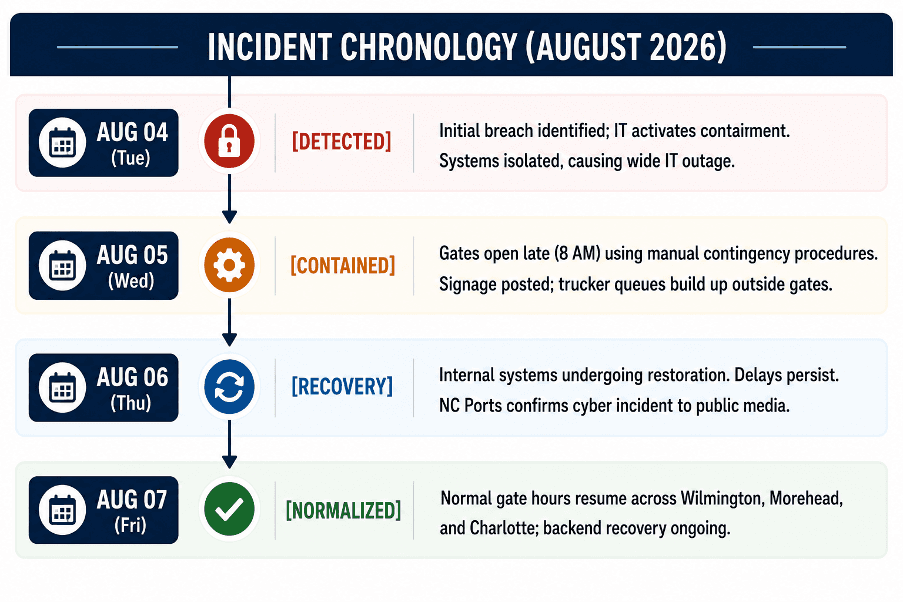
في يوم الثلاثاء، 4 أغسطس 2026، رصدت مراقبة أمن تقنية المعلومات في موانئ كارولاينا الشمالية نشاطًا غير مصرح به داخل بيئة شبكتها. واستجابةً لذلك، قام موظفو الأمن بتفعيل خطة الطوارئ للأمن السيبراني الخاصة بالهيئة.
ولمنع المزيد من التحركات الجانبية أو تسريب البيانات المحتمل، عزل المسؤولون الأنظمة الأساسية، مما أدى إلى انقطاع واسع النطاق لخدمات تقنية المعلومات عبر شبكة الموانئ.
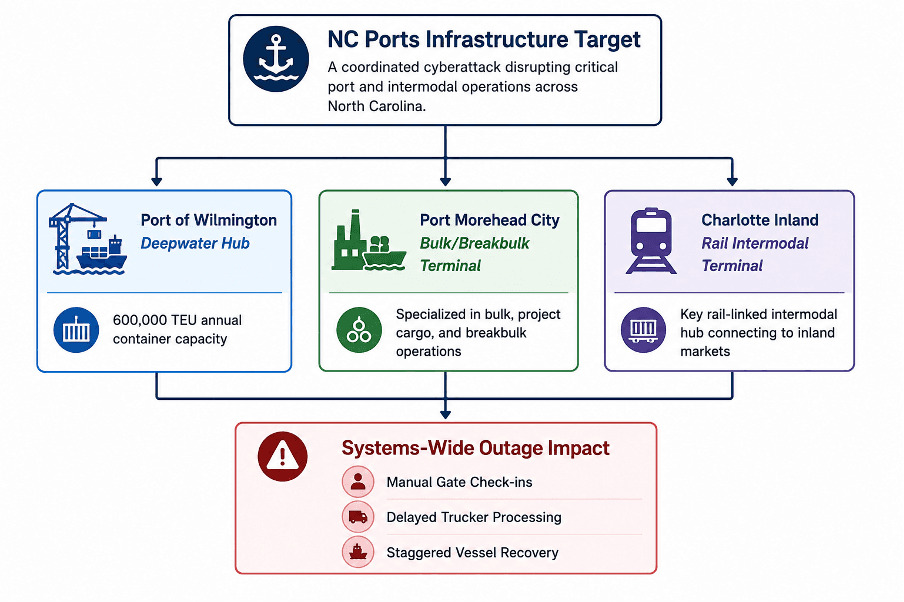
البنية التحتية المتأثرة
• ميناء ويلمنغتون: مركز الحاويات والمحور الرئيسي للبضائع العامة في المياه العميقة، المجهز بـ 9 مرافق رسو وتبلغ طاقته السنوية 600,000 وحدة مكافئة لعشرين قدمًا (TEUs)، ويعالج حوالي 5,000 حركة حاويات عبر البوابات أسبوعيًا.
• ميناء مورهيد سيتي: مرفق رئيسي لمناولة البضائع السائبة وغير المعبأة.
• ميناء شارلوت الداخلي: محطة سكك حديدية متعددة الوسائط توفر توجيهًا لوجستيًا مباشرًا بين التجارة الداخلية وممرات الشحن الساحلية.
ما حدث بالفعل مقابل ما تم تعطيله
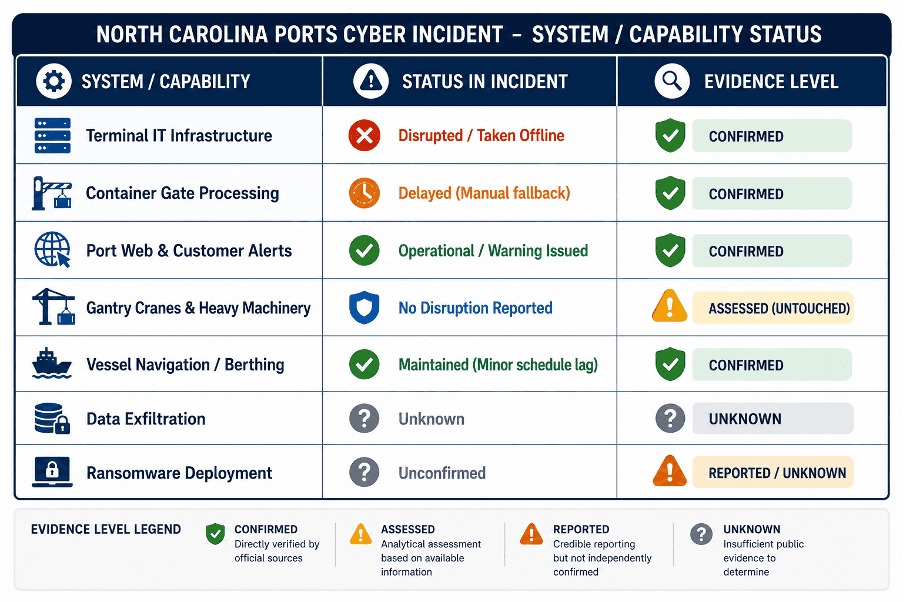
لتقييم نطاق الحادث، يجب علينا فصل الحقائق التشغيلية المؤكدة عن الاضطرابات المنهجية والافتراضات غير المتحقق منها.
ما تم تعطيله
• دخول البوابات والمعالجة المؤتمتة: كانت بوابات التعرف البصري على الحروف (OCR) المؤتمتة، وقواعد بيانات التحقق من أوراق اعتماد عاملي النقل (TWIC)، وواجهات جدولة الشاحنات إلى الساحات غير متاحة أو مقيدة، مما أدى إلى تأخير فتح البوابات حتى الساعة 8:00 صباحًا في 5 أغسطس.
• تدفقات عمل نظام تشغيل المحطة (TOS): شهد البحث في المخزون، وتحديد مواقع الحاويات، ورسائل التبادل الإلكتروني للبيانات (EDI) في الوقت الفعلي لشركات نقل البضائع زمن انتقال شديد أو تراجعًا إلى العمليات اليدوية.
• إنتاجية الخدمات اللوجستية: تراكمت طوابير طويلة من الشاحنات خارج بوابات دخول المحطة على طول ممرات العبور الساحلية.
ما لم يبلغ عن اختراقه
• أصول التقنية التشغيلية المادية: لم تظهر رافعات السفن إلى الشاطئ (STS)، والرافعات الجسرية ذات الإطارات المطاطية (RTG)، وأنظمة التخزين المؤتمتة، وأقسام شبكة أجهزة التحكم المنطقي القابل للبرمجة (PLC) أي دليل على التلاعب المباشر أو الاختراق.
• حركة السفن: عمل المرشدون البحريون وأنظمة حركة السفن كما هو مقرر دون فقدان السيطرة الملاحية.
الجدول الزمني للأحداث
سؤال تداخل تقنية المعلومات والتقنية التشغيلية: سلسلة التبعية السيبرانية الفيزيائية
من الأخطاء الكبيرة في التحقيق في البنية التحتية الحيوية افتراض أن التأثير التشغيلي يتطلب اختراق التقنية التشغيلية (OT). في الموانئ المؤتمتة الحديثة، ترتبط تقنية المعلومات والتقنية التشغيلية من خلال شبكة تبعية معقدة.
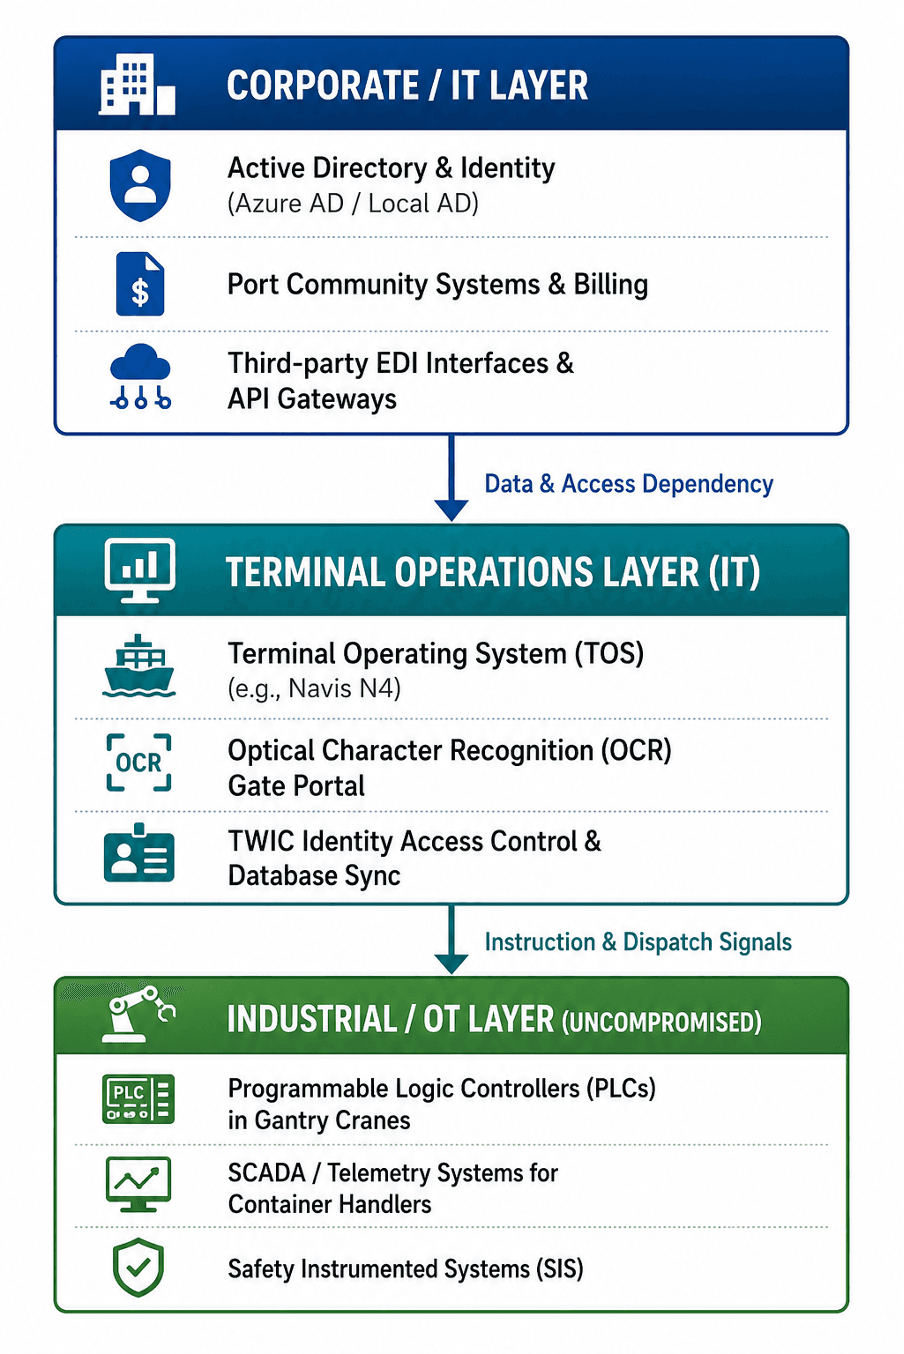
كيف يؤدي انقطاع تقنية المعلومات إلى شل العمليات المادية
• نظام تشغيل المحطة (TOS) هو العقل المدبر: يعمل نظام تشغيل المحطة (TOS) على خوادم تقنية معلومات المؤسسة (غالبًا ما تكون أجهزة افتراضية تعمل بنظام Windows/Linux). ويعرف موقع كل حاوية في ساحة تحتوي على عشرات الآلاف من الصناديق.
• بدون نظام TOS، تصبح الرافعات بلا توجيه: حتى لو كانت شبكة PLC الخاصة برافعة STS تزن 100 طن تعمل بشكل مثالي، فلا يمكن لمشغل الرافعة نقل البضائع بأمان أو كفاءة إذا كانت قاعدة بيانات TOS غير متصلة بالإنترنت. لا يملك المشغل أي تعليمات مؤكدة حول الحاوية التي يجب رفعها، أو مكان وضعها، أو ما إذا كان قد تم منح التخليص الجمركي من قبل هيئة الجمارك وحماية الحدود الأمريكية (CBP).
• توقف معالجة البوابات: تستخدم بوابات الموانئ هياكل التعرف البصري على الحروف (OCR) المؤتمتة وقارئات لوحات الترخيص التي تربط الشاحنات القادمة بأرقام الحجز المعلقة في نظام TOS. وعند عزل أنظمة تقنية المعلومات أثناء الاستجابة للحادث، يجب أن تعود مراقبة البوابات إلى السجلات الورقية والتحقق اليدوي من بطاقات TWIC. وتنخفض سرعات المعالجة من 45 ثانية لكل شاحنة إلى 5-10 دقائق لكل شاحنة، مما يؤدي إلى تراكم مروري هائل.
زوايا التحقيق التي يغفل عنها الإعلام السائد
الهوية كنقطة فشل تشغيلية وحيدة
تعتمد الموانئ الحديثة على بنيات الهوية الموحدة لإدارة الوصول للموظفين والمقاولين والوكلاء الفيدراليين (الجمارك وحماية الحدود، خفر السواحل)، والآلاف من سائقي شاحنات نقل البضائع المستقلين. وإذا اخترق المهاجمون وحدة تحكم المجال المركزية أو مثيل موفر الهوية (IdP)، فيجب على فرق الأمن إلغاء الثقة في جميع المجالات. ويؤدي تعتيم الهوية الناتج عن ذلك إلى عزل الخدمات التشغيلية الحيوية، مما يجعل اختراق أوراق الاعتماد فعالاً تمامًا مثل البرامج الضارة المدمرة في إيقاف العمليات.
مخاطر التركيز في الصناعات الزراعية والتصنيعية الإقليمية
على الرغم من أن سعة ميناء ويلمنغتون البالغة 600,000 وحدة مكافئة لـ 20 قدمًا أصغر من المراكز الرئيسية مثل لوس أنجلوس أو نيويورك/نيوجيرسي، إلا أنه يمثل نقطة اختناق حاسمة لسلاسل الإمداد الإقليمية. حيث يتعامل مع الصادرات المبردة المتخصصة (المنتجات الزراعية، لحوم الخنزير، الدواجن) والمواد الخام الصناعية. ويمكن أن يؤدي التأخير لمدة 48 ساعة في ميناء إقليمي متخصص إلى فشل في سلسلة التبريد، وفقدان روابط تغذية السفن، وتوقف فوري لخطوط المصانع في جميع أنحاء الجنوب الشرقي — وهي نتائج نادرًا ما يتم رصدها في تقارير الحوادث السطحية.
ممرات وصول البائعين من الأطراف الثالثة
تستضيف سلطات الموانئ العشرات من أنظمة المستأجرين، ومدمجي الخدمات اللوجستية، وبائعي صيانة المعدات، وروابط قواعد البيانات الفيدرالية. وغالبًا ما تنشأ هجمات البنية التحتية الحيوية ليس من اختراقات مباشرة للحدود الأمنية، بل من خلال أوراق اعتماد مسروقة تخص مقاول صيانة خارجي لديه امتيازات وصول عن بُعد إلى أقسام إدارة المحطة.
تقييم الجهة الفاعلة المهددة وتحديد المسؤولية
تقييم الفرضيات والأدلة
الفرضية (أ): الجريمة السيبرانية ذات الدوافع المالية (برامج الفدية / صيد الأهداف الكبيرة)
• الأدلة المؤيدة: تتطابق مع الملف التشغيلي القياسي لمجموعات برامج الفدية التي تستهدف كيانات القطاع العام/البنية التحتية لفرض تسويات ابتزاز سريعة. ويعد العزل الشامل للأنظمة في 4 أغسطس استجابة نموذجية للنشر النشط لبرامج الفدية أو تصعيد الامتيازات قبل الفدية.
• الأدلة المضادة / الثغرات: لم تعلن أي مجموعة من برامج الفدية مسؤوليتها علنًا على مواقع التسريب حتى أوائل أغسطس 2026. ولم تؤكد موانئ كارولاينا الشمالية تلقيها أي طلب فدية.
الفرضية (ب): تخريب الدولة الوطنية / التمركز المسبق (مثل Volt Typhoon، Salt Typhoon)
• الأدلة المؤيدة: حذرت وكالات الاستخبارات الأمريكية (مكتب التحقيقات الفيدرالي، وكالة الأمن السيبراني وأمن البنية التحتية) مرارًا وتكرارًا من الجهات الفاعلة التي ترعاها دول أجنبية والتي تستهدف قطاعات النقل والخدمات اللوجستية البحرية للحفاظ على وصول مستمر لإحداث اضطراب محتمل خلال الأزمات الجيوسياسية.
• الأدلة المضادة / الثغرات: عادةً ما تتجنب الجهات الفاعلة التابعة للدول الوطنية والتي تسعى إلى الاستمرار التشغيلي على المدى الطويل الإجراءات الصاخبة التي تسبب انقطاعًا فوريًا في الأنظمة وتنشط فرق الاستجابة للحوادث، ما لم يكن الهدف هو تشتيت استراتيجي فوري.
الخلاصة: توجد أدلة غير كافية لربط هذا الحادث بشكل قاطع بمجموعة تهديد محددة.
مصفوفة الأدلة الجنائية الرقمية
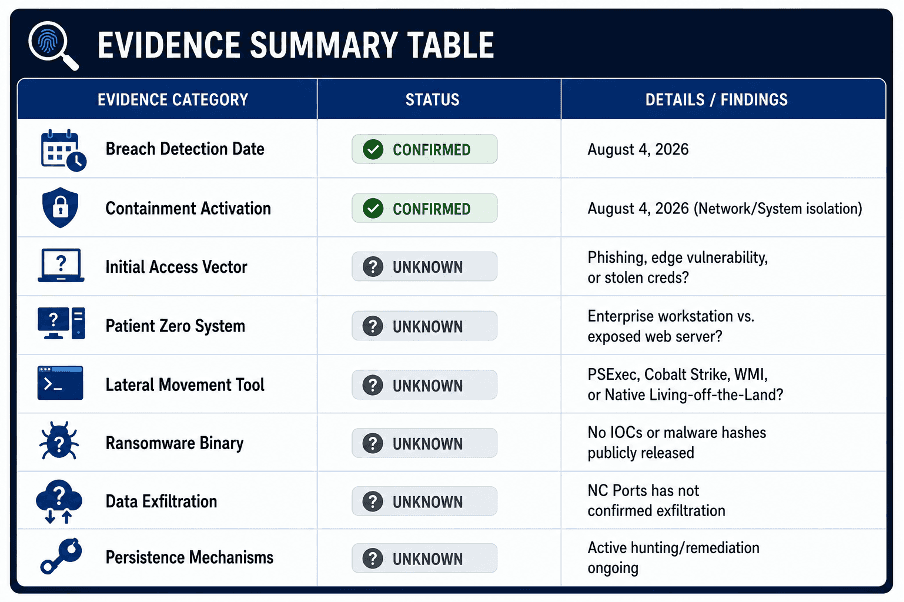
الرسم البياني التقني (إطار عمل MITRE ATT&CK)
ملاحظة: يمثل الرسم البياني التالي تقنيات محتملة للغاية بناءً على ملفات الحوادث الجنائية القياسية لانقطاع شبكات تقنية المعلومات للبنية التحتية الحيوية، والمقدمة كمرجع تحليلي.
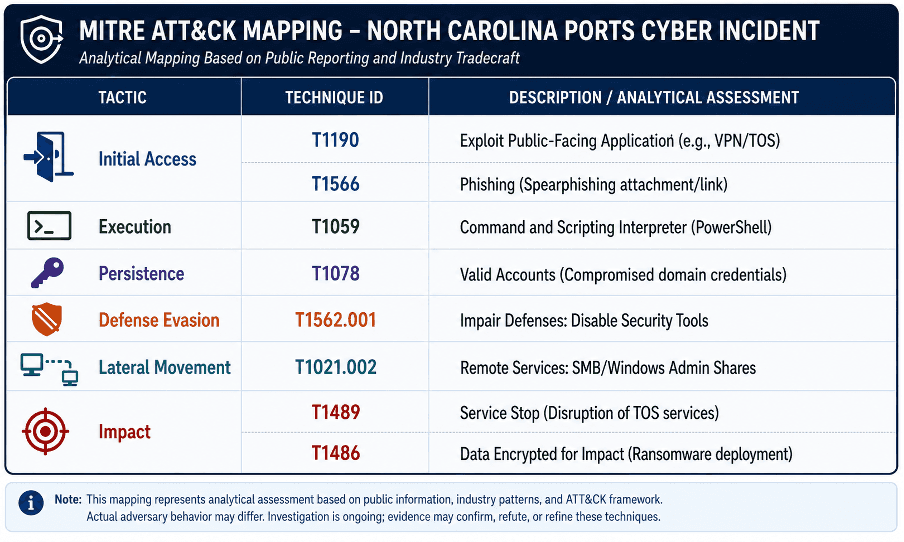
ما لا يخبرنا به السجل العام
يجب أن يسلط التحليل التحقيقي الصادق الضوء على ثغرات الأدلة:
• ناقل الوصول الأولي: هل تم الوصول عبر ثغرة أمنية غير مرقعة في جهاز طرفي (مثل بوابات VPN، أو Citrix، أو Fortinet)، أو التصيد الاحتيالي الموجه، أو أوراق اعتماد مقاول مخترقة؟
• حالة تسريب البيانات: هل قام المهاجمون بتسريب بيانات حساسة خاصة بالشركة، أو الجمارك، أو الموظفين قبل عزل النظام؟
• أدوات البرمجيات الضارة: ما هي الحمولة المحددة، أو قذائف الويب (webshells)، أو نصوص البرمجة التي تعتمد على الأدوات المتاحة محليًا (LotL) التي تم تنفيذها أثناء الاختراق؟
• نطاق اختراق الهوية: هل تم اختراق دليل Active Directory المحلي بالكامل، مما يتطلب إعادة بناء الغابة (forest) بالكامل وإعادة تعيين تذاكر Kerberos؟
• وقت المكوث: ما هي المدة التي تواجد فيها المهاجمون داخل بيئة الشبكة قبل اكتشافهم في 4 أغسطس؟
الدروس الدفاعية لمشغلي البنية التحتية الحيوية
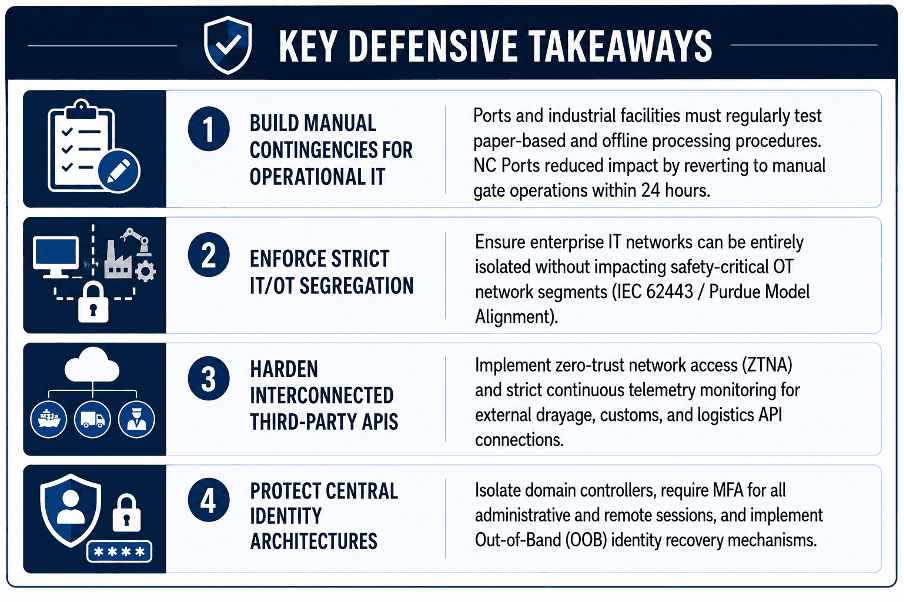
الخلاصة
يوضح الحادث السيبراني في موانئ كارولاينا الشمالية حقيقة متكررة في أمن البنية التحتية الحيوية: ترتبط المرونة المادية بأمن تقنية معلومات المؤسسة.
مع زيادة أتمتة المحطات البحرية واعتمادها على معالجة البيانات في الوقت الفعلي، يصبح الحد الفاصل بين أنظمة تقنية المعلومات وعمليات سلاسل الإمداد المادية مرنًا بشكل متزايد. ويتطلب تأمين هذه البيئات الاعتراف بأن اختراق تقنية معلومات المؤسسة يمكن أن يشل التجارة المادية بنفس الفعالية التي يحدث بها هجوم مباشر على أنظمة التحكم الصناعية.
احجز استشارة مجانية لمينائك.
القراءة الموصى بها
أمن التقنية التشغيلية (OT) للموانئ والبنية التحتية البحرية
قائمة التحقق لأتمتة الموانئ وأجهزة PLC والتحكم في الرافعات
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

IEC 62443 Series Explained: Every Standard You Need to Know
Team Shieldworkz

Investigative cyber threat research report: Le Tampon municipal cyberattack
Prayukth K V

CEA Cyber Security Regulations Effective Date and Compliance Timeline
Team Shieldworkz

Building a security program around the NIST CSF tiers
فريق شيلدوركز

Stadtwerke Landsberg Cyberattack: What Happened, What Was Disrupted and Why Critical Services Stayed Online
Prayukth K V

NERC CIP Audit Findings: 15 Common Gaps and How to Fix Them
Team Shieldworkz






