

تحليل عميق: الحادث السيبراني لشركة تاتا للإلكترونيات


برايوكت كيه في
الهدف: حادثة الأمن السيبراني الخاصة بشركة تاتا للإلكترونيات الخاصة المحدودة (TEPL)
الجهة المهدِّدة: World Leaks (المعروفة سابقاً باسم Hunters International Affiliation)
تاريخ التحليل والتحديث: 24 يونيو 2026
نظرة عامة
في يونيو 2026، أكدت شركة تاتا للإلكترونيات الخاصة المحدودة (TEPL)، وهي شركة تابعة كبرى لمجموعة تاتا وركيزة أساسية في سلسلة توريد أشباه الموصلات والإلكترونيات عالية التقنية الآخذة في التوسع في الهند، أنها كانت هدفاً لهجوم سيبراني متطور. وقد أدت هذه الحادثة، التي نفذتها مجموعة World Leaks المهدِّدة المتخصصة في الابتزاز الخالص، إلى تسريب ونشر ما يقرب من 630 جيجابايت (GB) من البيانات على الشبكة المظلمة (dark web). وتشمل البيانات المخترقة أكثر من 200,000 ملف خاص بالشركات والعملاء، بما في ذلك مواصفات هندسية سرية للغاية، ومعايير جودة، ومخططات ملكية فكرية تابعة لمصنعي المعدات الأصلية (OEMs) العالميين الرئيسيين لشركة TEPL، وتحديداً شركة Apple Inc. وشركة Tesla Inc.
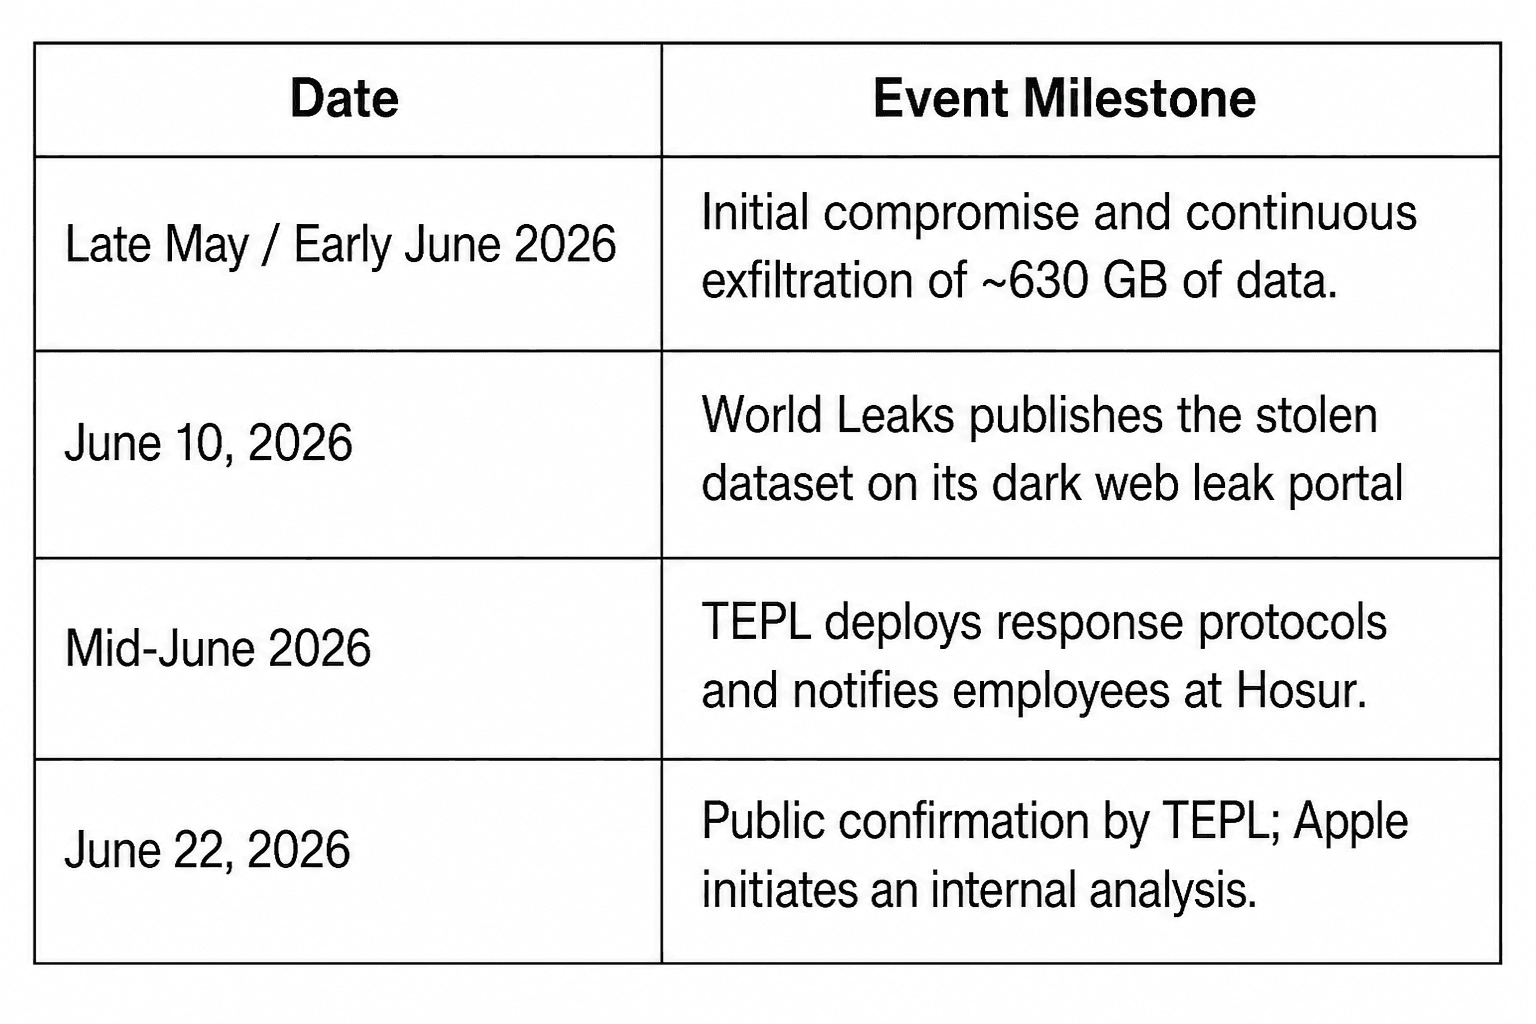
الخط الزمني للحادثة
أبرز النتائج
نموذج ابتزاز البيانات الخالص: لم تقم الجهة المهدِّدة بنشر أي برامج فدية تخريبية (تشفير). بدلاً من ذلك، نفذت حملة لتسريب البيانات، مستغلةً التهديد بالفضح العلني للمطالبة بفدية.
كشف الملكية الفكرية للشركات التابعة: أثبت التحليل المستقل لأكثر من 200,000 ملف مسرب تعرض مجلدات تحمل اسم com.apple.factorydata، ومعايير فحص الجودة المكونة من 52 صفحة للوحات دوائر هاتف iPhone، وملفات تم تحديدها على أنها تابعة للرسومات السرية التجارية الخاصة بمشروع Tesla Project Highland (الطراز 3).
اختراق معلومات الهوية الشخصية (PII) للشركات: تحتوي مجموعة البيانات أيضاً على سجلات أحداث طويلة المدى، ومراسلات Outlook/SAP الداخلية، وبعض النسخ من جوازات سفر موظفين محليين وأجانب.
المرونة التشغيلية: أكدت TEPL أن البنية التحتية التشغيلية الداخلية، وخطوط التصنيع، ومنشآت الإنتاج ظلت تعمل بكامل طاقتها أثناء الحادثة وبعدها.
أهمية هذا الحدث
تسلط هذه الحادثة الضوء على نقطة ضعف في أمن سلاسل التوريد الحديثة. إذ تتحول الجهات المهدِّدة من استهداف شبكات الشركات الكبرى المصنعة للمعدات الأصلية (OEM) المحصنة جيداً إلى استغلال موردي التصنيع من الفئة الأولى (Tier 1) والحصول على أسرار تجارية عالية القيمة وباحتكاك تشغيلي أقل بكثير.
نظرة عامة على الحادثة
الجدول الزمني للاكتشاف والكشف
دخلت الحادثة حيز الرؤية العامة عقب نشر مجموعة World Leaks بيانات على الشبكة المظلمة، والتي بدأت في 10 يونيو 2026. وأقرت TEPL بأن فريق أمن المعلومات الداخلي لديها قد حدد بشكل مؤكد وجود "حادث أمن سيبراني في بعض أنظمتنا" قبل بضعة أسابيع من الكشف العلني في 22 يونيو 2026.
الأنظمة المتأثرة
استناداً إلى عينات البيانات التي حللتها Shieldworkz، يبدو أن الاختراق قد استهدف عناصر من البنية التحتية لتكنولوجيا المعلومات الخاصة بشركة TEPL. وتشمل الأنظمة التي تم تحديدها على أنها متأثرة هيكلياً أو تم سحب بياناتها (ثقة متوسطة) ما يلي:
بوابات البريد الإلكتروني للشركات: كما يتضح من ملفات Outlook PST وصناديق البريد الفردية التي تحتوي على مراسلات استراتيجية.
وحدات تخطيط موارد المؤسسات (ERP): ويتضح ذلك من قواعد البيانات المرتبطة بـ SAP. يشير هذا إلى الوصول لبيانات إدارة سلسلة التوريد، أو المشتريات، أو تتبع المكونات.
التخزين المحلي ومنصة مشاركة الملفات: أدلة تحتوي على مسارات العمل الهندسية المحلية وكتيبات ضمان الجودة التي يبدو أنها مرتبطة بمنشأة هوسور في تاميل نادو، الهند.
البوابة المتعلقة بإدارة الموردين (ثقة منخفضة): ويتضح ذلك من البيانات المتعلقة بتعاقدات محددة مع الموردين.
الوضع الحالي
قامت TEPL بتفعيل أطر الاستجابة للحوادث (IR) بالكامل وعزلت عقد شبكة الشركة المتأثرة. وبينما تستمر العمليات التجارية بشكل طبيعي في جميع الأقسام، يُقال إن شركة Apple تجري تحليلاً جنائياً منفصلاً ومعزولاً لقياس متجهات تعرض بيانات التصنيع الخاصة بها للخطر.
أمور مجهولة غير معروفة
المتجه الأولي: لا تزال الآلية الدقيقة للدخول الأولي إلى الشبكة (بيانات اعتماد صالحة مخترقة، أو استغلال ثغرة أمنية في الأجهزة الطرفية، أو التصيد الاحتيالي) غير مؤكدة من قبل TEPL حتى الآن.
عمق الموثوقية: على الرغم من التحقق من عينات مطابقة لأبعاد التصميم الصالحة، لم يتم تقييم السلامة الهيكلية لجميع الملفات البالغ عددها 200,000 ملف بشكل شامل.
تحليل الهجوم
الوصول الأولي والتقدم
التقييم التحليلي: تشير المؤشرات عالية الثقة إما إلى حملة تصيد احتيالي مستهدفة ومستمرة ضد الطاقم الإداري/الهندسي لشركة TEPL أو استغلال أجهزة شبكة VPN/جدار الحماية الخارجية غير المحدثة التابعة للشركة.
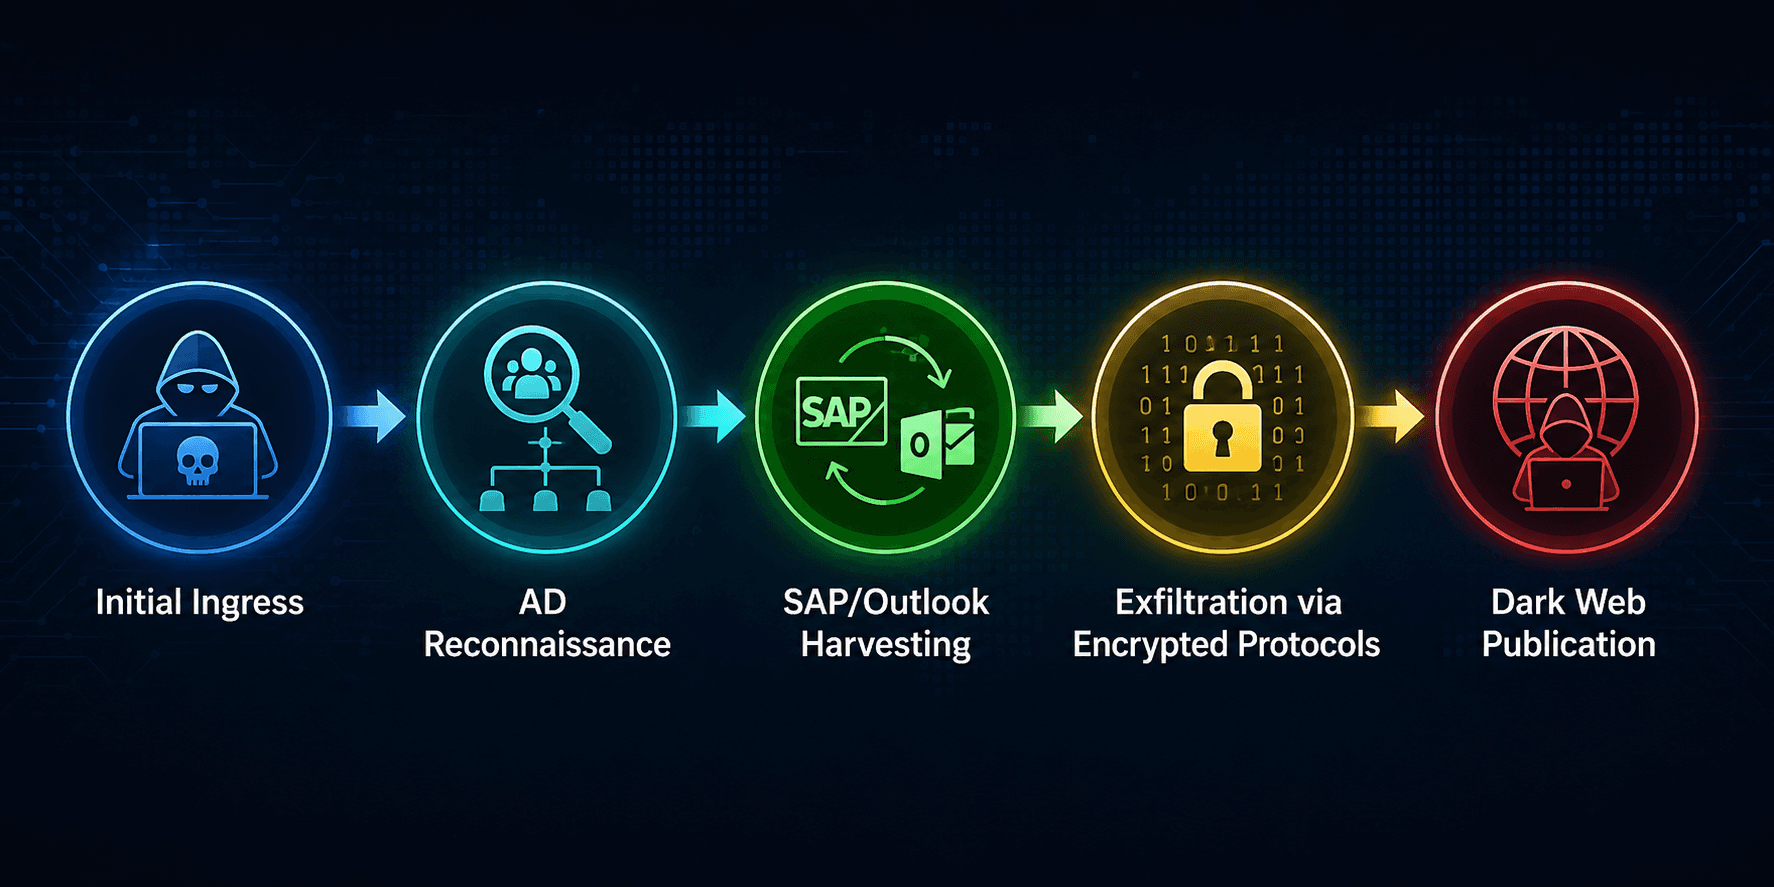
بمجرد الدخول إلى شبكة الشركة، أجرت الجهة المهدِّدة استطلاعاً داخلياً مفصلاً باستخدام الأدوات الإدارية الأصلية كجزء من جهد التخفي والاعتماد على الأدوات المتاحة في النظام (Living off the Land - LotL). ويشير وجود بيانات SAP واسعة النطاق وسجلات الأحداث لعدة سنوات إلى أن الفاعل قد أنشأ وصولاً مستمراً داخل بيئة Active Directory الخاصة بتكنولوجيا المعلومات لعدة أسابيع، وقام بمسح وتوثيق البيانات المستهدفة ذات الأهمية ثم بدأ في عملية التسريب الجماعي.
تحليل استراتيجية الابتزاز
اعتمدت مجموعة World Leaks بالكامل على الابتزاز أحادي الجانب (التهديد بتسريب البيانات دون تشفير النظام). وعلى المستوى الأساسي، يسلط هذا الخيار الاستراتيجي الضوء على تطور أسلوب العمل المصمم لزيادة ذعر الشركات إلى أقصى حد بشأن المسؤولية القانونية للملكية الفكرية (بالنظر إلى الكيانات الكبرى المعنية بسلسلة التوريد) مع تجنب الاستجابات الفورية وعالية الرؤية لإنفاذ القانون والتي غالباً ما تثيرها الهجمات على البنية التحتية الحيوية.
تحليل عميق للجهة المهدِّدة: World Leaks
الخلفية والتطور
World Leaks هي عصابة للجرائم السيبرانية ظهرت في أوائل عام 2025. وتؤكد تتبعات Shieldworkz لمعلومات التهديدات (TAID 3372) أن World Leaks هي إعادة تسمية تشغيلية لعملية برامج الفدية التابعة لـ Hunters International، والتي أنهت رسمياً منصتها القائمة على برامج التشفير في يوليو 2025.
نموذج التشغيل والتكتيكات والتقنيات والإجراءات (TTPs)
على عكس سابقتها، تخلت World Leaks تماماً عن تطوير وصيانة ملفات برامج الفدية التشغيلية الثنائية. وهي تعمل فقط بموجب نموذج تسريب البيانات كخدمة (Exfiltration-as-a-Service - EaaS).
طبيعة الضحايا: غير مرتبطة بقطاع صناعي معين ولكنها تنحاز بشدة نحو الأهداف كثيفة الأصول وحماية الملكية الفكرية في الولايات المتحدة وأوروبا وكندا والهند بشكل متزايد.
المحاذاة مع إطار عمل MITRE ATT&CK:
T1566 (التصيد الاحتيالي): متجه الوصول الأولي المحتمل.
T1005 (بيانات من النظام المحلي): استهداف الأدلة الهندسية المركزية.
T1048 (التسريب عبر بروتوكول بديل): استخدام mega.nz أو rclone أو قنوات SFTP مخصصة لنقل كميات كبيرة من البيانات.
تحليل حساسية البيانات الفنية
يمثل مستودع البيانات البالغ حجمه 630 جيجابايت تهديداً شديداً لملفات الملكية الفكرية لعملاء TEPL التابعين لسلسلة التوريد.
فئة البيانات المسربة | العناصر الفنية المحددة | القيمة التنافسية الاستراتيجية |
بيانات مكونات Apple | هياكل com.apple.factorydata، ومعايير فحص جودة لوحة الدوائر المكونة من 52 صفحة. | تمكن المنافسين أو المقلدين من مطابقة معايير مراقبة الجودة الدقيقة لأجهزة Apple. |
هندسة Tesla | رسومات "Project Highland" (تحديث الطراز 3)، ومخططات وحدة التحكم في منفذ الشحن في أمريكا الشمالية. | تسرع جهود الهندسة العكسية لمجموعات نقل الحركة وواجهات الشحن الخاصة بالمركبات الكهربائية. |
معلومات الهوية الشخصية (PII) للشركات | جوازات سفر المهندسين المحليين والأجانب، ومحادثات Outlook النشطة. | توفر خرائط مستهدفة ومنسقة بدقة للتجسس على الشركات وحملات التصيد الاحتيالي اللاحقة. |
تحليل الأثر على الأعمال
السرية والملكية الفكرية (تأثير شديد)
قد يكون لتعرض تصميمات الأجهزة المملوكة للشركات تداعيات على المزايا التنافسية الخاضعة لحراسة مشددة لشركتي Apple وTesla. وحتى لو ظل التصنيع غير متأثر، فإن فقدان السرية بشأن التعديلات القادمة أو أبعاد المواد المحددة قد يظل مستمراً.
التوافر والسلامة (تأثير ضئيل)
نظراً لأن المجموعة المهدِّدة تجاوزت آليات تشفير النظام، فقد حافظت TEPL على توافرها التشغيلي بنسبة 100 بالمائة. ولم تتعطل أنظمة تنفيذ التصنيع (MES) وخطوط أتمتة التجميع المادي.
سلسلة التوريد والامتثال التنظيمي (خطر مرتفع)
بموجب لوائح مثل قانون حماية البيانات الشخصية الرقمية (DPDP) في الهند، فإن كشف جوازات سفر الموظفين والاتصالات الخاصة يترتب عليه مسؤوليات مالية والتزامات امتثال كبيرة. علاوة على ذلك، فإن هذا الاختراق يعرض TEPL لمطالبات المسؤولية التعاقدية من البائعين الخارجيين من عملائها الرئيسيين لفشلها في حماية الأسرار التجارية لسلسلة التوريد.
التحليل الاستراتيجي
التحول من برامج الفدية إلى الابتزاز المحض للبيانات
تعد حادثة TEPL دراسة حالة نموذجية في التطور الهيكلي لاقتصاد الجرائم السيبرانية. يمثل تشفير الأصول المادية عيبين هائلين لمجرمي الإنترنت المعاصرين:
دفاع معزز: إن التعافي الحديث من الكوارث، والنسخ الاحتياطي السحابي غير القابل للتغيير، ووكلاء الكشف عن نقاط النهاية والاستجابة لها (EDR) تجعل استعادة الأنظمة من النسخ الاحتياطية أمراً قابلاً للتطبيق للغاية دون دفع فدية.
الضغط الجيوسياسي: يؤدي إيقاف خطوط التجميع المادية إلى جذب انتباه وحدات الاستخبارات الوطنية والوحدات السيبرانية العسكرية (الاستجابة التي تلت هجوم Colonial Pipeline).
ويتجاوز الابتزاز المحض للبيانات هذه الحواجز الدفاعية. لا يمكن "استعادة البيانات من النسخ الاحتياطي" لإلغاء تعرضها على الشبكة المظلمة. وتتحول أداة الابتزاز من الشلل التشغيلي إلى تشويه السمعة التجارية والعقوبات التنظيمية.
تجميع الأهداف عبر موردي الفئة الأولى (Tier 1)
أصبح المصنعون المتقدمون مثل TEPL من كبار مجمعي الأسرار الجيوسياسية والتجارية. بالنسبة للمهاجم، تتطلب محاولة اختراق شبكات الشركات الأساسية لشركة Apple أو Tesla التنقل عبر بنى تحتية دفاعية من الدرجة الأولى. وعلى العكس من ذلك، فإن استهداف شريك توريد يتوسع بسرعة في نظام بيئي متطور لأشباه الموصلات غالباً ما ينتج عنه نفس المخططات السرية للغاية ولكن بمقاومة دفاعية أقل بكثير.
منظور التصنيع وأمن التكنولوجيا التشغيلية (OT)
بناءً على تقارير موثوقة، يبدو الحادث مقيداً بشدة داخل حدود تكنولوجيا المعلومات للشركات الخاصة بـ TEPL. وفي وقت كتابة هذا المقال، لا يوجد دليل على وجود حركة جانبية إلى أنظمة التحكم الصناعي (ICS) أو المناطق منزوعة السلاح للتكنولوجيا التشغيلية (OT DMZs).
ومع ذلك، يتطلب تصنيع الإلكترونيات الحديثة درجة عالية من التكامل بين طبقة تكنولوجيا المعلومات (مثل أنظمة SAP ERP التي تجدول الدفعات) وطبقة التكنولوجيا التشغيلية (مثل أنظمة تنفيذ التصنيع التي توجه أذرع التجميع الروبوتية). وإذا كانت مثيلات SAP المخترقة خلال هذا الهجوم تشترك في بيانات الاعتماد أو شبكات ثنائية الاتجاه غير مجزأة مع محركات إدارة دورة حياة المنتج (PLM)، فقد يكون هناك مسار كامن إلى شبكة الإنتاج.
الدروس المستفادة
عزل تخزين الملكية الفكرية للعملاء: يجب عزل البيانات المقدمة من العملاء متعددين الجنسيات في بيئات معزولة قائمة على مبدأ الثقة الصفرية، بدلاً من وضعها في ملفات الشركات المشتركة للأغراض العامة أو محركات الأقراص الهندسية المحددة محلياً.
تدقيق تفاعلية أنظمة تخطيط موارد المؤسسات (ERP): يجب فرض حماية هيكلية صارمة على منصات مثل SAP. ولا ينبغي أن تعمل كجسر غير مراقب حيث يؤدي اختراق تكنولوجيا المعلومات إلى الوصول الكامل لتصميمات المنتجات أو قوائم مكونات الموردين.
تنفيذ الاكتشاف المستمر للبيانات: يجب على المؤسسات تحديد وإلغاء التخزين غير المشفر لمعلومات الهوية الشخصية (PII) الحساسة للموظفين بشكل استباقي، مثل قواعد بيانات جوازات السفر الممسوحة ضوئياً.
تخطيط MITRE ATT&CK
توضح المصفوفة التالية التقنيات المؤكدة والمحتملة للغاية التي استخدمتها World Leaks أثناء اختراق TEPL:
التكتيك | معرف التقنية | اسم التقنية | السياق التشغيلي |
الوصول الأولي | T1190 | استغلال التطبيقات التي تواجه الإنترنت | دخول محتمل عبر أجهزة شبكة طرفية غير محدثة. |
الاستكشاف | T1082 | استكشاف معلومات النظام | تخطيط أدلة SAP وOutlook ومشاركات ملفات منشأة هوسور. |
التسريب | T1048 | التسريب عبر بروتوكول بديل | نقل 630 جيجابايت من البيانات عبر أدوات التخزين السحابي الخارجي الشائعة. |
الأثر | T1657 | السرقة المالية / الابتزاز | طلب فدية بقيمة ملايين الدولارات لابتزاز أحادي الجانب مدعوم بنشر بيانات عامة. |
التوصيات الدفاعية
فورية (من 0 إلى 30 يوماً)
إعادة تعيين إلزامية لبيانات الاعتماد: قم بإجراء إعادة تعيين شاملة على مستوى المؤسسة لجميع كلمات مرور الحسابات الإدارية والمستخدمين والخدمات عبر عمليات نشر تكنولوجيا المعلومات ونظام SAP.
تحديث بنية الأجهزة الطرفية: قم بتدقيق وتطبيق جميع تحديثات الأمان المعلقة على البنية التحتية للشبكة التي تواجه الجمهور (شبكات VPN وجدران الحماية وأجهزة موازنة التحميل).
الاحتفاظ بالسجلات: قم بقفل وعزل جميع سجلات أحداث الشبكة ونقاط النهاية وActive Directory التي تغطي الـ 180 يوماً الماضية للحفاظ على البيانات الجنائية للتحقيقات الجارية.
متوسطة المدى (من 30 إلى 90 يوماً)
تجزئة الشبكة: قم بتنفيذ تجزئة دقيقة صارمة تفصل بين شبكات تكنولوجيا المعلومات الخاصة بالشركات، وبيئات SAP، وشبكات منشآت التصنيع المادية (MES/OT).
تشفير البيانات الخاملة: فرض حماية تشفير آلية لجميع الأدلة التي تستضيف مخططات العملاء أو بيانات تحديد هوية الموظفين.
استراتيجية (أكثر من 90 يوماً)
مواقع عملاء قائمة على الثقة الصفرية: إنشاء مستودعات بيانات مستقلة ومحمية بمصادقة متعددة العوامل ومخصصة تحديداً لإدارة مواصفات العملاء الفرديين (على سبيل المثال، الخاصة بشركة Apple أو Tesla).
المراقبة المستمرة لسلسلة التوريد: نشر حلول موحدة للكشف عن نقاط النهاية والاستجابة لها (EDR) مقترنة بمركز عمليات أمنية للكشف والاستجابة المدارة (MDR) على مدار الساعة طوال أيام الأسبوع لرصد محاولات تجميع البيانات غير الطبيعية والتسريب خارج الحدود على الفور.
تقييم المعلومات
مستوى الثقة: مرتفع (مدعوم بأبحاث عميقة، وتأكيد رسمي من الشركة، ومؤشرات الشبكة المظلمة، والتحقق الفني متعدد المصادر).
الحقائق المؤكدة: حدث تسريب للبيانات بالفعل؛ حيث تم نشر ما يقرب من 630 جيجابايت تحتوي على معايير تصنيع هامة لمصنعي المعدات الأصلية (OEM) على الشبكة المظلمة. وظلت خطوط التصنيع المادية الداخلية غير متأثرة.
أهداف الفاعل: تحقيق مكاسب مالية عبر ابتزاز السمعة التجارية للشركات.
تداعيات أوسع نطاقاً: يشير هذا الاختراق إلى أن الابتزاز المحض للبيانات الذي يستهدف سلاسل التوريد سيظل على الأرجح متجهاً مفضلاً للمجموعات المهدِّدة رفيعة المستوى. ويكمن التهديد الاقتصادي لمراكز التصنيع المتقدمة الآن في المقام الأول في سرقة الملكية الفكرية وليس في التعطيل المؤقت لعمليات المصنع.
لمعرفة المزيد حول كيفية تأمين أصول التكنولوجيا التشغيلية (OT) الخاصة بك، تحقق من حل OT NDR الخاص بنا هنا.
لإعداد إيجاز معلوماتي حول التهديدات السيبرانية الخاصة بالتكنولوجيا التشغيلية (OT)، تواصل معنا هنا.
تحقق من حل المسح الإعلامي للبنية التحتية للتكنولوجيا التشغيلية (OT) الخاصة بك.
قراءات إضافية
الوصول إلى قسم الأدلة التنظيمية
أدلة المعالجة لإصلاح المشكلات الأمنية
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

IE & E Industries Ransomware Claim: What Orova’s Listing Does and Doesn’t Prove
Team Shieldworkz

ادعاء هجوم برامج الفدية على Calmont Wire & Cable لعام 2026: ماذا يعني إدراج Akira للموردين الصناعيين
فريق شيلدوركز

مسودة معيار NIST SP 800-82 Rev 4: ما التغييرات القادمة لفرق أمن التكنولوجيا التشغيلية (OT)؟ (الموعد النهائي لتقديم الملاحظات: 30 نوفمبر)
فريق شيلدوركز

ادعاء هجوم برامج الفدية على Bridgestone HosePower: ما يثبته وما لا يثبته إدراج Pear
فريق شيلدوركز

الهجوم السيبراني على منشآت حفظ الدم في فرنسا 2026: ماذا حدث لغرف التبريد التابعة لمؤسسة الدم الفرنسية (EFS)، وما دلالات ذلك على أمن التكنولوجيا التشغيلية (OT) في الرعاية الصحية
فريق شيلدوركز

شرح تفصيلي لاختراق أماديوس: كيف كشفت بيانات اعتماد مسروقة من مورد واحد بيانات ركاب شركات الطيران في جميع أنحاء آسيا
فريق شيلدوركز







