

تبسيط مستويات الأمان SL1-SL4 في IEC 62443 للدفاع عن البنية التحتية الحيوية
فريق شيلدوركز
إذا كنت تدير منشأة صناعية اليوم، فأنت تعلم بالفعل أن "الفجوة الهوائية" التقليدية لم تعد دفاعاً مستقلاً موثوقاً به. أصبحت التكنولوجيا التشغيلية (OT) وأنظمة التحكم الصناعي (ICS) لديك متصلة بشكل متزايد بشبكات المؤسسات، والسحابة، وأجهزة إنترنت الأشياء الصناعية (IIoT). ورغم أن هذا الاتصال يحقق قفزات هائلة في الكفاءة والصيانة التنبؤية، فإنه يعرض أيضاً الآلات القديمة لمشهد تهديدات شديد الترابط.
سواء كنت مديراً للمصنع، أو مهندس تكنولوجيا تشغيلية (OT)، أو مديراً لأمن المعلومات (CISO)، فإن حماية البنية التحتية الحيوية - من شبكات الكهرباء إلى محطات معالجة المياه ومصانع الإنتاج - لم تعد تقتصر فقط على إبقاء المستخدمين غير المصرح لهم خارج شبكة Wi-Fi الخاصة بالمؤسسة. بل يتعلق الأمر بضمان ألا يؤدي خلل رقمي أو هجوم سيبراني مستهدف إلى حدث مادي كارثي، أو كارثة بيئية، أو تعطل تشغيلي طويل الأمد.
وهنا يأتي دور معيار IEC 62443. وهو المرجع المعترف به عالمياً لتأمين أنظمة الأتمتة والتحكم الصناعية (IACS). ولكن قراءة المعايير الدولية غالباً ما تبدو وكأنها ترجمة للغة أجنبية.
في هذا الدليل الشامل، سنقوم بتفكيك الإطار الأساسي لمعيار IEC 62443، وتوضيح مستويات الأمان الأربعة الحرجة (SL1-SL4)، وتزويدك بتكتيكات عملية خطوة بخطوة للدفاع عن بنيتك التحتية الحيوية.
قبل أن نمضي قدماً، لا تنسَ الاطلاع على منشور مدونتنا السابق حول "الهجوم الذي فشل: دروس مستفادة من حادثة الـ OT الوشيكة في السويد" هنا
المشهد الفريد لأمن التكنولوجيا التشغيلية (OT): لماذا لا تنطبق قواعد تكنولوجيا المعلومات (IT)
قبل أن نغوص في مستويات الأمان، نحتاج إلى معالجة مفهوم خاطئ شائع: لا يمكنك ببساطة نسخ ولصق سياسات أمن تكنولوجيا المعلومات (IT) الخاصة بك على بيئة التكنولوجيا التشغيلية (OT) لديك.
في تكنولوجيا المعلومات التقليدية (IT)، الهدف الأساسي هو حماية سرية البيانات. فإذا اكتشف البنك خرقاً، فقد يقوم النظام تلقائياً بإيقاف تشغيل الخوادم لحماية بيانات العملاء الحساسة.
أما في التكنولوجيا التشغيلية (OT)، فإن الأهداف الأساسية هي التوافر والسلامة. فإذا اكتشف نظام رقمي يدير آلية التبريد في مصنع كيماويات خللاً ما، فإن مجرد إيقاف تشغيله قد يؤدي إلى حدوث انفجار. تعمل أنظمة OT في الوقت الفعلي (غالباً ما يقاس بالمللي ثانية). إن تأخيراً لمدة 100 مللي ثانية ناتج عن فحص مكثف للشبكة أو عملية تشفير قد يعني فشل ذراع آلية في التوقف في الوقت المناسب لتجنب وقوع حادث.
علاوة على ذلك، يتم استبدال أجهزة تكنولوجيا المعلومات عادةً كل ثلاث إلى خمس سنوات، مما يسمح بتحديث البرامج وتصحيحها باستمرار. بينما تم تصميم الأصول الصناعية - مثل التوربينات، والمضخات، وأجهزة التحكم المنطقي القابلة للبرمجة (PLCs) - لتستمر من 20 إلى 30 عاماً. وغالباً ما تعمل على أنظمة تشغيل قديمة تتطلب تدابير تعويضية بدلاً من التحصين المباشر أو التحديث.
إليك توضيح سريع لكيفية اختلاف أولويات تكنولوجيا المعلومات (IT) والتكنولوجيا التشغيلية (OT):
الميزة | أمن تكنولوجيا المعلومات (مثل ISO 27001) | أمن التكنولوجيا التشغيلية (IEC 62443) |
الخطر الرئيسي | سرقة الهوية، فقدان البيانات، الخسارة المالية. | أضرار مادية، كارثة بيئية، خسارة في الأرواح. |
الأولوية القصوى | السرية (خصوصية البيانات). | التوافر والسلامة (الحفاظ على سير العملية بأمان). |
الأداء | غير حساس للوقت (زمن الاستجابة الطويل مزعج ولكنه مقبول). | في الوقت الفعلي / حتمي (التأخير يمكن أن يسبب حوادث مادية). |
دورة حياة الأصول | 3-5 سنوات (أجهزة الكمبيوتر المحمولة، خوادم المؤسسات). | 15-30 سنة (التوربينات، أجهزة PLCs، أنظمة SCADA). |
إستراتيجية التحديث | تحديثات متكررة وتلقائية في كثير من الأحيان. | مجدولة بدقة، نادراً ما يتم تحديثها، وتعتمد بشكل كبير على الضوابط التعويضية. |
بسبب هذه الاختلافات الكبيرة، يعد وجود إطار عمل مخصص مثل IEC 62443 أمراً ضرورياً. فهو يوفر لغة مشتركة لفرق تكنولوجيا المعلومات (IT) والتكنولوجيا التشغيلية (OT) للتعاون بشكل آمن دون المساس بسلامة وموثوقية أرض المصنع.
جوهر معيار IEC 62443: المناطق، والقنوات، والدفاع العميق
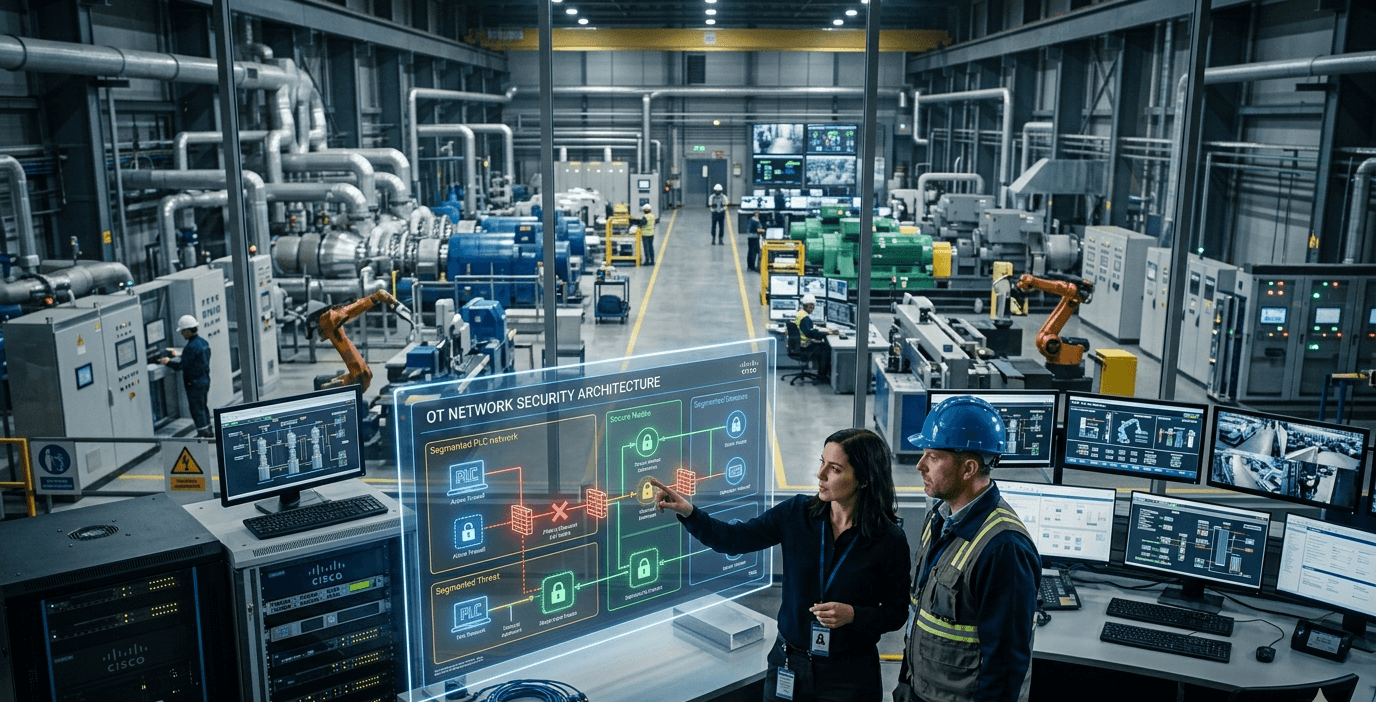
قبل تحديد مستويات الأمان، يجب أن تفهم كيف يقوم معيار IEC 62443 بهيكلة الشبكة. يعتمد المعيار على نموذج تقسيم يُعرف باسم المناطق والقنوات (Zones and Conduits).
إذا اخترق مهاجم شبكة مسطحة وغير مقسمة، فيمكنه الانتقال بسهولة جانبياً من كمبيوتر محمول مخترق خاص بالفواتير مباشرة إلى محطة العمل الهندسية التي تتحكم في صمام مادي. يحد إطار عمل IEC 62443 من هذه الحركة الجانبية من خلال عزل منطقي صارم.
المناطق: هي مجموعات منطقية أو مادية من الأصول (مثل أجهزة PLCs، أو واجهات HMI، أو أجهزة الاستشعار) التي تتشارك في متطلبات أمنية متشابهة. من خلال تجميع هذه الأصول، فإنك تنشئ محيطاً محدداً. فإذا هدد خطر ما منطقة واحدة، فإن التقسيم يبقي التهديد محصوراً، مما يحمي بقية المنشأة.
القنوات: هي مسارات الاتصال الخاضعة للرقابة بين المناطق. وعادة ما يتم التحكم في القناة بواسطة جهاز حدودي، مثل جدار حماية صناعي أو بوابة أحادية الاتجاه.
مثال عملي: تخيل محطة لمعالجة المياه. يمكنك إنشاء "منطقة العمليات العامة" لمحطات عمل المشغلين (تتطلب أماناً متوسطاً) و"منطقة جرعات المواد الكيميائية" لأجهزة الـ PLC التي تدير مستويات الكلور (تتطلب أقصى درجات الأمان). وستحتوي القناة بينهما على جدار حماية مهيأ للسماح فقط باستعلامات قراءة محددة لطلب البيانات. يمكن للمشغلين مراقبة مستويات الكلور على شاشاتهم، ولكن إذا حاولت محطة عمل مخترقة إرسال تغيير في التكوين لإفراغ كلور زائد، فإن القناة تقوم بإسقاط هذه الحركة وتسجيلها صراحةً.
هذا التقسيم هو أساس الدفاع العميق (Defense-in-Depth) - وهو نشر طبقات متعددة ومتداخلة من الضوابط التقنية والمادية والإجرائية بحيث إذا فشلت إحداها، تكون الأخرى جاهزة لتحييد التهديد.
تبسيط مستويات أمان IEC 62443 (SL1 - SL4)
توفر مستويات أمان IEC 62443 خارطة طريق قائمة على المخاطر لتحقيق المرونة الصناعية. وهي تقيس المتانة اللازمة لنظام التحكم والأتمتة الصناعي (IACS) لتحمل التهديدات السيبرانية، وتتدرج من الأخطاء العادية غير المقصودة إلى الهجمات المتطورة للغاية والممولة جيداً.
لا تحتاج إلى تطبيق أعلى مستوى أمان على كل آلة على حدة. بدلاً من ذلك، تقوم بتطبيق المستوى المناسب على مناطق محددة بناءً على المخاطر الفعلية التي تنطوي عليها. دعنا نفصل المستويات الأربعة وما تعنيه لأرض المصنع لديك.
مستوى الأمان 1 (SL1): الحماية من إساءة الاستخدام العادية أو العرضية
مستوى SL1 هو خط الأساس الخاص بك. لم يتم تصميمه لإيقاف مخترق مخصص وذو دوافع خبيثة، بل يحمي من الأخطاء البشرية غير المقصودة، أو التعامل غير المبالي مع البيانات، أو الإجراءات غير الخبيثة.
التهديد: قيام موظف دون قصد بتوصيل محرك أقراص USB مصاب بمحطة عمل هندسية، أو إرسال تكوينات حساسة عبر البريد الإلكتروني إلى الشخص الخطأ، أو تغيير نقطة ضبط الآلة عن غير قصد.
المتطلبات الأساسية:
المصادقة الأساسية (أسماء مستخدمين وكلمات مرور فريدة).
تقسيم الشبكة الأساسي (فصل شبكة تكنولوجيا المعلومات الخاصة بالمؤسسة عن شبكة التكنولوجيا التشغيلية).
تعطيل المنافذ والخدمات غير المستخدمة على الأجهزة الصناعية.
قيود الوصول المادي الأساسية.
تكتيك عملي لمستوى SL1: قم بإلغاء كلمات المرور المشتركة أو الافتراضية (مثل "admin/admin") على جميع أجهزة أرض المصنع على الفور. وتأكد من أن كل مشغل لديه تسجيل دخول فريد، مما يجعل الإجراءات قابلة للتتبع.
مستوى الأمان 2 (SL2): الحماية من الهجمات المتعمدة البسيطة
يمثل مستوى SL2 مستوى الحماية القياسي المطلوب لمعظم المناطق الصناعية العادية. وهو يدافع ضد الانتهاكات المتعمدة من قبل مهاجمين لديهم دوافع منخفضة، وموارد محدودة، ويستخدمون أدوات اختراق عامة ومتاحة على نطاق واسع.
التهديد: هواة الاختراق (script kiddies)، أو برامج الفدية الانتهازية، أو تخمين كلمات المرور، أو هجمات التصيد الاحتيالي الأساسية التي تستهدف محطات عمل المشغلين.
المتطلبات الأساسية:
التحكم في الوصول القائم على الأدوار (RBAC): لا يملك المستخدمون إمكانية الوصول إلا إلى مناطق ووظائف محددة مطلوبة لوظائفهم.
الوصول الآمن عن بعد: تطبيق الشبكات الافتراضية الخاصة (VPNs) مع إدارة قوية للجلسات.
تسجيل الأحداث: يجب أن تنشئ الأنظمة سجلات تدقيق تحمل طابعاً زمنياً لجميع الأحداث ذات الصلة بالأمان.
قفل الجلسات التلقائي: يجب أن تقوم الأنظمة بقفل المستخدمين بعد فترة محددة من عدم النشاط لمنع الاستيلاء المادي على محطة العمل.
تكتيك عملي لمستوى SL2: قم بتطبيق "خادم قفز" (Jump Server) في منطقة منزوعة السلاح (DMZ) لجميع عمليات الوصول عن بعد. لا تسمح أبداً للمهندس أو البائع الخارجي بالاتصال مباشرة من الإنترنت العام ببيئة التكنولوجيا التشغيلية (OT). يجب عليهم الاتصال بخادم القفز أولاً، والمصادقة، ثم الوصول إلى نظام المصنع المحدد.
مستوى الأمان 3 (SL3): الحماية من الهجمات المتعمدة المتطورة
عندما ندخل في مستوى SL3، فإننا ننظر إلى أنظمة البنية التحتية الحيوية حيث يمكن أن يؤدي الاختراق إلى خسارة مالية كبيرة، أو تعطل تشغيلي، أو مخاطر على السلامة. يحمي هذا المستوى من المهاجمين المهرة وذوي الدوافع العالية الذين يمتلكون معرفة خاصة بأنظمة التحكم والأتمتة الصناعية (IACS).
التهديد: عصابات برامج الفدية المستهدفة، أو البرمجيات الخبيثة المخصصة لبروتوكولات OT، أو المهاجمون المهرة الذين يستخدمون اختراقات شبكية متعددة النواقل.
المتطلبات الأساسية:
المصادقة القوية: تعد المصادقة متعددة العوامل (MFA) ضابطاً تعويضياً حاسماً وتوصية قوية لجميع عمليات الوصول عن بعد بموجب مستوى SL3، ويوصى بها بشدة للوصول الإداري المحلي.
الكشف النشط عن التسلل: نشر أدوات متخصصة لمراقبة شبكة OT تفهم البروتوكولات الصناعية (مثل Modbus أو PROFINET) لاكتشاف السلوك الشاذ.
الإنفاذ الصارم للحد الأدنى من الامتيازات: سياسات الوصول حيث لا يتم افتراض الثقة أبداً، حتى داخل الشبكة.
نقل البيانات المشفرة: تأمين البيانات أثناء الانتقال لمنع هجمات "رجل في المنتصف" (Man-in-the-Middle) من تعديل قراءات المستشعرات، حيثما كان ذلك ممكناً تقنياً دون التأثير على زمن الاستجابة.
تكتيك عملي لمستوى SL3: قم بنشر نقاط اختبار الوصول إلى الشبكة (TAPs) لمراقبة حركة مرور شبكة OT بشكل سلبي. تتيح لك المراقبة السلبية اكتشاف البرمجيات الخبيثة المخصصة والأوامر الشاذة دون إضافة زمن استجابة أو المخاطرة بتعطيل الشبكات الحتمية التي تعمل في الوقت الفعلي.
مستوى الأمان 4 (SL4): الحماية من الهجمات المتقدمة / المدعومة من الدول
تم تصميم مستوى SL4 للبيئات التي تواجه أخطر مشهد للتهديدات، مثل توليد الطاقة الحيوية أو خطوط أنابيب النفط والغاز الرئيسية. يدافع هذا المستوى ضد الخصوم الذين يمتلكون موارد هائلة، ودوافع عالية، ومعرفة عميقة ومتخصصة بأنظمة التحكم المحددة لديك.
التهديد: الحرب السيبرانية التي ترعاها الدول، والتهديدات المستمرة المتقدمة (APTs)، وثغرات يوم الصفر (zero-day)، والهجمات المنسقة التي تهدف إلى إحداث تدمير مادي هائل أو اضطراب مجتمعي طويل الأمد.
المتطلبات الأساسية:
الأمان المستند إلى الأجهزة: استخدام وحدات النظام الأساسي الموثوقة (TPM) أو وحدات أمان الأجهزة (HSM) للمصادقة المقاومة للتلاعب على مستوى الأجهزة حيثما أمكن ذلك.
التفويض الثنائي: تتطلب الإجراءات الحرجة (مثل فتح صمام أمان أو إيقاف تشغيل نظام تبريد أساسي) وجود شخصين مفوضين منفصلين للموافقة على الأمر في نفس الوقت.
تسجيل التحقيقات الجنائية المتقدمة: التقاط حركة المرور بالكامل وتحليل الحزم المخزنة في مستودعات آمنة.
الكشف المستمر عن الشذوذ: تحليل السلوك في الوقت الفعلي تقريباً لجميع حركات مرور الشبكة.
تكتيك عملي لمستوى SL4: بالنسبة للمناطق بالغة الأهمية التي يجب أن ترسل بيانات إلى الخارج (مثل إرسال بيانات الأداء إلى سحابة الصيانة التنبؤية)، فكر في استبدال جدران الحماية القياسية ببوابات أحادية الاتجاه (Data Diodes). تسمح هذه الأجهزة المادية فقط بتدفق البيانات إلى الخارج، مما يضع حاجزاً مادياً ضد الأوامر الخبيثة الواردة.
دورة حياة مستوى الأمان (SL): المستويات المستهدفة، والقدرة، والمحققة
عند تطبيق هذه المستويات، من الأهمية بمكان فهم أن "مستوى الأمان" ليس مجرد تصنيف ثابت واحد. في حين تركز أجزاء معينة من معيار IEC 62443 (مثل 62443-3-3) بشكل كبير على وضع متطلبات النظام، فإن إطار العمل الأوسع ومنهجيات تدريب ISA العملية تعتمد على ثلاثة مقاييس متميزة لمساعدتك في تقييم وضعك الأمني:
SL-T (مستوى الأمان المستهدف): هذا هو مستوى الأمان المطلوب الذي تحتاجه لمنطقة معينة، ويتم تحديده من خلال تقييمك الأولي للمخاطر. (مثال: "بناءً على ملف تعريف المخاطر، تتطلب منطقة خلط الكيماويات لدينا مستوى SL-T بقيمة 3.")
SL-C (مستوى أمان القدرة): هذا هو أقصى مستوى من الأمان يمكن لجهاز أو نظام معين تقديمه من الناحية التقنية إذا تم تهيئته بشكل مثالي. (مثال: "جهاز الـ PLC الجديد الذي اشتريناه يحتوي على ميزات مدمجة تمنحه مستوى SL-C بقيمة 3.")
SL-A (مستوى الأمان المحقق): يعمل هذا كمقياس عملي لأمنك الميداني - وهو المستوى الفعلي الذي تم التحقق منه ويعمل حالياً في أرض المصنع لديك. (مثال: "على الرغم من أن جهاز الـ PLC يتمتع بمستوى SL-C بقيمة 3، إلا أننا لم نقم بتمكين ميزات المصادقة المتقدمة بعد، لذا فإن مستوى SL-A التشغيلي لدينا هو 1 فقط.")
هدفك التشغيلي هو مواءمة هذه المقاييس بمرور الوقت بحيث يلبي مستواك المحقق مستواك المستهدف (SL-A ≥ SL-T).
دور الضوابط التعويضية
ماذا يحدث عندما يكون مستوى SL-T المستهدف هو 3، ولكنك تشغل وحدة تحكم توربينات عمرها 20 عاماً ويبلغ أقصى مستوى قدرة لها SL-C بقيمة 1؟ لا يمكنك ببساطة إزالة التوربين واستبداله بسهولة.
بدلاً من ذلك، يمكنك استخدام الضوابط التعويضية. نظراً لأن الأصل القديم لا يمكنه الدفاع عن نفسه بشكل ذاتي، فإنك تبني محيطاً واقياً حوله. حيث تضع الأصل المعرض للخطر في منطقة معزولة تماماً، وتطبق تصفيات بروتوكولية دقيقة عند القناة، وتستخدم التحديث الافتراضي (virtual patching) على مستوى جدار الحماية. ترفع هذه التدابير التعويضية من الأمن المحقق العام للمنطقة دون لمس المعدات القديمة الحساسة.
إستراتيجية تنفيذ عملية قائمة على المخاطر
لا يمكنك تأمين كل شيء دفعة واحدة دون أن يؤدي ذلك إلى توقف الإنتاج تماماً. يتطلب تطبيق معيار IEC 62443 نهجاً عملياً قائماً على المخاطر. إليك كيف نوصي في Shieldworkz بهيكلة سير عمل التنفيذ لديك:
الخطوة 1: تشكيل فريق متعدد الوظائف
لم يعد الأمن السيبراني مجرد مشكلة تتعلق بتكنولوجيا المعلومات. يجب أن يضم فريق التقييم لديك متخصصين في أمن تكنولوجيا المعلومات، ومهندسي تكنولوجيا تشغيلية (OT)، ومديري إنتاج، وخبراء في هذا المجال يفهمون الواقع المادي للآلات.
الخطوة 2: تحديد النظام قيد الدراسة (SuC)
حدد بوضوح حدود النظام الذي تقوم بتحليله. واحتفظ بجرد شامل للأصول يتضمن الأجهزة، والبرامج، وإصدارات البرامج الثابتة، والموقع المادي للأصول.
الخطوة 3: العزل والتقسيم المنطقي (تحديد المناطق والقنوات)
قم بتجميع أصولك المدرجة في مناطق منطقية بناءً على مدى أهميتها ووظيفتها. وقم بتوثيق كل مسار اتصال فردي (قناة) بين هذه المناطق. وإذا لم يكن مسار الاتصال ضرورياً بشكل صارم للإنتاج، فقم بإلغائه.
الخطوة 4: إجراء تقييم لمخاطر سيناريو الحالة الأسوأ
لكل منطقة، قم بتقييم احتمالية التهديد وتأثيره. وانظر إلى ما هو أبعد من فقدان البيانات المالية. واسأل: ماذا يحدث لسلامة البشر إذا تم اختراق جهاز الـ PLC هذا؟ ما هو التأثير البيئي إذا تم فتح هذا الصمام قسراً؟
الخطوة 5: تحديد مستويات الأمان المستهدفة (SL-T)
بناءً على سيناريوهات الحالة الأسوأ، حدد مستوى أمان مستهدف (SL) لكل منطقة وقناة.
الخطوة 6: نشر ضوابط التخفيف والضوابط التعويضية
ابدأ بتطبيق المتطلبات الأساسية للمستويات المستهدفة لديك. وقم بنشر جدران حماية صناعية مخصصة، وتشديد بروتوكولات الوصول عن بعد، وإعداد مراقبة مركزية لشبكة OT.
قائمة مراجعة معيار IEC 62443 العملية
لمساعدتك على الانتقال من النظرية إلى التطبيق، قمنا بتصنيف نقاط الضعف الشائعة حسب درجة استعجالها. استخدم قائمة المراجعة هذه لبناء خرائط طريق أمن التكنولوجيا التشغيلية (OT) الفورية وطويلة الأجل.
عناصر المخاطر الحرجة (يتم معالجتها في غضون 24-72 ساعة)
هذه هي نقاط الضعف التي تهدد التشغيل الآمن الفوري لمصنعك.
[ ] إلغاء الشبكات المسطحة: تأكد من وجود جدار حماية محصن يفصل بصرامة بين شبكة تكنولوجيا المعلومات الخاصة بالمؤسسة وشبكة OT/SCADA.
[ ] إلغاء الوصول المباشر عن بعد: تعطيل جميع الاتصالات المباشرة عن بعد (مثل تطبيقات سطح المكتب البعيد المخصصة للمستهلكين أو بروتوكول RDP غير المدار) بأصول OT. وتوجيه جميع عمليات الوصول الخارجية عبر خادم قفز آمن.
[ ] فرض المصادقة القوية: فرض مصادقة صارمة (مثل المصادقة متعددة العوامل MFA) لأي جلسة عن بعد تدخل بيئة OT.
[ ] إزالة بيانات الاعتماد الافتراضية: تدقيق جميع أجهزة PLCs، وواجهات HMIs، ومحولات الشبكة للتأكد من تغيير كلمات مرور المصنع الافتراضية إلى كلمات مرور قوية وفريدة.
عناصر المخاطر المتوسطة (يتم معالجتها في غضون 3-6 أشهر)
هذه المشكلات تضعف مرونتك العامة ورؤيتك للشبكة.
[ ] إكمال جرد الأصول الخاص بك: بناء جرد ديناميكي يتتبع ليس فقط الأجهزة، بل أيضاً إصدارات البرامج الثابتة، ومالكي المكونات، ومستويات الأهمية.
[ ] إنشاء التحديث الافتراضي (Virtual Patching): بالنسبة للأنظمة القديمة غير القابلة للتحديث، قم بتهيئة أنظمة منع التسلل (IPS) لحظر الثغرات المعروفة عند حدود الشبكة.
[ ] نشر المراقبة السلبية: تطبيق نظام كشف التسلل (IDS) من الدرجة الصناعية لمراقبة حركة مرور الشبكة بحثاً عن السلوك الشاذ دون التأثير على زمن الاستجابة.
[ ] إضفاء الطابع الرسمي على إدارة التغيير: تأكد من عدم إمكانية تغيير أي قاعدة لجدار الحماية أو منطق الـ PLC دون مراجعة رسمية، وموافقة، وإجراء موثق للتراجع عن التغيير.
عناصر المخاطر المنخفضة (صيانة مستمرة)
تضمن هذه الإجراءات عدم تدهور وضعك الأمني بمرور الوقت.
[ ] مراجعات السجلات الروتينية: جدولة مراجعات أسبوعية أو شهرية لسجلات الوصول وتنبيهات SIEM لتحديد التهديدات التي تتحرك ببطء.
[ ] تدريب مخصص للتكنولوجيا التشغيلية (OT): إجراء تدريبات دورية للتوعية بالأمن السيبراني مصممة خصيصاً لمشغلي ومهندسي أرض المصنع (مثل التعرف على محاولات التصيد الاحتيالي المتخصصة، والتعامل الآمن مع أجهزة USB).
[ ] تجارب استعادة النسخ الاحتياطية: لا تكتفِ بنسخ بياناتك احتياطياً فحسب - بل اختبر بانتظام قدرتك على استعادة تكوينات SCADA الحيوية ومنطق الـ PLC من تلك النسخ الاحتياطية في سيناريو يحاكي كارثة حقيقية.
[ ] تحديث التوثيق: مراجعة مخططات الشبكة بشكل روتيني للتأكد من أنها تعكس بدقة التكوين المادي والمنطقي الفعلي لأرض المصنع لديك.
إن تأمين البنية التحتية الحيوية ليس مشروعاً يتم لمرة واحدة؛ بل هو دورة حياة مستمرة من التقييم، والتنفيذ، والمراقبة. يوفر معيار IEC 62443 إطاراً قوياً ومعترفاً به عالمياً لضمان بقاء بيئاتك الصناعية آمنة، ومرنة، وقابلة للتشغيل في مواجهة مشهد التهديدات المتطور.
من خلال الابتعاد عن محيطات تكنولوجيا المعلومات التقليدية واعتماد نهج يركز على التكنولوجيا التشغيلية (OT) - باستخدام المناطق والقنوات، ومستويات الأمان المستهدفة (SL1-SL4)، والضوابط التعويضية الصارمة - يمكنك تقليل تعرضك للهجمات المادية السيبرانية المدمرة بشكل كبير.
هل أنت مستعد للدفاع عن بنيتك التحتية الحيوية؟ في Shieldworkz، نحن متخصصون في ترجمة أطر العمل المعقدة إلى واقع تشغيلي. ونحن نتفهم أن الأمن يجب ألا يضر أبداً بأداء المصنع.
اتخذ الخطوة التالية في رحلة أمن الـ OT الخاصة بك اليوم. اطلب عرضاً تجريبياً مع خبراء أمن الـ OT في Shieldworkz لمعرفة كيف يمكن لحلولنا رسم خريطة لشبكتك، وتحديد نقاط الضعف، وتأمين أرض المصنع لديك دون تعطيل ثانية واحدة من الإنتاج.
موارد إضافية
الدليل الشامل للكشف عن الشبكة والاستجابة لها NDR في عام 2026 هنا
تقرير قابل للتنزيل حول حادثة سترايكر السيبرانية هنا
أدلة المعالجة هنا
أفضل الممارسات لأمن التكنولوجيا التشغيلية (OT) وإرشادات تقييم المخاطر هنا
قائمة مراجعة تقييم مخاطر OT/ICS القائمة على معيار IEC 62443 لقطاع تصنيع الأغذية والمشروبات هنا
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

What the French supermarket cyberattack reveals about OT security

Prayukth K V

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz







