شيلدووركز في ضيافة تيك إنسايدر
Shieldworkz في دائرة الضوء: تغطية اختراق بيانات مجموعة مطارات مانشستر، وما تعنيه ادعاءات FulcrumSec لأمن البنية التحتية الحيوية
في أواخر أغسطس 2026، كشفت مجموعة مطارات مانشستر (MAG)، المشغلة لمطار مانشستر ومطار لندن ستانستيد ومطار إيست ميدلاندز، عن خرق للبيانات أثر على ما يقرب من 8.7 مليون عميل. وبعد أيام قليلة، أعلنت مجموعة تطلق على نفسها اسم FulcrumSec مسؤوليتها في تقرير نشرته منصة BleepingComputer، مشيرة إلى أنها قامت بتسريب حوالي 86 جيجابايت من البيانات، بما في ذلك ما يقرب من 200,000 سجل مرتبطة بخطط السفر القادمة لعام 2026. وتذكر المجموعة أنها تمكنت من الوصول من خلال بيانات اعتماد واجهة برمجة تطبيقات Iterable المكشوفة والمدمجة في لغة جافا سكريبت من جانب العميل، وهو تكامل لمنصة تسويق وليس نظامًا تشغيليًا أو بالغ الأهمية للسلامة.
وقد تم ذكر Shieldworkz كأحد المصادر في هذا القطاع، إلى جانب BleepingComputer وBBC وBitdefender ومجلة Security Magazine، والتي ساهمت تقاريرها وتحليلاتها في صياغة الفهم العام للحادث. تلخص هذه الصفحة هذا الخرق، وتضعه في سياق النقاش الأوسع حول الأمن السيبراني المرتبط بالبنية التحتية، وتوضح المنظور الذي تقدمه Shieldworkz للمؤسسات التي تعمل على تأمين البيئات المعقدة وذات القيمة العالية مثل المطارات.
أهمية هذه التغطية
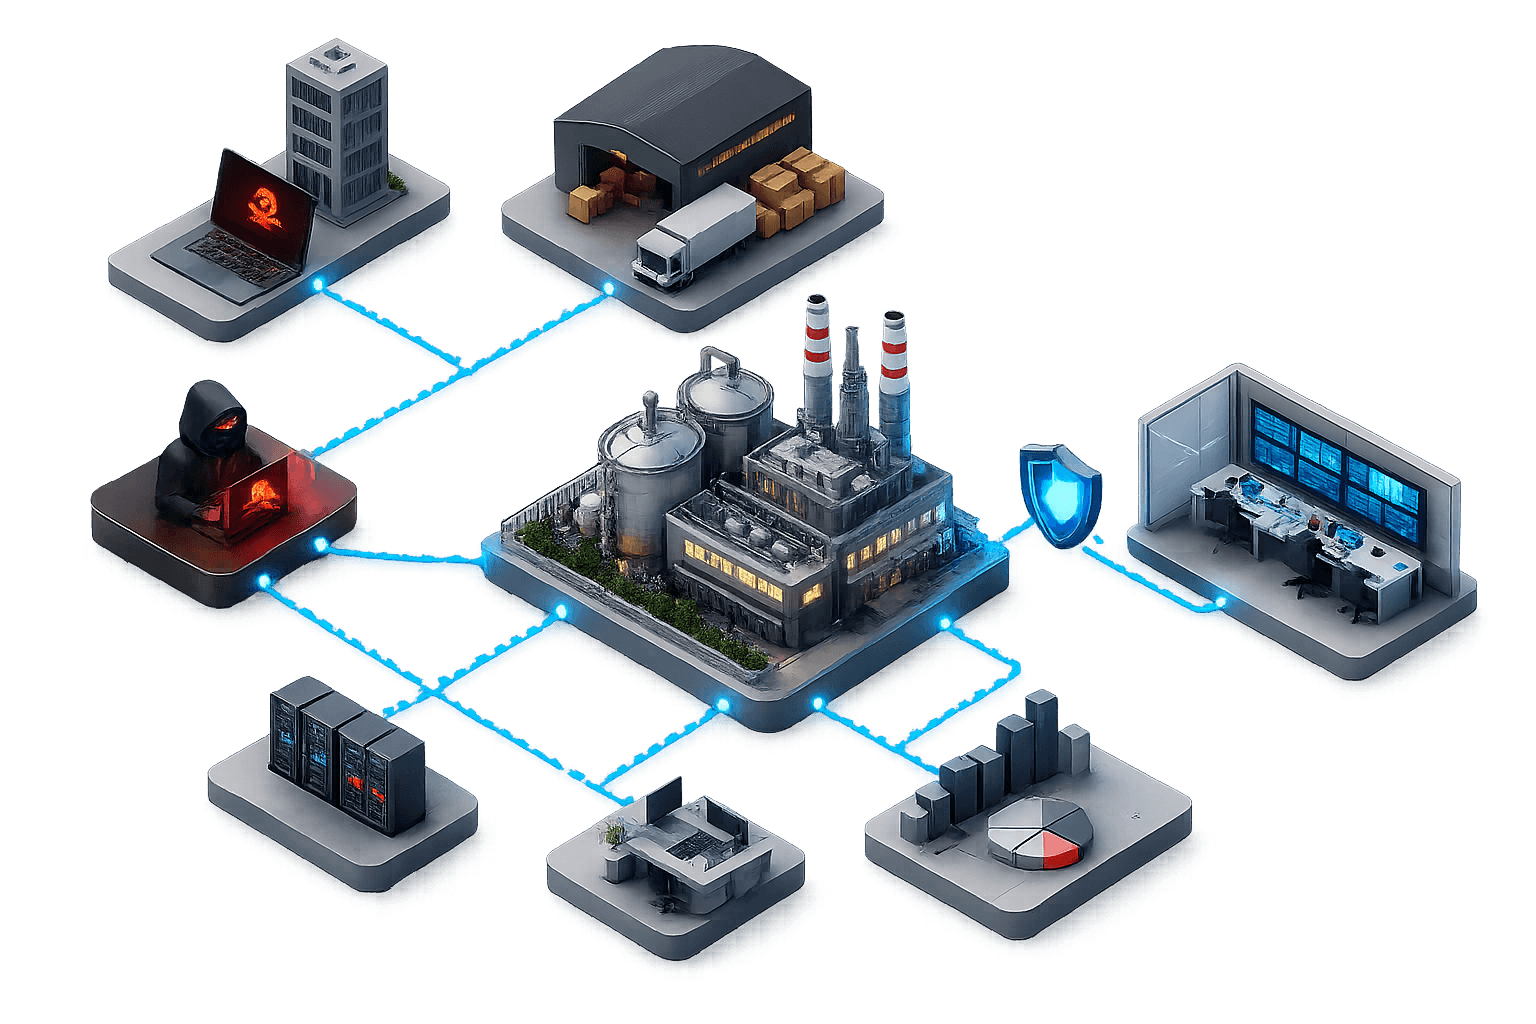
تحتل المطارات مكانة فريدة في مشهد الأمن السيبراني: فهي تُصنف على أنها بنية تحتية بالغة الأهمية في معظم السلطات القضائية، ومع ذلك فإن جزءاً كبيراً من سطح الهجوم الخاص بها - مثل أنظمة الحجز، وبرامج الولاء، ومنصات التسويق، وبوابات شبكات Wi-Fi - يندرج تحت تكنولوجيا المعلومات القياسية للمؤسسات (IT)، وليس التكنولوجيا التشغيلية (OT) التي تدير المدارج أو أنظمة الأمتعة أو تنسيق حركة الملاحة الجوية. وتوضح حادثة مجموعة مطارات مانشستر (MAG) هذا الانقسام تماماً.
وبحسب رواية MAG نفسها، فإن الخرق لم يمس أنظمة سلامة الطيران أو بيانات الدفع أو كلمات المرور. بل وصل إلى منصة موجهة للعملاء تُستخدم لحجز مواقف السيارات، والصالات، وخدمات المسار السريع (Fast Track). وتشير ادعاءات شركة FulcrumSec، إذا كانت دقيقة، إلى أن حجم الاختراق كان أوسع وأعمق مما تم الكشف عنه في البداية - ليشمل ملفات تعريف العملاء الموحدة، وسجلات الحجز، ومسارات الرحلات المستقبلية.
هذا التمييز مهم جداً للطريقة التي يحدد بها قطاع الأمن السيبراني - وشركة Shieldworkz على وجه الخصوص - المخاطر. فالاختراق الذي لا يهدد الأنظمة التشغيلية مطلقاً لا يزال بإمكانه أن يؤدي إلى:
توليد مخاطر تنظيمية هائلة (يقوم مكتب مفوض المعلومات في المملكة المتحدة (UK ICO) بتقييم القضية بموجب اللائحة العامة لحماية البيانات (GDPR) وقانون حماية البيانات)
تمكين هجمات التصيد الاحتيالي والهندسة الاجتماعية عالية الاستهداف، حيث يمكن للمهاجمين الاستشهاد بحجوزات وتواريخ سفر حقيقية
ينطوي على مخاطر تتعلق بالأمن المادي، حيث إن معرفة وقت سفر شخص ما على وجه الدقة هي معلومات ذات قيمة تتجاوز مجرد الاحتيال
تقويض الثقة العامة في مشغل مسؤول عن تقديم خدمات تسهيلية، وفي الوقت نفسه، عن إدارة بنية تحتية حيوية لقطاع النقل
وجهة نظر Shieldworkz
يتركز العمل المستمر لشركة Shieldworkz على الأمن السيبراني للتكنولوجيا التشغيلية (OT) والأمن السيبراني الصناعي لمشغلي البنية التحتية الحيوية، وهي قطاعات يمكن أن تتجاوز فيها عواقب أي اختراق مجرد تسريب البيانات لتصل إلى حدوث اضطراب مادي وتشغيلي. ومن خلال هذا المنظور، تُعد حادثة MAG دراسة حالة مفيدة وليست حدثًا مباشرًا يتعلق بالتكنولوجيا التشغيلية.
إن السبب الجذري المزعوم، والمتمثل في كشف اعتماد واجهة برمجة التطبيقات (API) لمنصة مشاركة العملاء التابعة لجهة خارجية في كود خاص بالعميل، هو نمط تألفه جيدًا فرق أمن الصناعة والبنية التحتية من خلال تقييمات مخاطر تقارب تكنولوجيا المعلومات والتكنولوجيا التشغيلية (IT/OT). فبيانات الاعتماد، وعمليات التكامل، وتدفقات البيانات التي تبدو محصورة في "الجانب التسويقي للمؤسسة" غالبًا ما تكون أقرب إلى الشبكات التشغيلية الأساسية مما توحي به المخططات التنظيمية، لا سيما لدى المشغلين الذين يديرون هوية مشتركة، أو شبكة مشتركة، أو بنية تحتية لإدارة الموردين عبر وحدات الأعمال.
من منظور شيلدووركس (Shieldworkz)، يعزز هذا الحادث العديد من المبادئ التي ترتكز عليها أيضاً أطر عمل مثل IEC 62443 الخاصة بأمن أنظمة التحكم والأتمتة الصناعية، على الرغم من أن هذا الخرق الأمني بالتحديد يقع خارج النطاق المباشر لمعيار IEC 62443:
انضباط تقسيم الشبكات: يجب ألا يكون لأنظمة التسويق الموجهة للعملاء مسار محتمل يؤدي إلى الشبكات التشغيلية أو الشبكات المتعلقة بالسلامة، ويجب اختبار هذا الفصل وعدم افتراضه.
إدارة مخاطر الجهات الخارجية وواجهات برمجة التطبيقات (APIs): تُعد عمليات تكامل الموردين (مثل تطبيق Iterable في هذه الحالة) مساحة هجوم متنامية عبر بيئات تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT) على حدٍ سواء، وتستحق ممارسات حماية بيانات الاعتماد لهذه التكاملات نفس مستوى التدقيق الممنوح لحسابات الوصول عن بُعد في البيئات الصناعية.
شفافية الحوادث: تؤكد الفجوة بين الإفصاح المؤكد لشركة MAG وادعاءات شركة FulcrumSec على أهمية تحديد النطاق الدقيق وفي الوقت المناسب للحادث من أجل الحفاظ على المكانة التنظيمية وثقة الجمهور على حد سواء، وهو درس ذو صلة متساوية بمشغلي البنية التحتية الحيوية الذين يديرون الاستجابة لحوادث التكنولوجيا التشغيلية (OT).
لماذا تكتسب هذه الجائزة أهمية بالغة
إن الاستشهاد بـ Shieldworkz إلى جانب وسائل إعلامية مرموقة مثل BleepingComputer، وBBC، وBitdefender، وSecurity Magazine يؤكد أن تحليلات الشركة تُعد صوتاً موثوقاً وذا أهمية في التقارير السائدة عن الاختراقات الأمنية، وليس فقط ضمن الأوساط المتخصصة في الأمن السيبراني الصناعي والأنظمة التشغيلية (OT). بالنسبة لشركة ينصب تركيزها الأساسي على حماية البنية التحتية الحيوية، فإن الظهور في التغطيات الإعلامية لحادث يؤثر على مشغل نقل رئيسي ينقل هذه المصداقية إلى جمهور أوسع، بما في ذلك قادة أمن المؤسسات الذين قد لا يتابعون عادةً التعليقات المتخصصة في الأنظمة التشغيلية. كما يعكس ذلك اعترافاً أوسع في قطاع الأمن السيبراني بأن مخاطر أمن تكنولوجيا المعلومات (IT) والأنظمة التشغيلية (OT) باتت تتقارب، وأن الشركات التي تمتلك خبرة عميقة في الأمن السيبراني الصناعي لديها رؤى قيمة تقدمها حتى في الحوادث التي تبدأ في أنظمة المؤسسات التقليدية.
النقاط الرئيسية المستخلصة من التغطية
الحادثة نفسها، نطاق أوسع: إن ادعاء شركة FulcrumSec في 30 أغسطس ليس خرقاً أمنياً جديداً، بل هو إعادة توصيف وتوسيع لنطاق الحادثة التي كشفت عنها مجموعة MAG في 27 أغسطس، حيث يُزعم الآن سرقة 86 جيجابايت مقارنة بالحقول المحدودة المؤكدة من جانب MAG.
نقطة الدخول كانت تكاملاً تسويقياً، وليس تكنولوجيا التشغيل (OT): يبرز مسار الهجوم المزعوم، والمتمثل في كشف بيانات اعتماد واجهة برمجة التطبيقات (API) الخاصة بـ Iterable في كود جافا سكريبت من جانب العميل، مدى خطورة التعرض لبيانات اعتماد برمجيات الخدمة (SaaS) وواجهة برمجة التطبيقات (API) كتهديد مستمر ومستهان به.
هناك اختلاف كبير بين البيانات المؤكدة والمزعومة: أكدت مجموعة MAG رسائل البريد الإلكتروني، وأرقام الهواتف، والرموز البريدية، وتسجيلات المركبات؛ بينما تدعي FulcrumSec وجود ملفات شخصية موحدة وحوالي 200,000 سجل سفر مستقبلي، ولم يتم التحقق من أي من الرقمين بشكل مستقل.
لا تشتمل على بيانات الدفع أو جواز السفر: صرحت MAG بأن تفاصيل الحسابات البنكية، وبيانات البطاقات، وكلمات المرور، وأرقام جوازات السفر لم تكن مخزنة على الإطلاق في النظام المتأثر.
يتحمل مشغلو البنية التحتية الحيوية مخاطر هائلة: فحتى الاختراقات غير التشغيلية في المطارات تستدعي تدقيقاً تنظيمياً (مثل تقييم مكتب مفوض المعلومات - ICO)، وتفرض مخاطر تمس السمعة، وتترتب عليها تداعيات تتعلق بالأمن المادي ترتبط بالكشف عن أنماط السفر.
الابتزاز دون تشفير هو الأسلوب المهيمن: يظهر تهديد FulcrumSec بنشر البيانات بدلاً من نشر برمجيات فدية اتجاهاً أوسع في عام 2026 نحو ابتزاز سرقة البيانات بدلاً من الهجمات المسببة للاضطراب.

حول Shieldworkz
تساعد Shieldworkz المنظمات في تأمين تكنولوجيا العمليات (OT) وإنترنت الأشياء (IoT) والأنظمة السيبرانية الفيزيائية (CPS) عبر البنية التحتية الصناعية والوطنية. يجمع فريق أبحاث التهديدات بين التليمترات القطاعية الواعية، والكشف المعتمد على البحث، والاستجابة الفعالة للحوادث للكشف عن نقاط الضعف الخفية وبناء طرق استرداد مرنة.
قم بزيارة موقعنا: https://shieldworkz.com
للاستفسارات الصحفية والمقابلات مع الخبراء، تواصل مع: info@shieldworkz.com
ابقَ متقدماً على تهديدات الغد مع Shieldworkz، شريكك في الأمن السيبراني الاستباقي للتكنولوجيا التشغيلية (OT).
تعرف على المزيد & الموارد
قم بزيارة موقعنا: https://shieldworkz.com
للاستفسارات الصحفية والمقابلات مع الخبراء، تواصل مع: info@shieldworkz.com
ابقَ متقدماً على تهديدات الغد مع Shieldworkz، شريكك في الأمن السيبراني الاستباقي للتكنولوجيا التشغيلية (OT).
تعرف على المزيد & الموارد
اقرأ المقال الإخباري