Shieldworkz في ضيافة مجلة The Supply Chainer
Shieldworkz في تسليط ضوء من The Supply Chainer: برمجيات فدية لم تعد بحاجة للوصول إلى نظام التحكم لإغلاق المنشأة الصناعية
تم تسليط الضوء مؤخراً على شركة Shieldworkz في مجلة The Supply Chainer، حيث تناولت التحول الذي تشهده فرق الأمن بشكل متزايد على أرض الواقع: لم تعد برمجيات الفديو الخبيثة بحاجة إلى الوصول إلى أنظمة التحكم في المصنع لإيقاف تشغيله بعد الآن. بل أصبح المهاجمون يجدون أنه من الفعال والمؤثر بنفس القدر - وغالباً ما يكون أسهل - استهداف الموردين والمدمجين واتصالات البائعين التي تحيط ببيئات تكنولوجيا العمليات (OT). وفي هذا التقرير، يوضح برايوكث سبب أهمية نهج الدفاع المتعمق المستند إلى معيار IEC 62443، وما يتعين على قادة المصانع والعمليات الآن مراقبته خارج غرفة التحكم نفسها. اقرأ التغطية الكاملة ورؤية Shieldworkz أدناه.
أهمية هذه التغطية
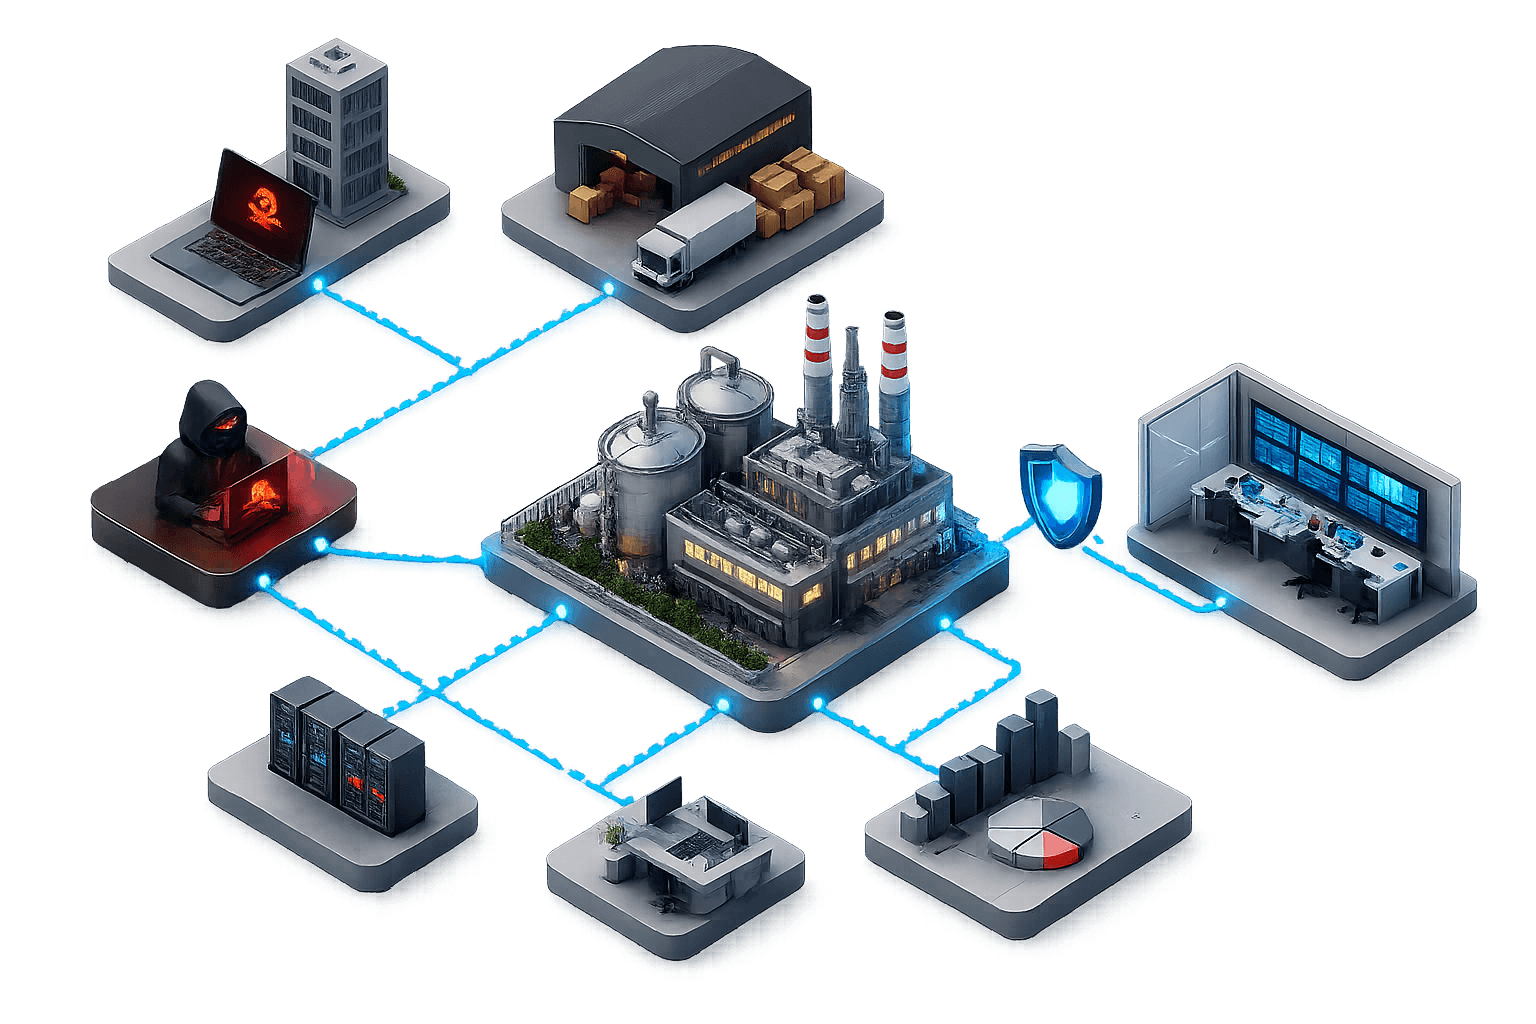
تكمن أهمية هذه التغطية في كونها تتحدى فرضيةً طالما بنى قطاع الصناعة سنوات من خططه الدفاعية عليها، وهي أن تأمين غرف التحكم وحمايتها أمرٌ كافٍ. إذ يُظهر السيناريو الذي تطرق إليه تقرير "ذا سبلاي تشينر" كيف يمكن أن تتوقف المنشأة الصناعية تماماً عن العمل دون المساس بأنظمة تكنولوجيا العمليات (OT) الخاصة بها على الإطلاق، وذلك لمجرد توقف أنظمة الأعمال التي يعتمد عليها المورد. وبالتزامن مع ما توصلت إليه أبحاث "تشيك بوينت ريسيرش" حول قفزة بلغت 56% على أساس سنوي في هجمات برامج الفدية التي تستهدف الشركات المصنعة، فإن هذا الطرح يؤكد أن النطاق الفعلي المعرض للهجمات قد انتقل بهدوء إلى الخارج، ليستهدف الموردين، وجهات الدمج والتكامل، وأنظمة الأعمال المحيطة بتكنولوجيا العمليات، بدلاً من تلك الموجودة بداخلها.
يمكن أن تتوقف المنشأة عن العمل دون أن يمس أي مهاجم نظام التحكم المنطقي المبرمج (PLC) أو واجهة الآلة والبشر (HMI)، حيث يأتي التعطيل بالكامل من خارج نظام التحكم.
تبدأ ميزة "سلسلة التوريد" بسيناريو تدركه الفرق الأمنية بشكل متزايد: تعرض مورد معدات من المستوى الثاني لهجوم برامج فدية خلال عطلة نهاية الأسبوع، وبحلول يوم الاثنين، توقف المصنع الذي يدعمه عن العمل تماماً، ليس بسبب خرق في نظام التحكم، ولكن لأن أنظمة إدارة الطلبات والدعم الهندسي الخاصة بالمورد قد توقفت عن العمل.
ومع توقف تلك الأنظمة، لن يتم شحن أي قطع غيار، ولا إرسال أي تحديثات للبرامج الثابتة، ولا إرسال أي فنيين، مما يترك المصنع متوقفاً عن العمل نتيجة لذلك، وليس بسبب هجوم مباشر.
ومع توقف تلك الأنظمة، لن يتم شحن أي قطع غيار، ولا إرسال أي تحديثات للبرامج الثابتة، ولا إرسال أي فنيين، مما يترك المصنع متوقفاً عن العمل نتيجة لذلك، وليس بسبب هجوم مباشر.
وبالاستناد إلى أبحاث «تشيك بوينت» (Check Point Research)، يشار في المقال إلى أن هجمات برامج الفدية ضد الشركات المصنّعة قد ارتفعت بنسبة 56% على أساس سنوي في عام 2025، لتصل إلى 1,466 حادثة.
ويُعزى هذا الارتفاع إلى تقادم البنية التحتية لتكنولوجيا العمليات (OT)، وتشعب شبكات الموردين، والوصول المتزايد لبرمجيات الفدية كخدمة.
وجهة نظر Shieldworkz
صرح برايوقث كيه في (Prayukth K V)، مدير منطقة الاتحاد الأوروبي في شيلدووركس (Shieldworkz)، لـ The Supply Chainer بأنه عندما يتوقف المهاجمون عن استهداف أنظمة التحكم بشكل مباشر، يصبح التحدي الحقيقي هو الاحتواء وليس مجرد الوقاية. وأشار إلى استراتيجية الدفاع المتعمق بموجب معيار IEC 62443، حيث توضع الأصول الحيوية خلف مناطق مراقبة تحد من مدى انتشار الاختراق.
كما أشار أيضاً إلى تحول في المسؤولية على مستوى المنشآت، حيث يتعين على قادة العمليات الآن مراقبة المخاطر مثل الوسائط القابلة للإزالة غير المراقبة وحركة المرور غير الخاضعة للتدقيق بين تكنولوجيا المعلومات (IT) والتكنولوجيا التشغيلية (OT)، مع أهمية الحفاظ على سلامة الأصول والرؤية المستمرة بقدر أهمية أي إجراء تحكم فردي آخر.
وربط المقال ذلك بتحول ذي صلة في الوصول عن بُعد للموردين، حيث أشار المدير التكنولوجي لشركة زونا سيستمز (Xona Systems) إلى الانتقال من وصول الفنيين القائم على الشبكات الافتراضية الخاصة (VPN) إلى اتصالات قائمة على الجلسات وبوابات معتمدة، وهو اتجاه يحاكي نهج شيلدووركس القائم على المناطق المعزولة.
والأبرز من ذلك، حذر برايوقث من أن أي اختراق يبدأ عند أحد الموردين لا يظل محصوراً هناك، بل يمكنه الوصول إلى شبكات الشركات، أو مراكز عمليات الأمن السيبراني (SOC) على المستوى الوطني، أو أنظمة المنشآت الحساسة مثل النسخ الاحتياطية، حيث يمكن تعديل البيانات أو استخراجها.
لماذا تكتسب هذه الجائزة أهمية بالغة
إن اختيارنا للمشاركة في هذا التقرير لم يكن وليد الصدفة، فقد توجهت منصة The Supply Chainer إلى Shieldworkz خصيصاً لأن الأمن السيبراني للمنشآت الصناعية وإنترنت الأشياء (IoT) يمثلان صلب تركيز الشركة، كما تعكس إجابة برايوكت (Prayukth) منظوراً راسخاً نابعاً من العمل الفعلي داخل بيئات التكنولوجيا التشغيلية (OT)، وليس مجرد تقديم تعليقات من الخارج. وبالنسبة لمطبوعة يقرأها صناع القرار في قطاعي سلاسل الإمداد والعمليات، فإن ارتكاز الجوهر التقني للقصة على نهج Shieldworkz القائم على الاحتواء أولاً (containment-first) يشير إلى المكانة المرموقة التي تحظى بها الشركة في الحوار السائد في هذا القطاع؛ ليس مجرد مورد فحسب، بل كمصدر موثوق للتوجيهات الرصينة القائمة على المعايير المعتمدة. كما يعزز هذا الأمر التوجه الذي تتبعه Shieldworkz في تطوير خدماتها الخاصة، وهو أن أمن التكنولوجيا التشغيلية اليوم يعتمد بشكل أقل على جدار حماية واحد محصن، وبشكل أكبر على مناطق مهيكلة ومراقبة، وضوابط وصول أكثر صرامة للموردين، ورؤية مستمرة وشاملة عبر بيئة المصنع الممتدة.
لقد تواصلت شركة Supply Chainer مع Shieldworkz خصيصاً لتركيزها الأساسي على الأمن السيبراني للمجالات الصناعية وإنترنت الأشياء (IoT).
تَعكس رؤية "برايوكث" (Prayukth) خبرة تشغيلية مباشرة في مجال التكنولوجيا التشغيلية (OT)، وليست مجرد تعليقات خارجية.
إن ترسيخ الجوهر الفني لهذه القصة يؤكد مكانة شيلدووركس (Shieldworkz) كمصدر موثوق ومتوافق مع المعايير المعتمدة لصحفيي وممارسي الأمن السيبراني.
تُعزز هذه التغطية التوجه الاستراتيجي الخاص بشركة Shieldworkz: مناطق منظمة ومراقبة، وضوابط أكثر صرامة على وصول الموردين، ورؤية مستمرة على محيط أمني موحد ومحصن.
النقاط الرئيسية المستخلصة من التغطية
تتسبب برمجيات الفدية بشكل متزايد في تعطيل المصانع بطريقة غير مباشرة من خلال ضرب الأنظمة التجارية للموردين، وليس أنظمة التحكم الخاصة بالمصانع نفسها.
سجلت مؤسسة «تشيك بوينت ريسيرش» (Check Point Research) ارتفاعاً بنسبة 56% على أساس سنوي في هجمات برامج الفدية الضارة التي استهدفت الشركات المصنعة في عام 2025، لتصل إلى ما مجموعه 1,466 حادثة.
أوصى برايوكث كيه في، ممثل شركة Shieldworkz، بتبني نهج الدفاع الشامل المتعمق المتوافق مع معيار IEC 62443، وذلك باستخدام مناطق خاضعة للمراقبة لاحتواء عمليات الاختراق وليس مجرد منعها.
يحتاج قادة المصانع والعمليات التشغيلية الآن إلى رؤية واضحة للمخاطر الموسعة: الوسائط القابلة للإزالة غير المراقبة، وحركة المرور غير الخاضعة للفحص بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية (IT-to-OT)، وممارسات الوصول عن بُعد الخاصة بالبائعين.
إن الاختراق الذي يبدأ من جهة موردة أو مدمج أنظمة يمكن أن يتجاوز حدوده الأصلية بكثير، ليصل إلى الشبكات المؤسسية، أو مراكز عمليات الأمن السيبراني (SOC) على المستوى الوطني، أو المناطق الحساسة مثل أنظمة النسخ الاحتياطي.
إن التحول الصناعي الذي وصفته شركة Shieldworkz، من وصول البائعين الدائم عبر شبكات VPN إلى اتصالات قائمة على الجلسات وبموافقة مسبقة، يعكس توجهاً أوسع نطاقاً للابتعاد عن وصول الأطراف الخارجية غير الخاضع للمراقبة.

حول Shieldworkz
تساعد Shieldworkz المنظمات في تأمين تكنولوجيا العمليات (OT) وإنترنت الأشياء (IoT) والأنظمة السيبرانية الفيزيائية (CPS) عبر البنية التحتية الصناعية والوطنية. يجمع فريق أبحاث التهديدات بين التليمترات القطاعية الواعية، والكشف المعتمد على البحث، والاستجابة الفعالة للحوادث للكشف عن نقاط الضعف الخفية وبناء طرق استرداد مرنة.
قم بزيارة موقعنا: https://shieldworkz.com
للاستفسارات الصحفية والمقابلات مع الخبراء، تواصل مع: info@shieldworkz.com
ابقَ متقدماً على تهديدات الغد مع Shieldworkz، شريكك في الأمن السيبراني الاستباقي للتكنولوجيا التشغيلية (OT).
تعرف على المزيد & الموارد
قم بزيارة موقعنا: https://shieldworkz.com
للاستفسارات الصحفية والمقابلات مع الخبراء، تواصل مع: info@shieldworkz.com
ابقَ متقدماً على تهديدات الغد مع Shieldworkz، شريكك في الأمن السيبراني الاستباقي للتكنولوجيا التشغيلية (OT).
تعرف على المزيد & الموارد
اقرأ المقال الإخباري