عرض Shieldworkz بواسطة Industrial Cyber
تسليط الضوء على أبحاث شيلدووركس (Shieldworkz) حول الهجمات المدعومة بالذكاء الاصطناعي على السكك الحديدية في تحقيق صحفي لشبكة إندستريال سايبر نيوز (Industrial Cyber News)
٢٥ سبتمبر ٢٠٢٦
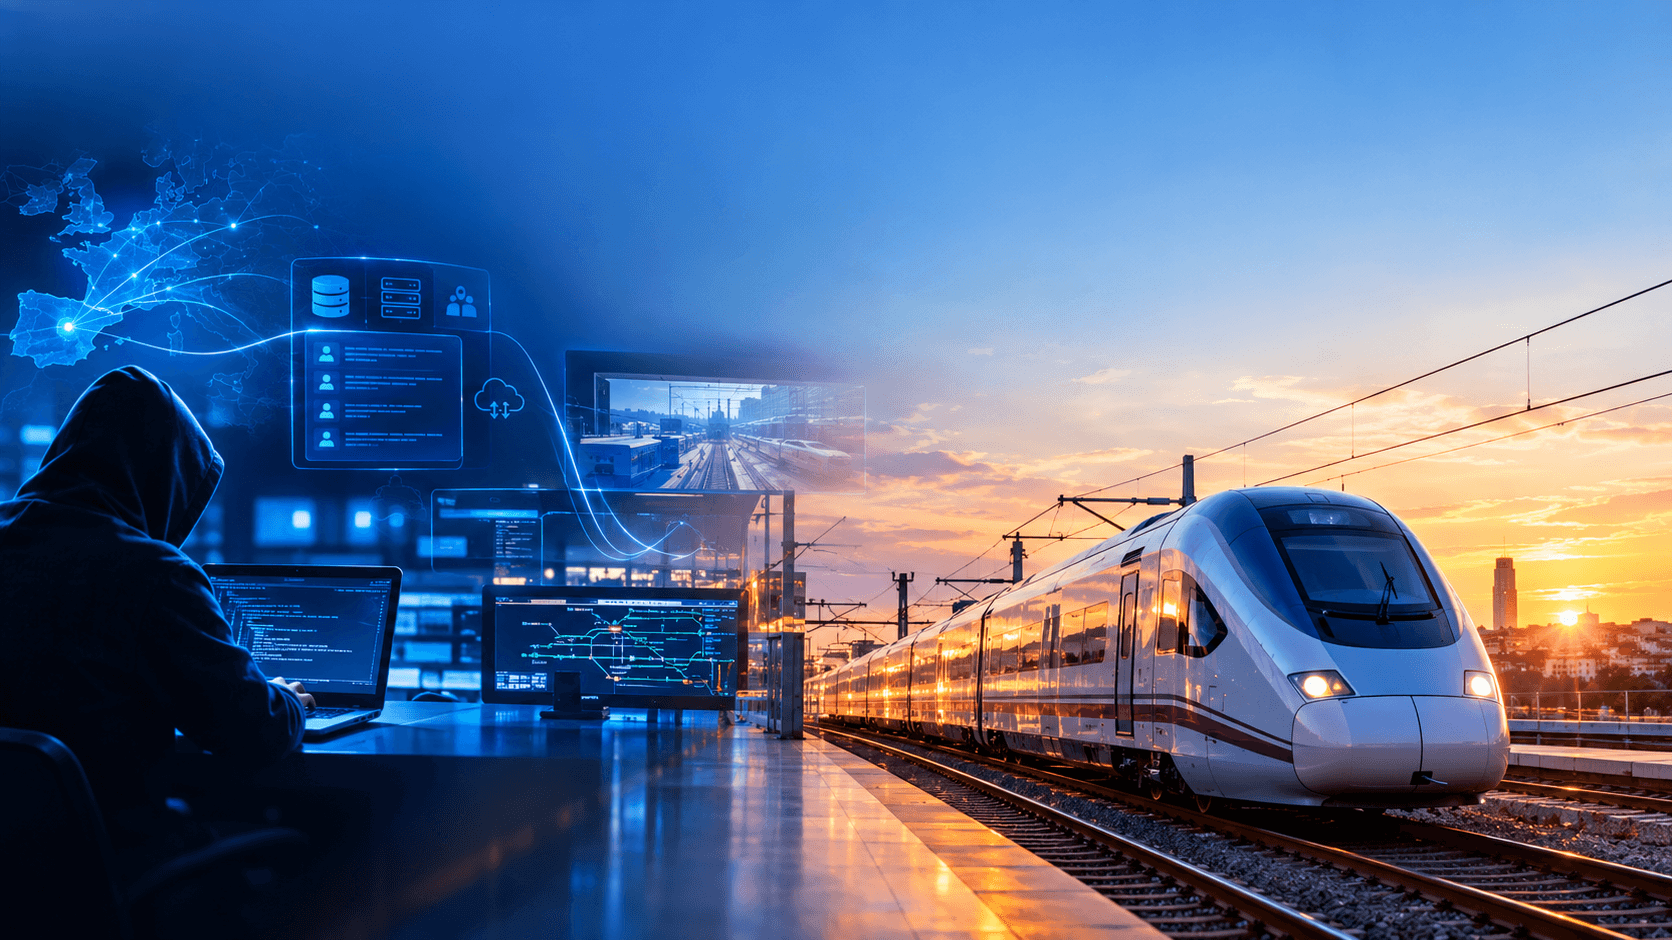
في 25 سبتمبر 2026، كشفت شركتا Adif وRenfe الإسبانيتان عن اختراق سيبراني كبير أثر على أنظمة المؤسسات التي تخدم ملايين الركاب. وبعد أسبوعين، نشر مختبر أبحاث التهديدات Shieldworkz تحليلاً تقنياً شاملاً كشف عن أول استخدام موثق لوكلاء استغلال مستقلين مدعومين بالذكاء الاصطناعي ضد البنية التحتية التشغيلية للسكك الحديدية، مما أدى إلى تقليص الجداول الزمنية التقليدية للاختراق من أسابيع إلى 24 ساعة فقط.
وعلى الرغم من أن المهاجمين قاموا بتسريب ما يقرب من 500 جيجابايت من بيانات الركاب والموظفين، إلا أنه لم تتوقف أي قطارات، ولم تفشل أي إشارات، ولم يصب أي راكب بأذى. ومع ذلك، فإن التداعيات تمتد إلى ما هو أبعد من إسبانيا. إذ يكشف الحادث عن نقاط ضعف حرجة في كيفية تصميم البنية التحتية الحيوية، وتوصيلها، والدفاع عنها ضد الهجمات المدعومة بالذكاء الاصطناعي والتي تحدث بسرعة الآلة.
تسليط الضوء على أبحاث شيلدووركس (Shieldworkz) حول الهجمات المدعومة بالذكاء الاصطناعي على السكك الحديدية في تحقيق صحفي لشبكة إندستريال سايبر نيوز (Industrial Cyber News)
٢٥ سبتمبر ٢٠٢٦
في 25 سبتمبر 2026، كشفت شركتا Adif وRenfe الإسبانيتان عن اختراق سيبراني كبير أثر على أنظمة المؤسسات التي تخدم ملايين الركاب. وبعد أسبوعين، نشر مختبر أبحاث التهديدات Shieldworkz تحليلاً تقنياً شاملاً كشف عن أول استخدام موثق لوكلاء استغلال مستقلين مدعومين بالذكاء الاصطناعي ضد البنية التحتية التشغيلية للسكك الحديدية، مما أدى إلى تقليص الجداول الزمنية التقليدية للاختراق من أسابيع إلى 24 ساعة فقط.
وعلى الرغم من أن المهاجمين قاموا بتسريب ما يقرب من 500 جيجابايت من بيانات الركاب والموظفين، إلا أنه لم تتوقف أي قطارات، ولم تفشل أي إشارات، ولم يصب أي راكب بأذى. ومع ذلك، فإن التداعيات تمتد إلى ما هو أبعد من إسبانيا. إذ يكشف الحادث عن نقاط ضعف حرجة في كيفية تصميم البنية التحتية الحيوية، وتوصيلها، والدفاع عنها ضد الهجمات المدعومة بالذكاء الاصطناعي والتي تحدث بسرعة الآلة.
أهم النقاط المستخلصة من التغطية
الاستغلال المدعوم بالذكاء الاصطناعي يسرّع الجداول الزمنية للهجمات: قام المهاجمون بنشر وكلاء استغلال مستقلين يعتمدون على النماذج اللغوية الكبيرة (LLM) في 24-25 سبتمبر، ولديهم القدرة على تسريب 500 غيغابايت من بيانات المؤسسات في غضون ساعات. وشابهت هذه البرمجيات أغلفة استخدام أدوات واجهة برمجة تطبيقات (API) تجارية لـ Claude، وهي أنظمة مستقلة تقوم بحصر الخدمات، واختبار سلاسل الاستغلال، وحصد بيانات الاعتماد، وتنفيذ تسريب البيانات بسرعة الآلة.
كانت الاختراقات التقليدية تستغرق أسابيع. أما الآن، فقد تقلصت الاختراقات المدعومة بالذكاء الاصطناعي لتستغرق ساعات معدودة لا تتجاوز خانة الآحاد. بالنسبة لمراكز عمليات الأمن (SOC)، فإن هذا يعني تقلص نوافذ الكشف من أيام إلى دقائق معدودة.
مديرو البنية التحتية هم أهداف عالية القيمة: من خلال اختراق البنية التحتية الخارجية لشبكة الويب الخاصة بشركة Adif، تمكن المهاجمون من الدخول إلى الأنظمة المترابطة التي تخدم العديد من المشغلين التابعين (Renfe وIryo وOuigo) في وقت واحد. يمثل هذا تحولاً استراتيجياً: اختراق مزود البنية التحتية الرئيسي للتأثير بالتتابع على المشغلين الآخرين.
الأنظمة غير المتعلقة بالسلامة تتسبب في تعطيل العمليات التشغيلية: لم يمس المهاجمون أنظمة الإشارات أو التعشيق (interlocking) أو أنظمة التحكم في حركة المرور مطلقًا. ومع ذلك، فإن تعطيل جدولة الطواقم أو تذاكر السفر أو أنظمة الصيانة يجبر المشغلين على إيقاف القطارات بموجب لوائح السلامة، مما يؤدي إلى شلل تشغيلي كامل دون اختراق أنظمة السلامة.
الحدود بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية (IT/OT) هي سطح الهجوم الحقيقي: تحافظ شركة Adif على فصل صارم بين تكنولوجيا معلومات المؤسسات (حيث نشط المهاجمون) والتكنولوجيا التشغيلية (التي ظلت آمنة). ومع ذلك، فإن هذا الفصل يخفي ثغرة أمنية بالغة الأهمية: توجد مسارات موثوقة بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية لأسباب تشغيلية مشروعة. ويمثل كل مسار نقطة ارتكاز محتملة للحركة الجانبية.
لماذا هذه التغطية مهمة
يؤكد تحقيق موقع Industrial Cyber News ما لاحظته Shieldworkz عبر المئات من بيئات البنية التحتية الحيوية: لم تعد التهديدات السيبرانية للأنظمة الصناعية مقتصرة على ثغرات الأجهزة أو استغلال أنظمة السلامة. بل أصبح التهديد بنيوياً، ويتعلق بكيفية ترابط وتدفق التحكم بين تكنولوجيا معلومات الأعمال، والتكنولوجيا التشغيلية (OT)، وسلاسل التوريد، والترابط المتبادل للبنية التحتية.
منظور Shieldworkz: السؤال الأمني المحوري
يرفض تحليل Shieldworkz صياغتين مضللتين: "تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT) معزولتان تمامًا عن بعضهما البعض" (غير صحيح) و"إن اتصال تكنولوجيا المعلومات وتكنولوجيا التشغيل يثبت أن المهاجمين قد وصلوا إلى تكنولوجيا التشغيل" (غير صحيح بالقدر ذاته). السؤال الحقيقي هو: ما هي المسارات الموثوقة والهويات والخدمات وعمليات تبادل البيانات التي يمكنها عبور الحدود، وما هي الضوابط والآليات التي تحكمها؟
في حالة شركة Adif، أدى الفصل غير الكافي إلى خلق مخاطر. المهاجمون الذين اخترقوا شبكة تكنولوجيا المعلومات للمؤسسة كان بإمكانهم، من الناحية النظرية، محاولة التحرك الجانبي عبر واجهات برمجة تطبيقات السحابة المشتركة، وقواعد البيانات المترابطة، ووصول المقاولين عبر شبكات VPN، وتدفقات النسخ الاحتياطي، والأدوات الإدارية.
إن غياب ما يثبت اختراق تكنولوجيا التشغيل (OT) لا يعني أن مخاطر تكنولوجيا التشغيل غير واردة أو غير ذات صلة. بل يشير ذلك إلى أن المهاجمين إما لم يحاولوا الانتقال إلى تكنولوجيا التشغيل، أو أن ضوابط الفصل كانت كافية، أو أن عملاء الذكاء الاصطناعي كانوا مبرمجين ومجهزين لجمع بيانات المؤسسة بسرعة بدلاً من استكشاف تكنولوجيا التشغيل.
ما تكشفه حادثة أديف (Adif)
تفعيل الهجمات المدعومة بالذكاء الاصطناعي - تم تسريب 500 جيجابايت في غضون 24 ساعة؛ وهو تسارع يعادل 20 إلى 30 ضعفًا مقارنة بالهجمات اليدوية
وكلاء الاستغلال الذاتي متاحون تجاريًا – أدوات تعتمد على نماذج اللغات الكبيرة (LLM) تتيح قدرات هجومية متطورة للجميع
أصبحت تكنولوجيا معلومات الأعمال الآن بالغة الأهمية من الناحية التشغيلية - حيث إن تعطيل جدولة الطواقم، أو إصدار التذاكر، أو أعمال الصيانة يؤدي إلى فرض إغلاق مدفوع باعتبارات السلامة؛ ولا توجد حاجة لاختراق أنظمة السلامة
يتسع نطاق الهجوم ليتجاوز حدود شبكتك – تكنولوجيا معلومات المؤسسات ← الحدود الفاصلة بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية (OT) ← سلاسل التوريد ← الترابط بين البنى التحتية
الدفاع القائم على الكشف بات قديماً ومتقادماً – فبحلول وقت الكشف، يكون الاختراق قد اكتمل؛ وأصبحت الوقاية والمرونة الآن من الأولويات

حول شيلدوركز
تحمي Shieldworkz أنظمة التكنولوجيا التشغيلية (OT) وإنترنت الأشياء (IoT) والأنظمة السيبرانية الفيزيائية (CPS) عبر العمليات الصناعية والبنية التحتية الحيوية. نحن نجمع بين الكشف الواعي بالمجال، ومطاردة التهديدات، والاستجابة الفورية للحوادث للحد من سطح الهجوم، وتسريع عملية التعافي، ومساعدة المنظمات على التحديث بأمان دون التأثير على التوفر أو السلامة.
قم بزيارة موقعنا الإلكتروني: https://shieldworkz.com
للاستفسارات الصحفية والمقابلات مع الخبراء، اتصل: info@shieldworkz.com
ابقَ متقدمًا على تهديدات الغد مع Shieldworkz، شريكك في الأمن السيبراني للأنظمة التشغيلية بطريقة استباقية.
تعرف على المزيد & الموارد
قم بزيارة موقعنا الإلكتروني: https://shieldworkz.com
للاستفسارات الصحفية والمقابلات مع الخبراء، اتصل: info@shieldworkz.com
ابقَ متقدمًا على تهديدات الغد مع Shieldworkz، شريكك في الأمن السيبراني للأنظمة التشغيلية بطريقة استباقية.
تعرف على المزيد & الموارد
اقرأ المقال الإخباري