

أهم 20 ثغرة أمنية في تكنولوجيا العمليات (OT) لشركات الكهرباء الهندية: دليل ميداني للجاهزية مع حلول قابلة للتطبيق

فريق شيلدوركز
لقد تم بناء أنظمة التحكم الخاصة بك لتكون موثوقة، وليس آمنة. وفي عام 2026، توقف هذا التمييز عن كونه مجرد مسألة أكاديمية، بل أصبح بموجب القانون.
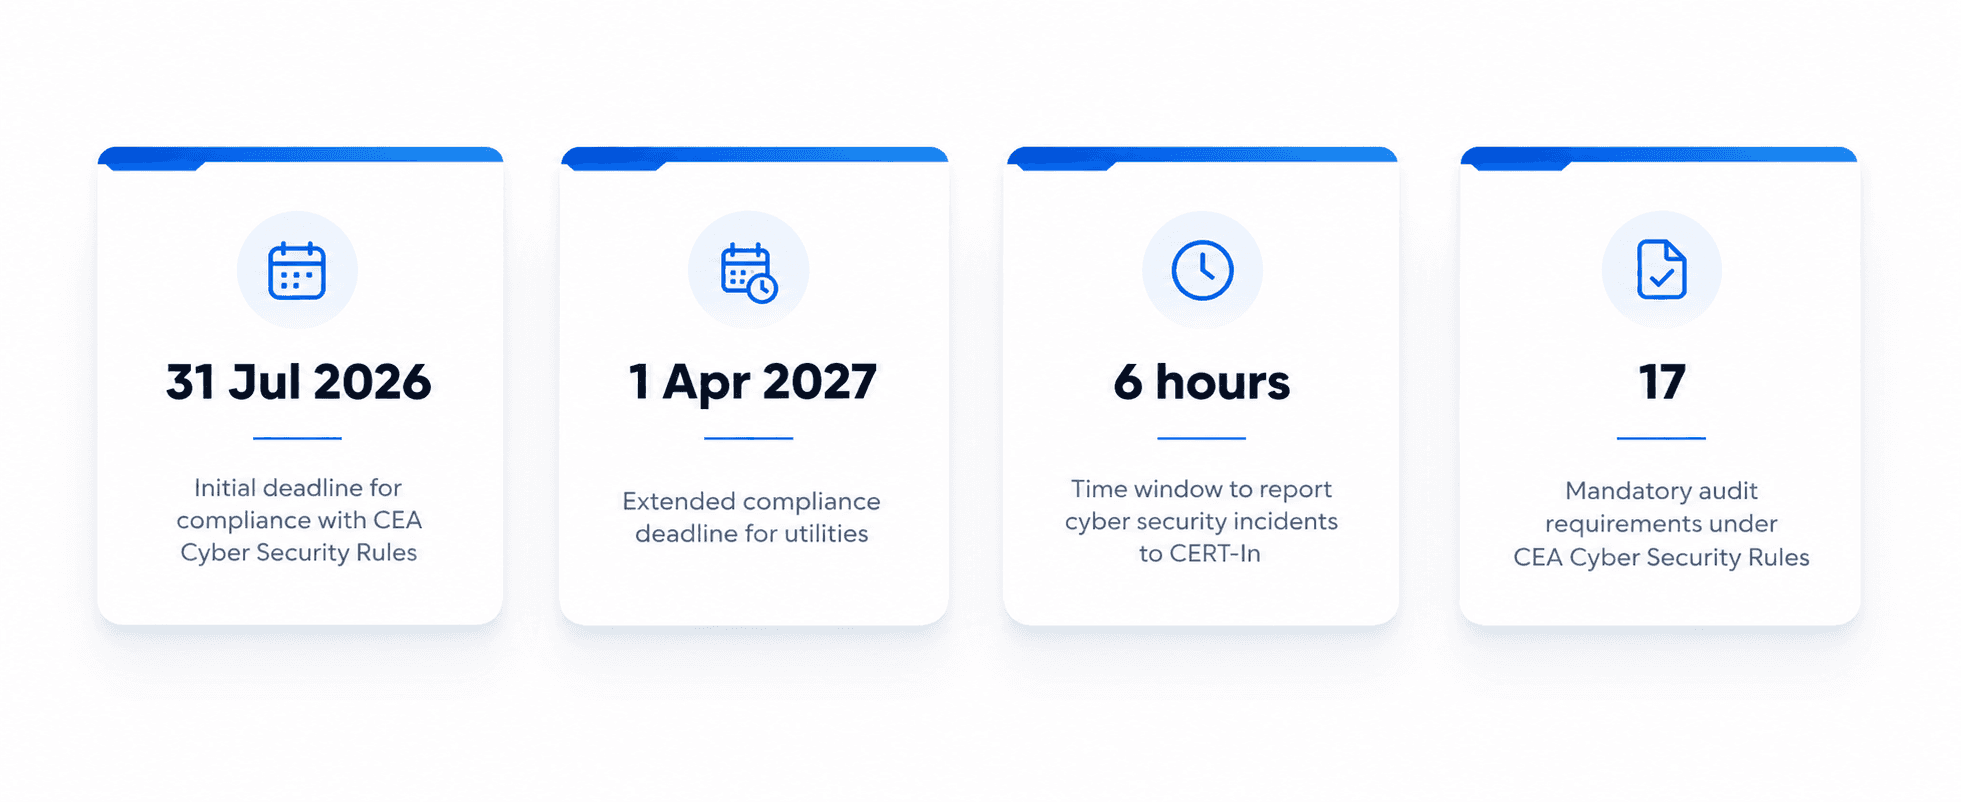
في 31 يوليو 2026، أخطرت هيئة الكهرباء المركزية بلوائح الأمن السيبراني في قطاع الطاقة لعام 2026 في جريدة الهند الرسمية. هذا ليس مجرد دليل إرشادي، بل هو تكليف ملزم قانونًا بأدوار محددة بالاسم، وجداول زمنية محددة، والتزام بالإبلاغ عن الحوادث في غضون 6 ساعات، ومسار تصعيد يصل إلى وزارة الطاقة.
إن قضاء عقدين من الزمن في الوحدات الحرارية فوق الحرجة، وأنظمة أتمتة محطات التحويل بجهد 765 كيلو فولت، وشبكات SLDC EMS/SCADA يظهر الثغرات نفسها مرارًا وتكرارًا عبر محطات NTPC، وشركات التوليد الحكومية (state Gencos)، وشركات النقل (Transcos)، وشركات التوزيع (Discoms)، ومحطات توليد الطاقة المستقلة الخاصة (private IPPs). الأنماط متوقعة، والحلول معروفة، ولكن ما ينقص عادةً هو الإرادة التنفيذية والخطة المتسلسلة.
فيما يلي الفجوات العشرون الأكثر ظهورًا، مصنفة في خمسة خطوط صدع، مع تحديد السبب الجذري لكل منها، وتأثيرها على الأعمال، ومدى توافقها مع لوائح هيئة الكهرباء المركزية (CEA) لعام 2026، وخطة عمل ملموسة. تعامل معها كقائمة مراجعة لمدى الجاهزية، وليس كقائمة اقتراحات.
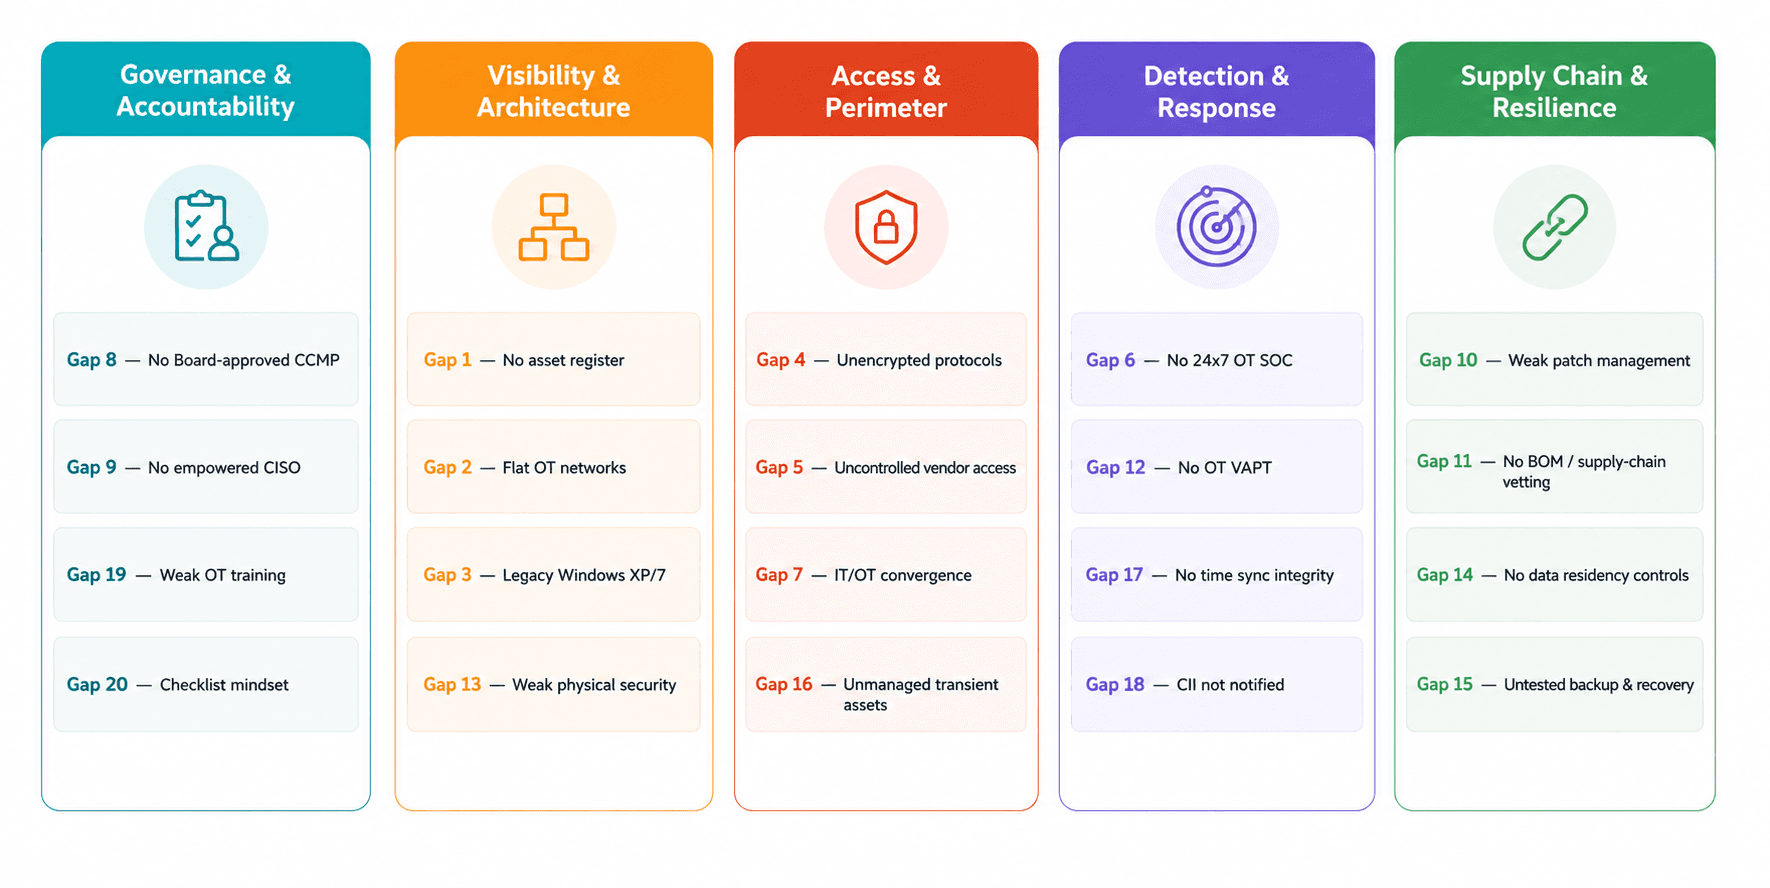
خطوط الصدع الخمسة
عشرون فجوة، وخمس فئات. تتيح إخفاقات الحوكمة استمرار الثغرات الثمانية عشر الأخرى دون معالجة؛ وثغرات البنية التحتية والوصول هي الكيفية التي يتسلل بها المهاجمون؛ وثغرات الكشف تحدد مدة بقائهم؛ بينما تحدد ثغرات سلسلة التوريد والمرونة مدى سوء الوضع عند بدء هجومهم.
قائمة مراجعة الجاهزية
الفجوات العشرين، بالترتيب
مقدمة بالتسلسل، من الفجوة 1 إلى الفجوة 20، وكل منها منسوبة إلى خط الصدع الذي تنتمي إليه، لتظل الأنماط واضحة حتى عند القراءة المتواصلة.
الفجوة | العنوان | خط الصدع |
01 | أصول التكنولوجيا التشغيلية غير المرئية، غياب سجل الأصول السيبرانية | الرؤية والبنية التحتية |
02 | شبكات تكنولوجيا تشغيلية مسطحة دون أي تقسيم | الرؤية والبنية التحتية |
03 | محطات عمل هندسية قديمة تعمل بنظام Windows XP/7 | الرؤية والبنية التحتية |
04 | بروتوكولات صناعية غير مشفرة، Modbus، DNP3، IEC 60870-5-104 | الوصول والمحيط الأمني |
05 | وصول عن بُعد غير خاضع للرقابة لمصنعي المعدات الأصلية (OEM) | الوصول والمحيط الأمني |
06 | غياب عمليات الأمن على مدار الساعة طوال أيام الأسبوع للتكنولوجيا التشغيلية | الكشف والاستجابة |
07 | تقارب تكنولوجيا المعلومات والتكنولوجيا التشغيلية دون ضوابط للحدود | الوصول والمحيط الأمني |
08 | غياب خطة معتمدة من مجلس الإدارة لإدارة الأزمات السيبرانية | الحوكمة والمساءلة |
09 | غياب رئيس رسمي لأمن المعلومات (CISO) يتمتع بسلطة قانونية | الحوكمة والمساءلة |
10 | إدارة ضعيفة أو معدومة لتحديثات التكنولوجيا التشغيلية | سلسلة التوريد والمرونة |
11 | سلسلة توريد غير مدققة وغياب قائمة المواد (BOM) | سلسلة التوريد والمرونة |
12 | غياب اختبارات تقييم الثغرات واختراق الأمن (VAPT) المخصصة للتكنولوجيا التشغيلية | الكشف والاستجابة |
13 | عدم كفاية الأمن المادي لأنظمة التحكم | الرؤية والبنية التحتية |
14 | غياب ضوابط توطين البيانات أو سيادتها | سلسلة التوريد والمرونة |
15 | غياب أو عدم كفاية النسخ الاحتياطي والاستعادة للتكنولوجيا التشغيلية | سلسلة التوريد والمرونة |
16 | الأصول السيبرانية المؤقتة غير المدارة | الوصول والمحيط الأمني |
17 | غياب سلامة مزامنة الوقت | الكشف والاستجابة |
18 | الفشل في تحديد وإخطار البنية التحتية المعلوماتية الحيوية (CII) / الأنظمة المحمية | الكشف والاستجابة |
19 | عدم كفاية تدريب وتوعية موظفي التكنولوجيا التشغيلية | الحوكمة والمساءلة |
20 | عقلية الامتثال التفاعلي، والتعامل مع لوائح CEA 2026 كمجرد قائمة مراجعة | الحوكمة والمساءلة |
تحليل الفجوات تفصيليًا
تحمل كل فجوة أدناه البنية الخماسية ذاتها: الواقع على الأرض، السبب الجذري، التأثير على الأعمال، كيفية معالجة لوائح CEA 2026 لها حسب البند، وخطة عمل متسلسلة.
الفجوة 01
الرؤية والبنية التحتية
أصول التكنولوجيا التشغيلية غير المرئية، غياب سجل الأصول السيبرانية
الواقع: اطلب من معظم محطات الطاقة أو محطات التحويل الهندية جردًا كاملاً لكل جهاز PLC، وRTU، وIED، وHMI، ومحطة عمل هندسية، ومحول مدار، وقاعدة جدار حماية، وإصدار برنامج ثابت، وستحصل في أفضل الأحوال على جدول بيانات تمت مراجعته لآخر مرة في عام 2019. لا تستطيع معظم المرافق حصر 30-40% من أصول التكنولوجيا التشغيلية المتصلة بها.
السبب الجذري: نشأت إدارة الأصول كأحد تخصصات تكنولوجيا المعلومات. تم تشغيل أصول التكنولوجيا التشغيلية من قبل مقاولي الهندسة والمشتريات والبناء (EPC)، وتم تسليمها دون أي توثيق للأمن السيبراني، ولم تدخل قط في سجل رسمي. يعرف مهندسو المحطة هذه الأنظمة بأسمائها الحركية، وليس بمعرف الأصول.
التأثير على الأعمال: لا يمكنك حماية ما لا تراه. تقع الأصول غير المسجلة خارج نطاق التحديث والمراقبة والنسخ الاحتياطي والتدقيق، مما يجعلها الهدف الأول بمجرد دخول المهاجم.
التوافق مع لوائح CEA 2026 تفرض المادة 5(25) وجود سجل للأصول السيبرانية يغطي كل قطعة من الأجهزة والبرمجيات والبرامج الثابتة وإصدارات التحديثات والمالك والتكوين وتدفق البيانات، على أن يتم تحديثه سنويًا أو عند كل عملية تشغيل أو استبدال. |
خطة العمل
← الأسبوع 1-2: نشر أدوات الكشف الخامل لأصول التكنولوجيا التشغيلية (Claroty أو Nozomi أو Shieldworkz OThello Assess) عبر كل شبكة VLAN للتكنولوجيا التشغيلية، وتجنب المسح النشط مطلقًا على شبكة عمليات قيد التشغيل المباشر.
→ الأسبوع 3-4: تصنيف كل أصل مكتشف كأصل حرج أو غير حرج بموجب المادة 5(16).
→ الشهر الثاني: جعل حزمة تسليم الأمن السيبراني -التي تشمل قائمة المواد (BOM)، وإصدارات البرامج الثابتة، وتغييرات بيانات الاعتماد الافتراضية، ومخططات الشبكة- شرطًا إلزاميًا لكل عملية تشغيل جديدة.
→ بشكل مستمر: ربط سجل الأصول بتقييم المخاطر، ونطاق اختبارات VAPT، ونطاق النسخ الاحتياطي، ومستودع أدلة التدقيق.
الفجوة 02
الرؤية والبنية التحتية
شبكات تكنولوجيا تشغيلية مسطحة دون أي تقسيم
الواقع: الوحدات الحرارية بقدرة 660 ميجاوات التي تتشارك فيها أنظمة DCS وSCADA والمؤرخ ومحطات العمل الهندسية وحتى كاميرات المراقبة بالمحطة في مجال بث واحد من الطبقة الثانية (Layer-2) ليست نادرة، بل شائعة. وتصبح كاميرا المراقبة المخترقة نقطة ارتكاز للوصول إلى نظام حماية التوربينات.
السبب الجذري: تم تصميم الشبكات لتوفير السهولة التشغيلية، وليس الأمان. وتم التعامل مع نموذج بيردو (Purdue Model) وبنية المناطق والممرات الخاصة بـ IEC 62443 كأفكار أكاديمية نظرية وليست متطلبات هندسية إلزامية.
التأثير على الأعمال: تصبح الحركة الجانبية سهلة للغاية. برامج الفدية -أو الجهات الفاعلة التابعة للدول- التي تصل إلى أي نقطة نهاية واحدة للتكنولوجيا التشغيلية يمكنها الوصول إلى الأنظمة الحيوية للسلامة في غضون دقائق.
التوافق مع لوائح CEA 2026 تجعل المادة 6(1) العزل المادي للتكنولوجيا التشغيلية عن الإنترنت وعن تكنولوجيا المعلومات هو الوضع الافتراضي. ويتطلب أي ربط بينهما تقييمًا موثقًا للمخاطر، وموافقة مجلس الإدارة، وفصلاً منطقيًا محصنًا. |
خطة العمل
→ فوري: رسم مخطط لكل محول، وشبكة VLAN، وجدار حماية، وقاعدة توجيه بين شبكات VLAN في مراجعة شاملة لبنية شبكة التكنولوجيا التشغيلية.
→ 30 يومًا: القضاء على جميع المسارات المباشرة من الطبقتين الثانية والثالثة بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية؛ وإنشاء منطقة صناعية منزوعة السلاح (iDMZ) ذات بنية جدار حماية مزدوج.
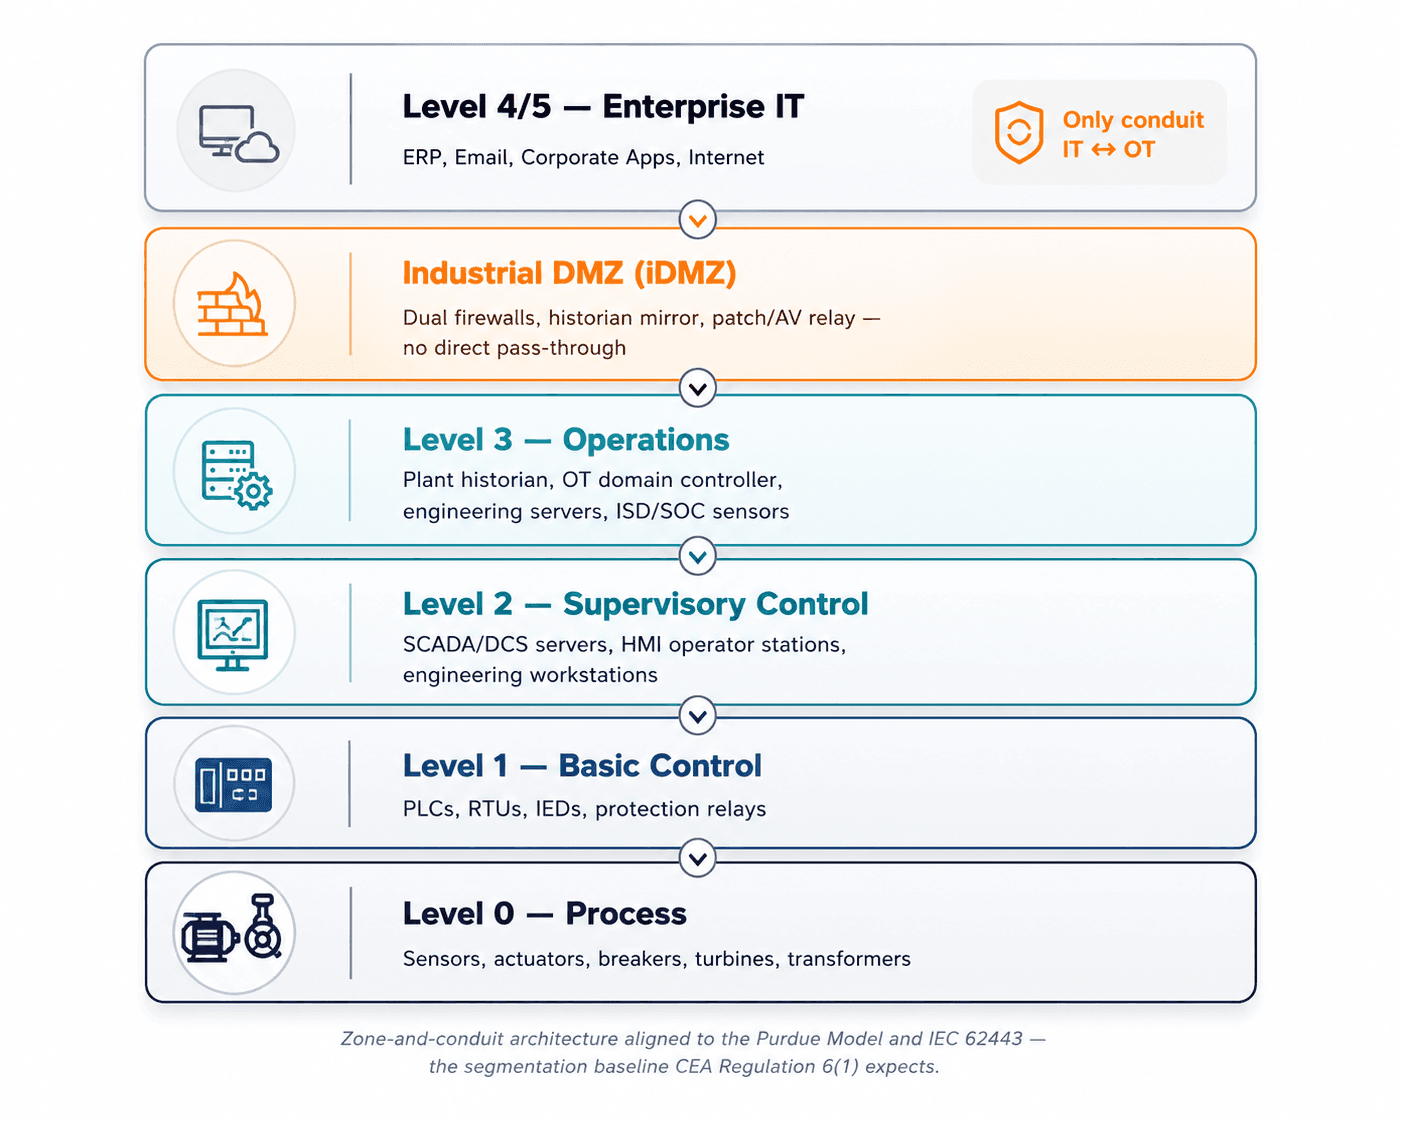
→ 60 يومًا: تقسيم التكنولوجيا التشغيلية إلى مناطق متوافقة مع نموذج بيردو -المستوى 0/1 (الحقل/أجهزة التحكم)، والمستوى 2 (التحكم/SCADA)، والمستوى 3 (العمليات/المؤرخ)- وفرض كل ممر بجدران حماية تدعم البروتوكولات الصناعية.
→ 90 يومًا: توثيق كل حد منطقة، وقاعدة جدار حماية، وتدفق بيانات كدليل تدقيق بموجب المادة 8(33).
توضيح بصري: خط أساس التقسيم
إن بنية المناطق والممرات، المتوافقة مع نموذج بيردو وIEC 62443، هي ما تتوقعه المادة 6(1) عند السؤال عن كيفية عزل التكنولوجيا التشغيلية عن تكنولوجيا المعلومات والإنترنت.
الفجوة 03
الرؤية والبنية التحتية
محطات عمل هندسية قديمة تعمل بنظام Windows XP/7
الواقع: ما زال عدد مقلق من محطات الطاقة الهندية يشغل نظام Windows XP أو Windows 7 على محطات العمل الهندسية لأنظمة DCS/SCADA ومحطات تشغيل HMI، على الرغم من مرور سنوات على انتهاء عمرها الافتراضي، وعدم قابليتها للتحديث، وغالبًا ما تكون هذه هي الأجهزة الوحيدة القادرة على برمجة أجهزة PLC القديمة.
السبب الجذري: الارتباط الحصري بالشركات المصنعة. قام مصنعو المعدات الأصلية باعتماد برمجياتهم على إصدارات محددة من نظام التشغيل وعارضوا التحديثات بنشاط، في حين تم تهميش الميزانيات الرأسمالية لتحديث التكنولوجيا التشغيلية لعقود.
التأثير على الأعمال: هذه ثغرات أمنية دائمة ومستمرة. تبحث مجموعات برامج الفدية والجهات الحكومية بنشاط عن أنظمة Windows القديمة القابلة للاستغلال داخل بيئات التكنولوجيا التشغيلية.
التوافق مع لوائح CEA 2026 تحدد المادتان 3(1)(z) و8(22) الأصول المهجورة كأنظمة منتهية الصلاحية تفتقر إلى الدعم الرسمي وتشكل خطرًا تشغيليًا أو أمنيًا، وتتطلب ضوابط تعويضية بالإضافة إلى خطة إحالة إلى التقاعد لكل منها. |
خطة العمل
→ الأسبوع الأول: جرد كل محطة عمل للتكنولوجيا التشغيلية حسب إصدار نظام التشغيل، ومستوى التحديث، وحالة انتهاء العمر الافتراضي؛ وتحديد كل جهاز يعمل بنظام XP/7/Server 2008.
→ الشهر الأول: تقسيم محطات العمل القديمة تقنيًا ووضعها خلف قواعد جدران حماية تمنع الاتصال افتراضيًا؛ وحظر جميع اتصالات الإنترنت وتكنولوجيا المعلومات الصادرة منها.
→ الشهر الثاني: تطبيق ضوابط تعويضية متعددة المستويات تشمل القوائم البيضاء للتطبيقات، وأنظمة كشف التسلل المستندة إلى المضيف، والتعطيل المادي أو المستند إلى السياسات لمنافذ USB، وتحسين تسجيل الأحداث.
→ الربع الثاني: إعداد خطة إحلال رأسمالية مدتها ثلاث سنوات جاهزة للعرض على مجلس الإدارة، وصياغتها كمشروع امتثال للوائح CEA، وليس كإنفاق اختياري لتكنولوجيا المعلومات.
الفجوة 04
الوصول والمحيط الأمني
بروتوكولات صناعية غير مشفرة، Modbus، DNP3، IEC 60870-5-104
الواقع: لا تزال معظم حركة مرور بيانات SCADA وأتمتة محطات التحويل في الهند تستخدم بروتوكولات Modbus TCP أو DNP3 أو IEC 60870-5-104 بنصوص صريحة دون مصادقة، ودون التحقق من السلامة، ودون تشفير. يمكن لأي جهاز يصل إلى الشبكة إصدار أمر كتابة أو إيقاف تشغيل.
السبب الجذري: تم تصميم هذه البروتوكولات قبل أكثر من ثلاثين عامًا للشبكات التسلسلية، وليس لشبكات TCP/IP. وعندما انتقلت المرافق إلى شبكات الإيثرنت، انتقلت البروتوكولات غير الآمنة معها دون إضافة أي طبقة أمنية.
التأثير على الأعمال: يمكن للمهاجم الذي يتمتع بوصول إلى الشبكة حقن أوامر وهمية، أو إعادة إرسال حركة مرور بيانات مشروعة، أو التلاعب بنقاط الضبط دون إطلاق أي إنذار تقليدي، وهو نمط تم استغلاله بالفعل ضد البنية التحتية للطاقة عالميًا.
التوافق مع لوائح CEA 2026 تتطلب المادة 6(2) جدران حماية تدعم التكنولوجيا التشغيلية وتفحص الحزم العميقة للبروتوكولات الصناعية؛ بينما تفرض المادة 8(28) بوابات أحادية الاتجاه أو قنوات مخصصة لكل عملية نقل بيانات بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية. |
خطة العمل
→فوري: نشر جدران حماية تدعم بروتوكولات التكنولوجيا التشغيلية عند كل حد لجهاز التحكم؛ وفرض سياسة القراءة فقط للمصادر غير الهندسية.
→ 30 يومًا: تطبيق القوائم البيضاء لعناوين IP وتصفية رموز الوظائف لجميع عمليات الوصول إلى أجهزة PLC/RTU/IED.
→ 60 يومًا: الانتقال، حيثما كان ذلك ممكنًا، إلى بروتوكول DNP3 ذي المصادقة الآمنة أو IEC 62351-4 للنقل المشفر.
→ 90 يومًا: نشر حلول الكشف والاستجابة لشبكة التكنولوجيا التشغيلية (NDR) لتحديد السلوك الطبيعي للبروتوكولات واكتشاف رموز الوظائف الشاذة أو أجهزة التحكم غير المصرح بها.
الفجوة 05
الوصول والمحيط الأمني
وصول عن بُعد غير خاضع للرقابة لمصنعي المعدات الأصلية (OEM)
الواقع: مورد التوربينات الخاص بك في ألمانيا، ومصنع المعدات الأصلية لنظام DCS في اليابان، ومورد المرحلات (relays) في الولايات المتحدة، جميعهم يطالبون بالوصول عبر VPN لإجراء "الصيانة الروتينية". وغالبًا ما تكون هذه الأنفاق مفتوحة باستمرار، وتستخدم بيانات اعتماد مشتركة، وتتخطى المصادقة متعددة العوامل (MFA)، وتمتد مباشرة من الإنترنت العام إلى شبكة التحكم.
السبب الجذري: تفاوضت فرق المشتريات على اتفاقيات مستوى الخدمة (SLAs) وعقود الصيانة دون تضمين أي بنود تتعلق بالأمن السيبراني. وكان وصول الموردين يُعتبر ضرورة تشغيلية لم يعاملها أحد كخطر يجب ضبطه.
التأثير على الأعمال: هذا هو بالضبط الأسلوب الذي نجح به هجوم شبكة الكهرباء في أوكرانيا عام 2015؛ من خلال بيانات اعتماد مخترقة للموردين ومسار وصول مفتوح عن بُعد. وفي الهند، وضعت التوترات الجيوسياسية البنية التحتية الحيوية في مرمى تهديدات الجهات الفاعلة بشكل مباشر.
التوافق مع لوائح CEA 2026 تقيد المادتان 5(17) و8(15) الوصول عن بُعد بحالات الطوارئ الحقيقية فقط، مع متطلبات المصادقة متعددة العوامل (MFA)، وتحديد الموقع الجغرافي، وموافقة رئيس أمن المعلومات (CISO) المكتوبة، وتسجيل الأحداث الكامل؛ وتتطلب عمليات التشغيل عن بُعد للتكنولوجيا التشغيلية موافقة مجلس الإدارة وقناة محلية غير متصلة بالإنترنت. |
خطة العمل
→ فوري: تدقيق كل جلسة وصول نشطة عن بُعد؛ وإلغاء أي نفق VPN غير مصرح به أو مفتوح بشكل دائم إلى التكنولوجيا التشغيلية.
→ الأسبوع الثاني: إنشاء بوابة مخصصة للوصول الصناعي عن بُعد مع فرض المصادقة متعددة العوامل (MFA) الإلزامية، وتسجيل الجلسات، ونوافذ زمنية محددة، والتحكم الدقيق في الوصول المستند إلى الأدوار (RBAC).
→ الشهر الأول: إعادة التفاوض على كل اتفاقية مستوى خدمة (SLA) مع الموردين لتتوافق مع معايير المادة 11، بما يشمل الكشف عن قائمة المواد (BOM)، والتحديثات الموقعة رقميًا، وتدقيق الموظفين، والمسؤولية عن الخروقات الأمنية.
→ الربع الأول: لأي حاجة حقيقية لتشغيل التكنولوجيا التشغيلية عن بُعد، صياغة قرار مجلس إدارة مدعوم بتقييم رسمي للمخاطر يتم توجيهه عبر خط MPLS محلي مخصص أو خط مستأجر.
الفجوة 06
الكشف والاستجابة
غياب عمليات الأمن على مدار الساعة طوال أيام الأسبوع للتكنولوجيا التشغيلية
الواقع: تشغل معظم المرافق الهندية مركز عمليات أمنية (SOC) لتكنولوجيا المعلومات على مدار 8 ساعات يوميًا طوال 5 أيام في الأسبوع، وغالبًا ما يتم إسناده إلى موفر خدمات أمنية مدارة (MSSP) في بنغالور يفتقر تمامًا إلى الرؤية في البروتوكولات الصناعية. وعندما يظهر سلوك شاذ في التكنولوجيا التشغيلية في الساعة 2 صباحًا يوم الأحد، لا يوجد من يراقبه، علمًا بأن متوسط مدة بقاء المهاجم في بيئات التكنولوجيا التشغيلية يتجاوز بالفعل 200 يوم.
السبب الجذري: تم بناء عمليات الأمن على أدوات SIEM الخاصة بتكنولوجيا المعلومات والتي لا يمكنها تحليل بروتوكولات Modbus أو DNP3 أو IEC 61850. وتم التعامل مع أمن التكنولوجيا التشغيلية كامتداد لتكنولوجيا المعلومات، وليس كتخصص مستقل بذاته.
التأثير على الأعمال: بحلول الوقت الذي يظهر فيه اختراق للتكنولوجيا التشغيلية على السطح، يكون المهاجم قد رسم بالفعل مخططًا لحلقات التحكم الخاصة بك، وحدد أقفال السلامة التداخلية، واستعد لإحداث تأثير تشغيلي.
التوافق مع لوائح CEA 2026 تفرض المادة 5(9) إنشاء قسم مخصص لأمن المعلومات مقرّه الهند يعمل على مدار الساعة طوال أيام الأسبوع مع موظفين معتمدين وتدريب لا يقل عن خمسة أيام عمل سنويًا في مجال الأمن السيبراني لقطاع الطاقة. |
خطة العمل
→ الشهر الأول: إنشاء قسم داخلي لأمن المعلومات (ISD) يعمل على مدار الساعة طوال أيام الأسبوع؛ حيث تتطلب لوائح CEA قدرات داخلية حقيقية وليس تفويضًا كاملاً لجهات خارجية.
→ الشهر الثاني: نشر مستشعرات NDR/SIEM خاملة مخصصة للتكنولوجيا التشغيلية عبر كل منطقة تكنولوجيا تشغيلية، لتغذية لوحة تحكم موحدة لمركز العمليات الأمنية (SOC).
→ الشهر الثالث: تدريب محللي قسم أمن المعلومات (ISD) على البروتوكولات الصناعية، وعمليات أنظمة الطاقة، وتدفقات عمل الإبلاغ الخاصة بـ CEA؛ والربط بمركز الاستجابة للحوادث السيبرانية لقطاع الطاقة (CSIRT-Power) لتلقي معلومات التهديدات.
→ بشكل مستمر: إجراء تمارين الفريق الأحمر الربع سنوية لمحاكاة سلاسل الهجمات المخصصة للتكنولوجيا التشغيلية، مثل التلاعب بأنظمة السلامة (SIS) على غرار هجوم TRITON، أو إساءة استخدام بروتوكول IEC 60870-5-104 على غرار هجوم Industroyer.
الفجوة 07
الوصول والمحيط الأمني
تقارب تكنولوجيا المعلومات والتكنولوجيا التشغيلية دون ضوابط للحدود
الواقع: لا تزال محطات العمل ثنائية الشبكة، وقواعد جدران الحماية المفتوحة بالكامل (any-any)، وجلسات RDP المباشرة من شبكة تكنولوجيا المعلومات الخاصة بالشركة إلى واجهة HMI للتكنولوجيا التشغيلية، أمرًا شائعًا. كما أن وصول مديري المحطات إلى نظام DCS من كمبيوتر محمول مكتبي "بداعي السهولة" ليس سيناريو افتراضيًا.
السبب الجذري: سعت مبادرات المحطات الذكية والتحول الرقمي وراء توفير البيانات على حساب أمن البنية التحتية. احتاجت تكنولوجيا المعلومات إلى بيانات التكنولوجيا التشغيلية لأنظمة تخطيط موارد المؤسسات (ERP) وذكاء الأعمال (BI)، فتم ثقب حدود المحيط الأمني للحصول عليها.
التأثير على الأعمال: هذا هو مسار الهجوم الأكثر شيوعًا: بريد إلكتروني للتصيد الاحتيالي مرسل إلى موظف في الموارد البشرية ← اختراق نطاق تكنولوجيا المعلومات ← حركة جانية عبر محطة عمل ثنائية الشبكة ← الوصول إلى DCS/SCADA. هذا هو بالضبط النمط الذي تسبب في إيقاف تشغيل خط أنابيب كولونيال (Colonial Pipeline) في عام 2021.
التوافق مع لوائح CEA 2026 تجعل المادة 6(1) العزل المادي هو الوضع الافتراضي؛ ويتطلب أي اتصال منطقي موافقة مجلس الإدارة، وتقييمًا موثقًا للمخاطر، وبوابات أحادية الاتجاه أو قنوات مخصصة. |
خطة العمل
→ الأسبوع الأول: رسم مخطط لكل اتصال متبادل بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية، سواء كان ماديًا أو منطقيًا أو لاسلكيًا أو خارج النطاق، مع إعداد مخططات شبكة كاملة.
→ الأسبوع الثاني: إزالة كل محطة عمل ثنائية الشبكة؛ وعزلها أو إعادة تهيئتها.
→ الشهر الأول: استبدال تدفقات البيانات المشروعة بصمامات بيانات أحادية الاتجاه (unidirectional data diodes) من التكنولوجيا التشغيلية إلى تكنولوجيا المعلومات؛ وأي تدفق عكسي يتطلب موافقة مجلس الإدارة ومنطقة منزوعة السلاح (DMZ) محصنة.
→ الشهر الثاني: نشر جدران حماية الجيل القادم للتكنولوجيا التشغيلية مع فحص عميق للحزم عند كل حد بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية، مع تطبيق التوقيعات دون اتصال بالإنترنت بموجب المادة 6(2).
توضيح بصري: كيف يحدث الاختراق فعليًا
هذا هو تحليل واقعة إيقاف تشغيل خط أنابيب كولونيال، وهو مسار الهجوم الأكثر شيوعًا في بيئات التكنولوجيا التشغيلية في الهند اليوم؛ خمس خطوات من بريد إلكتروني واحد للتصيد الاحتيالي وصولاً إلى التأثير التشغيلي.
الفجوة 08
الحوكمة والمساءلة
غياب خطة معتمدة من مجلس الإدارة لإدارة الأزمات السيبرانية
الواقع: لدى معظم المرافق الهندية خطة للاستجابة لحوادث تكنولوجيا المعلومات. لكن القليل جدًا منها لديه خطة إدارة أزمات سيبرانية (CCMP) مخصصة للتكنولوجيا التشغيلية ومصممة لمواجهة حالات عدم استقرار الشبكة، أو سيناريوهات انقطاع الكهرباء المتتالي، أو الأضرار المادية للمولدات، أو اختراق أنظمة السلامة؛ والأقل من ذلك قاموا بتجربتها واختبارها.
السبب الجذري: تمت صياغة إدارة الأزمات كمجرد متطلب شكلي لاستمرارية الأعمال، صممه مستشارو تكنولوجيا معلومات لم يسبق لهم الوقوف داخل غرفة تحكم.
التأثير على الأعمال: في أي حادث سيبراني حقيقي للتكنولوجيا التشغيلية، يتسبب شلل اتخاذ القرار في خسارة ساعات ثمينة؛ وفي أنظمة الطاقة، تعني الساعات فشلًا متتاليًا وتلفًا للمعدات ومسؤوليات قانونية ونظامية.
التوافق مع لوائح CEA 2026 تفرض المادة 5(11) وجود خطة لإدارة الأزمات السيبرانية (CCMP) معتمدة من الفريق الوطني للاستجابة لطوارئ الحاسب الآلي (CERT-In) وموافق عليها سنويًا من قِبل مجلس الإدارة؛ وتتطلب المادة 10 إجراء تمارين محاكاة وتدريبات طاولة نصف سنوية. |
خطة العمل
→ الشهر الأول: صياغة خطة إدارة أزمات سيبرانية (CCMP) مخصصة للتكنولوجيا التشغيلية؛ تغطي الكشف والاحتواء، والحفاظ على استقرار الشبكة، وبروتوكول تخفيف الأحمال، والتصعيد للمصنعين/الموردين، ومهلة الـ 6 ساعات للإبلاغ لـ CSIRT-Power/CERT-In، والتواصل الإعلامي والنظامي.
→ الشهر الثاني: تقديم خطة CCMP إلى CERT-In لتدقيقها واعتمادها بموجب المادة 5(11).
→ الربع الأول: إجراء تمرين محاكاة يضم قطاعات العمليات، والتحكم في الشبكة، ورئيس أمن المعلومات (CISO)، والإدارة القانونية، والعلاقات العامة لمحاكاة هجوم بفيروس فدية على نظام إدارة الطاقة (EMS) لـ SLDC.
→ نصف سنويًا: تنفيذ تدريبات محاكاة كاملة بموجب المادة 10(2)؛ وتوثيق الدروس المستفادة وتحديث خطة CCMP بناءً عليها.
الفجوة 09
الحوكمة والمساءلة
غياب رئيس رسمي لأمن المعلومات (CISO) يتمتع بسلطة قانونية
الواقع: في العديد من المرافق الهندية، يكون "رئيس أمن المعلومات" هو نفسه مدير تكنولوجيا المعلومات أو رئيس قسم تكنولوجيا المعلومات الذي يرتدي قبعة ثانية، ويرفع تقاريره إلى المدير التقني، ولا يملك أي سلطة على عمليات التكنولوجيا التشغيلية، ولا ميزانية مستقلة، ولا حصانة من نقله أو تغيير مهامه بين عشية وضحاها.
السبب الجذري: عومل الأمن السيبراني كفرع ثانوي من تكنولوجيا المعلومات، وليس كخطر يهم مجلس الإدارة. وبما أن توجيهات هيئة الكهرباء المركزية (CEA) لعام 2021 كانت استشارية، فقد كان الامتثال اختياريًا.
التأثير على الأعمال: دون وجود رئيس مخصص وممكّن لأمن المعلومات، يخسر الأمن دائمًا لصالح المصلحة التشغيلية السريعة؛ فتقطع الميزانيات، وتُقبل المخاطر بصمت، وتُدفن الحوادث.
التوافق مع لوائح CEA 2026 تفرض المواد 5(1) و5(6) و7(1) تعيين رئيس لأمن المعلومات (CISO) متفرغ حصريًا للأمن السيبراني، بمدة خدمة لا تقل عن ثلاث سنوات، ويرفع تقاريره مباشرة إلى رئيس الجهة، على أن يكون مواطنًا هنديًا ولديه خبرة تزيد عن 15 عامًا. |
خطة العمل
→ فوري: إذا كان رئيس أمن المعلومات لديك يشغل أيضًا منصب مدير تكنولوجيا المعلومات، فافصل بين الدورين الآن بقرار تعيين رسمي.
→ الأسبوع الثاني: التحقق من مؤهلات رئيس أمن المعلومات (CISO) -شهادة هندسية، خبرة 15+ عامًا، الجنسية/الإقامة الهندية- وسد أي فجوة من خلال تعيين متوافق أو تعيين رئيس بديل لأمن المعلومات.
→ الأسبوع الثالث: نشر بيانات الاتصال الخاصة برئيس أمن المعلومات ورئيس أمن المعلومات البديل على موقعك الإلكتروني العام وإرسالها إلى CSIRT-Power بموجب المادة 5(7).
→ بشكل مستمر: تأمين خط تقارير مباشر لمجلس الإدارة، وميزانية مستقلة، وسلطة نقض (Veto) على قبول مخاطر التكنولوجيا التشغيلية.
الفجوة 10
سلسلة التوريد والمرونة
إدارة ضعيفة أو معدومة لتحديثات التكنولوجيا التشغيلية
الواقع: إما ألا يتم تطبيق تحديثات التكنولوجيا التشغيلية مطلقًا خوفًا من تعطيل التكوين المعتمد من المورد، أو يتم دفعها بشكل عشوائي دون اختبار. ولا تزال هناك أجهزة PLC تعمل ببرامج ثابتة تعود لعام 2012 لأن "المورد قال لا تلمسوها".
السبب الجذري: يتطلب التحديث فترات توقف عن العمل، وتنسيقًا مع الموردين، واختبار تراجع الأداء، وكلها أمور تعطل العمليات، ولا يوجد برنامج رسمي يتضمن اتفاقيات مستوى خدمة محددة، أو بيئات اختبار، أو إجراءات تراجع لتسهيل هذه المقايضة وإدارتها.
التأثير على الأعمال: تكنولوجيا تشغيلية غير محدثة هي فريسة سهلة. ففي عام 2025 وحده، نشرت وكالة الأمن السيبراني وأمن البنية التحتية (CISA) أكثر من 500 استشارة لأنظمة التحكم الصناعي تغطي 2,155 ثغرة أمنية، وهو أعلى حجم مسجل، وصُنفت 82% منها على أنها عالية أو حرجة.
التوافق مع لوائح CEA 2026 تتطلب المادتان 6(2) و8(25) أن تكون تحديثات التكنولوجيا التشغيلية موقعة رقميًا من قِبل الشركة المصنعة للمعدات الأصلية (OEM)، وأن يتم التحقق من صحتها في بيئة محاكاة/اختبار، وتطبيقها عبر وسائط غير متصلة بالإنترنت (offline). |
خطة العمل
→ الشهر الأول: بناء إجراء تشغيلي قياسي (SOP) لإدارة تحديثات التكنولوجيا التشغيلية؛ يشمل استقبال الاستشارات، وتقييم الأهمية التشغيلية ودرجة خطورة الثغرة (CVSS)، والتحقق في بيئة الاختبار، والموافقة على إدارة التغيير، والنشر دون اتصال بالإنترنت، والتحقق بعد التحديث.
→ الشهر الثاني: إنشاء بيئة اختبار للتكنولوجيا التشغيلية تحاكي منطق التحكم في الإنتاج، وتكوين واجهة HMI، ومخطط الشبكة.
→ الربع الأول: إدراج تسليم التحديثات الموقعة رقميًا والكشف عن نهاية العمر الافتراضي للمنتج في كل عقد مع مصنعي المعدات الأصلية بموجب المادتين 11(2) و11(4).
→ بشكل مستمر: تشغيل لوحة تحكم للامتثال للتحديثات مرتبطة بسجل الأصول؛ واستهدف امتثالاً بنسبة 95% للأنظمة الحرجة في غضون 30 يومًا من إصدار التحديث المعتمد.
الفجوة 11
سلسلة التوريد والمرونة
سلسلة توريد غير مدققة وغياب قائمة المواد
الواقع: يصل نظام أتمتة محطة تحويل جديد من مدمج أنظمة، ولا أحد يعرف المكتبات البرمجية الموجودة داخل واجهة HMI، أو ملفات DLL الخارجية التي تعيش في المؤرخ، أو ما إذا كان قد تم تجميع البرنامج الثابت من مصدر يثق به أي طرف. لقد أثبت هجوما SolarWinds وDragonfly أن اختراق سلسلة التوريد هو المسار المفضل للدول، وليس مجرد نظرية.
السبب الجذري: تقوم المشتريات بتقييم الموردين بناءً على السعر والتسليم والضمان، وليس على وضعهم الأمني السيبراني. لا يوجد متطلب تعاقدي للكشف عن قائمة المواد (BOM) أو التحديثات الموقعة أو تدقيق الموظفين.
التأثير على الأعمال: يمكن لمكون واحد مخترق في سلسلة التوريد أن يظل خاملًا لسنوات قبل تفعيله، دون وجود أي رؤية لكشفه حتى يصبح بالفعل داخل الأنظمة الحيوية للسلامة.
التوافق مع لوائح CEA 2026 تفرض المادة 11(5) الكشف عن قائمة المواد (BOM) من كل مورد؛ بينما تتطلب المادة 5(20) تقييم مخاطر الأفراد والتحقق من الخلفية لموظفي الموردين الذين يتعاملون مع الأنظمة الحرجة. |
خطة العمل
→ فوري: إصدار ملاحق عقود لكل مصنع معدات أصلية (OEM) ومدمج أنظمة وموفر خدمات سحابية تطالب بالامتثال للمادة 11؛ بما يشمل الكشف عن قائمة المواد (BOM)، والتحديثات الموقعة، والكشف عن نهاية العمر الافتراضي للمنتج، وشهادات التحصين الأمني، وخطط الاستعادة.
→ الشهر الأول: جعل الكشف عن قائمة المواد واختبارات الأمن السيبراني عند قبول التصنيع/الموقع (FAT/SAT) (المادة 5(31)) شرط نجاح/رسوب في كل عملية شراء جديدة.
→ الشهر الثاني: إنشاء سجل لمخاطر الموردين يتم تصنيفه بناءً على نضج الأمن السيبراني وتاريخ الحوادث وإقرار الامتثال.
→ بشكل مستمر: طلب التحقق من الخلفية الجنائية وتوقيع اتفاقيات عدم الإفصاح (NDA) من موظفي الموردين قبل منحهم أي وصول مادي أو منطقي إلى الأنظمة الحرجة.
الفجوة 12
الكشف والاستجابة
غياب OT-Specific VAPT or Penetration Testing
الواقع: عندما تقوم المرافق الهندية بإجراء اختبارات VAPT، فإنها دائمًا ما تكون مخصصة لتطبيقات الويب وفحص الشبكة لقطاع تكنولوجيا المعلومات. أما أصول التكنولوجيا التشغيلية -مثل أجهزة PLC، وRTU، والمحولات التسلسلية إلى إيثرنت، ومحطات HMI- فلا يتم اختبارها أبدًا لأن "جهاز الفحص قد يتسبب في تعطل المحطة".
السبب الجذري: الخوف من تعطيل العمليات، ونقص المختبرين المتخصصين في التكنولوجيا التشغيلية في الهند، وغياب تفويض تنظيمي واضح لاختبارات VAPT للتكنولوجيا التشغيلية حتى الآن.
التأثير على الأعمال: أنت تسير معصوب العينين تمامًا بشأن الثغرات الأمنية الأكثر أهمية؛ تلك التي يمكن أن تتسبب في فصل المولد أو فتح القاطع، حتى يجدها المهاجم أولاً.
التوافق مع لوائح CEA 2026 تفرض المادة 5(27) إجراء اختبارات VAPT قبل تشغيل أي نظام حرج جديد أو مستبدل؛ وتتطلب المادتان 5(22) و13 إجراء عمليات تدقيق سنوية من قِبل وكالات معتمدة من CERT-In. |
خطة العمل
→ الشهر الأول: التعاقد مع شركة متخصصة في التكنولوجيا التشغيلية لإجراء تقييم غير تدخلي للثغرات الأمنية باستخدام تقنيات خاملة وشبه نشطة.
→ الشهر الثاني: بالنسبة للأنظمة الجديدة تمامًا، اجعل اختبار VAPT للتكنولوجيا التشغيلية قبل التشغيل تسليمًا تعاقديًا يسبق شهادة القبول المؤقت.
→ الربع الأول: جدولة أول تدقيق سنوي للأمن السيبراني مع مدقق معتمد من CERT-In، على أن يركز النطاق صراحة على بروتوكولات التكنولوجيا التشغيلية، ومنطق أجهزة التحكم، والشبكات اللاسلكية والترددات اللاسلكية.
→ بشكل مستمر: تدوير المدققين كل 2-3 سنوات بموجب المادة 13؛ والاحتفاظ بأدلة التدقيق لمدة خمس سنوات.
الفجوة 13
الرؤية والبنية التحتية
عدم كفاية الأمن المادي لأنظمة التحكم
الواقع: خزائن PLC غير مغلقة في ساحات تحويل مفتوحة. منافذ USB مكشوفة في محطات HMI. غرف مرحلات غير مراقبة. مفاتيح مشتركة لبوابات محطات التحويل. كل هذا يحدث، بما في ذلك داخل محطات تحويل بجهد 500 كيلو فولت.
السبب الجذري: كان الأمن المادي مرتبطًا بالمرافق وحراس الأمن، وليس بالأمن السيبراني مطلقًا. ولم يتم تقييم نقطة الالتقاء بين الوصول المادي والسيبراني بشكل رسمي.
التأثير على الأعمال: أثبت هجوم Stuxnet أن وحدة تخزين USB واحدة يمكنها اختراق منشأة معزولة عن الشبكة الخارجية (air-gapped). يمكن لمهاجم يتمتع بوصول مادي إعادة تجميع البرامج الثابتة، أو زرع أجهزة ضارة، أو تسريب البيانات دون لمس الشبكة مطلقًا.
التوافق مع لوائح CEA 2026 تفرض المادة 5(13) إنشاء محيط أمني إلكتروني لكل جهاز تحكم؛ وتغطي المادة 8 ضوابط الأمن المادي كجزء من الإطار الشامل للأمان. |
خطة العمل
→ الأسبوع الأول: تفقد كل غرفة تحكم، وغرفة مرحلات، وساحة محطة تحويل، ومحطة طرفية عن بُعد؛ وتوثيق كل نقطة وصول، وقفل خزانة، ومنفذ USB.
→ الأسبوع الثاني: تركيب أقفال مفاتيح أو أقفال إلكترونية على كل خزانة PLC/RTU/IED؛ وتعطيل أو سد منافذ USB غير المستخدمة في محطات HMI ومحطات العمل الهندسية ماديًا.
→ الشهر الأول: تفعيل تسجيل الوصول بالبطاقات للمناطق الحرجة، ودمجه في مركز العمليات الأمنية (SOC).
→ الشهر الثاني: إضافة أختام كشف التلاعب على اللوحات الحرجة وتركيب كاميرات مراقبة عند نقاط الوصول الرئيسية.
الفجوة 14
سلسلة التوريد والمرونة
غياب ضوابط توطين البيانات أو سيادتها
الواقع: يقوم مؤرخ SCADA بعمل نسخ احتياطي على خوادم AWS بسنغافورة. تتدفق بيانات القياس عن بُعد الخاصة بالمحطة عبر منصة تحليلات سحابية أوروبية. ويقع خادم التشخيص عن بُعد التابع لمصنع المعدات الأصلية في الولايات المتحدة. إن بيانات تشغيل الشبكة الهندية تغادر حدود البلاد يوميًا.
السبب الجذري: سعت مبادرات الهجرة إلى السحابة والثورة الصناعية الرابعة وراء التكلفة وقابلية التوسع على حساب سيادة البيانات، ولم تكتب إدارة المشتريات بنود توطين البيانات في العقود.
التأثير على الأعمال: يعد وصول جهات أجنبية لبيانات الشبكة الهندية خطر تجسس. وفي النزاعات الجيوسياسية، يمكن إجبار مزود الخدمة السحابية على تسليم البيانات لحكومة أجنبية. كما يعد هذا انتهاكًا مباشرًا للوائح هيئة الكهرباء المركزية (CEA).
التوافق مع لوائح CEA 2026 تفرض المادة 5(19) أن تكون جميع البيانات التشغيلية الحساسة، والبيانات السحابية، والسجلات التاريخية، والنسخ الاحتياطية داخل الهند بشكل صارم ومشفر. |
خطة العمل
→ الأسبوع الأول: تدقيق كل تدفق بيانات، خدمة سحابية، منصة SaaS، وجهة نسخ احتياطي، وجهة قياس عن بُعد، ورسم خريطة توطينها.
→ الأسبوع الثاني: ترحيل أو إنهاء أي خدمة تخزن بيانات قطاع الطاقة الهندي خارج الهند، بدءًا من مؤرخي SCADA، ونهايات AMI الأمامية، وتحليلات الشبكة.
→ الشهر الأول: إعادة التفاوض على عقود السحابة ومصنعي المعدات الأصلية (OEM) مع تضمين بنود صريحة للتوطين داخل الهند فقط والتشفير أثناء السكون.
→ بشكل مستمر: إجراء عمليات تدقيق ربع سنوية لتوطين البيانات والتحقق من استعادة النسخ الاحتياطية من وسائط التخزين الموجودة في الهند.
الفجوة 15
سلسلة التوريد والمرونة
غياب أو عدم كفاية النسخ الاحتياطي والاستعادة للتكنولوجيا التشغيلية
الواقع: تبدو النسخ الاحتياطية كأنها مشكلة تكنولوجيا معلومات، حتى تختفي تهيئات DCS، أو قاعدة بيانات نقاط SCADA، أو ملفات إعدادات المرحلات، ولا يوجد خيار "الاستعادة من ليلة أمس". ولم تقم العديد من المرافق باختبار استعادة نظام تكنولوجيا تشغيلية ولو لمرة واحدة.
السبب الجذري: كان النسخ الاحتياطي للتكنولوجيا التشغيلية فكرة ثانوية. وقعت محطات العمل الهندسية خارج سياسة النسخ الاحتياطي، وعاش منطق PLC على أجهزة الكمبيوتر المحمولة الخاصة بالمهندسين بشكل فردي، ولم يحدد أحد أهداف وقت الاسترداد (RTO) أو نقطة الاسترداد (RPO) لأنظمة التحكم.
التأثير على الأعمال: يمكن أن يكلف هجوم برامج الفدية على محطة هندسة DCS أسابيع من إعادة التهيئة اليدوية، بافتراض أن المهندسين الذين يتذكرون المنطق الأصلي لا يزالون متاحين. ودون نسخ احتياطية تم اختبارها، تصبح عملية الاستعادة مجرد تخمين.
التوافق مع لوائح CEA 2026 تغطي المادة 8 النسخ الاحتياطي والاستعادة ضمن ضوابط الأمان الشاملة؛ ويجب أن تتضمن خطة CCMP إجراءات الاستعادة. |
خطة العمل
→ الشهر الأول: جرد كل هدف للنسخ الاحتياطي في التكنولوجيا التشغيلية؛ تهيئات DCS، وقواعد بيانات نقاط SCADA، ومشاريع HMI، ومنطق PLC، وإعدادات المرحلات، وتهيئات الشبكة وجدران الحماية.
→ الشهر الثاني: إنشاء نظام نسخ احتياطي للتكنولوجيا التشغيلية غير متصل بالإنترنت ومعزول تمامًا على وسائط تخزين غير قابلة للتعديل أو يمكن الكتابة عليها لمرة واحدة فقط (WORM)، على أن يتم تخزينها ماديًا داخل الهند.
→ الربع الأول: إجراء اختبار استعادة خاضع للرقابة على نظام تكنولوجيا تشغيلية غير حرج؛ وتوثيق RTO والفجوات التي يكشفها.
→ نصف سنويًا: تنفيذ تدريبات كاملة على التعافي من الكوارث للتكنولوجيا التشغيلية ضد النسخ الاحتياطية غير المتصلة بالإنترنت وتحديث الإجراءات بناءً على النتائج.
الفجوة 16
الوصول والمحيط الأمني
الأصول السيبرانية المؤقتة غير المدارة
الواقع: كمبيوتر المقاول المحمول. ذاكرة USB الخاصة بالمورد. هاتف مهندس الصيانة المتصل بمحول DCS لإجراء "تشخيص سريع". الأصول المؤقتة هي النواقل الأساسية للعدوى في أمن التكنولوجيا التشغيلية؛ تتحرك بين الشبكات، وتحمل البرامج الضارة، وتغادر دون ترك أي أثر.
السبب الجذري: لا توجد عملية رسمية لتسجيل الأجهزة المؤقتة أو فحصها أو إدارتها في التكنولوجيا التشغيلية. ولا تزال عبارة "احتاج المورد إلى تحديث PLC، فقمنا بتوصيل كمبيوتره المحمول" هي الطريقة السائدة للعمل.
التأثير على الأعمال: تعد الأصول المؤقتة الناقل الرئيسي لدخول البرامج الضارة إلى شبكات التكنولوجيا التشغيلية المعزولة أو شبه المعزولة؛ وقد بدأت هجمات Stuxnet وHavex وحوادث برامج فدية لا حصر لها بهذا الأسلوب تمامًا.
التوافق مع لوائح CEA 2026 تتطلب المادتان 5(25) و8 جرد كل أصل، بما في ذلك الأصول المؤقتة، وتحصينه أمنيًا، ومنعه من الاتصال المتزامن بالإنترنت. |
خطة العمل
→ الأسبوع الأول: حظر الأجهزة الشخصية وأجهزة الكمبيوتر المحمولة غير المدققة الخاصة بالمقاولين من شبكات التكنولوجيا التشغيلية، وفرض ذلك بالسياسة والتحكم التقني.
→ الشهر الأول: وضع إجراءات "الغرفة النظيفة" للأصول المؤقتة؛ تشمل التسجيل، وفحص البرمجيات الضارة، والتحقق من القائمة البيضاء، وشبكة VLAN مخصصة غير متصلة بالإنترنت، وتسجيل الجلسات، والمسح وإعادة الفحص بعد الاستخدام.
→ الشهر الثاني: توفير أجهزة كمبيوتر محمولة مملوكة للمرفق ومحصنة ومجهزة بالبرامج المناسبة لاستخدام الموردين بدلاً من السماح بالأجهزة الخارجية.
→ بشكل مستمر: الاحتفاظ بسجل للأصول المؤقتة مدمج مع سجل الأصول السيبرانية.
الفجوة 17
الكشف والاستجابة
غياب سلامة مزامنة الوقت
الواقع: تتم مزامنة طوابع SCADA الزمنية مع pool.ntp.org. تنحرف مرحلات الحماية بالثواني أثناء تشويش GPS. لا تحتوي سجلات الحوادث على جدول زمني موثوق لأن ساعات التكنولوجيا التشغيلية وتكنولوجيا المعلومات غير متزامنة مع مصدر مشترك وموثوق.
السبب الجذري: عوملت مزامنة الوقت كأحد تسهيلات تكنولوجيا المعلومات، وليس كأحد ضوابط أمن التكنولوجيا التشغيلية؛ حيث تم استخدام بروتوكول NTP العام دون التحقق من صحته، ودون تفكير في تزييف GPS أو الاعتماد على الإنترنت.
التأثير على الأعمال: يعتمد التحليل الجنائي بعد الحوادث على طوابع زمنية دقيقة. وإذا اختلفت ساعات DCS وجدار الحماية وSIEM، فلا يمكنك إعادة بناء سلسلة الهجوم، ويستغل المهاجمون هذه الفجوة بالتحديد لإخفاء آثارهم.
التوافق مع لوائح CEA 2026 تفرض المادتان 5(32) و8(27) مزامنة الساعات مع مصدر وقت مرجعي مدقق ومستقل عن الإنترنت، سواء كان أرضيًا أو عبر الأقمار الصناعية الهندية (NavIC/IRNSS). |
خطة العمل
→ الشهر الأول: تدقيق كل مصدر وقت عبر تكنولوجيا المعلومات والتكنولوجيا التشغيلية؛ وإزالة بروتوكول NTP العام للإنترنت من بيئات التكنولوجيا التشغيلية.
→ الشهر الثاني: نشر مصدر وقت مستقل للتكنولوجيا التشغيلية؛ مثل مرجع ساعة ذرية أرضية أو جهاز استقبال يعتمد على NavIC/IRNSS، داخل الهند.
→ الشهر الثالث: تطبيق مصادقة ومراقبة بروتوكول NTP؛ والتنبيه عند انحراف الساعة لأكثر من 100 مللي ثانية في أنظمة الحماية والتحكم.
→ بشكل مستمر: إدراج سلامة مزامنة الوقت في نطاق تدقيق الأمن السيبراني السنوي.
الفجوة 18
الكشف والاستجابة
الفشل في تحديد وإخطار البنية التحتية المعلوماتية الحيوية / الأنظمة المحمية
الواقع: نظام أتمتة محطة تحويل (SAS) بجهد 765 كيلو فولت. نظام إدارة الطاقة (EMS) لـ SLDC. نظام DCS لمحطة نووية. هذه أصول بنية تحتية معلوماتية حيوية (CII) بموجب المادة 70 من قانون تكنولوجيا المعلومات لعام 2000، ومع ذلك لم يتم إخطار الهيئة الوطنية لحماية البنية التحتية المعلوماتية الحيوية (NCIIPC) رسميًا بالعديد منها، وتظل قابلة للاكتشاف على محرك Shodan بنطاقات IP غير محمية.
السبب الجذري: عومل تحديد البنية التحتية المعلوماتية الحيوية (CII) كإجراء حكومي شكلي، وليس كضابط للأمن التشغيلي؛ حيث تم تفويت نافذة الإخطار المحددة بـ 60 يومًا أو لم تبدأ بعد من الأساس.
التأثير على الأعمال: تفقد البنية التحتية المعلوماتية الحيوية (CII) غير المخطرة الحماية القانونية التي يوفرها قانون تكنولوجيا المعلومات. ويمكن للمهاجمين فحص ورسم خرائط واستهداف هذه الأنظمة دون عقاب، ويحمل أي هجوم ناجح عواقب تمس الأمن القومي.
التوافق مع لوائح CEA 2026 تتطلب المادة 5(29) إرسال تفاصيل البنية التحتية المعلوماتية الحيوية (CII) إلى NCIIPC وبدء إخطار النظام المحمي مع الحكومة المختصة في غضون 60 يومًا؛ وتمنع المادة 5(30) أن تكون البنية التحتية المعلوماتية الحيوية (CII) قابلة للاكتشاف على المنصات العامة. |
خطة العمل
→ الأسبوع الأول: إعداد قائمة الأنظمة الحرجة بموجب المادة 5(16) ومطابقتها مع معايير البنية التحتية المعلوماتية الحيوية (CII) الخاصة بـ NCIIPC.
→ الأسبوع الثاني: تقديم وثائق تحديد البنية التحتية المعلوماتية الحيوية (CII) إلى NCIIPC وبدء إجراءات إخطار النظام المحمي.
→ الشهر الأول: تشغيل فحص لسطح الهجوم الخارجي (Shodan، Censys، BinaryEdge) عبر كل عنوان IP ونطاق وبوابة ويب تواجه التكنولوجيا التشغيلية، وإزالة ما تمت فهرسته.
→ الشهر الثاني: تفعيل مراقبة مستمرة لنطاق نظام أسماء النطاقات (DNS) الخارجي ومساحة IP لالتقاط أي تعرض مستقبلي.
الفجوة 19
الحوكمة والمساءلة
عدم كفاية OT Personnel Training and Awareness
الواقع: يمكن لمشغل غرفة التحكم التعامل مع انحراف تردد الشبكة وهو نائم، لكنه لا يستطيع التعرف على بريد إلكتروني للتصيد الاحتيالي يستهدف بيانات اعتماد VPN الخاصة به. ولم يسمع مهندسو DCS قط عن TRITON أو Industroyer. أما التدريب على الأمن السيبراني فهو مجرد عرض تقديمي سنوي لتكنولوجيا المعلومات لا علاقة له بالتكنولوجيا التشغيلية.
السبب الجذري: تم بناء برامج التدريب لموظفي تكنولوجيا المعلومات، وليس لمشغلي التكنولوجيا التشغيلية، دون أي منهج مخصص لقطاع الطاقة. وقيل للمشغلين "لا تنقروا على الروابط" ولكن لم يخبرهم أحد لماذا يستهدفهم المهاجمون بالتحديد.
التأثير على الأعمال: بدأ هجوم أوكرانيا عام 2015 ببريد إلكتروني للتصيد الاحتيالي الموجه لموظفي التكنولوجيا التشغيلية. ويظل الخطأ البشري هو الناقل الأول للوصول الأولي في خروقات التكنولوجيا التشغيلية.
التوافق مع لوائح CEA 2026 تتطلب المادة 5(9) من موظفي قسم أمن المعلومات (ISD) إكمال ما لا يقل عن خمسة أيام عمل من التدريب المتخصص في الأمن السيبراني لقطاع الطاقة سنويًا؛ وتفرض المادة 5(18) إجراء تمارين سيبرانية نصف سنوية. |
خطة العمل
→ الشهر الأول: بناء برنامج توعية مخصص للتكنولوجيا التشغيلية؛ يغطي التصيد الاحتيالي الصناعي، ونظافة استخدام USB، والهندسة الاجتماعية، والأمن المادي، وتدفقات عمل الإبلاغ عن الحوادث.
→ الشهر الثاني: تسجيل كل مشغل ومهندس وفني ومقاول للتكنولوجيا التشغيلية؛ وتتبع إتمام التدريب والحصول على الشهادة.
→ الربع الأول: إطلاق حملة تصيد احتيالي محاكاة ضد موظفي التكنولوجيا التشغيلية؛ وقياس معدلات النقر وإعادة تدريب من لم يجتازوا الاختبار.
→ نصف سنويًا: تنفيذ تمارين الفريق الأحمر وتدريبات الطاولة بموجب المادة 10، بمشاركة موظفي العمليات وليس فقط فريق الأمن.
الفجوة 20
الحوكمة والمساءلة
عقلية الامتثال التفاعلي، والتعامل مع لوائح CEA 2026 كمجرد قائمة مراجعة
الواقع: الفجوة الكبرى المحيطة بالجميع. ستتعامل معظم المرافق الهندية مع لوائح CEA 2026 كمجرد قائمة مراجعة؛ توظيف مستشار، وإنشاء تقرير، وإصلاح النتائج السهلة، وتمني تساهل المدقق، وبالتالي تفويت التحول الهيكلي الذي تطلبه اللائحة بالفعل.
السبب الجذري: قبل عام 2026، كانت توجيهات الأمن السيبراني لهيئة الكهرباء المركزية (CEA) استشارية وغير ملزمة، لذا فضلت المرافق المسار الأقل مقاومة. وقد غيرت العقوبات القانونية بموجب المادة 142 من قانون الكهرباء لعام 2003، والمسؤولية المحتملة بموجب قانون تكنولوجيا المعلومات حسابات المخاطر الآن، ولكن العقلية لم تتغير بعد.
التأثير على الأعمال: إن نهج قائمة المراجعة يترك الفجوات الحرجة دون معالجة. فهو يولد إرهاقًا من عمليات التدقيق دون تحسين الأمان، وسيكشف أول تفتيش لوزارة الطاقة عن هذه الفجوة، مع ما يترتب على ذلك من تداعيات قانونية وتأثير على السمعة.
التوافق مع لوائح CEA 2026 تعد لوائح CEA 2026 تغييرًا هيكليًا، وليست مجرد تحديث مرحلي للسياسات؛ حيث تشمل الحوكمة (رئيس أمن معلومات مخصص)، والعمليات (قسم أمن معلومات على مدار الساعة)، والبنية التحتية (العزل المادي)، وسلسلة التوريد (قائمة المواد)، والمساءلة (الإبلاغ في غضون 6 ساعات)، كل ذلك دفعة واحدة. |
خطة العمل
→ فوري: إعادة صياغة هذا البرنامج كبرنامج تحول أمني، وليس كمشروع امتثال؛ وتأمين رعاية مجلس الإدارة وميزانية مستقلة.
→ الشهر الأول: إجراء تحليل فجوات رسمي لجميع اللوائح الـ 17؛ ورسم مخطط لكل فجوة في خارطة طريق ذات أولوية مع تحديد المسؤولين والتواريخ النهائية.
→ الشهر الثاني: تشكيل لجنة توجيهية للامتثال للوائح CEA تضم رئيس أمن المعلومات (CISO)، ومدير تكنولوجيا المعلومات (CIO)، ورئيس التكنولوجيا التشغيلية، ورئيس المحطة، والإدارة القانونية، والمشتريات، وتجتمع كل أسبوعين.
→ الربع الأول: الاستعانة بشريك خارجي مستقل للأمن السيبراني للتكنولوجيا التشغيلية للتحقق من الجاهزية قبل تاريخ بدء العمل باللوائح في 1 أبريل 2027.
→ بشكل مستمر: التعامل مع الامتثال للوائح CEA كرحلة نضج مستمرة؛ وتحديث سياسة الأمن السيبراني سنويًا بموجب المادة 5(10).
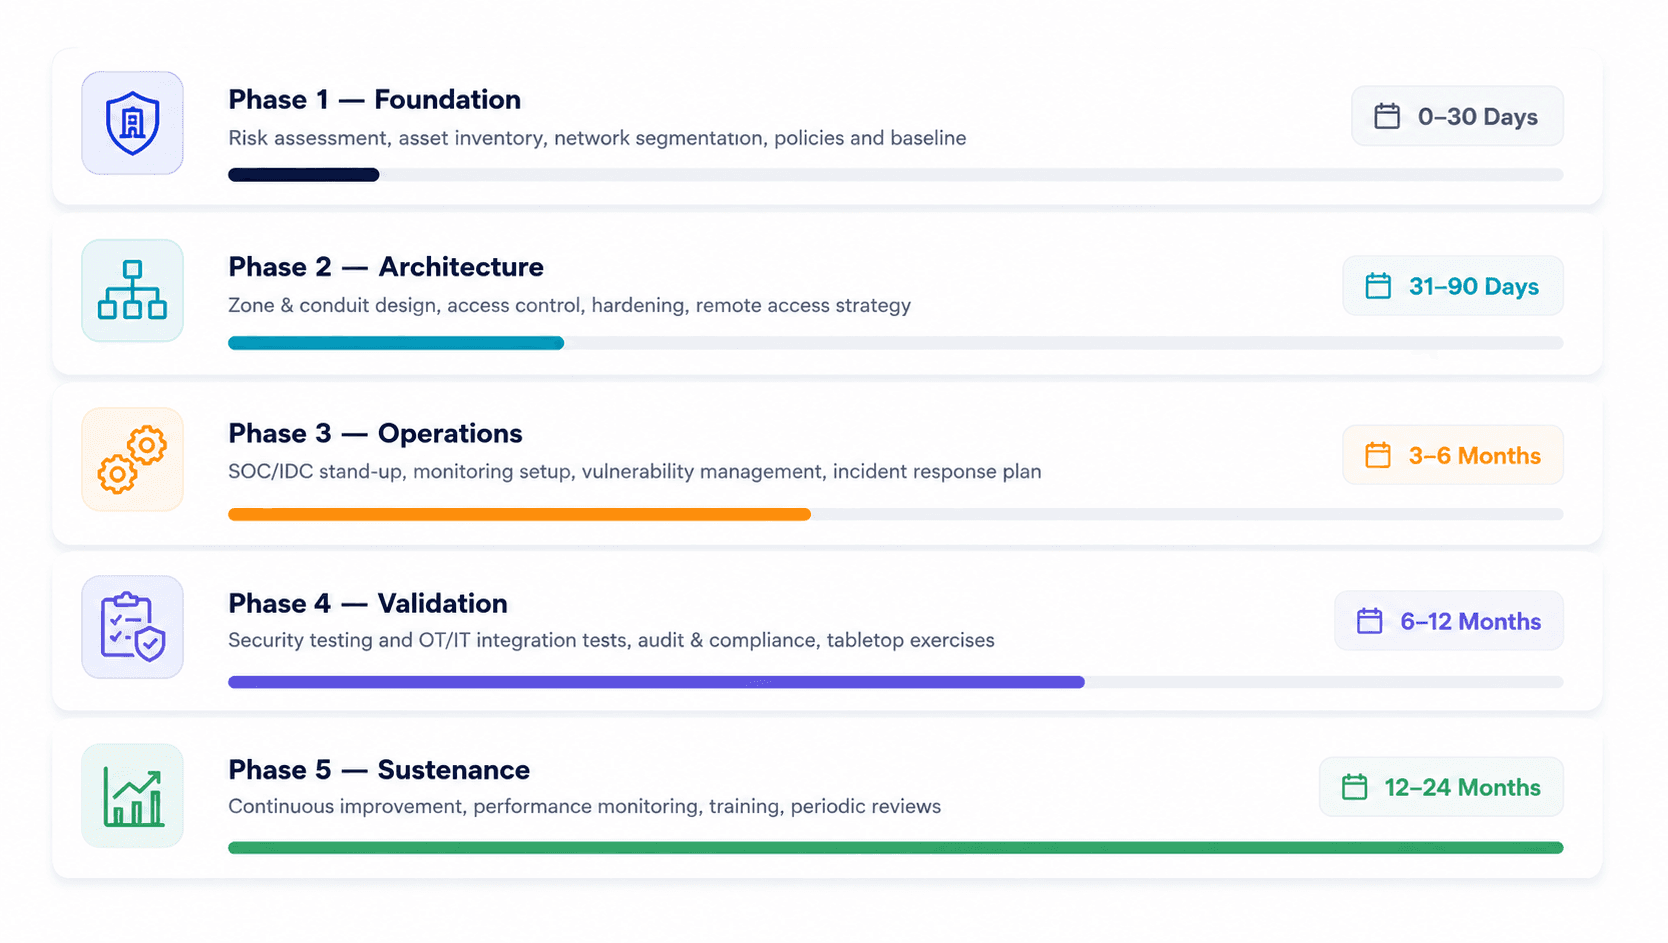
الجدول الزمني لجاهزيتك للوائح CEA 2026
من اليوم وحتى 1 أبريل 2027؛ خمس مراحل متسلسلة بحيث تمهد كل مرحلة الطريق للمرحلة التي تليها.
الخلاصة
قاعدة جدار حماية واحدة تمت تهيئتها بشكل خاطئ يمكن أن تتسبب في إيقاف وحدة بقدرة 660 ميجاوات. مرحل حماية يعمل ببرنامج ثابت يعود لعقد من الزمن من مورد لم يعد له وجود. مركز تحويل طاقة إقليمي (SLDC) يتشارك فيه نظام إدارة الطاقة (EMS) وخادم بريد المكتب في شريحة شبكة واحدة. لا شيء من هذا غريب أو نظري. إنه موجود في كل مكان في قطاع الطاقة الهندي، وبموجب لوائح الأمن السيبراني لهيئة الكهرباء المركزية لعام 2026، أصبح الآن غير قانوني أيضًا.
كل فجوة في هذا التقرير قابلة للإصلاح. التكنولوجيا موجودة. والأطر والمعايير -IEC 62443، NIST SP 800-82، ISO/IEC 27001- موجودة. واللوائح توفر الإلزام القانوني. وما نحتاجه الآن هو الخبرة، والتسلسل، والتنفيذ.
لا تنتظر تفتيش وزارة الطاقة. لا تنتظر أول استشارة من CSIRT-Power. لا تنتظر حادثًا جيوسياسيًا ليكشف هشاشة شبكتك. ابدأ اليوم.
هل أنت مستعد لسد الفجوات؟ يمكن لـ Shieldworkz المساعدة.
Shieldworkz هي شركة متخصصة بالكامل في الأمن السيبراني للتكنولوجيا التشغيلية الصناعية، تأسست خصيصًا للبنية التحتية الحيوية؛ توليد الطاقة ونقلها وتوزيعها وعمليات الشبكة. نحن لسنا شركة أمن تكنولوجيا معلومات تقدم "أيضًا خدمات التكنولوجيا التشغيلية".
→ تقييم الجاهزية للامتثال للوائح CEA 2026؛ ارسم خريطة لوضعك الحالي مقارنة بكل بند من بنود اللوائح واخرج بخارطة طريق علاجية ذات أولوية وجاهزة للعرض على مجلس الإدارة.
→ اكتشاف أصول التكنولوجيا التشغيلية وسجل الأصول السيبرانية؛ تكتشف منهجية OThello Assess وتوثق كل جهاز PLC وRTU وHMI واتصال متبادل بين التكنولوجيا التشغيلية وتكنولوجيا المعلومات.
→ الكشف والاستجابة لشبكة التكنولوجيا التشغيلية؛ مراقبة مستمرة وخاملة لبروتوكولات IEC 60870-5-104 وIEC 61850 وDNP3 وModbus مع الكشف عن السلوكيات الشاذة.
→ دعم اختبارات VAPT والتدقيق المتوافقة مع لوائح CEA؛ اختبارات أمن التكنولوجيا التشغيلية قبل التشغيل وأثناء العمليات بواسطة مدققين معتمدين من CERT-In.
→ تخطيط إدارة الأزمات السيبرانية؛ تطوير خطط CCMP مخصصة للتكنولوجيا التشغيلية، وتمارين المحاكاة، وتدفقات عمل التنسيق مع CSIRT-Power.
تنزيل قائمة مراجعة الامتثال الأمني للتكنولوجيا التشغيلية للوائح CEA 2026 هنا لوائح هيئة الكهرباء المركزية للأمن السيبراني في قطاع الطاقة لعام 2026 هنا خارطة طريق تنفيذ الأمن التشغيلي للامتثال للوائح CEA هنا لوائح الأمن السيبراني لـ CEA لعام 2026: ما الذي يتعين على شركات الطاقة الهندية القيام به هنا |
حجز جلسة إيجاز مجانية مدتها 30 دقيقة حول الجاهزية للوائح CEA مع أحد خبراء Shieldworkz في التكنولوجيا التشغيلية وأنظمة التحكم الصناعي؛ سنقيم مدى انطباق اللوائح، ونحدد فجواتك مقارنة ببنود CEA، ونرتب مسارك نحو الامتثال بحلول 1 أبريل 2027. |
جدولة عرض توضيحي مباشر لحلول Shieldworkz لأمن التكنولوجيا التشغيلية؛ شاهد كيف تكشف منصة OT NDR التهديدات عبر بيئات SCADA وDCS وأتمتة محطات التحويل دون تعطيل العمليات. |
إن الشبكة لا تنتظر. وكذلك أنت، لا ينبغي لك الانتظار.
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

IEC 62443 Series Explained: Every Standard You Need to Know
Team Shieldworkz

Investigative cyber threat research report: Le Tampon municipal cyberattack
Prayukth K V

CEA Cyber Security Regulations Effective Date and Compliance Timeline
Team Shieldworkz

Building a security program around the NIST CSF tiers
فريق شيلدوركز

Stadtwerke Landsberg Cyberattack: What Happened, What Was Disrupted and Why Critical Services Stayed Online
Prayukth K V

NERC CIP Audit Findings: 15 Common Gaps and How to Fix Them
Team Shieldworkz






