

الهجوم السيبراني على شركة شتادويركي لاندسبرغ: ماذا حدث، ما الذي تعطل، ولماذا ظلت الخدمات الحيوية قيد التشغيل


برايوكت كيه في
تحقيق قائم على الأدلة في هجوم برامج الفدية الذي وقع في سبتمبر 2026، واختراق تكنولوجيا المعلومات في المؤسسة، والمرونة التشغيلية، والسؤال غير المجاب عنه حول احتواء تكنولوجيا المعلومات/التكنولوجيا التشغيلية (IT/OT)
ملخص
في الساعات الأولى من صباح يوم 1 سبتمبر 2026، تعرضت البنية التحتية لتكنولوجيا المعلومات للشركات التي تديرها المرافق البلدية Stadtwerke Landsberg KU (لاندسبرغ أم لش، بافاريا العليا، ألمانيا) لهجوم سيبراني مستهدف. واكتسبت الجهات التهديدية وصولاً كافياً إلى بيئة تكنولوجيا المعلومات الخاصة بالشركة لتمكينها من تشفير أنظمة تكنولوجيا المعلومات المركزية للشركات والبنية التحتية الإدارية. ولم يتم الكشف علناً عن المستوى الدقيق للتحكم والامتيازات التي تم الحصول عليها، وما إذا كان قد تم اختراق دليل نشط (Active Directory) أو البنى التحتية الأخرى للهوية. واستجابةً لذلك، قامت القيادة التنفيذية وفرق تكنولوجيا المعلومات في Stadtwerke Landsberg KU بتفعيل وتنفيذ بروتوكولات أزمات الطوارئ، وعزل الشبكات الداخلية، وفصلت المؤسسة اتصالاتها بالإنترنت كإجراء احتوائي طارئ.
أدى الهجوم إلى حدوث اضطرابات فورية في وظائف أعمال الشركة. وتم إجبار الأنظمة الإدارية المركزية، واتصالات البريد الإلكتروني، والهواتف الأرضية المباشرة على الخروج من الخدمة أو تم تقييدها بشدة. وتأثرت الاتصالات الموجهة للعملاء، لا سيما الوصول إلى الهاتف والبريد الإلكتروني. ومع ذلك، تشير التقارير العامة التي حللتها Shieldworkz إلى أن الموقع الإلكتروني لشركة Stadtwerke ظل متاحاً وظلت معالجة العقود ممكنة.
وعلى الرغم من تعطل تكنولوجيا المعلومات في الشركة، ظلت الخدمات البلدية الأساسية بما في ذلك شبكة الطاقة الكهربائية، وإمدادات مياه الشرب، والغاز، ومعالجة مياه الصرف الصحي، وتدفئة المناطق (Fernwärme)، واتصالات الألياف البصرية، ومحطات الشحن العامة، والبنية التحتية الترفيهية البلدية قيد التشغيل دون أي انقطاع مادي. ويسلط هذا الفصل الوظيفي الضوء على الديناميكية التشغيلية الفنية الأساسية للحادث: تعايش اختراق تكنولوجيا المعلومات في الشركة مع استمرارية الخدمة المادية السليمة.
وتجدر الإشارة إلى أنه في حين أن الاستجابة للهجوم تقدم دليلاً على المرونة التشغيلية، فلا ينبغي معاملتها كدليل جنائي لا يمكن إنكاره على العزل التام بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية.
ولا تزال هناك فجوات تحقيقية حرجة مفتوحة مع استمرار العمل الجنائي الرقمي. ولم يتم الكشف علناً بعد عن ناقل الدخول الأولي سواء كان عبر التصيد الاحتيالي، أو سرقة بيانات اعتماد شبكة VPN، أو استغلال الثغرات الأمنية الطرفية. وبالمثل، لم تعلن أي عصابة لبرامج فدية مزدوجة الابتزاز مسؤوليتها علناً، ولم يثبت المحققون علناً ما إذا كان قد تم تسريب بيانات العملاء أو الموظفين قبل تشفير النظام.
يوضح هذا الحادث كيف يمكن لمشغلي البنية التحتية الحيوية البلدية استيعاب اختراق تكنولوجيا المعلومات للشركات دون التسبب في انقطاع التشغيل. وهو يؤكد على أهمية التجزئة الصارمة لشبكة تكنولوجيا المعلومات/التكنولوجيا التشغيلية، والمرونة التشغيلية خارج النطاق، والاستجابة المنضبطة للحوادث في ظل ظروف الأزمات. وكل هذا لا يهدف إلا إلى التأكيد مرة أخرى على أهمية نشر الدفاع المتعمق لتأمين أسطح الهجوم خلف طبقات متعددة من الأمان.
نظرة سريعة على الحادثة
الفئة | النتائج | المصدر / الأدلة |
المؤسسة الضحية | Stadtwerke Landsberg KU (بافاريا العليا، ألمانيا) | بيان الشركة الرسمي / Energate Messenger |
البلد / المنطقة | ألمانيا / بافاريا العليا | التقارير العامة |
تاريخ الهجوم | ليلة 31 أغسطس إلى 1 سبتمبر 2026 | راديو أوبرلاند / إشعارات الشركة |
الاكتشاف / الإفصاح العام | 1 سبتمبر 2026 (الاكتشاف) / 3-4 سبتمبر 2026 (التقارير العامة) | Energie & Management/ Energate |
نوع الهجوم المؤكد | برامج الفدية (تشفير الخادم/النظام) | Energate Messenger / الإشعارات الرسمية |
الأنظمة المتأثرة | تكنولوجيا معلومات الأعمال، البريد الإلكتروني، الهاتف المركزي، قواعد البيانات الإدارية | Radio Fantasy / الإشعارات الرسمية |
تأثير البنية التحتية الحيوية | لم يتم الإبلاغ عن أي تأثير. وظلت الكهرباء والمياه والتدفئة والصرف الصحي قيد التشغيل. | نشرات المرافق البلدية |
تأثير تكنولوجيا التشغيل / نظام الإشراف والتحكم وجلب البيانات (OT / SCADA) | لا يوجد أي عطل مادي. ولم يتأثر الوضع التشغيلي بأي اختراق. | الإفصاحات العامة |
وضع تسريب البيانات | غير مؤكد / قيد التحقيق. حتى تاريخ 7 سبتمبر، لم يتم تحديد أي منشور على مواقع تسريب البيانات المبلغ عنها علناً أو مطالبة عامة موثوقة بشأن البيانات المسروقة من Stadtwerke. وهذا لا يثبت عدم تسريب أي بيانات. | تقارير الحالة الجنائية |
الإسناد | غير محدد. لم يتم تحديد أي مجموعة تهديد أو جهة فاعلة حكومية علناً. | الإفصاحات العامة |
إجراءات الاستجابة الأولية | قطع الإنترنت، إيقاف تشغيل الأنظمة، تجميع فريق الأزمات، إشراك متخصصين خارجيين في التحقيق الجنائي الرقمي، إبلاغ الشرطة | سجلات الاستجابة للطوارئ |
الوضع التشغيلي الحالي | تعافٍ جزئي. الحفاظ على الخدمات الأساسية؛ واستعادة خدمة العملاء وإبرام العقود؛ مع بقاء تقييد البريد الإلكتروني/الهاتف. | Energate Messenger(7 سبتمبر 2026) |
الجدول الزمني للحادثة
ليلة 31 أغسطس – 1 سبتمبر 2026: المهاجم ينفذ حمولة برامج الفدية؛ وتم تشفير تكنولوجيا المعلومات للأعمال المركزية.
1 سبتمبر 2026 (في الصباح الباكر): تم اكتشاف الاختراق؛ وبدأت بروتوكولات الطوارئ؛ وتم قطع الوصول إلى الإنترنت.
1 سبتمبر – 2 سبتمبر 2026: تم تشكيل موظفي طوارئ الأزمات؛ وإشراك مستجيبين خارجيين والشرطة.
3 سبتمبر – 4 سبتمبر 2026: تم إصدار الإشعارات العامة؛ والتحقق من عزل التكنولوجيا التشغيلية (OT) واستمراريتها.
7 سبتمبر 2026: تم استعادة سير عمل استفسارات العملاء؛ وظل البريد الإلكتروني/الهاتف مقيداً.
إعادة بناء الحادثة
خلال الليلة المؤدية إلى 1 سبتمبر 2026، شنت جهات تهديدية غير مصرح لها هجوماً على بيئة تكنولوجيا المعلومات الداخلية للشركات في Stadtwerke Landsberg KU. وبمجرد الحصول على وصول إلى الشبكة، نفذ المهاجمون أوامر تشفير عبر خوادم تكنولوجيا المعلومات الإدارية المركزية.
في وقت مبكر من يوم 1 سبتمبر 2026، نبهت المراقبة الداخلية وشذوذ الأنظمة موظفي تكنولوجيا المعلومات إلى وجود تشفير نشط للملفات. ونفذت المؤسسة خطتها للاستجابة لطوارئ الأمن السيبراني، حيث قطعت اتصالات شبكة الشركة بالإنترنت العام من أجل حظر قنوات التحكم والسيطرة (C2) النشطة ومنع الحركة الجانبية المحتملة. وبالتزامن مع ذلك، قام موظفو تكنولوجيا المعلومات بعمليات إيقاف تشغيل طارئة خاضعة للرقابة للخوادم الإدارية الأساسية، ومتحكمات المجال، ومحطات العمل المكتبية.
وفي أعقاب الاحتواء، شكلت القيادة التنفيذية فريقاً داخلياً لإدارة الأزمات (Krisenstab) لتوجيه عمليات التعافي. وتم الاستعانة بمتخصصين خارجيين في التحقيق الجنائي الرقمي والاستجابة للحوادث (DFIR) للحفاظ على الأدلة والمساعدة في الاحتواء وتقييم سلامة قطاعات الشبكة غير النشطة. وتم إخطار سلطات إنفاذ القانون رسمياً لبدء التحقيقات الجنائية.
وأكدت التقارير الإعلامية الأولية والإذاعات الإقليمية في 3 سبتمبر و4 سبتمبر 2026 وقوع هجوم برامج الفدية. وبحلول 7 سبتمبر 2026، ذكرت المجلات التجارية المتخصصة (Energate Messenger) أن شركة Stadtwerke Landsberg قامت باستعادة بنية تحتية إدارية كافية لاستئناف معالجة خدمة العملاء الأساسية وإدارة العقود. ومع ذلك، ظلت الاتصالات الهاتفية الواردة واتصالات البريد الإلكتروني المباشرة مقيدة أو تعمل بسعة محدودة أثناء استمرار التحقق الجنائي الرقمي.
تحليل التأثير الفني والتشغيلي
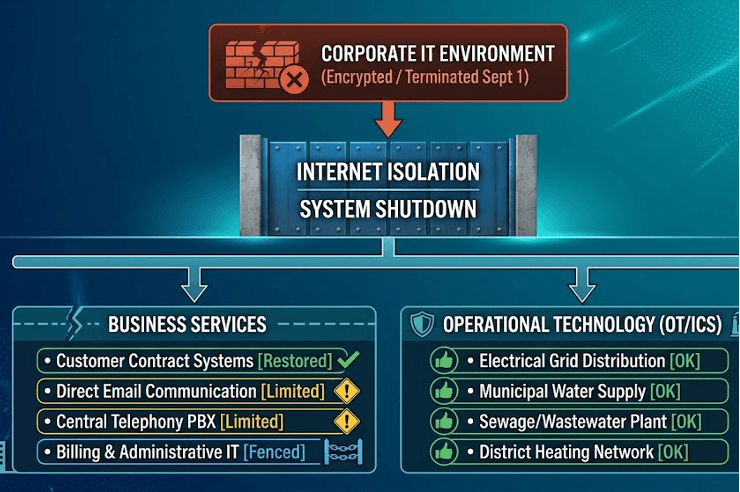
تأثير تكنولوجيا المعلومات للشركات والأعمال
لقد أضر هجوم برامج الفدية بشدة بنطاق عمل المؤسسة الخدمية:
البنية التحتية الإدارية: أصبحت أنظمة الملفات المركزية وقواعد بيانات تخطيط موارد المؤسسات (ERP) ومجموعات الخوادم الإدارية غير قابلة للوصول عبر التشفير أو إيقاف التشغيل الوقائي.
الاتصالات: تم قطع استضافة البريد الإلكتروني للشركات وأنظمة الاتصالات الهاتفية عبر بروتوكول الإنترنت (VoIP) من الشبكات الخارجية، مما أدى إلى حظر استفسارات العملاء المباشرة.
خدمات العملاء: تأثرت بدرجات متفاوتة على قنوات محددة.
التكنولوجيا التشغيلية والبنية التحتية الحيوية المادية
شهد تقديم الخدمات المادية للمرافق صفر انقطاعات موثقة:
توزيع شبكة الطاقة: عملت أنظمة توزيع الكهرباء ذات الجهد المتوسط والمنخفض دون انقطاع.
البنية التحتية للمياه والصرف الصحي: حافظت محطات استخراج مياه الشرب البلدية ومحطات المعالجة ومحطة الصرف الصحي العامة (Kläranlage) على عملياتها الطبيعية.
تدفئة المناطق والأصول المساعدة: استمرت محطات تدفئة المناطق (Fernwärme)، وشبكات توزيع الألياف البصرية البلدية (Glasfaser)، ومحطات شحن المركبات الكهربائية (Ladeinfrastruktur)، والمسبح العام المحلي (Inselbad)، ومرائب السيارات المؤتمتة (Parkgaragen) في العمل بشكل طبيعي.
التقييم التحليلي: استمرارية الخدمة مقابل أمن التكنولوجيا التشغيلية (OT)
تؤكد البيانات العامة التي تفيد بأن خدمات المرافق عملت بشكل طبيعي أنه تم تجنب الاضطراب المادي. ومع ذلك، فإن هذا لا يثبت بشكل قاطع أن شبكات التكنولوجيا التشغيلية ظلت غير مخترقة.
في مجال الأمن السيبراني الصناعي، يوجد تمييز بين:
غياب الاضطراب التشغيلي: تستمر العمليات المادية في العمل بشكل طبيعي بسبب العزل المادي (air-gapping)، أو عناصر التحكم اليدوية المحلية، أو التشغيل الذاتي لوحدات التحكم المنطقية القابلة للبرمجة (PLC) ووحدات المحطات الطرفية البعيدة (RTU).
عدم الاختراق المطلق للتكنولوجيا التشغيلية (OT): دليل جنائي رقمي يمكن التحقق منه على عدم حدوث أي نشاط لجهة تهديد أو فحص جانبي عبر محيط التكنولوجيا التشغيلية وأنظمة التحكم الصناعية (OT/ICS).
بينما تم الحفاظ على الاستمرارية المادية، فإن تأكيد السلامة الكاملة لشبكة التكنولوجيا التشغيلية يتطلب تحليلاً عميقاً للحزم، والتحقيق الجنائي الرقمي لنقاط النهاية في محطات العمل الهندسية، وعمليات تدقيق السجلات عبر حدود أمن التكنولوجيا التشغيلية.
ونظراً لاكتشاف الهجوم مبكراً، فمن المحتمل أن تكون محاولة استهداف التكنولوجيا التشغيلية قد أحبطت. وتجدر الإشارة إلى أن الأدلة العامة المتاحة لا تثبت ما إذا كان المهاجمون قد حاولوا الانتقال من بيئة الشركة نحو الشبكات التشغيلية. وتحديد ذلك يتطلب فحصاً جنائياً لحركة مرور الشبكة وسجلات المصادقة وسجلات جدار الحماية والأنظمة المجاورة للتكنولوجيا التشغيلية.
ما نعرفه | ماذا يعني ذلك | ما لا يمكننا استنتاجه |
استمرت الخدمات المادية | تم الحفاظ على المرونة التشغيلية | لم يتم اختراق التكنولوجيا التشغيلية (OT) |
تم تشفير تكنولوجيا المعلومات للشركة | تم مهاجمة بيئة المؤسسة بنجاح | لم يتم المساس بشبكات التكنولوجيا التشغيلية (OT) |
لا يوجد انقطاع تشغيلي عام | عملت آليات السلامة/استمرارية الخدمة | المهاجمون لم يحاولوا قط الوصول إلى التكنولوجيا التشغيلية (OT) |
تم فصل تكنولوجيا المعلومات/الإنترنت | كان الاحتواء سريعاً | مسار الوصول الأولي أو الحركة الجانبية |
تحليل ناقل الهجوم والجهات التهديدية الفاعلة
ناقل الوصول الأولي
حتى أوائل سبتمبر 2026، لم يتم الكشف علناً عن ناقل الوصول الأولي من قِبل Stadtwerke Landsberg أو المحققين الجنائيين أو وكالات إنفاذ القانون.
مؤكد
وقع هجوم برامج الفدية.
تم تشفير أنظمة تكنولوجيا المعلومات المركزية.
وقع الهجوم خلال ليلة 31 أغسطس/1 سبتمبر.
تم فصل اتصالات الإنترنت.
تم إيقاف تشغيل الأنظمة.
تم إشراك متخصصين خارجيين في التحقيق الجنائي الرقمي.
غير مؤكد
ناقل الوصول الأولي
الحساب المخترق الأولي
تصعيد الامتيازات
آلية الحركة الجانبية
آلية الاستمرار والثبات في النظام
تجهيز البيانات
تسريب وتصدير البيانات
طلب الفدية
عائلة برامج الفدية
الجهة التهديدية الفاعلة
مسارات الهجوم المحتملة
البنية التحتية المواجهة للخارج
بيانات الاعتماد المسروقة
التصيد الاحتيالي
وصول الطرف الثالث
مسارات الهجوم ذات الصلة بالمرافق البلدية
في حين أن ناقل الدخول المحدد لهذا الحادث لا يزال غير مؤكد، فإن شبكات تكنولوجيا المعلومات الخاصة بالمرافق تواجه عادةً مخاطر من عدة ناقلات وصول معروفة:
البنية التحتية للوصول عن بُعد الطرفية المكشوفة: ثغرات أمنية غير مرقعة أو بيانات اعتماد مخترقة على الأجهزة الطرفية (مثل بوابات VPN أو خدمات سطح المكتب البعيد).
التصيد الاحتيالي الموجه وسرقة بيانات الاعتماد: حملات تصيد مخصصة تستهدف الموظفين الإداريين لجمع بيانات اعتماد صالحة للشركة أو تنفيذ مرفقات ضارة.
اختراق سلاسل التوريد / مزود الخدمة المدارة (MSP): استغلال اتصالات بائعي الطرف الثالث الموثوق بهم، أو بوابات الصيانة عن بُعد، أو سلاسل توريد البرمجيات.
إسناد الجهة التهديدية الفاعلة
لم يتم تحديد الإسناد علناً. لم تعلن أي مجموعة جرائم سيبرانية أو جهة تهديد ترعاها الدولة مسؤوليتها علناً عن الحادث، ولم يتم تسمية أي عائلة برامج فدية محددة (LockBit أو Black Basta أو ALPHV/BlackCat) رسمياً.
ونظراً لعدم ظهور أي جهة حتى الآن، لا يمكن استبعاد السيناريوهات التالية:
· كان هذا بمثابة جولة تجريبية لهجوم سيبراني أكبر
· كانت الجهة التهديدية الفاعلة ناشطاً سيبرانياً (hacktivist) دون خطة عمل لما بعد الهجوم
· بقي المهاجم في الظل نظراً لأن الهجوم لم ينجح بالكامل
وضع تسريب وسرقة البيانات
حتى 7 سبتمبر 2026، لم يتم تأكيد تسريب البيانات من قبل المحققين، ولم يتم نشر أي بيانات للعملاء أو الموظفين على مواقع تسريب الويب المظلم (dark web).
الفجوة التشخيصية: التشفير مقابل التسريب
العنصر الأساسي في التحقيقات السيبرانية الحديثة هو التمييز بين تشفير النظام وتسريب البيانات:
توظف الجهات التهديدية الحديثة بشكل روتيني تكتيكات "الابتزاز المزدوج" (سرقة السجلات السرية قبل إطلاق ملفات التشفير الثنائية). ويتطلب تحديد ما إذا كان قد حدث تسريب تحليلاً جنائياً لسجلات محيط الشبكة، وسجلات تدفق الشبكة الصادرة النشطة، ومخلفات منطقة تجهيز البيانات.
ولأن تحليل تسريب البيانات يتطلب مراجعة كميات هائلة من بيانات سجلات الشبكة والمضيف، فإن تأكيد سرقة البيانات أو استبعادها غالباً ما يستغرق أسابيع. ولا يضمن غياب المنشورات الفورية على مواقع التسريب عدم سرقة البيانات؛ بل يشير إلى أن التحقيق لا يزال مستمراً.
تقييم الاستجابة للحوادث والاحتواء
توافقت استجابة Stadtwerke Landsberg مع المبادئ القياسية للتعامل مع الحوادث السيبرانية الصناعية:
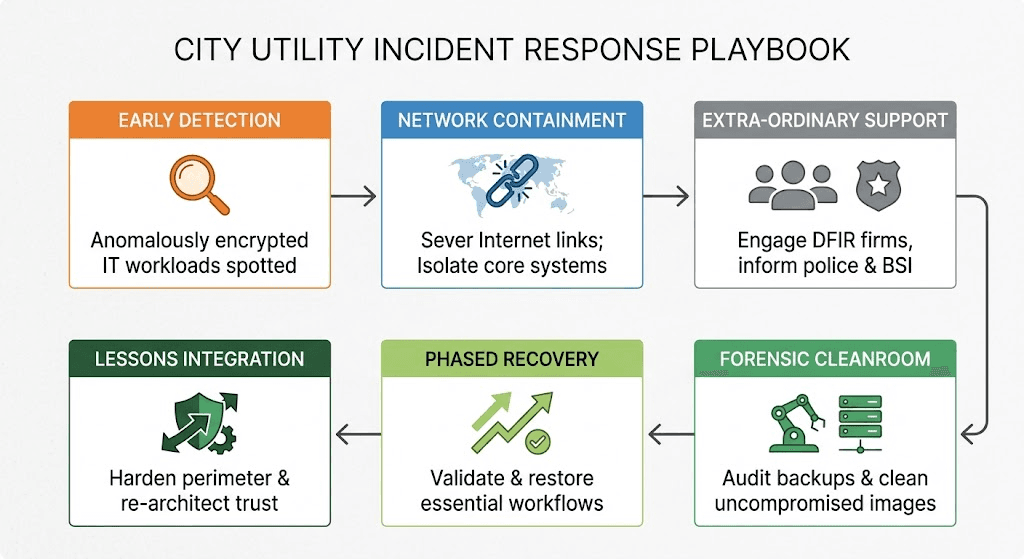
الاحتواء الفوري: عند اكتشاف التشفير النشط، قام موظفو تكنولوجيا المعلومات بفصل الشبكات الداخلية عن الإنترنت لعزل نطاق تأثير الهجوم.
العزل التشغيلي: تم إيقاف تشغيل أنظمة تكنولوجيا المعلومات الخاصة بالأعمال بشكل منهجي لمنع الانتشار الجانبي الثانوي إلى القطاعات المجاورة.
تنظيم الأزمات: شكلت القيادة فريقاً مخصصاً لإدارة الأزمات (Krisenstab) للإشراف على الاتصالات والعمليات والمعالجة الجنائية الرقمية.
إشراك متخصصين من طرف ثالث: تم الاستعانة بمهنيين خارجيين في مجال الاستجابة لحوادث الأمن السيبراني لإجراء الفرز الجنائي، وإعادة بناء الجدول الزمني للحادث، والمساعدة في استعادة البيئة النظيفة.
الامتثال التنظيمي والقانوني: تم إخطار وكالات إنفاذ القانون الحكومية ذات الصلة والسلطات الإشرافية وفقاً لإرشادات الإبلاغ عن البنية التحتية الحيوية.
وبالتالي، تم تحقيق هدف الهجوم الواضح جزئياً على مستوى المؤسسة ولكنه لم يترجم إلى انقطاع في الخدمة المادية. وسواء كان هذا يعكس نية المهاجم، أو التجزئة الفعالة، أو الاحتواء السريع، أو الفصل الهيكلي، أو ببساطة حدود وصول المهاجمين، فإن ذلك لا يزال غير معروف.
مصفوفة المعروف مقابل المجهول
المجال | الحقائق المؤكدة | مجهول / غير مؤكد |
تفاصيل الحادثة | تم تشفير تكنولوجيا المعلومات المركزية في ليلة 31 أغسطس/1 سبتمبر 2026. وتم قطع الإنترنت بشكل دفاعي. | نقطة الدخول الأولية الدقيقة؛ الحجم الإجمالي للأنظمة المشفرة. |
العمليات المادية | عملت الكهرباء والمياه والغاز والتدفئة والصرف الصحي بشكل مستمر ودون انقطاع. | ما إذا كانت الجهات التهديدية قد حاولت الانتقال من تكنولوجيا المعلومات إلى حدود التكنولوجيا التشغيلية (OT). |
الإسناد والفدية | لا تزال سلالة برامج الفدية والجهة التهديدية المحددة غير مؤكدة. | المبلغ المحدد لطلب الفدية أو الاتصالات، إن وجدت. |
تسريب البيانات | لا يوجد دليل علني على تسريب البيانات حتى 7 سبتمبر 2026. | ما إذا كان قد حدث تجهيز أو نقل غير مصرح به للبيانات قبل التشفير. |
حالة التعافي | تم استعادة المعالجة الأساسية لعقود العملاء بحلول 7 سبتمبر. | الجدول الزمني الكامل للاستعادة التامة لتكنولوجيا المعلومات في الشركة. |
سؤال مرونة التكنولوجيا التشغيلية (OT)
السؤال الهيكلي الأساسي الناشئ عن هذا الحادث هو: لماذا ظلت عمليات المرافق تعمل بكامل طاقتها بينما تم تشفير تكنولوجيا المعلومات المركزية؟
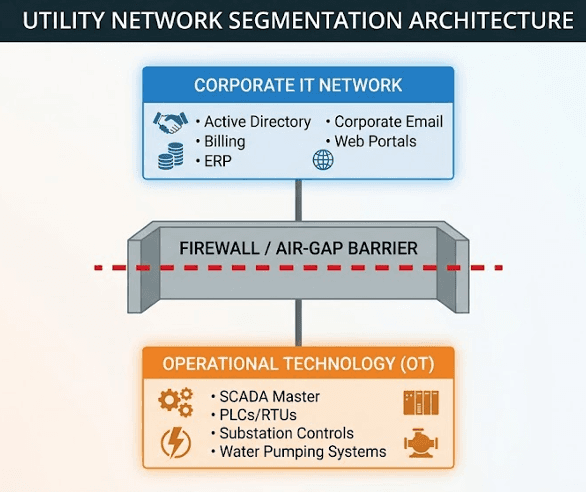
يشير هذا الفصل التشغيلي إلى ضوابط معمارية رئيسية تستخدم عادة في بيئات المرافق البلدية المرنة:
التجزئة الصارمة للشبكة (نموذج بيردو - Purdue Model): أحد التفسيرات المحتملة للاستمرارية التشغيلية هو الفصل الفعال بين تكنولوجيا المعلومات في المؤسسة والبيئات التشغيلية. في بنية قائمة على نموذج بيردو، يمكن للتجزئة، والمناطق منزوعة السلاح الصناعية (DMZs)، والقنوات الخاضعة للرقابة وعلاقات الثقة المقيدة أن تحد من قدرة برامج فدية المؤسسة على الانتشار في شبكات التحكم. ومع ذلك، فإن المعلومات العامة المتاحة حول حادثة لاندسبرغ لا توفر تفاصيل معمارية كافية لتأكيد أن هذه هي الآلية المحددة المسؤولة.
استقلالية أنظمة التحكم المادية: تستخدم شبكات التوزيع الحديثة وحدات التحكم المنطقية القابلة للبرمجة (PLCs) ووحدات المحطات الطرفية البعيدة (RTUs) المصممة للحفاظ على التشغيل الذاتي باستخدام حلقات التغذية الراجعة المحلية، حتى في حالة فقدان الاتصال بخوادم SCADA الأساسية أو شبكات الشركة.
القياس عن بعد خارج النطاق: غالباً ما يتم تشغيل شبكات القياس عن بعد الحرجة لشبكات الطاقة والمياه والتدفئة عبر قنوات اتصال مخصصة ومعزولة بدلاً من مشاركة توجيه تكنولوجيا المعلومات للشركات.
الدروس المستفادة الرئيسية للمرافق
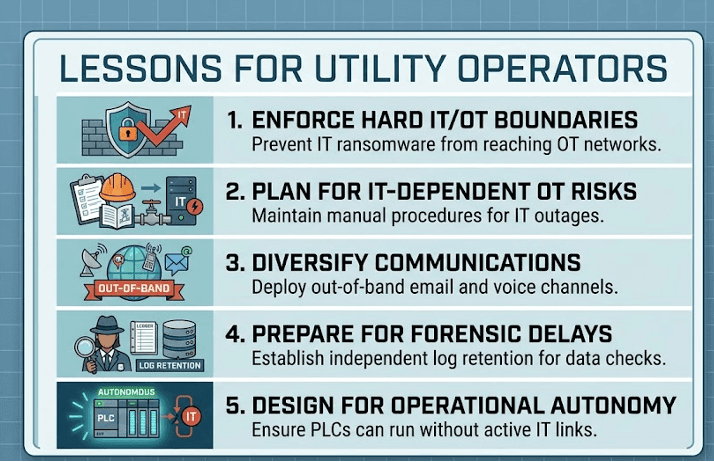
فرض تجزئة صارمة بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية (IT/OT): إن الحفاظ على فصل إداري وصارم للهوية والشبكة بين مجالات الدليل النشط (Active Directory) للشركات وبيئات التكنولوجيا التشغيلية يمنع برامج الفدية من الانتشار تلقائياً عبر الحدود.
تخفيف المخاطر التشغيلية غير المباشرة الناتجة عن انقطاع تكنولوجيا المعلومات: حتى عندما تكون أنظمة التكنولوجيا التشغيلية غير مخترقة، فإن فقدان تكنولوجيا المعلومات في الشركة يمكن أن يؤثر على الإرسال الميداني والخدمات اللوجستية وخدمة العملاء والمشتريات. ويجب على المرافق الحفاظ على إجراءات تشغيلية ورقية أو خارج النطاق.
إنشاء اتصالات طوارئ خارج النطاق: عندما تفشل أنظمة VoIP المركزية والبريد الإلكتروني للشركة، تعتمد إدارة الأزمات على قنوات اتصال مجهزة مسبقاً وخارج النطاق (مثل الاتصالات الفضائية أو أنظمة الصوت المتنقلة الثانوية المعزولة).
الاستعداد للتأخيرات الجنائية في تقييمات تسريب البيانات: يتطلب التحقيق في سرقة البيانات المحتملة تحليلاً مكثفاً للسجلات. ويجب على المرافق الحفاظ على تسجيل مركزي غير قابل للتعديل (write-once-read-many - WORM) خارج الموقع لتسريع التقييمات الجنائية أثناء وقوع أي حادث.
تصميم أصول أنظمة التحكم الصناعية (ICS) للتشغيل الذاتي: يجب هندسة العمليات المادية الحرجة لتعمل بأمان على ضوابط محلية حتمية دون الاعتماد على الاتصال المستمر بأنظمة تكنولوجيا المعلومات في المؤسسة.
حماية مستوى الهوية بشكل منفصل عن مجال الإنتاج: يجب أن تستخدم الحسابات ذات الامتيازات ومسؤولو المجال ومسؤولو النسخ الاحتياطي وهويات الوصول عن بُعد مصادقة متعددة العوامل (MFA) مقاومة للتصيد الاحتيالي ومحطات عمل إدارية مخصصة ومسارات تصعيد امتيازات خاضعة لرقابة صارمة.
إطار عمل وقائي ومرن قابل للتطبيق
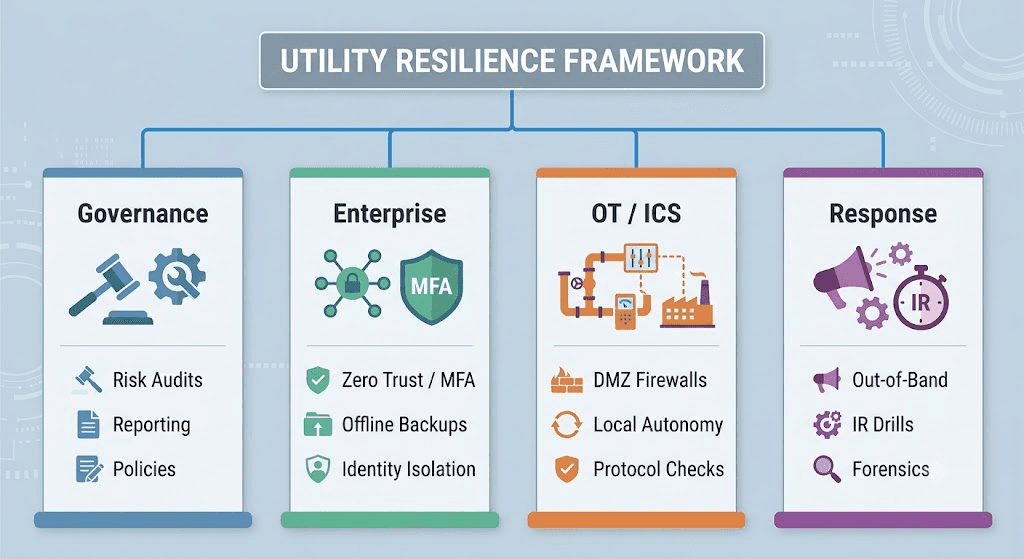
1. الحوكمة والامتثال
بروتوكولات إدارة الأزمات: وضع خطوط سلطة واضحة بين أمن تكنولوجيا المعلومات، وعمليات التكنولوجيا التشغيلية، والقيادة التنفيذية لتمكين اتخاذ قرارات عزل سريعة أثناء وقوع الحوادث.
الاستعداد التنظيمي: توحيد إجراءات الإخطار بالحوادث لتتوافق مع متطلبات الإبلاغ الإقليمية الخاصة بالبنى التحتية الحيوية (CRITIS) والأمن السيبراني.
2. بنية تكنولوجيا المعلومات للمؤسسات
أمن الهوية والمصادقة متعددة العوامل (MFA): تنفيذ مصادقة متعددة العوامل (MFA) مقاومة للتصيد الاحتيالي عبر جميع نقاط الوصول الخارجية وبوابات الوصول عن بُعد والحسابات الإدارية المميزة.
نسخ احتياطية غير قابلة للتغيير ومعزولة مادياً (Air-Gapped): الاحتفاظ بنسخ احتياطية غير متصلة بالإنترنت وغير قابلة للتغيير من قواعد البيانات الإدارية الأساسية وصور نظام التشغيل وملفات التكوين لدعم الاستعادة النظيفة.
3. تحصين التكنولوجيا التشغيلية (OT / ICS)
فرض نموذج بيردو: فرض حدود صارمة للمنطقة منزوعة السلاح (DMZ) بين شبكات تكنولوجيا المعلومات للمؤسسات ومناطق التحكم التشغيلي.
إدارة الوصول المميز عن بُعد: تقييد ومراقبة روابط الوصول عن بُعد الخاصة بالبائعين إلى بيئات التكنولوجيا التشغيلية، مع طلب مصادقة متعددة العوامل وتوجيه محدد عبر أجهزة القفز (jump-box).
4. الاستجابة للحوادث والجاهزية الجنائية الرقمية
البنية التحتية للاتصالات خارج النطاق: الحفاظ على أنظمة اتصالات خارج النطاق ومجهزة مسبقاً لدعم الإدارة التشغيلية في حالة فقدان شبكات تكنولوجيا المعلومات الخاصة بالشركة.
حفظ السجلات الجنائية: تكوين أنظمة إدارة معلومات الأمان والأحداث (SIEM) لتصدير السجلات الهامة للمحيط وجدار الحماية والمصادقة إلى وحدة تخزين آمنة خارج الموقع.
الوضع الحالي والأسئلة المفتوحة
اعتباراً من 7 سبتمبر 2026، تعمل Stadtwerke Landsberg في حالة تعافٍ خاضع للرقابة:
حالة استعادة الخدمة: تعمل سير العمليات التجارية الأساسية جزئياً، مما يسمح للموظفين بمعالجة طلبات العملاء وتنفيذ اتفاقيات العقود.
حالة الاتصالات: لا يزال البريد الإلكتروني المباشر والهاتف الأرضي الأساسي مقيدين أو يعملان بسعة محدودة بينما تخضع الأنظمة لفحوصات أمنية.
التحقيقات المستمرة: تواصل فرق التحقيق الجنائي الرقمي مراجعة مخلفات النظام، وتظل تحقيقات إنفاذ القانون مفتوحة.
الأسئلة المفتوحة
ما هو ناقل الاختراق الأولي المستخدم للوصول إلى الشبكة؟
هل قامت الجهات التهديدية بتسريب بيانات العملاء أو البيانات المالية أو التشغيلية الحساسة قبل تشفير النظام؟
ما هي مجموعة التهديد المحددة التي نفذت الهجوم؟
يظهر هجوم لاندسبرغ أن اختراق تكنولوجيا المعلومات للشركات وانقطاع الخدمة المادية ليسا بالضرورة مترادفين. ويقدم الحادث دليلاً على المرونة التشغيلية، لكن السجل العام المتاح ليس كافياً لتحديد ما إذا كانت هذه المرونة ناتجة عن التجزئة، أو التشغيل الذاتي للتكنولوجيا التشغيلية، أو الاحتواء السريع، أو قيود المهاجمين، أو مزيج من هذه العوامل.
بالنسبة لمشغلي المرافق، يسلط الحادث الضوء على حقيقة تشغيلية رئيسية: منع اختراق تكنولوجيا المعلومات للشركات يتطلب يقظة مستمرة، ولكن احتواء هذا الاختراق لمنع انقطاع الخدمة المادية هو المقياس الحقيقي لمرونة البنية التحتية الحيوية.
اشترك للحصول على إيجاز مجاني حول أمن المرافق والامتثال لتوجيه NIS2
تفضل بزيارة قسم أدلة المعالجة المخصصة لدينا لإصلاح الثغرات الأمنية
قم بتنزيل دليل اللعب التنظيمي الخاص بنا لتعزيز مسيرتك نحو الامتثال
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

OT Removable Media Security: NIST SP 1334 Implementation Guide
Team Shieldworkz

CVE-2026-92817: Ignition SCADA Privilege Escalation - Affected Versions & Mitigation
Team Shieldworkz

Preventing USB-Based Cyberattacks in OT: From Malware Detection to Secure File Approval
Team Shieldworkz

OpenPLC Runtime v3 Security Advisory: Potential Risks for Industrial Deployments
Team Shieldworkz

Yggdrasil, Russia-linked cyber operations, and emerging risks to global enterprises and governments
Prayukth K V

Cybersecurity Week in Review: Major Data Breaches, Critical Vulnerabilities and Supply-Chain Attacks (October 17–23, 2026)
Team Shieldworkz







