

تطبيق معايير NERC CIP: كيفية بناء برنامج امتثال فعال


فريق شيلدوركز
تدرك كل مؤسسة خدمات عامة تتعامل مع نظام الكهرباء الرئيسي في نهاية المطاف الحقيقة نفسها: وهي أن اجتياز تدقيق معايير NERC CIP والتمتع بالأمن الفعلي لا يعنيان بالضرورة الشيء نفسه تلقائياً. فقد يكون عنصر التحكم موثقاً ومثبتاً بالأدلة ومتوافقاً من الناحية الفنية على الورق، ومع ذلك يفشل في منع اختراق متعمد لشبكة التحكم.
قبل أن نبدأ، لا تنسَ الاطلاع على منشورنا السابق حول "خرق بيانات مطار مانشستر: مسار الهجوم والأثر والدروس المستفادة في مجال الأمن السيبراني" هنا.
إن المؤسسات التي تحقق أقصى استفادة من معايير NERC CIP هي تلك التي تتوقف عن التعامل معها كقائمة من المتطلبات الفردية التي يجب تلبيتها، وتبدأ في التعامل معها كبرنامج امتثال: منظومة حية ومنسقة من الأفراد والعمليات والتكنولوجيا التي تحمي الأنظمة السيبرانية لنظام الكهرباء الرئيسي (BES) مع إنتاج الأدلة التي يتوقعها المدققون.
تستعرض هذه المدونة شكل هذا البرنامج في الممارسة العملية في عام 2026، بما في ذلك التزامات المراقبة الداخلية الأحدث لمعيار CIP-015، والمخاطر التي تقع فيها فرق أمن تكنولوجيا العمليات (OT) الخبيرة، وخارطة طريق للتنفيذ خطوة بخطوة، وعادات التشغيل التي تميز البرامج الناضجة عن تلك التي تتخبط في كل دورة تدقيق.
لماذا يعد تطبيق NERC CIP أكثر من مجرد قائمة مهام
توجد معايير حماية البنية التحتية الحيوية التابعة لمؤسسة موثوقية الكهرباء في أمريكا الشمالية (NERC CIP) لأن نظام الطاقة الرئيسي هو أحد البنى التحتية الوطنية القليلة التي يمكن أن يتطور فيها حادث سيبراني أو مادي إلى حدث إقليمي أو حتى قاري. وخلافاً للعديد من أطر أمن تكنولوجيا المعلومات التطوعية، فإن معايير NERC CIP إلزامية للكيانات المسجلة في الولايات المتحدة وكندا، وتترتب عليها عقوبات مالية قابلة للتنفيذ من خلال إشراف اللجنة الفيدرالية لتنظيم الطاقة (FERC).
إن ثقل هذا الإنفاذ هو بالضبط السبب الذي يجعل العديد من المؤسسات تتبنى عقلية "الامتثال أولاً": تلبية نص كل متطلب، وجمع الحد الأدنى من الأدلة المقبولة، والانتقال إلى دورة التدقيق التالية. تكمن المشكلة في أن هذا النهج يميل إلى إنتاج برامج مجزأة. حيث يمتلك فريق إدارة الوصول، ويمتلك فريق آخر إدارة الرقع البرمجية، ويمتلك فريق ثالث الأمن المادي، ولا أحد يمتلك الوضع الأمني العام للبيئة التي من المفترض أن تحميها عناصر التحكم تلك. وتظهر الثغرات عند الفواصل، وهي بالضبط الأماكن التي يبحث عنها المهاجمون في العالم الحقيقي، وفي بعض الأحيان، المتسللون الماديون أولاً.
التكلفة الحقيقية للوقوع في الخطأ
تُحتسب عقوبات NERC CIP لكل مخالفة وعن كل يوم، ويتم تعديل الحد الأقصى للتضخم بمرور الوقت. وما بدأ كحد أقصى قدره مليون دولار يومياً قد ارتفع إلى حوالي 1.54 مليون دولار لكل مخالفة يومياً اعتباراً من عام 2025. ومن الناحية العملية، نادراً ما يأتي أكبر تعرض للخطر من مخالفة حادة واحدة، بل يأتي من ثغرات مستمرة ومنهجية تتراكم على مدى سنوات وتظهر كلها دفعة واحدة أثناء التدقيق الرسمي.
ويوضح أكبر إجراء إنفاذي معلن لمعايير CIP حتى الآن هذا الأمر جلياً. ففي يناير 2019، فرضت NERC غرامة قياسية بلغت 10 ملايين دولار على شركة خدمات عامة أمريكية بسبب 127 مخالفة منفصلة لمعايير CIP تراكمت على مدى عدة سنوات. وقد أبقى ملف NERC الخاص هوية الشركة طي الكتمان لأسباب أمنية، لكن صحف Wall Street Journal وE&E News وUtility Dive ذكرت بشكل مستقل أن الكيان هو Duke Energy. وأشارت نتائج NERC إلى نقص مشاركة الإدارة، والانفصال بين وظائف الامتثال والأمن، والصوامع التنظيمية بين وحدات العمل، وهي نفس المشكلات الهيكلية التي تظهر بشكل متكرر في الحالات الأقل خطورة في مختلف قطاعات الصناعة.
العقوبة المالية ليست سوى جزء من التكلفة. وعادة ما تكون التكلفة الأكبر تشغيلية: مشاريع معالجة طارئة تحت ضغط التدقيق، وعلاقات متوترة بين فرق تكنولوجيا العمليات (OT) والامتثال، وفي أسوأ الحالات، وقوع حادث أمني فعلي في بيئة كان يُفترض أنها محمية لمجرد أنها مصنفة كممتثلة.
منطقة الأثر | نهج الامتثال فقط | نهج البرنامج المنسق |
نتيجة التدقيق | جمع أدلة تفاعلي، وتخبط في اللحظات الأخيرة | جمع مستمر للأدلة مدمج في العمليات اليومية |
الوضع الأمني | عناصر التحكم موجودة ولكنها تعمل بشكل منفصل | عناصر التحكم مدمجة ومراقبة كمنظومة متكاملة |
التكلفة بمرور الوقت | إنفاق متكرر على المعالجة بعد كل دورة تدقيق | استثمار متوقع ومخطط له مع مفاجآت أقل |
الأثر على الموظفين | يُنظر إلى الامتثال كعبء من قِبل مهندسي تكنولوجيا العمليات | يعزز عمل الامتثال والأمن بعضهما البعض |
الجاهزية للحوادث | التوثيق موجود، لكن الاستجابة غير مختبرة | تتضمن البرامج سير عمل مختبر للكشف والاستجابة |
الجدول 1: تنفيذ نهج الامتثال فقط مقابل برنامج NERC CIP منسق
فهم مشهد معايير NERC CIP في عام 2026
يبدأ برنامج NERC CIP الفعال بفهم واضح لما تتطلبه المعايير بالفعل، ليس بمعزل عن بعضها، بل كمجموعة مترابطة من الالتزامات التي يبني بعضها على بعض. واعتباراً من عام 2026، يمتد إطار عمل CIP النشط من CIP-002 إلى CIP-014، بالإضافة إلى معيار CIP-015 الأحدث الذي يغطي مراقبة أمن الشبكة الداخلية (INSM). وقد أعادت تغييرات عدة تشكيل إطار العمل على مدار العامين الماضيين، والمؤسسات التي لم تراجع برنامجها منذ عام 2024 تعمل على الأرجح وفقاً لصورة قديمة.
نظرة سريعة على عائلات المعايير الأساسية
المعيار | التركيز الأساسي | أهميته من الناحية التشغيلية |
CIP-002 | تحديد وتصنيف الأنظمة السيبرانية لنظام الكهرباء الرئيسي (BES) | يحدد النطاق لكل معيار آخر؛ وتنعكس الأخطاء هنا على البرنامج بأكمله |
CIP-003 | عناصر تحكم إدارة الأمن | الحوكمة، والسياسة، وقواعد الوصول عن بُعد الموسعة للموردين للأصول ذات الأثر المنخفض منذ معيار CIP-003-9 |
CIP-004 | الموظفون والتدريب | التحقق من الخلفيات، والتدريب التوعوي، وإلغاء صلاحيات الوصول في الوقت المناسب |
CIP-005 | محيط الأمن الإلكتروني | يحدد ويحمي الحدود بين تكنولوجيا العمليات والشبكات غير الموثوقة |
CIP-006 | الأمن المادي للأنظمة السيبرانية لنظام الكهرباء الرئيسي (BES) | يتحكم في الوصول المادي إلى مراكز التحكم والمحطات الفرعية |
CIP-007 | إدارة أمن الأنظمة | المنافذ، والخدمات، وإدارة الرقع البرمجية، والوقاية من البرمجيات الخبيثة، وتسجيل الأحداث (اللوغات) |
CIP-008 | الإبلاغ عن الحوادث والتخطيط للاستجابة لها | يتطلب خطة مختبرة وجداول زمنية محددة للإبلاغ |
CIP-009 | خطط التعافي للأنظمة السيبرانية لنظام الكهرباء الرئيسي (BES) | النسخ الاحتياطي، والاستعادة، واختبار إجراءات التعافي |
CIP-010 | إدارة تغيير الإعدادات وتقييمات الثغرات الأمنية | الإعدادات المرجعية الأساسية وعمليات التغيير الخاضعة للرقابة |
CIP-011 | حماية المعلومات | التعامل مع معلومات الأنظمة السيبرانية لنظام الكهرباء الرئيسي والتخلص منها |
CIP-012 | الاتصالات بين مراكز التحكم | يحمي معيار CIP-012-2 (الفعال من 1 يوليو 2026) البيانات التشغيلية في الوقت الفعلي أثناء النقل |
CIP-013 | إدارة مخاطر سلسلة التوريد | تقييم مخاطر الموردين لشراء الأنظمة السيبرانية لنظام الكهرباء الرئيسي |
CIP-014 | الأمن المادي للمحطات الفرعية الحيوية | تقييم المخاطر وحماية المرافق الأكثر حيوية |
CIP-015 | مراقبة أمن الشبكة الداخلية | متطلبات مراقبة أمن الشبكة الداخلية (INSM) الجديدة داخل محيط الأمن الإلكتروني للأنظمة ذات الأثر العالي والمتوسط |
الجدول 2: عائلات معايير NERC CIP الأساسية وأهميتها التشغيلية
ما الذي تغير مؤخراً، وما القادم
هناك ثلاثة تطورات هي الأكثر أهمية للفرق التي تبني برامجها أو تحدّثها في عام 2026:
معيار CIP-015-1 (مراقبة أمن الشبكة الداخلية): وافقت عليه اللجنة الفيدرالية لتنظيم الطاقة (FERC) في القرار رقم 907 في 26 يونيو 2025، ودخل حيز التنفيذ في 2 سبتمبر 2025. ويتطلب المراقبة داخل محيط الأمن الإلكتروني للأنظمة ذات الأثر العالي والأنظمة ذات الأثر المتوسط التي تتميز باتصال خارجي قابل للتوجيه. والامتثال هنا مرحلي: يجب أن تمتثل مراكز التحكم ومراكز التحكم الاحتياطية بحلول 2 سبتمبر 2028، تليها جميع الأنظمة الأخرى ذات الأثر المتوسط المعنية بحلول 2 سبتمبر 2030. كما وجهت FERC مؤسسة NERC لتوسيع نطاق INSM لتغطية أنظمة التحكم في الوصول الإلكتروني وأنظمة التحكم في الوصول المادي الواقعة خارج المحيط، لذا يُتوقع إجراء مراجعة أخرى (CIP-015-2).
معيار CIP-003-9: أصبح قابلاً للتنفيذ في 1 أبريل 2026، حيث وسّع متطلبات الحوكمة والوصول عن بُعد للموردين للأصول التي تحتوي على أنظمة سيبرانية ذات أثر منخفض لنظام الكهرباء الرئيسي، وهي فئة كانت تحظى تاريخياً برقابة أقل.
معيار CIP-012-2: يدخل حيز التنفيذ في 1 يوليو 2026، ليعزز حماية البيانات التشغيلية المتبادلة في الوقت الفعلي بين مراكز التحكم ضد الإفصاح غير المصرح به والتعديل وفقدان الإتاحة.
ملاحظة: وافقت FERC أيضاً على حزمة من مراجعات CIP المتعلقة بالافتراضية (تغطي CIP-002 إلى CIP-013) مع تاريخ امتثال إلزامي لاحق. ونظراً لأن الجداول الزمنية للتنفيذ تتغير عندما تقدم NERC التحديثات إلى FERC، يُرجى تأكيد التواريخ الفعالة وتواريخ الإنفاذ الحالية مباشرة مع الكيان الإقليمي الخاص بك قبل اعتماد الجدول الزمني للمشروع.
المخاطر والتحديات ورؤى الصناعة
لقد صُممت بيئات تكنولوجيا العمليات (OT) في المقام الأول لتحقيق الموثوقية والسلامة، وليس الأمن السيبراني. ويخلق تكييف عناصر التحكم في الامتثال والأمن لتناسب أنظمة قد يصل عمرها إلى خمسة عشر أو عشرين عاماً، وتعمل ببروتوكولات قديمة، ومرتبطة بعمليات بالغة الأهمية للسلامة، مجموعة متميزة من التحديات التي نادراً ما تتوقعها أطر الامتثال التي تركز على تكنولوجيا المعلومات.
تحديات التنفيذ الشائعة
فجوات وضوح الأصول: لا تزال العديد من مؤسسات الخدمات العامة تعتمد على جداول البيانات أو جرد الأصول القديمة، مما يجعل التصنيف الدقيق لمعيار CIP-002 صعباً منذ اليوم الأول.
قيود التكنولوجيا القديمة: غالباً ما لا تدعم المرحلات (Relays) ووحدات المحطات الطرفية البعيدة (RTUs) وواجهات الآلة البشرية (HMIs) القديمة المصادقة الحديثة، أو جداول الرقع البرمجية، أو وكلاء النقاط الطرفية دون التحقق الهندسي أولاً.
الصوامع التنظيمية: كثيراً ما يعمل الامتثال وهندسة تكنولوجيا العمليات وأمن تكنولوجيا المعلومات بأولويات ومصطلحات وخطوط إبلاغ مختلفة، وهو النمط نفسه الذي أشار إليه المنظمون في أكبر إجراء إنفاذي لمعايير CIP تم تسجيله.
إجهاد جمع الأدلة: يستهلك جمع لقطات الشاشة واللوغات وسجلات التغيير يدوياً لكل دورة تدقيق وقتاً هائلاً من الموظفين ويكون عرضة للفجوات.
صعوبة إدارة التغيير: يجب تقييم أي تعديل على نظام سيبراني لنظام الكهرباء الرئيسي، حتى لو كان رقعة برمجية روتينية، لمعرفة أثره على السلامة والموثوقية والامتثال في الوقت نفسه.
نطاق مراقبة جديد: يتطلب معيار CIP-015 رؤية للشبكة الداخلية لم تكن متوفرة في العديد من بيئات تكنولوجيا العمليات، حيث كانت الدفاعات التي تركز على المحيط تُعتبر كافية تاريخياً.
تعقيد الموردين وسلسلة التوريد: يتطلب معيار CIP-013 وأحكام الموردين الموسعة في CIP-003-9 رؤية واضحة لمخاطر الطرف الثالث، وهو ما لم تُصمم العديد من عمليات المشتريات لرصده تاريخياً.
ندرة الكفاءات: لا يزال من الصعب توظيف والاحتفاظ بالمهنيين الذين يفهمون كلاً من العمليات الكهربائية والأمن السيبراني معاً.
ما تعلمنا إياه الحوادث في العالم الحقيقي
إن المخاطر التي صُممت معايير NERC CIP لمعالجتها ليست نظرية. وتظهر الحوادث الموثقة جيداً على مدى العقد الماضي كيف تترجم نقاط الضعف في البيئات الصناعية إلى عواقب تشغيلية ومادية حقيقية، تشمل ناقلات الهجوم السيبراني والمادي على حد سواء.
ويُعد هجوم إطلاق النار في ديسمبر 2022 على محطتين فرعيتين لتوزيع الكهرباء لشركة Duke Energy في مقاطعة مور بولاية كارولاينا الشمالية مثالاً واضحاً على جانب الأمن المادي. حيث استخدم المهاجمون الأسلحة النارية لتعطيل المعدات في محطتي قرطاج وويست إند، مما أدى إلى قطع الكهرباء عن حوالي 40,000 إلى 45,000 مشترك لعدة أيام وساهم في حدوث حالة وفاة واحدة. ولا تزال القضية دون حل، وقد دفعت إلى إصدار تشريع جديد في ولاية كارولاينا الشمالية يشدد العقوبات على الهجمات التي تستهدف البنية التحتية للطاقة. وبالنسبة لأي مؤسسة تشغل محطات فرعية حيوية، فإن هذا يمثل تجسيداً حياً ومباشراً من الواقع يوضح لماذا لا تعد تقييمات مخاطر CIP-014 والتحصين المادي مجرد إجراء شكلي.
على الجانب السيبراني، أظهرت هجمات عامي 2015 و2016 على شبكة الكهرباء الأوكرانية، والتي تضمنت برمجيات خبيثة موثقة علناً باسم Industroyer (تُسمى أيضاً CrashOverride)، أن اختراقاً منسقاً يجمع بين سرقة بيانات الاعتماد والتلاعب ببرمجيات التحكم في الشبكة يمكنه فصل قواطع التيار عن بُعد والتسبب في انقطاعات حقيقية للكهرباء تؤثر على مئات الآلاف من المشتركين.
كما أوضح حادث برمجيات الفدية في مايو 2021 والذي أجبر مشغل خطوط أنابيب رئيسي في الولايات المتحدة على إيقاف تسليم الوقود عبر الساحل الشرقي درساً آخر لا يقل أهمية: فالهجوم الذي وصل فقط إلى أنظمة تكنولوجيا المعلومات تسبب في إغلاق احترازي لعمليات تكنولوجيا العمليات، مما يوضح مدى الترابط الوثيق والهشاشة في الحدود الفاصلة بين شبكات الأعمال والشبكات التشغيلية.
تعزز كل من هذه الأحداث النتيجة نفسها: التوثيق وحده لا يمنع الاختراق أو الهجوم المادي. فقط برنامج التشغيل النشط، الذي يراقب ويكتشف ويستجيب بنشاط، هو الذي يسد الفجوة بين الامتثال الورقي والحماية الحقيقية.
بناء برنامج امتثال لمعايير NERC CIP: خارطة طريق عملية
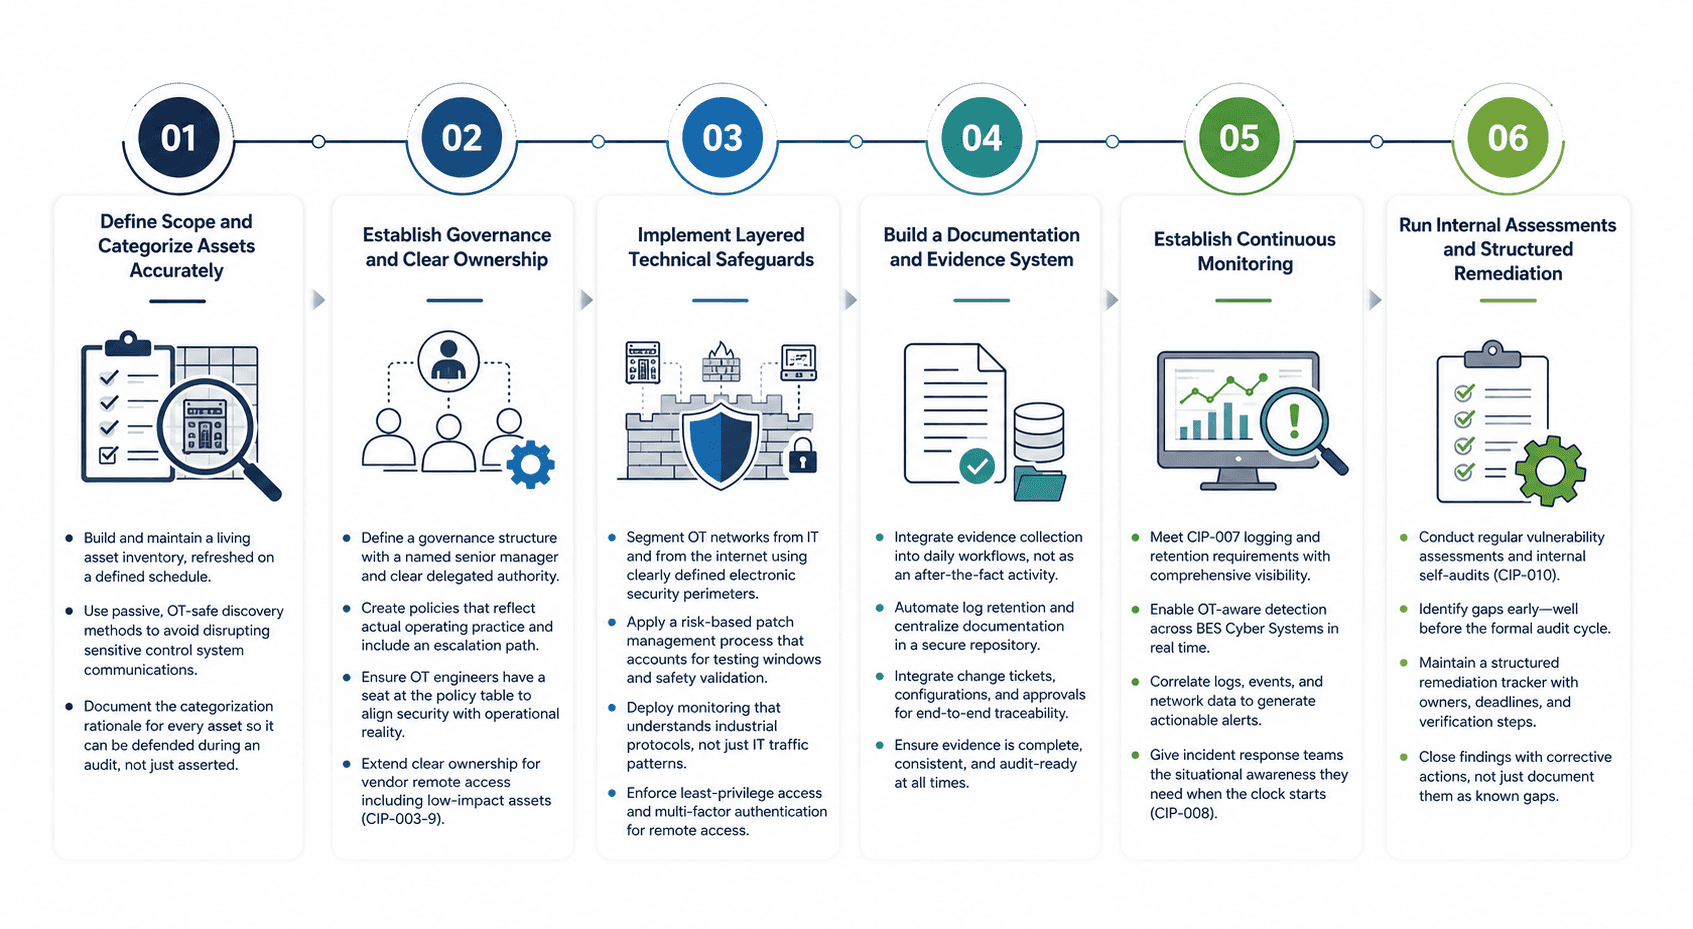
إن الانتقال من عناصر التحكم المشتتة إلى برنامج حقيقي يحدث على مراحل. ويعد تخطي المراحل، أو محاولة تشغيلها جميعاً بالتوازي دون تسلسل، أحد أكثر الأسباب شيوعاً لتعثر مشاريع التنفيذ أو لإنتاج أدلة غير متسقة. وتوضح خارطة الطريق أدناه الترتيب الذي تتبعه برامج أمن تكنولوجيا العمليات الناضجة عادةً لبناء قدراتها.
الخطوة 1: تحديد النطاق وتصنيف الأصول بدقة
يبدأ كل شيء بجرد دقيق وحديث للأنظمة السيبرانية لنظام الكهرباء الرئيسي، والأصول السيبرانية المرتبطة بها، وتصنيفها كأصول ذات أثر عالٍ أو متوسط أو منخفض بموجب معيار CIP-002. هذه ليست عملية تُجرى لمرة واحدة؛ فالمحطات الفرعية تخضع للترقيات، ويتم تشغيل أجهزة ميدانية جديدة، وتتغير قطاعات الشبكة، وبالتالي تحتاج عمليات جرد الأصول إلى وتيرة تحديث محددة، ويُفضل أن تكون مدعومة بأدوات اكتشاف الشبكة السلبية التي لا تعطل عمليات التحكم الحساسة.
قم ببناء وتحديث قائمة جرد حية للأصول، مع تجديدها وفق جدول زمني محدد بدلاً من قصر ذلك على الفترات التي تسبق عمليات التدقيق فقط.
استخدم طرق اكتشاف سلبية وآمنة لبيئة تكنولوجيا العمليات لتجنب تعطيل اتصالات أنظمة التحكم الحساسة.
وثّق مبررات التصنيف لكل أصل ليكون بالإمكان الدفاع عنها أثناء التدقيق، وليس مجرد ادعائها.
الخطوة 2: تأسيس الحوكمة والملكية الواضحة
تحتاج بنية حوكمة CIP-003 إلى تعيين مدير أول بصلاحيات مفوضة بوضوح، وسياسات موثقة تعكس ممارسات التشغيل الفعلية، ومسار تصعيد محدد عند تضارب أولويات الامتثال والعمليات. ومع سريان معيار CIP-003-9 الآن، تحتاج الأصول ذات الأثر المنخفض إلى نفس النوع من الملكية الواضحة للوصول عن بُعد للموردين التي تتطلبها الأنظمة ذات الأثر العالي والمتوسط منذ فترة طويلة. وتمنح البرامج الناجحة مهندسي تكنولوجيا العمليات صوتاً في صياغة السياسات، لأن السياسة التي تتجاهل الواقع التشغيلي يتم الالتفاف عليها وتجنبها لا اتباعها.
الخطوة 3: تنفيذ ضمانات فنية متعددة الطبقات
تشكل عناصر التحكم الفنية بموجب معيارَي CIP-005 وCIP-007 العمود الفقري للحماية اليومية: محيط الأمن الإلكتروني، وعناصر تحكم الوصول التفاعلي عن بُعد، وتحصين المنافذ والخدمات، وإدارة الرقع البرمجية، والوقاية من البرمجيات الخبيثة. ويضيف معيار CIP-015 الآن طبقة فوق هذا: رؤية واضحة داخل المحيط، بحيث لا يمر التحرك الجانبي للمهاجم الذي ينجح في تجاوز الحافة دون اكتشافه. وفي بيئات تكنولوجيا العمليات، يجب تنفيذ عناصر التحكم هذه مع فهم لمتطلبات سلامة العمليات ووقت التشغيل، حيث يترتب على تغيير قواعد جدار الحماية أو إعادة التشغيل غير المخطط لها عواقب مختلفة تماماً في شبكة المحطات الفرعية مقارنة بخادم البريد الإلكتروني للشركات.
افصل شبكات تكنولوجيا العمليات عن تكنولوجيا المعلومات وعن الإنترنت باستخدام محيط أمن إلكتروني محدد بوضوح.
طبق عملية إدارة رقع برمجية قائمة على المخاطر تأخذ في الاعتبار نوافذ الاختبار والتحقق من السلامة.
انشر أدوات مراقبة تفهم البروتوكولات الصناعية، وليس فقط أنماط حركة مرور تكنولوجيا المعلومات، استعداداً للمواعيد النهائية لمعيار CIP-015.
افرض الوصول بالحد الأدنى من الصلاحيات والمصادقة متعددة العوامل للوصول التفاعلي عن بُعد حيثما كان ذلك ممكناً من الناحية الفنية.
الخطوة 4: بناء نظام للتوثيق والأدلة
جمع الأدلة هو الموضع الذي تفشل فيه العديد من البرامج بصمت، ليس بسبب غياب عناصر التحكم، بل لغياب الدليل على أن عنصر التحكم كان يعمل باستمرار بمرور الوقت. وتبني البرامج الأكثر قوة عملية جمع الأدلة ضمن سير العمل اليومي بدلاً من معاملتها كمهمة منفصلة تُنفذ بعد فوات الأوان. ويساهم الاحتفاظ التلقائي باللوغات، وتكامل تذاكر التغيير، ومستودعات التوثيق المركزية في تقليل العبء بشكل كبير مقارنة بالتتبع اليدوي المعتمد على جداول البيانات.
الخطوة 5: تأسيس مراقبة مستمرة
تعتمد متطلبات تسجيل اللوغات في CIP-007، والتزامات الاستجابة للحوادث في CIP-008، ومعيار المراقبة الداخلية الجديد CIP-015 كلها على رؤية حقيقية لما يحدث عبر الأنظمة السيبرانية لنظام الكهرباء الرئيسي في الوقت الفعلي، وليس على مراجعة ربع سنوية للوغات لم ينظر إليها أحد منذ التدقيق السابق. وتقوم وظيفة العمليات الأمنية المزودة بقدرات كشف مدركة لتكنولوجيا العمليات بتحويل اللوغات الخام وبيانات الشبكة إلى تنبيهات قابلة للتنفيذ، وتمنح فرق الاستجابة للحوادث الوعي بالموقف الذي يحتاجون إليه عندما يبدأ وقت الإبلاغ الخاص بمعيار CIP-008 في النفاذ.
الخطوة 6: إجراء تقييمات داخلية ومعالجة منظمة
ينبغي إجراء تقييمات الثغرات الأمنية والتدقيق الذاتي الداخلي بموجب معيار CIP-010 بوقت كافٍ قبل دورة التدقيق الرسمية، مع توفير مهلة كافية لمعالجة النتائج بدلاً من مجرد توثيقها كفجوات معروفة. ويقوم نظام تتبع المعالجة المنظم، الذي يحدد المسؤولين والمواعيد النهائية وخطوات التحقق، بتحويل نتائج التقييم إلى مشكلات تمت تسويتها بدلاً من تحولها إلى تراكمات متزايدة تظهر مجدداً في كل عام.
مرحلة البرنامج | التركيز النموذجي | النتيجة الرئيسية |
التأسيس (الأشهر 1-3) | جرد الأصول، تحديد النطاق، هيكل الحوكمة | تصنيف دقيق بموجب CIP-002 وملكية محددة |
البناء (الأشهر 3-8) | الضمانات الفنية، تصميم محيط الأمن الإلكتروني (ESP)، عناصر التحكم في الوصول | حماية متعددة الطبقات تتماشى مع معيارَي CIP-005 / CIP-007 |
التشغيل الفعلي (الأشهر 6-12) | المراقبة، تسجيل اللوغات، أتمتة الأدلة، التخطيط لمعيار INSM | أدلة امتثال مستمرة وخارطة طريق لمعيار CIP-015 |
النضج (مستمر) | التقييمات الداخلية، تتبع المعالجة، التدريبات | الحفاظ على جاهزية التدقيق على مدار العام، وليس موسمياً |
الجدول 3: منظور مرحلي لنضج برنامج NERC CIP
توصيات عملية وأفضل الممارسات
إلى جانب خارطة الطريق التفصيلية خطوة بخطوة، تساهم مجموعة من عادات التشغيل باستمرار في تمييز البرامج التي تصمد أمام التدقيق والضربات الأمنية عن تلك التي تفشل في ذلك.
تعامل مع جرد الأصول كمنظومة حية لها مالك مسؤول، وليس كمشروع يُنفذ لمرة واحدة، وجدول مراجعات دورية للمطابقة والتسوية.
أشرك مهندسي تكنولوجيا العمليات مبكراً في كل قرار لتصميم عناصر التحكم؛ فعناصر التحكم التي تتجاهل قيود التشغيل يتم تخطيها.
أتمت عملية جمع الأدلة قدر الإمكان بحيث يتحول التحضير للتدقيق إلى مجرد استخراج تقرير وليس مشروعاً قائماً بذاته.
قم بإجراء تمارين محاكاة للاستجابة لحوادث CIP-008 سنوياً على الأقل، باستخدام سيناريوهات مستوحاة من حوادث حقيقية في هذا القطاع.
ابدأ التخطيط لمعيار CIP-015 الآن، على الرغم من أن تواريخ الامتثال الكاملة تمتد حتى عامي 2028 و2030؛ فشراء المستشعرات وتصميم الشبكة يستغرقان عادةً ما بين اثني عشر إلى ثمانية عشر شهراً.
أدرج أسئلة مخاطر سلسلة التوريد في عقود المشتريات مقدماً، بدلاً من تعديل متطلبات CIP-013 وCIP-003-9 بعد توقيع الشراء.
تتبع بنود المعالجة بنفس الانضباط المستخدم في نتائج السلامة: مالك معين، وتاريخ استحقاق، وتحقق.
قم بمحاذاة تقييمات المخاطر الداخلية مع أطر أمن تكنولوجيا العمليات المعتمدة بحيث تترجم النتائج بوضوح إلى لغتي الأمن والامتثال معاً.
الانتقال من عناصر التحكم الفردية إلى برنامج منسق
تشترك المؤسسات التي تقدم باستمرار أداءً جيداً في عمليات تدقيق NERC CIP في سمة مشتركة: لقد توقفت عن التساؤل عما إذا كان عنصر تحكم معين يلبي متطلباً بمعزل عن البقية، وبدأت تتساءل عما إذا كان البرنامج، ككل، يقلل من المخاطر وينتج أدلة قوية وقابلة للدفاع عنها. يغير هذا التحول طريقة هيكلة الفرق، وكيفية تبرير الميزانيات، وكيفية قياس النجاح، والانتقال من نتيجة تدقيق تعتمد على النجاح/الرسوب إلى قدرة تشغيلية مستمرة.
هذا هو المكان أيضاً الذي تتقلص فيه الفجوة بين الامتثال والأمن إلى أقصى حد. فمع البرنامج المنسق، يُنظر إلى تصنيف CIP-002، وتصميم محيط CIP-005، وتحصين CIP-007، والتخطيط للاستجابة في CIP-008، والتحكم في التغيير بموجب CIP-010، ومراجعة سلسلة التوريد في CIP-013/CIP-003-9، والمراقبة الداخلية في CIP-015 كأجزاء مترابطة من نفس النظام الوقائي، لأن هذا هو واقعها بالضبط. وعندما يتغير جزء واحد، يجب أن تنعكس بقية الأجزاء على هذا التغيير. وهذا الاعتماد المتبادل هو بالضبط السبب في أن النهج المجزأ والمعزول ينهار في نهاية المطاف، وعادة ما يحدث ذلك في أسوأ لحظة ممكنة: أثناء عملية تدقيق، أو أثناء وقوع حادث حقيقي.
كيف تدعم Shieldworkz المؤسسات
تعمل Shieldworkz جنباً إلى جنب مع مؤسسات الخدمات العامة، ومشغلي التوليد، والمؤسسات الصناعية لتحويل التزامات NERC CIP إلى برنامج أمني فعال وقابل للدفاع عنه، وليس مجرد كومة من ملفات التدقيق الورقية.
خدمات اكتشاف وجرد الأصول الآمنة لبيئة تكنولوجيا العمليات والتي تدعم بدقة تصنيف CIP-002 دون تعطيل عمليات التحكم الحية.
توجيه تصميم محيط الأمن الإلكتروني وتقسيم الشبكة استناداً إلى البروتوكولات الصناعية الحقيقية وقيود العمليات التشغيلية.
تقييمات الجاهزية لمعيار CIP-015 والتي تغطي وضع المستشعرات، ومصادر البيانات، وبنية مراقبة الشبكة الداخلية قبل تواريخ الامتثال لعامي 2028 و2030.
مراقبة مستمرة مدركة لتكنولوجيا العمليات تمنح فرق الأمن والامتثال رؤية مشتركة لنشاط الأنظمة السيبرانية لنظام الكهرباء الرئيسي.
أطر عمل للأدلة والتوثيق تندمج مع العمليات اليومية، مما يقلل من التحضير اليدوي للتدقيق.
التخطيط للاستجابة للحوادث وتمارين المحاكاة المصممة خصيصاً لالتزامات الإبلاغ بموجب CIP-008 وسيناريوهات هجمات تكنولوجيا العمليات في العالم الحقيقي.
دعم تقييم مخاطر سلسلة التوريد بما يتماشى مع متطلبات الموردين في CIP-013 وCIP-003-9.
التقييم الداخلي والتخطيط للمعالجة الذي يحدد الفجوات مبكراً ويتتبعها حتى إغلاقها بوقت كافٍ قبل عمليات التدقيق الرسمية.
الهدف ليس مجرد مساعدة المؤسسة على اجتياز تدقيقها التالي، بل بناء برنامج امتثال يقف بمفرده كقدرة أمنية حقيقية، تحمي البنية التحتية الحيوية سواء كان المدقق يراجعها في ذلك الربع السنوي أم لا.
الأسئلة الشائعة
1. ما هو تطبيق NERC CIP بعبارات مبسطة؟
هو عملية بناء الأفراد والعمليات والتكنولوجيا اللازمة لتلبية معايير حماية البنية التحتية الحيوية من NERC للأنظمة السيبرانية لنظام الكهرباء الرئيسي، ثم تشغيل هذا البرنامج باستمرار بدلاً من التعامل معه كمشروع لمرة واحدة.
2. كم عدد معايير NERC CIP النشطة حالياً؟
اعتباراً من عام 2026، يمتد إطار العمل النشط من CIP-002 إلى CIP-014، بالإضافة إلى CIP-015 لمراقبة أمن الشبكة الداخلية. وقد تم تحديث أو إضافة معايير عدة مؤخراً، بما في ذلك CIP-003 وCIP-012 وCIP-015، لذا يجدر بك تأكيد أرقام الإصدارات الحالية مع الكيان الإقليمي الخاص بك قبل التدقيق.
3. ما هو معيار CIP-015 ومتى يتعين على المؤسسات الامتثال له؟
CIP-015-1 هو معيار مراقبة أمن الشبكة الداخلية، الذي وافقت عليه FERC في 26 يونيو 2025 ودخل حيز التنفيذ في 2 سبتمبر 2025. ويتطلب المراقبة داخل محيط الأمن الإلكتروني للأنظمة ذات الأثر العالي والأنظمة ذات الأثر المتوسط التي تتميز باتصال خارجي قابل للتوجيه. ويجب أن تمتثل مراكز التحكم بحلول 2 سبتمبر 2028، تليها الأنظمة الأخرى ذات الأثر المتوسط المعنية بحلول 2 سبتمبر 2030.
4. ما حجم التكلفة التي يمكن أن تترتب على مخالفات NERC CIP؟
تُفرض العقوبات لكل مخالفة وعن كل يوم، بحد أقصى ارتفع إلى حوالي 1.54 مليون دولار يومياً اعتباراً من عام 2025. وتوضح كبرى القضايا المعروفة علناً، والتي تمثلت في غرامة قدرها 10 ملايين دولار لـ 127 مخالفة صدرت عام 2019، كيف يمكن للفجوات المتراكمة وغير المعالجة أن تتضخم بسرعة على مدى سنوات عدة.
5. ما الفرق بين معايير NERC CIP وأطر العمل مثل IEC 62443؟
تعد معايير NERC CIP متطلبات تنظيمية إلزامية تفرضها FERC على الكيانات التي تمتلك أو تشغل أجزاءً من نظام الكهرباء الرئيسي في أمريكا الشمالية، حيث يقع عبء الامتثال على عاتق مالك الأصول. أما IEC 62443 فهو إطار عمل دولي تطوعي قابل للتطبيق عبر مختلف القطاعات الصناعية، وتتوزع المسؤولية فيه بين مالكي الأصول وجهات الدمج والموردين. وتستخدم العديد من مؤسسات الطاقة الإطارين معاً: معايير NERC CIP للامتثال التنظيمي، وIEC 62443 للحصول على إرشادات فنية أوسع نطاقاً.
6. ما المدة التي يستغرقها بناء برنامج امتثال لمعايير NERC CIP من الصفر؟
تنجز معظم المؤسسات العمل التأسيسي الخاص بجرد الأصول والحوكمة في الأشهر الثلاثة الأولى، وتبني الضمانات الفنية الأساسية على مدار الأشهر القليلة التالية، وتصل إلى برنامج تشغيلي حقيقي، مزود بالمراقبة وجمع الأدلة تلقائياً، في غضون عام تقريباً. وعادة ما تحتاج بنية مراقبة CIP-015 مهلة أطول نظراً للفترات الزمنية اللازمة لتوريد المعدات.
7. هل يعني التصنيف ذو الأثر المنخفض إمكانية تجاهل الأصل؟
لا. فقد استحدث معيار CIP-003-9، القابل للتنفيذ منذ 1 أبريل 2026، متطلبات محددة للحوكمة والوصول عن بُعد للموردين للأصول التي تحتوي على أنظمة سيبرانية ذات أثر منخفض لنظام الكهرباء الرئيسي. وبالتالي، لم يعد الأثر المنخفض يعني حداً أدنى من الرقابة.
الخاتمة
إن تطبيق معايير NERC CIP ليس مشروعاً له تاريخ انتهاء، بل هو نظام تشغيل يجب أن يواكب الأصول المتغيرة، والتهديدات المتطورة، والتوقعات التنظيمية المتغيرة، بما في ذلك أحدث متطلبات المراقبة الداخلية، ووصول الموردين، وحماية بيانات مراكز التحكم التي تدخل حيز التنفيذ خلال عام 2026. والمؤسسات التي تتعامل معها كبرنامج منسق، يتميز برؤية دقيقة للأصول، وضمانات فنية متعددة الطبقات، وجمع متكامل للأدلة، ومراقبة مستمرة، ومعالجة منضبطة، تجد باستمرار أن عمليات التدقيق تصبح أسهل تحديداً لأن الأمن أصبح أفضل. ولم يكن الهدفان في حالة تعارض أبداً؛ بل يتطلبان ببساطة برنامجاً مصمماً لخدمتهما معاً في الوقت نفسه.
إذا كانت مؤسستك تعمل على تحديد نطاق NERC CIP، أو جاهزية CIP-015، أو تستعد لدورة تدقيق قادمة، فإن إجراء محادثة مركزة مع متخصصين يعملون في هذا المجال يومياً يمكن أن يوفر عليك شهوراً من التجربة والخطأ.
احجز استشارة مجانية مع خبرائنا
تحدث مع فريق أمن تكنولوجيا العمليات (OT) في Shieldworkz لمعرفة موقف برنامج NERC CIP الخاص بك اليوم، بما في ذلك جاهزية CIP-015، وشكل برنامج الامتثال المنسق والجاهز للتدقيق في بيئتك. لا توجد أي ضغوط، بل هي مجرد محادثة عملية حول خطواتك التالية.
موارد إضافية:
دليل شامل للكشف عن التهديدات والاستجابة لها على مستوى الشبكة (NDR) في عام 2026 هنا
قائمة مراجعة الجاهزية لمراقبة أمن الشبكة الداخلية لمعيار NERC CIP-015 لمؤسسات الخدمات الكهربائية هنا
الدليل التأسيسي لمركز العمليات الأمنية لتكنولوجيا العمليات (OT SOC) هنا
خدمة مركز العمليات الأمنية (SOC) المدارة هنا
تقرير استشاري لاستخبارات التهديدات السيبرانية لتكنولوجيا العمليات (OT) - الشرق الأوسط هنا
توجيه NIS2 وتحقيق الامتثال لمعيار NIS2 من خلال معيار IEC 62443 هنا
ما هي الوسائط القابلة للإزالة؟ المخاطر والسياسات والحلول الأمنية لتكنولوجيا العمليات الصناعية (OT) هنا
نموذج سياسة مجاني للوسائط القابلة للإزالة لفرق تكنولوجيا العمليات وتكنولوجيا المعلومات هنا
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

IEC 62443 Series Explained: Every Standard You Need to Know
Team Shieldworkz

Investigative cyber threat research report: Le Tampon municipal cyberattack
Prayukth K V

CEA Cyber Security Regulations Effective Date and Compliance Timeline
Team Shieldworkz

Building a security program around the NIST CSF tiers
فريق شيلدوركز

Stadtwerke Landsberg Cyberattack: What Happened, What Was Disrupted and Why Critical Services Stayed Online
Prayukth K V

NERC CIP Audit Findings: 15 Common Gaps and How to Fix Them
Team Shieldworkz






