

استراتيجيات الوقاية من البرمجيات الخبيثة باستخدام فحص الوسائط في تكنولوجيا العمليات (OT)


فريق شيلدوركز
لقد سمع كل مدير مصنع هذه التطمينات من قبل: "شبكة التحكم لدينا معزولة مادياً (air-gapped)، لذا نحن في أمان". هذا أحد أكثر الأساطير استمراراً وخطورة في مجال الأمن السيبراني الصناعي. إن الفجوات الهوائية أو العزل المادي لا يمنع التهديدات من الدخول عبر الباب الأمامي، وفي بيئات التكنولوجيا التشغيلية (OT)، غالباً ما يكون الباب الأمامي عبارة عن محرك أقراص USB، أو قرص صلب خارجي، أو كمبيوتر محمول خاص بمقاول تم توصيله لإجراء تحديث روتيني للبرامج الثابتة.
قبل أن نبدأ، لا تنسَ الاطلاع على منشورنا السابق حول "لوائح الأمن السيبراني الصادرة عن هيئة الكهرباء المركزية (CEA) لعام 2026: ما يتعين على شركات الطاقة الهندية القيام به" هنا.
لقد أصبحت الوسائط القابلة للإزالة بهدوء واحدة من أكثر الطرق اتساقاً التي تجد من خلالها البرمجيات الضارة طريقها إلى أنظمة التحكم الصناعية، وشبكات الاسكادا (SCADA)، وخطوط الإنتاج. وعلى عكس رسائل البريد الإلكتروني الاحتيالية أو منافذ الوصول عن بُعد المكشوفة، فإن التهديدات المنقولة عبر الوسائط لا تحتاج إلى اتصال بالإنترنت لتنتشر، بل تحتاج فقط إلى عنصر بشري يحمل جهازاً ومهمة لإنجازها. بالنسبة لقادة أمن التكنولوجيا التشغيلية (OT)، ومديري أمن المعلومات (CISOs)، ومشغلي المصانع، فإن فهم كيفية منع البرمجيات الضارة من خلال الفحص المنظم للوسائط ليس مجرد رفاهية تقنية، بل هو إدارة للمخاطر التشغيلية.
تتناول هذه المدونة بالتفصيل سبب بقاء الوسائط القابلة للإزالة ناقلاً رئيسياً للعدوى في بيئات التكنولوجيا التشغيلية، وما تتوقعه معايير IEC 62443 من المؤسسات للتعامل مع هذا الأمر، وكيف يعمل فحص الوسائط الحديث فعلياً، والخطوات العملية التي يمكن للفرق الصناعية اتخاذها لسد هذه الفجوة دون إبطاء العمليات.
لماذا لا تزال الوسائط القابلة للإزالة تهدد بيئات التكنولوجيا التشغيلية (OT)
أسطورة العزل المادي (Air-Gap)
يعد العزل المادي (Air-gapping) ضابطاً أمنياً قيماً، لكنه لم يُصمم أبداً لإيقاف حركة الأجهزة المادية. فشبكة التحكم التي لا تحتوي على اتصال بالإنترنت لا تزال معرضة للاختراق في اللحظة التي يدخل فيها شخص ما محرك أقراص USB لنقل ملف تهيئة، أو تثبيت تصحيح، أو سحب سجلات التشخيص. في الواقع، كلما كانت الشبكة أكثر عزلة عن المراقبة الروتينية، أصبحت الوسائط القابلة للإزالة أكثر جاذبية كنقطة دخول، لأنها تتجاوز الدفاعات القائمة على الشبكة بالكامل.
ويتفاقم هذا الأمر بسبب طريقة عمل بيئات التكنولوجيا التشغيلية يومياً في الواقع. حيث يتنقل المهندسون بين المواقع حاملين أجهزة الكمبيوتر المحمولة ومحركات الأقراص. ويصل الموردون لإجراء الصيانة المجدولة مع وسائط التخزين الخاصة بهم. كما يتم تصدير بيانات المؤرخ (Historian) ونقلها بين الأنظمة التي لم تكن مصممة أبداً لتكون متصلة بالشبكة. وكل نشاط من هذه الأنشطة العادية والضرورية يمثل أيضاً فرصة لانتقال البرمجيات الضارة من جهاز مخترق إلى بيئة الإنتاج.
دروس من الواقع: عندما أصبحت الوسائط المحمولة هي نقطة الدخول
يقدم تاريخ الأمن السيبراني الصناعي العديد من التذكيرات القاسية لما يحدث عندما تكون ضوابط الوسائط القابلة للإزالة غائبة أو غير متسقة. هذه الحوادث، الموثقة الآن على نطاق واسع في السجلات العامة، لا تزال تشكل طريقة تفكير المؤسسات الجادة بشأن مخاطر الوسائط المادية.
السنة | الحادثة | القطاع | ناقل الدخول | الأثر على الأعمال |
2008 | اختراق Agent.btz للشبكات العسكرية الأمريكية | الدفاع | محرك أقراص USB محمول مصاب بالعدوى | أدى إلى جهود علاجية استمرت لعدة سنوات وشاركت فيها وكالات متعددة، وحظر دائم للوسائط القابلة للإزالة في الشبكات السرية |
2009 | انتشار دودة Conficker عبر شبكات التصنيع والرعاية الصحية | التصنيع، الرعاية الصحية | محركات الأقراص القابلة للإزالة ومجلدات الشبكة المشتركة | توقف واسع النطاق للعمل حيث تعين عزل محطات العمل الهندسية المصابة وإعادة بنائها |
2010 | برمجية Stuxnet التي استهدفت أجهزة الطرد المركزي لتخصيب اليورانيوم | الطاقة / النووي | محرك أقراص USB تم إدخاله إلى منشأة معزولة مادياً | أضرار مادية لحقت بمعدات أجهزة الطرد المركزي وتغير دائم في كيفية تأمين المواقع المعزولة مادياً |
2017 | برمجيات فدية WannaCry التي عطلت خطوط الإنتاج | التصنيع، الخدمات اللوجستية | الانتشار عبر الشبكة، والذي تسارع بسبب الأجهزة الطرفية غير المدارة | إيقاف نوبات الإنتاج وتسليط الضوء على مدى سرعة انتقال إصابات تكنولوجيا المعلومات إلى التكنولوجيا التشغيلية عندما يكون تقسيم الشبكة ضعيفاً |
الجدول 1: تاريخ موجز لكيفية مساهمة الوسائط القابلة للإزالة والمحمولة في حوادث أمنية كبرى في قطاعي الصناعة والبنية التحتية.
ما تشترك فيه هذه الحوادث ليس التطور والتعقيد، بل الفرصة السانحة. في عدة حالات، لم تكن البرمجيات الضارة نفسها متطورة بشكل خاص. ما جعلها فعالة هو غياب نقطة تحكم حيث يمكن فحص الوسائط قبل أن تصل إلى نظام حساس. هذه الخطوة المفردة المفقودة - وهي الفحص قبل التوصيل - هي الفجوة التي تم بناء هذه الاستراتيجية بأكملها لسدها.
لماذا تتزايد المخاطر ولا تتقلص
مع تقارب شبكات تكنولوجيا المعلومات (IT) والتكنولوجيا التشغيلية (OT)، ومع تحول التشخيص عن بُعد، ومؤرخات البيانات المتصلة بالسحاب، وعقود الصيانة مع أطراف خارجية إلى ممارسات معتادة، فإن عدد الأشخاص والأجهزة التي تلمس الأنظمة الصناعية مستمر في التوسع. كل كمبيوتر محمول إضافي لمقاول، وكل وحدة ذاكرة USB إضافية لمورد، تمثل مساراً آخر غير مراقب إلى داخل البيئة. وفي الوقت نفسه، لا تزال العديد من المواقع الصناعية تعمل بأنظمة تشغيل قديمة لا يمكنها تلقي تحديثات أمنية في الوقت الفعلي، مما يجعلها عرضة بشكل غير متناسب لبرمجيات ضارة يمكن للأجهزة الطرفية الحديثة لتكنولوجيا المعلومات رصدها على الفور.
فهم أساسيات أمن الوسائط وفقاً لمعيار IEC 62443
ما تتوقعه المواصفة القياسية من المؤسسات
يعامل معيار IEC 62443، وهو الإطار المعترف به دولياً لأمن أنظمة التحكم والأتمتة الصناعية، الوسائط المحمولة كفئة مخاطر متميزة وليست فكرة ثانوية. وتتطلب متطلبات النظام في المعيار ضوابط تقيد استخدام الأجهزة المحمولة والنقالة، والتحقق من خلو الوسائط القابلة للإزالة من المحتوى الضار قبل الاستخدام، والاحتفاظ بسجلات لأوقات وكيفية إدخال الوسائط إلى بيئة التحكم.
وعلى المستوى التنظيمي، يتوقع معيار IEC 62443-2-1 سياسة موثقة تحكم كيفية التعامل مع الوسائط القابلة للإزالة - من هو المصرح له بإحضار الأجهزة إلى الموقع، وما هو الفحص الذي يجب إجراؤه قبل التوصيل، وكيف يتم اعتماد الاستثناءات وتسجيلها. وعلى مستوى النظام، يتوقع معيار IEC 62443-3-3 فرضاً تقنياً: القدرة على اكتشاف وحظر التعليمات البرمجية غير المصرح بها من الوسائط القابلة للإزالة من الوصول إلى منطقة أو قناة داخل البنية التحتية.
لماذا لا يعني الامتثال وحده الحماية الكاملة
إن تلبية نصوص المواصفة القياسية والحد الفعلي من المخاطر هما إنجازان مختلفان. فالسياسة المكتوبة التي تنص على "يجب فحص جميع الوسائط" لا تعني الكثير إذا كان الفحص يحدث بشكل غير متسق، أو إذا كانت أداة الفحص نفسها قديمة، أو إذا لم تكن هناك طريقة للتحقق من أن الفحص قد تم بالفعل قبل توصيل الجهاز. يتطلب أمن الوسائط الحقيقي أن تتماشى السياسة والتكنولوجيا والممارسة التشغيلية اليومية معاً، وهذا التوافق هو المكان الذي لا تزال معظم المؤسسات تواجه صعوبة فيه.
أساسيات فحص وسائط التكنولوجيا التشغيلية (OT): كيف يعمل الفحص الحديث فعلياً
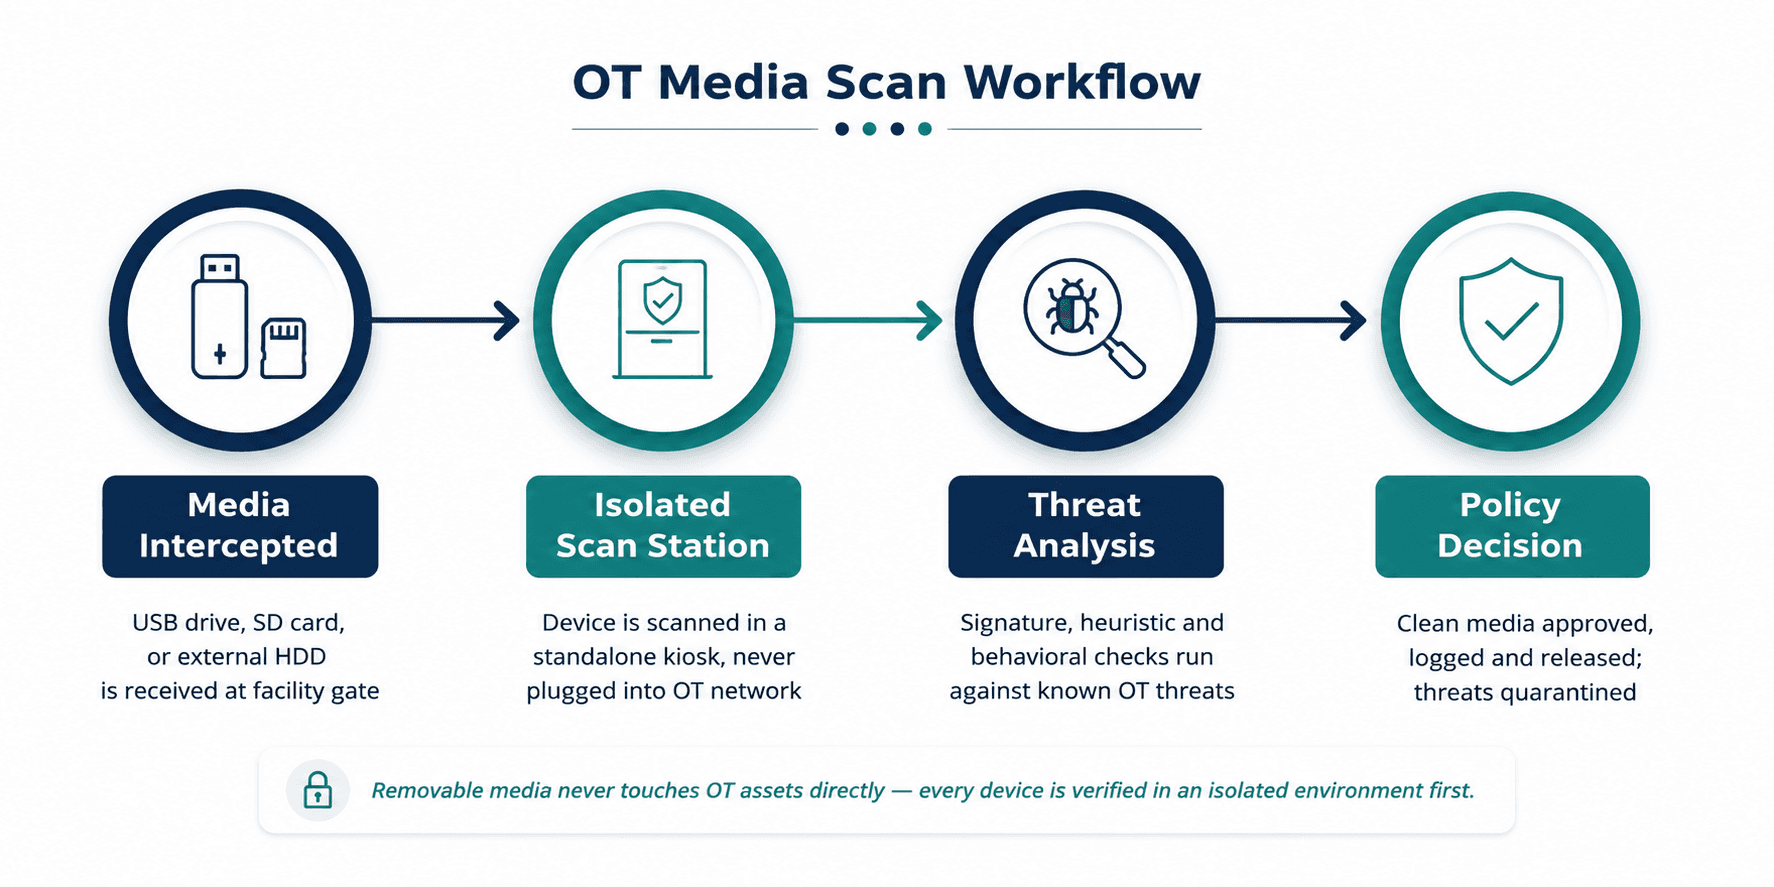
الشكل 1: سير عمل نموذجي لفحص وسائط التكنولوجيا التشغيلية (OT) - يتم التحقق من الوسائط في محطة معزولة قبل أن تصل إلى أي أصل من أصول شبكة التحكم.
أكشاك الفحص المعزولة (Scanning Kiosks)
إن أساس برنامج فحص وسائط التكنولوجيا التشغيلية الفعال هو الفصل المادي والمنطقي. فبدلاً من فحص محرك أقراص USB على نفس محطة العمل التي تتحكم في العملية الصناعية، تنشر المؤسسات أكشاك فحص مخصصة وموضوعة عند نقاط الدخول المادية إلى المنشأة - مثل غرفة الحراسة، أو مكتب الصيانة، أو مدخل غرفة التحكم. لا يتم توصيل هذه الأكشاك أبداً بشبكة الإنتاج. وتقتصر مهمتها الوحيدة على فحص الوسائط وإصدار قرار بشأنها قبل السماح للوسائط بالاقتراب من أي أصل من أصول التكنولوجيا التشغيلية.
الكشف القائم على التوقيعات، والتحليل السلوكي والحدسي
لا تعتمد محطة الفحص القديرة على طريقة كشف واحدة. فالفحص القائم على التوقيعات يلتقط البرمجيات الضارة المعروفة بسرعة وموثوقية. بينما يبحث التحليل الحدسي (Heuristic) عن أنماط برمجية مشبوهة تشبه السلوك الضار حتى بدون وجود تطابق تام في التوقيع. ويذهب التحليل السلوكي وتحليل بيئة الاختبار المعزولة (Sandbox) إلى خطوة أبعد، حيث يراقب ما يحاول الملف القيام به بالفعل في بيئة محتواة - وهو أمر مهم بشكل خاص لالتقاط التهديدات الجديدة أو المستهدفة المصممة خصيصاً للتملص من قواعد بيانات التوقيعات، وهي الأنواع الأكثر احتمالاً لاستهداف المنشآت الصناعية.
التسجيل، وسلسلة العهدة، وقابلية التدقيق
يجب أن ينشئ كل فحص سجلاً يوضح: أي جهاز تم فحصه، ومن الذي قدمه، وما هي النتيجة، وماذا حدث بعد ذلك. هذه ليست إجراءات بيروقراطية من أجل البيروقراطية فحسب. فعند حدوث واقعة أمنية، غالباً ما يكون هذا السجل هو أسرع طريقة لتتبع كيفية دخول التهديد إلى البيئة ومن قد يكون استخدم نفس الجهاز المصاب في مكان آخر بالموقع. بالنسبة للمؤسسات التي تعمل بموجب رقابة تنظيمية، فإن مسار التدقيق هذا هو أيضاً الدليل الذي يثبت بذل العناية الواجبة.
لماذا تظل الوسائط القابلة للإزالة ناقلاً رئيسياً للعدوى في التكنولوجيا التشغيلية
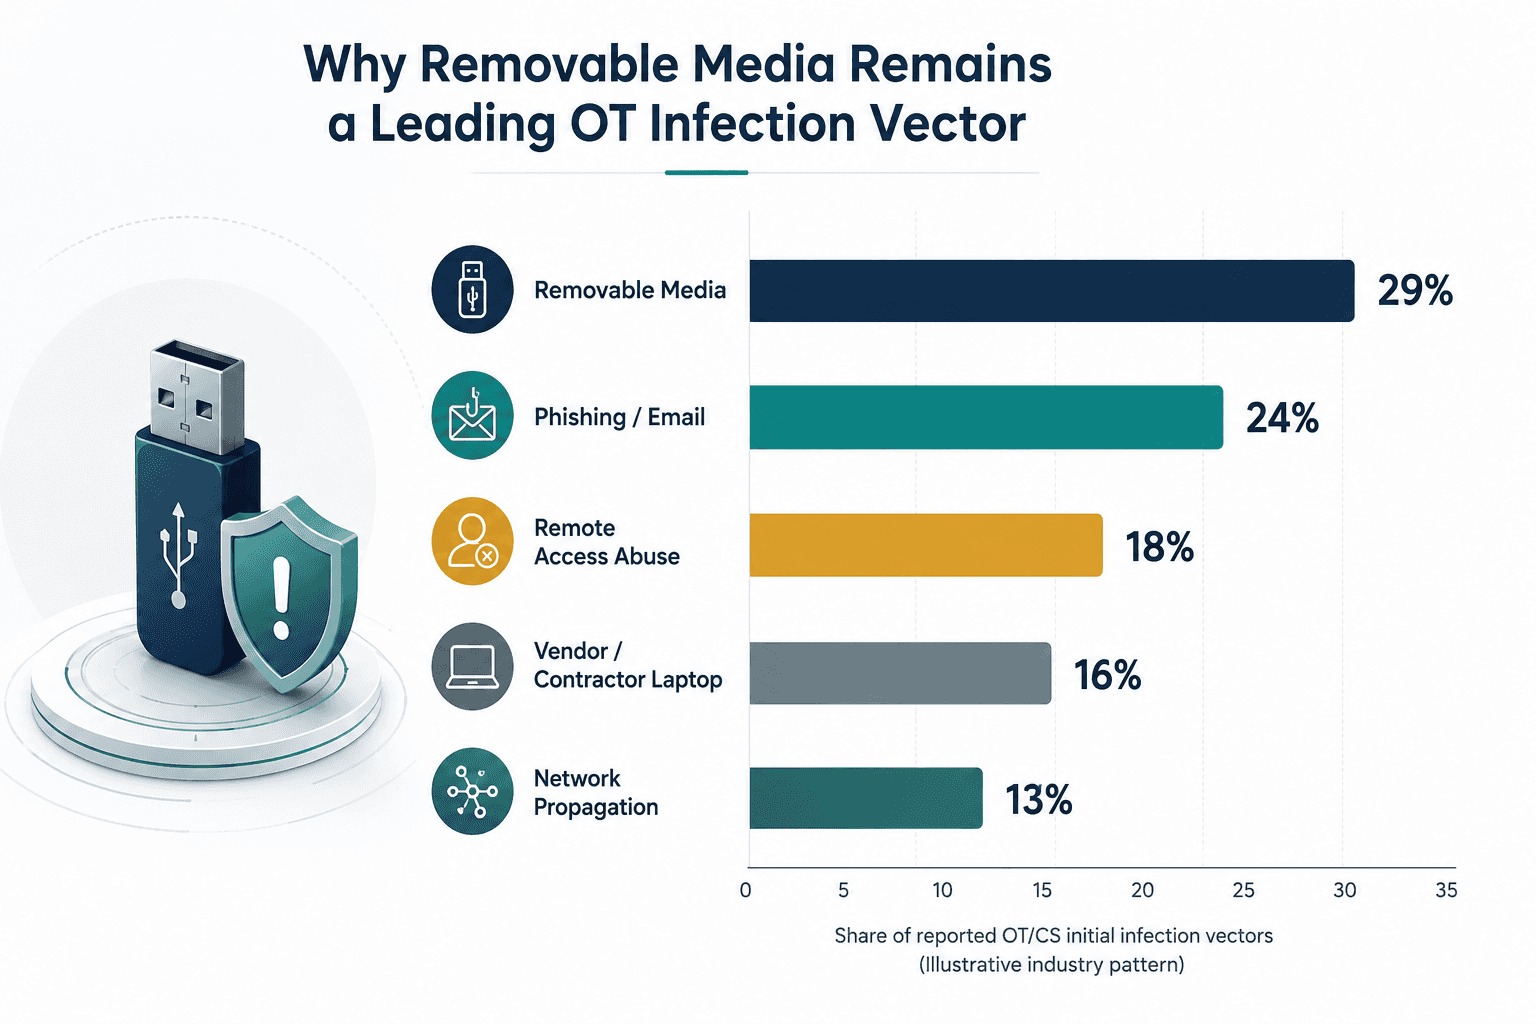
الشكل 2: تصنف الوسائط القابلة للإزالة باستمرار كواحدة من أهم ناقلات العدوى الأولية التي يتم الإبلاغ عنها عبر البيئات الصناعية - وهو نمط ظل مستقراً لأكثر من عقد من الزمان.
يستمر هذا النمط لسبب بسيط: الوسائط القابلة للإزالة هي الناقل الوحيد الذي يعبر الفجوة الهوائية (العزل المادي) بشكل موثوق. تفترض جدران الحماية، ومراقبة الشبكة، وأنظمة كشف التسلل وجود شكل من أشكال الاتصال لمراقبتها. بينما يتغلب محرك أقراص USB الذي يتم إدخاله عبر الباب على كل هذه الضوابط ببساطة عن طريق عدم استخدام الشبكة على الإطلاق. وهذا هو بالضبط السبب في أن نقطة تفتيش مادية للفحص، بدلاً من الدفاع القائم على الشبكة فقط، تعد ضرورية لسد هذه الفجوة المحددة.
توصيات عملية وأفضل الممارسات لفحص وسائط التكنولوجيا التشغيلية (OT)
لا يتطلب بناء برنامج فحص وسائط فعال استبدال البنية التحتية الحالية. بل يتطلب سد الفجوة المحددة حيث تلتقي الأجهزة غير المفحوصة بالأنظمة الحساسة. توضح المقارنة أدناه سبب تفوق أساليب فحص التكنولوجيا التشغيلية المصممة خصيصاً لهذا الغرض باستمرار على أدوات تكنولوجيا المعلومات المعاد استخدامها في هذه البيئة.
القدرة | برامج مكافحة الفيروسات التقليدية لتكنولوجيا المعلومات (IT) | فحص وسائط التكنولوجيا التشغيلية (OT) المصمم خصيصاً لهذا الغرض |
موقع النشر | تُثبَّت مباشرة على الأجهزة الطرفية المتصلة بالشبكة | تعمل على كشك مستقل، معزول مادياً عن أصول التكنولوجيا التشغيلية |
تحديثات التوقيعات | تفترض وجود اتصال دائم بالإنترنت | تُحدث من خلال عملية خاضعة للرقابة وقابلة للعمل دون اتصال بالإنترنت بما يتناسب مع الشبكات المعزولة |
دعم الأنظمة القديمة | غالباً ما تكون غير مدعومة على إصدارات Windows القديمة التي لا تزال شائعة في التكنولوجيا التشغيلية | مصممة لفحص الوسائط الموجهة لمحطات العمل الهندسية القديمة وواجهات الإنسان والآلة (HMIs) |
الأثر على الإنتاج | يمكن للفحص في الوقت الفعلي أن يستهلك الموارد اللازمة للتحكم في العمليات | يحدث الفحص قبل أن تصل الوسائط إلى شبكة التحكم، مع عدم تحميل أي أعباء على أنظمة الإنتاج |
سجل التدقيق | تركز على السجلات على مستوى الأجهزة الطرفية | تلتقط هوية الجهاز، والمشغل، والطابع الزمني، ونتيجة الفحص لكل وسيط يدخل الموقع |
الجدول 2: كيف يختلف فحص وسائط التكنولوجيا التشغيلية المصمم خصيصاً لهذا الغرض عن برامج مكافحة الفيروسات التقليدية لتكنولوجيا المعلومات المنشورة في بيئة صناعية.
الضوابط الموصى بها لفحص وسائط التكنولوجيا التشغيلية (OT)
انشر أكشاك فحص مخصصة ومستقلة عند كل نقطة مادية يمكن للوسائط الدخول منها إلى المنشأة، وليس فقط عند البوابة الرئيسية.
افرض سياسة حظر استخدام منفذ USB افتراضياً (deny-by-default) على محطات العمل الهندسية وواجهات HMIs بحيث لا يمكن قراءة الوسائط غير المفحوصة، حتى في حال تجاوز كشك الفحص.
اربط كل فحص بشخص محدد من خلال ربطه بالبطاقة التعريفية أو بيانات الاعتماد، لإنشاء مبدأ المساءلة إلى جانب الفحص الفني.
حافظ على حداثة قواعد بيانات توقيعات الفحص من خلال آلية تحديث خاضعة للرقابة وآمنة دون اتصال بالإنترنت ومناسبة للشبكات المعزولة.
أضف تحليلاً سلوكياً أو بيئة اختبار معزولة (Sandboxing) لالتقاط التهديدات المستهدفة التي قد تفوتها الأدوات المعتمدة على التوقيعات فقط.
أرسل نتائج الفحص والظواهر الشاذة إلى مركز عمليات الأمن (SOC) بحيث تكون الأحداث المتعلقة بالوسائط مرئية إلى جانب بيانات القياس عن بعد الخاصة بالشبكة، وليست معزولة عنها.
ضع سياسة رسمية لوسائط الموردين والمقاولين كجزء من إجراءات الدخول للموقع، بما في ذلك ما يحدث عندما يفشل جهاز في الفحص.
أجرِ عمليات تدقيق دورية وتمارين محاكاة تحاكي على وجه التحديد عدوى منقولة عبر الوسائط لاختبار مدى سرعة الفريق في تتبعها واحتوائها.
وسع نطاق التدريب على التوعية ليتجاوز موظفي تكنولوجيا المعلومات ويشمل كل مشغل وفني ومقاول قد يحمل جهازاً إلى الموقع منطقياً.
التحديات الشائعة التي تواجهها المؤسسات
حتى البرامج جيدة النوايا تواجه بعض العقبات. فمحطات العمل الهندسية القديمة التي تعمل بأنظمة تشغيل غير مدعومة غالباً لا يمكنها استضافة وكلاء الأجهزة الطرفية الحديثة، وهو بالضبط السبب في أن نهج الفحص الخارجي المستقل يعد أكثر أهمية في التكنولوجيا التشغيلية مقارنة بتكنولوجيا المعلومات. كما أن المنشآت الموزعة عبر مواقع متعددة غالباً ما ينتهي بها المطاف بتطبيق غير متسق - حيث يقوم أحد المصانع بالفحص بجد واجتهاد بينما يعامله مصنع آخر كأمر اختياري. ويمكن للمقاولين المعتادين على العمل في بيئات أقل تنظيماً أن يقاوموا عملية تضيف بضع دقائق إلى وقت وصولهم. كما أن العديد من المواقع الصناعية ببساطة لا تملك مورداً مخصصاً لأمن التكنولوجيا التشغيلية تكون وظيفته تملك هذا البرنامج وصيانته يومياً.
وليس أي من هذه التحديات مبرراً للتخلي عن فحص الوسائط - بل هي أسباب لتصميم البرنامج مع وضع سهولة تبنيه في الاعتبار منذ البداية، مدعوماً بدعم القيادة وشريك يفهم الواقع التقني والتشغيلي للمواقع الصناعية.
كيف تدعم Shieldworkz المؤسسات
تعمل Shieldworkz جنباً إلى جنب مع فرق الصناعة والبنية التحتية الحيوية لتصميم وتشغيل برامج أمن الوسائط التي تثبت فعاليتها في الميدان، وليس فقط على الورق. ويتضمن نهجنا ما يلي:
إجراء تقييم على مستوى الموقع لكل نقطة مادية تدخل منها الوسائط القابلة للإزالة حالياً إلى بيئتك، بما في ذلك الفجوات التي لا تعلم معظم الفرق بوجودها.
تصميم ونشر مسارات عمل لفحص الوسائط تتماشى مع متطلبات معيار IEC 62443، ومصممة خصيصاً لتناسب تخطيط منشأتك ووتيرتها التشغيلية.
المساعدة في اختيار وتهيئة تكنولوجيا الفحص المناسبة لواقع أنظمة التكنولوجيا التشغيلية القديمة، وليس أدوات تكنولوجيا المعلومات المعاد استخدامها.
بناء سياسات وإجراءات تعريفية للموظفين والموردين والمقاولين تكون عملية بما يكفي ليتم اتباعها بالفعل.
دمج نتائج فحص الوسائط وسجلات التدقيق في الرؤية الشاملة لتهديدات التكنولوجيا التشغيلية، بحيث يتم مراقبة مخاطر الوسائط القابلة للإزالة جنباً إلى جنب مع مخاطر الشبكة والأجهزة الطرفية.
تقديم الدعم الاستشاري المستمر، وتمارين المحاكاة، ومراجعات البرامج للحفاظ على فعالية الاستراتيجية مع تطور بيئتك.
الخاتمة
لا تحتاج البرمجيات الضارة إلى اتصال بالشبكة للوصول إلى نظام التحكم، بل تحتاج فقط إلى جهاز غير مفحوص ولحظة وصول روتينية. هذا ما يجعل الوسائط القابلة للإزالة واحدة من أكثر المخاطر استمراراً، وأكثرها قابلية للحل، في الأمن السيبراني الصناعي. إن برنامج فحص الوسائط المنظم، المتوافق مع معيار IEC 62443 والمبني حول الفحص المعزول، والكشف متعدد الطبقات، والمساءلة الواضحة، يسد فجوة لم تُصمم جدران الحماية ومراقبة الشبكة لتغطيتها أبداً.
بالنسبة لقادة أمن التكنولوجيا التشغيلية، لا يكمن السؤال في ما إذا كانت الوسائط القابلة للإزالة تشكل خطراً على بيئتهم أم لا. بل يكمن في ما إذا كان هناك نقطة تفتيش تم التحقق منها وقابلة للتدقيق في مكانها قبل أن يصل هذا الخطر إلى أصل الإنتاج. والمؤسسات التي تجيب على هذا السؤال اليوم هي التي تتجنب أن تصبح دراسة حالة غداً.
ألسْت متأكداً من مكان فجوات أمن الوسائط لديك؟
يختلف ملف مخاطر كل منشأة عن الأخرى. يمكن لمتخصصي أمن التكنولوجيا التشغيلية لدينا استعراض ممارساتك الحالية للتعامل مع الوسائط، وتحديد الأماكن التي يمكن للأجهزة غير المفحوصة الوصول من خلالها إلى الأنظمة الحيوية، ورسم مسار عملي نحو حماية متوافقة مع معيار IEC 62443، دون أي التزام مسبق.
احجز استشارة مجانية مع خبرائنا
مصادر إضافية:
التقرير الاستشاري لاستخبارات تهديدات الأمن السيبراني للتكنولوجيا التشغيلية (OT) - الشرق الأوسط هنا
توجيه NIS2: تحقيق الامتثال لتوجيه NIS2 من خلال معيار IEC 62443 هنا
ما هي الوسائط القابلة للإزالة؟ المخاطر، والسياسات، وحلول أمن التكنولوجيا التشغيلية الصناعية هنا
نموذج مجاني لسياسة الوسائط القابلة للإزالة لفرق التكنولوجيا التشغيلية وتكنولوجيا المعلومات هنا
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

CEA Cyber Security Regulations Effective Date and Compliance Timeline
Team Shieldworkz

Building a security program around the NIST CSF tiers
Team Shieldworkz

Stadtwerke Landsberg Cyberattack: What Happened, What Was Disrupted and Why Critical Services Stayed Online
Prayukth K V

NERC CIP Audit Findings: 15 Common Gaps and How to Fix Them
Team Shieldworkz

McKesson data breach investigation: ShinyHunters, SaaS identity risk and data extortion
Prayukth K V

Securing ports using IEC 62443
Team Shieldworkz






