

فصل شبكات تكنولوجيا المعلومات عن شبكات التكنولوجيا التشغيلية (IT/OT Segmentation) للامتثال للوائح هيئة الكهرباء المركزية (CEA): دليل عملي لمرافق الطاقة


فريق شيلدوركز
تقف مرافق الطاقة اليوم عند تقاطع طرق حرج وصعب. فمن ناحية، تعتمد عمليات التوليد والنقل والتوزيع على أنظمة التحكم الصناعية التي لم تكن مصممة في الأساس مع مراعاة الأمن السيبراني. ومن ناحية أخرى، يتوقع المنظمون وشركات التأمين والجمهور الآن أن تصمد هذه الأنظمة نفسها أمام نوعية التهديدات التي كانت تقتصر في السابق على البنوك ومتعهدي الدفاع. لقد صِيغت لوائح الأمن السيبراني الصادرة عن هيئة الكهرباء المركزية (CEA) على وجه التحديد لأن هذه الفجوة أصبحت أكبر من أن يتم تجاهلها.
بالنسبة لقادة أمن تكنولوجيا العمليات (OT)، ومدراء أمن المعلومات (CISOs)، ومدراء المحطات، والمهندسين المسؤولين عن استمرارية إمدادات الطاقة، فقد تحول تجزئة شبكات تكنولوجيا المعلومات وتكنولوجيا العمليات (IT/OT) من كونه رفاهية تقنية إلى التزام امتثالي، والأهم من ذلك، ضرورة تشغيلية. يستعرض هذا الدليل ما يتطلبه الامتثال للوائح هيئة الكهرباء المركزية بشكل فعلي، ولماذا تقع التجزئة في قلب هذا المتطلب، وكيف يمكن لمرافق الطاقة بناء برنامج تجزئة يصمد أمام ظروف المحطات الحقيقية.
لماذا قدمت هيئة الكهرباء المركزية (CEA) لوائح الأمن السيبراني لقطاع الطاقة
تُعد شبكة الكهرباء في الهند واحدة من أكبر الأنظمة المترابطة في العالم، حيث تغطي آلاف المحطات الفرعية ووحدات التوليد ومراكز التحكم. ويمكن أن يؤدي أي خلل في عقدة واحدة إلى حدوث تأثيرات متتالية عبر المناطق في غضون دقائق. وإدراكاً منها لذلك، قدمت هيئة الكهرباء المركزية لوائح مخصصة للأمن السيبراني لقطاع الطاقة، وتتطلب من مرافق التوليد والنقل والتوزيع بناء برامج رسمية للأمن السيبراني، وتعيين قيادة مسؤولة، والإبلاغ عن الحوادث خلال أطر زمنية محددة.
ولم تظهر هذه اللوائح بمعزل عن غيرها؛ بل جاءت في أعقاب نمط من الحوادث السيبرانية المرتبطة بالشبكات في جميع أنحاء العالم والتي أثبتت مدى ضعف البنية التحتية للطاقة عندما يُسمح لبيئات تكنولوجيا المعلومات وبيئات تكنولوجيا العمليات بالاختلاط دون ضوابط.
ما تتوقعه اللوائح على نطاق واسع
تشكيل خطة إدارة أزمات الأمن السيبراني بما يتماشى مع الأطر الوطنية
تعيين رئيس تنفيذي لأمن المعلومات (CISO) مسؤول عن الإشراف على أمن تكنولوجيا المعلومات وتكنولوجيا العمليات (IT/OT)
الإبلاغ الإلزامي عن الحوادث السيبرانية إلى سلطة الاستجابة لطوارئ الكمبيوتر المعينة في غضون فترة زمنية محددة
التقييم الدوري للثغرات الأمنية واختبار الاختراق للأنظمة الحساسة، واستخدام معدات موثوقة ومختبرة لنشر البنية التحتية الحيوية
بنية شبكية تفصل بوضوح بين أنظمة تكنولوجيا المعلومات الخاصة بالأعمال وأنظمة التحكم والأتمتة
هذه النقطة الأخيرة هي المكان الذي تجد فيه معظم المرافق نفسها غير مستعدة بالشكل الكافي. فقد نمت العديد من شبكات قطاع الطاقة بشكل عضوي على مدار عقدين أو ثلاثة عقود، حيث تشاركت أنظمة الإشراف والتحكم واكتساب البيانات (SCADA)، ووحدات الطرفية البعيدة (RTUs)، ومحطات العمل الهندسية، وتكنولوجيا المعلومات الخاصة بالشركات نفس الشبكة المادية أو المنطقية بشكل يفوق ما يرغب أي شخص في الاعتراف به. ويفرض الامتثال للوائح هيئة الكهرباء المركزية إعادة فحص تلك البنية القديمة، وإعادة بنائها في معظم الحالات.
لماذا تقع تجزئة تكنولوجيا المعلومات/تكنولوجيا العمليات في قلب الامتثال
التجزئة هي ممارسة تقسيم الشبكة عمداً إلى مناطق منفصلة، لكل منها ضوابطها الأمنية الخاصة، بحيث لا يمكن للاختراق في منطقة واحدة أن ينتشر بحرية إلى منطقة أخرى. بالنسبة لمرافق الطاقة، يعني هذا عادةً فصل تكنولوجيا المعلومات الخاصة بالشركات (البريد الإلكتروني، وتخطيط موارد المؤسسات ERP، وتطبيقات الأعمال) عن تكنولوجيا العمليات (SCADA، وأنظمة التحكم الموزعة، ومرحلات الحماية، ووحدات RTU، ومحطات العمل الهندسية).
بدون التجزئة، يمكن لرسالة بريد إلكتروني واحدة للتصيد الاحتيالي يتم فتحها على كمبيوتر محمول للشركة، في غضون ساعات قليلة، أن توفر للمهاجم مساراً مباشراً إلى مرحلات الحماية في المحطة الفرعية. هذا ليس سيناريو افتراضياً، بل إنه يقارب التسلسل الفعلي الذي حدث في بعض من أهم الهجمات السيبرانية على الشبكات المسجلة تاريخياً.
حوادث من العالم الحقيقي شكلت التفكير التنظيمي اليوم
الحادثة | السنة | ماذا حدث | درس التجزئة |
الهجوم على شبكة أوكرانيا (BlackEnergy) | 2015 | انتقل المهاجمون من تكنولوجيا المعلومات الخاصة بالشركات إلى أنظمة SCADA، وقاموا بفتح القواطع عن بُعد وقطع الكهرباء عن حوالي 230,000 مشترك لعدة ساعات. | سمحت الشبكات المسطحة بالحركة الجانبية من تكنولوجيا المعلومات إلى أنظمة التحكم في القواطع بأقل قدر من المقاومة. |
الهجوم على شبكة أوكرانيا (Industroyer) | 2016 | تلاعب إطار برمجيات خبيثة مخصص مباشرة ببروتوكولات المحطة الفرعية، مما جعل ما كان يتطلب سابقاً وصولاً يدوياً عن بُعد يتم بشكل آلي. | تستغل البرمجيات الخبيثة المخصصة لتكنولوجيا العمليات غياب المراقبة المتوافقة مع البروتوكولات عند الحدود الفاصلة بين تكنولوجيا المعلومات وتكنولوجيا العمليات. |
الهجوم على نظام سلامة البتروكيماويات (Triton/Trisis) | 2017 | استهدف المهاجمون أنظمة السلامة المجهزة في منشأة صناعية، محاولين تعطيل آليات الإيقاف الوقائي المخصصة للطوارئ. | تتطلب أنظمة السلامة منطقة العزل الأكثر صرامة في أي تصميم تجزئة، وتكون منفصلة حتى عن تكنولوجيا العمليات العامة. |
تعطيل خط الأنابيب بفدية سيبرانية | 2021 | أجبر هجوم بفدية سيبرانية على أنظمة تكنولوجيا المعلومات مشغل خط أنابيب وقود رئيسي على إيقاف عمليات تكنولوجيا العمليات بشكل استباقي كإجراء احترازي. | حتى عندما لا يتم اختراق تكنولوجيا العمليات نفسها، فإن التجزئة الضعيفة والحدود غير الواضحة تفرض عمليات إغلاق احترازية مكلفة. |
التحقيق في اضطراب الشبكة المسجل في منطقة مومباي | 2020 | أدى انقطاع التيار الكهربائي على نطاق واسع إلى إجراء تحقيقات في احتمال وجود برمجيات خبيثة داخل شبكات قطاع الطاقة، مما سلط الضوء على الانكشاف عند واجهة التفاعل بين تكنولوجيا المعلومات وتكنولوجيا العمليات. | تواجه المرافق التي تفتقر إلى تقسيم واضح للشبكة صعوبة في تحديد أو استبعاد المسبب السيبراني بسرعة، مما يطيل فترة التعافي والتدقيق التنظيمي. |
الرابط المشترك بين كل هذه الحوادث ليس التطور التقني للمهاجم، بل هو غياب أو ضعف الحدود بين الأنظمة التي كان ينبغي ألا يُسمح لها أبداً بالتواصل مباشرة. وتوجد متطلبات التجزئة الخاصة بهيئة الكهرباء المركزية لإغلاق هذه الفجوة بالتحديد قبل أن تتحول إلى عناوين أخبار رئيسية.
متطلبات الأمن السيبراني لهيئة الكهرباء المركزية (CEA) في لمحة سريعة
تغطي اللوائح مجموعة واسعة من الالتزامات. ويلخص الجدول أدناه المتطلبات الأكثر ارتباطاً ببنية الشبكة والتجزئة، وهو المجال الذي تحتاج فيه المرافق عادةً إلى دعم تخطيطي أكثر هيكلة.
مجال المتطلب | ما يعنيه في الممارسة العملية | أهمية التجزئة |
مراجعة بنية الشبكة | يجب على المرافق توثيق ومراجعة كيفية اتصال شبكات تكنولوجيا المعلومات وتكنولوجيا العمليات بشكل دوري، بما في ذلك جميع مسارات الوصول عن بُعد. | مباشرة، تشكل الأساس لتعريف المناطق والقنوات الموصلة. |
تعيين رئيس تنفيذي لأمن المعلومات (CISO) | يجب أن يتولى مسؤول تنفيذي محدد ومسؤول إدارة حوكمة الأمن السيبراني عبر كل من تكنولوجيا المعلومات وتكنولوجيا العمليات. | غير مباشرة، تحتاج قرارات التجزئة إلى موافقة الإدارة التنفيذية وتحمل المسؤولية المالية والميزانية. |
الإبلاغ عن الحوادث | يجب الإبلاغ عن الحوادث السيبرانية التي تؤثر على عمليات الشبكة خلال إطار زمني محدد إلى السلطة المعنية. | عالية، تجعل البيئات المجزأة من السهل تحديد نطاق الحادث والإبلاغ عنه بدقة وسرعة. |
تقييم الثغرات الأمنية واختبار الاختراق | الاختبار الدوري للأنظمة الحساسة، بما في ذلك ضوابط الحدود بين المناطق. | مباشرة، تُعد حدود التجزئة أهدافاً رئيسية للاختبار. |
توريد معدات موثوقة | يجب أن تأتي مكونات البنية التحتية الحيوية من مصادر موثوقة ومفحوصة. | داعمة، تقلل من مخاطر سلاسل التوريد داخل كل منطقة محددة. |
خطة إدارة الأزمات | خطة استجابة موثقة ومُجرّبة للحوادث السيبرانية التي تؤثر على عمليات الطاقة. | داعمة، تحدد التجزئة مدى السرعة التي يمكن بها عزل المنطقة أثناء وقوع حادث نشط. |
بناء إطار عمل عملي لتجزئة تكنولوجيا المعلومات/تكنولوجيا العمليات (IT/OT)
غالباً ما يُناقش موضوع التجزئة كما لو كان مشروعاً واحداً له تاريخ انتهاء محدد. وفي الممارسة العملية، هو أشبه بمنهج تنظيمي تتبناه المنشأة وتقوم بتحسينه باستمرار. ويعكس إطار العمل أدناه كيفية تعامل مؤسسات قطاع الطاقة المدارة بشكل جيد مع هذا الموضوع على مراحل، بدلاً من اعتباره تمرين إعادة تصميم شبكة لمرة واحدة.
الخطوة 1: بناء جرد كامل للأصول
لا يمكنك تجزئة ما لا تراه. وقبل أي قاعدة لجدار الحماية أو تغيير في شبكات VLAN، تحتاج المرافق إلى جرد دقيق وحي لكل جهاز على شبكة تكنولوجيا العمليات، ومرحلات الحماية، ووحدات RTU، وواجهات HMI، والأجهزة المحمولة الهندسية، ومؤرخ البيانات، وكل اتصال تابع لطرف ثالث. وتُستخدم أدوات مراقبة الشبكة الخاملة المصممة لبروتوكولات تكنولوجيا العمليات عادةً هنا، نظراً لأن الفحص النشط يمكن أن يزعج استقرار معدات التحكم القديمة.
الخطوة 2: تحديد المناطق باستخدام نموذج مرجعي متعدد الطبقات
تعتمد معظم مرافق الطاقة نموذجاً مناطقياً متعدد الطبقات، مشتقاً عادةً من نموذج بوردو المرجعي للمؤسسات (Purdue Enterprise Reference Architecture)، لتنظيم الأنظمة وفقاً للوظيفة والأهمية بدلاً من الموقع الجغرافي وحده.
المنطقة | الأنظمة النموذجية | الضوابط الموصى بها |
تكنولوجيا المعلومات للمؤسسة / الشركات | البريد الإلكتروني، وتخطيط موارد المؤسسات (ERP)، وتطبيقات الأعمال، وأجهزة الموظفين العامة | مجموعة أمان تكنولوجيا المعلومات القياسية، وحماية الأجهزة الطرفية، وإدارة الهوية |
المنطقة المعزولة (DMZ) | خوادم نسخ مؤرخ البيانات المتطابق، ومرحلات إدارة التصحيحات، وثنائيات البيانات (Data Diodes) | تدفق بيانات صارم أحادي الاتجاه أو مدار بشكل وثيق؛ ولا يُسمح بحركة مرور مباشرة من تكنولوجيا المعلومات إلى تكنولوجيا العمليات |
المنطقة الإشرافية / SCADA | خوادم SCADA، ومحطات العمل الهندسية، وواجهات HMI | التحكم في الوصول إلى الشبكة، والقوائم البيضاء للتطبيقات المسموح بها، والمراقبة المتوافقة مع البروتوكولات |
منطقة التحكم | أجهزة التحكم المنطقي القابلة للبرمجة (PLCs)، ووحدات RTU، ومرحلات الحماية، وأنظمة التحكم الموزعة | قواعد جدار الحماية المبنية على الرفض التلقائي، وضوابط الوصول المادي، وإدارة تغيير البرامج الثابتة |
أنظمة السلامة المجهزة | مرحلات السلامة، وأنظمة الإيقاف الاضطراري | عزل كامل عن جميع المناطق الأخرى باستثناء فترات الصيانة الخاضعة للرقابة |
الخطوة 3: إنشاء منطقة معزولة (DMZ) خاضعة للرقابة بين تكنولوجيا المعلومات وتكنولوجيا العمليات
تُعد المنطقة المعزولة (DMZ) العنصر المعماري الأهم في أي برنامج تجزئة. فهي تضمن عدم قيام أي نظام في بيئة تكنولوجيا المعلومات الخاصة بالشركات ببدء اتصال مباشر بشبكة تكنولوجيا العمليات. بدلاً من ذلك، تتدفق البيانات مثل تقارير الإنتاج أو تغذيات مؤرخ البيانات عبر خوادم وسيطة موجودة في المنطقة المعزولة (DMZ)، وغالباً ما تكون مدعومة بتقنية ثنائي البيانات أحادي الاتجاه للروابط الأكثر حساسية.
الخطوة 4: تطبيق ضوابط وصول دقيقة داخل تكنولوجيا العمليات
لا يتوقف التقسيم عند الحدود الفاصلة بين تكنولوجيا المعلومات وتكنولوجيا العمليات. فداخل تكنولوجيا العمليات نفسها، يؤدي التجزئة الدقيقة الإضافية - كفصل المحطات الفرعية عن بعضها البعض، أو فصل وحدات التوليد عن الشبكات الهندسية المشتركة - إلى الحد من المسافة التي يمكن أن يقطعها الاختراق حتى بعد عبوره للحدود الخارجية. وهذا أمر بالغ الأهمية لمرافق النقل التي تدير عشرات أو مئات المحطات الفرعية الموزعة جغرافياً عبر شبكة واسعة النطاق مشتركة.
الخطوة 5: مراقبة الحدود باستمرار
قوة بنية التجزئة تعتمد كلياً على مستوى الرؤية والمراقبة الذي يتم الحفاظ عليه عند حدودها. وتتيح المراقبة المستمرة والمتوافقة مع البروتوكولات عند حدود المنطقة المعزولة (DMZ) وحدود المناطق لفرق الأمن اكتشاف محاولات العبور غير المصرح بها، أو سلوك البروتوكول غير المعتاد، أو الأجهزة الجديدة غير المتوقعة، قبل وقت طويل من تحولها إلى نوع الحوادث التي تستوجب الإبلاغ لهيئة الكهرباء المركزية.
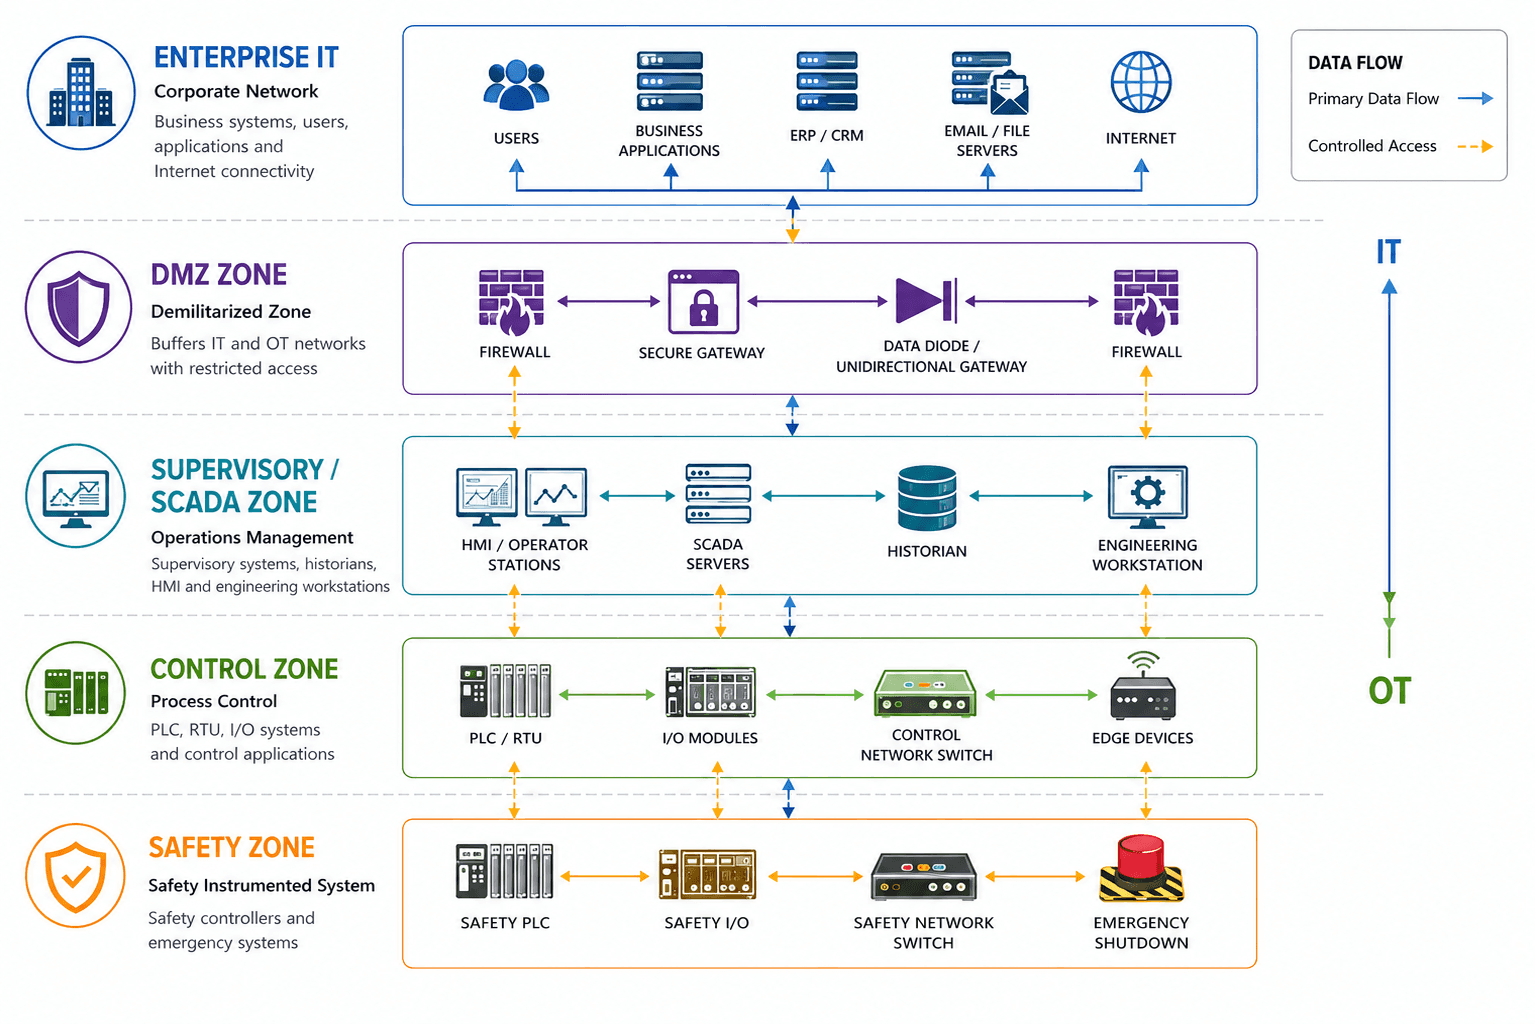
نموذج مرجعي للمناطق والقنوات الموصلة مخصص لبيئات توليد ونقل وتوزيع الطاقة.
التحديات الشائعة التي تواجهها مرافق الطاقة أثناء التجزئة
نادراً ما تفشل مشاريع التجزئة بسبب خطأ في التصميم على الورق؛ بل تتعثر بسبب الحقائق التشغيلية الخاصة بالبنية التحتية للطاقة.
المعدات القديمة: تم تركيب العديد من المرحلات ووحدات RTU العاملة اليوم قبل 15 إلى 25 عاماً، دون دعم أصيل للمصادقة الحديثة أو التشفير، مما يجعل من الصعب وضعها خلف ضوابط أمنية تقليدية دون اتخاذ تدابير تعويضية إضافية.
متطلبات التشغيل المستمر: غالباً لا يمكن إيقاف أصول التوليد والنقل عن العمل لإجراء الصيانة لفترات تزيد عن بضع ساعات في السنة، مما يحد من الأوقات التي يمكن فيها تنفيذ تغييرات التجزئة واختبارها بأمان.
وصول البائعين عن بعد: يتطلب مصنعو المعدات الأصلية (OEMs) تكرار الوصول عن بعد للصيانة ودعم الضمان، مما ينشئ قنوات اتصال مستمرة يجب إدارتها بصرامة بدلاً من إلغائها تماماً.
الجغرافيا الموزعة: قد تدير مرافق النقل والتوزيع مئات المحطات الفرعية عبر منطقة خدمات واسعة، وتتطلب كل منها سياسة تجزئة متسقة على الرغم من تفاوت مستويات دعم تكنولوجيا المعلومات المحلي.
الاحتكاك الثقافي بين فرقي تكنولوجيا المعلومات (IT) وتكنولوجيا العمليات (OT): تم تدريب فرق تكنولوجيا المعلومات على إعطاء الأولوية للسرية والتحديث السريع؛ في حين تم تدريب فرق تكنولوجيا العمليات على إعطاء الأولوية للتوفر والتحكم في التغيير. وتنجح برامج التجزئة فقط عندما يقوم كلا الفريقين بتصميم البنية معاً.
دورات الميزانية وتخصيص الموارد: يمكن أن تمتد دورات تخطيط رأس المال للمرافق من سنة إلى ثلاث سنوات، مما يعني أن الاستثمار في التجزئة غالباً ما يجب أن يتم على مراحل وتبريره مقابل المواعيد النهائية المحددة للامتثال في اللوائح.
توصيات عملية لتجزئة متوافقة مع متطلبات هيئة الكهرباء المركزية (CEA)
تميل المرافق التي تجتاز الامتثال لمتطلبات هيئة الكهرباء المركزية بسلاسة إلى اتباع خارطة طريق مقسمة على مراحل ومرتبة حسب الأولويات والمخاطر، بدلاً من محاولة إجراء إصلاح شامل للشبكة على نطاق واسع لمرة واحدة. ويبدو التسلسل الواقعي كالتالي:
المرحلة | المدة النموذجية | الأنشطة الرئيسية | النتيجة |
1. التقييم | 6–10 أسابيع | اكتشاف الأصول الخامل، مراجعة بنية الشبكة، وتحليل الفجوات مقابل متطلبات هيئة الكهرباء المركزية (CEA) | خريطة موثقة للوضع الحالي وسجل مخاطر مرتب حسب الأولويات |
2. التصميم | 4–8 أسابيع | تصميم المناطق والقنوات، بنية المنطقة المعزولة (DMZ)، وتحديد سياسة التحكم في الوصول | بنية الحالة المستهدفة المعتمدة وخطة التنفيذ |
3. التنفيذ (المرحلة 1) | 3–6 أشهر | نشر المنطقة المعزولة (DMZ)، تجزئة المحطات الفرعية أو المحطات الحيوية، ونشر أدوات المراقبة | فرض حدود تكنولوجيا المعلومات/تكنولوجيا العمليات في المواقع الأكثر عرضة للمخاطر |
4. التنفيذ (المرحلة 2) | 6–12 شهراً | توسيع نطاق التجزئة ليشمل المواقع المتبقية، والتجزئة الدقيقة داخل تكنولوجيا العمليات، وتعزيز أمن وصول البائعين | وضع تجزئة متسق عبر كامل أسطول الأصول |
5. الاستدامة | مستمر | المراقبة المستمرة، تقييم الثغرات واختبار الاختراق الدوري، تمارين الاستجابة للحوادث، ومراجعة السياسات | وضع امتثال قابل للإثبات والتدقيق |
أفضل الممارسات الإضافية التي تستحق إعطاءها الأولوية
توثيق كل قناة موصلة: يجب توثيق كل اتصال شرعي بين المناطق مبيناً مبرر العمل، وصاحب الصلاحية، وتاريخ المراجعة. وتعد القنوات غير الموثقة من أكثر نتائج التدقيق شيوعاً.
معاملة وصول البائعين عن بُعد كخدمة مدارة، وليس كاستثناء: استخدم خوادم القفز (Jump Servers)، وتسجيل الجلسات، والوصول المقيد بزمن بدلاً من اتصالات VPN الدائمة.
ربط التجزئة بالاستجابة للحوادث: يجب أن تحدد المناطق بوضوح مدى سرعة قيام الفريق بعزل الجزء المخترق أثناء حادث نشط، نظراً لأن الأطر الزمنية للإبلاغ لدى هيئة الكهرباء المركزية تفترض قدرة المرافق على تحديد نطاق الحادث بسرعة.
اختبار الحدود، وليس المحيط الخارجي فقط: يجب أن تؤكد تقييمات الثغرات الأمنية على وجه الخصوص أن قواعد المنطقة المعزولة (DMZ) وحدود المناطق تعمل كما هو مصمم لها، وليس فقط أن الأنظمة المواجهة للخارج قد تم تحديثها.
بناء الوعي الداخلي، وليس مجرد الوثائق: يجب أن يفهم مهندسو المحطات ومشغلو غرف التحكم سبب وجود قواعد التجزئة، لأنهم غالباً ما يكونون أول من يلاحظ عندما يتصرف شيء ما بشكل غير متوقع.
كيف تدعم Shieldworkz المؤسسات
تعمل Shieldworkz مع مرافق توليد ونقل وتوزيع الطاقة لترجمة متطلبات الأمن السيبراني الخاصة بهيئة الكهرباء المركزية (CEA) إلى بنية تجزئة تناسب الظروف التشغيلية الحقيقية، وليس مجرد نموذج عام. وتتمحور منهجيتنا خصيصاً حول القيود التي تتعامل معها فرق البنية التحتية للطاقة يومياً: المعدات القديمة، متطلبات التشغيل المستمر، والأصول الموزعة.
اكتشاف شامل لأصول تكنولوجيا العمليات (OT) باستخدام مراقبة خاملة غير معطلة للعمل ومناسبة للمرحلات القديمة، ووحدات RTU، ومعدات التحكم
تصميم بنية المناطق والقنوات الموصلة بما يتماشى مع التوقعات التنظيمية لهيئة الكهرباء المركزية والنماذج المرجعية متعددة الطبقات
تصميم المنطقة المعزولة (DMZ) وثنائي البيانات لإلغاء الاتصال المباشر بين تكنولوجيا المعلومات وتكنولوجيا العمليات مع الحفاظ على تدفقات تقارير الأعمال الضرورية
حوكمة وصول الموردين والأطراف الخارجية عن بُعد، بما في ذلك تنفيذ خادم القفز الآمن ومراقبة الجلسات
مراقبة مستمرة ومتوافقة مع البروتوكولات للتهديدات عند حدود المناطق لاكتشاف محاولات الاختراق قبل تصاعدها
برامج تقييم الثغرات الأمنية واختبار الاختراق الموجهة خصيصاً لحدود التجزئة وأصول التحكم الحيوية
المساعدة في بناء الوثائق، وخطط إدارة الأزمات، وأدلة التدقيق التي تحتاجها المرافق لإثبات الامتثال للوائح هيئة الكهرباء المركزية (CEA)
تدريب عملي لفرق المحطات، وغرف التحكم، وتكنولوجيا المعلومات لبناء ملكية مشتركة للبنية المجزأة
الخاتمة
إن لوائح الأمن السيبراني الصادرة عن هيئة الكهرباء المركزية (CEA) ليست مجرد خانة اختيار للامتثال لمرافق الطاقة في الهند، بل هي تعكس درساً مستفاداً بصعوبة من الهجمات على الشبكات في جميع أنحاء العالم: الحدود بين تكنولوجيا المعلومات وتكنولوجيا العمليات هي المكان الذي تبدأ فيه الحوادث الأكثر تدميراً، وهي أيضاً المكان الذي يمكن إيقافها فيه. ويمنح تصميم التجزئة الجيد لتكنولوجيا المعلومات/تكنولوجيا العمليات المرافق القدرة على احتواء ما لا يمكنها منعه دائماً، كما يمنح المنظمين والعملاء ومجالس الإدارة الثقة في أن البنية التحتية الحيوية للطاقة تتم حمايتها بالجدية التي تستحقها.
إن المرافق التي تتعامل مع التجزئة كمنهج تشغيلي مستمر، وليس كمشروع لمرة واحدة، هي التي ستلبي متطلبات هيئة الكهرباء المركزية بكل أريحية وتصمد في ظروف الهجمات الحقيقية عندما يكون الأمر أكثر أهمية.
هل أنت مستعد لتقييم مدى جاهزيتك للامتثال لمتطلبات هيئة الكهرباء المركزية (CEA)؟ تختلف شبكة كل مرفق عن غيرها، وكذلك المسار إلى تجزئة متوافقة ومرنة. يمكن لفريقنا استعراض بنيتك الحالية، وتحديد الفجوات ذات الأولوية القصوى، ورسم خارطة طريق عملية مخصصة لعملياتك. احجز استشارة مجانية مع خبرائنا |
تحميل
قائمة مراجعة الامتثال لأمن تكنولوجيا العمليات (OT) لهيئة الكهرباء المركزية 2026 من هنا
لائحة الأمن السيبراني لهيئة الكهرباء المركزية في قطاع الطاقة 2026 من هنا
خارطة طريق تنفيذ أمن تكنولوجيا العمليات للامتثال لمتطلبات هيئة الكهرباء المركزية من هنا
لوائح الأمن السيبراني لهيئة الكهرباء المركزية 2026: ما يجب على شركات الطاقة الهندية فعله من هنا
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

IEC 62443 Series Explained: Every Standard You Need to Know
Team Shieldworkz

Investigative cyber threat research report: Le Tampon municipal cyberattack
Prayukth K V

CEA Cyber Security Regulations Effective Date and Compliance Timeline
Team Shieldworkz

Building a security program around the NIST CSF tiers
فريق شيلدوركز

Stadtwerke Landsberg Cyberattack: What Happened, What Was Disrupted and Why Critical Services Stayed Online
Prayukth K V

NERC CIP Audit Findings: 15 Common Gaps and How to Fix Them
Team Shieldworkz






