

تقييم تحقيقي للجرائم الإلكترونية التي تؤثر على مشغلي السكك الحديدية اليابانية

فريق شيلدوركز
في أواخر سبتمبر 2026، تعرضت عدة جهات تشغيل نقل إقليمية رئيسية في اليابان — لا سيما شركة كيو (Keio Corporation) وطوكيو مترو (Tokyo Metro) — لحوادث أمن سيبراني شديدة. وأكدت شركة كيو حدوث اختراق كامل ببرمجيات الفدية أثر على الأعمال الأساسية والبنية التحتية للمجموعة التجارية، بينما أبلغت طوكيو مترو عن اضطرابات إدارية أثرت على استفسارات العملاء عبر الويب وخدمات الحجز.
والأهم من ذلك، أن عمليات القطارات الفعلية، ونظام التحكم التلقائي في القطارات (ATC)، وأنظمة التشابك، وأنظمة سلامة الخطوط لم تتأثر تمامًا في جميع الشبكات المتضررة.
يوضح هذا الحادث واقعًا هيكليًا بالغ الأهمية في المخاطر السيبرانية لسكك الحديد الحديثة: وهو أن الجهات الفاعلة في برمجيات الفدية لا تحتاج إلى اختراق تكنولوجيا التشغيل (OT) الحساسة للسلامة لإحداث شلل تجاري وتشغيلي ومالي شديد.
من خلال اختراق بيئات الدليل النشط (Active Directory) للشركات، والخدمات اللوجستية الداخلية لتكنولوجيا المعلومات، والاتصالات الإدارية، وبوابات العملاء، يمكن للجهات الفاعلة بالتهديدات إجبار جهات التشغيل على الدخول في حالات تشغيلية متدهورة. يحلل هذا التقرير الحادث، ويوضح مسارات الهجوم المحتملة من تكنولوجيا المعلومات (IT) إلى تكنولوجيا التشغيل (OT)، ويقيم الأنماط العالمية الأوسع لاستهداف سكك الحديد، ويضع بنية أمنية عملية لتكنولوجيا التشغيل وإطار حوكمة لجهات تشغيل سكك الحديد في جميع أنحاء العالم.
إعادة بناء الحادث ونموذج الأدلة الجنائية
التسلسل الزمني للحادث ونطاق النظام
المتغير | تفاصيل شركة كيو (Keio Corporation) | تفاصيل طوكيو مترو (Tokyo Metro) |
الكيانات المتأثرة | شركة كيو (الشركة الأم) وفروع تجارية مختارة من المجموعة. | شركة طوكيو مترو المحدودة (الأنظمة الإدارية والبوابات الإلكترونية). |
نافذة الكشف | ساعات الصباح الباكر من يوم الجمعة 26 سبتمبر 2026. | عطلة نهاية الأسبوع من 26 إلى 27 سبتمبر 2026. |
الأنظمة المتأثرة | خوادم تكنولوجيا المعلومات الخاصة بالشركة، والبنية التحتية للشبكة الداخلية، والتطبيقات التجارية للشركات التابعة. | البوابات الإلكترونية الرسمية، ونماذج الاتصال/الاستفسار العامة، والبنية التحتية للحجز عبر الويب. |
الحالة التشغيلية | القطارات تعمل بكامل طاقتها. لا يوجد أي تأثير على سلامة نقل الركاب أو الجداول الزمنية. | القطارات تعمل بكامل طاقتها. لم تتأثر خطوط المترو التي تنقل أكثر من 7 ملايين راكب يوميًا. |
طبيعة الهجوم | تم تأكيد هجوم برمجيات الفدية / تشفير الملفات. | تعطل الخدمة / إعاقة موارد الويب العامة. |
تسريب البيانات | التحقيق الجنائي مستمر؛ ولم يتم تأكيد حدوث تسريب محتمل. | لم يُكشف عن أي تسريب مؤكد لقاعدة بيانات العملاء. |
إجراءات الاحتواء | عزل الشبكة، وإغلاق الخوادم، والاستعانة بجهات استجابة للحوادث (IR) خارجية، وإبلاغ الشرطة. | نشر إشعار خدمة العملاء، وتصفية حركة المرور على قنوات الويب. |
نموذج الثقة بالأدلة
حقيقة مؤكدة: تعرضت شركة كيو لهجوم ببرمجيات الفدية في 26 سبتمبر 2026، مما أثر على تطبيقات تكنولوجيا المعلومات الداخلية بينما ظلت عمليات سكك الحديد الحساسة للسلامة تعمل بكامل طاقتها. وتمت الاستعانة بخبراء الأدلة الجنائية الخارجيين وأجهزة إنفاذ القانون.
ادعاء مُبلغ عنه: واجهت طوكيو مترو تأخيرات في استجابة موقع الويب الخاص بالاتصال ونظام الحجز نتيجة لأنشطة سيبرانية متزامنة خلال نفس عطلة نهاية الأسبوع.
تقييم تحليلي: اخترق المهاجمون بيئة المؤسسة عبر البنية التحتية المكشوفة للوصول عن بُعد أو روابط الثقة التابعة لشركات فرعية ثانوية، مستخدمين الهيمنة على مجال الدليل النشط لتشفير خوادم تكنولوجيا المعلومات المركزية. قد يعكس غياب التأثير المبلغ عنه على تكنولوجيا التشغيل تجزئة الشبكة، أو الاستقلالية الهيكلية، أو الاحتواء التشغيلي، أو ببساطة النطاق المحدود للتقارير المتاحة علنًا. لم يتم تحديد البنية الأساسية لشبكة سكك الحديد من الأدلة المتاحة. وفي غياب تقرير تشريح جنائي متاح علنًا، فإن العديد من مسارات هجوم المؤسسات تعتبر مقبولة تقنيًا، بما في ذلك اختراق البنية التحتية للوصول عن بُعد التي تواجه الإنترنت، أو سرقة أوراق الاعتماد، أو اختراق بيئة تابعة متصلة.
فرضية تقنية: من المرجح أنه تم الحصول على الوصول الأولي قبل أسابيع من نشر الحمولة الضارة عبر ثغرة أمنية في جهاز SSL-VPN/حافة مخترق أو حصاد مستهدف لأوراق الاعتماد ضد شركة فرعية غير حساسة.
غير معروف: سلالة برمجيات الفدية المحددة (مثل سلالة LockBit المتطورة، أو متغير BlackCat، أو ثغرة الدخول الأولية لبرمجيات الفدية المخصصة CVE)، وما إذا كان قد حدث تسريب لبيانات الشركة قبل التشفير.
إعادة بناء سلسلة هجوم محتملة
في غياب تقرير تشريح منشور للحادث، تمثل ثلاثة مسارات هجوم تقنية المتجهات الأكثر احتمالاً استنادًا إلى قياسات استخبارات التهديدات في قطاع البنية التحتية الحيوية الياباني خلال الفترة 2025-2026:
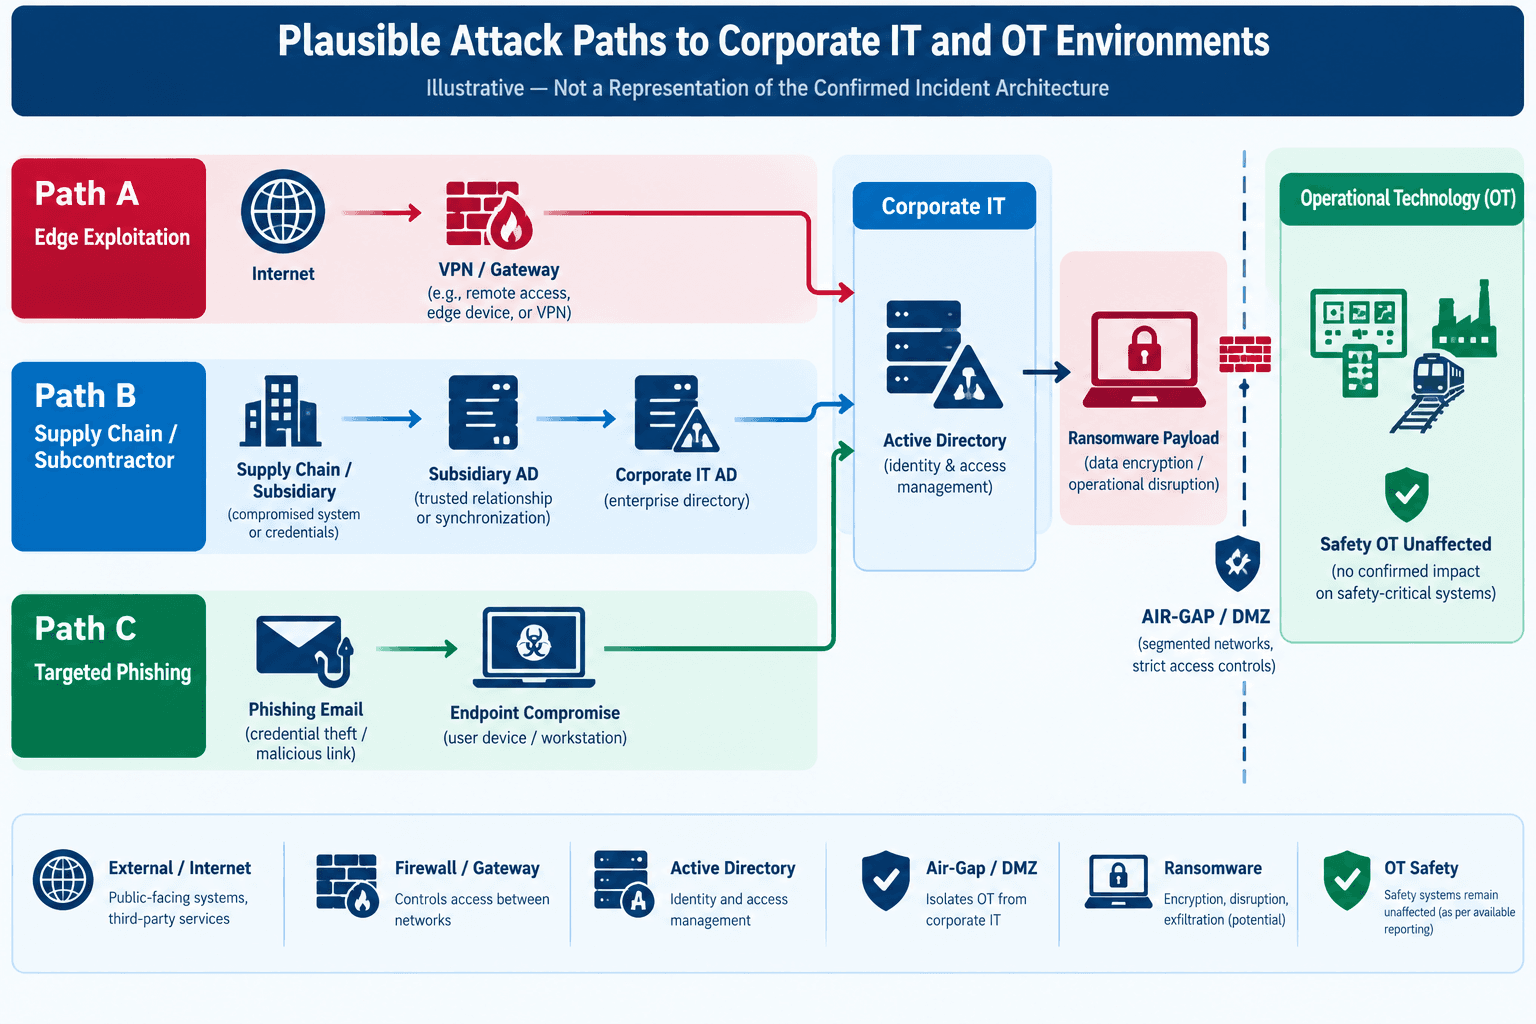
المسار أ: استغلال أجهزة الحافة (الاحتمالية الأعلى)
الوصول الأولي: استغلال أجهزة الحافة غير المرقّعة (مثل Citrix ADC وWatchGuard وFortinet) على أنظمة محيط الشركة.
التنفيذ والاكتشاف: نشر واجهة الويب (Web shell)، وتفريغ أوراق اعتماد LSASS المحلية، وتعداد مجال الدليل النشط عبر PowerShell/ADFind.
الحركة الجانبية: عبور RDP/SMB عبر شبكات VLAN لخوادم الشركة؛ واختراق برامج مراقبة الأجهزة الافتراضية (ESXi/Hyper-V).
التأثير: تنفيذ جماعي لبرمجيات الفدية عبر كائنات نهج المجموعة (GPO) أو أدوات الإدارة المركزية.
الأدلة الداعمة: الانتشار الكثيف للمسح المحيطي التلقائي للثغرات الصفرية (Zero-day) الذي يستهدف أجهزة حافة المؤسسات اليابانية في أواخر عام 2026.
مستوى الثقة: مرتفع.
المسار ب: دخول شبكة فرعية تابعة للشركة / وحدة أعمال
الوصول الأولي: التسلل إلى شركة تابعة (مثل فندق، أو عقارات، أو بيع بالتجزئة، أو جهة صيانة تابعة لمجموعة سكك الحديد).
الحركة الجانبية: العبور عبر علاقات ثقة الدليل النشط ثنائية الاتجاه أو شبكات الإدارة المشتركة التي تربط الشركة التابعة بأنظمة تكنولوجيا المعلومات الخاصة بالشركة الأم.
التأثير: التصعيد إلى مجالات غابات الدليل النشط الرئيسية متبوعًا بالتشفير الجماعي الموجه بكائنات نهج المجموعة (GPO).
الأدلة الداعمة: تشتمل الهيكلية المؤسسية الأوسع لشركة كيو على أعمال غير متعلقة بسكك الحديد. يمكن لمثل هذه الهياكل أن تخلق مخاطر محتملة تتعلق بالهوية والشبكة والاعتماد على جهات خارجية، على الرغم من عدم وجود أدلة عامة تثبت حاليًا أن علاقة الشركات التابعة كانت متورطة في هذا الحادث.
مستوى الثقة: متوسط - مرتفع.
المسار ج: التصيد الاحتيالي الموجه وسرقة أوراق الاعتماد
الوصول الأولي: بريد إلكتروني مستهدف للتصيد الاحتيالي يسلم برنامج سرقة المعلومات (مثل Lumma وRedLine) إلى مستخدم محطة عمل إدارية، ويلتقط رموز جلسات VPN/MFA صالحة.
الحركة الجانبية: اختطاف الجلسات، واختراق الهوية المميزة، والوصول عن بُعد إلى البيئات الإدارية.
التأثير: تنفيذ ملفات برمجيات الفدية الثنائية على وحدات التحكم الرئيسية بالمجال ومخازن الملفات.
مستوى الثقة: متوسط.
التمييز بين اختراق تكنولوجيا المعلومات وتعطل تكنولوجيا تشغيل سكك الحديد
إن الخلل التحليلي المستمر في تقارير الأمن السيبراني للبنية التحتية الحيوية هو مساواة تعطل تكنولوجيا المعلومات في الشركة في شركة نقل بـ اختراق تكنولوجيا التشغيل (OT).
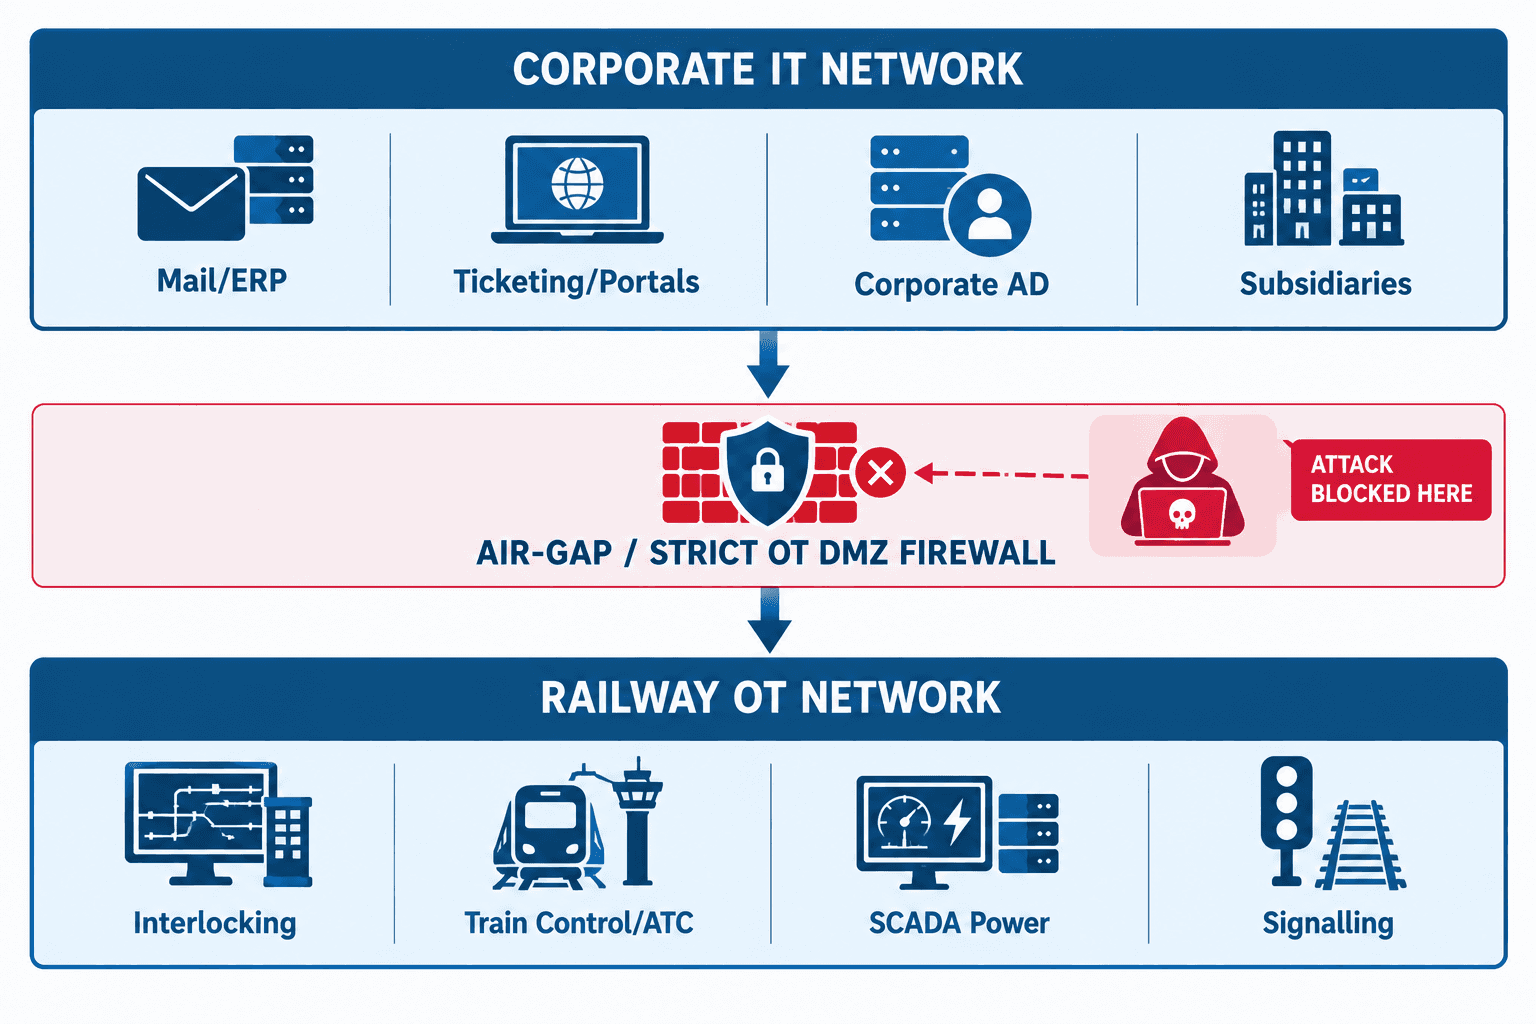
الاختلافات الوظيفية الرئيسية
البعد | بيئة تكنولوجيا المعلومات للشركات | تكنولوجيا تشغيل سكك الحديد (OT) |
الأنظمة الأساسية | البريد الإلكتروني، تخطيط موارد المؤسسات (ERP)، الموارد البشرية، بوابات الويب، واجهة برمجة تطبيقات التذاكر، أنظمة التجزئة. | التشابك الإلكتروني (EI)، التحكم التلقائي في القطارات (ATC)، أنظمة سكا دا (SCADA)، طاقة الجر. |
دور السلامة | منعدم الأهمية للسلامة. استمرارية الأعمال والمالية والمعلومات فقط. | حساس للسلامة. يعرض الفشل حياة الركاب وفيزياء القطارات للخطر بشكل مباشر. |
البروتوكولات | HTTP/S، SMB، RDP، DNS، Kerberos، واجهات برمجة تطبيقات REST. | Modbus، DNP3، IEC 60870-5-104، إشارات قائمة على بروتوكول الإنترنت (CBTC)، بروتوكولات تسلسلية. |
وتيرة التغيير | تكرار عالي للترقيع، وصول ديناميكي للمستخدمين، تحديثات متكررة. | تكرار تغيير منخفض، حتمي، دورات إصدار تم التحقق منها بدقة. |
التأثير المرصود | مشفر/معطل (تعطيل الأعمال، تأخير النماذج). | غير متأثر. حركة القطارات الفعلية والإشارات سليمة. |
لماذا يهم هذا التمييز
إن خلط برمجيات الفدية الخاصة بتكنولوجيا المعلومات للشركات تحت مسمى "اختراق القطارات" يثير إنذارًا عامًا غير متناسب مع الحقيقة بينما يحجب الأولويات الدفاعية الحقيقية. تعتمد أنظمة قطارات الركاب اليابانية الحديثة على مجالات تكنولوجيا تشغيل معزولة ماديًا (Air-gapped) أو مجزأة بشدة مع وجود أقفال تشابك مادية للأمان من الفشل. ولم يكن الخطر في هذا الحادث تصادم قطارات أو خروجها عن مسارها؛ بل كان شلل إدارة المؤسسة وأنظمة دعم القرار التشغيلي.
التحليل الهيكلي: متجهات الثغرات الأمنية المحتملة من تكنولوجيا المعلومات إلى تكنولوجيا التشغيل
في حين ظلت شبكات سلامة تكنولوجيا التشغيل آمنة خلال هذا الحادث، فإن التحول الرقمي الحديث لسكك الحديد يخلق مسارات تعرض جانبية يجب على الفرق الدفاعية تأمينها:
البنية التحتية المشتركة للهوية: الاستفادة من مجالات الدليل النشط المتطابقة (أو مجالات Kerberos الموثوقة) عبر أنظمة تكنولوجيا المعلومات ومضيفات القفز لإدارة تكنولوجيا التشغيل.
محطات عمل الصيانة ثنائية الاتصال: أجهزة الكمبيوتر المحمولة الخاصة بالموردين والمهندسين المتصلة في وقت واحد بشبكة Wi-Fi/VPN الخاصة بالشركة وواجهات برمجة تكنولوجيا التشغيل.
مؤرخو المؤسسات وجسور البيانات: يمكن لجسور المؤرخ والقياس عن بُعد التي تنقل البيانات التشغيلية إلى بيئات المؤسسة أن تخلق قنوات تتطلب تحكمًا صريحًا في الوصول والتحقق من البروتوكول والمراقبة. وحيثما يتطلب الأمر نقلاً أحادي الاتجاه، قد توفر صمامات البيانات المفروضة على مستوى الأجهزة (Data diodes) عزلاً أقوى من قواعد جدار الحماية التقليدية.
وصول الموردين الخارجيين عن بُعد: شبكات VPN للصيانة الخارجية التي تنتهي مباشرة داخل شبكات التحكم في المحطات دون مصادقة متعددة العوامل (MFA) أو تسجيل الجلسات.
مرافق النسخ الاحتياطي المشتركة: تخزين النسخ الاحتياطية لتكنولوجيا المعلومات للمؤسسة والنسخ الاحتياطية لصور تكوين وحدة التحكم/PLC لتكنولوجيا التشغيل على نفس وحدة التخزين الشبكية (NAS) أو مستودع السحابة الخاص بالشركة.
تحليل مشهد التهديدات السيبرانية لسكك الحديد العالمية
لوضع الحوادث اليابانية في سياقها، نقيم أنماط الهجمات السيبرانية على سكك الحديد العالمية عبر الولايات القضائية الرئيسية:
المنطقة / السنة | ملخص الهدف والحادث | فئة التهديد | النظام المستهدف الأساسي | التأثير التشغيلي |
اليابان (2026) | كيو / طوكيو مترو: برمجيات الفدية لأنظمة الأعمال وتعطل الويب. | الجريمة السيبرانية / الابتزاز | تكنولوجيا المعلومات للشركات والبوابات العامة | تعطل المؤسسة؛ وانعدام التأثير على القطار/السلامة. |
الدنمارك (2022) | مقاول من الباطن لـ DSB: انقطاع بيئة اختبار المورد السحابي. | سلسلة التوريد / الاعتماد على تكنولوجيا المعلومات | تطبيق اختبار برمجيات مورد واحد | توقف كامل لأسطول القطارات لمدة 4 ساعات بسبب فقدان بروتوكول السائق. |
بولندا (2023) | شبكة PKP: حقن أوامر راديوية غير مشفرة (إيقاف الراديو). | تخريب / تزييف | راديو قطار تماثلي VHF 150 ميجاهرتز | تفعيل الكبح التلقائي للطوارئ في أكثر من 20 قطارًا. |
أوكرانيا (2022-25) | Ukrzaliznytsia: هجمات مسح مدمرة برعاية الدولة. | حرب مدمرة / سيبرانية | التذاكر، البنية التحتية لتكنولوجيا المعلومات، روابط تكنولوجيا التشغيل | انقطاع مؤقت في الحجز؛ وتم تفعيل نظام الإرسال اليدوي كبديل. |
ألمانيا (2022) | دويتشه بان: قطع كابلات الألياف الضوئية المادية / تعطل GSM-R. | مادي / سيبراني هجين | شبكة راديو تشغيلية GSM-R | إغلاق حركة النقل لعدة ساعات في شمال ألمانيا. |
الاتجاهات الكلية الرئيسية المحددة
الابتزاز يتحول إلى الشلل التشغيلي غير المباشر: يدرك المهاجمون أن إيقاف البنية التحتية للمكاتب الخلفية لتكنولوجيا المعلومات (جدولة طاقم العمل، معلومات الركاب، التذاكر) يمكن أن يوقف عمليات القطارات دون لمس الإشارات الحساسة للسلامة.
تعرض المنظومة بدلاً من الاختراق المباشر لتكنولوجيا التشغيل: يمثل الموردون والخدمات السحابية وموردو الصيانة الحلقة الدفاعية الأضعف في سلاسل توريد النقل.
حصاد المعلومات للصراعات المستقبلية: تقوم الجهات الفاعلة بالتهديدات برعاية دول بفهرسة توبولوجيا الشبكة ومخططات التحكم في الإشارات ولوجستيات الإمداد بهدوء دون إحداث تعطل فوري.
تحليل الجهة الفاعلة بالتهديد وتقييم الإسناد المنظم
مبادئ عدم الإسناد
لا يمكن تأسيس الإسناد استنادًا إلى جغرافية بروتوكول الإنترنت (IP)، أو عقد خروج الوكيل العكسي، أو الادعاءات العامة، أو جنسية الضحية. تستخدم مجموعات التهديد الحديثة بشكل روتيني الاستضافة المنيعة، وشبكات الوكيل السكنية المخترقة (RESIPs)، والبنية التحتية للخوادم الافتراضية الخاصة المستأجرة، والأدوات مفتوحة المصدر لإخفاء أصولها.
التقييم المنظم: تقييم الفرضيات
تقييم تحليلي حول التورط المحتمل لجهة فاعلة تابعة للدولة الإيرانية
الأدلة الداعمة: استهدفت الجهات الفاعلة الإيرانية تاريخيًا (مثل CyberAv3ngers وAgrius) أنظمة النقل وأنظمة SCADA/PLC (مثل أجهزة Unitronics PLC في عام 2023) باستخدام تكتيكات تشويش صاخبة.
الأدلة المعارضة:
الغياب التام لبرمجيات المسح المرتبطة بإيران (مثل Apostle وCaddyWiper) أو بوابات تسريب المخترقين السياسيين.
يعكس نمط الهجوم برمجيات فدية إجرامية ذات ابتزاز مزدوج مدفوعة بدوافع مالية بدلاً من التخريب الاستراتيجي الموجه من الدولة أو الرسائل السياسية.
ثقة الإسناد: ثقة منخفضة في أي فرضية رعاية من دولة. ثقة عالية في أن الحادث يمثل جريمة سيبرانية مدفوعة بدوافع مالية نفذها شريك برمجيات فدية انتهازي.
عمق التحليل: الآثار النظامية على بنية تكنولوجيا تشغيل سكك الحديد
تتحدى حوادث سكك الحديد اليابانية الحكمة التقليدية القائلة بأن "العزل المادي" أو جدران الحماية المحيطية الأساسية تضمن المرونة التشغيلية.
شلال التبعية التشغيلية
يمكن أن تكون الشبكة الحساسة للسلامة (الإشارات/التشابك) آمنة بنسبة 100%، ومع ذلك قد تتوقف القطارات بسبب التبعيات التشغيلية الموجودة في مناطق الشركات أو المناطق المجاورة لتكنولوجيا المعلومات:
إدارة الطاقم والجدولة (منطقة تكنولوجيا المعلومات/الشركات): إذا تم تشفير قواعد بيانات جدولة الطاقم بواسطة برمجيات الفدية، فلا يمكن تعيين السائقين قانونيًا أو بأمان للقطارات، مما يشل جداول النقل على الرغم من عمل الإشارات التشغيلية بشكل مثالي.
أنظمة معلومات الركاب (PIS) وسلامة الأرصفة (مجاورة لتكنولوجيا المعلومات): تؤدي عدم القدرة على تحديث لوحات عرض الأرصفة أو أنظمة النداء العام للطوارئ (PA) إلى مخاطر شديدة تتعلق بالتحكم في الحشود في المحطات الضخمة (مثل شينجوكو، طوكيو)، مما يجبر على إغلاق المحطات يدويًا.
لوجستيات صيانة المستودعات والأسطول: تتطلب عربات السكك الحديدية الحديثة عمليات تحميل تشخيصية تلقائية قبل الإرسال للخدمة. ويؤدي فقدان قواعد بيانات الصيانة إلى إيقاف أساطيل القطارات في غضون 24-48 ساعة.
الأبعاد الأمنية الاستراتيجية
السلامة: يتم الحفاظ عليها عبر مبادئ تصميم الأمان المادي/الصلب ضد الفشل. لا يمكن للاختراق الرقمي لتكنولوجيا المعلومات للشركات تجاوز أقفال تشابك أجهزة الإشارات.
التوفر: تدهور بشدة عبر المجالات الإدارية، وإصدار التذاكر، وخدمة العملاء.
النزاهة: ظلت السلامة التشغيلية لأنظمة التحكم في القطارات سليمة بسبب عزل الشبكة.
السرية: احتمال كبير لتعرض سجلات الشركة وبيانات الموظفين وعقود الموردين ووثائق النظام الداخلي للكشف.
المالية والتنظيمية: نفقات معالجة مباشرة كبيرة، ورسوم الاستجابة للحوادث، والتدقيق التنظيمي بموجب قانون اليابان لتعزيز الأمن السيبراني للبنية التحتية الحيوية.
مشكلة "الاختراق الهادئ" في البنية التحتية الحيوية
بينما تخلق برمجيات الفدية رؤية فورية، فإن التهديد الأكثر خطورة على البنية التحتية الحيوية هو التمركز المسبق دون إحداث تعطل:
عناصر خطر الاستمرار غير المرصود
الاستطلاع التشغيلي: يرسم المهاجمون مخططات كتل الإشارات، وتوبولوجيا المحطات الفرعية لجر القطارات، وتغطية كاميرات المحطات للاستغلال الجيوسياسي المستقبلي.
تعرض محطة عمل الهندسة: يتيح الوصول إلى مخططات CAD وملفات مشاريع برمجة PLC (.ACD و .MWW) ومخططات منطق التشابك للجهات الفاعلة المتطورة بناء حمولات مخصصة لنظام التحكم الصناعي (ICS) دون اتصال بالإنترنت.
حصاد أوراق الاعتماد للاستخدام المستقبلي: يتيح حصاد تذاكر Kerberos وأوراق الاعتماد الإدارية لهواتف القفز بصمت للجهات الفاعلة الحفاظ على وصول مستمر من خلال عمليات إعادة بناء تكنولوجيا المعلومات الكبرى.
التمييز التشغيلي: يؤكد غياب التعطل التشغيلي خلال هجمات سكك الحديد اليابانية في سبتمبر 2026 على الاحتواء في طبقة الشركات؛ ولا يثبت عدم محاولة الاستطلاع الصامت مسبقًا.
الرؤى التحليلية والدروس التشغيلية الرئيسية
تحسين نموذج تهديد برمجيات الفدية: تدرك الجهات الفاعلة في برمجيات الفدية أن اختراق تكنولوجيا المعلومات لشركات سكك الحديد يولد نفوذًا ماليًا متساويًا دون إثارة ردود فعل عسكرية وطنية لمكافحة الإرهاب مرتبطة باختراق سلامة تكنولوجيا التشغيل.
سطح هجوم الشركات التابعة المتشعبة: تخلق مجموعات سكك الحديد ذات الشركات التابعة المترامية الأطراف (البيع بالتجزئة، العقارات، الفنادق) مسارات وصول جانبية واسعة إلى شبكات البنية التحتية الأساسية للنقل.
التعطل التشغيلي مقابل اليقين التشغيلي: عندما تفشل قواعد بيانات إرسال الشركات/طواقم العمل، تواجه جهات التشغيل عدم يقين تشغيلي—مما يجبرهم على وقف الخدمات للامتثال للسلامة حتى لو كانت عناصر التحكم في فيزياء القطارات آمنة تمامًا.
الهوية كمحيط حقيقي لتكنولوجيا التشغيل: يتم تجاوز العزل المادي بانتظام من خلال بنيات هوية الدليل النشط المشتركة التي تعبر المناطق منزوعة السلاح (DMZs) لتكنولوجيا المعلومات وتكنولوجيا التشغيل.
تعرض محطة عمل الهندسة: الأصل الأكثر أهمية في تكنولوجيا تشغيل سكك الحديد ليس جهاز PLC أو ترحيل الإشارات—بل هو محطة العمل الهندسية المستخدمة لبرمجتها.
الاعتماد على مرافق النسخ الاحتياطي: تستهدف برمجيات الفدية بشكل روتيني مستودعات النسخ الاحتياطي عبر الإنترنت لتكنولوجيا المعلومات؛ وتعتبر النسخ الاحتياطية لتكوينات تكنولوجيا التشغيل غير القابلة للتغيير والمعزولة ماديًا وخارج الموقع حيوية للتعافي السريع.
وصول الموردين عن بُعد للصيانة: يمكن أن يؤدي ضعف حوكمة وصول الموردين عن بُعد إلى خلق مسار عالي الخطورة يؤدي مباشرة إلى بيئات تكنولوجيا التشغيل والبيئات المجاورة لها.
الحاجة إلى مقاييس "نطاق تأثير تكنولوجيا التشغيل": يجب على جهات التشغيل قياس عدد الخدمات التشغيلية التي تفشل إذا توقفت أنظمة دعم تكنولوجيا المعلومات المحددة (مثل تطبيقات الهاتف المحمول للسائقين) عن العمل.
الحادث السيبراني كإدارة للسلامة: يتطلب فقدان الوعي الظرفي الرقمي (مثل الدوائر التلفزيونية المغلقة، وأجهزة الاتصال الداخلي في المحطات) الانتقال الفوري إلى أوضاع التشغيل اليدوية المتدهورة للأمان.
قيمة المعلومات للجهات الفاعلة التابعة للدول: يمكن إعادة بيع مخططات الشبكة المسروقة أثناء اختراقات برمجيات الفدية "لشركات" لجهات فاعلة ترعاها دول بغرض التمركز الاستراتيجي المسبق.
بنية دفاعية عملية لتكنولوجيا تشغيل سكك الحديد
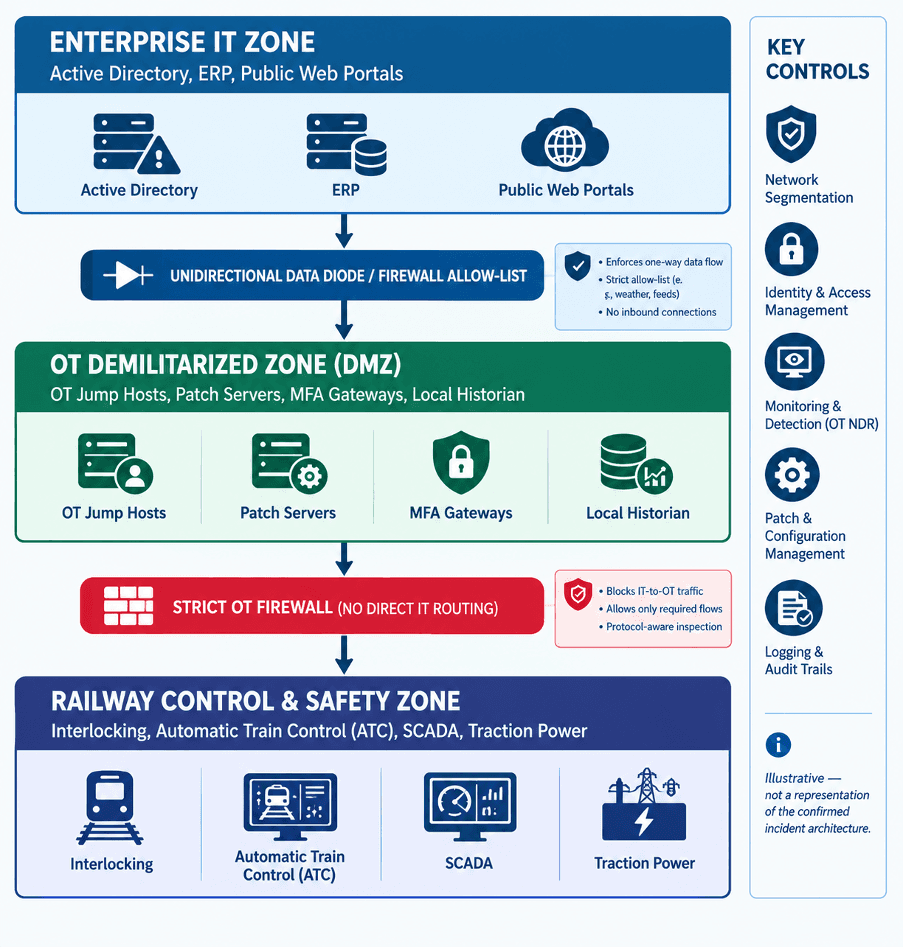
رؤية الأصول: نشر المراقبة السلبية للشبكة (OT NDR) التي تدعم الفحص العميق للحزم (DPI) لبروتوكولات سكك الحديد الخاصة (مثل Modbus وDNP3 وIEC 60870-5-104 وCBTC). والاحتفاظ بجرد في الوقت الفعلي لجميع محطات العمل الهندسية وأجهزة PLC.
تجزئة الشبكة والتجزئة الدقيقة: فرض معايير ISA/IEC 62443 للمناطق والقنوات. وإنشاء منطقة منزوعة السلاح (DMZ) معزولة لتكنولوجيا التشغيل مع عدم وجود توجيه مباشر لبروتوكول الإنترنت بين تكنولوجيا المعلومات للشركات شبكات التحكم في القطارات. وفرض صمامات البيانات على مستوى الأجهزة لقياس القياس عن بُعد للخروج.
إدارة الهوية والوصول: فرض الفصل التام بين الدليل النشط لتكنولوجيا المعلومات والبنية التحتية لهوية تكنولوجيا التشغيل. وتطبيق إدارة الوصول المميز (PAM) مع مصادقة متعددة العوامل قائمة على الأجهزة (مثل مفاتيح FIDO2) لجميع اتصالات مضيف القفز لتكنولوجيا التشغيل.
أمن الصيانة عن بُعد: القضاء على الوصول الدائم والمدار من قبل الموردين عن بُعد "الذي يعمل دائمًا". وتطبيق تدفقات عمل الوصول في الوقت المناسب (JIT) مع تسجيل الجلسات الإلزامي وموافقة المشغل في الوقت الفعلي على الصيانة الخارجية.
كشف تكنولوجيا التشغيل وتصيد التهديدات: دمج القياس الشبكي عن بُعد لتكنولوجيا التشغيل في مركز عمليات أمن تكنولوجيا التشغيل المتخصص (OT-SOC). ووضع خطوط أساس سلوكية لمحطات العمل الهندسية (مثل التنبيه عند أي تنزيل منطقي جديد أو أمر تحديث البرامج الثابتة).
المرونة والعمليات المتدهورة: الاحتفاظ بنسخ احتياطية من التكوينات غير قابلة للتغيير ودون اتصال بالإنترنت لجميع برامج التشابك وقواعد بيانات SCADA والبرامج الثابتة لوحدات التحكم. وإجراء تدريبات دورية على سيناريوهات إرسال القطارات اليدوية غير الرقمية وتشغيل الإشارات.
مؤشرات الأداء والمخاطر الرئيسية لأمن تكنولوجيا التشغيل (KPIs/KRIs)
المقياس | فئة المقياس | لماذا يهم | الهدف الموصى به | التفسير التنفيذي |
نسبة أصول تكنولوجيا التشغيل المجرودة مع المالك | مؤشر أداء الرؤية | لا يمكن حماية الأجهزة غير المدارة أو مراقبتها أثناء الحادث. | 100% | يقيس الرؤية والتحكم التشغيلي التأسيسي. |
محاولات التدفق غير المصرح بها من تكنولوجيا المعلومات إلى تكنولوجيا التشغيل | مؤشر مخاطر التهديدات | يشير إلى محاولات الحركة الجانبية من تكنولوجيا المعلومات للشركات نحو مناطق التحكم. | 0 شهريًا | مؤشر إنذار مبكر لتوسع اختراق الشركات. |
أنظمة تكنولوجيا التشغيل المعرضة مباشرة للإنترنت | مؤشر مخاطر التعرض | يتجاوز التعرض المباشر جميع دفاعات الأمن المحيطية. | 0 أنظمة | يحدد الثغرات الهيكلية الحرجة والعيوب المحيطية. |
محطات العمل النشطة ثنائية الاتصال | مؤشر مخاطر التعرض | يربط شبكات تكنولوجيا التشغيل المعزولة بالشبكات اللاسلكية أو شبكات الشركات غير الموثوقة. | 0 أنظمة | يقيس الفرض الصارم لسياسة عزل الشبكة. |
نسبة جلسات الموردين المراقبة عن بُعد | مؤشر أداء الحوكمة | يمثل وصول الجهات الخارجية ناقل اختراق غير مباشر رئيسيًا. | تسجيل الجلسات بنسبة 100% | يضمن المساءلة والقدرة على التدقيق للمقاولين الخارجيين. |
متوسط وقت احتواء حادث تكنولوجيا التشغيل (MTTC) | مؤشر أداء المرونة | يحد من الانتشار الجانبي ووقت التوقف التشغيلي أثناء الهجوم. | أقل من ساعة واحدة | يوضح مرونة مركز عمليات الأمن/الاستجابة للحوادث وقدرات الاحتواء التشغيلي. |
تكرار تدريبات التشغيل المتدهور | مؤشر أداء الجاهزية | يضمن قدرة الموظفين على تشغيل القطارات بأمان إذا فشلت جميع أنظمة إدارة تكنولوجيا المعلومات/تكنولوجيا التشغيل. | ربع سنوي لكل خط | يقيس المرونة المادية الحقيقية المستقلة عن الأنظمة الرقمية. |
رسم خرائط المعايير واللوائح التنظيمية
الإطار / المعيار | أنظمة سكك الحديد ذات الصلة | النطاق الأساسي للأمن السيبراني | التطبيق العملي | الفجوات الشائعة في الصناعة |
IEC 62443-3-2 | بنية تحتية كاملة لسكك الحديد | تقييم المخاطر، مستويات الأمن المستهدفة (SL-T)، تحديد المناطق. | تقسيم الإشارات، طاقة الجر، ونظام معلومات الركاب إلى مناطق متميزة. | الفشل في إجراء تقييمات واقعية للمخاطر لمناطق تكنولوجيا التشغيل المجاورة لتكنولوجيا المعلومات. |
IEC 62443-3-3 | SCADA، الإشارات، التشابك | متطلبات أمن النظام ومستويات القدرة (SL-C). | فرض المصادقة، ونزاهة البيانات، والتجزئة الدقيقة للشبكة. | نقص التحكم التفصيلي في الوصول على واجهات وحدات التحكم القديمة. |
CLC/TS 50701 | شبكات سكك الحديد الأوروبية / العالمية | تكييف خاص بسكك الحديد لمعيار IEC 62443 لتطبيقات السكك الحديدية. | يوجه إدارة الأمن السيبراني عبر التحكم في القطارات، وعربات القطارات، وجانب الطريق. | التنفيذ المنعزل بين فرق سلامة سكك الحديد وفرق أمن تكنولوجيا المعلومات. |
EN 50126 / 50128 / 50129 | الإشارات الحساسة للسلامة ونظام التحكم التلقائي في القطارات (ATC) | معايير السلامة الوظيفية لسكك الحديد RAMS والبرمجيات. | يضمن عدم تعارض ضوابط الأمن السيبراني مع نزاهة السلامة الوظيفية (SIL 4). | التعامل مع السلامة الوظيفية والأمن السيبراني كاختصاصات متبادلة الاستبعاد. |
NIST SP 800-82 Rev 3 | أنظمة التحكم SCADA وتكنولوجيا التشغيل | بنية وضوابط أمن تكنولوجيا التشغيل. | إرشادات عملية لتأمين جدران حماية تكنولوجيا التشغيل، ومضيفات القفز، وتدفقات البروتوكول. | سوء تكوين المناطق منزوعة السلاح (DMZs) لتكنولوجيا التشغيل مما يؤدي إلى توجيه مباشر من تكنولوجيا المعلومات إلى تكنولوجيا التشغيل. |
MITRE ATT&CK for ICS | مركز عمليات أمن تكنولوجيا التشغيل / استخبارات التهديدات | تصنيف تكتيكات وتقنيات الخصوم في أنظمة التحكم. | نمذجة التهديدات، وتطوير قواعد مركز عمليات الأمن، ومواءمة دليل الاستجابة للحوادث. | الاعتماد المفرط على مصفوفات تكنولوجيا المعلومات لـ ATT&CK لمراقبة شبكات التحكم في تكنولوجيا التشغيل. |
حالات استخدام كشف التهديدات لمركز عمليات أمن سكك الحديد / تكنولوجيا التشغيل
حالة الاستخدام 1: عبور حدود شبكة غير مصرح به من تكنولوجيا المعلومات إلى تكنولوجيا التشغيل
إشارة الكشف: أي حركة مرور تنشأ من شبكات VLAN الخاصة بتكنولوجيا المعلومات للشركة وتحاول الاتصال مباشرة بنطاقات بروتوكول الإنترنت لتكنولوجيا التشغيل دون المرور عبر مضيف القفز لتكنولوجيا التشغيل.
مصدر البيانات: سجلات جدار حماية تكنولوجيا التشغيل، تدفقات NetFlow/IPFIX للمفاتيح الأساسية، كشف واستجابة شبكة تكنولوجيا التشغيل (OT NDR).
المنطق التحليلي:
src_ip IN Corporate_IT_Subnets AND dst_ip IN OT_Control_Subnets AND dst_port NOT IN (Allowed_DMZ_Ports).تقنية ATT&CK: T0866 (الخدمات عن بُعد)، T0886 (الخدمات عن بُعد / الحركة الجانبية).
خطوات التحقيق:
تحديد المضيف المصدر والمستخدم المسجل دخوله في الدليل النشط للشركة.
التحقق مما إذا كانت محاولة الاتصال تتوافق مع تذكرة صيانة معتمدة ومجدولة.
فحص المضيف المصدر بحثًا عن نشاط متزامن لبرمجيات الفدية أو تفريغ أوراق الاعتماد.
إجراء الاستجابة: عزل مضيف الشركة المصدر فورًا على مستوى منفذ المفتاح/EDR. وحظر بروتوكول الإنترنت الوجهة عند جدار حماية تكنولوجيا التشغيل.
حالة الاستخدام 2: نقل برنامج محطة عمل هندسية (EWS) غير طبيعي
إشارة الكشف: أمر برمجة PLC (مثل كتابة منطقية، أو أمر إيقاف، أو تحديث البرامج الثابتة) مرسل إلى وحدة تحكم بجانب الطريق خارج نافذة صيانة نشطة.
مصدر البيانات: كشف واستجابة شبكة تكنولوجيا التشغيل (سجلات DPI التي تحلل رموز وظائف Modbus/S7/CIP/DNP3).
المنطق التحليلي:
event_type == "PLC_WRITE_LOGIC" AND system_time NOT IN (Maintenance_Window_Schedule).تقنية ATT&CK: T0831 (التلاعب بالتحكم)، T0855 (رسالة أمر غير مصرح بها).
خطوات التحقيق:
تحديد محطة العمل الهندسية المرسلة للأمر؛ والتحقق من الموقع الفعلي لمحطة العمل وتسجيل دخول المستخدم النشط.
تأكيد ما إذا كانت الصيانة الطارئة معتمدة من قبل رئيس مهندسي الإشارات.
فحص محطة العمل الهندسية بحثًا عن أدوات إدارة غير مصرح بها عن بُعد (مثل AnyDesk وTeamViewer).
إجراء الاستجابة: وضع شبكات SCADA والإشارات في وضع التحكم المحلي المستقل.
حالة الاستخدام 3: شذوذ في وصول الموردين عن بُعد
إشارة الكشف: إنشاء اتصال VPN لمورد خارجي خارج ساعات الصيانة المجدولة أو قادم من موقع جغرافي شاذ.
مصدر البيانات: سجلات إدارة الوصول المميز (PAM)، سجلات بوابة VPN، سجلات تدقيق مضيف القفز لتكنولوجيا التشغيل.
المنطق التحليلي:
event == "VENDOR_VPN_CONNECT" AND (time NOT IN (Vendor_SLA_Hours) OR src_country != "Approved_Country").تقنية ATT&CK: T0886 (الخدمات عن بُعد)، T0859 (الحسابات الصالحة).
خطوات التحقيق:
الاتصال بجهة اتصال أمن المورد للتحقق من تفويض المستخدم النشط.
مراجعة سجلات فيديو الجلسة النشطة عبر أداة PAM بحثًا عن أي تنفيذ لأوامر مشبوهة.
فحص نقاط النهاية المتصلة بحثًا عن قياسات سرقة أوراق الاعتماد عن بُعد.
إجراء الاستجابة: إنهاء جلسة VPN النشطة فورًا؛ وتعطيل حساب خدمة المورد بانتظار التحقق.
تحويل الأنظمة المتأثرة إلى وضع التشغيل المتدهور المعتمد مسبقًا من قبل المشغل وفقًا لإجراءات سلامة السكك الحديدية وصلاحيات وحدة التحكم التشغيلية المخصصة.
دليل الاستجابة للحوادث: عمليات الوضع المتدهور
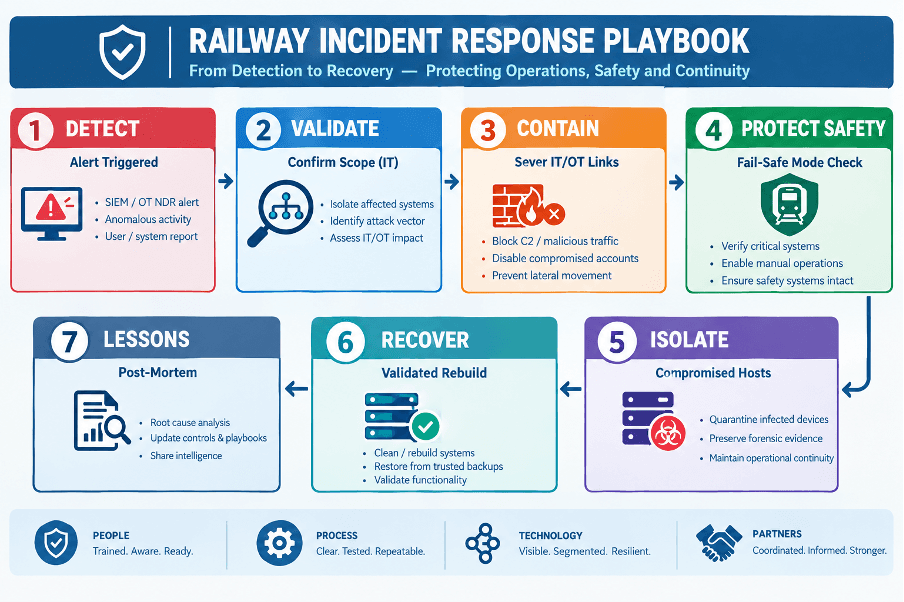
الكشف والتحقق: تحديد تنبيه المصدر. وتحديد ما إذا كان التأثير مقتصرًا على تكنولوجيا المعلومات للشركة أم يمتد إلى المناطق منزوعة السلاح المجاورة لتكنولوجيا التشغيل.
الاحتواء المعتمد على السلامة أولاً:
في حالة اختراق تكنولوجيا المعلومات فقط: عزل أجزاء شبكة الشركة. لا تقم بإغلاق شبكات تكنولوجيا تشغيل التحكم في القطارات بشكل عشوائي. وتأكد من بقاء العزل المادي التشغيلي سليمًا.
في حالة الاختراق المجاور لتكنولوجيا التشغيل: قطع جميع القنوات المنطقية بين المناطق منزوعة السلاح لتكنولوجيا المعلومات وتكنولوجيا التشغيل. ووضع شبكات SCADA والإشارات في وضع التحكم المحلي المستقل.
في حالة حدوث خلل مؤكد في نظام السلامة: نقل خط سكك الحديد المتأثر إلى بروتوكولات إرسال القطارات اليدوية وتشغيل الكتل البصرية فورًا.
حفظ الأدلة: التقاط صور قرص جنائية وذاكرة الوصول العشوائي (RAM) لوحدات التحكم في المجال المخترقة، ومضيفات القفز، وأجهزة الحافة قبل إعادة التشغيل أو إعادة البناء.
تأسيس العمليات الموثوقة: إعادة إنشاء البنية التحتية لهوية الدليل النشط الأساسية من النسخ الاحتياطية المعروفة بأنها جيدة وغير المتصلة بالإنترنت. والتحقق من سلامة مضيفات القفز لتكنولوجيا التشغيل قبل استعادة القنوات الشبكية.
التعافي والمراقبة: إعادة توصيل تطبيقات الأعمال تدريجيًا تحت مراقبة شبكية صارمة. والحفاظ على وتيرة متزايدة لتصيد التهديدات بحثًا عن الأبواب الخلفية المستمرة.
خارطة طريق التنفيذ العملي (30 / 90 / 180 يومًا)
الإطار الزمني | الإجراء الموصى به | المالك المسؤول | الأولوية | دليل الإكمال | الحد من المخاطر |
0–30 يومًا | تدقيق طارئ وترقيع لجميع أجهزة الحافة التي تواجه الإنترنت (شبكات VPN، وجدران الحماية). | فريق أمن الشبكات | حرج | خلو المحيط الخارجي من الثغرات الأمنية (CVEs) عالية الخطورة. | يمنع الدخول الأولي للمحيط عبر الاستغلالات المعروفة. |
0–30 يومًا | التحقق من قواعد جدار الحماية الصارمة وفرضها لحظر حركة مرور بروتوكول الإنترنت المباشرة بين شبكات تكنولوجيا المعلومات وتكنولوجيا التشغيل. | مهندس أمن تكنولوجيا التشغيل | حرج | تقرير تدقيق جدار الحماية يؤكد انعدام التوجيه المباشر بين تكنولوجيا المعلومات وتكنولوجيا التشغيل. | يقضي على مخاطر الحركة الجانبية الفورية. |
0–30 يومًا | تدقيق جميع حسابات الموردين النشطة للوصول عن بُعد؛ وإلغاء الاتصالات الدائمة وفرض الوصول في الوقت المناسب (JIT). | رئيس أمن المعلومات / مخاطر الجهات الخارجية | مرتفع | سجل حسابات الموردين المعتمد وتعطيل ملفات تعريف VPN القديمة. | يخفف من متجهات إساءة استخدام سلسلة التوريد وأوراق الاعتماد عن بُعد. |
31–90 يومًا | نشر مستشعرات كشف واستجابة شبكة تكنولوجيا التشغيل (NDR) السلبية عند قنوات شبكة تكنولوجيا التشغيل الرئيسية. | رئيس مركز عمليات الأمن / فريق تكنولوجيا التشغيل | مرتفع | لوحة معلومات NDR نشطة تعرض قياسات DPI لبروتوكولات تكنولوجيا التشغيل. | يوفر رؤية في الوقت الفعلي لحركة مرور نظام التحكم. |
31–90 يومًا | فصل علاقات ثقة هوية الدليل النشط بين الشركة الأم والشبكات التابعة للمجموعة. | فريق هوية المؤسسة | مرتفع | مخطط بنية ثقة الدليل النشط يوضح المجالات المعزولة. | يحد من نطاق تأثير الاختراق عبر الشركات التابعة. |
31–90 يومًا | تنفيذ نسخ احتياطية غير متصلة بالإنترنت وغير قابلة للتغيير ومكتوبة مرة واحدة ومقروءة عدة مرات (WORM) لجميع أنظمة تكنولوجيا المعلومات/تكنولوجيا التشغيل الحيوية. | فريق البنية التحتية | مرتفع | نجاح اختبار الاستعادة من وسائط نسخ احتياطي معزولة وغير متصلة بالإنترنت. | يضمن القدرة على التعافي من برمجيات الفدية المدمرة. |
91–180 يومًا | تنفيذ إدارة الوصول المميز (PAM) مع مصادقة متعددة العوامل قائمة على الأجهزة (FIDO2) لجميع مضيفات القفز لتكنولوجيا التشغيل. | فريق أمن الهوية | متوسط - مرتفع | فرض نظام PAM بنسبة 100% للوصول الإداري لتكنولوجيا التشغيل. | يؤمن طبقة الهوية ضد سرقة أوراق الاعتماد واختطاف الجلسات. |
91–180 يومًا | إجراء تمرين مشترك نشط بين مركز عمليات أمن تكنولوجيا التشغيل وسلامة سكك الحديد لمحاكاة فقدان تطبيقات إرسال تكنولوجيا المعلومات. | رئيس أمن المعلومات / نائب رئيس العمليات | متوسط | تقرير تمرين مشترك تم التحقق منه وتحديث إجراءات التشغيل القياسية للوضع المتدهور. | يضمن الاستمرارية التشغيلية أثناء شلل تكنولوجيا المعلومات للشركة سيبرانيًا. |
استنتاجات تنفيذية
ما حدث بالفعل: تعرضت شركة كيو لهجوم شديد ببرمجيات الفدية أثر على خوادم تكنولوجيا المعلومات للشركة، بينما واجهت طوكيو مترو اضطرابات متزامنة في خدمات الويب الإدارية.
ما يزال مجهولاً: لم يتم تأكيد ناقل الهجوم الأولي الدقيق، ومتغير برمجيات الفدية، وما إذا كان قد حدث تسريب لبيانات الشركة قبل الهجوم من قبل سلطات الأدلة الجنائية.
هل تم اختراق تكنولوجيا تشغيل سكك الحديد؟ لا. ظلت تكنولوجيا التشغيل لسكك الحديد الحيوية للسلامة، وأنظمة التشابك، والتحكم التلقائي في القطارات، وسلامة الخطوط المادية معزولة تمامًا ولم تتأثر طوال الحوادث.
الدرس التقني الأكثر أهمية: لا يحتاج مجرمو الإنترنت المعاصرون إلى استهداف أنظمة التحكم المعقدة لتعطيل مشغل البنية التحتية الحيوية. فتعطيل الدليل النشط للمؤسسة وشبكاتها الإدارية يولد ضغطًا تجاريًا هائلاً.
الدرس الهيكلي الأكثر أهمية: إدارة التبعية التشغيلية لا تقل أهمية عن تجزئة الشبكة. ويجب على جهات تشغيل سكك الحديد ضمان ألا يؤدي فقدان تطبيقات تكنولوجيا المعلومات للشركة (جدولة طواقم العمل، نظام معلومات الركاب، البوابات) إلى فرض إغلاق خدمات النقل المادية.
الإجراء الفوري المطلوب: يجب على رؤساء أمن المعلومات لسكك الحديد التدقيق الفوري في علاقات ثقة الدليل النشط للشركات التابعة، وفرض الوصول في الوقت المناسب (JIT) لموردي الصيانة من الجهات الخارجية، والتحقق من إجراءات استعادة النسخ الاحتياطية المعزولة ماديًا وغير القابلة للتغيير.
مصادر وقراءات موصى بها
لقادة أمن البنية التحتية الحيوية، ومحللي تكنولوجيا التشغيل، والمسؤولين التنفيذيين عن المخاطر الساعين إلى تعميق أطر المرونة التشغيلية لديهم، يوصى بشدة بالمنشورات والأدلة الصناعية التالية:
مكتبة لوائح وأدلة Shieldworkz:
دليل تنظيم تكنولوجيا التشغيل: التنقل في الامتثال لمعايير IEC 62443 وNIS2 في النقل.
دليل أمن تقارب تكنولوجيا المعلومات وتكنولوجيا التشغيل: تصميم مناطق منزوعة السلاح آمنة وهوية ثقة صفرية للبنية التحتية الحيوية.
دليل الاستجابة للحوادث: احتواء برمجيات الفدية في أنظمة التحكم الصناعية.
متاح عبر أصول لوائح Shieldworkz: https://shieldworkz.com/regulatory-playbooks.
المعايير والأطر المعتمدة:
إرشادات مشتركة من CISA / ENISA: تأمين تكنولوجيا التشغيل وأنظمة التحكم لنقل السكك الحديدية.
MITRE ATT&CK for ICS: استراتيجيات نمذجة التهديدات والكشف عنها لشبكات أنظمة التحكم.
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






