

تحقيق عميق: الاختراق السيبراني وتسريب البيانات في خدمات الملاحة الجوية وحركة المرور (ATNS)


برايوكت كيه في
مؤخراً، أبلغت الجهة المملوكة للحكومة في جنوب أفريقيا والتي تقدم خدمات الملاحة الجوية (ATC) وعمليات الأرصاد الجوية عن وجود برمجيات خبيثة مرتبطة بفدية أصابت شبكة التكنولوجيا التشغيلية (OT). يأتي هذا وفقاً لوثائق أتاحتها شركة خدمات الملاحة الجوية والإرشاد (ATNS).
ووفقاً لـ ATNS، تم منع الهجوم السيبراني من التصاعد، وتستعد الجهة المشغلة لإجراء تحقيق مفصل في هذا الحادث.
تشير الوثائق المتاحة التي اطلع عليها فريق أبحاث Shieldworkz إلى حدثين أمنيين بارزين داخل البنية التحتية لـ ATNS: حادث برمجيات خبيثة يتعلق ببيئة تكنولوجيا تشغيلية تدعم خدمات الأرصاد الجوية للطيران في مطار FAPE، ومسألة منفصلة تتعلق بالوصول غير المصرح به/تسريب البيانات من قِبل موظف داخلي في مطار FAMM. ولم تثبت الأدلة المتاحة علناً بعد ما إذا كان الحدثان مرتبطين تشغيلياً.
الاستنتاج التحليلي الأساسي
سؤالنا التحليلي المركزي هو كالتالي: هل كان هذا مجرد حادث برمجيات فدية وصل بالصدفة إلى بيئة التكنولوجيا التشغيلية للطيران، أم أنه يكشف عن ضعف أكثر خطورة في الهيكلية والتبعيات والمرونة التشغيلية للبنية التحتية الحديثة لحركة الملاحة الجوية؟
من المؤكد أن الحادث الذي وقع في شركة خدمات الملاحة الجوية والإرشاد (ATNS) ليس مجرد إصابة روتينية ببرمجيات فدية في تكنولوجيا معلومات المؤسسات امتدت إلى التكنولوجيا التشغيلية. إذ تكشف الأدلة الجنائية الأولية، وتحديداً وثيقة مناقصة/طلب تقديم عروض ATNS رقم ATNS/RFQ14/07/2026/27/IT-DIGITAL FORENSIC الصادرة في سبتمبر 2026، عن حادث بنية تحتية حيوية منقسم إلى شقين:
اختراق مستهدف لشبكة التكنولوجيا التشغيلية في مطار كChief Dawid Stuurman الدولي (FAPE / بورت إليزابيث) يتضمن أدوات مرتبطة ببرمجيات الفدية تم نشرها داخل بيئة تكنولوجيا تشغيلية تدعم خدمات الملاحة الجوية المرتبطة بالأرصاد الجوية (ATS)، مصحوباً ببيانات تتبع وتحقق مؤكدة لتسريب البيانات إلى عناوين IP خارجية تقع في الصين.
حملة سرقة بيانات موازية مدفوعة من الداخل في مطار مافيكينج الدولي (FAMM) تنطوي على وصول غير مصرح به واستخراج وتسريب مجموعات بيانات شخصية وتشغيلية من قِبل موظفين داخليين.
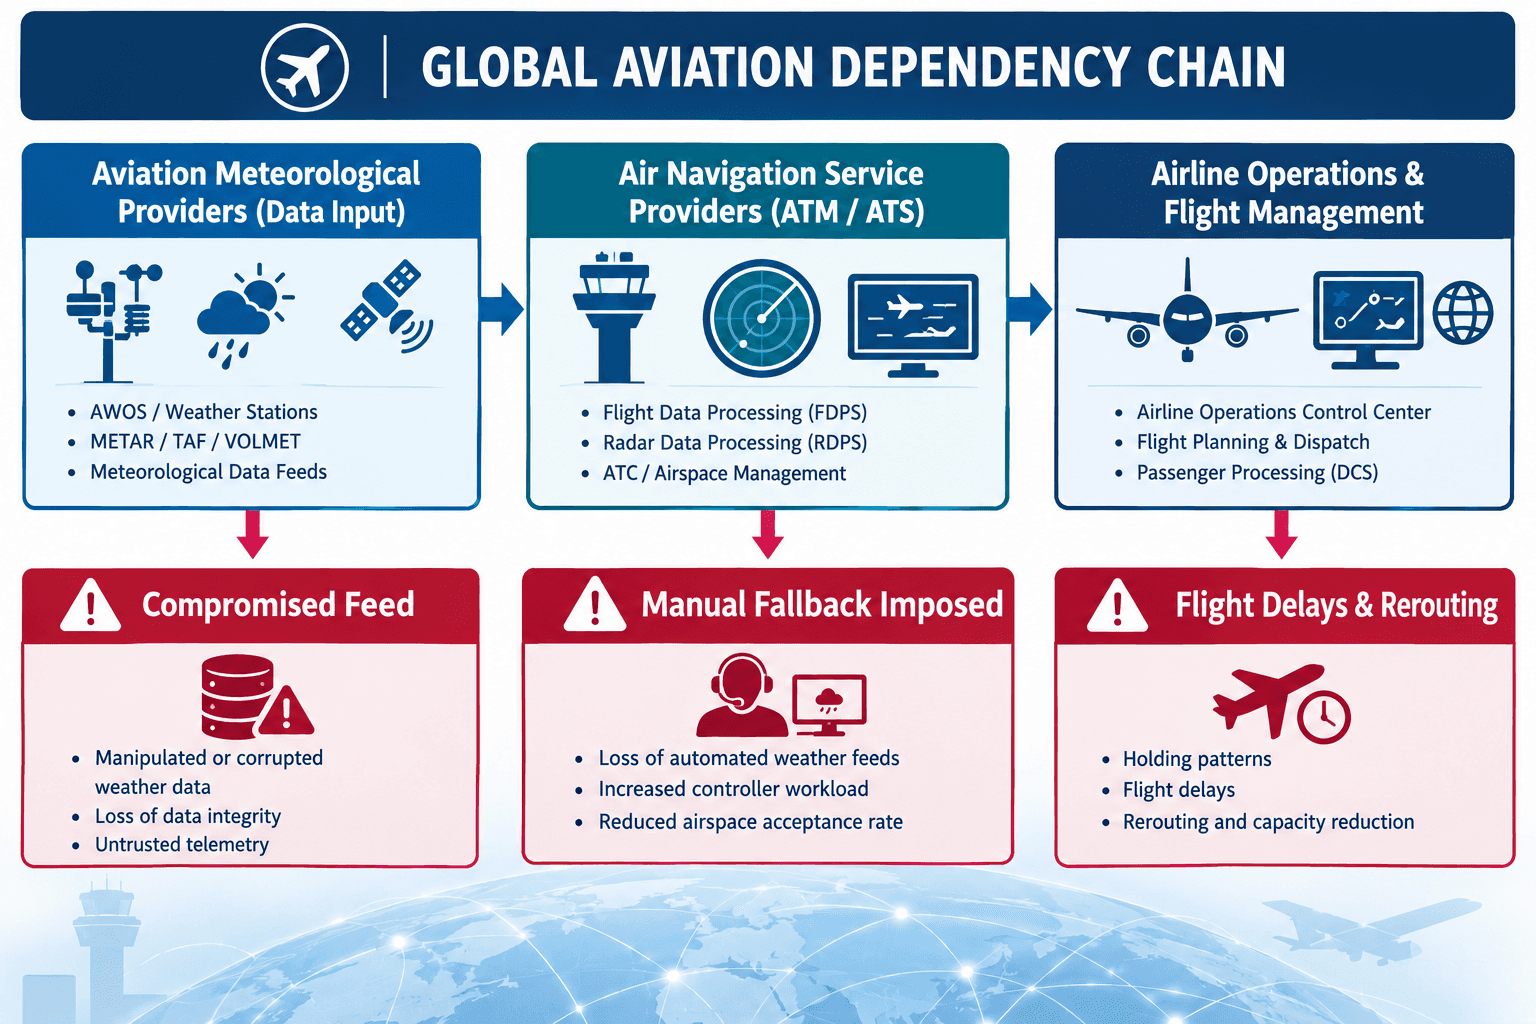
يكشف هذا الحادث عن ثغرة استراتيجية في قطاع الطيران العالمي: التبعية غير المراقبة للتحكم في الملاحة الجوية (ATC) لشبكات الدعم التشغيلي الطرفية—وتحديداً أنظمة الأرصاد الجوية للطيران (Met) وأنظمة إدارة معلومات الطيران (AIM). لا يحتاج المهاجمون إلى اختراق نوى معالجة الرادار الحرجة لسلامة الطيران لتقليل قدرة الملاحة الجوية؛ إذ إن اختراق تغذيات التكنولوجيا التشغيلية للأرصاد الجوية الطرفية يثير الشكوك حول سلامة البيانات، مما يضطر مديري الملاحة الجوية إلى الاعتماد على الحلول البديلة اليدوية، وتقليل معدلات قبول المجال الجوي، والتسبب في تراجع الأداء التشغيلي.
إعادة بناء الأدلة وتصنيفها
لتأسيس أساس قائم على الأدلة، يتم تصنيف كل نتيجة تحليلية وفقاً لبروتوكولات ثقة الاستخبارات القياسية:
مؤكد: مدعوم بشكل مباشر بوثائق رسمية من ATNS، أو ملفات المشتريات، أو الإفصاحات الحكومية.
مُبلغ عنه: موثق من قِبل جهات صحفية موثوقة أو مزودي معلومات التهديدات المعتمدين.
مُدّعى به: صادر عن جهات تهديد خارجية أو أطراف ثالثة غير متحقق منها.
مُقيّم: مستنتج من خلال تحليل فني وتشغيلي دقيق بناءً على بيانات التتبع المتاحة.
غير معروف: بيانات التتبع أو الأدلة العامة غير كافية للتحقق.
ملخص الأدلة
العنصر التحليلي | التصنيف | المصدر / قاعدة بيانات التتبع | السياق التشغيلي |
تسلل البرمجيات الخبيثة في FAPE | مؤكد | طلب تقديم عروض ATNS رقم ATNS/RFQ14/07/2026/27/IT-DIGITAL FORENSIC | تم اكتشاف برمجيات خبيثة/أدوات مرتبطة ببرمجيات الفدية في بيئة التكنولوجيا التشغيلية الداعمة للخدمات المرتبطة بالأرصاد الجوية في مطار Chief Dawid Stuurman الدولي (FAPE). |
تسريب البيانات إلى عناوين IP في الصين | مؤكد | وثيقة نطاق طلب عروض ATNS / Dark Reading | أظهرت سجلات النشاط تسريباً صادراً للبيانات من أنظمة FAPE إلى عناوين IP خارجية مسجلة في الصين. |
سرقة البيانات بواسطة موظف داخلي في FAMM | مؤكد | طلب تقديم عروض ATNS رقم ATNS/RFQ14/07/2026/27/IT-DIGITAL FORENSIC | الوصول غير القانوني إلى البيانات الشخصية والتشغيلية ونسخها وتسريبها في مطار مافيكينج (FAMM) من قِبل موظفين داخليين. |
إجراءات الاحتواء بواسطة ATNS | مؤكد | بيانات طلب تقديم العروض الرسمية لـ ATNS | قامت الفرق الفنية الداخلية بعزل الأنظمة وإزالة البرمجيات الخبيثة قبل إصدار طلب تقديم العروض الجنائية الرقمية في سبتمبر 2026. |
اختراق معالجة الرادار أثناء الرحلة | غير مرجح | نطاق عمل ATNS وبيانات التتبع التشغيلية | لا توجد أدلة تشير إلى اختراق النوى الأساسية لمعالجة الرادار أثناء الرحلة (نظام معالجة بيانات الطيران / نظام معالجة بيانات الرادار). |
تشفير نشط للملفات بواسطة برمجيات الفدية | غير مؤكد | النطاق الجنائي وبيانات التتبع الفنية | كانت مجموعة أدوات البرمجيات الخبيثة موجودة؛ لكن الأدلة العامة لا تؤكد تشفير ملفات نشطة أو تفعيل رسائل طلب الفدية التشغيلية في منطقة التكنولوجيا التشغيلية. |
الأثر المباشر لتعليق الرحلات / إلغائها | مُقيّم | تحليل خدمات الملاحة الجوية التشغيلية | تم احتواء الاضطراب التشغيلي في نطاق تراجع سير العمل الخاص ببيانات الأرصاد الجوية بدلاً من الإيقاف التام للرحلات على الأرض. |
الجدول الزمني المؤكد للحادث
التسلل الأولي والاختراق التشغيلي (تقديري)
الربع الثاني - الربع الثالث من عام 2026
جهة تهديد غير محددة تؤسس وصولاً أولياً إلى الشبكات الطرفية الداعمة للمنشآت التشغيلية لـ ATNS. بدء قنوات تسريب البيانات من البنية التحتية التشغيلية لـ FAPE إلى عناوين IP خارجية تقع في الصين.
اكتشاف البرمجيات الخبيثة واحتواؤها في FAPE
أواخر أغسطس 2026
أنظمة المراقبة المؤتمتة في مطار Chief Dawid Stuurman الدولي (FAPE) تكتشف نشاطاً مشبوهاً وملفات ثنائية مرتبطة ببرمجيات الفدية داخل شبكة التكنولوجيا التشغيلية الداعمة لتغذية بيانات الأرصاد الجوية للطيران لخدمات الملاحة الجوية. الفرق الفنية لتكنولوجيا المعلومات والتكنولوجيا التشغيلية في ATNS تبدأ إجراءات الاحتواء الطارئة ومعالجة البرمجيات الخبيثة.
اكتشاف موازٍ لسرقة البيانات بواسطة موظف داخلي في FAMM
أواخر أغسطس 2026
التدقيق الداخلي ومراقبة السجلات في مطار مافيكينج الدولي (FAMM) يرصدان وصولاً غير مصرح به إلى مستودعات البيانات الشخصية والتشغيلية. تشير الأدلة إلى تسريب متعمد للبيانات من قِبل موظفين داخليين.
المشتريات العامة وإصدار طلب تقديم العروض
01 سبتمبر 2026
تصدر ATNS وثيقة مناقصة رسمية تحت الرقم ATNS/RFQ14/07/2026/27/IT-DIGITAL FORENSIC للبحث عن شركة تحقيقات جنائية رقمية مستقلة لإجراء هندسة عكسية للبرمجيات الخبيثة، وتحليل السجلات، وجمع الأدلة مع الحفاظ على سلسلة الحيازة، وتقييم الأثر.
إغلاق تقديم العروض والتصعيد
08 سبتمبر 2026
التاريخ الرسمي لإغلاق مناقصة مقترحات التحقيق الجنائي. يتطلب النطاق الفني تحديد ناقلات العدوى، ونطاق تسريب البيانات، والآثار المترتبة على الامتثال التنظيمي وقانون حماية المعلومات الشخصية (POPIA).
الكشف الاستخباراتي العام
30 سبتمبر 2026
تكشف منصة Dark Reading عن تفاصيل وثائق المشتريات الخاصة بـ ATNS، مما يؤكد التسريب الخارجي لعناوين IP الصينية ويسلط الضوء على نقاط الضعف في أنظمة دعم الأرصاد الجوية للتكنولوجيا التشغيلية للطيران.
2. إعادة بناء الهجوم الفني
إعادة بناء سلسلة القتل بناءً بشكل صارم على النطاق الفني المفصح عنه وأنماط هجمات التكنولوجيا التشغيلية القياسية:
تم رصده
تحديد البرمجية الخبيثة ← تأثر بيئة دعم الأرصاد الجوية للتكنولوجيا التشغيلية ← التحقيق/الاحتواء ← اتصالات صادرة محتملة/محددة ← التحقيق الجنائي
فرضيات
الوصول الأولي ← تصعيد الامتيازات ← التحرك الجانبي ← الاستمرار والوجود ← تجهيز البيانات ← آلية التسريب
تحليل إعادة البناء مرحلة بمرحلة
الوصول الأولي
الأدلة المؤكدة: الأدلة العامة غير كافية لتحديد ناقل الوصول الأولي بدقة.
الفرضيات المعقولة:
اختراق البنية التحتية للوصول عن بُعد / شبكة VPN المستخدمة من قِبل مقاولي الصيانة الخارجيين الذين يقدمون الخدمة لبوابات استشعار الأرصاد الجوية بالمطار.
الصيد الاحتيالي الموجه ضد موظفي الهندسة/الصيانة في ATNS مما أدى إلى سرقة بيانات الاعتماد.
الأدلة الداعمة: تعتمد ATNS بشكل كبير على دعم الموردين للمساعدات الملاحية وأجهزة استشعار الأرصاد الجوية في المطارات الإقليمية.
الأدلة المعارضة: لا يوجد إفصاح عام عن اختراق مورد معين.
المطلوب للتأكيد: سجلات جدار الحماية الواردة، وسجلات مصادقة VPN، والآثار الرقمية لنقاط النهاية من خوادم القفز لنقاط الدخول.
التنفيذ والاستمرار
الأدلة المؤكدة: وجود "برمجيات خبيثة/أدوات مرتبطة ببرمجيات الفدية" على الأنظمة التشغيلية في FAPE.
الفرضيات المعقولة: التنفيذ عبر ملفات ثنائية مدمجة في النظام (أدوات ويندوز المضمنة أو أدوات الإدارة المزدوجة الاستخدام مثل PowerShell أو PsExec) لتجهيز ملفات برمجيات الفدية وإنشاء مهام مجدولة أو استمرار الخدمة.
الأدلة العامة غير كافية لتحديد عائلة البرمجيات الخبيثة المحددة أو بصمات MD5/SHA256.
تصعيد الامتيازات والاستكشاف
الأدلة المؤكدة: الأدلة العامة غير كافية لتحديد آليات تصعيد معينة.
الفرضيات المعقولة: استغلال ثغرات ويندوز غير المرقّعة على محطات العمل الهندسية القديمة أو استخراج بيانات الاعتماد عبر تفريغ LSASS على مضيفي حدود تكنولوجيا المعلومات/التكنولوجيا التشغيلية ضعيفة التجزئة.
التحرك الجانبي والوصول إلى التكنولوجيا التشغيلية (OT)
الأدلة المؤكدة: عبر التسلل من نقاط الدخول الأولية إلى شبكة تكنولوجيا تشغيلية تدعم خدمات الأرصاد الجوية لخدمات الملاحة الجوية. تم تحديد البرمجيات الخبيثة داخل بيئة تكنولوجيا تشغيلية تدعم وظائف خدمات الملاحة الجوية المرتبطة بالأرصاد الجوية.
الفرضيات المعقولة: العبور عبر محطات العمل ثنائية الشبكة التي تربط شبكة المؤسسة وشبكة نظام معلومات الأرصاد الجوية (MIS)، أو عبر علاقات الثقة المشتركة في Active Directory.
الأثر التشغيلي والتسريب
الأدلة المؤكدة: سجلات شبكة متحقق منها تشير إلى تسريب البيانات إلى عناوين IP خارجية تقع في الصين.
الفرضيات المعقولة: استخدام بروتوكول HTTP/S المشفر أو بروتوكولات تحكم وتوجيه (C2) مخصصة لنقل تكوين النظام، أو سجلات قاعدة بيانات الأرصاد الجوية، أو مخططات الشبكة التشغيلية خارج بيئة FAPE قبل اكتشاف البرمجيات الخبيثة.
الاحتواء والتعافي
الأدلة المؤكدة: نفذت الفرق الفنية لـ ATNS إجراءات الاحتواء وإزالة البرمجيات الخبيثة. تم إشراك شركة تحقيقات جنائية رقمية مستقلة عبر طلب تقديم عروض للتحقق من الاستئصال الكامل، وفحص الذاكرة العشوائية، وإجراء تحليل الأسباب الجذرية.
التحقيق في هيكلية التكنولوجيا التشغيلية للطيران
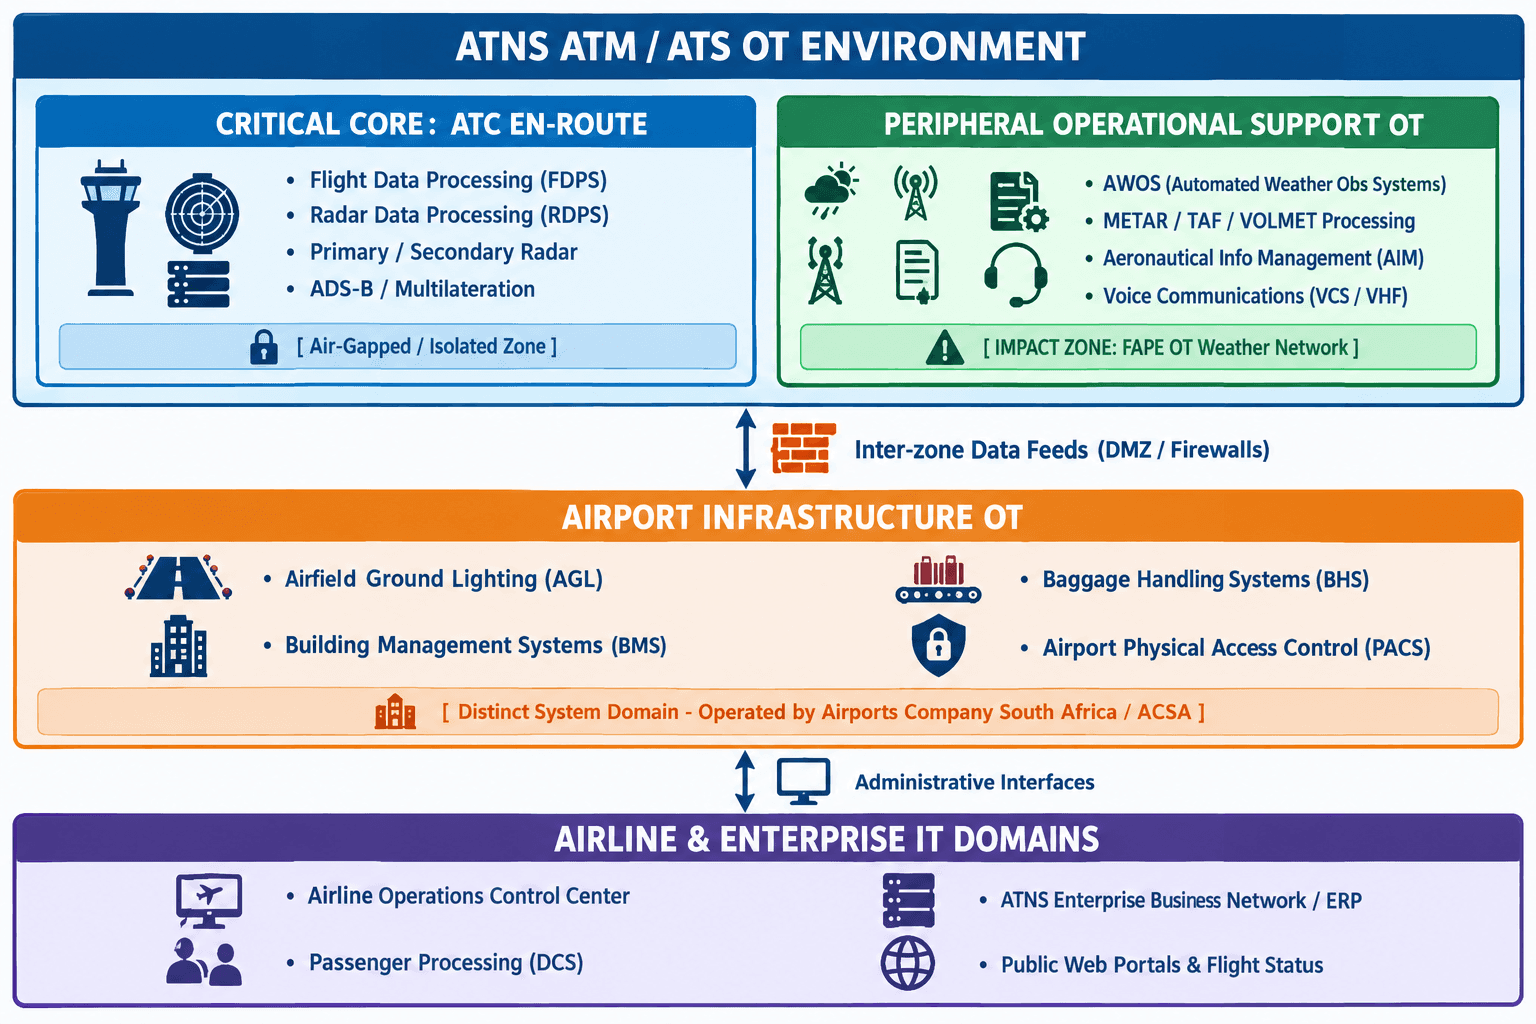
لفهم نطاق التأثير، يجب وضع النظام المخترق ضمن نموذج وظيفي صارم لتكنولوجيا الطيران. يوضح المخطط أدناه الحدود التشغيلية بين تكنولوجيا تشغيل إدارة الحركة الجوية لـ ATNS، وتكنولوجيا تشغيل البنية التحتية للمطار، وتكنولوجيا معلومات المؤسسة.
الفروق الهيكلية الرئيسية
تكنولوجيا تشغيل إدارة/خدمات الملاحة الجوية لـ ATNS مقابل تكنولوجيا تشغيل المطار: تدير ATNS أنظمة الملاحة الجوية والرادار وبيانات الأرصاد الجوية. بينما تدير شركة مطارات جنوب أفريقيا (ACSA) البنية التحتية المادية للمطار (الإضاءة، الحقائب، أنظمة البناء). الاختراق في تكنولوجيا تشغيل الأرصاد الجوية لـ ATNS لا يمنح وصولاً إلى وحدات التحكم المادية في مباني ACSA.
المعالجة الأساسية للرادار مقابل تكنولوجيا تشغيل دعم الأرصاد الجوية: يقع نظام معالجة الرادار أثناء الرحلة في منطقة محددة ومقيدة للغاية. تجمع بيئة دعم الأرصاد الجوية في المواقع الإقليمية (FAPE) البيانات من أنظمة مراقبة الطقس الآلية (AWOS) وتغذي بيانات METAR/TAF للمراقبين والطيارين. تتطلب هذه الشبكة الطرفية اتصالاً خارجياً لتحديثات الأرصاد الجوية، مما يخلق مساحة هجوم أوسع.
أبعاد الحادث
تقييم الأثر عبر أبعاد تشغيلية متعددة:
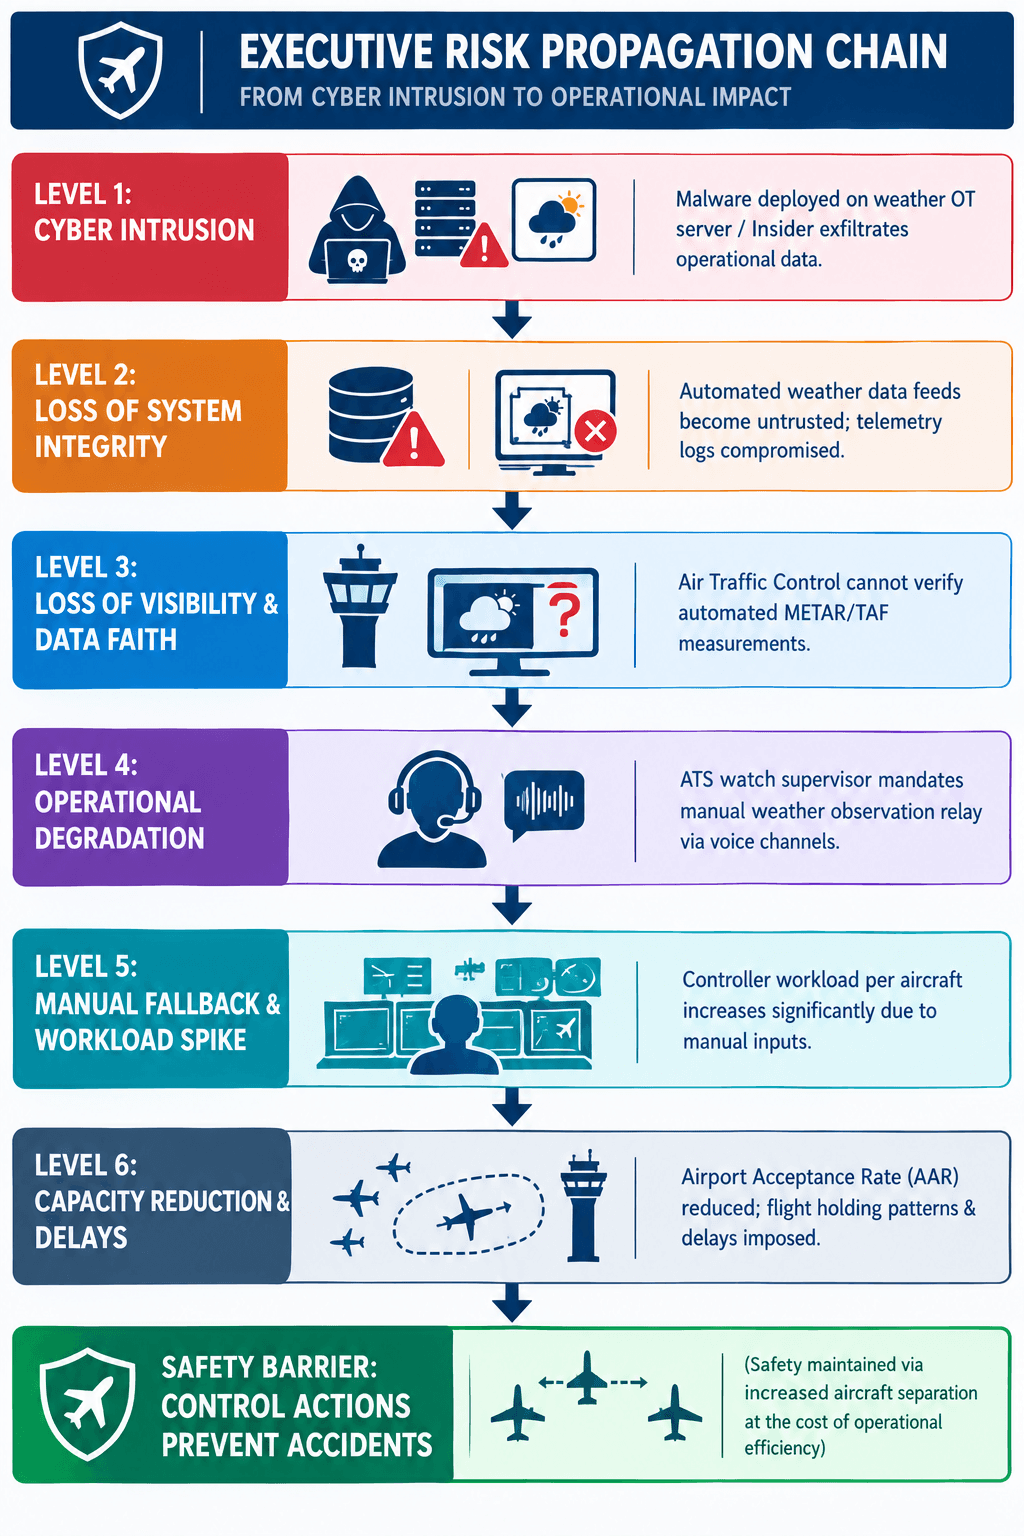
[التسلل السيبراني] ──> [فقدان سلامة التكنولوجيا التشغيلية] ──> [الاعتماد على البدائل التشغيلية] ──> [إجراءات إدارة السلامة]
(برمجيات FAPE الخبيثة / (أنظمة أرصاد جوية (إدخالات أرصاد يدوية / (زيادة عبء العمل على
تسريب FAMM) تالفة/غير موثوقة) سعة مخفضة) المراقب / التباعد)
1. الأثر التشغيلي
التوافر والموثوقية: تم الحفاظ على التوافر التشغيلي للرادار الأساسي، ولكن تم عزل تغذيات بيانات الأرصاد الجوية التلقائية، مما أجبر مراقبي الحركة الجوية على الاعتماد على الملاحظات الجوية اليدوية أو تحديثات الأرصاد الجوية المنقولة صوتياً.
السعة وعبء العمل: تزيد عمليات نقل بيانات الطقس يدوياً من عبء العمل على المراقب لكل طائرة، مما يقلل من قدرة معالجة الرحلات الجوية في الساعة (معدل القبول) في FAPE أثناء ظروف الأرصاد الجوية المعتمدة على الأجهزة (IMC).
2. الأثر على السلامة
الوعي بالموقف التشغيلي: يؤدي فقدان تحديثات الطقس المؤتمتة في الوقت الفعلي (مثل تنبيهات قص الرياح، وقياسات قاعدة السحب) إلى تراجع الوعي بالموقف أثناء مراحل الاقتراب الدقيق للهبوط.
إدارة الفصل والتباعد: يزيد المراقبون من مسافات الأمان الفاصلة بين الطائرات للتعويض عن عبء العمل اليدوي، مما يحول دون وقوع حوادث سلامة على حساب كفاءة الرحلات.
3. الحدود السيبرانية والمادية
السرية: تم تأكيد الخرق عبر تسريب داخلي في FAMM وتسريب خارجي إلى عناوين IP صينية في FAPE.
النزاهة والتحقق: دخلت أجهزة تكنولوجيا تشغيل الأرصاد الجوية الطرفية في حالة غير موثوقة، مما تطلب تحققاً جنائياً كاملاً قبل استعادة تدفقات البيانات المؤتمتة.
الحدود المادية: وصل الحادث إلى طبقة التكنولوجيا التشغيلية وتسبب في تراجع الأداء التشغيلي، لكن ضوابط السلامة منعت أي عواقب مادية على السلامة أو حوادث للطائرات.
التحقيق في فرضية إيران وتقييم نسب الهجوم
يعد تقييم الجهة الراعية المحتملة للهجوم دون فرض استنتاجات مسبقة جانباً حرجاً من جوانب التحليل الاستخباراتي.
مصفوفة تقييم نسب الهجوم
البعد التحليلي | حادث ATNS المرصود | أنشطة التهديد الإيرانية الموثقة (مثل CyberAv3ngers, Agrius, MuddyWater) |
فئة الهدف الأساسي | الملاحة الجوية الإقليمية / تكنولوجيا تشغيل الأرصاد الجوية | الطاقة، المياه، النقل، البنية التحتية في إسرائيل/الولايات المتحدة/الخليج |
الهدف الفني | أدوات برمجيات خبيثة مزدوجة + تسريب صامت للبيانات | تعطيل تشغيلي سريع، برمجيات فدية وهمية، نشر ممسحات البيانات |
التنفيذ التكتيكي | تسريب خفي طويل الأمد، ضوضاء منخفضة | تغيير واجهات المواقع بشكل صاخب، حظر فوري، تسريبات عبر تيليجرام |
البنية التحتية المرصودة | نقاط نهاية التسريب تقع في الصين | البنية التحتية مستضافة في روسيا، الشرق الأوسط، شبكات خوادم VPS |
التقييم التحليلي لنسب الهجوم
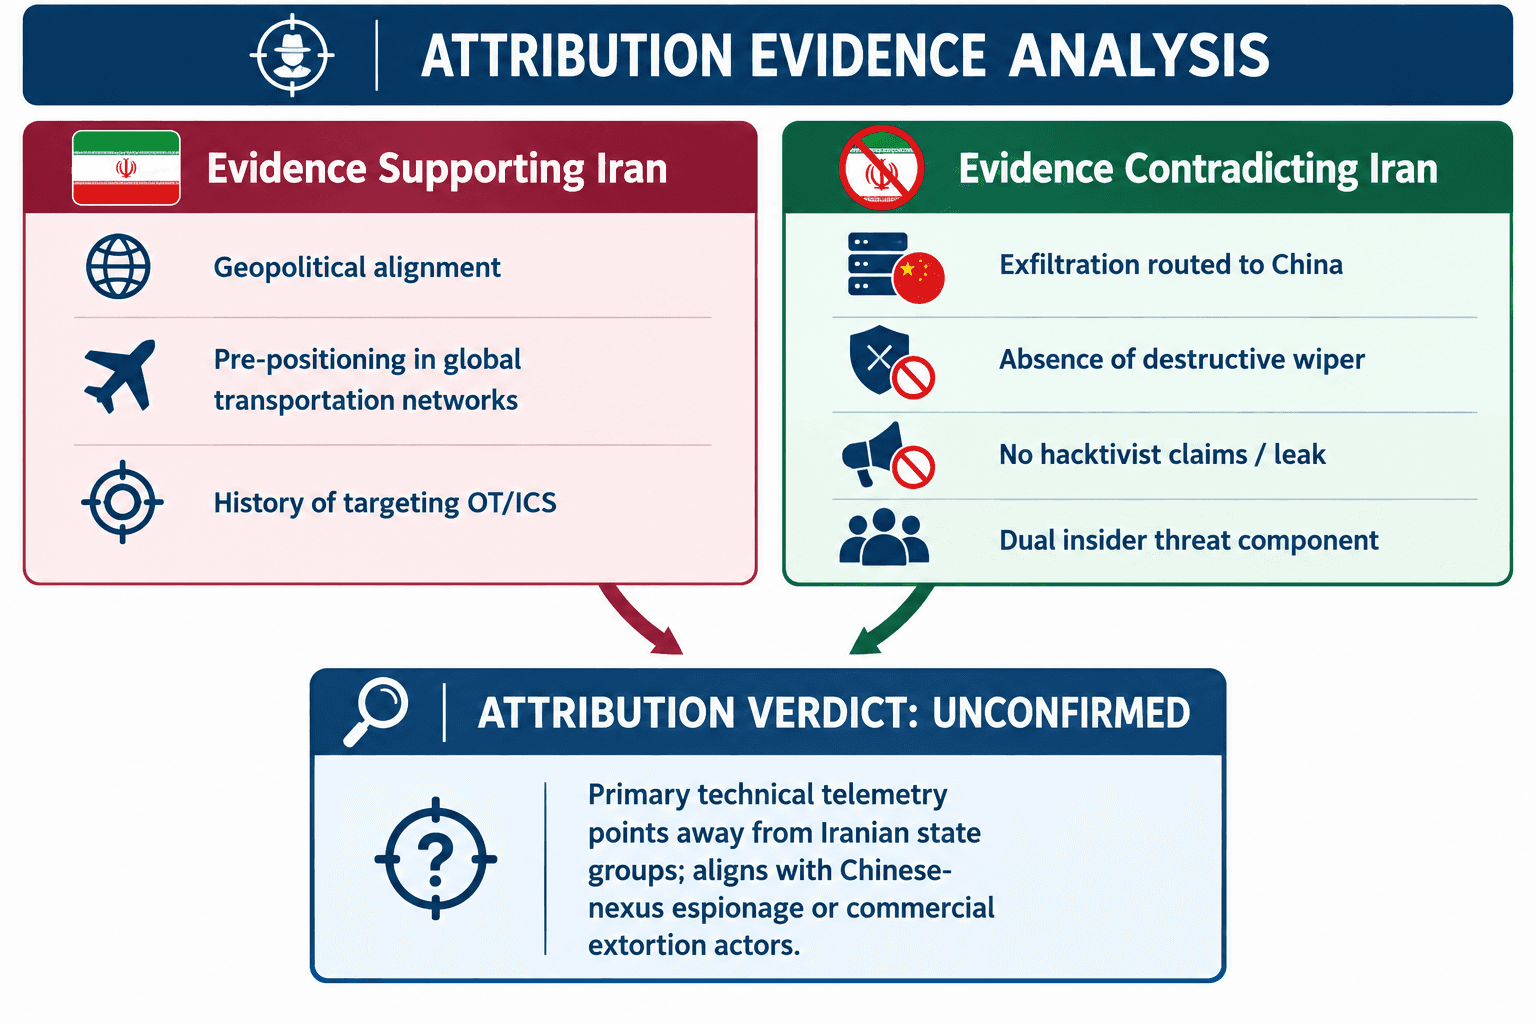
الأدلة الداعمة للتورط الإيراني: لا يوجد. لا توجد بيانات تتبع فنية، أو مطابقة لقواعد YARA، أو تداخل في خوادم التحكم (C2) يربط اختراق ATNS بمجموعات التهديد الإيرانية.
الأدلة التي تتعارض مع التورط الإيراني: تركز حملات التكنولوجيا التشغيلية الإيرانية عادةً على التعطيل السريع، أو الابتزاز العلني، أو استخدام برمجيات المسح المدمرة المصحوبة بإعلانات عامة. بينما يظهر حادث ATNS تسريباً خفياً للبيانات إلى بنية تحتية لشبكات صينية وحملة سرقة بيانات محلية بواسطة موظف داخلي.
تفسيرات بديلة:
مجموعة تجسس مرتبطة بالصين: مدعومة بسجلات تسريب مؤكدة إلى عناوين IP تقع في الصين، تهدف إلى جمع معلومات استخباراتية حول البنية التحتية للنقل في أفريقيا، أو حركة الرحلات الجوية، أو سجلات نقل الشخصيات المهمة.
مجموعة برمجيات فدية مالية / وسيط وصول: نشر انتهازي لمجموعات أدوات برمجيات الفدية التجارية، باستخدام بنية تحتية للوكلاء (Proxy) في آسيا للتسريب.
موظف داخلي ساخط / سرقة بيانات تجارية: في FAMM، تسريب للبيانات بقيادة موظف يعمل بشكل مستقل أو بالتواطؤ مع أطراف خارجية.
نسب الهجوم لإيران: غير مؤكد
· "الأدلة المتاحة لا توفر حالياً أساساً فنياً لنسب حادث ATNS إلى دولة إيران أو جهة متحالفة معها. إن استهداف البنية التحتية الحيوية وبيئات التكنولوجيا التشغيلية يتوافق مع الأنشطة الموثقة سابقاً لعدة جهات فاعلة مرتبطة بالدول أو إجرامية، بما في ذلك المجموعات المرتبطة بإيران، ولكن هذه الخصائص ليست حكراً على إيران."
· "كما أن الموقع الجغرافي للبنية التحتية للتسريب المرصودة أو المشتبه بها غير كافٍ لإثبات أو استبعاد نسب الهجوم. يجب التعامل مع الموقع الجغرافي للبنية التحتية كمؤشر فني يتطلب الربط مع البرمجيات الخبيثة، والأدوات، والضحايا، والتوقيت التشغيلي، والآثار الرقمية للمصادقة، وإعادة استخدام البنية التحتية، وغيرها من الأدلة الجنائية."
· "في الوقت الحالي، يجب أن يظل التورط الإيراني مجرد فرضية لنسب الهجوم بدلاً من كونه استنتاجاً استخباراتياً."
مقارنة مع هجمات البنية التحتية الحيوية الأخيرة
البعد | حادث ATNS (2026) | هجوم يوروكنترول (2023) | الهجوم السيبراني على موانئ دبي العالمية (2023) | كولونيال بايبلاين (2021) |
جهة التهديد | غير مفصح عنها / داخلي + خارجي | نشطاء سيبرانيون (Killnet) | مالي / برمجيات فدية | مالي (DarkSide) |
الهدف الأساسي | التجسس وتسريب البيانات | تعطيل الخدمة (DDoS) | الابتزاز والتعطيل | الابتزاز |
ناقل الوصول الأولي | مورد / عن بُعد / موظف داخلي | طبقة الويب العامة | بوابة غير مرقّعة | بيانات اعتماد VPN مسروقة |
العبور من تكنولوجيا المعلومات إلى التكنولوجيا التشغيلية | نعم (وصل إلى تكنولوجيا تشغيل الأرصاد) | لا (الويب/تكنولوجيا المعلومات فقط) | جزئي (إيقاف نظام تكنولوجيا المعلومات) | لا (إغلاق استباقي للتكنولوجيا التشغيلية) |
أنظمة التكنولوجيا التشغيلية المتأثرة | دعم الأرصاد الجوية لخدمات الملاحة | لا يوجد | قاعدة بيانات اللوجستيات / المحطات | التكنولوجيا التشغيلية لخط الأنابيب |
النتيجة التشغيلية | تراجع تغذيات الأرصاد الجوية | توقف الموقع الإلكتروني / عمليات يدوية | توقف عمليات الميناء | تعليق خط الأنابيب لمدة 5 أيام |
النتيجة على السلامة | صفر (تم استيعاب عبء العمل) | صفر | صفر | صفر |
تسريب البيانات | مؤكد (IPs صينية وموظف داخلي) | لا | مؤكد | مؤكد |
ملاحظات تحليلية فريدة وغير متداولة بكثرة
ركزت التقارير القياسية بشكل كبير على كلمة "برمجيات فدية". ويكشف التحليل الفني العميق عن عشر رؤى هامة أغفلتها التغطية السائدة:
بنية الأرصاد الجوية التحتية هي ناقل هجوم غير متماثل: تعتمد إدارة الحركة الجوية الحديثة على تغذيات أرصاد جوية رقمية ومؤتمتة (AWOS, METAR, TAF) لحسابات مسارات الرحلات المؤتمتة. اختراق سلامة بيانات الطقس يضطر المراقبين إلى التحقق اليدوي، مما يقلل فوراً من سعة المجال الجوي دون الحاجة للمساس بأنظمة الرادار.
استطلاع ما قبل التأثير مقابل الابتزاز الفوري: يشير وجود أدوات برمجيات الفدية إلى جانب التسريب الصامت إلى أن المهاجم كان في مرحلة "ما قبل التأثير"—يرسم مخطط التكنولوجيا التشغيلية ويسرّب البيانات قبل تنفيذ التشفير المدمر.
خطر التصنيف الخاطئ للتكنولوجيا التشغيلية الطرفية: غالباً ما تصنف المؤسسات مستقبِلات بيانات الطقس على أنها "تكنولوجيا معلومات منخفضة الأهمية" لأنها لا تتحكم في الطائرات مادياً. ومع ذلك، نظراً لأنها تغذي عملية اتخاذ القرار في خدمات الملاحة الجوية بشكل مباشر، فإن فشلها يؤدي إلى تراجع العمليات الحرجة للسلامة.
التقاء التهديد الداخلي مع التسلل السيبراني: يسلط الحدوث المتزامن لسرقة البيانات من الداخل في FAMM والبرمجيات الخبيثة الخارجية للتكنولوجيا التشغيلية في FAPE الضوء على كيفية تفاقم الثغرات الأمنية المادية/الداخلية للمخاطر السيبرانية أثناء الحوادث الحرجة.
نقاط ضعف سلامة التكوين: بمجرد أن تلمس البرمجيات الخبيثة بيئة تكنولوجيا تشغيلية، لا يقتصر التحدي الرئيسي على إزالة الملف الثنائي فحسب، بل في إثبات السلامة المطلقة لملفات تكوين المراقب، ومعايرات أجهزة الاستشعار، ومستويات النظام الأساسية.
بروتوكولات الاستشعار القديمة تفتقر إلى المصادقة: تفتقر محولات التسلسلي إلى إيثرنت وبوابات استشعار الأرصاد الجوية القديمة إلى المصادقة التشفيرية، مما يتيح التلاعب بالبيانات عبر هجمات "الرجل في المنتصف" بمجرد اختراق قطاع التكنولوجيا التشغيلية المحلي.
التكلفة المخفية للإدارة عن بُعد للموردين: تعتمد المطارات الإقليمية على موردين خارجيين لصيانة المساعدات الملاحية وأجهزة استشعار الطقس. ونادراً ما تخضع قنوات الوصول عن بُعد المستمرة لهؤلاء الموردين لفحص انعدام الثقة (Zero-Trust).
تعطيل غير متماثل عبر التشكيك في سلامة البيانات: لا يحتاج المهاجمون إلى تعديل قيم الطقس؛ فمجرد إثارة الشكوك حول صحة البيانات يضطر مديري سلامة الطيران إلى تعليق العمليات المؤتمتة.
فجوة قابلة التوسع في تمارين البدائل اليدوية: في حين يتدرب مراقبو الحركة الجوية على العمليات اليدوية، لا يمكن للمعالجة اليدوية استيعاب الكثافة المرورية الحديثة في ذروتها، مما يخلق تأخيرات متتالية في الرحلات.
انفصال حوكمة الأمن السيبراني وسلامة الطيران: غالباً ما تتعامل الاستجابة للحوادث في قطاع الطيران مع أمن تكنولوجيا المعلومات وأنظمة إدارة سلامة الطيران (SMS) كمجالات منفصلة، مما يؤخر القرارات التشغيلية المشتركة القائمة على المخاطر.
مسارات الهجوم المحتملة إلى التكنولوجيا التشغيلية للطيران
ترسم الفرضيات التحليلية التالية مسارات الدخول المحتملة إلى البيئة التشغيلية لـ ATNS:
[افتراضي / غير مؤكد في هذا الحادث]
المسار 1: شبكة المؤسسة -> المنطقة المعزولة (DMZ) لتكنولوجيا المعلومات/التكنولوجيا التشغيلية -> محطة عمل تكنولوجيا تشغيل الأرصاد الجوية
الإنترنت --> التصيد الاحتيالي / سرقة الاعتمادات --> Active Directory للمؤسسة --> مضيف قفز ثنائي الشبكة --> تكنولوجيا تشغيل الأرصاد الجوية في FAPE
المسار 2: وصول المورد الخارجي -> بوابة الصيانة عن بُعد -> شبكة الاستشعار
كمبيوتر المورد المحمول --> VPN مخترق / AnyDesk --> خادم الوصول عن بُعد --> شبكة تكنولوجيا تشغيل AWOS بالمطار الإقليمي
المسار 3: التعرض المباشر لبوابات الأرصاد الجوية الطرفية
الإنترنت --> موجه طرفي غير مرقّع / بوابة تسلسلية --> خادم بيانات الأرصاد الجوية --> شاشة عرض خدمات الملاحة الجوية
المسار 4: التحرك الجانبي المسهل من الداخل
الوصول المادي للموظف المحلي --> منفذ صيانة محلي / USB --> محطة عمل التكنولوجيا التشغيلية / قناة التسريب
تقييم فرضيات مسار الهجوم
المسار 1: العبور من تكنولوجيا معلومات المؤسسة إلى التكنولوجيا التشغيلية عبر مضيف القفز
مقبول فنياً: مرتفع. مسار شائع لمجموعات أدوات برمجيات الفدية الناشئة في تكنولوجيا المعلومات للانتقال إلى المناطق التشغيلية.
بيانات التتبع المطلوبة: طلبات تذاكر Kerberos في Active Directory، سجلات RDP/SSH بين المنطقة المعزولة لتكنولوجيا المعلومات والتكنولوجيا التشغيلية، معرفات أحداث Sysmon رقم 1 (إنشاء عملية) ورقم 3 (اتصال الشبكة).
الضوابط الدفاعية: التجزئة الدقيقة، المصادقة متعددة العوامل على جميع مضيفي القفز، وتعطيل الثقة عبر المجالات المشتركة.
المسار 2: اختراق بوابة الصيانة عن بُعد لمورد خارجي
مقبول فنياً: مرتفع جداً. غالباً ما تتم صيانة المساعدات الملاحية ومحطات الأرصاد الجوية عن بُعد بواسطة مقاولين دوليين أو إقليميين.
بيانات التتبع المطلوبة: سجلات جلسات VPN، الطوابع الزمنية لمصادقة المورد، حركة مرور C2 الصادرة غير المتوقعة من خوادم قفز المورد.
الضوابط الدفاعية: الموافقة على الوصول في الوقت المناسب (JIT)، تسجيل الجلسات، والقوائم البيضاء الصارمة لعناوين IP.
أثر قطاع الطيران العالمي وسلاسل التبعية
يعد حادث ATNS بمثابة دراسة حالة بالغة الأهمية لمزودي خدمات الملاحة الجوية العالمية (ANSPs) ومغلّقي المطارات.
نقاط الضعف القابلة للانتقال للمشغلين العالميين
مجموعات التكنولوجيا المشتركة: يستخدم مزودو خدمات الملاحة الجوية على مستوى العالم أنظمة إدارة حركة جوية قياسية وبروتوكولات موحدة لدمج الطقس (ICAO IWXXM, TAC). نقاط الضعف في عمليات تكامل الدعم هي نقاط ضعف منهجية على مستوى القطاع.
تبعيات البيانات العابرة للحدود: تتبادل أقاليم معلومات الطيران (FIRs) باستمرار خطط الرحلات ومسارات الرادار وتوقعات الأرصاد الجوية. تؤثر تغذية البيانات المخترقة في إقليم معلومات طيران واحد على إدارة المجال الجوي الدولي المجاور.
تحليل مساحة هجوم التكنولوجيا التشغيلية للطيران
مساحة الهجوم / الأصل | التهديد الأساسي | التعرض الفني | النتيجة التشغيلية | الضابط الوقائي | فرصة الاكتشاف |
أنظمة الطقس المؤتمتة (AWOS) | تزييف البيانات / البرمجيات الخبيثة | محولات تسلسلية/إيثرنت غير مصادق عليها | بيانات رياح/رؤية تالفة تفرض العمليات اليدوية | التوقيع التشفيري للحمولة؛ عزل الشبكة | اكتشاف الشذوذ في حدود بيانات الاستشعار |
بوابات VPN عن بُعد للموردين | سرقة الاعتمادات / الاستغلال | قنوات اتصال للموردين تعمل دائماً وغير مراقبة | جسر مباشر إلى الشبكة الفرعية للتكنولوجيا التشغيلية | المصادقة متعددة العوامل + الموافقة على الوصول في الوقت المناسب (JIT) | ساعات اتصال أو حجم بيانات غير متوقع |
محطات العمل الهندسية (EWS) | نشر برمجيات الفدية / حصان طروادة للوصول عن بعد | واجهات ثنائية الشبكة، أنظمة تشغيل غير مرقّعة | فقدان قدرات تكوين التكنولوجيا التشغيلية | القائمة البيضاء للتطبيقات؛ تعطيل منافذ USB | مراقبة إنشاء العمليات (Sysmon/EDR) |
أنظمة معلومات الطيران (AIM) | سرقة البيانات من الداخل / التلاعب | وصول مستخدم داخلي يتمتع بامتيازات مفرطة | تسريب مسارات الرحلات والسجلات الحساسة | الحد الأدنى من الامتيازات؛ إدارة الوصول المميز (PAM)؛ ضوابط منع تسريب البيانات (DLP) | استعلامات تصدير قاعدة بيانات مفرطة |
أنظمة الاتصالات الصوتية (VCS) | حجب الخدمة | شبكات VoIP / RoIP القائمة على بروتوكول الإنترنت وغير مجزأة | فقدان الاتصالات الصوتية بين المراقب والطائرة | فصل مادي مخصص / فصل عبر شبكات VLAN | تنبيهات شذوذ حجم حركة مرور الشبكة |
مطابقة المعايير والأطر التنظيمية
مطابقة دفاعات التكنولوجيا التشغيلية المطلوبة مع معايير الطيران والأمن السيبراني الدولية القائمة:
مجال الضبط | وثيقة الإيكاو 9985 / أمن الطيران | NIST SP 800-82 Rev 3 / IEC 62443 | التطبيق العملي للتكنولوجيا التشغيلية للطيران |
إدارة المخاطر | وثيقة 9985 القسم 3.2 (تقييم المخاطر) | IEC 62443-2-1 البند 4.2 | إجراء تقييمات مشتركة لمخاطر السلامة السيبرانية (HAZOP + سيبراني). |
رؤية الأصول | وثيقة 9985 القسم 4.1 (تحديد النظام) | NIST SP 800-82 القسم 5.2 | اكتشاف شبكة التكنولوجيا التشغيلية السلبي؛ جرد مؤتمت لأجهزة AWOS/CNS. |
تجزئة الشبكة | إطار العمل الأمني السيبراني للإيكاو | IEC 62443-3-3 متطلبات أمن النظام (SR) 5.2 | فرض تقسيم صارم وفقاً لنموذج بيردو (Purdue)؛ منطقة معزولة (DMZ) للتكنولوجيا التشغيلية بين شبكات تكنولوجيا المعلومات وشبكات خدمات الملاحة. |
الهوية والوصول | EASA Part-IS IS.D.005 | NIST SP 800-82 القسم 6.2 | مصادقة متعددة العوامل قائمة على الأجهزة لجميع عمليات الوصول لصيانة التكنولوجيا التشغيلية؛ إلغاء الحسابات المشتركة. |
سلامة التكوين | وثيقة الإيكاو 9985 الملحق ب | IEC 62443-4-2 SR 7.6 | مراقبة مؤتمتة لسلامة الخطوط الأساسية لخوادم الرادار والطقس. |
البنية الهيكلية الدفاعية للتكنولوجيا التشغيلية للطيران
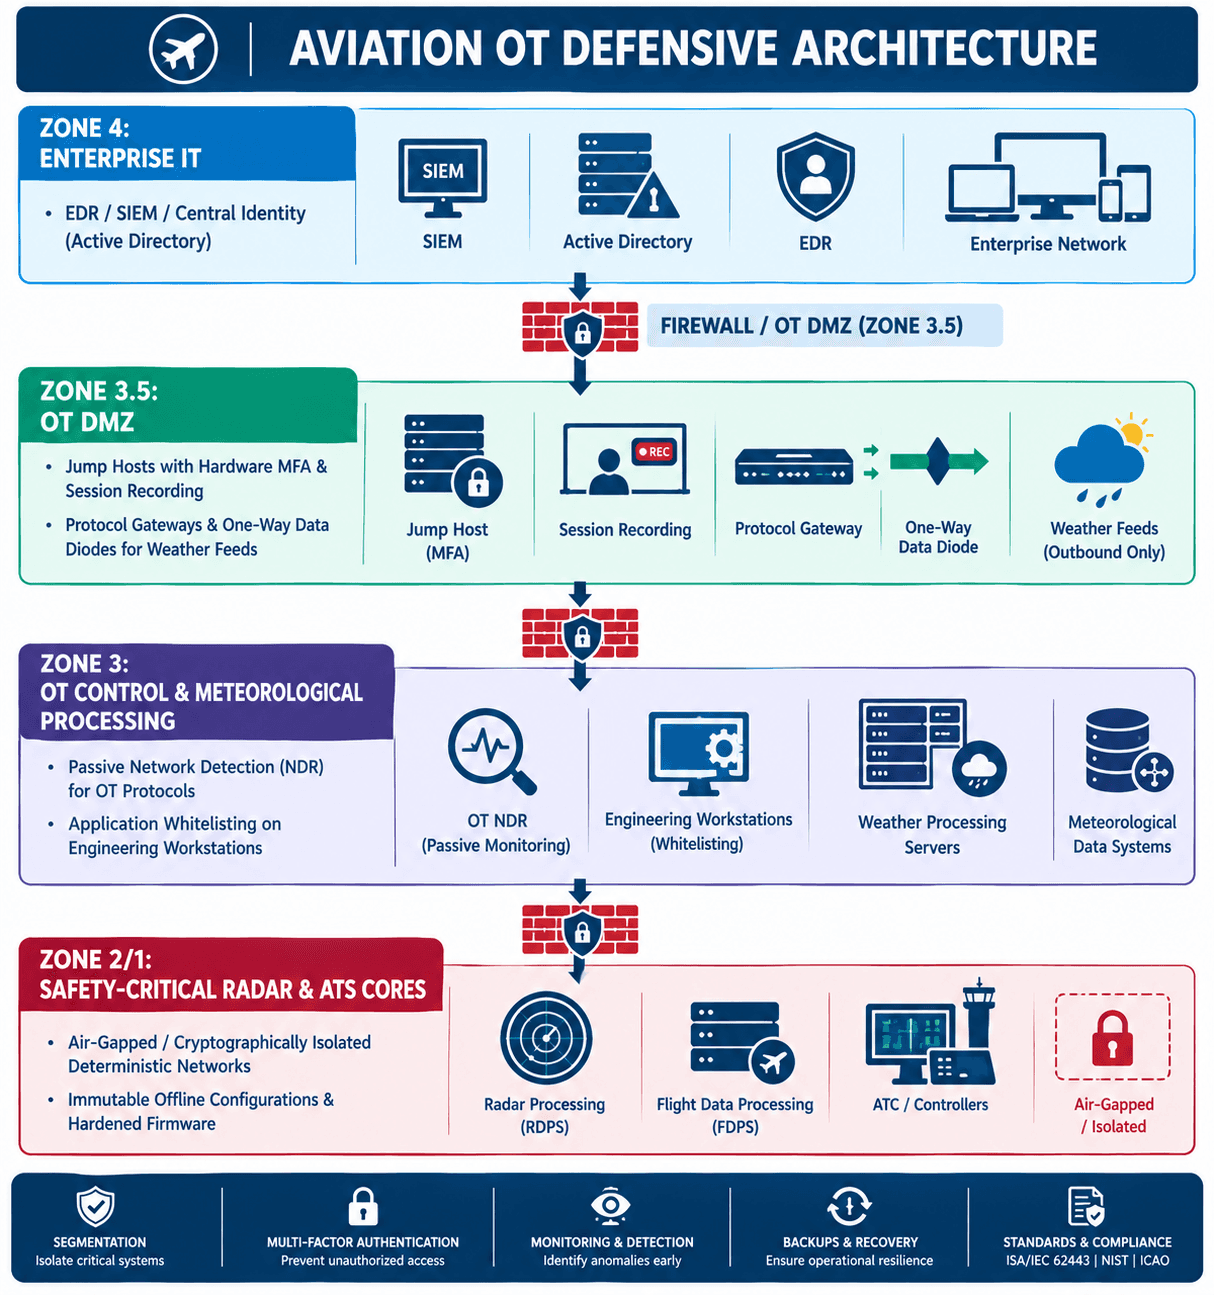
يتطلب الدفاع المرن عن التكنولوجيا التشغيلية للطيران نموذج أمان متعدد الطبقات مصمماً خصيصاً لخدمات الملاحة الجوية:
المكونات الهيكلية الأساسية
صمامات البيانات أحادية الاتجاه (Diodes): نشر صمامات بيانات برمجية أو مادية لدفع بيانات الأرصاد الجوية والرحلات من شبكات التكنولوجيا التشغيلية إلى مستهلكي المؤسسة/الجمهور، مما يمنع العبور الشبكي الوارد.
اكتشاف شبكة التكنولوجيا التشغيلية السلبي (NDR): نشر نقاط مراقبة شبكية غير تداخلية لتحديد بروتوكولات الطيران الأصلية (مثل بيانات رادار ASTERIX، أو بيانات AWOS التسلسلية عبر بروتوكول الإنترنت) دون إدخال زمن انتقال أو مخاطر على الشبكة.
التكوينات الذهبية غير القابلة للتغيير: الاحتفاظ بنسخ احتياطية غير متصلة بالإنترنت وموقعة تشفيرياً لجميع تكوينات خوادم التكنولوجيا التشغيلية، ومنطق PLC/RTU، وصور النظام لتمكين الاستعادة السريعة والموثوقة.
حالات استخدام هندسة الاكتشاف
قواعد اكتشاف عملية لمراكز العمليات الأمنية (SOC) والتكنولوجيا التشغيلية مصممة لبيئات الطيران التشغيلية:
حالة استخدام الاكتشاف 1: وصول غير مصرح به لمضيف القفز من تكنولوجيا المعلومات إلى التكنولوجيا التشغيلية
مصدر بيانات التتبع: سجلات أحداث ويندوز (معرف الحدث 4624 - تسجيل دخول ناجح) على خوادم قفز المنطقة المعزولة للتكنولوجيا التشغيلية.
منطق الاكتشاف: TargetServerName IN (OT_JUMP_SERVERS) AND LogonType = 10 (RemoteInteractive) AND UserNotInGroup ('APPROVED_OT_ENGINEERS')
تحقيق المحلل: التحقق مما إذا كانت هناك تذكرة صيانة نشطة. الاتصال بمكتب عمليات التكنولوجيا التشغيلية لتأكيد الجلسة عن بُعد.
الاستجابة الآمنة للتكنولوجيا التشغيلية: إنهاء جلسة مستخدم مضيف القفز عند طبقة البوابة. لا تقم بإيقاف تشغيل خادم التكنولوجيا التشغيلية الأساسي أو عزله.
حالة استخدام الاكتشاف 2: اتصال صادر غير متوقع من خادم بيانات الأرصاد الجوية
مصدر بيانات التتبع: سجلات جدار الحماية / تدفق الشبكة (NetFlow) من المنطقة المعزولة للتكنولوجيا التشغيلية.
منطق الاكتشاف: SourceIP IN (WEATHER_PROCESSING_SERVERS) AND DestinationIP NOT IN (APPROVED_MET_RECIPIENTS) AND DestinationPort IN (80, 443, 22, 53)
تحقيق المحلل: فحص تنفيذ العمليات على خادم الطقس المصدر (معرف حدث Sysmon رقم 1). تحديد الملف الثنائي الذي يبدأ الاتصالات الخارجية.
الاستجابة الآمنة للتكنولوجيا التشغيلية: حظر عنوان IP الوجهة عند جدار الحماية المحيطي. الحفاظ على تشغيل خادم الطقس المحلي أثناء التحقق من شرعية العملية.
مؤشرات الأداء الرئيسية (KPIs) ومؤشرات المخاطر الرئيسية (KRIs) الموصى بها
مقاييس مصممة لتقييم الوضع الأمني للتكنولوجيا التشغيلية والمخاطر التشغيلية:
فئة المقياس | مؤشر الأداء الرئيسي / مؤشر المخاطر الرئيسي | النطاق المستهدف الموصى به | المنطق التشغيلي |
تعرض الأصول | نسبة أصول التكنولوجيا التشغيلية المدرجة في الجرد النشط | 100% | تمثل نقاط النهاية غير المدارة للتكنولوجيا التشغيلية نقاط دخول غير مراقبة. |
تعرض الأصول | واجهات التكنولوجيا التشغيلية التي يمكن الوصول إليها من الخارج | 0 | عدم وجود تعرض مباشر لشبكات التكنولوجيا التشغيلية على الإنترنت. |
الهوية والوصول | نسبة جلسات إدارة التكنولوجيا التشغيلية التي تستخدم المصادقة متعددة العوامل (MFA) | 100% | يمنع اختراق اعتمادات المصادقة أحادية العامل. |
الوصول عن بعد | نسبة جلسات الوصول عن بُعد للموردين الخاضعة للمراقبة | 100% | يضمن وجود سجل تدقيق كامل لإجراءات الأطراف الثالثة. |
المرونة | تكرار اختبار استعادة الصورة الذهبية للتكنولوجيا التشغيلية | ربع سنوي | يتحقق من القدرة على التعافي من برمجيات الفدية دون الدفع. |
التجزئة | مخالفات حركة المرور غير المصرح بها عابرة المناطق | 0 شهرياً | مؤشر مخاطر رئيسي مرتفع يشير إلى سوء التكوين أو التحركات الجانبية. |
دليل الاستجابة للحوادث
إجراءات استجابة منظمة في مراحل زمنية محددة مصممة خصيصاً لبيئات التكنولوجيا التشغيلية للطيران.
1.0–4 ساعات: الفرز والتحقق من السلامة: الأولوية الفورية: الحفاظ على سلامة الحركة الجوية وعزل التسلل.
التحقق من السلامة التشغيلية مع مشرفي مراقبة الحركة الجوية. تأكيد بقاء قنوات الرادار والراديو الصوتية تعمل بكامل طاقتها.
فرض بروتوكولات البدائل اليدوية لتغذيات أرصاد الطيران إذا كانت سلامة النظام المؤتمت موضع شك.
تنفيذ عزل على مستوى الشبكة لقطاعات التكنولوجيا التشغيلية المخترقة (FAPE) عند طبقة المبدل/جدار الحماية. تحذير: لا تقم بإعادة تشغيل خوادم التكنولوجيا التشغيلية أو إيقاف تشغيلها للحفاظ على أدلة الذاكرة العشوائية (RAM) المتطايرة.
إخطار الجهات التنظيمية الوطنية لسلامة الطيران وفرق الاستجابة لطوارئ الحاسب الآلي الوطنية للأمن السيبراني.
2.4–24 ساعة: الحفظ الجنائي والاحتواء: التركيز: التقاط الذاكرة المتطايرة وتحصين المحيط الأمني.
التقاط الذاكرة المتطايرة (RAM) بالكامل وصور الأقراص من خوادم الطقس المتأثرة ونقاط نهاية EWS باستخدام أدوات جنائية معتمدة للتكنولوجيا التشغيلية.
تجميد جميع حسابات Active Directory النشطة المرتبطة بصيانة الموقع الإقليمي. تدوير جميع بيانات الاعتماد المميزة عبر نطاقات المؤسسة والتكنولوجيا التشغيلية.
إنهاء جميع جلسات VPN والوصول عن بُعد للموردين الخارجيين على مستوى العالم بانتظار المراجعة الأمنية.
إجراء تحليل عميق للسجلات على جدران الحماية الصادرة لتحديد جميع عناوين IP الخارجية المستخدمة للتسريب.
3.24–72 ساعة: تحليل الأسباب الجذرية وهندسة البرمجيات الخبيثة: التركيز: تحديد الناقل وتحديد النطاق.
إجراء هندسة عكسية على ملفات البرمجيات الخبيثة الثنائية المعزولة لتحديد آليات الاستمرار، وقدرات التحرك الجانبي، ومخططات خوادم التحكم (C2).
فحص سجلات استعلامات قاعدة بيانات AIM الداخلية (FAMM) لتحديد حجم مجموعات البيانات الشخصية والتشغيلية المسربة.
تنفيذ عمليات مسح جنائية عبر جميع شبكات التكنولوجيا التشغيلية للمطارات الإقليمية المجاورة باستخدام مؤشرات الاختراق (IoCs) المستمدة من آثار FAPE الرقمية.
4.3–7 أيام: التحقق من التكوين والاستعادة النظيفة: التركيز: إعادة بناء الأنظمة من الخطوط الأساسية الموثوقة.
إعادة بناء خوادم تكنولوجيا تشغيل الأرصاد الجوية المخترقة من الصور الذهبية التشفيرية. لا تحاول "تنظيف" نسخ نظام التشغيل المصابة.
التحقق من سلامة خطوط معايرة أجهزة الاستشعار وبرامج ترجمة البيانات قبل إعادة توصيل شبكات AWOS.
إعادة إدخال تدفقات البيانات المتأثرة بطريقة خاضعة للرقابة والمراقبة بعد التحقق من سلامتها، مع إجراء مقارنة مستقلة بمصادر الأرصاد الجوية الموثوقة حيثما كان ذلك مناسباً تشغيلياً.
5.30 يوماً: مراجعة ما بعد الحادث وتحصين المرونة: التركيز: الدروس المستفادة والترقيات الهيكلية.
إعداد التقارير القانونية والتنظيمية (POPIA) والجنائية النهائية.
نشر صمامات البيانات المادية بين الشبكات الفرعية لمعالجة الأرصاد الجوية وشبكات توزيع المؤسسة.
إجراء تمارين مشتركة للاستجابة لحوادث السلامة السيبرانية تشمل مراقبي الحركة الجوية ومهندسي التكنولوجيا التشغيلية والقيادة التنفيذية.
المخاطر التنفيذية ونموذج الانتشار
يوضح هذا النموذج كيفية انتشار التسلل السيبراني الطرفي عبر طبقات النظام ليؤدي إلى تراجع القدرة التشغيلية:
أسئلة لم تتم الإجابة عليها
يجب على المحققين المستقلين وفرق أمن ATNS الإجابة على هذه الأسئلة الحرجة التي لم تتم الإجابة عليها:
الوصول الأولي وناقل التسلل
ما هي نقطة الدخول المحددة التي تم استخدامها للوصول الأولي إلى شبكة عمليات FAPE؟
هل كان هناك جهاز توجيه طرفي أو بوابة وصول عن بُعد غير مرقّعة ومعرضة مباشرة للإنترنت في FAPE؟
هل نشأ التسلل من بيئة مقاول خارجي مخترقة؟
البرمجيات الخبيثة والتنفيذ الفني
ما هي عائلة البرمجيات الخبيثة أو إطار العمل المحدد الذي كان موجوداً في بيئة تكنولوجيا تشغيل FAPE؟
هل احتوت حمولة البرمجية الخبيثة على قدرات مسح مدمرة، أم أنها اقتصرت على التجسس وتجهيز برمجيات الفدية؟
هل تم تنفيذ البرمجية الخبيثة بامتيازات مسؤول النظام (SYSTEM/Administrator) على مضيفي التكنولوجيا التشغيلية؟
سرقة البيانات والنشاط الداخلي في FAMM
ما هي مجموعات البيانات التشغيلية والشخصية المحددة التي تم تسريبها من منشأة FAMM؟
هل كان النشاط الداخلي في FAMM مرتبطاً فنياً بتسريب خوادم التحكم الخارجية المرصود في FAPE، أم أنهما كانا حادثين متوازيين ومستقلين؟
ما هي بيانات الاعتماد أو أساليب الوصول المادي التي استخدمها الموظفون الداخليون في FAMM؟
هيكلية الشبكة والتحرك الجانبي
كيف مرت حركة المرور بين شبكة تكنولوجيا معلومات المؤسسة وشبكة تكنولوجيا تشغيل الأرصاد الجوية في FAPE؟
هل تمت مشاركة علاقات ثقة نطاق Active Directory بين أنظمة المؤسسة ومحطات عمل التكنولوجيا التشغيلية؟
هل تم فرض تجزئة الشبكة بين منطقة دعم الأرصاد الجوية ومنطقة معالجة الرادار الأساسية/خدمات الملاحة الجوية بشكل صارم بواسطة جدران الحماية؟
بيانات تتبع التسريب وخوادم التحكم (C2)
ما هو الحجم الإجمالي للبيانات التي تم تسريبها إلى عناوين IP التي تقع في الصين؟
ما هو الإطار الزمني المحدد الذي حدث فيه التسريب الصادر قبل اكتشافه؟
هل تم استخدام قنوات بروتوكولات مشفرة (مثل نفق نظام أسماء النطاقات DNS، أو طلبات HTTPS POST) لتجاوز مراقبة الحدود؟
التعافي والنزاهة على المدى الطويل
كيف تحققت الفرق الجنائية لـ ATNS من استئصال البرمجيات الخبيثة تماماً من نقاط نهاية التكنولوجيا التشغيلية؟
ما هو التحقق التشفيري الذي تم إجراؤه لتأكيد عدم تعديل ملفات تكوين التكنولوجيا التشغيلية؟
هل يتم ممارسة إجراءات البدائل اليدوية في المطارات الإقليمية بانتظام في ظل ظروف الكثافة المرورية الكاملة؟
هل خضعت جميع اتصالات الموردين الخارجيين لعمليات تدقيق جنائية شاملة بعد الحادث؟
ما هي الضوابط الفنية التي تم تنفيذها لمنع تسريب البيانات من الداخل عبر المطارات الإقليمية؟
تقييم Shieldworkz النهائي
الإجابة على الأسئلة الاستقصائية الأساسية مباشرة:
ما الذي نعرفه؟ واجهت ATNS حادث بنية تحتية حيوية في موقعين متزامنين ينطوي على تسلل برمجيات خبيثة في شبكة تكنولوجيا تشغيلية تدعم خدمات الأرصاد الجوية في FAPE (مع تسريب مؤكد لعناوين IP صينية) وحادث سرقة بيانات موازٍ بواسطة موظف داخلي في FAMM.
ما الذي لا نعرفه؟ الأدلة العامة غير كافية لتحديد ناقل الوصول الأولي بدقة، أو بصمات البرمجيات الخبيثة المحددة، أو ما إذا كان الموظف الداخلي في FAMM قد عمل بالتواطؤ مع جهات تهديد خارجية.
ما هو الجانب الأكثر أهمية من الناحية الفنية في هذا الحادث؟ نجح التسلل في الوصول إلى شبكة تكنولوجيا تشغيلية (OT) تدعم خدمات الملاحة الجوية، مما يوضح أن شبكات دعم الطيران الطرفية معرضة للعبور والتحرك الجانبي.
ما الذي يكشفه الحادث عن مساحات هجوم التكنولوجيا التشغيلية للطيران؟ تمثل بنية الأرصاد الجوية التحتية للطيران مساحة هجوم غير مراقبة بشكل كافٍ تؤثر مباشرة على السعة التشغيلية لخدمات الملاحة الجوية عند اختراقها.
هل هناك أدلة موثوقة تربطه بإيران؟ لا. تتعارض بيانات التتبع الفنية (التسريب إلى الصين، وسرقة البيانات الخفية) مع الأنماط التشغيلية الإيرانية الموثقة.
ما هي التفسيرات البديلة المتبقية؟ تجسس سيبراني مرتبط بالصين يستهدف البنية التحتية للنقل، أو وسطاء وصول لبرمجيات فدية تجارية، أو تسريب انتهازي من قِبل موظف داخلي.
يمكن للمهاجم الذي يتمتع بامتيازات كافية أن يحاول تعديل معلومات الأرصاد الجوية أو حجبها أو تعطيلها. واعتماداً على النظام المتأثر والبدائل والإجراءات التشغيلية، قد يؤدي هذا التلاعب إلى تراجع سلامة دعم القرار أو تفعيل إجراءات البدائل الاحتياطية.
ما هي الضوابط التي من شأنها كسر سلسلة الهجوم بفعالية أكبر؟ صمامات البيانات أحادية الاتجاه لنقل بيانات الطقس الصادرة، والتقسيم الدقيق والصارم بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية، والمصادقة متعددة العوامل القائمة على الأجهزة لجميع عمليات الوصول الإدارية.
ما الذي يجب على مشغلي الطيران اختباره فوراً؟ العزل الأمني لاتصالات التكنولوجيا التشغيلية للمطارات الإقليمية وسلامة إجراءات البدائل اليدوية في ظل ظروف ذروة الكثافة المرورية.
ما الذي يجب على مسؤولي أمن المعلومات (CISOs) وفرق التكنولوجيا التشغيلية مراقبته بشكل مختلف؟ مراقبة شبكات الدعم التشغيلي غير الرادارية (الطقس، AIM، جدولة الرحلات) بنفس الصرامة المطبقة على تدفقات بيانات الرادار الأساسية.
توضح حالة ATNS مشكلة أمنية محتملة وهامة في التكنولوجيا التشغيلية للطيران: يمكن أن توجد مخاطر سيبرانية ذات عواقب تشغيلية في الأنظمة التي تقع خارج التعريف التقليدي لـ "التحكم الأساسي في الملاحة الجوية"، لا سيما عندما توفر تلك الأنظمة معلومات أو خدمات يعتمد عليها المراقبون. وبالتالي، فإن السؤال الأمني الحرج لا يقتصر ببساطة على ما إذا كان بإمكان المهاجم الوصول إلى الرادار أو نواة معالجة بيانات الرحلات، بل ما إذا كان بإمكانه اختراق سلامة أو توافر أو موثوقية تبعية تعتمد عليها الملاحة الجوية الآمنة والفعالة.
منهجية المصادر والتسلسل الهرمي
تم إعداد هذا التقرير باستخدام تسلسل هرمي صارم لمصادر الاستخبارات:
المستوى 1 (أساسي / رسمي): وثائق المشتريات وطلب تقديم العروض الرسمية لـ ATNS (ATNS/RFQ14/07/2026/27/IT-DIGITAL FORENSIC)، والإفصاحات العامة الرسمية لـ ATNS، وأطر سلامة الطيران الصادرة عن الإيكاو/EASA.
المستوى 2 (ثانوي عالي الجودة): التقارير الفنية الاستقصائية من Dark Reading، وتحليلات معلومات التهديدات المعتمدة لقطاعي الدفاع والطيران، والإفصاحات الموثقة للأمن السيبراني.
المستوى 3 (تكميلي): أبحاث Shieldworkz. يتم التعامل مع ادعاءات نسب الهجوم للموردين كفرضيات غير مؤكدة ما لم تكن مدعومة ببيانات تتبع فنية.
النتيجة | الدليل | الثقة | السبب |
أثرت البرمجيات الخبيثة على بيئة تكنولوجيا تشغيل FAPE | وثائق ATNS | مرتفعة، إذا تم ذكرها صراحة | مصدر أساسي |
تأثر وظيفة دعم الأرصاد الجوية | وثائق ATNS | مرتفعة، إذا تم ذكرها صراحة | مصدر أساسي |
تم تسريب البيانات | أدلة جنائية/سجلات | تحقق | يعتمد على صياغة المصدر |
الوجهة تقع في الصين | أدلة فنية | تحقق | جغرافية عنوان IP لا تعني نسب الهجوم للفاعل |
التحرك الجانبي من تكنولوجيا المعلومات إلى التكنولوجيا التشغيلية | غير مؤكد | منخفضة / غير معروفة | لا يوجد مسار هجوم عام معلن |
تشفير برمجيات الفدية | غير مؤكد | غير معروف | وجود البرمجية الخبيثة لا يعني التشفير |
تورط إيران | لا توجد أدلة فنية لنسب الهجوم | غير مؤكد | فرضية فقط |
فاعل مرتبط بالصين | غير مؤكد | غير معروف | جغرافية الوجهة غير كافية |
الارتباط بين FAMM/FAPE | غير مؤكد | غير معروف | قد تكون حوادث متوازية مستقلة |
اختراق التحكم الأساسي في الملاحة/الرادار | لا توجد أدلة محددة | غير معروف | يتطلب تأكيداً جنائياً |
القراءة المقترحة
تقرير استقصائي حول حادثة مجموعة مطارات مانشستر
أمن التكنولوجيا التشغيلية لمنظومة الطيران بأكملها
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






