

متطلبات هيئة الكهرباء والماء (CEA) للاستجابة للحوادث السيبرانية: كيف يمكن لشركات الطاقة بناء خطة أمنية عملية

فريق شيلدوركز
تمتلك كل مؤسسة لخدمات الكهرباء بالفعل خطة لمواجهة حريق المحولات، أو تعطل الخطوط، أو العواصف التي تؤدي إلى تعطل خطوط التغذية. ومع ذلك، فإن القليل منها لديه خطة للحظة التي تظهر فيها شاشة غرفة التحكم أوامر لم يصدرها أحد، أو يتوقف فيها خادم الأرشيف التاريخي عن الاستجابة بينما يقوم المشغلون بإدارة الأحمال الحية.
هذه الفجوة هي تحديداً ما صُممت لوائح سلطة الكهرباء المركزية (الأمن السيبراني في قطاع الطاقة) لعام 2026 لسدها. وهي اللوائح التي تم الإخطار بها في 31 يوليو 2026، وتدخل حيز التنفيذ في 1 أبريل 2027، حيث تنقل الأمن السيبراني في قطاع الكهرباء في الهند من الإرشادات الاستشارية إلى الالتزام الملزم. وتأتي الاستجابة للحوادث في قلب هذا التحول: من يكتشف، ومن يقرر، ومن يبلغ، وبأي سرعة.
تشرح هذه المدونة ما تعنيه متطلبات الاستجابة للحوادث السيبرانية الخاصة بسلطة الكهرباء المركزية من الناحية العملية لمؤسسات التوليد والنقل والتوزيع. وتستند المدونة إلى حوادث حقيقية من قطاع الطاقة، وتفصل الجداول الزمنية التنظيمية، وتمنح مدراء أمن المعلومات، وفرق العمليات الأمنية، ومدراء المحطات، ومهندسي غرف التحكم هيكلاً واضحاً لبناء خطة استجابة تعمل بفعالية تحت الضغط، وليس فقط على الورق.
لماذا يجب على قائد أمن تكنولوجيا العمليات قراءة هذا المقال تفرض اللوائح مهلة زمنية مدتها ست ساعات لإعداد التقارير على مؤسستك، وتمنح فريق التنسيق الوطني سلطة طلب السجلات الجنائية الرقمية وسجلات الأحداث، وتحمل كبار القادة المسؤولية عن النتيجة. إن خطة الاستجابة التي تظل حبيسة الأدراج، أو التي يفهمها فريق تكنولوجيا المعلومات فقط، لن تصمد عندما يبدأ هذا العد التنازلي. |
لماذا أصبحت الاستجابة للحوادث أولوية تنظيمية في قطاع الطاقة
الكهرباء هي المحرك الأساسي لكل الخدمات الحيوية الأخرى. فالمستشفيات، والسكك الحديدية، ومعالجة المياه، وأبراج الاتصالات، والمصانع تفترض جميعها أن الشبكة ستعمل دائماً. وعندما يصل حادث سيبراني إلى الأنظمة التي تراقب وتتحكم في التوليد أو النقل أو التوزيع، فإن النتيجة لا تقتصر على عناوين الأخبار حول خرق البيانات، بل تتمثل في انقطاع مادي للخدمة، أو حادث سلامة، أو فقدان للرؤية يجبر المشغلين على العمل دون معرفة ما يحدث.
كما أصبحت أنظمة الطاقة أكثر ترابطاً بكثير. حيث أسهمت العدادات الذكية، والوحدات الطرفية عن بعد، وأتمتة المحطات الفرعية، ومنصات إدارة الطاقة، وروابط دعم الموردين في تحسين الكفاءة. ولكنها في الوقت نفسه أدت إلى زيادة عدد المسارات التي يمكن للمهاجم استخدامها للوصول إلى معدات تم تصميمها منذ عقود مع التركيز على الموثوقية فقط، وليس على مواجهة الشبكات المعادية.
تستجيب لوائح سلطة الكهرباء المركزية لهذا الواقع بعدة طرق مهمة. فهي تتطلب سياسة أمن سيبراني موثقة، وخطة لإدارة الأزمات السيبرانية، وسجلاً محدثاً للأصول، ويتم مراجعة كل منها سنوياً على الأقل. كما تدعو اللوائح إلى الفصل بين تكنولوجيا العمليات (الأنظمة التي تتحكم في المعدات المادية) والشبكات العامة أو شبكات الأعمال. وتتطلب مراقبة أمنية على مدار الساعة مقرها الهند. وتفرض عمليات تدقيق سنوية، مع قصر عمل جهة التدقيق نفسها على عامين متتاليين كحد أقصى. وتنشئ نقطة تنسيق وطنية واحدة للحوادث: فريق الاستجابة لطوارئ الحاسب الآلي لقطاع الطاقة (CSIRT-Power).
الاستجابة للحوادث هي المحك الفعلي لكل من هذه المتطلبات. فالسياسة تظهر النية، وسجل الأصول يظهر الوعي، ولكن الاستجابة المدربة جيداً هي الوحيدة التي تثبت القدرة على التحكم والسيطرة.
ما تطلبه لوائح الأمن السيبراني لسلطة الكهرباء المركزية لعام 2026 بشأن الاستجابة للحوادث
الجهات التي تشملها اللوائح
تنطبق اللوائح على الكيانات التي تمتلك أو تدير أو تشغل البنية التحتية لتكنولوجيا العمليات المتصلة بشبكة الطاقة المترابطة، إلى جانب أنظمة تكنولوجيا المعلومات المرتبطة بها. بالنسبة لشركات التوليد، ومحطات التوليد الخاصة، والكيانات التي لديها أنظمة تخزين الطاقة، ينطبق الإطار التنظيمي على المنشآت بقدرة 50 ميجاوات فما فوق. كما تغطي اللوائح بورصات الطاقة ومنصات التداول خارج البورصة بموجب أحكام محددة. وتدخل شركات التوزيع ضمن النطاق، ولم يتم تحديد حد أدنى للقدرة بالنسبة لقطاع التوزيع.
إذا كانت مؤسستك تتعامل مع الشبكة بأي من هذه الطرق، فيجب أن يبدأ التخطيط من الآن. حيث تدخل اللوائح حيز التنفيذ في 1 أبريل 2027، مما يترك نافذة زمنية محدودة لمراجعة البنية الهندسية، وترتيبات الموردين، وعمليات الاستجابة.
لمحة سريعة على الالتزامات الرئيسية للاستجابة للحوادث
المتطلب | ما يعنيه من الناحية العملية | لماذا يكتسب أهمية بالغة |
الإبلاغ خلال ست ساعات | يجب على مدير أمن المعلومات إبلاغ كل من CSIRT-Power و CERT-In بالحوادث السيبرانية في غضون ست ساعات من اكتشافها. | يجب أن تكون عمليات الكشف والفرز والتصعيد سريعة ومتفقاً عليها مسبقاً. |
الإبلاغ عن التخريب خلال 24 ساعة | يجب الإبلاغ عن الحوادث المصنفة كتخريب سيبراني للأنظمة الحيوية في غضون 24 ساعة. | تحتاج الفرق إلى معايير واضحة لتحديد متى يعتبر الحدث تخريباً وليس مجرد عطل فني. |
خطة إدارة الأزمات السيبرانية | خطة مكتوبة تغطي كيفية تعامل المؤسسة مع أي حدث سيبراني خطير، وتتم مراجعتها سنوياً. | يجب تحديد الأدوار والقرارات وجهات الاتصال قبل وقوع الحادث. |
سجل الأصول السيبرانية | سجل محدث لأصول تكنولوجيا المعلومات وتكنولوجيا العمليات. | لا يمكنك تقييم التأثير على أصول لا تعلم بوجودها. |
تعيين مدير أمن معلومات وبديل له | مدير أمن معلومات أول وبديل له، يرفعان تقاريرهما مباشرة إلى رئيس المؤسسة. | يضمن وجود شخص يمتلك دائماً سلطة التصرف والإبلاغ. |
مراقبة على مدار الساعة داخل الهند | مراقبة أمنية مستمرة تتم من داخل الدولة. | لا يمكن أن يعتمد الاكتشاف على ساعات العمل الرسمية أو تسليم المهام لفرق خارج البلاد. |
إتاحة الأدلة والسجلات | يمكن لفريق CSIRT-Power طلب تفاصيل الشبكة، ومعلومات الأصول، وسجلات الأحداث، والملفات الجنائية الرقمية. | يجب حفظ الأدلة وإتاحة استرجاعها، وعدم الكتابة فوقها أثناء عملية التعافي. |
معالجة الثغرات وعمليات التدقيق | إغلاق النتائج ذات الخطورة العالية والحرجة في غضون شهر واحد، والمتوسطة والمنخفضة في غضون ثلاثة أشهر. وتجرى عمليات تدقيق سنوية في دورة تتراوح بين 9 إلى 15 شهراً. | يتم التحقق من جاهزية الاستجابة مقابل فجوات حقيقية وموثقة. |
ملخص للأحكام المتعلقة بالحوادث كما نُشرت في اللوائح الرسمية. يرجى دائماً المطابقة مع النص الرسمي المخصص لنوع الكيان الخاص بك.
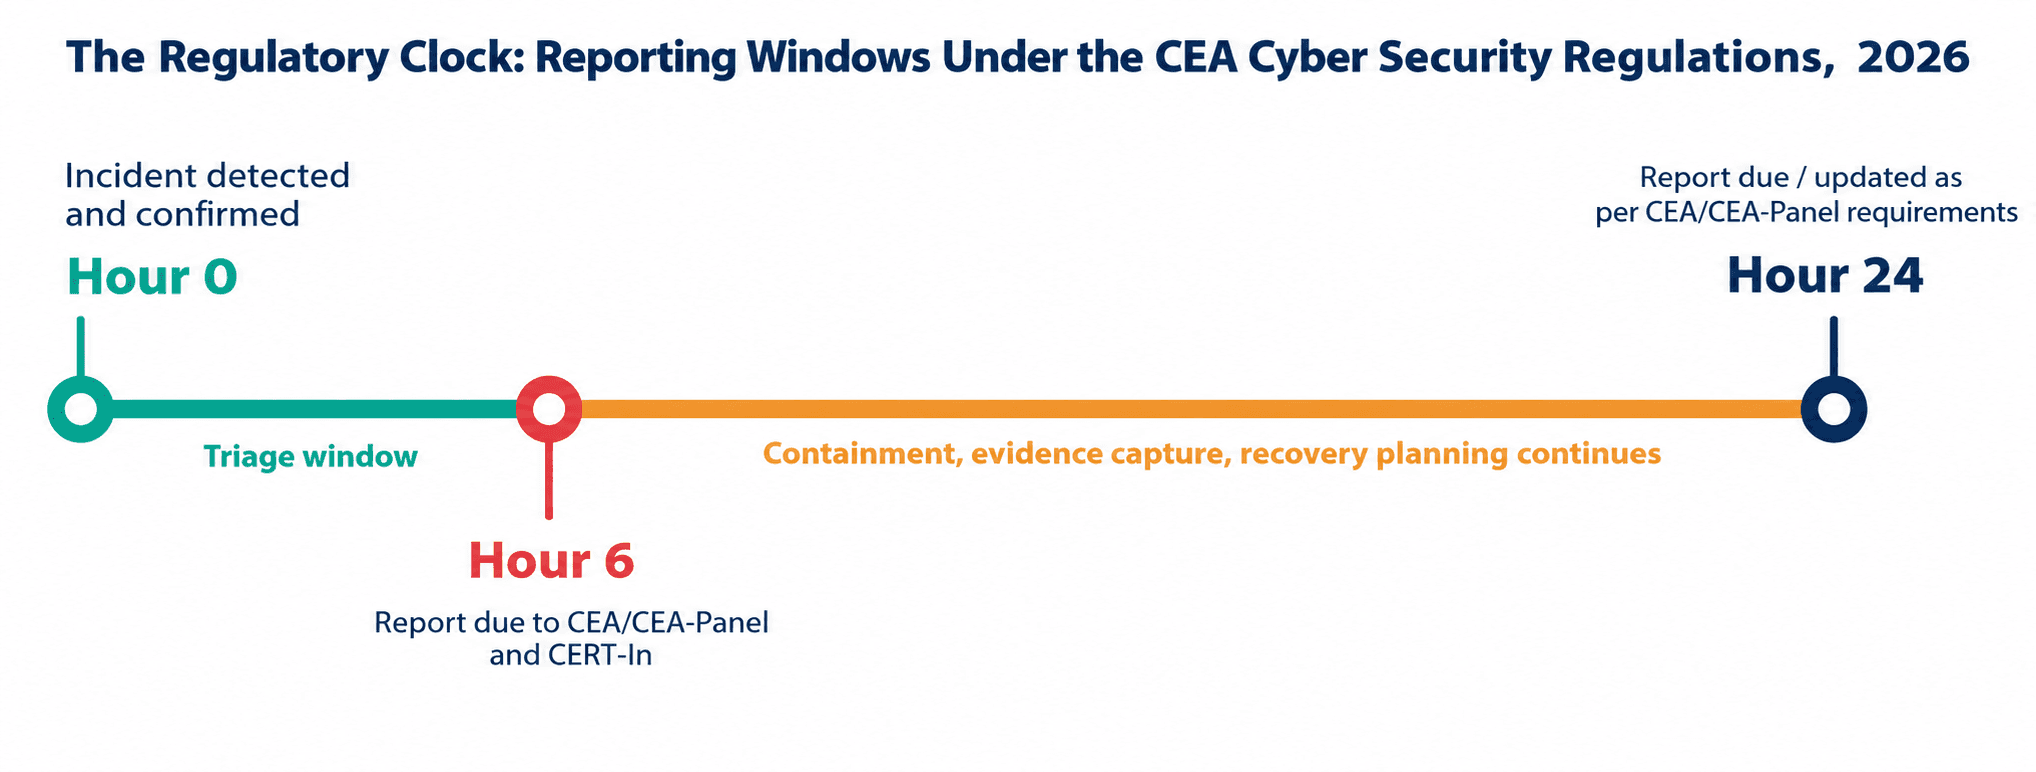
الشكل 1: المهلة الزمنية للإبلاغ بموجب لوائح الأمن السيبراني لسلطة الكهرباء المركزية لعام 2026
دور فريق CSIRT-Power
فريق CSIRT-Power هو فريق الاستجابة لطوارئ الحاسب الآلي لقطاع الطاقة، الذي تم إنشاؤه تحت مظلة وزارة الطاقة كذراع ممتد لفريق CERT-In الوطني. ويتولى الفريق مهمة تنسيق الإبلاغ عن الحوادث والاستجابة لها، وإصدار التنبيهات والتوجيهات، ودعم التقييمات والتمارين الأمنية وأمن سلاسل التوريد. وتعتبر توجيهاته ملزمة للكيانات المشمولة ومورديها.
بالنسبة لفرق مرافق الكهرباء، يغير هذا الأمر طبيعة العلاقة مع السلطات الوطنية. فلم تعد الاستجابة للحوادث مجرد شأن داخلي ينتهي بمكالمة هاتفية اختيارية لاحقاً، بل أصبحت عملية منسقة مع جهة محددة، وجداول زمنية محددة، وتوقعات واضحة بشأن الأدلة المطلوب تقديمها.
دروس مستفادة من حوادث حقيقية في قطاع الطاقة
تكتسب اللوائح أهمية أكبر عندما ترى ما حدث للمؤسسات التي لم تكن لديها خطة استجابة مختبرة. الحوادث الواردة أدناه موثقة على نطاق واسع، ويسلط كل منها الضوء على نقطة إخفاق مختلفة في عملية الاستجابة.
الحادثة | ماذا حدث | درس الاستجابة | الصلة بمتطلبات سلطة الكهرباء المركزية |
هجوم على شبكة توزيع الكهرباء في أوكرانيا (ديسمبر 2015) | تمكن المهاجمون من الوصول إلى أنظمة التحكم في ثلاث شركات توزيع إقليمية وفتح القواطع الكهربائية عن بُعد، مما أدى إلى انقطاع الكهرباء عن حوالي 225,000 مشترك لعدة ساعات في العديد من المناطق. | استطاع المشغلون رؤية الهجوم وهو يحدث لكنهم افتقروا إلى وسائل إيقافه عن بُعد، وقد أنقذت عملية استعادة الخدمة يدوياً الموقف. | يجب التخطيط لإجراءات التشغيل اليدوي وعزل تكنولوجيا العمليات والتدريب عليها. |
هجوم على شبكة نقل الكهرباء في أوكرانيا (ديسمبر 2016) | برمجية خبيثة مصممة لبروتوكولات الشبكة قامت بقطع التيار عن محطة نقل فرعية في كييف، مما تسبب في انقطاع الخدمة لمدة ساعة تقريباً. | أدوات الهجوم يمكن إعادة استخدامها وتكييفها، ووقوع حدث فردي يعد إشارة تحذير وليس حالة معزولة. | يجب أن تساهم التنبيهات الأمنية وتبادل المعلومات الاستخباراتية في تخطيط الاستجابة. |
محاولة هجوم على محطة فرعية (أبريل 2022) | استهدفت نسخة مطورة من برمجية خبيثة لمهاجمة الشبكات محطات فرعية ذات جهد عالٍ في أوكرانيا، وتم اكتشافها وإيقافها قبل أن تتسبب في أي انقطاع. | حال المدافعون المستعدون والتنسيق السريع مع الفرق الوطنية دون وقوع أي تأثير. | التنسيق مع فريق الاستجابة الوطني يمكن أن يحسم النتيجة النهائية. |
اختراقات قطاع الطاقة في الدنمارك (مايو 2023) | تعرضت نحو 22 مؤسسة طاقة دنماركية للاختراق في حملة منسقة، واضطر بعضها للعمل في وضع العزل. | اكتشف مركز مراقبة مشترك للقطاع نمط الهجوم مبكراً وقام بنشر تحذيرات للمؤسسات الزميلة. | وجود هيئة تنسيق وطنية، مثل CSIRT-Power، يضاعف من قيمة كل تقرير يتم تقديمه. |
هجوم برمجيات فدية على خط أنابيب (مايو 2021) | أوقفت شركة كبرى لتشغيل خطوط أنابيب الوقود عملياتها بعد أن ضربت برمجيات الفدية أنظمة الأعمال الخاصة بها، وتوقفت الإمدادات لمدة ستة أيام تقريباً. | أوقف المشغل أنظمة التحكم كإجراء احترازي لعدم قدرته على التأكد من سلامتها وأمنها. | وجود حدود واضحة بين تكنولوجيا المعلومات وتكنولوجيا العمليات يمنح القادة الثقة لمواصلة العمليات. |
هجوم فدية على شركة لتصنيع الألمنيوم (مارس 2019) | فقدت شركة إنتاج عالمية إمكانية الوصول إلى معظم بنية تكنولوجيا المعلومات لديها، وحولت المصانع للتشغيل اليدوي. وقدرت الخسائر بنحو 70 مليون دولار. | حافظ التواصل السريع والشفاف مع الموظفين والعملاء والسلطات على مستويات الثقة. | الاتصال والتواصل هو جزء أساسي من عملية الاستجابة وليس أمراً ثانوياً. |
شبكة إدارية لمحطة نووية (2019) | تم العثور على برمجية خبيثة في الشبكة الإدارية لمحطة طاقة نووية هندية. وأكد المسؤولون النبأ لاحقاً مع الإشارة إلى عدم تأثر أنظمة التحكم. | التأخر في توضيح الحقائق يثير الشكوك العامة ويشكل ضغطاً كبيراً على المشغلين. | التقييم الداخلي السريع والقائم على الحقائق يدعم الإبلاغ في الوقت المناسب. |
الجدول: حوادث موثقة علناً ودروس الاستجابة التي تقدمها لمؤسسات قطاع الطاقة
تبرز هنا ثلاثة محاور رئيسية تكررت في كل الحوادث. أولاً، المؤسسات القادرة على التشغيل يدوياً وعزل الأنظمة بسرعة تعافت بشكل أسرع بكثير. ثانياً، المؤسسات التي عجزت عن تحديد ما إذا كانت أنظمة التحكم قد تأثرت أم لا، اختارت غالباً إيقاف التشغيل بالكامل، مما كلفها أكثر بكثير من الاختراق نفسه. ثالثاً، الكيانات المتصلة بهيئة تنسيقية تتبادل المعلومات الاستخباراتية كسبت وقتاً ثميناً، والوقت هو أثمن مورد في أي حادث أمني.
المخاطر والتحديات التي تواجهها المرافق اليوم
معرفة ما تتطلبه اللوائح هو الجزء السهل، أما جعلها تعمل بفعالية عبر المحطات الفرعية، ومراكز التحكم، وفرق الموردين، والفرق الميدانية فهو الأمر الأكثر صعوبة. وهذه هي التحديات التي نواجهها بشكل متكرر.
1. مهلة الست ساعات وتداخل المسؤوليات
تعرف العديد من المؤسسات من يقوم بتشغيل الأدوات الأمنية، لكن القليل منها يعرف من يتخذ القرار بأن الحدث يشكل حادثاً يستوجب الإبلاغ، ومن يصيغ التقرير، ومن يوافق عليه، ومن يرسله. وعندما تظل هذه الخطوات دون تحديد مسؤولية واضحة، تضيع الساعتان الأوليان في النقاشات. مهلة الست ساعات تبدو كافية إلى أن يقع حادث في الساعة الثانية صباحاً خلال عطلة نهاية الأسبوع.
2. تصادم قرارات السلامة مع القرارات الأمنية
في شبكات المكاتب والشركات، تكون ردة الفعل التلقائية هي فصل الجهاز المصاب. أما في محطة الطاقة أو المحطة الفرعية، فإن فصل الجهاز الخاطئ قد يتسبب في إيقاف وحدة بأكملها، أو حظر وظائف الحماية، أو حجب الرؤية عن المشغل في شبكة الطاقة. السؤال هنا ليس فقط ما هو الإجراء الأمني الأكثر أماناً، بل ما هو الإجراء الأكثر سلامة للأفراد والمعدات والإمدادات.
لذلك، يجب أن تمنح خطط الاستجابة قادة العمليات دوراً رسمياً في اتخاذ القرار، مع صلاحية تحديد متى يكون العزل آمناً ومتى يشكل خطورة.
3. محدودية الرؤية والمراقبة في شبكات التحكم
صُممت معظم شبكات التحكم القديمة دون وضع المراقبة في الحسبان. فالبروتوكولات القديمة، والأجهزة غير المدارة، والروابط التسلسلية تترك نقاطاً عمياء. وإذا كنت لا تستطيع مراقبة حركة البيانات بين مركز التحكم والوحدة الطرفية، فلن تتمكن من تأكيد ما إذا كان العطل ناتجاً عن مرحل تالف أو أمر تحكم تم التلاعب به. جودة الاكتشاف تحدد مباشرة جودة الإبلاغ.
4. مسارات الموردين والوصول عن بُعد
غالباً ما يحتفظ موردو المعدات وشركاء الخدمة بإمكانية الوصول عن بُعد لتقديم الدعم الفني. وأثناء وقوع أي حادث، تمثل هذه الروابط نقطة دخول محتملة للمخاطر وطوق نجاة في الوقت ذاته. وبدون عملية موثقة لمراجعة أو تقييد أو تعليق وصول الموردين مؤقتاً، تضطر الفرق لاتخاذ هذه القرارات تحت ضغط شديد. كما تضع اللوائح الجديدة المسؤولية على عاتق الموردين، مما يعني ضرورة أن تعكس العقود وترتيبات الدعم واجبات الاستجابة للحوادث.
5. فقدان الأدلة الرقمية أثناء عمليات الاستعادة
الضغط لاستعادة الطاقة يكون هائلاً ومبرراً، ولكن إعادة بناء خادم، أو مسح محطة عمل، أو إعادة ضبط وحدة تحكم قد يدمر الأدلة الحيوية اللازمة لفهم ما حدث والإجابة على طلبات فريق CSIRT-Power. وبدون وجود قاعدة تحدد ما يجب التقاطه وحفظه من بيانات قبل بدء عملية الاستعادة، فإن السجلات القيمة ستتلاشى وتضيع.
6. الفجوة بين تكنولوجيا المعلومات (IT) وتكنولوجيا العمليات (OT)
تفكر فرق أمن تكنولوجيا المعلومات بمنطق السرية وتثبيت التحديثات، بينما يفكر مهندسو تكنولوجيا العمليات بمنطق التوفر والسلامة ووقت التشغيل المستمر. كلا المنظورين صحيح، لكن نادراً ما يتم دمجهما في خطة مشتركة واحدة. واختلاف المصطلحات والأدوات وقنوات الإبلاغ يمكن أن يحول حدثاً بسيطاً يمكن السيطرة عليه إلى استجابة بطيئة ومشتتة.
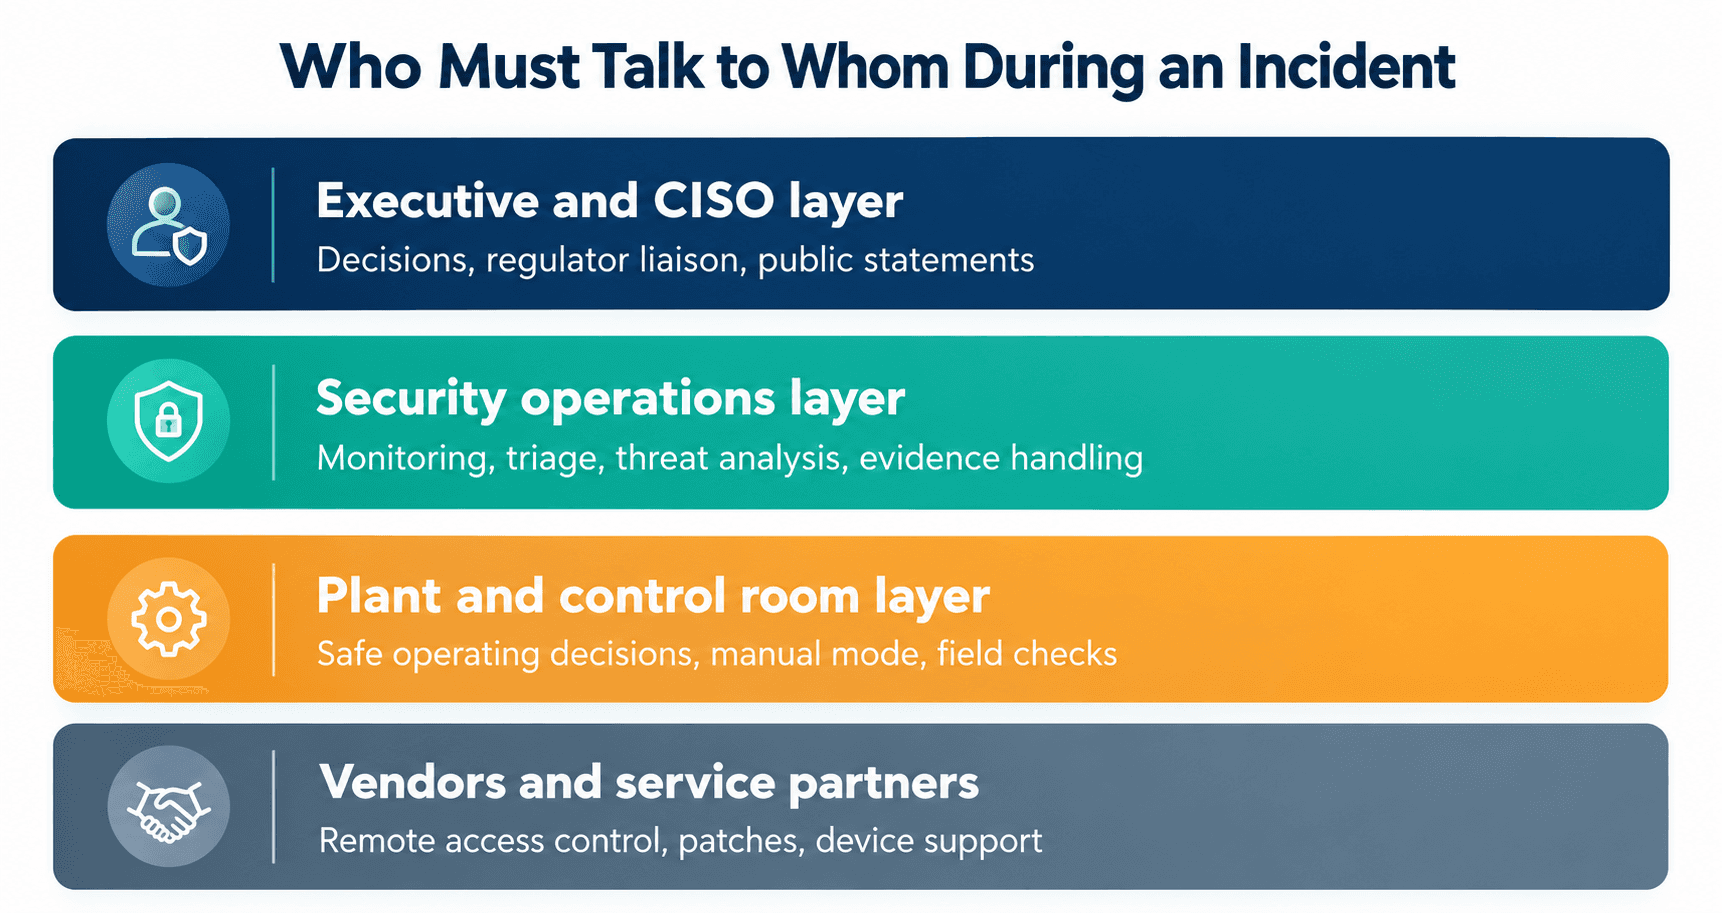
الشكل 2: يجب أن تعرف كل طبقة دورها بدقة قبل وقوع أي حادث
بناء خطة استجابة عملية للحوادث لعمليات قطاع الطاقة
لا تكون خطة الاستجابة مفيدة إلا إذا كان بإمكان شخص منهك اتباع خطواتها بسهولة في الساعة الثالثة صباحاً. وتقدم الخطوات السبع أدناه هيكلاً واضحاً دون تعقيد إضافي.
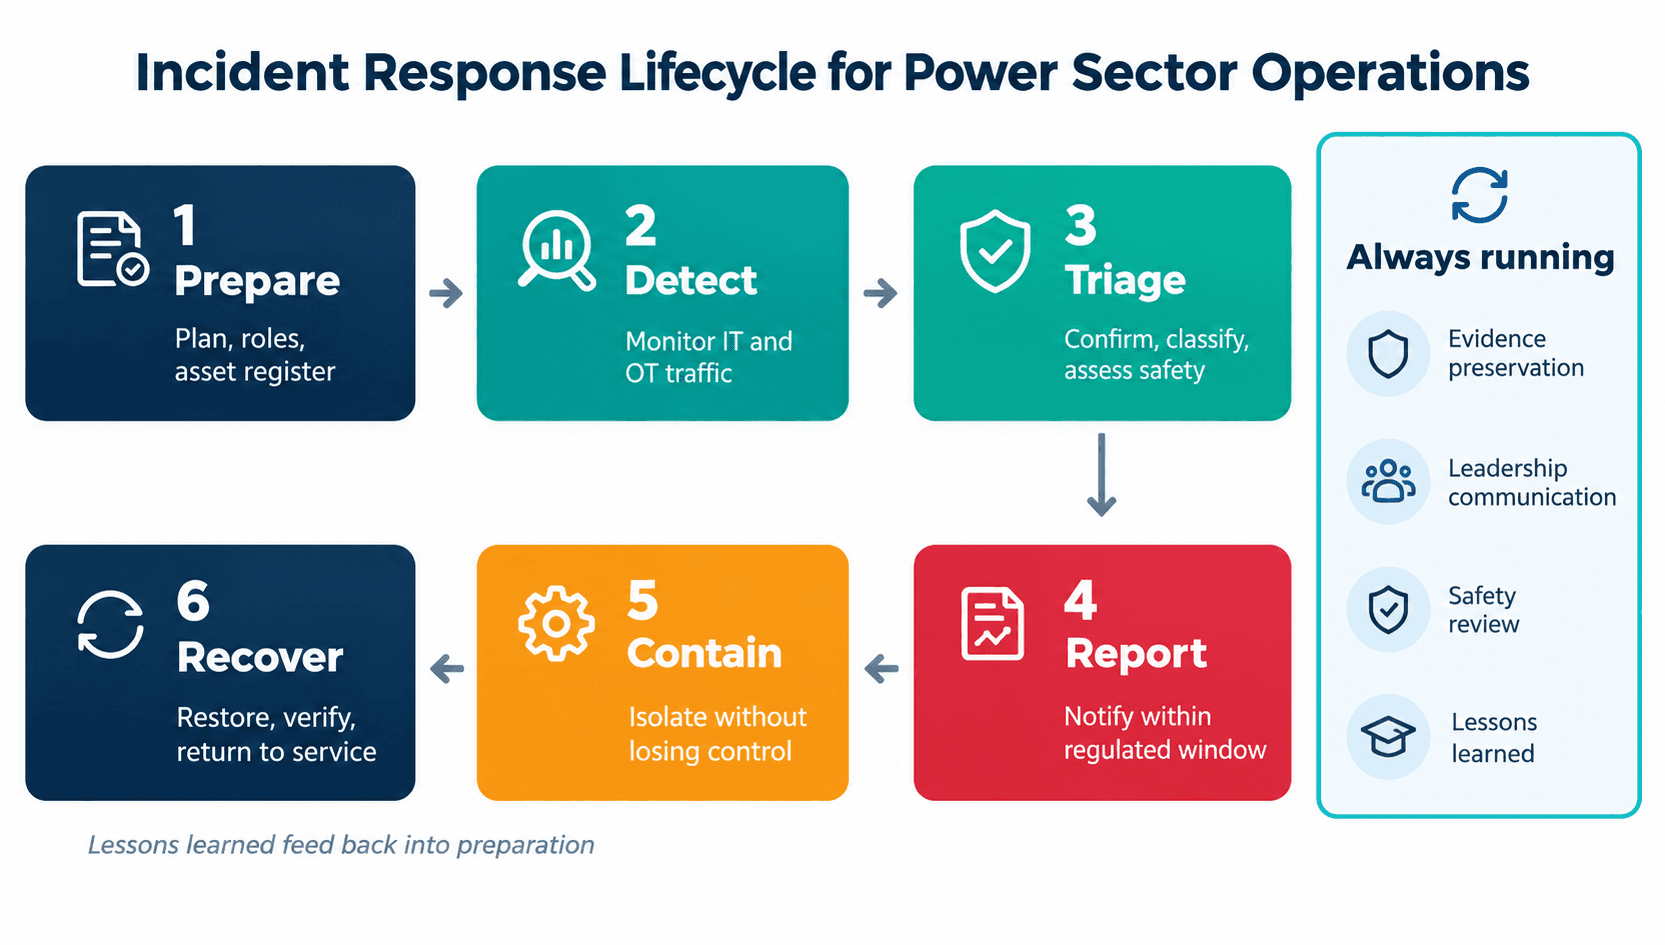
الشكل 3: منظور دورة حياة الاستجابة من التحضير إلى التعافي
الخطوة 1: تحديد ما يعد حادثاً، ومدى خطورته
ابدأ بالاتفاق على مستويات التصنيف. فوجود مقياس مشترك لشدة الخطورة يلغي التخمين ويسرع عملية اتخاذ القرارات بشأن من يجب الاتصال به وما يجب الإبلاغ عنه.
المستوى | مثال لحالة واقعية | الأطراف المعنية | إجراء الإبلاغ |
المستوى 1: منخفض | حظر رسالة بريد إلكتروني احتيالية، محاولات تسجيل دخول فاشلة في نظام الأعمال. | محلل مركز العمليات الأمنية (SOC)، فريق تكنولوجيا المعلومات | التسجيل والمراقبة |
المستوى 2: متوسط | برمجية خبيثة على كمبيوتر محمول للشركة، محاولة تسجيل دخول مشبوهة من مورد. | رئيس مركز الـ SOC، جهات اتصال تكنولوجيا المعلومات والعمليات | التقييم الفوري والتحضير لتقرير محتمل |
المستوى 3: مرتفع | أوامر غير متوقعة أو جهاز غير معروف على شبكة التحكم، برمجية فدية على خادم إشرافي. | مدير أمن المعلومات، رئيس المحطة أو غرفة التحكم، قائد الاستجابة للحوادث | التعامل كحدث يستوجب الإبلاغ، وبدء مهلة الست ساعات |
المستوى 4: حرج | تأكيد فقدان السيطرة أو التلاعب بالأنظمة الحيوية، اشتباه في عملية تخريب. | رئيس المؤسسة، مدير أمن المعلومات، العمليات، الشؤون القانونية، الاتصالات | الإبلاغ الفوري، وتقييم معايير التخريب لمهلة الـ 24 ساعة |
الجدول: نموذج لمصفوفة تحديد مستويات الخطورة يمكن تكييفه لكل مؤسسة
أياً كانت المستويات التي تختارها، حدد بوضوح نقطة انطلاق المهلة الزمنية للإبلاغ. هل تبدأ عند التنبيه الأول، أم عند أول مراجعة للمحلل، أم بعد تأكيد التأثير الفعلي؟ فالغموض في هذه النقطة يعد من أبرز مصادر مخاطر عدم الامتثال.
الخطوة 2: الاكتشاف والفرز عبر البيئتين
يجب ألا تتوقف جهود الاكتشاف عند جدار الحماية الفاصل بين شبكة الأعمال وشبكة التحكم. بل يجب أن تشمل المراقبة الأمنية حركة البيانات في مناطق تكنولوجيا العمليات، وجلسات الوصول عن بُعد، والتغييرات في إعدادات وحدات التحكم، والسلوكيات غير المعتادة لمحطات عمل الهندسة. بعد ذلك، تطرح عملية الفرز ثلاثة أسئلة عملية: ما هي الأصول المتأثرة؟ هل من الآمن مواصلة التشغيل؟ هل يمكن أن ينتشر هذا التهديد؟
• اعرف أصولك جيداً: احتفظ بسجل نشط ومباشر للأصول حتى يتمكن المحللون من الرؤية الفورية لدور الأصل المتأثر وما يعتمد عليه من وظائف.
• رسم خريطة العمليات وليس الأجهزة فقط: قدم لفريق الأمن توصيفاً بلغة مبسطة لكل عملية تشغيلية، حتى يمكن قراءة وفهم التنبيهات الواردة من توربين أو خط تغذية في سياقها الصحيح.
• تحديد محفزات السلامة: حدد بدقة الحالات والظروف التي تتطلب إشراك مشرف غرفة التحكم على الفور.
الخطوة 3: التصعيد والتواصل وفق جدول زمني
التصعيد الفعال يتسم بالسرعة والقابلية للتنبؤ، بينما يعتمد التصعيد الضعيف على العلاقات الشخصية. قم بإنشاء مخطط اتصال يوضح الأسماء، والبدلاء، وأرقام التواصل خارج ساعات العمل الرسمية. واربط ذلك بجدول زمني للتواصل والاطلاع، مثل تزويد الإدارة بتحديث كل 60 دقيقة خلال حوادث المستوى 3 أو 4، حتى لو لم يطرأ أي جديد للإبلاغ عنه.
قم بإعداد قوالب جاهزة مسبقاً للتقارير الموجهة لـ CSIRT-Power و CERT-In، والتحديثات الإدارية الداخلية، والبيانات الموجهة للجمهور أو العملاء، والتعليمات الخاصة بالفرق الميدانية. فالقوالب الجاهزة تزيل عبء الصياغة تحت الضغط وتقلل من احتمالية تضارب المعلومات.
الخطوة 4: الاحتواء دون فقدان السيطرة
الاحتواء في بيئة تشغيل الطاقة هو قرار مشترك يتخذه مسؤولو الأمن والعمليات معاً. وتساعد أدلة العمل المعتمدة مسبقاً في ذلك؛ على سبيل المثال: ما هي أجزاء الشبكة التي يمكن عزلها دون التأثير على أنظمة الحماية؟ ما هي روابط الاتصال عن بُعد التي يمكن تعليقها؟ ما هي الوظائف التي يمكن للمشغلين تشغيلها يدوياً، ولأي مدة؟
تدرب على هذه الخيارات مع الأشخاص المعنيين باتخاذها؛ فدليل العمل الذي لم يره المشغلون قط لن يتم استخدامه وقت الأزمة.
الخطوة 5: حفظ الأدلة قبل بدء عملية الاستعادة
اجعل حفظ الأدلة خطوة مكتوبة وموثقة، مع تحديد مسؤول مباشر عنها، على أن تُنجز هذه الخطوة أو يتم التنازل عنها بقرار واعٍ قبل البدء في إعادة بناء الأنظمة. كحد أدنى، يجب التقاط وحفظ:
بيانات حركة الشبكة الملتقطة وسجلات جدار الحماية من وقت الحدث.
سجلات النظام والتحقق من الهوية من الخوادم ومحطات العمل المتأثرة.
نسخ من إعدادات وحدات التحكم وملفات المشاريع، قبل التغييرات وبعدها.
سجلات الوصول عن بُعد، بما في ذلك جلسات عمل الموردين.
سجل زمني موثق بالقرارات المتخذة، والإجراءات، ومن قام بها.
يدعم هذا السجل متطلبات فريق CSIRT-Power، والمراجعات الداخلية، ومناقشات التأمين، وأي متابعات قانونية أو تنظيمية لاحقة.
الخطوة 6: التعافي بطريقة خاضعة للرقابة والتحقق
عملية التعافي تتجاوز مجرد إعادة تشغيل الأجهزة. إنها تعني الاستعادة من نسخ احتياطية موثوقة وسليمة، والتحقق من أن وحدات التحكم تعمل بالمنطق المعتمد، والتأكد من إعادة تعيين الحسابات وبيانات الاعتماد، والمراقبة اللصيقة بحثاً عن أي مؤشرات تدل على بقاء المتسلل في الشبكة. ويجب تضمين معايير العودة للخدمة المعتمدة والموقعة من إدارة العمليات.
اختبر النسخ الاحتياطية بانتظام، بما في ذلك النسخ غير المتصلة بالإنترنت (offline) لبرامج وحدات التحكم وإعدادات أجهزة الشبكة. فالنسخة الاحتياطية التي لم يتم اختبار استعادتها قط تظل مجرد أمنية وليست أداة حماية فعلية.
الخطوة 7: التعلم، التوثيق، والتطوير المستمر
أجرِ مراجعة موضوعية خالية من إلقاء اللوم في غضون أسبوعين من الحادث. وسجل ما نجح في الاختبار، وما تسبب في إبطاء العمل، وما هي القرارات التي افتقرت إلى الصلاحيات أو المعلومات الكافية. وقم بدمج هذه النتائج في خطة الأزمات، وقواعد المراقبة، وترتيبات الموردين، والتدريب. وتتطلب اللوائح مراجعة دورية لخطة إدارة الأزمات، وتعد الحوادث والتمارين الحقيقية أفضل مصدر للتحديثات البناءة والمؤثرة.
الاستجابة لحوادث تكنولوجيا المعلومات وتكنولوجيا العمليات: أين يجب أن يختلف الأسلوب
غالباً ما تحاول الشركات توسيع نطاق خطة الاستجابة الخاصة بتكنولوجيا المعلومات لتشمل أنظمة التحكم والمصانع، ونادراً ما ينجح هذا التوجه. يوضح الجدول أدناه لماذا تبرز الحاجة إلى نهج مشترك ومتكامل.
العامل | الاستجابة النمطية لتكنولوجيا المعلومات (IT) | الاستجابة لتكنولوجيا العمليات (OT) في قطاع الطاقة |
الأولوية القصوى | حماية البيانات واستعادة الخدمات | حماية الأفراد والمعدات واستمرارية الإمداد بالكهرباء |
العزل | فصل الأجهزة المتأثرة بسرعة | تقييم تأثير الفصل على السلامة والحماية أولاً قبل التنفيذ |
التحديث وإعادة البناء | تطبيق التحديثات والترقيعات الأمنية على وجه السرعة | الاختبار أولاً، وجدولة التنفيذ بالتزامن مع فترات التوقف المخططة والصيانة |
الأدوات | أدوات حماية الأجهزة الطرفية والشبكات القياسية | مراقبة سلبية ذكية تفهم البروتوكولات ولا تتسبب في إزعاج أو تعطيل الأجهزة |
صلاحية اتخاذ القرار | قيادة تكنولوجيا المعلومات والأمن السيبراني | قرار مشترك يجمع بين قيادة الأمن وإدارة غرفة التحكم والمحطة |
اختبار التعافي | التطبيق يعمل والبيانات سليمة | استقرار العملية التشغيلية، والتحقق من وظائف الحماية، وأمان التشغيل |
دور الموردين | تذاكر الدعم الفني وتحديثات البرامج | عنصر أساسي غالباً في استعادة إعدادات الأجهزة وإعادة تهيئتها |
الجدول: لماذا يحقق وجود خطة مشتركة وموحدة نتائج أفضل مقارنة بوجود أدلة عمل منفصلة لتكنولوجيا المعلومات والعمليات
كيف تراجع خطة إدارة الأزمات السيبرانية لديك
إذا كان لديك بالفعل خطة لإدارة الأزمات، فإن المراجعة الهيكلية هي أسرع طريقة لمعرفة مدى جاهزيتك. استخدم الأسئلة أدناه كقائمة مرجعية أساسية للبدء، وأشرك كلاً من فرق الأمن والعمليات في تقييم الإجابات.
هل يستطيع شخص محدد بالاسم في أي وردية تشغيل اتخاذ القرار بأن الحدث يستوجب الإبلاغ خلال الساعة الأولى؟
هل تحدد الخطة بوضوح صلاحيات وبيانات الاتصال لمدير أمن المعلومات والبديل المعين له؟
هل تتطابق قوالب التقارير المجهزة مع البيانات التي يتوقع أن يطلبها فريق CSIRT-Power وفريق CERT-In؟
هل توجد إجراءات مكتوبة للتشغيل اليدوي لكل عملية حيوية، وهل تدرب المشغلون عليها فعلياً؟
هل توجد قاعدة واضحة لتعليق أو تقييد وصول الموردين عن بُعد أثناء وقوع أي حادث؟
هل يتم الاحتفاظ بسجلات الأحداث الخاصة بشبكات التحكم لفترة كافية، وهل يمكن استرجاعها بسرعة عند الحاجة؟
هل شارك القادة وموظفو غرف التحكم في تمرين مشترك واحد على الأقل خلال العام الماضي؟
هل تتطابق الخطة مع السجل الحالي للأصول والمخططات الهندسية المحدثة للشبكة؟
أي سؤال تكون إجابته بنعم مترددة يستحق الاهتمام الفوري. ونظراً لأن اللوائح تفرض مراجعة سنوية لخطة الأزمات، فيجب أن تكون عملية المراجعة نفسها مجدولة، ومحددة المسؤولية، وموثقة بالكامل.
خارطة طريق عملية للوصول للامتثال في أبريل 2027
مع دخول اللوائح حيز التنفيذ في 1 أبريل 2027، فإن وضع خطة على مراحل يضمن واقعية الجهود المبذولة وقابليتها للتطبيق. وفيما يلي تسلسل زمني مقترح لمرفق خدمات متوسط الحجم، ويمكنك تعديل الأوقات بما يتناسب مع طبيعة بيئتك.
المرحلة | الأنشطة الرئيسية | المخرجات والنتائج |
الشهور 1 إلى 2: التقييم | رسم خرائط الأصول الحالية واتصالات الشبكة، مراجعة خطة الأزمات الحالية وعملية الإبلاغ المتبعة، وتحديد مسارات وصول الموردين. | قائمة فجوات واضحة مرتبة حسب درجة الخطورة ومدى صلتها بالمتطلبات التنظيمية. |
الشهور 3 إلى 5: التصميم | تحديد مستويات الخطورة، ومحفزات الإبلاغ، والأدوار، والقوالب؛ تصميم نطاق المراقبة الأمنية لمناطق تكنولوجيا العمليات؛ ووضع قواعد حفظ الأدلة. | إطار معتمد للاستجابة وخطة مراقبة واضحة ومحددة. |
الشهور 6 إلى 8: البناء | نشر أو توسيع نطاق المراقبة، تقسيم الشبكات وتجزئتها عند الحاجة، تحديث عقود الموردين وضوابط الوصول، وصياغة أدلة العمل التفصيلية. | قدرات تشغيلية فعالة للاكتشاف والاحتواء. |
الشهور 9 إلى 10: الاختبار | إجراء تمارين محاكاة نظرية (tabletop) مع القادة والمسؤولين، إجراء تدريبات فنية عملية مع المشغلين، واختبار استعادة النسخ الاحتياطية. | أدلة ملموسة على الجاهزية وخطة استجابة مطورة ومحدثة. |
الشهور 11 إلى 12: الاستعداد للامتثال | استكمال الاستعدادات لعمليات التدقيق، وضع اللمسات النهائية على التوثيق، تدريب الموظفين والبدلاء، وتأكيد مسار تدفق الإبلاغ من البداية للنهاية. | عمليات تشغيلية جاهزة للتدقيق والامتثال الكامل قبل تاريخ 1 أبريل 2027. |
الجدول: نموذج لمسار يمتد على مدار اثني عشر شهراً للانتقال من التقييم إلى الجاهزية التامة للتدقيق
أفضل الممارسات التي تضمن نجاح خطط الاستجابة
إشراك فرق العمليات مبكراً: ادعُ مدراء المحطات ومسؤولي غرف التحكم للمشاركة في التخطيط من اليوم الأول. فالخطط التي تكتبها فرق الأمن بمفردها تميل غالباً للفشل والتجاهل على أرض الواقع في مواقع التشغيل.
التدريب والممارسة بانتظام: تكشف جلسات المحاكاة النظرية عن غياب الصلاحيات، وتداخل المسؤوليات، والجداول الزمنية غير الواقعية. احرص على إجراء تدريب واحد سنوياً كحد أدنى وتدريب آخر بعد أي تغيير رئيسي في الأنظمة.
إدراج الموردين في الخطة: عامل الموردين كجزء لا يتجزأ من فريق الاستجابة الخاص بك. حدد بدقة من سيتصلون به، وبأي سرعة يستجيبون، وما هي الأدلة الفنية التي يمكنهم تقديمها لدعم التحقيق.
تخطيط الاتصالات بعناية فائقة: قرر مسبقاً من الذي سيتحدث وبأي لغة ومضمون للموظفين، والعملاء، والجهات التنظيمية، ووسائل الإعلام. فالرسائل المتسقة تمنع انتشار الشائعات وتحمي مصداقية المؤسسة.
استخدام معلومات التهديدات عملياً: قم بتحويل التنبيهات والتحذيرات الواردة من الفرق الوطنية إلى عمليات فحص واختبار محددة وموجهة داخل بيئة العمل الخاصة بك.
قياس زمن الاستجابة بدقة: تتبع وقياس الوقت المستغرق للاكتشاف والتصنيف والإبلاغ عن أي حادث خلال التمارين والتدريبات، واعمل على تحسين هذه الأرقام في كل دورة تدريبية.
الاستعداد لظروف العمل دون اتصال بالإنترنت: احتفظ بنسخ ورقية مطبوعة من قوائم الاتصال، وأدلة العمل، ومخططات الشبكة الرئيسية. ففي حال توقف الأنظمة تماماً عن العمل، يجب أن تظل الخطة متاحة وقابلة للقراءة.
كيف تدعم Shieldworkz المؤسسات
تركز Shieldworkz على أمن تكنولوجيا العمليات ونظم التحكم الصناعي لقطاعات الطاقة، والمرافق الخدمية، والتصنيع، وغيرها من قطاعات البنية التحتية الحيوية. وتجمع فرقنا بين الفهم الهندسي المتعمق والخبرة الأمنية التخصصية، لضمان أن تعكس خطط الاستجابة الطريقة الفعلية التي تعمل بها المحطات والشبكات على أرض الواقع. ويشمل دعمنا عادة ما يلي:
تقييم الجاهزية للامتثال التنظيمي: مراجعة هيكلية متكاملة لمؤسستك لقياس مدى مواءمتها مع متطلبات الاستجابة للحوادث، وإدارة الأزمات، وأحكام الإبلاغ الواردة في لوائح الأمن السيبراني لسلطة الكهرباء المركزية لعام 2026، مع تقديم قائمة إجراءات واضحة ومرتبة حسب الأولوية.
رؤية ومراقبة الأصول والشبكات: اكتشاف ورسم خرائط أصول تكنولوجيا المعلومات وتكنولوجيا العمليات، واتصالات الشبكة، ومسارات الوصول عن بُعد لبناء سجل أصول نشط ومحدث وقابل للاستخدام الفعلي.
تطوير خطة إدارة الأزمات: تصميم وتطوير خطة إدارة الأزمات السيبرانية الخاصة بك، ونموذج تحديد مستويات الخطورة، ومسارات التصعيد، وقوالب التقارير المصممة خصيصاً لتناسب بيئات التوليد والنقل والتوزيع.
مراقبة واكتشاف مخصصة لتكنولوجيا العمليات: تطبيق منهجيات مراقبة مخصصة لشبكات التحكم تعمل على كشف الأنشطة غير الطبيعية دون التأثير سلباً على الأجهزة الحساسة، مما يدعم نموذج تشغيل مستمر على مدار الساعة 24x7.
محاكاة الحوادث والتمارين: تسهيل وإدارة تمارين المحاكاة النظرية والعملية للمسؤولين التنفيذيين، وفرق مركز العمليات الأمنية (SOC)، والمهندسين، والمشغلين، مع تقديم تقارير بالنتائج والإجراءات التصحيحية المطلوبة.
حوكمة الأدلة وإدارة الوصول للموردين: تقديم الدعم اللازم في صياغة إجراءات حفظ الأدلة الجنائية، وحوكمة وإدارة وصول الموردين، وتلبية متطلبات أمن سلاسل التوريد.
التحضير لعمليات التدقيق: الاستعداد التام لعمليات التدقيق السنوية، بما في ذلك إعداد الوثائق اللازمة، وتتبع إغلاق الفجوات، ووضع خطط المعالجة والترميم.
دعم الاستجابة للحوادث: تقديم الدعم العملي والمباشر للفرق أثناء وقوع أي حادث حقيقي، بدءاً من عمليات الفرز الأولي وحتى التعافي الكامل ومراجعة ما بعد الحادث.
يتميز نهجنا بالتعاون والعمل المشترك، حيث نعمل جنباً إلى جنب مع فرق الأمن، والهندسة، والعمليات لديكم، ونركز على بناء وتطوير القدرات الذاتية داخل مؤسستكم بدلاً من خلق حالة من الاعتماد الدائم علينا.
الخلاصة
توضح لوائح الأمن السيبراني لسلطة الكهرباء المركزية لعام 2026 أمراً واحداً جلياً: إن وقوع حادث سيبراني في قطاع الطاقة هو قضية تمس الأمن الوطني بأكمله، والاستعداد لمواجهته لا يمكن أن ينتظر وقوع الحادث نفسه. فالإبلاغ في غضون ست ساعات، والتخطيط الهيكلي للأزمات، والتنسيق الوثيق مع فريق CSIRT-Power، كلها أمور تعتمد على أساس واحد: أفراد يعرفون أدوارهم بدقة، وأنظمة واضحة مرئية لهم، وعمليات تشغيلية تدربوا عليها مراراً وتكراراً.
تمتلك مرافق الخدمات التي تبدأ العمل من الآن الوقت الكافي لإنجاز هذا الأمر بتميز واحترافية. ويعني ذلك تحديد المسؤوليات بوضوح، ودمج تكنولوجيا المعلومات وتكنولوجيا العمليات تحت مظلة خطة واحدة مشتركة، وحفظ الأدلة وحمايتها، واختبار القرارات تحت ضغوط وظروف تحاكي الواقع تماماً. أما الجهات التي ستختار الانتظار، فقد تجد نفسها تحاول بناء خطة استجابة في خضم وقوع الحادث الفعلي، وهي أسوأ لحظة ممكنة لاكتشاف ما تفتقر إليه من قدرات.
الهدف هنا ليس الوصول للكمال المطلق، بل هو اكتساب الثقة واليقين: المعرفة الأكيدة بأنه عند حدوث أي خلل، ستتمكن فرقك من اكتشافه بسرعة، واتخاذ القرار معاً كفريق واحد، والإبلاغ عنه بدقة، واستعادة التشغيل الآمن بكفاءة تامة.
الأسئلة الشائعة
1. متى تدخل لوائح الأمن السيبراني لسلطة الكهرباء المركزية حيز التنفيذ؟
تم الإخطار باللوائح في 31 يوليو 2026، وستدخل حيز التنفيذ الفعلي في 1 أبريل 2027.
2. ما هي المهلة الزمنية المحددة للإبلاغ عن الحوادث بموجب لوائح سلطة الكهرباء المركزية؟
يجب الإبلاغ عن الحوادث السيبرانية إلى كل من CSIRT-Power و CERT-In في غضون ست ساعات من اكتشافها. أما الحوادث المصنفة كتخريب سيبراني للأنظمة الحيوية فيجب الإبلاغ عنها في غضون 24 ساعة.
3. هل تنطبق اللوائح الجديدة على شركات التوزيع؟
نعم، تقع شركات التوزيع بالكامل ضمن نطاق تطبيق اللوائح، ولم يتم تحديد أي حد أدنى للقدرة الإنتاجية لشركات التوزيع. بينما تُغطى شركات التوليد، والمحطات الخاصة، وكيانات تخزين الطاقة بدءاً من قدرة 50 ميجاوات فما فوق.
4. ما هو فريق CSIRT-Power؟
CSIRT-Power هو الفريق الوطني للاستجابة لحوادث الأمن السيبراني المخصص لقطاع الطاقة، وتم إنشاؤه تحت إشراف وزارة الطاقة الهندية. ويتولى الفريق مهمة تنسيق الإبلاغ عن الحوادث والاستجابة لها، وإصدار التحذيرات والتنبيهات، وله الصلاحية في طلب سجلات الأحداث والملفات الجنائية الرقمية من الكيانات المشمولة باللوائح.
احجز استشارة مجانية مع خبراء الأمن لدينا هل أنت غير متأكد من قدرة خطتك الحالية على تلبية متطلبات مهلة الإبلاغ البالغة ست ساعات، أو كيف ستتعاون فرق تكنولوجيا المعلومات وتكنولوجيا العمليات معاً في حدث حقيقي؟ تحدث مع أحد متخصصي Shieldworkz في جلسة نقاشية مخصصة وبدون أي التزامات لاستعراض بيئة العمل الخاصة بك، والوقوف على الفجوات القائمة، وتحديد الخطوات العملية التالية نحو الجاهزية التامة لمتطلبات سلطة الكهرباء المركزية. جدول استشارتك المجانية مع Shieldworkz اليوم. |
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






