

أتمتة الاستجابة للحوادث باستخدام ضوابط الكشف والاستجابة لتهديدات الشبكة (NDR) الحديثة


فريق شيلدوركز
لا ينبغي أبداً التعامل مع تنبيه برامج الفدية على كمبيوتر محمول خاص بالشركة وتوقف الفرن العالي عن العمل كأنهما حالة الطوارئ نفسها، ولكن في معظم البيئات الصناعية اليوم، يؤدي كلا الحادثين إلى اتخاذ الإجراءات اليدوية البطيئة والمربكة ذاتها. فلا تزال فرق الأمن تقضي ساعات ثمينة في سحب سجلات الأحداث يدوياً، والاتصال بمهندسي المصنع للتأكد مما يفعله الجهاز بالفعل، وعزل المفاتيح (switches) يدوياً بينما يستمر الإنتاج في العمل دون رؤية واضحة. إن هذه الفجوة بين الكشف والاحتواء هي بالضبط المكان الذي ينشط فيه المهاجمون، وهي بالضبط ما تم بناء أنظمة كشف الاستجابة والشبكة الحديثة (NDR) لمعالجتها، عندما يتم دمجها مع تقسيم الشبكة المنضبط وبنية الثقة الصفرية (Zero Trust).
هذا ليس مصدر قلق نظري لقادة أمن التكنولوجيا التشغيلية (OT)، ومهندسي أنظمة التحكم الصناعية (ICS)، ومديري المصانع، ورؤساء أمن المعلومات (CISOs) الذين يشرفون على بيئات التصنيع والطاقة والبنية التحتية الحيوية. بل هو الواقع التشغيلي الذي يوجه مناقشات الميزانية، ومراجعات المخاطر على مستوى مجلس الإدارة، وتجديد وثائق التأمين عبر القطاع الصناعي. إن فهم كيفية عمل الاستجابة الآلية للحوادث بالفعل، ولماذا تعتمد كلياً على نموذج التقسيم والثقة الأساسي، أصبح الآن كفاءة أساسية لأي شخص مسؤول عن الحفاظ على العمليات الصناعية آمنة ومتاحة ومرنة.
انتقال سطح الهجوم إلى أرض المصنع
لعقود من الزمن، كانت أنظمة التحكم الصناعية محمية بافتراض بسيط: وهو أنها معزولة. فقد خلقت الشبكات المعزولة مادياً (Air-gapped)، والبروتوكولات الخاصة، والأجهزة المتخصصة خندقاً طبيعياً لحماية أجهزة التحكم المنطقية القابلة للبرمجة (PLCs)، ووحدات الطرفية البعيدة (RTUs)، وأنظمة التحكم الإشرافي (SCADA). وقد تلاشى هذا الخندق إلى حد كبير الآن. حيث تقاربت شبكات تكنولوجيا المعلومات (IT) والتكنولوجيا التشغيلية (OT) لتحقيق الكفاءة، ويحتاج الموردون الخارجيون إلى الوصول للمصنع لأعمال الصيانة، وتقوم منصات التحليلات وأرشفة البيانات السحابية بسحب البيانات مباشرة من أرض المصنع، كما تعلمت عصابات برامج الفدية نفسها التي تستهدف المستشفيات والبنوك أن المشغلين الصناعيين يدفعون بسرعة لتجنب توقف الإنتاج.
توضح العديد من الحوادث الموثقة علناً مدى سرعة حدوث هذا التحول. فقد استخدمت الهجمات التي استهدفت شبكة الكهرباء في أوكرانيا عامي 2015 و2016 برامج ضارة تلاعبت مباشرة بقواطع الدائرة ومعدات المحطات الفرعية، مما أدى إلى قطع الكهرباء عن مئات الآلاف من المشتركين وأثبت أن المهاجمين يمكنهم الوصول إلى عمق التكنولوجيا التشغيلية، وليس فقط أنظمة تكنولوجيا المعلومات. وفي عام 2017، تم اكتشاف برنامج ضار يُعرف باسم "Triton" أو "Trisis" يستهدف أنظمة السلامة والأجهزة الوقائية (SIS) في منشأة للبتروكيماويات في المملكة العربية السعودية، وهي وحدات التحكم المصممة خصيصاً لمنع الانفجارات وحماية الأرواح البشرية. ولا يزال هذا الحادث يمثل أحد أوضح التحذيرات التي تلقاها القطاع الصناعي: فالمهاجمون لم يعودوا يبحثون عن البيانات فحسب، بل يستهدفون الأنظمة التي تحافظ على سلامة البشر.
وبالنسبة للعديد من الشركات المصنعة، أجبر هجوم برامج الفدية الذي تعرضت له شركة "نورسك هيدرو" (Norsk Hydro) في عام 2019 منتج الألومنيوم على تحويل أجزاء كبيرة من عملياته إلى العمليات اليدوية لأسابيع، وبتكلفة بلغت عشرات الملايين من الدولارات. كما أظهر حادث خط أنابيب "كولونيال" (Colonial Pipeline) في عام 2021 كيف يمكن لهجوم بقي من الناحية الفنية داخل شبكة تكنولوجيا المعلومات أن يجبر المشغلين على إغلاق خط أنابيب وقود بأكمله كإجراء احترازي، لافتقارهم إلى الثقة في الحدود الفاصلة بين شبكة أعمالهم وشبكتهم التشغيلية. لم تكن أي من هذه المؤسسات مهملة، بل كانت تفتقر ببساطة إلى التقسيم والرؤية الشاملة وقدرات الاستجابة الآلية اللازمة لاحتواء الحادث قبل أن يفرض إغلاقاً تاماً للعمليات.
لماذا لم تعد الاستجابة اليدوية للحوادث تجدي نفعاً في البيئات الصناعية
تم بناء نموذج الاستجابة التقليدي للحوادث ليتناسب مع تكنولوجيا المعلومات (IT): حيث يقوم المحلل بمراجعة التنبيه، والتحقق من بعض الأنظمة، ثم يقرر ما إذا كان سيعزل جهاز كمبيوتر محمول أو يعيد تعيين بيانات الاعتماد. ولكن عند تطبيق هذا النموذج على التكنولوجيا التشغيلية (OT)، فإنه يفشل لثلاثة أسباب محددة.
فترة بقاء التهديد دون اكتشاف (Dwell time) تكون أطول وأكثر خطورة. تاريخياً، تمر الاختراقات الصناعية دون اكتشافها لفترات طويلة لأن حركة مرور بيانات التكنولوجيا التشغيلية نادراً ما يتم مراقبتها بالصرامة نفسها المطبقة في تكنولوجيا المعلومات، مما يمنح المهاجمين الوقت لرسم خريطة للشبكة وتحديد الأهداف عالية القيمة مثل أنظمة السلامة.
الإرهاق الناتج عن كثرة التنبيهات (Alert fatigue) يكون وقعه أشد تأثيراً. تولد أدوات كشف التسلل القديمة المصممة لتكنولوجيا معلومات الشركات حجماً هائلاً من التنبيهات غير الهامة عند توجيهها إلى بروتوكولات التكنولوجيا التشغيلية التي لم تُصمم لفهمها أصلاً، مما يؤدي إلى دفن التنبيهات القليلة الخطيرة حقاً.
قرارات الاحتواء تترتب عليها عواقب مادية ملموسة. لا يمكن للمحلل ببساطة قطع الطاقة عن قسم معين بالطريقة نفسها التي يعزل بها جهاز كمبيوتر محمول مخترق؛ إذ يمكن أن يؤدي القيام بذلك بشكل خاطئ إلى إطلاق حادث يمس السلامة، أو تلف المعدات، أو إيقاف عملية يستغرق إعادة تشغيلها بأمان ساعات طويلة.
والنتيجة هي دورة استجابة تُقاس بالساعات أو الأيام بدلاً من الدقائق، وهي تحديداً الثغرة الزمنية التي يحتاجها المهاجمون للانتقال من الوصول الأولي إلى إحداث تأثير تشغيلي حقيقي. ويتطلب إغلاق تلك الثغرة أمرين يعملان معاً: أتمتة تفهم سياق التكنولوجيا التشغيلية، وبنية شبكة مقسمة تجعل الاحتواء السريع والآمن ممكناً في المقام الأول.
تكلفة الأعمال الناجمة عن تأخر الاحتواء
غالباً ما ينجح قادة الأمن في الحصول على ميزانية للأدوات الجديدة من خلال الحديث عن احتمالية حدوث خرق أمني. أما في البيئات الصناعية، فإن الرقم الأكثر إقناعاً عادة ما يكون أبسط: وهو تكلفة كل ساعة يتعطل فيها خط إنتاج أو وحدة أو منشأة بينما يقوم الفريق بالتحقيق يدوياً فيما حدث. وتتجاوز تكلفة التوقف غير المخطط له في صناعات العمليات المستمرة مثل الكيماويات والطاقة والتصنيع الثقيل بانتظام عشرات الآلاف من الدولارات في الساعة بمجرد دمج خسائر الإنتاج، والمواد التالفة، والغرامات التعاقدية، وتكاليف إعادة التشغيل، ويؤدي الإغلاق الاحترازي الكامل لخطوط إنتاج متعددة إلى مضاعفة هذا الرقم سريعاً.
يضاعف تأخر الاحتواء من هذه التكلفة بثلاث طرق مختلفة. أولاً، تزداد خسارة الإنتاج المباشرة مع كل ساعة يظل فيها الحادث دون حل. ثانياً، يميل نطاق التحقيق اليدوي إلى الاتساع مع سحب المزيد من الأنظمة خارج الخدمة كإجراء احترازي لمجرد أنه لا يمكن لأحد تحديد الأنظمة المتأثرة بدقة وثقة. ثالثاً، يستغرق التعافي في حد ذاته وقتاً أطول، لأن إعادة تشغيل العمليات الصناعية المعقدة بأمان بعد توقف غير مخطط له نادراً ما يكون بسيطاً مثل إعادة تشغيل مفتاح الكهرباء، بل غالباً ما يتطلب إعادة التحقق من أقفال السلامة البينية ومتغيرات العمليات قبل استئناف الإنتاج.
نموذج الاستجابة | النافذة النموذجية من الكشف إلى الاحتواء | نطاق الإغلاق الاحترازي |
التحقيق اليدوي المعتمد على سجلات الأحداث | من ساعات إلى عدة أيام | غالباً ما يشمل المصنع بأكمله أو خطوطاً متعددة، كإجراء احترازي |
تنبيهات NDR بدون استجابة آلية | أقل من ساعة للكشف، وساعات لاتخاذ إجراء | محدود، ولكنه لا يزال يعتمد على التنفيذ اليدوي |
نظام NDR الآلي + SOAR مع التقسيم | دقائق معدودة من الكشف إلى أول إجراء احتواء | مقتصر على المنطقة المقسمة المحددة المتأثرة |
الجدول 3: كيف يحدد مستوى نضج الاستجابة بشكل مباشر التكلفة التشغيلية للحادث.
عند صياغتها بهذا الأسلوب، لا تعود الاستجابة الآلية للحوادث والتقسيم مجرد نفقات أمنية بحتة، بل تصبح إدارة للمخاطر التشغيلية، تماماً مثل الاستثمار في المولدات الاحتياطية أو أنظمة السلامة الفائضة، ويتم تبريرها بتجنب التوقف عن العمل بدلاً من تجنب الاختراق وحده.
ماذا يعني نظام NDR الحديث فعلياً لشبكات التكنولوجيا التشغيلية
تعتبر أنظمة كشف الاستجابة والشبكة (NDR) المصممة للبيئات الصناعية تخصصاً مختلفاً تماماً عن أدوات كشف التسلل التي تستخدمها معظم فرق تكنولوجيا المعلومات حالياً. فالأدوات التقليدية التي تركز على تكنولوجيا المعلومات تفحص رؤوس الحزم وتحدد التوقيعات المعروفة؛ ولم يتم بناؤها مطلقاً لتحليل بروتوكولات Modbus أو DNP3 أو EtherNet/IP أو البروتوكولات الخاصة بالموردين، ولا يمكنها التمييز بين أمر صيانة مجدول وأمر خبيث. وبدلاً من ذلك، تقوم منصات NDR المخصصة للتكنولوجيا التشغيلية ببناء خط أساس سلوكي لكل أصل على الشبكة، وتحديد ما يتصل به، والأوامر التي يصدرها عادةً، وشكل نمط التشغيل الآمن، وتكتشف الانحرافات عن هذا الخط الأساسي في الوقت الفعلي، دون الحاجة إلى فحص تداخلي قد يؤدي إلى تعطيل أنظمة التحكم الحساسة.
القدرة | المراقبة التقليدية التي تركز على تكنولوجيا المعلومات | نظام كشف واستجابة الشبكة (NDR) المخصص للتكنولوجيا التشغيلية |
فهم البروتوكولات | يفهم بروتوكولات تكنولوجيا المعلومات الشائعة فقط | يحلل البروتوكولات الصناعية (Modbus، DNP3، EtherNet/IP، OPC-UA وغيرها) |
طريقة الاكتشاف | الفحص النشط، وغالباً ما يكون تعطيلياً | مراقبة غير تداخلية وسلبية لحركة المرور، وهي آمنة للأجهزة القديمة |
منطق الكشف | مطابقة التوقيعات والثغرات الأمنية المعروفة (CVE) | تحديد الخط الأساسي السلوكي للأصول والأوامر ومنطق العمليات |
رؤية الأصول | تقتصر على نقاط نهاية تكنولوجيا المعلومات المتصلة بالشبكة | جرد كامل لأجهزة PLC، وRTU، وHMI، والمستشعرات، ومحطات العمل الهندسية |
سرعة الاستجابة | فرز يدوي يستغرق ساعات إلى أيام | فرز تلقائي واحتواء منسق في غضون دقائق معدودة |
التوافق مع السلامة | غير مصمم مع مراعاة سلامة العمليات التشغيلية | تتم معايرة إجراءات الاستجابة مقابل التأثير التشغيلي وتأثير السلامة |
الجدول 1: كيف يختلف كشف شبكة التكنولوجيا التشغيلية المخصص عن أدوات المراقبة العامة لتكنولوجيا المعلومات.
إن هذا الأساس السلوكي المتوافق مع البروتوكولات هو ما يجعل الأتمتة موثوقة في سياق التكنولوجيا التشغيلية. فلا يمكن للنظام الآلي اتخاذ إجراء آمن إلا عندما يفهم حقاً شكل النشاط "الطبيعي" على تلك الشبكة المحددة، ولهذا السبب فإن إقحام أداة تكنولوجيا معلومات عامة في خط الإنتاج غالباً ما يضر أكثر مما ينفع.
أتمتة دورة حياة الاستجابة للحوادث
لا تهدف الأتمتة في الاستجابة لحوادث التكنولوجيا التشغيلية إلى إلغاء الدور البشري، بل تهدف إلى إزالة التأخير بين الكشف وأول إجراء احتواء آمن، بحيث يقضي الخبراء البشر وقتهم في اتخاذ القرارات التقديرية بدلاً من ملاحقة البيانات الأولية. وتمر سير العمل الآلية الناضجة عموماً بست مراحل، تغذي كل منها المرحلة التالية دون انتظار تدخل بشري لتشغيلها يدوياً.
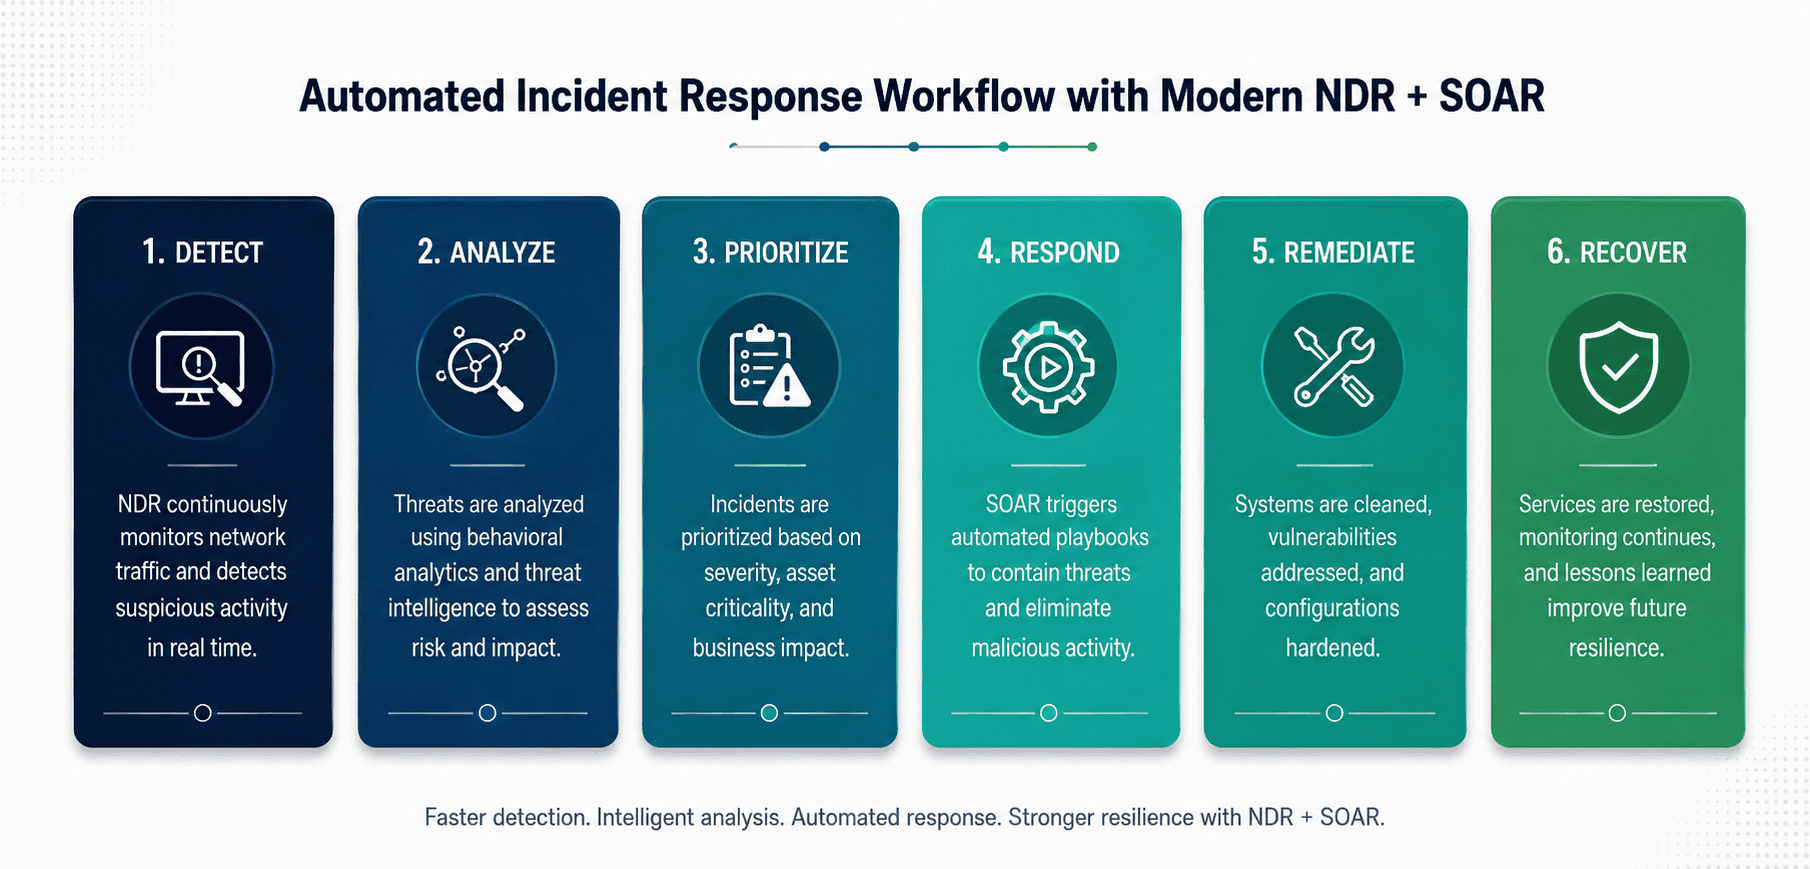
الشكل 1: مسار استجابة آلي حديث للحوادث يربط مستشعرات NDR المتوافقة مع التكنولوجيا التشغيلية مع التنسيق الموجه بنظام SOAR.
1. الكشف
تقوم المستشعرات الموضوعة عند تقاطعات الشبكة الرئيسية بمقارنة حركة المرور الحية باستمرار بالخط الأساسي السلوكي المعتمد، وتحدد الأنشطة غير الطبيعية مثل إصدار محطة عمل هندسية فجأة لأوامر كتابة إلى جهاز تحكم لم تتصل به من قبل.
2. الإثراء بالمعلومات
يتم تزويد التنبيهات الأولية تلقائياً بسياق الأصول، ونوع الجهاز، وإصدار البرنامج الثابت، والأهمية، والموقع الفعلي، ومقارنتها بمعلومات التهديدات الحالية، مما يحول حدث الشبكة المجرد إلى حادثة غنية بالسياق التشغيلي.
3. الفرز والتقييم
يقوم التقييم الآلي بوزن التنبيه المثرى بالمعلومات مقابل التأثير على العمليات والسلامة، ليفصل بين الخلل الروتيني الناتج عن الصيانة والتهديد الحقيقي لنظام الأجهزة الوقائية والسلامة، بحيث يركز المحللون فقط على الأمور المهمة حقاً.
4. التنسيق (Orchestrate)
بالنسبة للتنبيهات التي تتجاوز حداً معيناً من المخاطر، يتم تنفيذ سيناريوهات استجابة (playbooks) معتمدة مسبقاً وتلقائياً، لتشديد قواعد جدار الحماية، أو إلغاء جلسة عمل عن بُعد مشبوهة، أو نقل جهاز إلى شبكة VLAN مقيدة، دون الانتظار لقيام شخص بكتابة الأمر الأول.
5. الاحتواء
يتم تحديد نطاق إجراءات الاحتواء بدقة لتشمل القسم المتأثر فقط، بحيث يمكن عزل واجهة المستخدم الرسومية (HMI) المخترقة دون مقاطعة أجهزة التحكم في السلامة أو خطوط الإنتاج التي تعمل حولها، مما يحافظ على استمرارية العمل والإنتاج مع القضاء على مدى انتشار التهديد.
6. إعداد التقارير
يتم تسجيل كل إجراء وطابع زمني ونقطة قرار تلقائياً في جدول زمني جنائي رقمي، ليكون جاهزاً لمركز العمليات الأمنية (SOC)، والجهات التنظيمية، وشركات التأمين، والإدارة التنفيذية، مما يحول ما كان يستغرق أياماً من إعادة البناء والتحقيق بعد الحادث إلى سجل متاح على الفور.
تقسيم الشبكة: الأساس الذي يجعل الأتمتة آمنة
لا يمكن نشر أي من أدوات الأتمتة المذكورة أعلاه بأمان دون وجود شبكة مقسمة بعناية كبنية أساسية لها. فالتقسيم هو ما يسمح لسيناريو الاستجابة الآلي بعزل منطقة مخترقة واحدة بدقة بالغة بدلاً من التسبب في إغلاق المصنع بأكمله كإجراء احترازي. ولا تزال معظم البيئات الصناعية تتبع بشكل تقريبي نموذج بيردو المرجعي للمؤسسات (Purdue Model)، وتمثل كل طبقة من هذا النموذج حداً وظيفياً وحداً أمنياً يجب فرضه، وليس مجرد توثيقه.
الشكل 2: تطبيق التحقق من الثقة الصفرية عند كل حد من حدود نموذج بيردو، بدءاً من تكنولوجيا معلومات المؤسسة وصولاً إلى الأجهزة الميدانية.
مستوى بيردو | المكونات الموجودة فيه | أولوية التقسيم |
المستوى 5، تكنولوجيا معلومات المؤسسة | تطبيقات الشركات، البريد الإلكتروني، الخدمات السحابية | حدود صارمة تفصلها عن التكنولوجيا التشغيلية؛ مع منع الوصول المباشر إلى مستوى التحكم |
المستوى 4، تخطيط الأعمال | نظام تخطيط موارد المؤسسات (ERP)، الخدمات اللوجستية للأعمال، أنظمة التقارير | تدفق البيانات في اتجاه واحد قدر الإمكان نحو التكنولوجيا التشغيلية |
المستوى 3، العمليات ونظام MES | إدارة تنفيذ التصنيع، أرشفة البيانات، خوادم التحديثات (Patches) | توجيه جميع حركات المرور عبر منطقة منزوعة السلاح (DMZ) مراقبة |
المنطقة منزوعة السلاح (DMZ) | خوادم القفز (Jump servers)، نسخ أرشفة البيانات المتطابقة، بوابات الوصول عن بُعد | نقطة فرض الثقة الصفرية؛ ويتم التحقق من كل جلسة عمل |
المستوى 2، التحكم الإشرافي | نظام SCADA، وHMI، ومحطات العمل الهندسية | تقسيم دقيق (Micro-segmented) بحسب خط الإنتاج أو الخلية الإنتاجية |
المستوى 0-1، الأجهزة الميدانية | أجهزة PLC، وRTU، والمستشعرات، والمشغلات الميكانيكية | مجموعات أجهزة معزولة مع إمكانية وصول محددة بدقة للحركة الأفقية (شرق-غرب) |
الجدول 2: أولويات التقسيم المحددة لكل طبقة من نموذج بيردو المرجعي.
إن المؤسسات التي تتعافى بأسرع وقت من الحوادث الأمنية في التكنولوجيا التشغيلية نادراً ما تكون هي التي تجنبت كل الهجمات، بل هي تلك التي حدت بنية شبكتها مادياً من مدى قدرة المهاجم على التحرك بمجرد دخوله للشبكة. يحول التقسيم حالة الطوارئ المحتملة التي قد تشمل المصنع بأكمله إلى حدث محدود داخل خلية واحدة يمكن للأدوات الآلية تحييده في دقائق.
تطبيق مبادئ الثقة الصفرية داخل بيئات التكنولوجيا التشغيلية
غالبًا ما يتم مناقشة الثقة الصفرية كمفهوم خاص بتكنولوجيا المعلومات، ولكن مبادئها الثلاثة الأساسية تترجم مباشرة إلى العالم الصناعي، مع بعض التعديلات الهامة لتناسب واقع المعدات القديمة والعمليات المستمرة.
التحقق الصريح: يتم مصادقة وتفويض كل جلسة عمل، سواء كانت من أداة وصول عن بُعد خاصة بالمورد، أو كمبيوتر محمول هندسي، أو نظام أرشفة يسحب البيانات، بناءً على الهوية والسياق، وليس لمجرد أنها صادرة من داخل شبكة المصنع.
تطبيق الحد الأدنى من الصلاحيات: يتلقى المشغل أو المهندس أو مدمج الأنظمة الخارجي صلاحية وصول مقتصرة فقط على الأنظمة والوظائف المحددة التي يتطلبها دوره، لا أكثر، مما يحد بشكل كبير مما يمكن لبيانات الاعتماد المخترقة القيام به فعلياً.
افتراض حدوث الاختراق: يتم تصميم البنية التحتية والمراقبة بناءً على افتراض أن المهاجم سيتمكن في النهاية من موطئ قدم في مكان ما، وبالتالي تتحول الأولوية من منع كل اختراق إلى الحد من نطاق التأثير واكتشاف الحركة الأفقية فوراً.
وعند تطبيقها بشكل صحيح، لا تعني الثقة الصفرية إضافة صعوبات وعراقيل أمام كل إجراء يتخذه المشغل على أرض المصنع. بل تعني إلغاء الثقة الضمنية التي اعتمدت عليها شبكات التكنولوجيا التشغيلية القديمة والمسطحة لعقود من الزمن، وافتراض أن أي شيء داخل المحيط آمن، واستبدال ذلك بالتحقق المستمر والسياقي عند النقاط الأكثر أهمية: المنطقة منزوعة السلاح (DMZ)، وبوابات الوصول عن بُعد، والحدود الفاصلة بين خلايا الإنتاج.
المخاطر والتحديات ورؤى القطاع الصناعي
حتى المؤسسات التي تدرك أهمية الاستجابة الآلية والتقسيم تواجه عقبات متوقعة عندما تبدأ في التنفيذ. وفهم هذه التحديات مسبقاً هو ما يفرق بين عملية نشر تعزز العمليات وأخرى تعطلها.
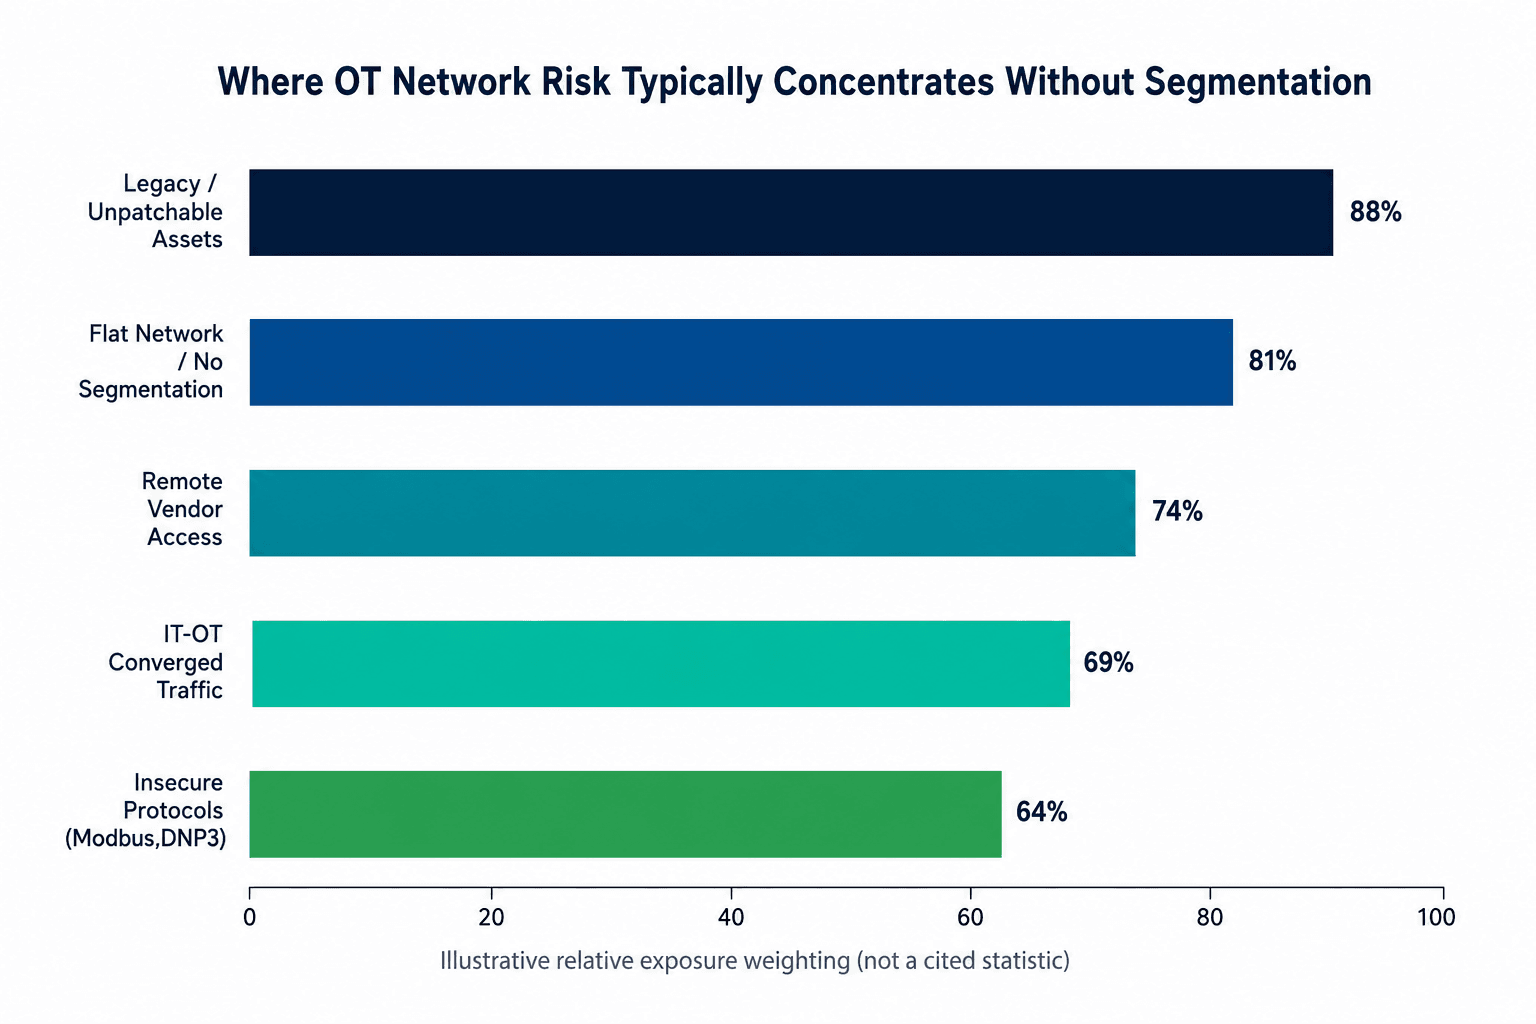
الأصول القديمة وغير القابلة للتحديث: تعمل العديد من الأجهزة الميدانية ببرمجيات لا يمكن تحديثها دون تدخل المورد أو نافذة توقف كاملة للعمل، لذا يجب أن يعوض التقسيم والمراقبة عن الثغرات الأمنية التي لا يمكن إصلاحها مباشرة بالتحديثات.
الشبكات المسطحة وغير الموثقة: غالباً ما تحتوي المصانع التي تم بناؤها أو توسيعها على مدار عقود على اتصالات أفقية (شرق-غرب) أكثر بكثير مما يدركه أي شخص، وتكون عملية جرد الأصول الشاملة واكتشاف حركة مرور البيانات عادةً هي الخطوة الأولى قبل البدء في تصميم التقسيم.
وصول الموردين والأطراف الخارجية عن بُعد: غالباً ما تتطلب عقود الصيانة وصول مهندسين خارجيين إلى أجهزة تحكم معينة، وبدون وصول محدد ومقيد زمنياً ومراقب، يصبح هذا المسار أحد أكثر الطرق شيوعاً التي يستخدمها المهاجمون للدخول إلى شبكة التكنولوجيا التشغيلية.
حركة مرور البيانات المشتركة بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية: إن الاتصال ذاته الذي يتيح الصيانة التنبؤية والتحليلات في الوقت الفعلي يخلق أيضاً جسراً يمكن للمهاجمين استخدامه للانتقال من جهاز كمبيوتر مكتبي مخترق إلى أرض المصنع.
بروتوكولات غير آمنة بطبيعتها: تم بناء العديد من البروتوكولات الصناعية منذ عقود دون مراعاة المصادقة أو التشفير، لذا يجب أن يتحمل التقسيم والمراقبة العبء الأمني الذي لا يستطيع البروتوكول نفسه تحمله.
فجوات المهارات والكوادر البشرية: غالباً ما تفتقر فرق الأمن المدربة على أدوات تكنولوجيا المعلومات إلى المعرفة بعمليات التكنولوجيا التشغيلية اللازمة لتحديد ما إذا كان إجراء الاحتواء آمناً، وهي الفجوة التي تم تصميم الأتمتة وسيناريوهات الاستجابة المدروسة جيداً لسدها.
لا تعد أي من هذه التحديات سبباً للتأجيل. بل هي المشكلات المحددة التي تم تصميم برنامج التقسيم والأتمتة التدريجي لحلها، منطقة إنتاج تلو الأخرى، دون المطالبة بإصلاح شامل ومفاجئ للشبكة قد يسبب اضطراباً في العمليات.
الزخم التنظيمي يجعل هذا الأمر غير قابل للتفاوض
إلى جانب المخاطر التشغيلية، تحول المشهد التنظيمي للأمن السيبراني الصناعي بشكل حاسم نحو فرض القدرات الموضحة في هذه المقالة بدقة. وتدعو معايير مثل IEC 62443 صراحةً إلى تقسيم الشبكة إلى مناطق وقنوات أمنية كعنصر تحكم أساسي لأنظمة الأتمتة الصناعية. وفي أمريكا الشمالية، تفرض متطلبات NERC CIP التزامات محددة على مشغلي أنظمة الكهرباء الضخمة حول المحيطات الأمنية الإلكترونية والتخطيط للاستجابة للحوادث. كما واجه مشغلو خطوط الأنابيب والنقل توجيهات جديدة تتطلب تقسيماً موثقاً للشبكة ومراقبة مستمرة عقب الحوادث البارزة الأخيرة. وتتوقع الآن مجموعة متزايدة من السلطات التنظيمية الإفصاح في الوقت المناسب عن الاختراقات الأمنية التي تؤثر على البنية التحتية الحيوية، وهو أمر يسهل تلبيته كثيراً عندما تنتج الأدوات الآلية بالفعل جدولاً زمنياً جنائياً مكتملاً.
لا تفرض أي من هذه الأطر مورداً أو منتجاً معيناً، ولكنها تتقارب جميعاً تقريباً حول التوقعات الأساسية نفسها: اعرف أصولك، وقسم شبكتك، وراقب باستمرار، وكن قادراً على إثبات وجود قدرة مجربة للاستجابة للحوادث. وتجد المؤسسات التي تبني هذه المبادئ بشكل استباقي أن عمليات التدقيق والامتثال أقل تعطيلاً بكثير مقارنة بتلك التي تحاول تعديل التوثيق بأثر رجعي على شبكة لم يقم أحد برسم خريطتها بالكامل من قبل.
توصيات عملية وأفضل الممارسات
تميل المؤسسات التي تنجح في تحديث قدرتها على الاستجابة للحوادث إلى اتباع تسلسل مماثل، حيث تعطي الأولوية للرؤية الشاملة قبل الأتمتة، والتقسيم قبل فرض القيود.
ابدأ بجرد كامل للأصول وحركة مرور البيانات: لا يمكنك تقسيم جهاز أو تحديد خط أساس له أو أتمتة الاستجابة له إذا كان فريقك لا يعلم بوجوده أصلاً.
قم بتأسيس المراقبة السلبية قبل أي شيء آخر: يجب أن يعمل نظام NDR غير التداخلي والمتوافق مع التكنولوجيا التشغيلية ويبني خط أساس سلوكي قبل تمكين أي إجراء احتواء آلي بفترة كافية.
قم بالتقسيم تدريجياً، بحسب منطقة الإنتاج: بدلاً من محاولة إعادة تصميم المصنع بأكمله مرة واحدة، اعزل الخلايا ذات المخاطر العالية أو القيمة العالية أولاً، ثم توسع للخارج مع زيادة الثقة.
ابنِ منطقة منزوعة السلاح (DMZ) تفرض الثقة الصفرية فعلياً: يجب توجيه كل تدفق للبيانات بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية، بما في ذلك نسخ أرشفة البيانات والوصول عن بُعد، عبر وسيط مراقب بدلاً من الاتصال المباشر.
حدد سيناريوهات الاستجابة بالتعاون مع فريق العمليات، وليس الأمن فقط: يجب مراجعة إجراءات الاحتواء والموافقة عليها من قبل مهندسي المصنع الذين يفهمون تداعيات السلامة والعمليات قبل أتمتتها.
حدد وقتاً راقب فيه كل عمليات وصول الأطراف الخارجية: يجب أن تقتصر جلسات عمل الموردين ومدمجي الأنظمة على أنظمة محددة، وأن تُسجل بالكامل، وأن تنتهي صلاحيتها تلقائياً عند انتهاء نافذة الصيانة.
اختبر سيناريوهات الاستجابة بانتظام: تحافظ التمارين النظرية (Tabletop exercises) ومحاكاة الحوادث على استعداد كل من النظام الآلي والفريق البشري للتعامل مع حدث حقيقي، وتكشف الثغرات قبل أن يستغلها المهاجم.
أرسل تقارير المقاييس المهمة للقيادة: يوفر متوسط وقت الكشف، ومتوسط وقت الاحتواء، ونسبة تغطية التقسيم للإدارة التنفيذية رؤية واضحة ومناسبة لمجلس الإدارة حول تحسن المرونة الأمنية بمرور الوقت.
تنفذ معظم البرامج الناجحة في ثلاث مراحل مدروسة بدلاً من مشروع واحد كبير ومربك، مما يحافظ على انخفاض المخاطر التشغيلية مع تقديم تقدم ملموس وقابل للقياس خلال الأشهر القليلة الأولى.
المرحلة | التركيز الأساسي | النتيجة النموذجية |
المرحلة 1، الرؤية الشاملة | اكتشاف الأصول، المراقبة السلبية لحركة البيانات، السلوك الأساسي | خريطة كاملة ودقيقة لما هو موجود بالفعل على الشبكة |
المرحلة 2، التقسيم | فرض قيود المنطقة منزوعة السلاح (DMZ)، تصميم المناطق والقنوات، ضوابط الوصول عن بُعد | احتواء نطاق التأثير وفرض حدود صلاحيات الحد الأدنى |
المرحلة 3، الأتمتة | سيناريوهات استجابة SOAR، الاحتواء المنسق، الاختبار المستمر | تقليص وقت الكشف إلى الاحتواء إلى مستوى الدقائق بأقل جهد يدوي |
الجدول 4: نهج مرحلي يبني الأتمتة على أساس متين من الرؤية والتقسيم.
الأسئلة الشائعة
هل تقسيم الشبكة ممكن دون تعطيل الإنتاج المباشر؟
نعم، عندما يتم التخطيط له كنشر تدريجي يبدأ بالاكتشاف السلبي. إن مشاريع التقسيم التي تفشل هي دائماً تلك التي تتخطى المراحل وتنتقل مباشرة إلى فرض القيود دون فهم أنماط حركة مرور البيانات الحقيقية أولاً؛ والنهج المدروس المعتمد على تقسيم المناطق يتجنب الانقطاعات غير المخطط لها.
هل يمكن للاستجابة الآلية أن تتسبب بالخطأ في إيقاف عملية حرجة للسلامة؟
فقط إذا كانت سيناريوهات الاستجابة (playbooks) مصممة بشكل سيء. فالأتمتة جيدة البناء تقتصر بدقة على إجراءات الاحتواء على مستوى طبقة الشبكة، مثل عزل منفذ مفتاح الشبكة (switch port) أو تقييد شبكة VLAN، على سبيل المثال، ويتم تطويرها بالاشتراك مع مهندسي العمليات لضمان عدم المساس بأنظمة السلامة والأجهزة الوقائية مباشرة أبداً.
كيف يختلف نظام NDR المخصص للتكنولوجيا التشغيلية عن جدار حماية تكنولوجيا المعلومات أو أداة مكافحة الفيروسات؟
تتحكم جدران الحماية وأدوات مكافحة الفيروسات في الوصول وتلتقط الملفات الضارة المعروفة؛ وهي لا تفهم البروتوكولات الصناعية أو السياق السلوكي. أما نظام NDR للتكنولوجيا التشغيلية فهو مصمم خصيصاً لمراقبة كيفية تواصل الأجهزة فعلياً وتحديد الانحرافات عن هذا النمط، وهو المكان الذي تكشف فيه معظم اختراقات أنظمة التحكم الصناعية الحقيقية عن نفسها في النهاية.
ما الذي يجب أن يتوقعه مدير المصنع من التقييم الأولي؟
يبدأ التقييم الموثوق بالاكتشاف السلبي للشبكة، وليس الفحص التداخلي، ويجب أن ينتج عنه جرد واضح للأصول، وتحليل فجوات التقسيم، ومجموعة من التوصيات المرتبة حسب الأولوية والمرتبطة بالمخاطر التشغيلية الفعلية، وليس مجرد قائمة مرجعية عامة.
كيف تدعم Shieldworkz المؤسسات
تعمل Shieldworkz جنباً إلى جنب مع المشغلين الصناعيين، وفرق هندسة المصانع، وقادة الأمن لبناء هندسة شبكات واستجابة للحوادث تتناسب مع واقع بيئات الإنتاج المباشرة، وليست مجرد نموذج عام مستعار من تكنولوجيا معلومات الشركات.
اكتشاف شامل لأصول التكنولوجيا التشغيلية ورسم خرائط الشبكة، ويتم ذلك من خلال طرق سلبية وغير تداخلية لا تسبب أبداً مخاطر تعطيل أنظمة التحكم الحساسة.
كشف للشبكة مصمم خصيصاً ومتوافق مع البروتوكولات الصناعية، مما يمنح فرق الأمن خطاً أساسياً سلوكياً بدلاً من سيل من تنبيهات تكنولوجيا المعلومات غير ذات الصلة.
تصميم تقسيم يعتمد على الثقة الصفرية ومتوافق مع نموذج بيردو، ومصمم خصيصاً ليناسب مناطق الإنتاج والموردين ومتطلبات السلامة الخاصة بكل منشأة.
سيناريوهات استجابة آلية للحوادث تم تطويرها بالاشتراك مع مهندسي المصنع والعمليات، بحيث يحترم كل إجراء احتواء القيود التشغيلية وقيود السلامة.
مراقبة مستمرة، ومعلومات التهديدات، ودعم الاستجابة للحوادث من فريق يتقن الأمن السيبراني والعمليات الصناعية على حد سواء.
إعداد تقارير للإدارة التنفيذية ومجلس الإدارة تترجم المخاطر الفنية إلى مصطلحات تشغيلية ومالية واضحة لاتخاذ قرارات مدروسة.
الهدف واضح ومباشر: تقليل الوقت بين أول بادرة اختراق والاحتواء الكامل، دون إضافة مخاطر تشغيلية أو تعقيدات غير ضرورية للبيئات التي تأتي فيها استمرارية العمل والسلامة أولاً.
الخاتمة
إن المؤسسات الأكثر استعداداً لمواجهة الحادث السيبراني الصناعي الكبير القادم لن تكون هي تلك التي لا يتم استهدافها أبداً، فكل بيئة صناعية متصلة ستكون مستهدفة في النهاية. بل ستكون هي المؤسسات التي تكتشف الاختراق في غضون دقائق بدلاً من أشهر، وتحتويه داخل منطقة مقسمة واحدة بدلاً من المصنع بأكمله، وتفعل كل ذلك دون توقف إنتاج واحد غير مخطط له. هذه النتيجة ليست نتاج أداة واحدة، بل هي ثمرة عمل نظام كشف الشبكة المخصص، وتقسيم الثقة الصفرية المنضبط، والاستجابة الآلية معاً كنظام واحد منسق.
إن بناء هذا النظام يتطلب تخطيطاً دقيقاً، ومعرفة عميقة بعمليات التكنولوجيا التشغيلية، وشريكاً يدرك أن غرفة التحكم ليست مركز بيانات. وكلما تم وضع هذا الأساس مبكراً، ضاقت النافذة المتاحة للمهاجم، وتمكن فريق العمليات من مواصلة العمل بمزيد من الثقة.
هل أنت مستعد لمعرفة الوضع الفعلي لشبكة التكنولوجيا التشغيلية لديك؟
احجز استشارة مجانية وغير ملزمة مع فريق الأمن السيبراني الصناعي في Shieldworkz. سنستعرض معاً بنية شبكتك الحالية، ونناقش الخطوات العملية الأولى نحو التقسيم والاستجابة الآلية، ونجيب على الأسئلة التي يطرحها مجلس إدارتك بالفعل.
احجز استشارة مجانية مع خبرائنا الآن
مصادر إضافية:
دليل شامل لكشف شبكة الاستجابة (NDR) في عام 2026 هنا
قائمة مراجعة استعداد مراقبة أمن الشبكة الداخلية NERC CIP-015 لشركات الكهرباء هنا
الدليل التأسيسي لمركز العمليات الأمنية للتكنولوجيا التشغيلية (OT SOC) هنا
خدمة مركز العمليات الأمنية المدار (Managed SOC) هنا
تقرير معلومات تهديدات الأمن السيبراني للتكنولوجيا التشغيلية - الشرق الأوسط هنا
توجيه NIS2 وتحقيق الامتثال لمعيار NIS2 من خلال معيار IEC 62443 هنا
ما هي الوسائط القابلة للإزالة؟ المخاطر والسياسات والحلول الأمنية للتكنولوجيا التشغيلية الصناعية هنا
نموذج مجاني لسياسة الوسائط القابلة للإزالة لفرق التكنولوجيا التشغيلية وتكنولوجيا المعلومات هنا
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

IEC 62443 Series Explained: Every Standard You Need to Know
Team Shieldworkz

Investigative cyber threat research report: Le Tampon municipal cyberattack
Prayukth K V

CEA Cyber Security Regulations Effective Date and Compliance Timeline
Team Shieldworkz

Building a security program around the NIST CSF tiers
فريق شيلدوركز

Stadtwerke Landsberg Cyberattack: What Happened, What Was Disrupted and Why Critical Services Stayed Online
Prayukth K V

NERC CIP Audit Findings: 15 Common Gaps and How to Fix Them
Team Shieldworkz






