

تشريح الاختراق السيبراني لشركتي Adif و Renfe: الاختراق بمساعدة الذكاء الاصطناعي وتأثيره


فريق شيلدوركز
يستند تقييمنا إلى التقارير العامة والتصريحات الرسمية المتاحة حتى 28 سبتمبر 2026. ولا تزال جوانب فنية متعددة للانتهاك قيد التحقيق، بما في ذلك آلية الاختراق الأولية، والدور الدقيق للذكاء الاصطناعي، وحجم البيانات المسربة وتركيبها، ومدى التغلغل الداخلي، وهوية الجهة الفاعلة للتهديد. وتم التمييز بوضوح طوال هذا التقرير بين الحقائق المؤكدة، والادعاءات المنسوبة، والتقييمات التحليلية، وسيناريوهات التصعيد الافتراضية.
إعادة بناء الحادثة وانضباط الأدلة الأدلة الجنائية
المرحلة / التاريخ | وصف النشاط / الفعالية | الحالة الجنائية الرقمية |
أواخر أغسطس – منتصف سبتمبر 2026 | حملات استطلاع واختراق بالقوة الغاشمة (brute-force) استمرت لعدة أسابيع ضد النطاق الخارجي لشركتي Renfe/Adif. |
|
قبل 25 سبتمبر 2026 | الاختراق الأولي للبنية التحتية المترابطة للويب/التطبيقات الخاصة بـ Adif والتي تستضيف رموز واجهة برمجة التطبيقات (API tokens) أو قواعد البيانات المشتركة بين المستأجرين. |
|
24-25 سبتمبر 2026 | نشر وكلاء استغلال مؤتمتين مدعومين بالذكاء الاصطناعي (تشبه واجهات استخدام أدوات Claude API من Anthropic) لجمع وتسريب حوالي 500 جيجابايت من بيانات تكنولوجيا المعلومات. |
|
25 سبتمبر 2026 (مساءً) | توقف موقع Adif عن العمل (إغلاق وقائي / إغراق الخدمة DoS). تصريح علني من Renfe يؤكد تعرض بيانات الهوية الشخصية (PII) للخطر عبر خادم Adif المحوري. |
|
26 سبتمبر 2026 | استعادة أنظمة Adif و Adif Alta Velocidad؛ وإحالة رسمية إلى المركز الوطني للأمن السيبراني في إسبانيا (CCN-CERT) والجهات الأمنية المختصة. |
|
الكيانات المتأثرة والأدوار المؤسسية
· Adif (Administrador de Infraestructuras Ferroviarias): مدير البنية التحتية للسكك الحديدية المملوكة للدولة، والمسؤول عن المسارات، والإشارات، والتحكم بالتحويلات، وشبكات الطاقة، والمحطات، والتحكم في حركة القطارات. كانت Adif هي نقطة الدخول الرئيسية.
· Renfe Operadora: مشغل قطارات الركاب والشحن المملوك للدولة والذي يعمل على البنية التحتية لـ Adif. تعرضت Renfe لاختراق ثنائي عبر قنوات تبادل البيانات وتكنولوجيا المعلومات القديمة المترابطة والمشتركة مع Adif.
الجدول الزمني والإفصاح
· نشاط ما قبل الحادثة: أبلغت Renfe عن "عدة أسابيع" من محاولات الهجوم المستمرة التي تم حظرها بواسطة أمن الحدود قبل حدوث الاختراق.
· الكشف والاحتواء: رصدت Adif سلوكاً غير طبيعي في النظام في وقت متأخر من يوم الخميس 24 سبتمبر 2026. وتم اتخاذ تدابير احترازية وقائية يوم الجمعة 25 سبتمبر، مما أدى إلى إيقاف خدمات الويب لـ Adif و Adif Alta Velocidad عن العمل.
· التصريحات العامة: تم نشر الإفصاحات الرسمية يوم الجمعة 25 سبتمبر 2026. وتمت استعادة الأنظمة بحلول السبت 26 سبتمبر 2026.
الأنظمة المتأثرة
· المخترقة: خوادم الويب العامة، وقواعد بيانات بوابة العملاء، ونقاط نهاية واجهة برمجة التطبيقات (API) الخارجية، وخوادم تكنولوجيا المعلومات المترابطة التي تربط بين Adif و Renfe.
· غير المخترقة: أنظمة التحكم الصناعي (ICS)، وأنظمة التشابك الحاسوبي (CBI)، والتحكم المركزي في حركة المرور (CTC)، ونظام SCADA لطاقة الجر، وشبكات اتصالات GSM-R/FRMCS.
البيانات المسربة
تم تسريب ما يقرب من 500 جيجابايت من البيانات. وتشمل فئات البيانات المؤكد تسريبها أسماء الركاب وعناوين بريدهم الإلكتروني. وتؤكد البيانات الرسمية عدم وجود أي دليل على تسريب تفاصيل مصرفية أو بطاقات ائتمان أو أرقام الهوية الوطنية (DNI/NIE) أو كلمات المرور أو طوبولوجيا التشغيل الحساسة للسلامة.
فئة البيانات | حالة التسريب | المصدر / المرجع |
الأسماء وعناوين البريد الإلكتروني | مؤكد تسريبها | البيان الرسمي لشركة Renfe (25 سبتمبر) |
المعلومات المالية / الدفع |
| إفصاح Renfe / Adif |
الهوية الوطنية / كلمات المرور |
| إفصاح Renfe / Adif |
أنظمة SCADA للسكك الحديدية / التشابك |
| الهندسة التشغيلية لـ Adif |
500 جيجابايت من بيانات المؤسسة الإجمالية |
| صحيفة El Mundo / مصادر تحقيقية |
ناقل الهجوم وزاوية الذكاء الاصطناعي
استخدم ناقل الاختراق الأولي البنية التحتية المخترقة للويب المواجهة للخارج على نطاق Adif. وأفادت مصادر التحقيق الإسبانية (El Mundo، وLa Razón) وملفات إنفاذ القانون عن استخدام وكلاء تنفيذ ذاتيين مدعومين بالذكاء الاصطناعي (باستخدام أطر واجهة برمجة تطبيقات مشابهة لبرنامج Claude من Anthropic).
بدلاً من أساليب الفحص العشوائي التقليدية الثابتة (static script-kiddie fuzzing)، نشر المهاجم حلقة تنسيق لاستخدام أدوات الذكاء الاصطناعي. مما سمح للوكيل بـ:
1. تكييف هياكل الحمولات ديناميكياً لتجاوز جدران حماية تطبيقات الويب (WAF) وقواعد تحديد معدل الطلبات (rate-limiting).
2. تصفح هياكل مخطط التطبيقات بشكل تفاعلي دون تأخير بشري.
3. تحديد وجلب جداول قواعد البيانات التي تحتوي على سجلات هوية صالحة تلقائياً.
ويمثل هذا إحدى أولى الحالات الموثقة لوكيل مؤتمت يعتمد على النماذج اللغوية الكبيرة (LLM) لتنفيذ اختراق كبير ضد بنية تحتية حيوية لتكنولوجيا معلومات النقل في أوروبا.
الأثر التشغيلي
لم يحدث أي انقطاع فعلي في حركة القطارات، أو فشل في نظام الإشارات، أو انقطاع في التحكم بالمحطات. وظل نقل الركاب يعمل بكامل طاقته. واقتصر الأثر التشغيلي على الإيقاف الوقائي لخدمات الويب العامة لشركة Adif والتأخير المؤقت في واجهات إدارة التذاكر عبر الإنترنت.
التصريحات الرسمية
· Renfe: أكدت حدوث اختراق محدود لأسماء/رسائل البريد الإلكتروني للعملاء ناتج عن خادم Adif مترابط تم اختراقه سابقاً. وشددت على أن سلامة القطارات لم تتعرض للخطر مطلقاً.
· Adif: أكدت رصد نشاط غير عادي في وقت متأخر من يوم الخميس 24 سبتمبر. وبدأت بروتوكولات الاستجابة للحوادث، وأوقفت بوابات الويب عن العمل كإجراء احترازي، وأرسلت بيانات القياس عن بعد الجنائية السيبرانية إلى المركز الوطني للأمن السيبراني في إسبانيا (CCN-CERT) والجهات الأمنية الوطنية المختصة.
فجوات الأدلة والأمور المجهولة
· غير معروف: وقت البقاء الدقيق للمهاجم داخل خادم ويب Adif قبل استخراج البيانات.
· غير معروف: ما إذا كان وكيل الذكاء الاصطناعي قد تصرف باستقلالية تامة أو عمل بوجود تدخل بشري (HITL).
· لا توجد أدلة عامة حالياً تثبت تجاوزاً مباشراً لحدود التكنولوجيا التشغيلية (OT) أو تنفيذ حمولات برمجيات خبيثة مخصصة للأنظمة الصناعية.
التحقيق في هوية المهاجم وتحليل الإسناد
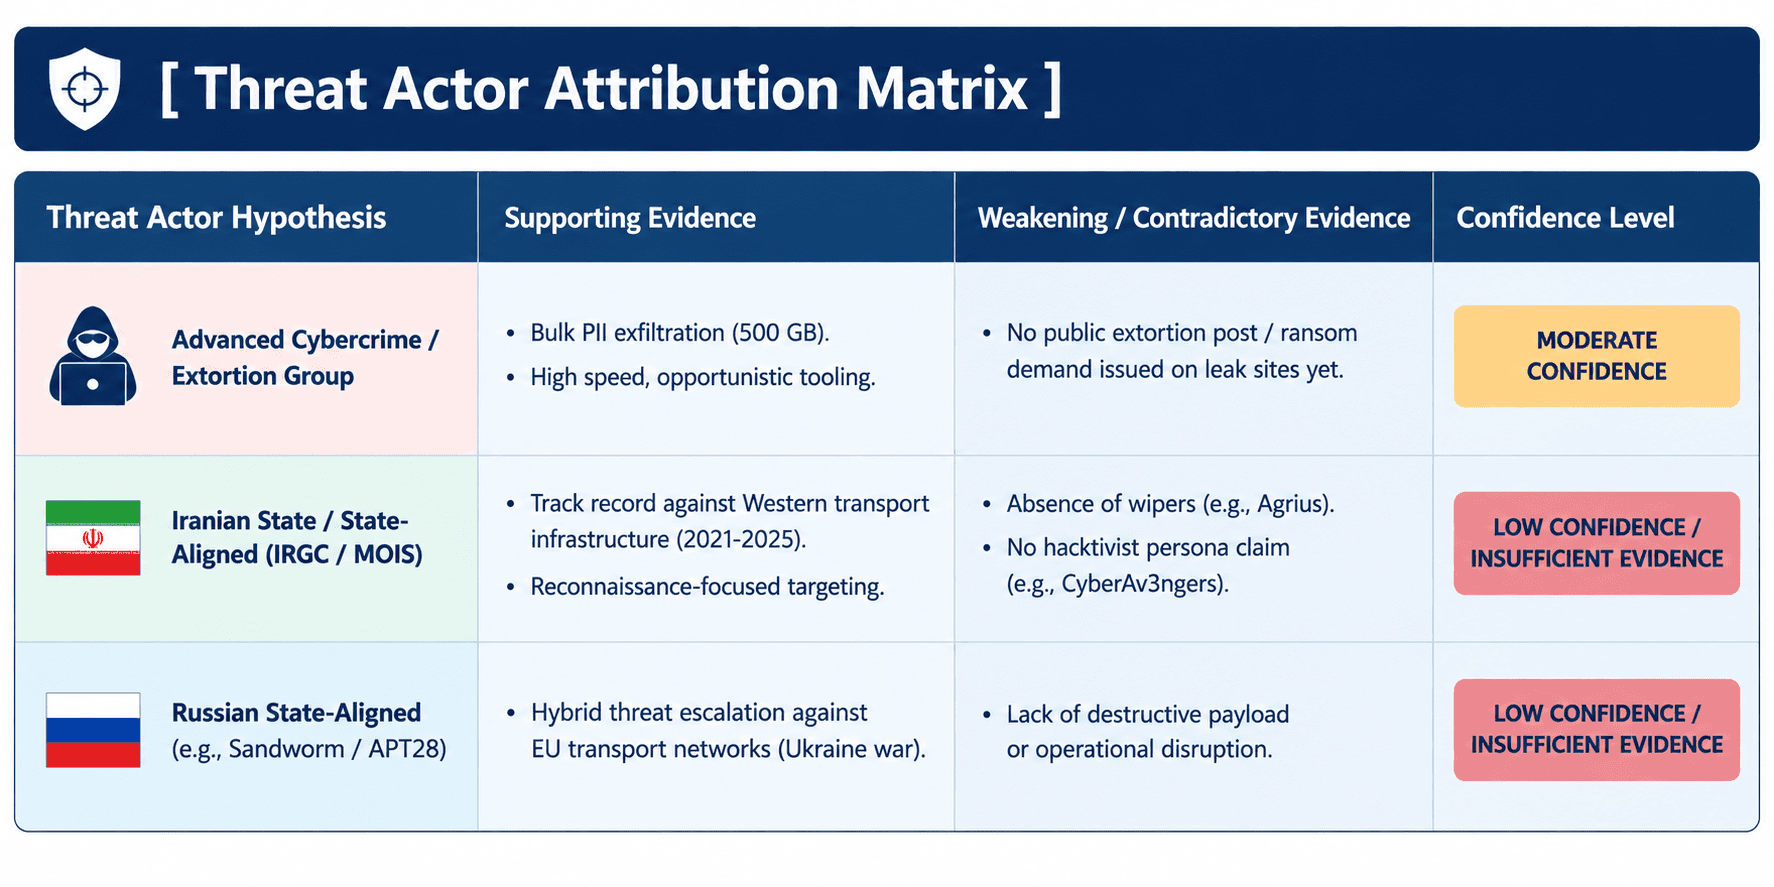
تقييم الفرضية الإيرانية
· السياق: تمتلك الجهات الفاعلة التي ترعاها الدولة الإيرانية (مثل CyberAv3ngers، وMuddyWater، وAgrius) تاريخاً معروفاً في استهداف البنية التحتية الحيوية، وأنظمة السكك الحديدية، ومرافق المياه في جميع أنحاء أوروبا والشرق الأوسط.
· الحجج المؤيدة: استهدف الهجوم شبكة نقل رئيسية تابعة لحلف الناتو/الاتحاد الأوروبي. ويتماشى سرقة البيانات دون تسييل مالي مباشر عبر الفدية مع عمليات الاستطلاع التي ترعاها الدول، وحصاد أوراق الاعتماد، ورسم خرائط الشبكات للتموضع العملياتي المستقبلي.
· الحجج المعارضة: تتضمن العمليات الإيرانية ضد البنية التحتية الحيوية عادةً رسائل عامة، أو هويات نشطاء اختراق (hacktivists)، أو برمجيات مسح تخريبية (wipers). وكان التنفيذ في هذه الحالة عبارة عن سرقة بيانات متخفية باستخدام غلاف تنفيذ ذكاء اصطناعي، وهو ما يختلف عن الأساليب والتقنيات والإجراءات (TTPs) الإيرانية القياسية.
· الحكم: أدلة غير كافية / ثقة منخفضة للإسناد الإيراني. على الرغم من أن التموضع الاستباقي للدولة يظل فرضية معقولة، فإن إسناد هذا الحادث المحدد إلى إيران بناءً على هدف النقل وحده يعد أمراً غير سليم تحليلياً.
الفرضيات البديلة
1. عصابة جرائم سيبرانية / ابتزاز قادرة على استخدام الذكاء الاصطناعي: مجموعة ذات دوافع مالية تستخدم أطر استغلال الويب المستندة إلى النماذج اللغوية الكبيرة (LLM) لحصاد بيانات المؤسسات بغرض بيعها في المنتديات السرية أو مواقع تسريبات الإنترنت المظلم.
2. استطلاع دولة أجنبية (غير إيرانية): جهاز استخبارات أجنبي يجمع بيانات الهوية الارتباطية لموظفي البنية التحتية الحيوية لبناء حملات تصيد احتيالي موجه ضد مهندسي السكك الحديدية.
نمط التهديد الأوسع للسكك الحديدية والاتجاهات الهيكلية
السنة | الكيان المستهدف | الناقل الرئيسي / الأسلوب (TTP) | النتيجة التشغيلية |
2021 | السكك الحديدية الحكومية الإيرانية | سلسلة التوريد / شاشات عرض خبيثة | تعطيل أنظمة الإشارات وشاشات العرض بالمحطات |
2022 | السكك الحديدية الحكومية الدنماركية (DSB) | مورد خارجي لخدمات تكنولوجيا المعلومات | توقف واسع النطاق لشبكة قطارات الركاب |
2023 | شبكة السكك الحديدية البولندية | انتحال راديو VHF (IEC 60870) | تفعيل أمر مكابح الراديو في حالات الطوارئ |
2024 | كيانات النقل الأوروبية | حشو أوراق الاعتماد / إساءة استخدام السحابة | تسريب البيانات وتدهور الخدمة |
2026 | Adif / Renfe (إسبانيا) | استغلال واجهة برمجة تطبيقات ويب مدعومة بالذكاء الاصطناعي | سرقة 500 جيجابايت من بيانات تكنولوجيا المعلومات عبر عقد مترابطة |
الاتجاهات التشغيلية المحددة
1. استغلال حدود الثقة بين المؤسسات: يستهدف المهاجمون بشكل منهجي مديري البنية التحتية (مثل Adif) للانتقال إلى مشغلي القطارات (مثل Renfe)، متجاوزين الضوابط الأمنية المحيطية للهدف الرئيسي.
2. تحويل تنسيق وكلاء الذكاء الاصطناعي إلى سلاح: تنتقل الجهات الفاعلة في مجال التهديد من الاستغلال اليدوي للثغرات الأمنية إلى وكلاء استخدام أدوات الذكاء الاصطناعي المستقلين القادرين على تنفيذ هجمات تطبيقات الويب متعددة المراحل بسرعة الآلة.
3. الأنظمة غير المتعلقة بالسلامة كنقاط فشل تشغيلية فردية (SPOFs): كما هو موضح في حادثة DSB الدنماركية، فإن تعطيل الأنظمة غير المتعلقة بالسلامة (مثل جدولة طواقم العمل أو بيع التذاكر) يجبر المشغلين على إيقاف القطارات بسبب لوائح السلامة، مما يحقق شللاً مادياً دون الحاجة إلى اختراق أنظمة التشابك.
تحليل سطح الهجوم على السكك الحديدية
رسم خرائط ناقل الهجوم عبر هيكل السكك الحديدية
النطاق المؤكد اختراقه (تكنولوجيا معلومات المؤسسات وخدمات الويب)
بوابات الويب العامة، ومنصات إدارة العملاء، وخوادم الترابط بين Adif و Renfe.
· العواقب: كشف هويات العملاء، والإضرار بالسمعة، والكشف المحتمل عن الإعدادات الإدارية الداخلية، وحصاد أوراق الاعتماد.
مسارات الانتقال المحتملة (المنطقة المنزوعة السلاح التشغيلية DMZ)
مضيفو القفز الهندسي (jump hosts)، وخدمات الدليل المشترك، وبوابات صيانة الموردين، ومؤرخو بيانات التكنولوجيا التشغيلية (OT).
· العواقب: إذا قام المهاجم بحصد أوراق اعتماد الدليل النشط (Active Directory) أو رموز واجهة برمجة التطبيقات (API) من منطقة تكنولوجيا المعلومات، فيمكنه محاولة الانتقال الموثق عبر SSH/RDP عبر المنطقة المنزوعة السلاح للتكنولوجيا التشغيلية (OT DMZ).
آفاق التكنولوجيا التشغيلية عالية الأثر (البنية التحتية الحيوية للسلامة والتشغيل)
التحكم المركزي في حركة المرور (CTC)، والتشابك الحاسوبي (CBI)، وأجهزة التحكم المنطقي القابلة للبرمجة (PLCs)، ووحدات الطرفية البعيدة (RTUs)، ونظام الإشارات الجانبية.
· العواقب: تعديل غير مصرح به لمنطق الإشارات أو حالات التتابع. في حين أن أنظمة السلامة المادية تفشل وتتحول إلى حالة اللون الأحمر الآمن، فإن انخفاض الإشارات على مستوى الشبكة يؤدي إلى شلل اقتصادي وتوقف النقل.
ملاحظات تحليلية لم تنل حظها من النقاش
1. وكلاء الذكاء الاصطناعي يلغون تأخير وقت البقاء البشري
ركزت وسائل الإعلام الرئيسية على فقدان البريد الإلكتروني للعملاء. بينما تم إغفال السرعة التكتيكية لتنفيذ أدوات الذكاء الاصطناعي. إذ يمكن لوكلاء النماذج اللغوية الكبيرة (LLM) المؤتمتين رسم مخططات قواعد بيانات SQL، واختبار منطق التجاوز، وتسريب 500 جيجابايت من البيانات في ساعات معدودة—مما يقلص بشكل كبير نافذة الكشف لمركز العمليات الأمنية (SOC).
2. Adif كـ "جسر نهائي لسلسلة التوريد"
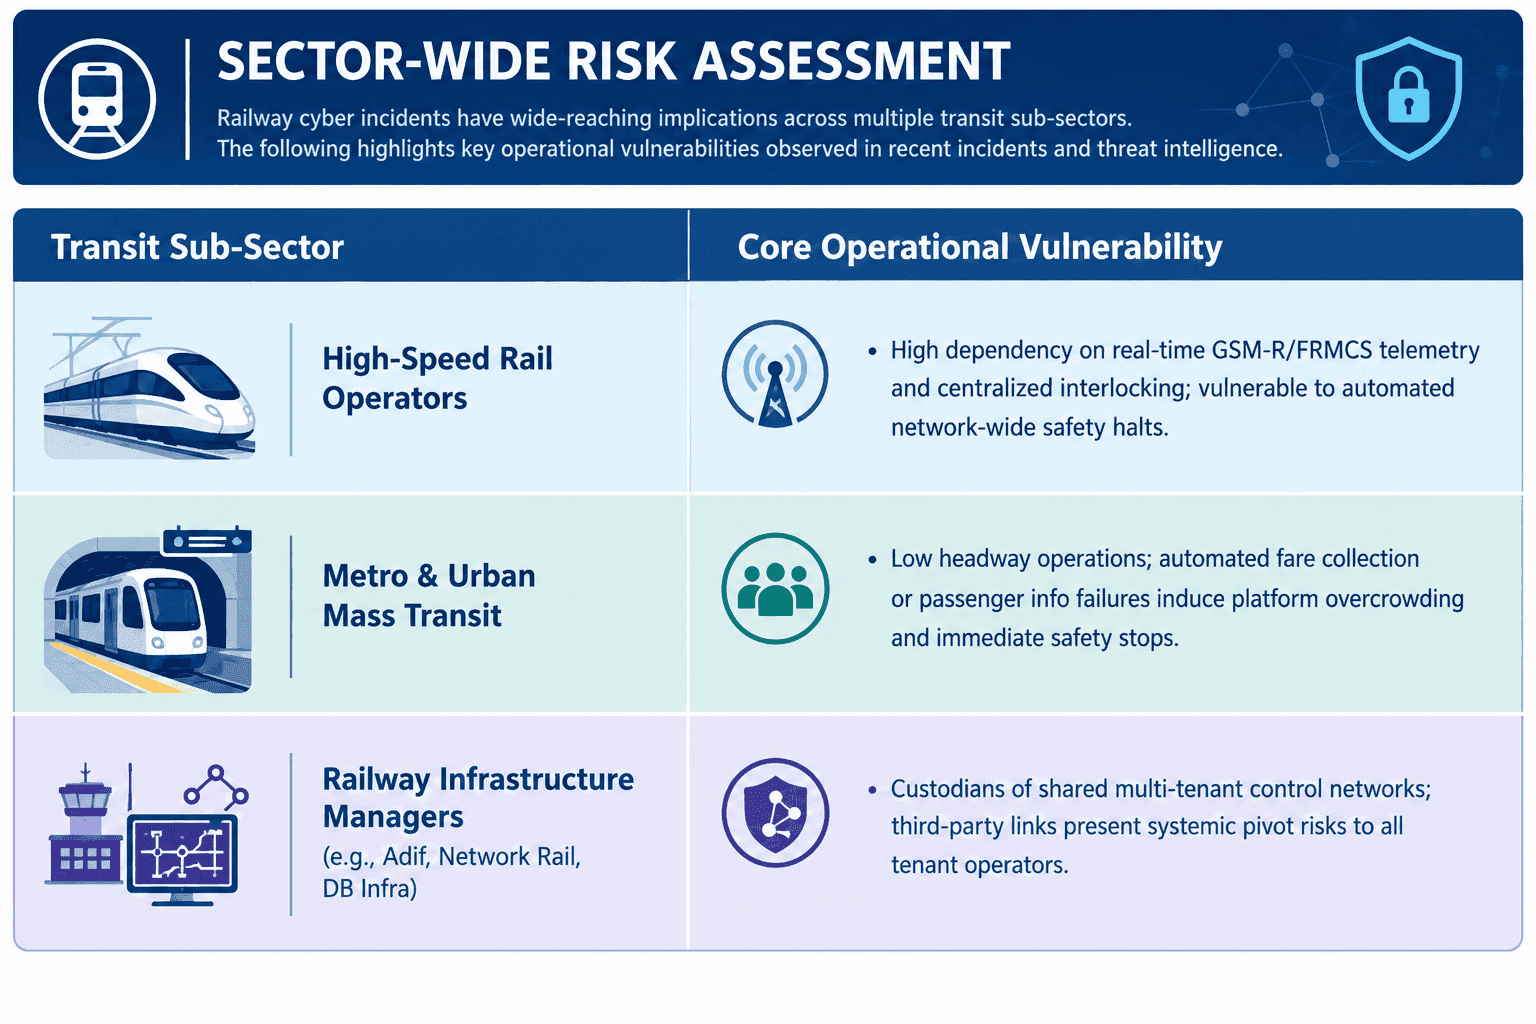
تدير Adif المسارات المادية والإشارات والمحطات المستخدمة من قبل مشغلين منافسين متعددين (Renfe، وIryo، وOuigo). إن اختراق حدود تكنولوجيا المعلومات/التكنولوجيا التشغيلية المترابطة لـ Adif يعرض نظام السكك الحديدية الوطني بأكمله للخطر، وليس مجرد مشغل قطار واحد.
3. جداول البيانات وهويات الموظفين المسربة كممكّن لاختراق التكنولوجيا التشغيلية
إن سجلات الموظفين المسربة ليست مجرد قضية خصوصية؛ بل توفر معلومات استخباراتية لاستهداف المؤسسة. إذ يمكن للمهاجمين رسم خرائط للأدوار الوظيفية، والشهادات الهندسية، وأنماط المناوبات لبناء حملات تصيد احتيالي موجه ضد مهندسي إشارات محددين.
4. تجاوز الفجوة الهوائية (Air Gap) عبر واجهات برمجة تطبيقات السحاب المشتركة بين الهيئات
تستخدم أنظمة النقل الحديثة الخدمات المصغرة السحابية (cloud microservices) لمزامنة مواقع القطارات في الوقت الفعلي بين مديري البنية التحتية (Adif) والمشغلين (Renfe). وتعمل قنوات واجهة برمجة التطبيقات (API) المترابطة هذه كجسور وظيفية عبر الفجوات الهوائية المنطقية، مما يخلق مسارات للانتقال بين المستأجرين.
5. الاستفادة من مرحلة الاستطلاع
غالباً ما تمهد الهجمات التي تبدو مقتصرة على سرقة البيانات لمراحل استطلاع أولية. حيث يرسم الخصوم خرائط لمخططات IP الداخلية، وهياكل قواعد البيانات، وعلاقات الموردين للتحضير لتعطيل تشغيلي مستقبلي.
سيناريو التصعيد: "من اختراق البيانات إلى تعطيل السكك الحديدية"
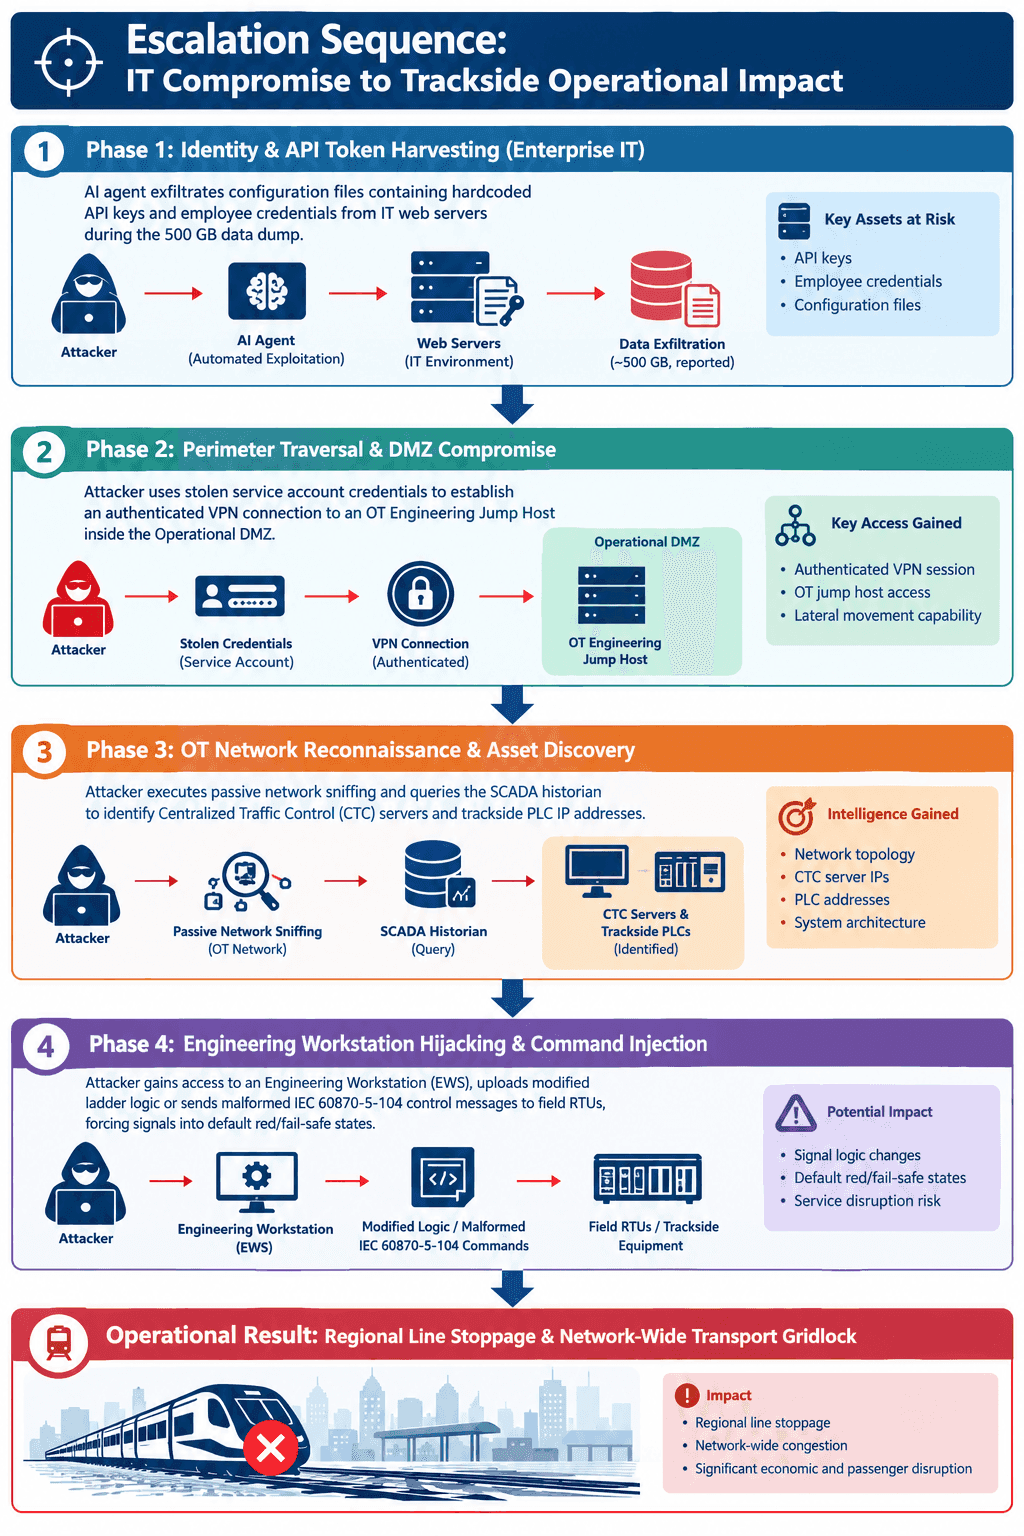
مؤشرات الكشف الدفاعي على طول مسار التصعيد
مرحلة التصعيد | فرصة الكشف الدفاعي | مؤشرات القياس عن بعد القابلة للملاحظة |
1. حصاد الهويات | السفر المستحيل وإعادة استخدام رموز واجهة برمجة التطبيقات (API tokens). | عمليات تسجيل دخول موحد (SSO) متزامنة من عناوين IP خارجية؛ واستعلامات عالية التردد لرموز واجهة برمجة التطبيقات. |
2. عبور المنطقة المنزوعة السلاح DMZ | الوصول إلى خادم القفز (jump server) خارج أوقات العمل الرسمية. | جلسات RDP/SSH تنطلق من شبكات تكنولوجيا معلومات الشركة إلى مضيفي القفز في OT DMZ خارج نوافذ التغيير المعتمدة. |
3. استكشاف التكنولوجيا التشغيلية (OT) | استعلامات الدليل وفحوصات بروتوكول ARP. | فحص نشط للشبكة أو طلبات قراءة غير متوقعة لبروتوكولات Modbus/IEC-104 إلى مؤرخي بيانات SCADA. |
4. تنفيذ الأوامر | تعديل غير مجدول لمنطق أجهزة PLC. | برامج هندسية (مثل Siemens TIA Portal) تطلق عمليات رفع منطق إلى وحدات التحكم الميدانية خارج نوافذ الصيانة. |
التأثيرات العالمية على مستوى القطاع بأكمله
إطار عمل دفاعي عملي لفرق التكنولوجيا التشغيلية (OT) للسكك الحديدية
1. ضوابط الهوية والوصول
· عزل الهوية الكامل: فصل وحدات تحكم نطاق التكنولوجيا التشغيلية (OT) عن مثيلاتها في الدليل النشط (Active Directory) للشركة. والاحتفاظ بمزود هوية مستقل وغير قابل للتوجيه لبيئات التكنولوجيا التشغيلية.
· المصادقة متعددة العوامل المستندة إلى الأجهزة: فرض استخدام مفاتيح الأجهزة FIDO2 لجميع عمليات الوصول إلى خوادم القفز وبوابات الهندسة في التكنولوجيا التشغيلية.
· وصول الموردين في الوقت المناسب (JIT): إلغاء اتصالات VPN الدائمة والثابتة للمقاولين. واشتراط موافقات وصول محددة بزمن ومسجلة الجلسات لنوافذ الصيانة.
2. تقسيم الشبكة وأمن القنوات الناقلة
· تقسيم المناطق وفقاً لمعيار IEC 62443: تطبيق إنفاذ صارم للحدود بين تكنولوجيا معلومات المؤسسة (المنطقة 3)، والمنطقة المنزوعة السلاح للتكنولوجيا التشغيلية (المنطقة 2)، وأنظمة SCADA/CTC (المنطقة 1)، وأجهزة PLC/التشابك الميدانية (المنطقة 0).
· صمامات البيانات الثنائية المادية (Data Diodes): نشر بوابات أمن بيانات أحادية الاتجاه لتصدير بيانات المؤرخ من التكنولوجيا التشغيلية إلى تكنولوجيا المعلومات، مما يمنع تدفق الحركة العكسي.
3. وضوح التكنولوجيا التشغيلية والكشف عن الانحرافات
· القياس عن بعد الصناعي السلبي: نشر مستشعرات سلبية مخصصة للتكنولوجيا التشغيلية (مثل Dragos، وClaroty، وNozomi) على منافذ SPAN/TAP داخل مراكز التحكم لمراقبة البروتوكولات الصناعية دون إدخال أي تأخير.
· ضوابط جدار حماية تطبيقات الويب المدعوم بالذكاء الاصطناعي (AI WAF) وتحديد المعدل: تحصين واجهات برمجة تطبيقات الويب العامة ضد وكلاء استخدام أدوات النماذج اللغوية الكبيرة (LLM) المؤتمتين باستخدام أدوات تحديد معدل الطلبات السلوكية وأدوات التخفيف من هجمات البوتات.
دليل الاستجابة لحوادث التكنولوجيا التشغيلية (OT) للسكك الحديدية
قواعد الاشتباك التشغيلية
· سيادة السلامة: إذا أشارت القياسات السيبرانية عن بعد إلى عدم اليقين بشأن حالة الإشارات أو سلامة تتبع القطارات، يجب أن تنتقل العمليات إلى التشغيل اليدوي المحدود أو تنفيذ إيقاف قطارات محكوم بموجب أدلة سلامة السكك الحديدية.
· تنسيق أصحاب المصلحة:
o مركز العمليات الأمنية السيبرانية (Cyber SOC): يدير احتواء التهديد، وحظر واجهات برمجة التطبيقات (API)، والتحليل الجنائي الرقمي ضمن حدود تكنولوجيا المعلومات.
o هندسة التكنولوجيا التشغيلية (OT): تتحقق من سلامة منطق أجهزة PLC، وتفحص قياسات SCADA عن بعد، وتراقب وحدات التحكم الجانبية.
o مدير عمليات السكك الحديدية / السلامة: يمتلك السلطة المطلقة فيما يتعلق بتعليق الخدمة والتجاوزات اليدوية.
لوحة معلومات مؤشرات الأداء الرئيسية (KPI) ومؤشرات المخاطر الرئيسية (KRI) لمديري أمن المعلومات بالسكك الحديدية
اسم المقياس | الفئة | المعيار المستهدف | حد التحذير | التفسير التنفيذي |
تغطية رؤية أصول التكنولوجيا التشغيلية | KPI | 100% من أصول IP | تمثل أصول الشبكة غير المراقبة أسطح هجوم غير مدارة داخل شبكة السكك الحديدية. | |
فرض المصادقة متعددة العوامل المادية على خوادم القفز | KPI | فرض بنسبة 100% | أي بوابة وصول عن بعد تعتمد على كلمة المرور فقط تخلق مساراً ضعيفاً إلى المناطق المنزوعة السلاح للتكنولوجيا التشغيلية. | |
متوسط وقت الاحتواء (MTTC) لحوادث تكنولوجيا المعلومات | KPI | ساعة واحدة (مقترح) | ساعات | تزيد أوقات البقاء الممتدة في تكنولوجيا المعلومات من خطر الحركة الجانبية إلى شبكات التكنولوجيا التشغيلية المترابطة. |
بوابات واجهة برمجة التطبيقات غير المراقبة بين الهيئات | KRI | 0 واجهات برمجة تطبيقات غير مراقبة | واجهات برمجة تطبيقات | يمكن أن تصبح واجهات برمجة التطبيقات المشتركة بين مديري البنية التحتية والمشغلين مسارات انتقال غير مراقبة. |
عدم تطابق المجموع المراقبي لبرامج PLC الثابتة (Checksum Mismatches) | KRI | 0 حالات عدم تطابق | حالات عدم تطابق | يشير إلى تعديلات غير مصرح بها محتملة في منطق وحدة التحكم الميدانية أو تلاعب داخلي. |
تقييم Shieldworkz
ما نعرفه
· نطاق الاختراق: تعرض مدير البنية التحتية Adif لاختراق في طبقة الويب انتقل إلى بيئة تكنولوجيا المعلومات المترابطة للمشغل Renfe، مما أدى إلى تسريب أسماء العملاء وعناوين البريد الإلكتروني وما يصل إلى 500 جيجابايت من بيانات المؤسسة.
· توظيف الذكاء الاصطناعي كسلاح: شمل الهجوم نشر وكلاء تنفيذ ذكاء اصطناعي ضد واجهات تطبيقات الويب الخاصة بـ Adif.
· العزل التشغيلي: تم عزل التكنولوجيا التشغيلية الجانبية للمسار، وأنظمة الإشارات، وعمليات القطارات تماماً ولم تتأثر.
لا ينبغي تفسير غياب اختراق مثبت للتكنولوجيا التشغيلية كدليل على أن سطح الاعتماد بين المؤسسة والتشغيل غير ذي صلة. وبالمثل، لا ينبغي معاملة وجود ترابط رقمي كدليل على وصول المهاجمين إلى التكنولوجيا التشغيلية. وبالتالي، فإن السؤال الأمني المحوري ليس ما إذا كانت تكنولوجيا المعلومات والتكنولوجيا التشغيلية متصلتين بشكل مجرد، بل ما هي المسارات الموثوقة والهويات والخدمات وعمليات تبادل البيانات التي يمكنها عبور الحدود—وما هي الضوابط التي تحكمها.
لماذا تكتسب هذه الحادثة أهمية حتى دون اختراق التكنولوجيا التشغيلية
· لماذا يجب أن تهتم فرق التكنولوجيا التشغيلية (OT) للسكك الحديدية
· يمكن أن تخلق التبعيات الرقمية المشتركة تعرضاً ثانوياً للمخاطر.
· قد يمثل مديرو البنية التحتية مراكز ثقة نظامية.
· يمكن أن يوفر اختراق تكنولوجيا المعلومات المواجهة للجمهور معلومات استخباراتية عن منظمات السكك الحديدية.
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






